November 1, 2026
|
5 minutos de lectura


Obtenga acceso instantáneo a un entorno TrueFoundry en vivo. Implemente modelos, dirija el tráfico de LLM y explore la plataforma completa: su sandbox estará listo en segundos, sin necesidad de tarjeta de crédito.



¡Una forma increíblemente rápida de crear, rastrear e implementar sus modelos!
ElEl servidor MCP de Airtable es un servidor remoto del Protocolo de Contexto de Modelo (MCP) alojado por Airtable en https://mcp.airtable.com. Model Context Protocol es el estándar abierto que permite a un agente descubrir y llamar a herramientas en un sistema externo, y la implementación de Airtable convierte bases, tablas, registros y esquemas en herramientas ejecutables.
La documentación de TrueFoundry lo describe por capacidad y alcance de OAuth en lugar de por nombre de herramienta, que es la forma correcta de entenderlo. El alcance que concedes es lo que limita al agente.
Al ser remoto, no hay ningún contenedor que supervisar ni procesos npx en cada portátil: simplemente apuntas un cliente a una URL y te autenticas, como en otros servidores MCP remotos.
Lo que hace que Airtable sea distintivo es el origen de sus datos: es donde los equipos de operaciones construyen los sistemas de registro que el departamento de TI nunca llegó a aprovisionar: listas de proveedores, procesos de contratación, seguimientos de incorporación y hojas de presupuesto. Esto tiene dos consecuencias.
Es de gran valor para un agente. Los datos están realmente estructurados (tablas, campos tipados, registros vinculados), por lo que un agente puede consultarlos y modificarlos sin necesidad de un proyecto previo de ingeniería de datos. schema.bases:read le indica cuáles son los campos y data.records:read le proporciona las filas.
Es difícil de analizar. Debido a que creció de forma orgánica, no existe un inventario. La base que rastrea las tarifas diarias de los contratistas se encuentra junto a la base que rastrea los pedidos de aperitivos de la oficina, con la misma configuración de uso compartido. Estos registros suelen ser la verdad operativa de la que depende un proceso humano, sin ninguna disciplina de historial de versiones detrás. Un registro que se sobrescribe no deja rastro.
Por lo tanto, la cuestión de la gobernanza es limitada: ¿qué bases y tiene este agente permiso para escribir?
Los usos que justifican su conexión encadenan herramientas:
Tres de esos cuatro son de solo lectura; el cuarto escribe comentarios, no registros.
La distinción entre lectura y escritura es fundamental. Leer una lista de proveedores es inofensivo. Actualizar un registro en el rastreador de incorporación cambia lo que una persona ve y sobre lo que actúa el lunes. Modificar un esquema puede romper una vista, una automatización o una relación de registros vinculados de la que dependen otras tres bases. data.records:read y data.records:write son ámbitos separados por una buena razón.
Que un analista conecte esto a Claude Desktop está bien. Que lo hagan veinte personas en cuatro equipos, no.
Nadie sabe qué bases están dentro del alcance. Durante el flujo de OAuth de Airtable, el usuario elige a qué bases puede acceder la integración. Es un buen control, pero lo ejerce quienquiera que esté autorizando en ese momento, en un navegador y cuando necesita que el agente funcione. El camino de menor resistencia es seleccionarlo todo, y nadie lo revisa después.
Los tokens de acceso personal sobreviven a la persona. Los equipos que omiten OAuth por un PAT de Airtable terminan con una credencial de larga duración en una configuración local, con un alcance amplio porque restringirlo es tedioso.
El acceso de escritura viene activado por defecto. Si la integración se registró con los ámbitos de escritura porque parecía más fácil, cada agente que la utilice podrá modificar registros. El fallo es silencioso: un agente al que se le pide resumir un rastreador decide que "ayudar" a limpiar un campo mal formado es útil y sobrescribe doce filas.
No hay rastro de auditoría con la granularidad adecuada. Airtable mantiene un historial de revisiones en los registros. Pero no registra que tu agente de incorporación realizó el cambio mientras actuaba según una instrucción de un hilo de Slack.
Nada de esto es un argumento en contra de conectar Airtable. Es un argumento a favor del plano de control que ofrece pasarela MCP .
Airtable se registra como un servidor MCP remoto utilizando tu propia integración OAuth, no aprovisionado desde el catálogo de MCP gestionados de TrueFoundry. No existe un botón de un solo clic: debes crear la integración OAuth en Airtable, elegir los ámbitos (scopes) y trasladar las credenciales. Ese paso adicional es donde reside la mayor parte de la gobernanza.
Paso 1: Registra una integración OAuth de Airtable. En airtable.com/create/oauth, crea una integración y establece la URL de redirección en:
https://<tfy-control-plane-base-url>/api/svc/v1/llm-gateway/mcp-servers/oauth2/callback
Sustituye <tfy-control-plane-base-url> por la URL de tu plano de control. Este es el callback autorregistrado, no el gestionado; pegar el callback de auth.truefoundry.com provocará errores de redirección no coincidente.
Paso 2: Añade solo los ámbitos que necesiten tus agentes. Es la decisión más importante de la configuración. Concede data.records:read, schema.bases:read y workspacesAndBases:read para un agente de informes y detente ahí. Añade data.recordComments:write si debe anotar en lugar de editar. Deja los ámbitos de escritura y webhooks desactivados a menos que un flujo de trabajo los requiera.
Paso 3: Abre el selector.Ve aMCP Gateway en la barra lateral izquierda y haz clic en Añadir servidor.
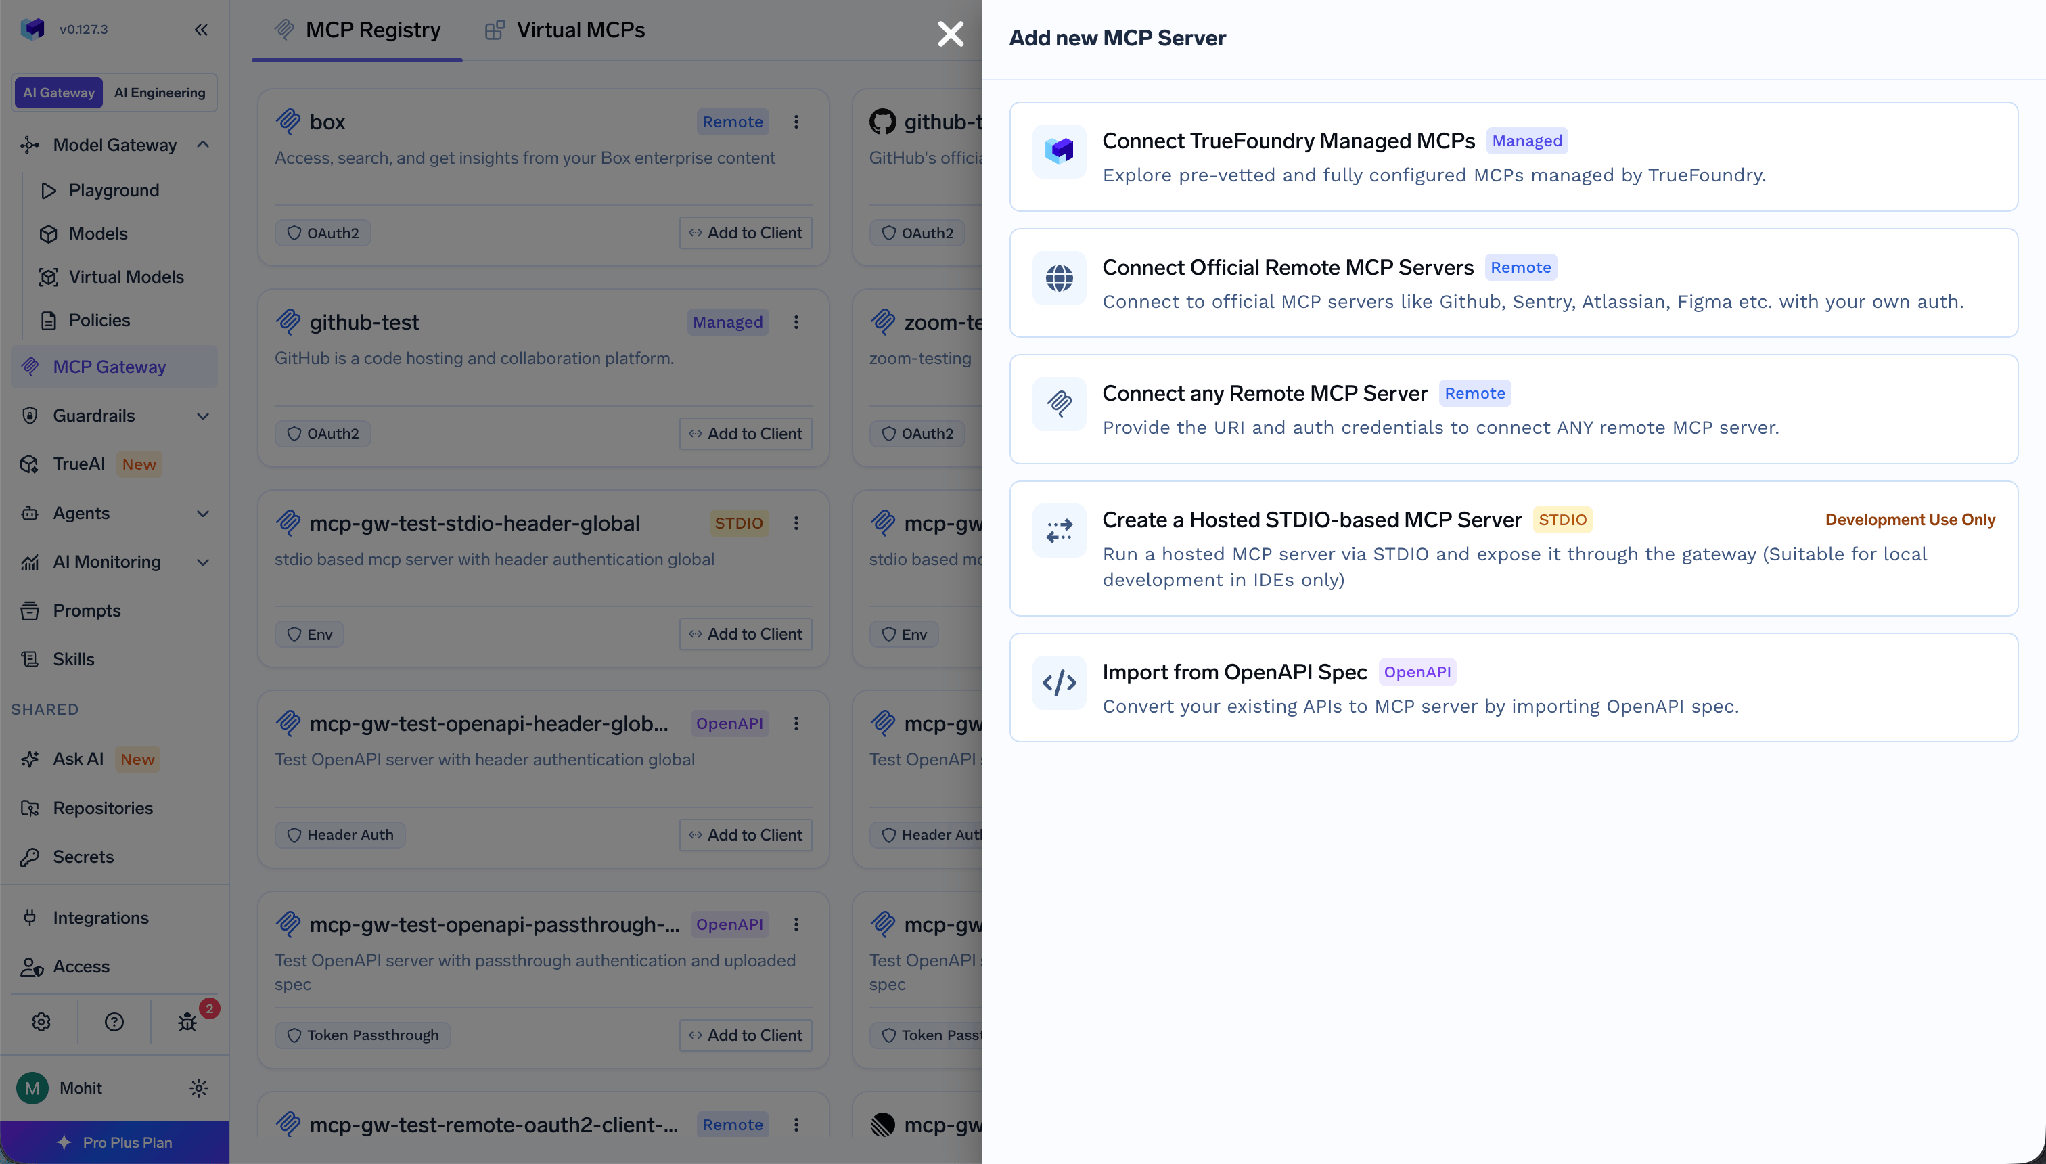
Selector de añadir servidor MCP que muestra la opción Conectar cualquier servidor MCP remoto
Selecciona Conectar cualquier servidor MCP remoto.
Paso 4: Rellena los detalles del servidor.
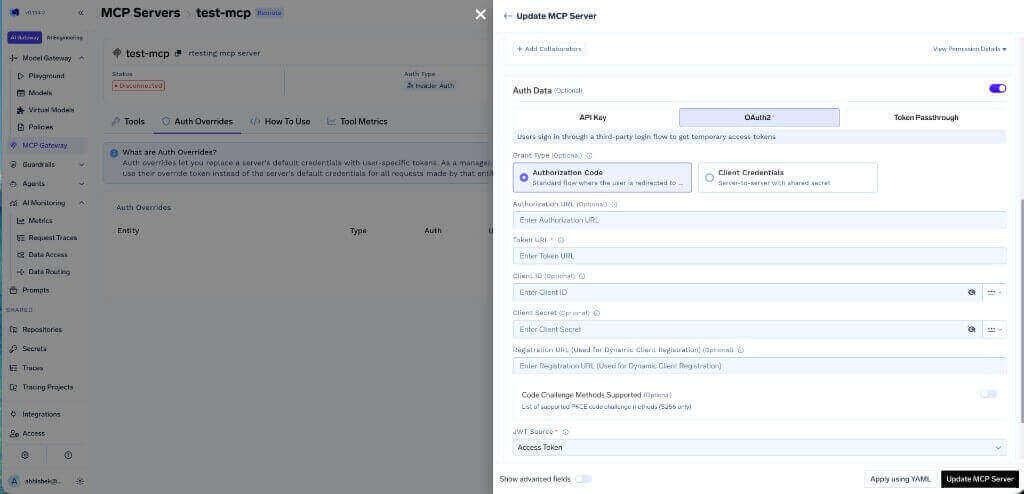
Almacena las credenciales en el almacén de secretos de TrueFoundry y haz referencia a ellas mediante su FQN en lugar de pegar el secreto directamente en el formulario.
Paso 5: Añade colaboradores y guarda.
Paso 6: Conecta. Cada usuario abre el Herramientasy hace clic enConectar ahoraAparece la pantalla de consentimiento de Airtable, donde el usuario selecciona a qué bases puede acceder la integración.
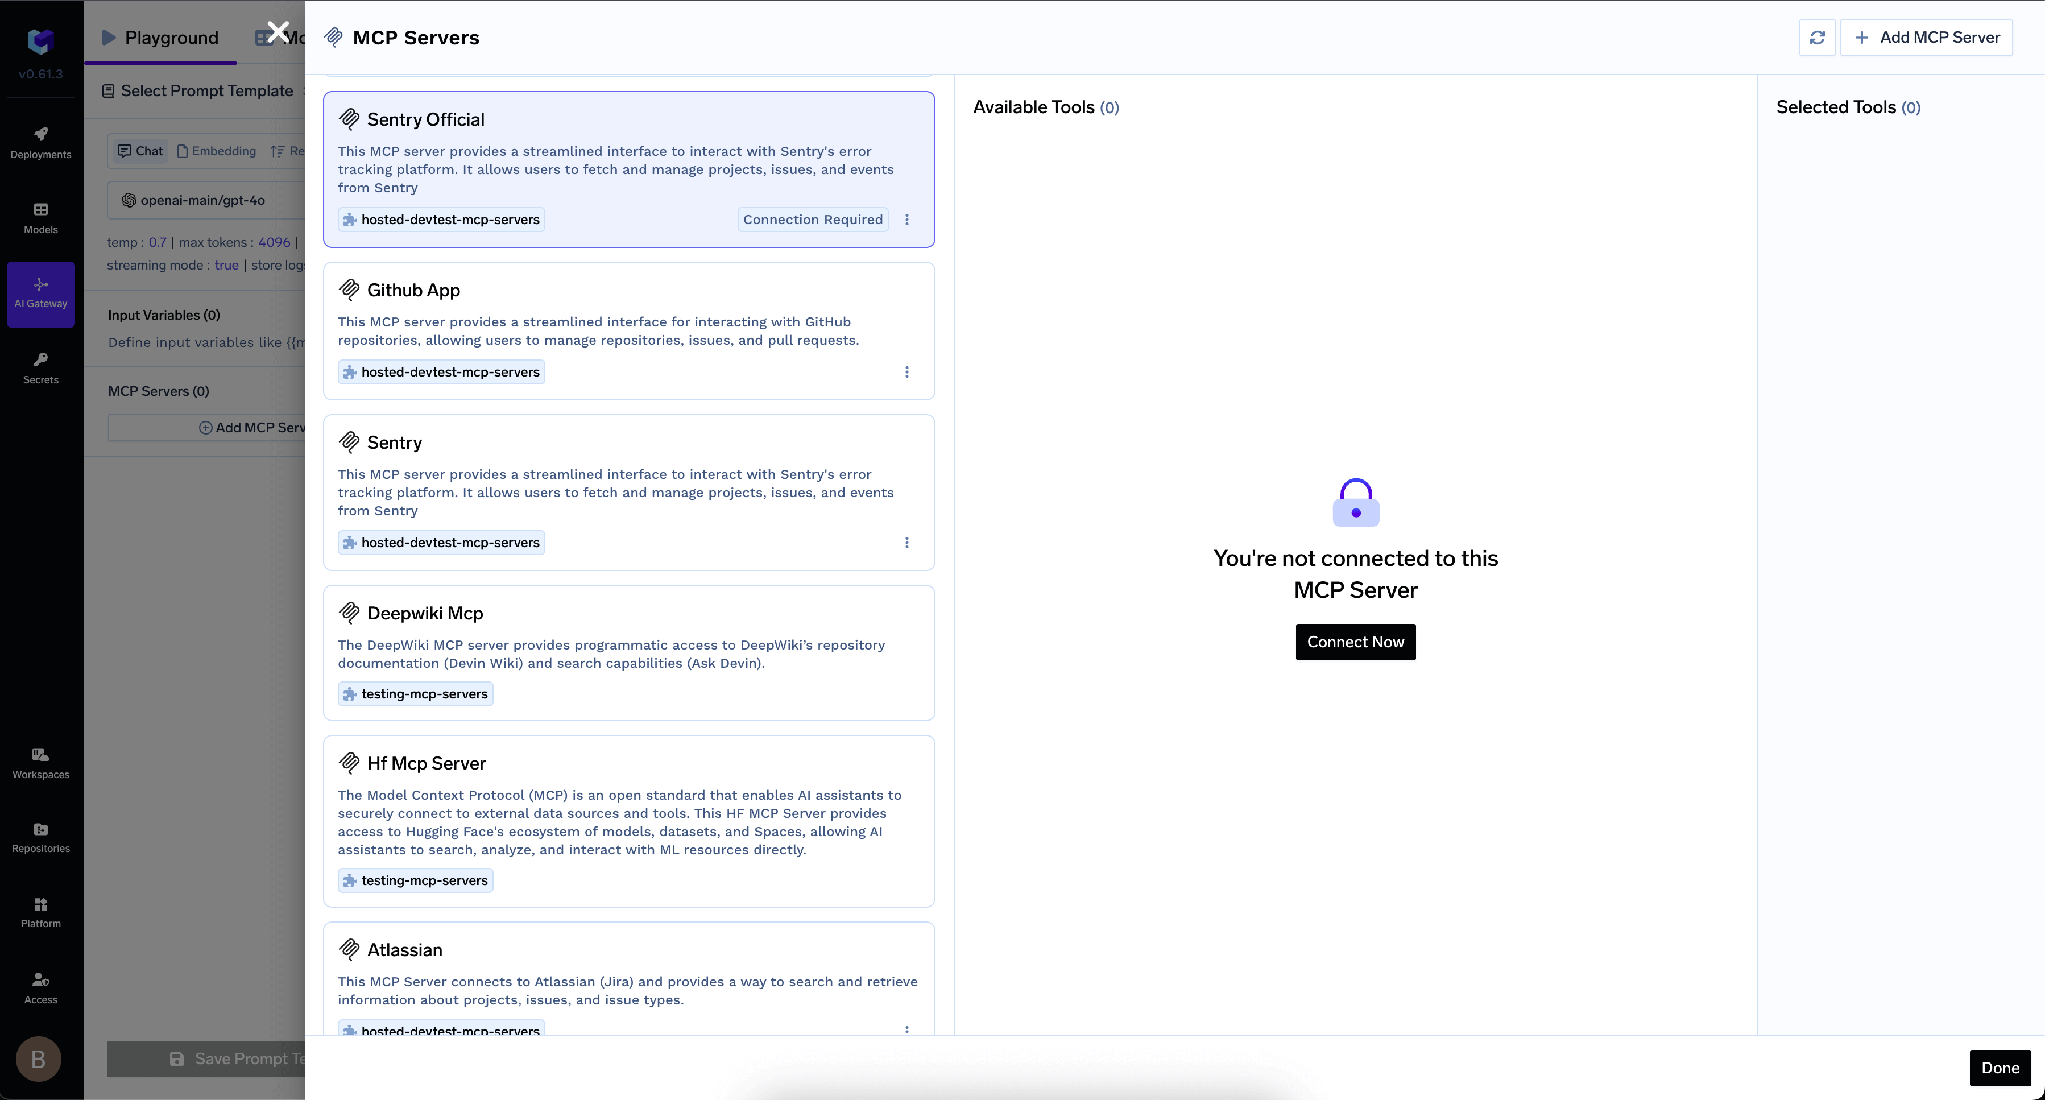
Una vez completado el proceso de OAuth, las herramientas de Airtable aparecerán y podrán probarse desde el Entorno de pruebas de agentes.
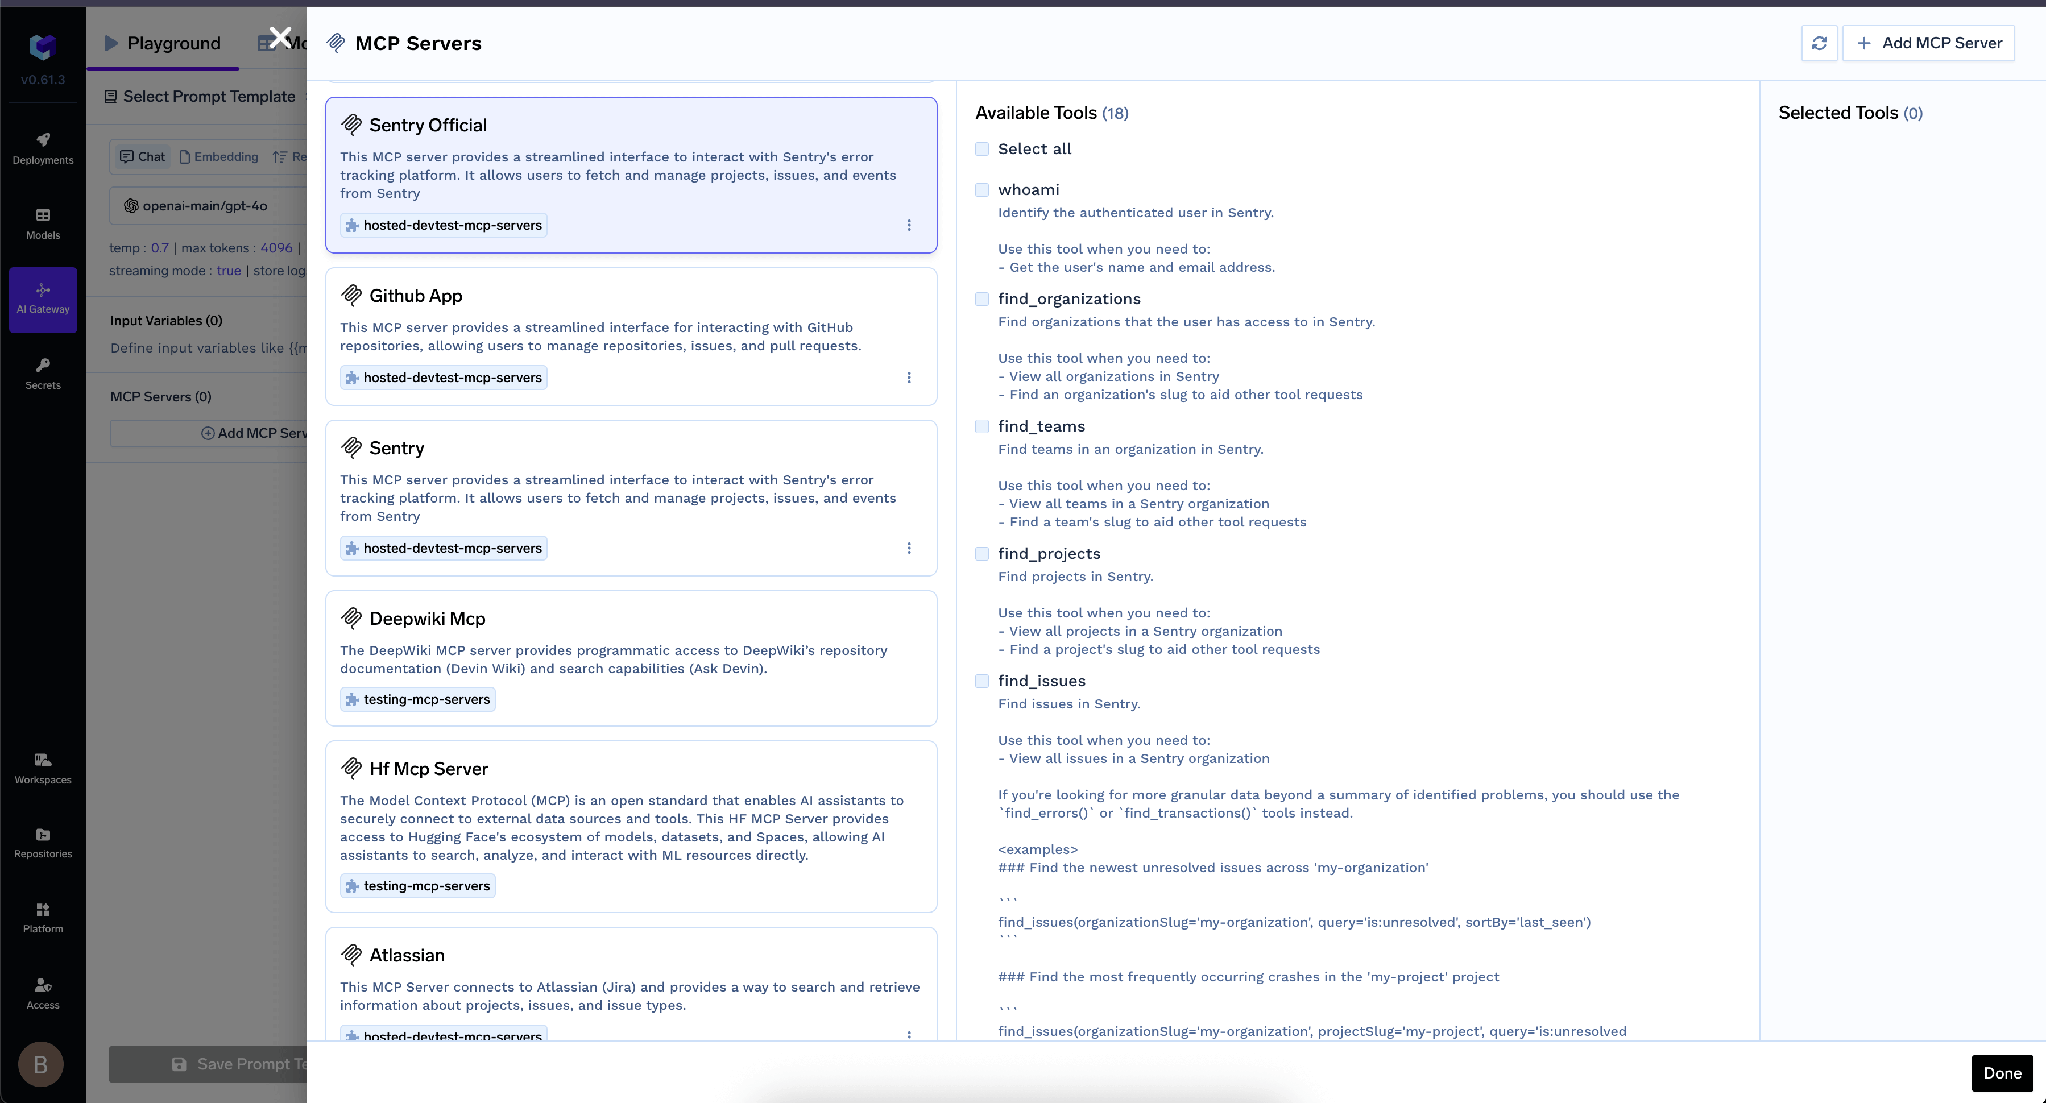
Vista detallada del servidor MCP con la lista de herramientas disponibles tras la autenticación OAuth2
TrueFoundry separa laautenticación de entrada autenticación: cómo un cliente se identifica ante la pasarela: desde autenticación de salida, cómo la pasarela se identifica ante Airtable. Ambas capas son independientes y confundirlas es el error habitual.
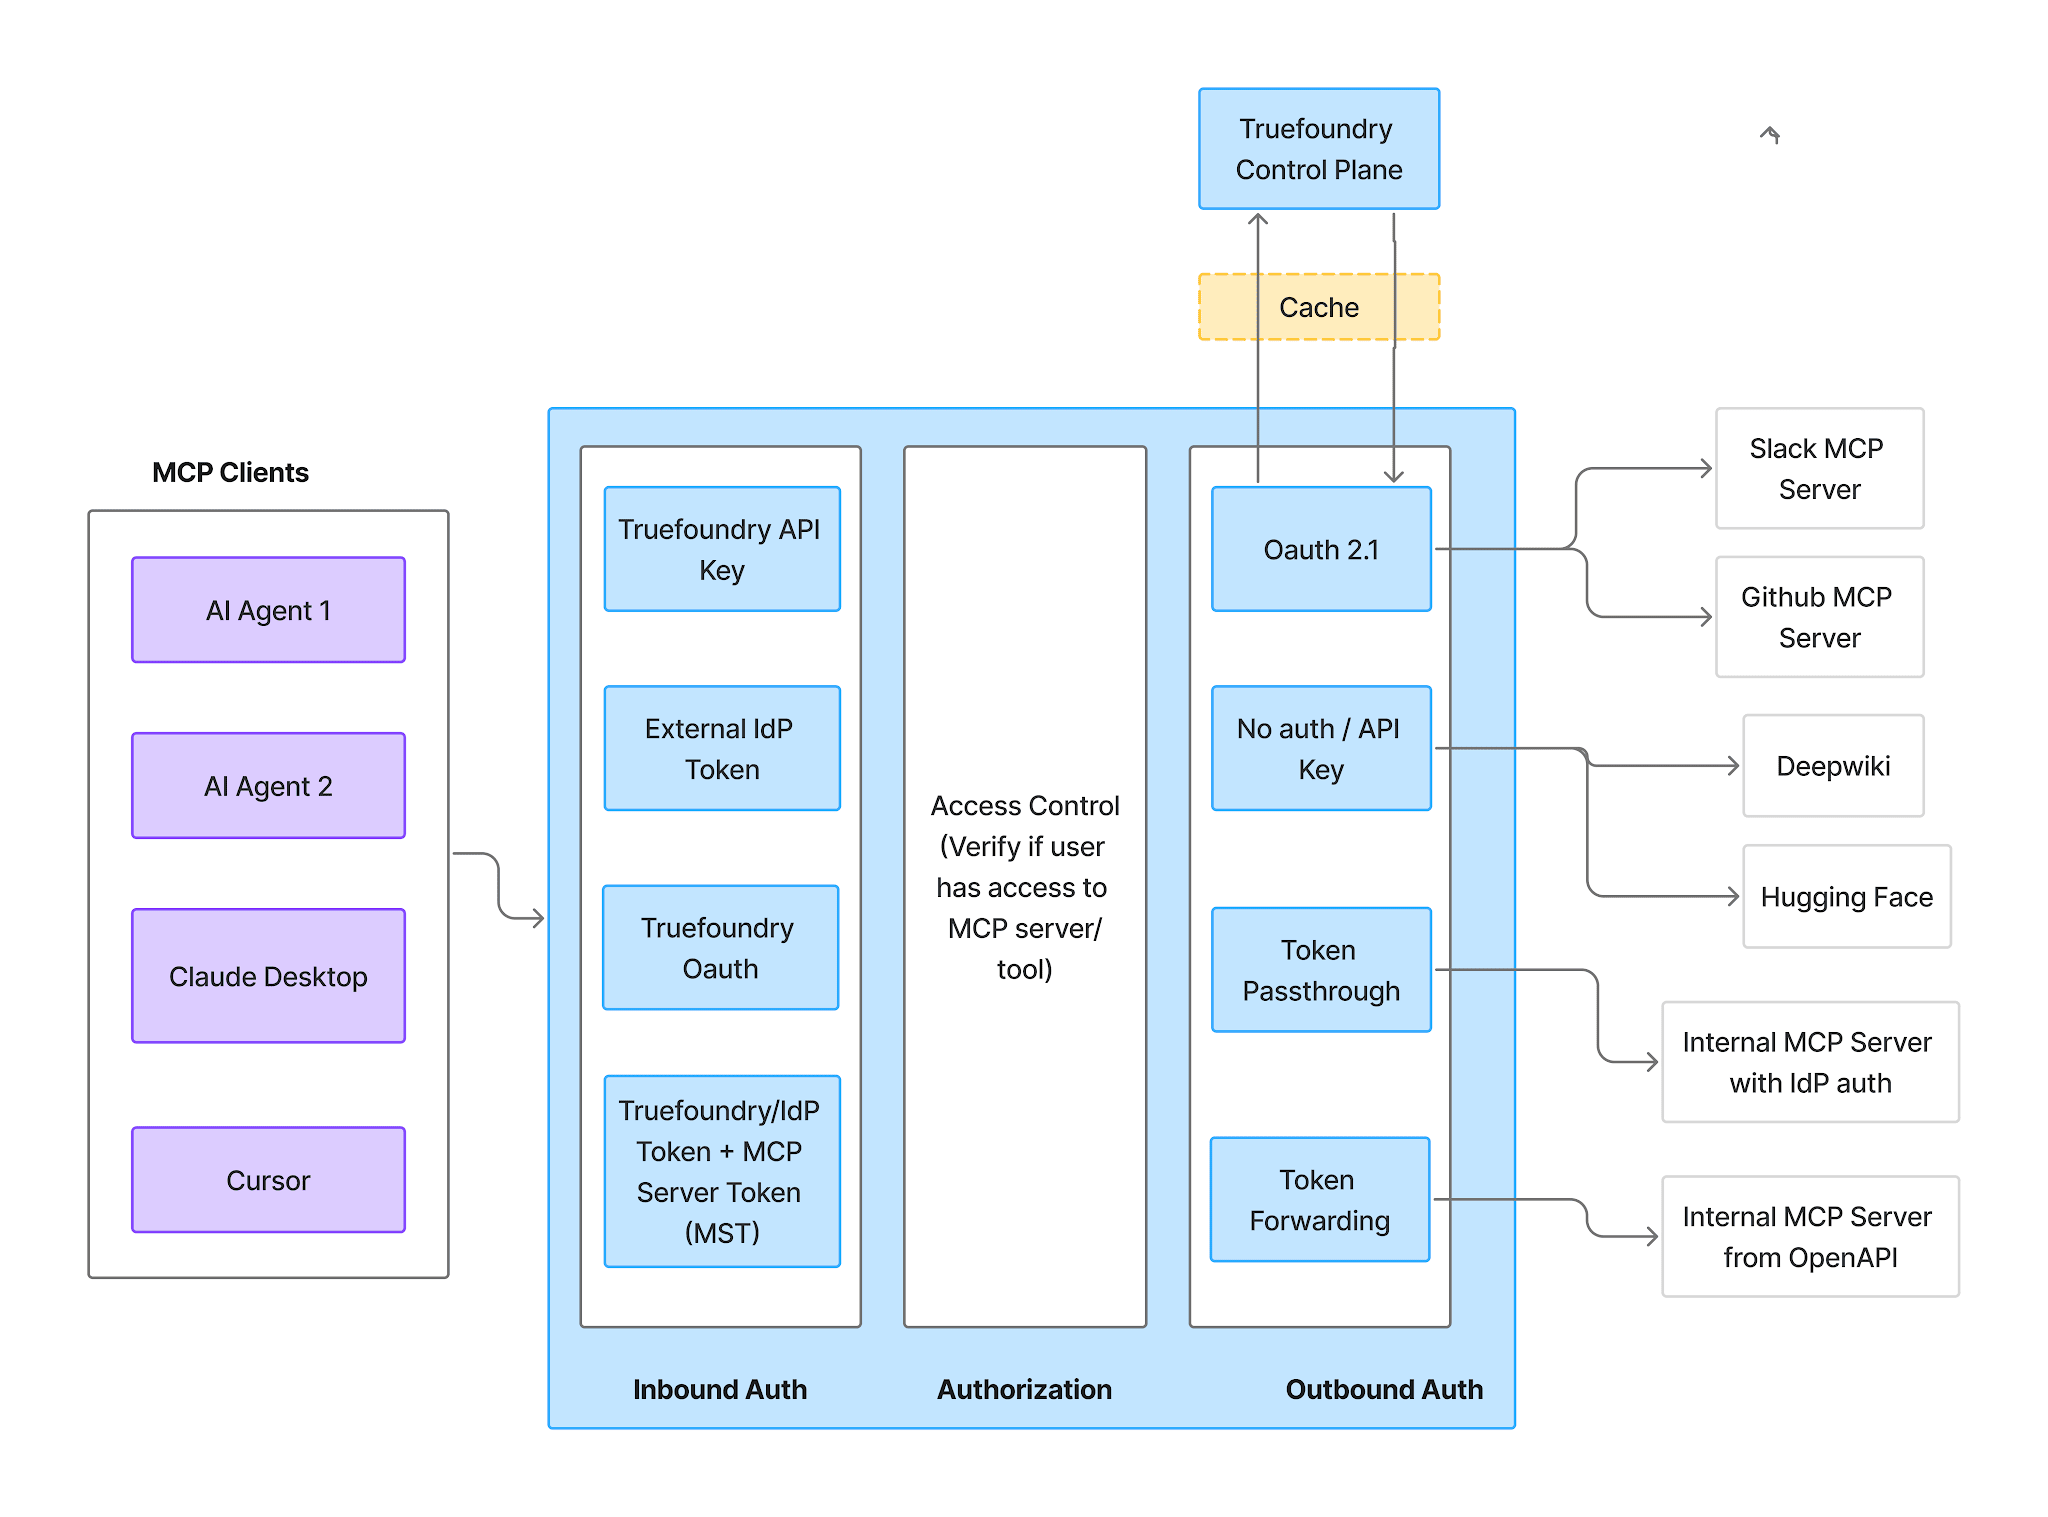
Diagrama de la pasarela MCP con las etapas de autenticación de entrada, control de acceso y autenticación de salida
Entradaadmite cuatro métodos:
TrueFoundry AI Gateway ofrece una latencia de entre 3 y 4 ms, gestiona más de 350 RPS en una vCPU, se escala horizontalmente con facilidad y está listo para la producción, mientras que LitellM presenta una latencia alta, tiene dificultades para superar un RPS moderado, carece de escalado integrado y es ideal para cargas de trabajo ligeras o de prototipos.





Las últimas noticias, artículos y recursos enviados a tu bandeja de entrada