



October 19, 2026
|
5 minutos de lectura


Obtenga acceso instantáneo a un entorno TrueFoundry en vivo. Implemente modelos, dirija el tráfico de LLM y explore la plataforma completa: su sandbox estará listo en segundos, sin necesidad de tarjeta de crédito.


Published: October 7, 2026
¡Una forma increíblemente rápida de crear, rastrear e implementar sus modelos!
Un servidor MCP ejecutándose en el portátil de un desarrollador durante una demostración y un servidor MCP situado en la ruta de solicitud de un agente de producción que gestiona tráfico real de clientes son dos problemas de ingeniería distintos. El segundo debe ser capaz de sobrevivir a una caída del plano de control, escalar horizontalmente a medida que aumenta el volumen de solicitudes, mantener su propia sobrecarga baja y transparente en lugar de ser una variable desconocida, y ofrecer un registro de auditoría cuando algo sale mal a las 2 de la mañana. La mayoría de las comparativas de pasarelas MCP se centran en funciones de gobernanza y omiten esta parte por completo.
Esta publicación clasifica las cinco pasarelas a continuación basándose precisamente en eso: cómo se comporta la arquitectura bajo carga, qué sucede cuando falla una dependencia y si el proveedor publica cifras de rendimiento reales en lugar de pedirte que confíes ciegamente en su fiabilidad.
La pasarela MCP de TrueFoundry centraliza el acceso a los servidores MCP detrás de una única interfaz en lugar de dejar que cada desarrollador configure sus propias conexiones en VS Code, Cursor y Claude Code por separado, con autenticación basada en OAuth, gestión de credenciales y un registro de auditoría completo integrado desde el diseño, no añadido a posteriori.
Lo que lo distingue específicamente para cargas de trabajo de producción es su arquitectura de puerta de enlace. No hay llamadas externas en la ruta de solicitud a menos que intervenga el almacenamiento en caché; la limitación de tasa, el equilibrio de carga y las comprobaciones de autorización se ejecutan en memoria, y los registros y métricas se escriben en una cola de forma asíncrona, por lo que la puerta de enlace nunca rechaza una solicitud solo porque la canalización de registro esté inactiva. El plano de la puerta de enlace es apátrida y escalable horizontalmente, y si el plano de control se cae por completo, la puerta de enlace sigue atendiendo solicitudes utilizando su última configuración sincronizada en lugar de fallar de forma cerrada.
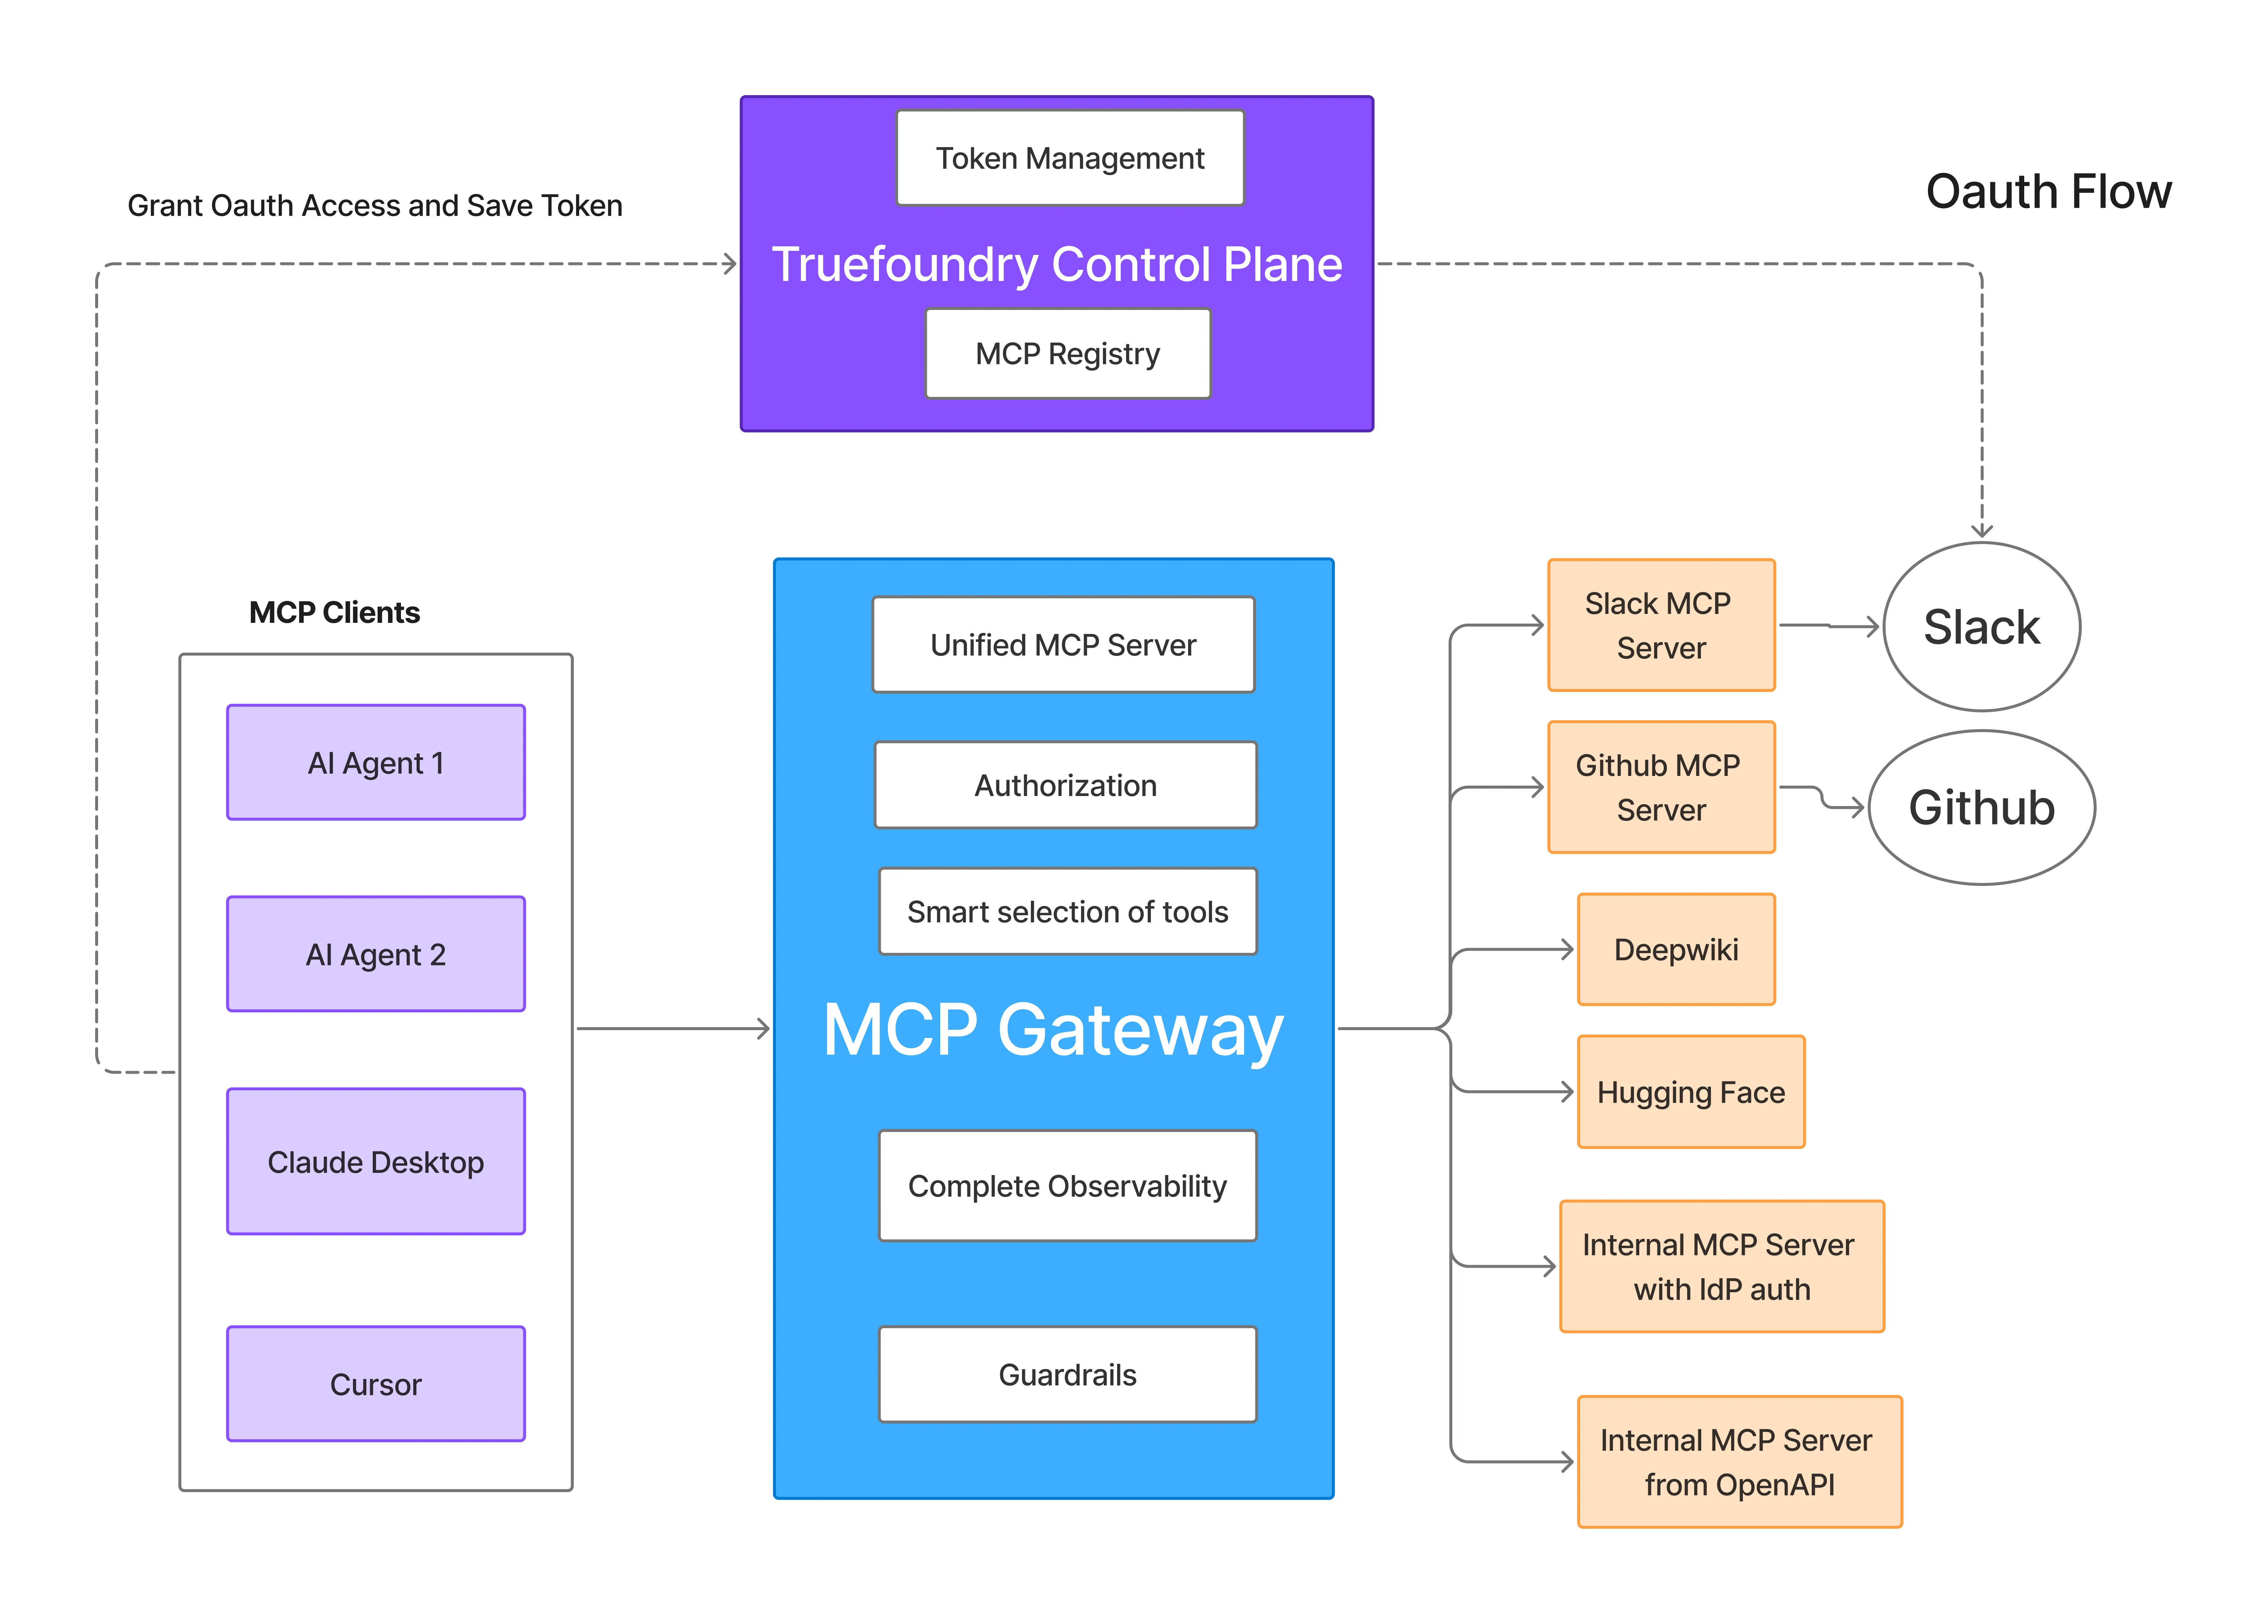
Los puntos de referencia publicados indican de 200 a 220 RPS en un solo pod con 1 vCPU y 1 GB de RAM; la puerta de enlace añade 7 ms de sobrecarga con el rastreo desactivado y 8 ms con el rastreo completo activado. A 350-370 RPS, la sobrecarga es de 7 ms y 12 ms respectivamente, antes de que el uso de la CPU alcance el 100% y la latencia comience a degradarse. Más allá de ese punto, añadir CPU o réplicas permite escalar la puerta de enlace a decenas de miles de solicitudes por segundo.
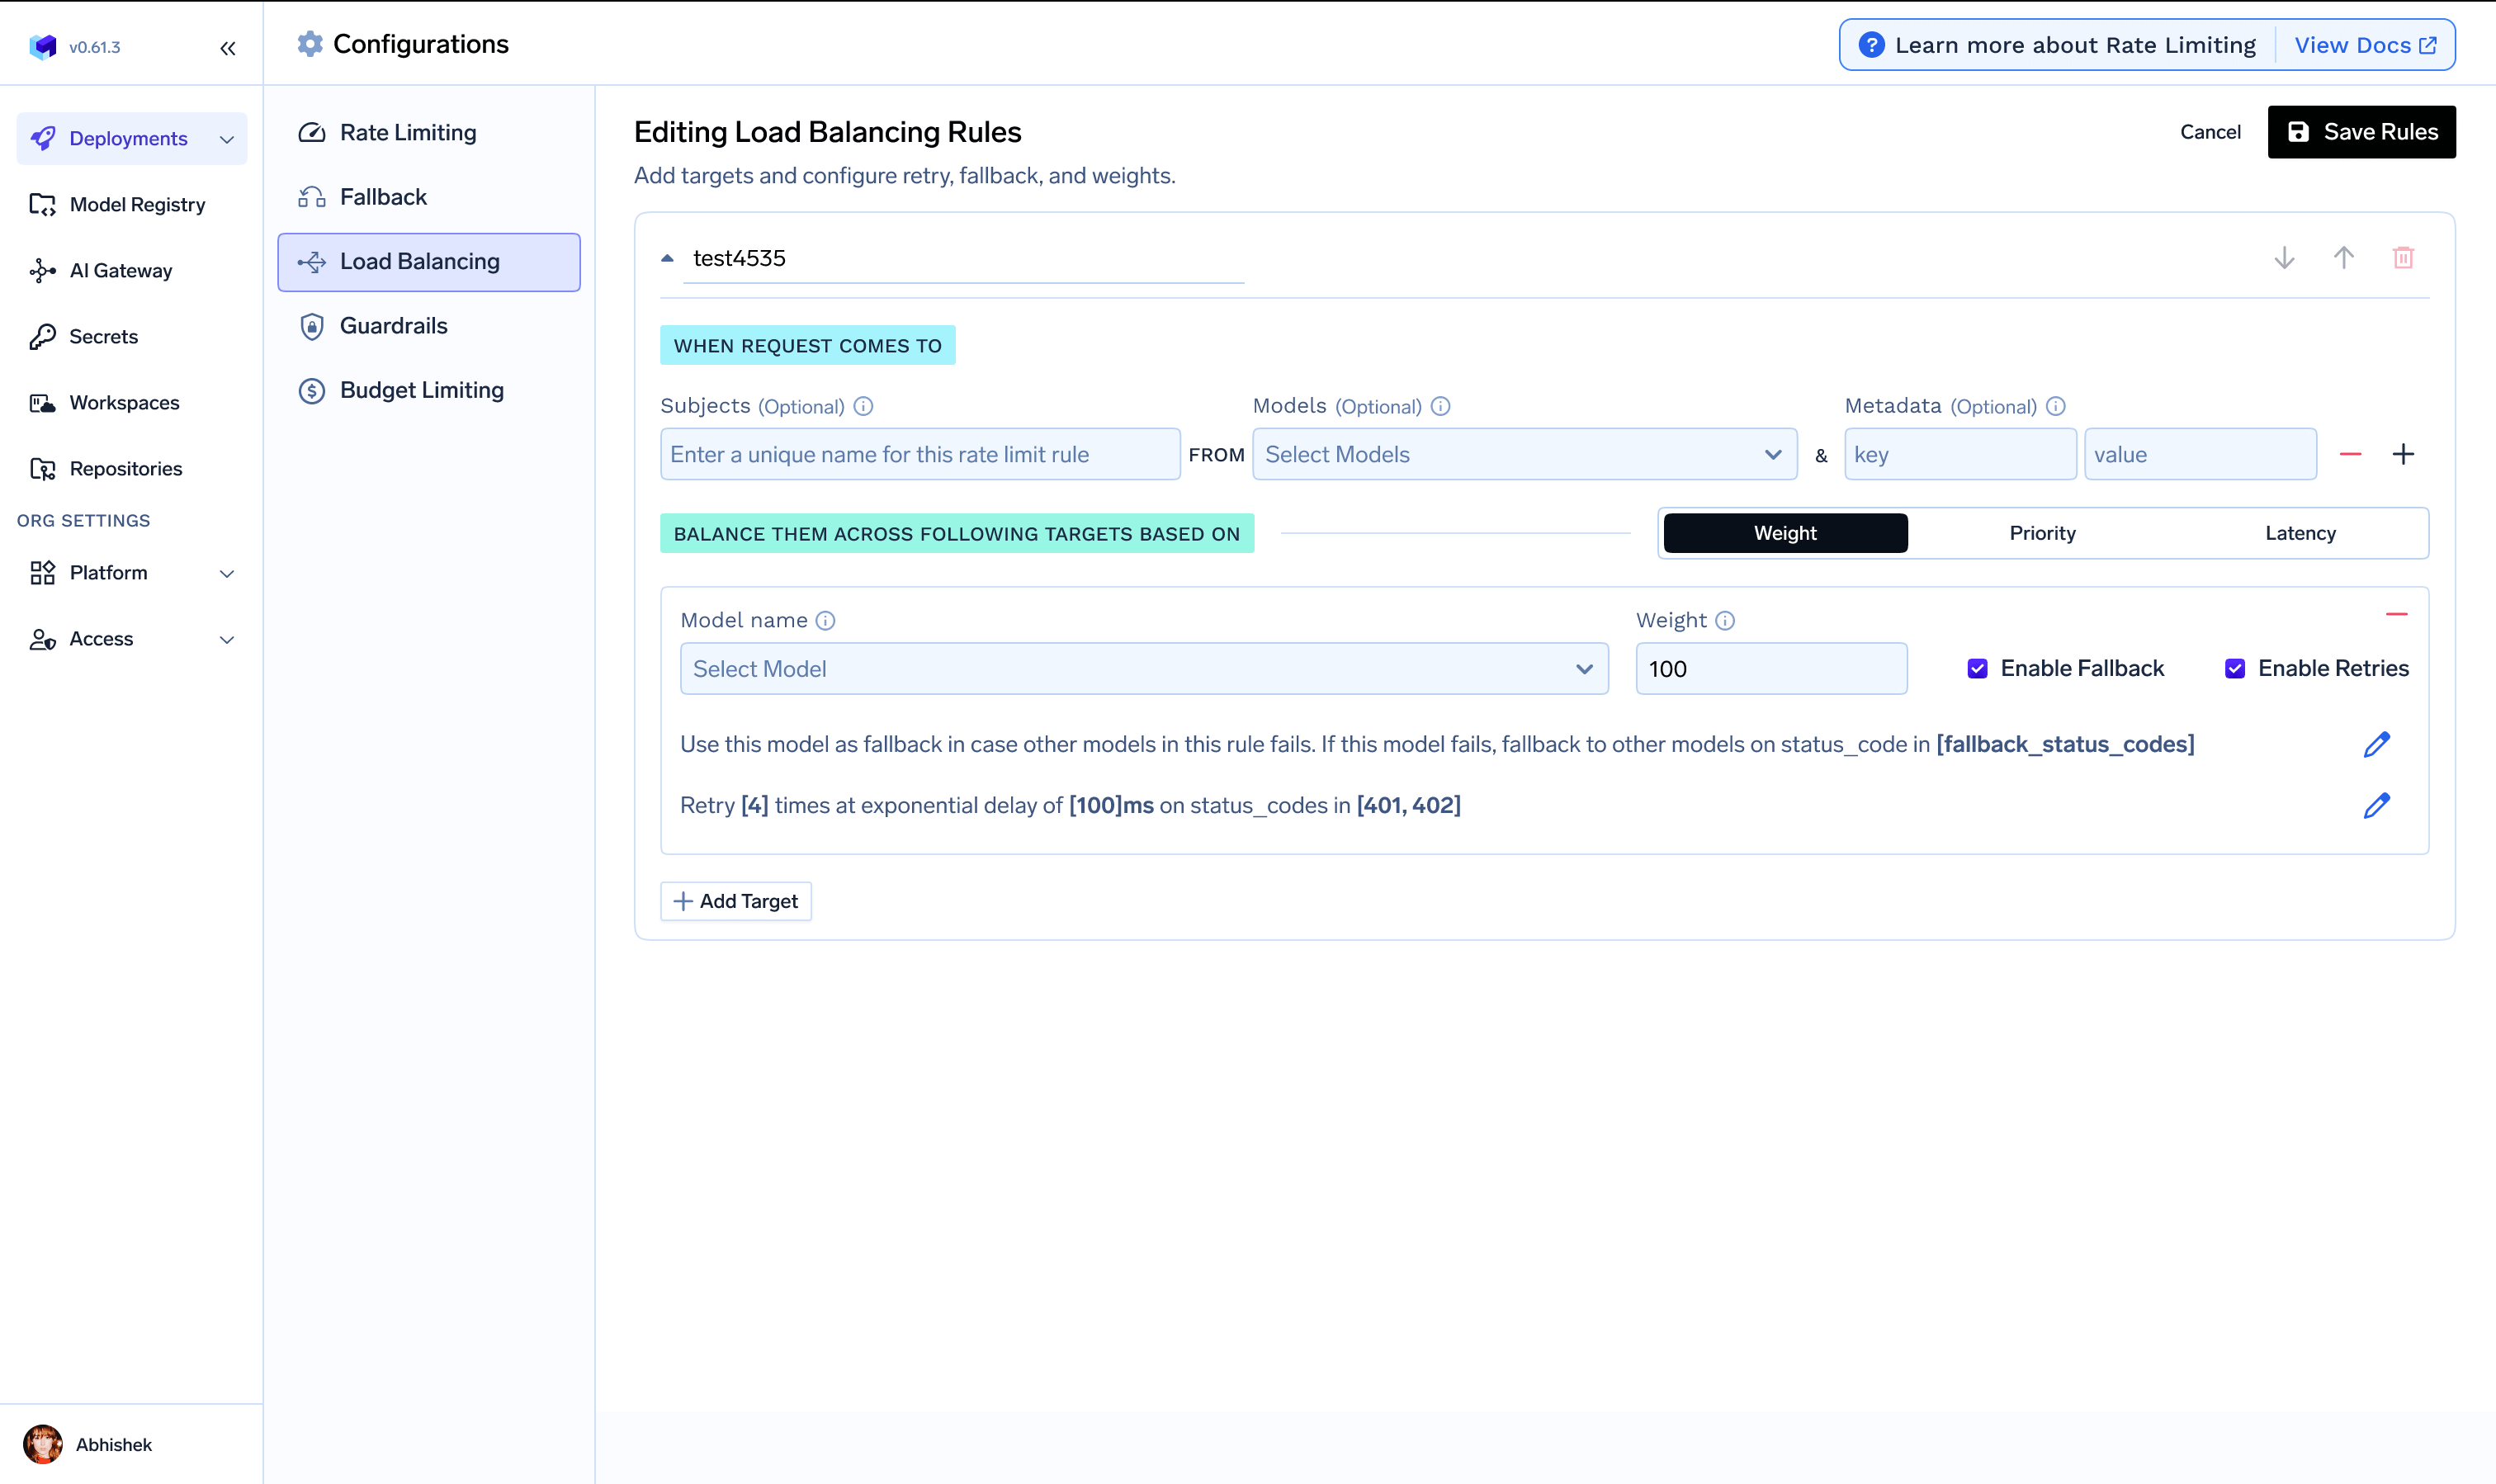
El equilibrio de carga incluye la conmutación por error automática al siguiente destino ante fallos que no sean HTTP, como credenciales incorrectas o errores de DNS o TLS. Todo el sistema se implementa en su VPC, de forma local, en entornos aislados (air-gapped) o híbridos, con cumplimiento de las normas SOC2, ISO 27001, GDPR e HIPAA en la infraestructura gestionada.
Ventajas:
Desventajas: Una plataforma empresarial más amplia de lo que necesitan los equipos si solo buscan un proxy MCP de código abierto ligero.
Ideal para: equipos que ejecutan agentes conectados a MCP en producción y que desean cifras de referencia transparentes, degradación elegante ante fallos de dependencias y gobernanza de MCP en el mismo plano de control que el enrutamiento de modelos.
Prueba la puerta de enlace MCP de TrueFoundry →
Traefik Hub extiende su consolidado proxy inverso nativo de la nube hacia MCP con lo que denomina Triple Gate Security, que superpone la protección en el agente de IA, el canal MCP y la API subyacente. Implementa OAuth 2.0/2.1 como servidor de recursos para la protección de MCP, admite control de acceso basado en tareas para tareas, herramientas y transacciones, y añade un enrutamiento inteligente de sesiones para mantener estables los flujos de trabajo de los agentes de larga duración. Las actualizaciones recientes de 2026 añadieron enrutamiento de conmutación por error entre múltiples proveedores y una observabilidad profunda basada en OpenTelemetry, etiquetada por método MCP y nombre de herramienta.
Para los equipos que ya utilizan Traefik como proxy inverso o controlador de ingreso, esta es una extensión natural y no un nuevo componente de infraestructura. La contrapartida es que las capacidades de MCP se implementan como middleware sobre la infraestructura de Traefik existente, por lo que el nivel de gobernanza está ligado a cómo se despliega y opera Traefik en su entorno.
Ventajas: Control de acceso detallado basado en tareas para herramientas, transacciones y tareas; enrutamiento inteligente por sesión para flujos de trabajo de agentes de larga duración; enrutamiento con conmutación por error entre múltiples proveedores.
Desventajas: Las funciones de MCP son middleware sobre la infraestructura de Traefik existente en lugar de un producto independiente; el nivel de gobernanza depende de su despliegue actual de Traefik.
Ideal para: equipos que ya utilizan Traefik para tareas de ingreso o proxy inverso y desean extender esa misma infraestructura a la gobernanza de MCP.
Apache APISIX incorpora soporte para MCP en una puerta de enlace de API nativa de la nube y probada en producción. Los cambios de configuración se propagan a través de etcd en milisegundos sin necesidad de reiniciar la puerta de enlace, lo cual es crucial para cargas de trabajo de IA donde los puntos finales de los modelos y las reglas de enrutamiento cambian con frecuencia. Específicamente para MCP, APISIX gestiona el tráfico entre clientes MCP mediante HTTP transmitible y servidores MCP backend, aplicando las mismas políticas de autenticación, limitación de tasa y observabilidad que su tráfico de API tradicional, con soporte para limitación de tasa tanto a nivel de nodo único como de clúster.
Como proyecto de la Apache Software Foundation, se beneficia de una gobernanza abierta y una base de colaboradores activa en lugar de la hoja de ruta de un solo proveedor, y es completamente de código abierto. La contrapartida es la misma que conlleva toda infraestructura de código abierto: su equipo debe operarla, y las certificaciones de cumplimiento de nivel empresarial no son algo que un proyecto de código abierto gestione en su nombre como lo haría una plataforma administrada.
Ventajas: Configuración dinámica basada en etcd con propagación en milisegundos; limitación de tasa a nivel de clúster; completamente de código abierto bajo la Apache Software Foundation; unifica el tráfico de API tradicional y el de IA/MCP en una sola puerta de enlace.
Desventajas: Requiere autohospedaje y autooperación; no cuenta con certificaciones de cumplimiento proporcionadas por un proveedor; el soporte para MCP es una adición reciente a una puerta de enlace de API más amplia, en lugar de ser el enfoque original del producto.
Ideal para: equipos de plataforma que buscan una puerta de enlace de código abierto probada en producción con una propagación de configuración rápida y que se sientan cómodos operándola ellos mismos.
Kong amplía su puerta de enlace de API de grado de producción con complementos de IA que gobiernan el tráfico de LLM, MCP y de agente a agente a través del mismo motor de políticas utilizado para el tráfico de API convencional. Cada llamada MCP conlleva lo que Kong describe como una cadena de delegación completa, vinculando la actividad a un agente, usuario, herramienta y alcance específicos, y los complementos de IA funcionan en todos los modos de despliegue de Kong, incluido Kubernetes.
Las funciones más avanzadas, como el almacenamiento en caché semántico, el análisis detallado y los informes de cumplimiento, requieren Kong Enterprise, con contratos que suelen comenzar entre 30.000 y 50.000 dólares anuales para despliegues más pequeños. Para una organización que ya utiliza Kong a escala de producción para la gestión general de API, es una extensión razonable. Para un equipo sin presencia previa de Kong que evalúa puertas de enlace exclusivamente para tráfico MCP, es un punto de partida más complejo.
Ventajas: Historial de producción probado como puerta de enlace API general; motor de políticas unificado para tráfico de API, LLM y MCP; registro de auditoría de cadena de delegación por solicitud.
Contras: Funciones avanzadas restringidas a Kong Enterprise; una adopción más compleja si aún no utiliza Kong; los contratos empresariales comienzan en decenas de miles anuales.
Ideal para: organizaciones que ya utilizan Kong en producción para la gestión de API y desean extender el mismo motor de políticas al tráfico MCP.
Envoy AI Gateway alcanzó su versión estable 1.0 como una capa adicional sobre Envoy Gateway, el proyecto de la CNCF que ya se ejecuta en producción a gran escala como parte de muchas implementaciones de Kubernetes e Istio. Debido a que implementa la API de Gateway de Kubernetes, la creación de un recurso Gateway aprovisiona automáticamente los Deployments, Services y HorizontalPodAutoscalers necesarios para ejecutar y escalar un conjunto de proxies Envoy. La versión 1.0 incluye una puerta de enlace MCP completa junto con enrutamiento de modelos, con una TokenRateLimitPolicy diseñada específicamente para tráfico de IA y una sobrecarga reportada de aproximadamente 1 a 3 ms.
Al ser un proyecto de la CNCF, no tiene costos de licencia y cuenta con una estructura de gobernanza neutral, pero tampoco ofrece un proveedor único que proporcione soporte empresarial o certificaciones de cumplimiento. Los equipos que lo adopten son responsables de su propia operación, el mismo compromiso que cualquier infraestructura de código abierto que su equipo de plataforma gestione directamente.
Pros: Respaldado por la CNCF con un amplio apoyo de la comunidad; aprovisionamiento automático de recursos de Kubernetes a través de la API de Gateway; puerta de enlace MCP y limitación de tasa específica para IA incluidas en la versión 1.0; baja sobrecarga reportada.
Contras: Sin certificaciones de cumplimiento ni soporte empresarial proporcionado por un proveedor; requiere operación propia; es más reciente en cargas de trabajo MCP de producción que su base subyacente, Envoy Gateway.
Ideal para: equipos de plataforma que ya ejecutan Istio o Envoy Gateway en Kubernetes y desean una extensión de puerta de enlace MCP gratuita y nativa del protocolo.
A medida que los agentes de IA se vuelven más capaces, las puertas de enlace MCP se están convirtiendo rápidamente en una parte fundamental de la infraestructura de IA en producción. No solo actúan como proxy de solicitudes, sino que proporcionan la autenticación, gobernanza, observabilidad y fiabilidad necesarias para conectar de forma segura aplicaciones de IA con herramientas y fuentes de datos empresariales a gran escala.
La puerta de enlace adecuada depende de su modelo de implementación y necesidades operativas. Las opciones de código abierto como Apache APISIX y Envoy AI Gateway son opciones sólidas para equipos ya integrados en sus ecosistemas, mientras que plataformas como Traefik Hub y Kong extienden las capacidades de gestión de API existentes al tráfico MCP.
Si busca una puerta de enlace MCP lista para la empresa con enrutamiento de modelos integrado, gobernanza detallada, puntos de referencia de rendimiento publicados y opciones de implementación flexibles en entornos de nube, VPC, locales o aislados (air-gapped), TrueFoundry ofrece una plataforma integral para ejecutar cargas de trabajo MCP en producción. Al combinar las capacidades de puerta de enlace de IA y puerta de enlace MCP en un único plano de control, ayuda a las organizaciones a construir sistemas de IA seguros, fiables y escalables sin tener que integrar múltiples herramientas.
TrueFoundry AI Gateway ofrece una latencia de entre 3 y 4 ms, gestiona más de 350 RPS en una vCPU, se escala horizontalmente con facilidad y está listo para la producción, mientras que LitellM presenta una latencia alta, tiene dificultades para superar un RPS moderado, carece de escalado integrado y es ideal para cargas de trabajo ligeras o de prototipos.





Las últimas noticias, artículos y recursos enviados a tu bandeja de entrada
















