September 11, 2026
|
Lesedauer: 5 Minuten


Erhalten Sie sofortigen Zugriff auf eine TrueFoundry-Live-Umgebung. Stellen Sie Modelle bereit, leiten Sie den LLM-Verkehr weiter und erkunden Sie die gesamte Plattform — Ihre Sandbox ist in Sekundenschnelle einsatzbereit, ohne dass eine Kreditkarte erforderlich ist.



Unglaublich schnelle Methode zum Erstellen, Verfolgen und Bereitstellen Ihrer Modelle!
Jede Zugriffsentscheidung in einem Unternehmen basiert auf Identity and Access Management. Ob ein Benutzer ein Dokument öffnet, eine API eine Anfrage erhält oder ein KI-Agent ein Tool aufruft – Unternehmen müssen identifizieren, wer den Zugriff anfordert und ob diese Anfrage genehmigt werden sollte.
Jahrelang verwalteten IAM-Systeme hauptsächlich Mitarbeiter, Partner, Auftragnehmer, Anwendungen und Dienstkonten. Dieser Perimeter hat sich erweitert. Unternehmen müssen heute Benutzeridentitäten, Maschinenidentitäten, Microservices, APIs, KI-Agenten und autonome Workflows steuern, die in verteilten Cloud-Umgebungen operieren.
Dieser Leitfaden erläutert, was IAM ist, wie Identity and Access Management funktioniert, welche vier Säulen IAM ausmachen und warum herkömmliches IAM für KI-Workloads nicht ausreicht. Zudem wird erklärt, wie TrueFoundry IAM-Konzepte erweitert, um KI-Agenten, Modellaufrufe, MCP-Tools und Audit-Trails zu steuern.
Identity and Access Management (IAM) bezeichnet die Richtlinien, Prozesse und Technologien, die sicherstellen, dass autorisierte Identitäten auf genehmigte Ressourcen zugreifen. Die Bedeutung von IAM geht über den Login hinaus. Es umfasst Authentifizierung, Autorisierung, Identitäts-Governance, Richtliniendurchsetzung, Zugriffsprotokollierung, Berichterstattung und Lebenszyklusverwaltung.
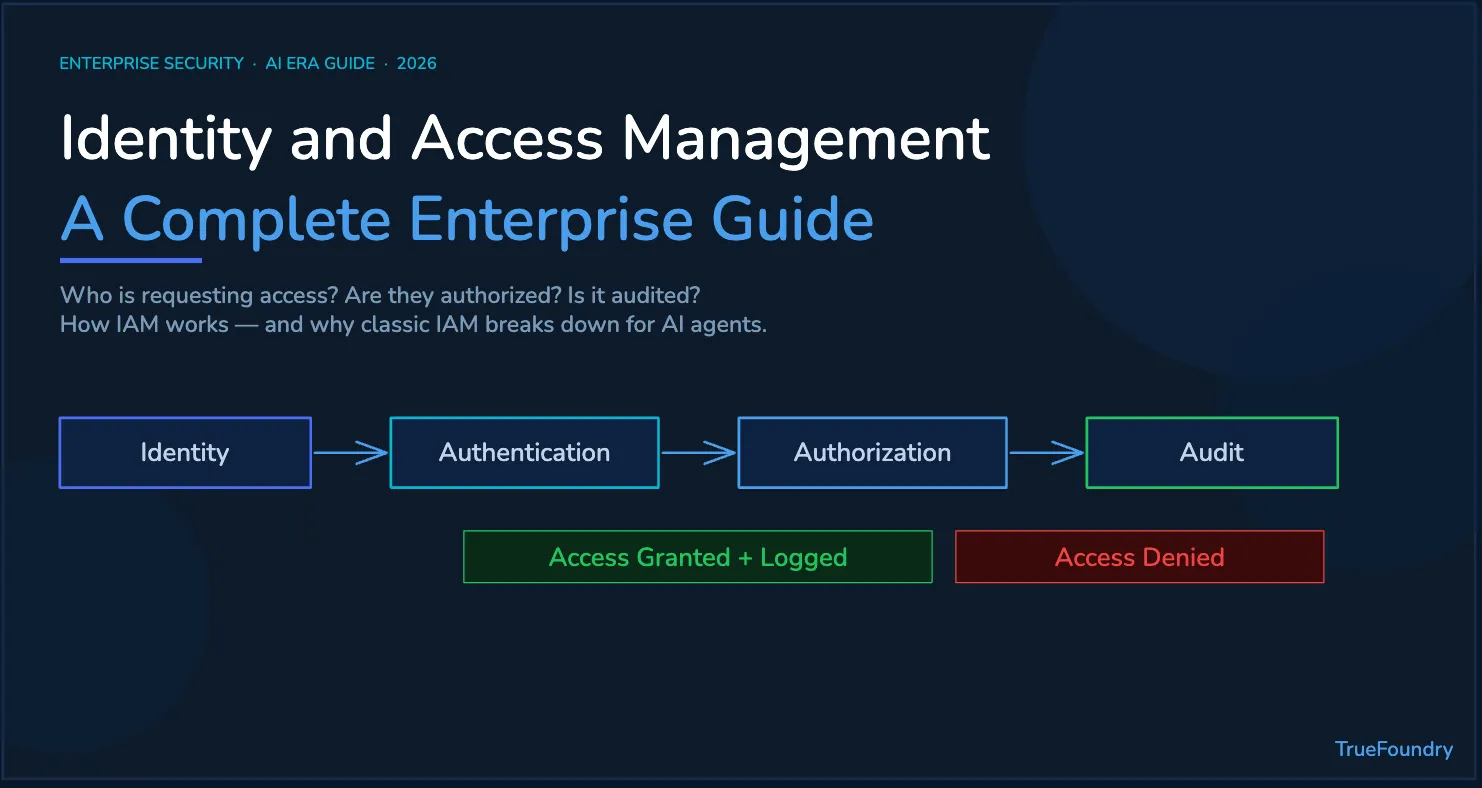
Im Kern beantwortet ein IAM-System bei jeder Zugriffsanfrage drei Fragen: Wer oder was stellt die Anfrage? Ist diese Identität autorisiert, die Aktion auszuführen? Gibt es einen Nachweis über diese Anfrage für zukünftige Überprüfungen, Untersuchungen oder zur Einhaltung gesetzlicher Vorschriften?
IAM hilft den richtigen Personen, zum richtigen Zeitpunkt sicher auf die richtigen Ressourcen zuzugreifen. Es reduziert zudem das Risiko unbefugter Zugriffe, indem Zugriffsrichtlinien für Mitarbeiter, Auftragnehmer, Anwendungen, Dienste, mobile Geräte, APIs und KI-Workloads durchgesetzt werden.
Modernes Identity and Access Management verbessert zudem die betriebliche Effizienz. Es reduziert den manuellen Genehmigungsaufwand, optimiert die Benutzerbereitstellung und unterstützt Systemadministratoren bei der Verwaltung von Benutzerkonten, Benutzerrollen, Zugriffsberechtigungen und Zugriffsebenen in Unternehmenssystemen.
IAM ist ein Grundpfeiler der Cybersicherheit, da die meisten Sicherheitsmaßnahmen auf Identität basieren. Verschlüsselung schützt sensible Daten. Netzwerkkontrollen verwalten Verbindungen. IAM entscheidet, ob eine verifizierte Identität überhaupt auf sensible Informationen zugreifen darf.
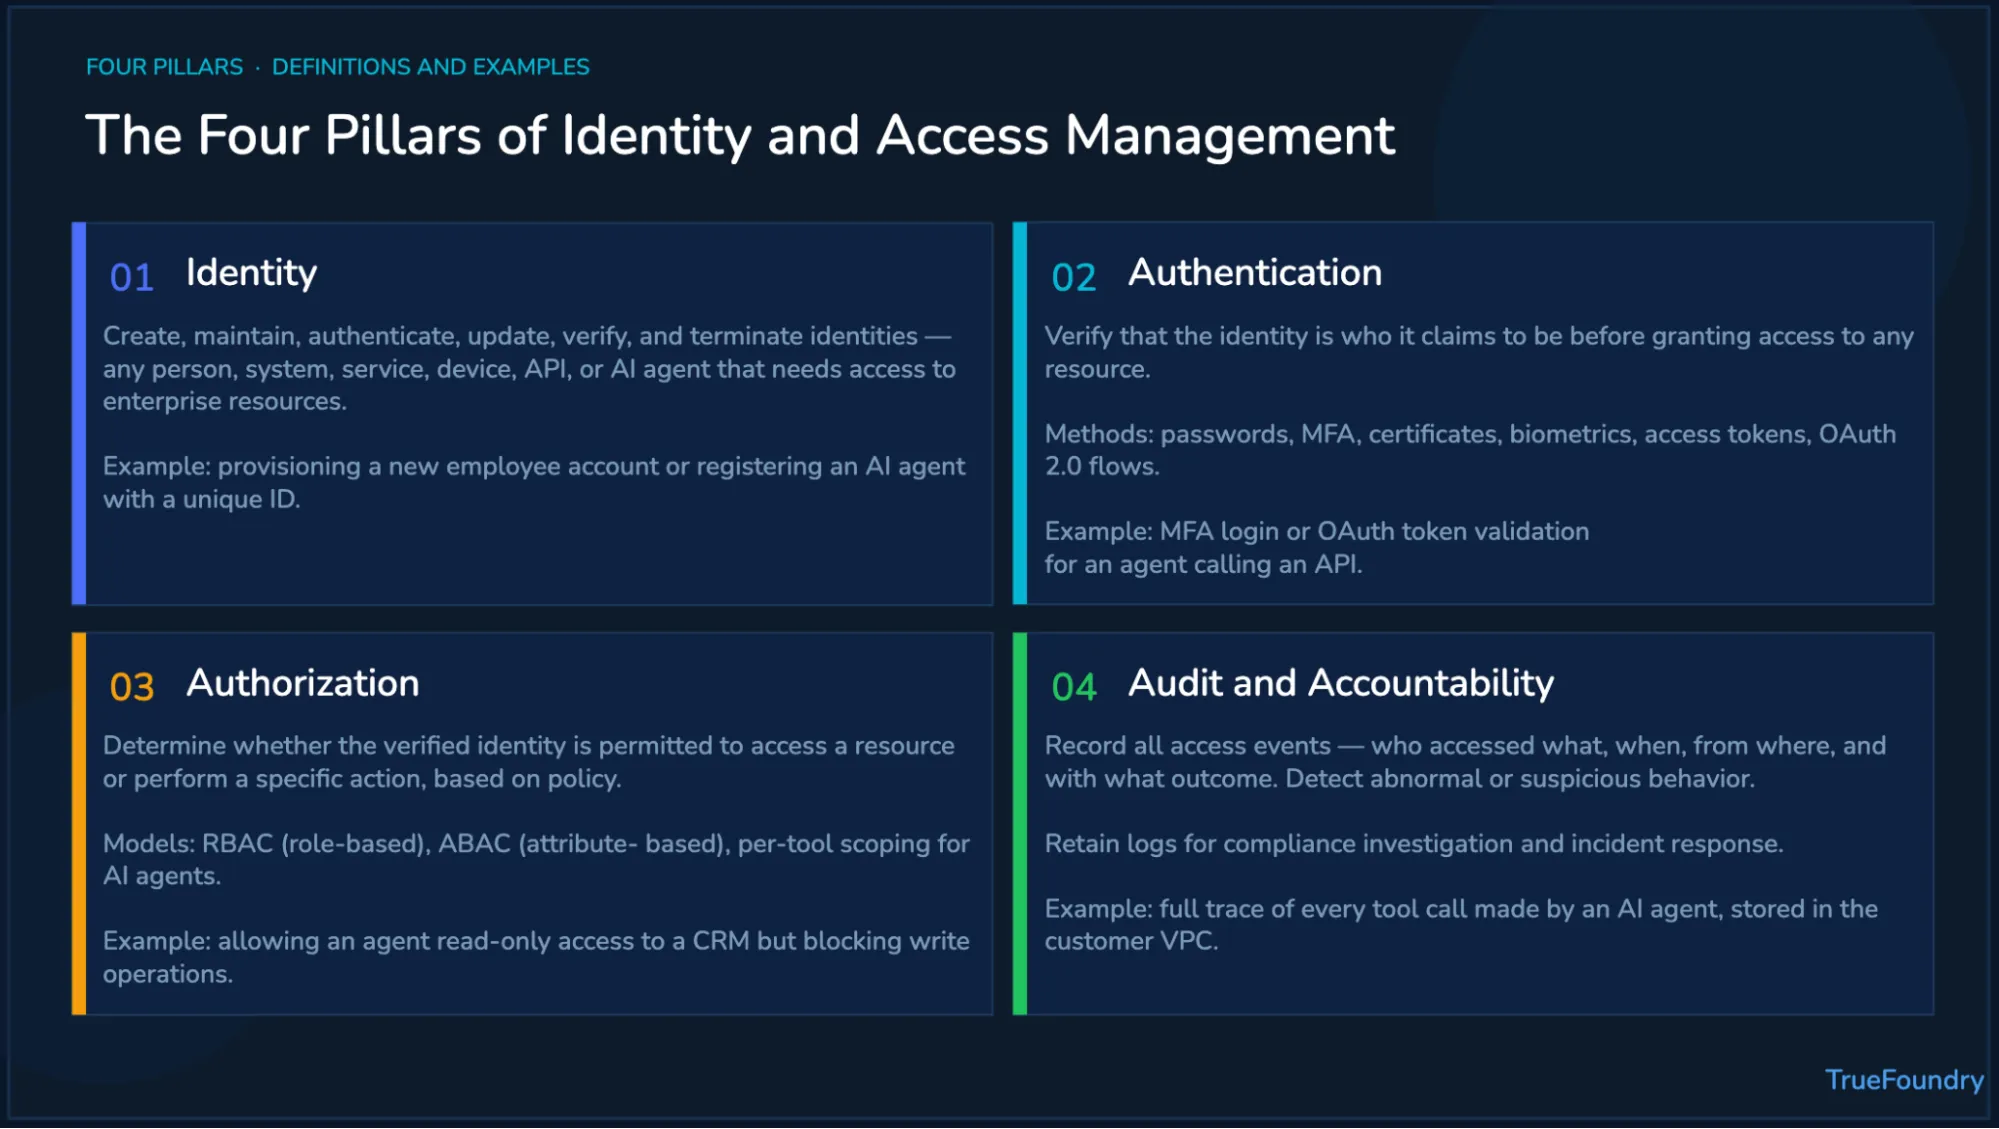
Die vier Säulen von Identity and Access Management sind Identität, Authentifizierung, Autorisierung und Audit-Rechenschaftspflicht. Jede Säule deckt einen anderen Teil des Zugriffslebenszyklus ab. Zusammen helfen sie Unternehmen dabei, Zugriffe zu kontrollieren, die Benutzererfahrung zu verbessern und Sicherheitsrisiken zu minimieren.
Identität ist der Datensatz, der eine Person, einen Dienst, eine Anwendung, ein Gerät oder einen KI-Agenten repräsentiert. Ein Identitätsmanagementsystem erstellt, pflegt, verifiziert, aktualisiert und löscht diese Datensätze, wenn sich Benutzer oder Systeme ändern.
Diese Säule umfasst Identitätsinformationen wie Namen, Rollen, Abteilungen, Gerätebesitz, Dienstkonten und zugewiesene Berechtigungen. Sie beinhaltet auch Anmeldedaten, die dabei helfen, die Legitimität einer Entität bei späteren Zugriffsprüfungen zu belegen.
Die Authentifizierung verifiziert die Echtheit einer Identität, bevor der Zugriff erfolgt. Passwörter, Sicherheitsschlüssel, Zertifikate, Biometrie, Zugriffstoken und MFA können als Authentifizierungsfaktoren für Unternehmenssysteme dienen.
Protokolle wie Security Assertion Markup Language helfen vertrauenswürdigen Identitätssystemen dabei, Sicherheitszusicherungen mit Dienstanbietern auszutauschen. Diese Muster unterstützen SSO und Fernzugriff und reduzieren gleichzeitig den Aufwand wiederholter Anmeldungen für verteilte Teams.
Die Autorisierung legt fest, was eine verifizierte Identität nach erfolgreicher Authentifizierung tun darf. Sie ordnet Benutzern, Rollen, Gruppen, Geräten, Anwendungen oder Agenten genehmigte Ressourcen und Aktionen zu.
Unternehmen nutzen rollenbasierte Zugriffskontrolle, attributbasierte Kontrollen und Zugriffsrichtlinien für unterschiedliche Anforderungen. Ein Vertriebsmitarbeiter kann auf Kundenchancen zugreifen, während Finanztools gemäß separaten Zugriffsverwaltungsrichtlinien eingeschränkt bleiben.
Audit und Rechenschaftspflicht stellen sicher, dass Zugriffsentscheidungen aufgezeichnet, überprüft und bei Bedarf untersucht werden. Teams verfolgen Zugriffsversuche, Richtlinienergebnisse, ungewöhnliches Benutzerverhalten und Berechtigungsänderungen in Unternehmenssystemen.
Diese Säule unterstützt die interne Governance sowie externe regulatorische Anforderungen. Sie hilft Sicherheitsteams zudem dabei, Missbrauch zu erkennen, Vorfälle zu untersuchen und Datenschutzprogramme zu stärken, sobald verdächtige Zugriffsmuster auftreten.
Ein typischer Identity- und Access-Management-Workflow umfasst vier Schritte: Identitätsprüfung, Authentifizierung, Autorisierung und Audit-Logging. Der Workflow wirkt einfach, doch in realen Unternehmensumgebungen wird er durch die Vielzahl an Anwendungen, Benutzern, Geräten, APIs und Cloud-Diensten komplex.
Zuerst erhält ein IAM-System eine Anfrage für den Zugriff auf eine Unternehmensressource. Der Anfragende kann ein menschlicher Benutzer, eine Anwendung, ein Dienstkonto, ein KI-Agent oder eine Maschinenidentität sein. Das IAM-System verifiziert daraufhin die Identität durch den erforderlichen Authentifizierungsprozess.
Bei erfolgreicher Authentifizierung bewertet das IAM-System die Zugriffsrichtlinien. Es prüft, ob die Identität über die erforderlichen Zugriffsrechte, Benutzerrollen, den Gerätestatus, den Standortkontext und die Sicherheitsattribute verfügt. Schlägt die Anfrage bei diesen Prüfungen fehl, wird der Zugriff verweigert.
Wird die Anfrage zugelassen, wird der Zugriff gewährt und protokolliert. Der Audit-Datensatz sollte Identität, Ressource, Aktion, Zeitstempel, Richtlinienergebnis und Kontext erfassen. Diese Nachweise helfen Sicherheitsteams, Compliance-Anforderungen zu erfüllen und potenzielle Datenschutzverletzungen zu untersuchen.
Großunternehmen integrieren IAM häufig mit Anbietern wie Microsoft Entra ID, ehemals Azure Active Directory, oder Okta. Diese IAM-Lösungen zentralisieren Authentifizierungsanforderungen, Zugriffsrichtlinien und Identitäts-Governance über die gesamte IT-Infrastruktur hinweg.
Adaptive Authentifizierung kann zudem Kontext, Risikosignale und maschinelles Lernen nutzen, um Zugriffsentscheidungen anzupassen. Beispielsweise erfordert die Arbeit aus der Ferne von einem nicht verwalteten Gerät möglicherweise eine stärkere Verifizierung als eine Anmeldung aus einem vertrauenswürdigen Unternehmensnetzwerk.
Traditionelles Identity- und Access-Management wurde für menschliche Benutzer und bekannte Anwendungsidentitäten entwickelt. Moderne Systeme der künstlichen Intelligenz stellen eine andere Herausforderung dar. KI-Agenten können Modelle aufrufen, Tools öffnen, Daten abrufen und Workflows ohne direktes menschliches Eingreifen ausführen.
Dies ist von Bedeutung, da klassisches IAM von vorhersehbaren Lebenszyklusereignissen ausgeht. Ein Benutzer kommt hinzu, erhält Zugriff, ändert seine Rolle und verlässt das Unternehmen schließlich wieder. KI-Agenten arbeiten anders. Sie können kontinuierlich agieren, Berechtigungen dynamisch erben und Entscheidungen systemübergreifend in Echtzeit treffen.
Zero-Trust-Prinzipien helfen dabei, das Problem einzuordnen. Unternehmen sollten einer Anfrage nicht vertrauen, nur weil sie aus einem internen Netzwerk, von einem vertrauenswürdigen Dienstkonto oder einer genehmigten Anwendung stammt. Jeder Modellaufruf, jede Tool-Anwendung und jede Workflow-Aktion erfordert weiterhin eine identitätsbewusste Autorisierung.
KI-Agenten können autonom Tools aufrufen, APIs ansprechen, Datenbanken abfragen, Tickets aktualisieren und Workflows ausführen. Das schafft eine neue Identitätsherausforderung. Unternehmen müssen wissen, welcher Agent gehandelt hat, wessen Befugnis er nutzte und ob die Aktion zulässig war.
Viele Teams nutzen zur schnellen Lösung gemeinsam genutzte Dienstkonten. Dieses Muster führt zu einer schwachen Rechenschaftspflicht, da mehrere Agenten unter derselben Identität agieren können. Zudem erschwert es die Audit-Protokolle, wenn Teams feststellen müssen, wer eine Aktion initiiert hat.
Das bessere Muster ist eine klare Agentenidentität , die an die Identität des Benutzers und den Kontext der Aufgabe gebunden ist. Dies reduziert eine übermäßige Rechtevergabe und schafft eine klarere Beweislage für Sicherheitsteams. Zudem senkt es das Risiko unbefugter Zugriffe bei autonomen Arbeitsabläufen.
Moderne Unternehmensumgebungen umfassen Tausende von Maschinenidentitäten. Diese stehen für Anwendungen, Microservices, APIs, KI-Agenten, Container, Automatisierungsskripte, Workflows und Service-zu-Service-Integrationen in Cloud-Umgebungen.
Die Anzahl der Maschinenidentitäten kann die der menschlichen Benutzer übersteigen. Das macht die manuelle Verwaltung von Anmeldedaten, die Ausstellung von Token, die Rotation von Geheimnissen, die Erstellung von Zugriffsrichtlinien und die Governance des Lebenszyklus schwierig. Manuelle Überprüfungen werden zudem unzuverlässig, wenn Systeme skalieren.
Ein IAM-System muss daher die Maschine-zu-Maschine-Authentifizierung auf Unternehmensebene unterstützen. Es sollte Dienste authentifizieren, API-Aufrufe steuern, Sicherheitsrichtlinien anwenden und Prüfnachweise speichern, ohne die Entwicklungsteams unnötig zu behindern.
KI-Agenten benötigen oft unterschiedliche Berechtigungen für verschiedene Aufgaben. Ein Agent liest möglicherweise CRM-Notizen während der Support-Triage, greift bei Rückerstattungen auf Abrechnungstools zu und fragt bei der Fehlerbehebung interne Dokumente ab. Jeder Workflow erfordert einen eigenen Berechtigungsumfang.
Herkömmliches IAM stützt sich oft auf statische Benutzerrollen. Statische Rollen können dazu führen, dass Agenten übermäßig viele Rechte erhalten oder Administratoren gezwungen sind, zahlreiche Identitätsvarianten zu erstellen. Beide Ergebnisse erhöhen die Komplexität und schwächen das Prinzip der geringsten Rechtevergabe.
Die dynamische Berechtigungsskalierung gibt Agenten nur den Zugriff, der für die aktuelle Aufgabe erforderlich ist. Sie ermöglicht es Teams zudem, den Zugriff nach Workflow, Modell, Tool, Umgebung und Benutzerkontext einzuschränken. Hier wird die Durchsetzung auf Gateway-Ebene wichtig.
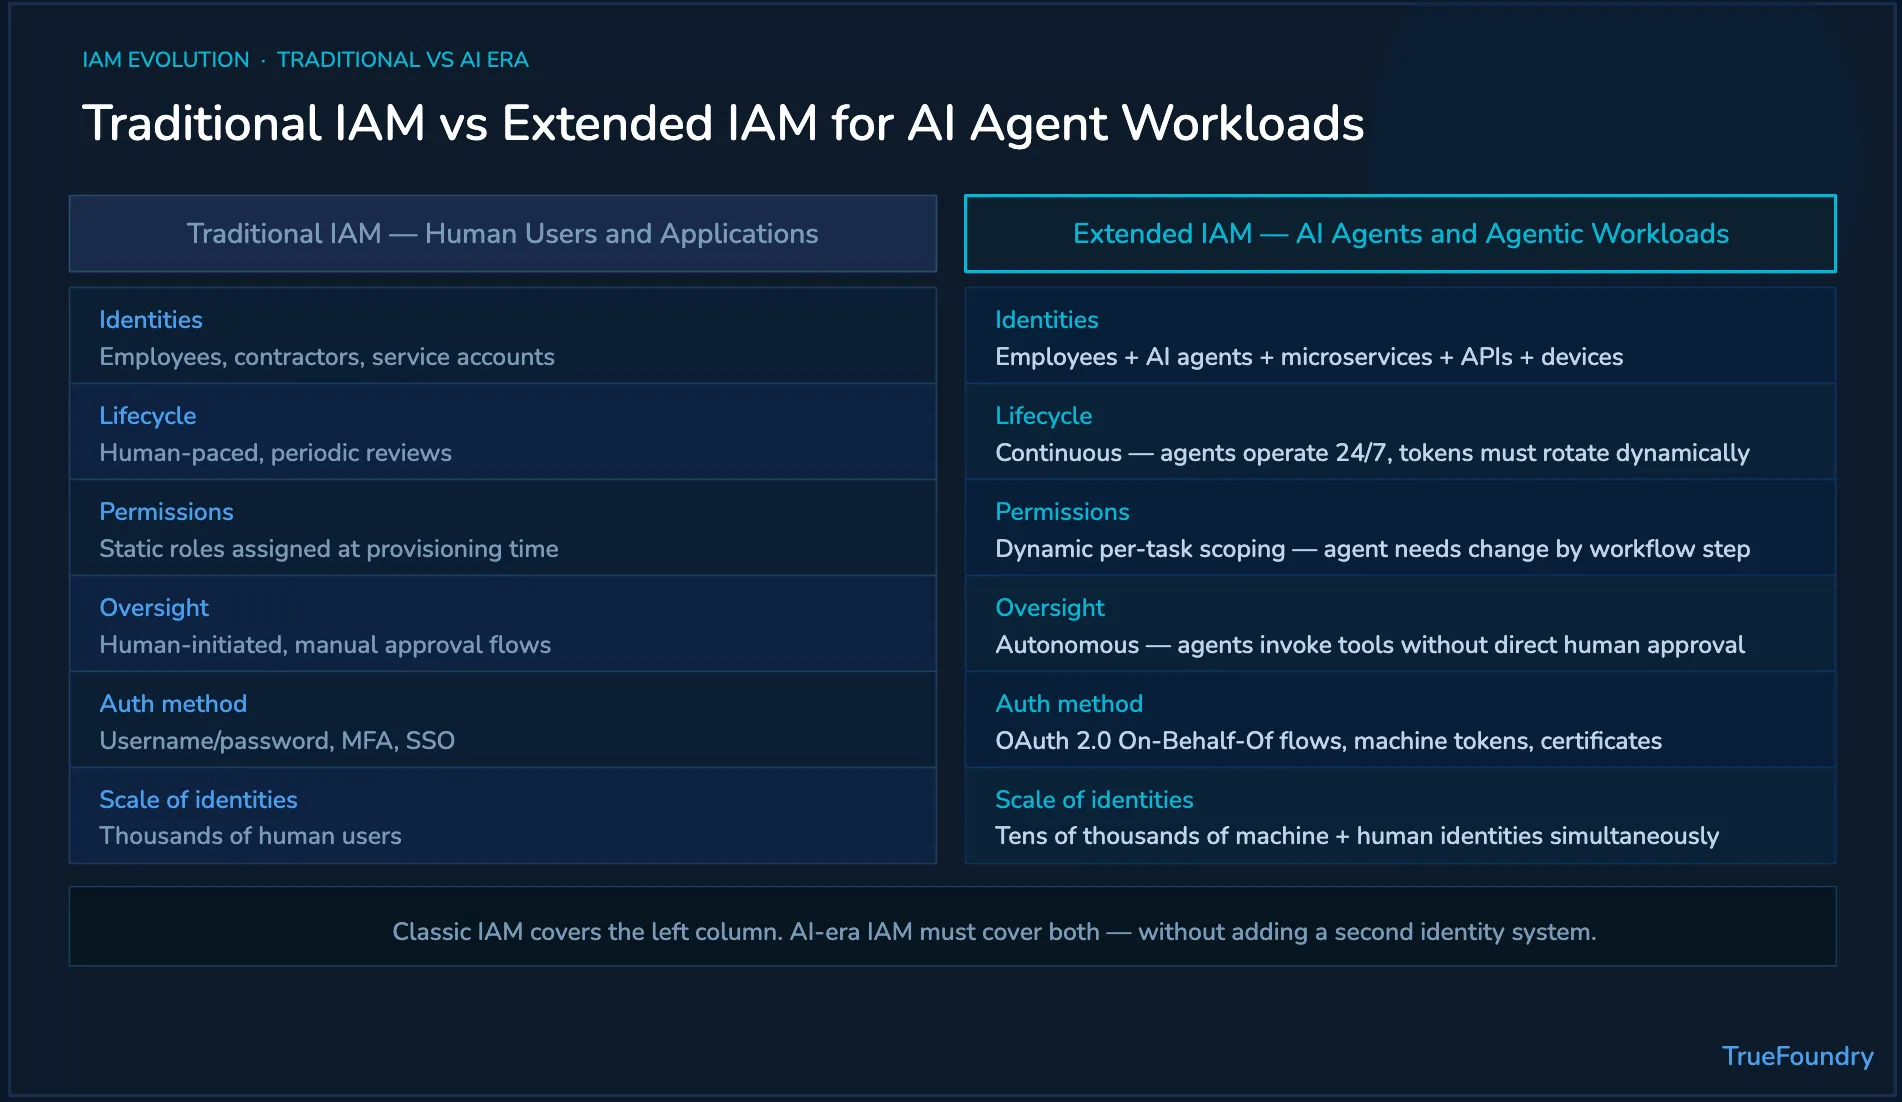
Konventionelle IAM-Best-Practices gelten weiterhin, auch wenn KI-Agenten stärkere Laufzeitkontrollen benötigen. Unternehmen müssen menschliche Benutzer, Maschinenidentitäten und agentenbasierte Workflows gemeinsam steuern. Das Ziel ist ein sicherer Zugriff, ohne legitime KI-Arbeit zu verlangsamen.
Diese Praktiken gewinnen im Zuge der digitalen Transformation an Bedeutung. Da KI zunehmend in Support, Technik, Finanzen, Personalwesen und Betrieb Einzug hält, benötigen Unternehmen Lösungen für das Zugriffsmanagement, die sowohl für menschliche als auch für autonome Aktivitäten gelten.
TrueFoundry erweitert IAM-Konzepte auf produktive KI-Workloads. Es unterstützt Unternehmen dabei, Modellaufrufe, MCP-Tool-Befehle und Agenten-Aktionen über ein einheitliches AI Gateway zu steuern, das in der Cloud, VPC, On-Premise oder in einer isolierten Umgebung des Kunden bereitgestellt wird.
Der entscheidende Unterschied liegt im Ort der Durchsetzung. Herkömmliches IAM regelt den Zugriff auf Anwendungen und Ressourcen. TrueFoundry wendet identitätsbasierte Kontrollen auf Gateway-Ebene an, bevor KI-Agenten auf Modelle, Tools, Daten oder Unternehmenssysteme zugreifen.
Dies hilft Unternehmen dabei, IAM-Kontrollen in KI-Workflows zu integrieren, ohne ein zweites, isoliertes Identitätssystem aufbauen zu müssen. Zudem können Sicherheitsteams festlegen, wer welches Modell, welches Tool und welchen Workflow gemäß den genehmigten Richtlinien nutzen darf.
Für KI-Teams, die Systeme mit Tool-Anbindung entwickeln, sind sichere MCP-Gateway- Muster entscheidend, da Tools auf echte Unternehmenssysteme zugreifen können. TrueFoundry bietet Teams einen Kontrollpunkt, bevor Agenten diese Tool-Aufrufe ausführen.
Buchen Sie eine Demo, um zu sehen, wie TrueFoundry IAM auf Modelle, Agenten, Tools, Budgets und Audit-Logs ausweitet.
TrueFoundry AI Gateway bietet eine Latenz von ~3—4 ms, verarbeitet mehr als 350 RPS auf einer vCPU, skaliert problemlos horizontal und ist produktionsbereit, während LiteLM unter einer hohen Latenz leidet, mit moderaten RPS zu kämpfen hat, keine integrierte Skalierung hat und sich am besten für leichte Workloads oder Prototyp-Workloads eignet.





Die neuesten Nachrichten, Artikel und Ressourcen werden in Ihren Posteingang gesendet