



November 14, 2026
|
Lesedauer: 5 Minuten


Erhalten Sie sofortigen Zugriff auf eine TrueFoundry-Live-Umgebung. Stellen Sie Modelle bereit, leiten Sie den LLM-Verkehr weiter und erkunden Sie die gesamte Plattform — Ihre Sandbox ist in Sekundenschnelle einsatzbereit, ohne dass eine Kreditkarte erforderlich ist.



Unglaublich schnelle Methode zum Erstellen, Verfolgen und Bereitstellen Ihrer Modelle!
Künstliche Intelligenz verändert grundlegend, wie Unternehmen arbeiten, Entscheidungen treffen und Werte schaffen. Da KI jedoch zunehmend in geschäftliche Arbeitsabläufe integriert wird, ist ihre verantwortungsvolle Nutzung kein optionales Extra mehr.
Unternehmen müssen nicht nur schneller innovieren, sondern auch sich wandelnde Vorschriften einhalten, sensible Daten schützen und das Vertrauen in KI-gestützte Entscheidungen aufrechterhalten.
KI-Compliance bietet die notwendige Governance, um dieses Gleichgewicht zu erreichen. Da Rahmenwerke wie der EU AI Act, das NIST AI RMF und die ISO 42001 zu Industriestandards werden, benötigen Unternehmen Prozesse und Kontrollen, die sicherstellen, dass KI-Systeme über ihren gesamten Lebenszyklus hinweg sicher, transparent und nachvollziehbar bleiben.
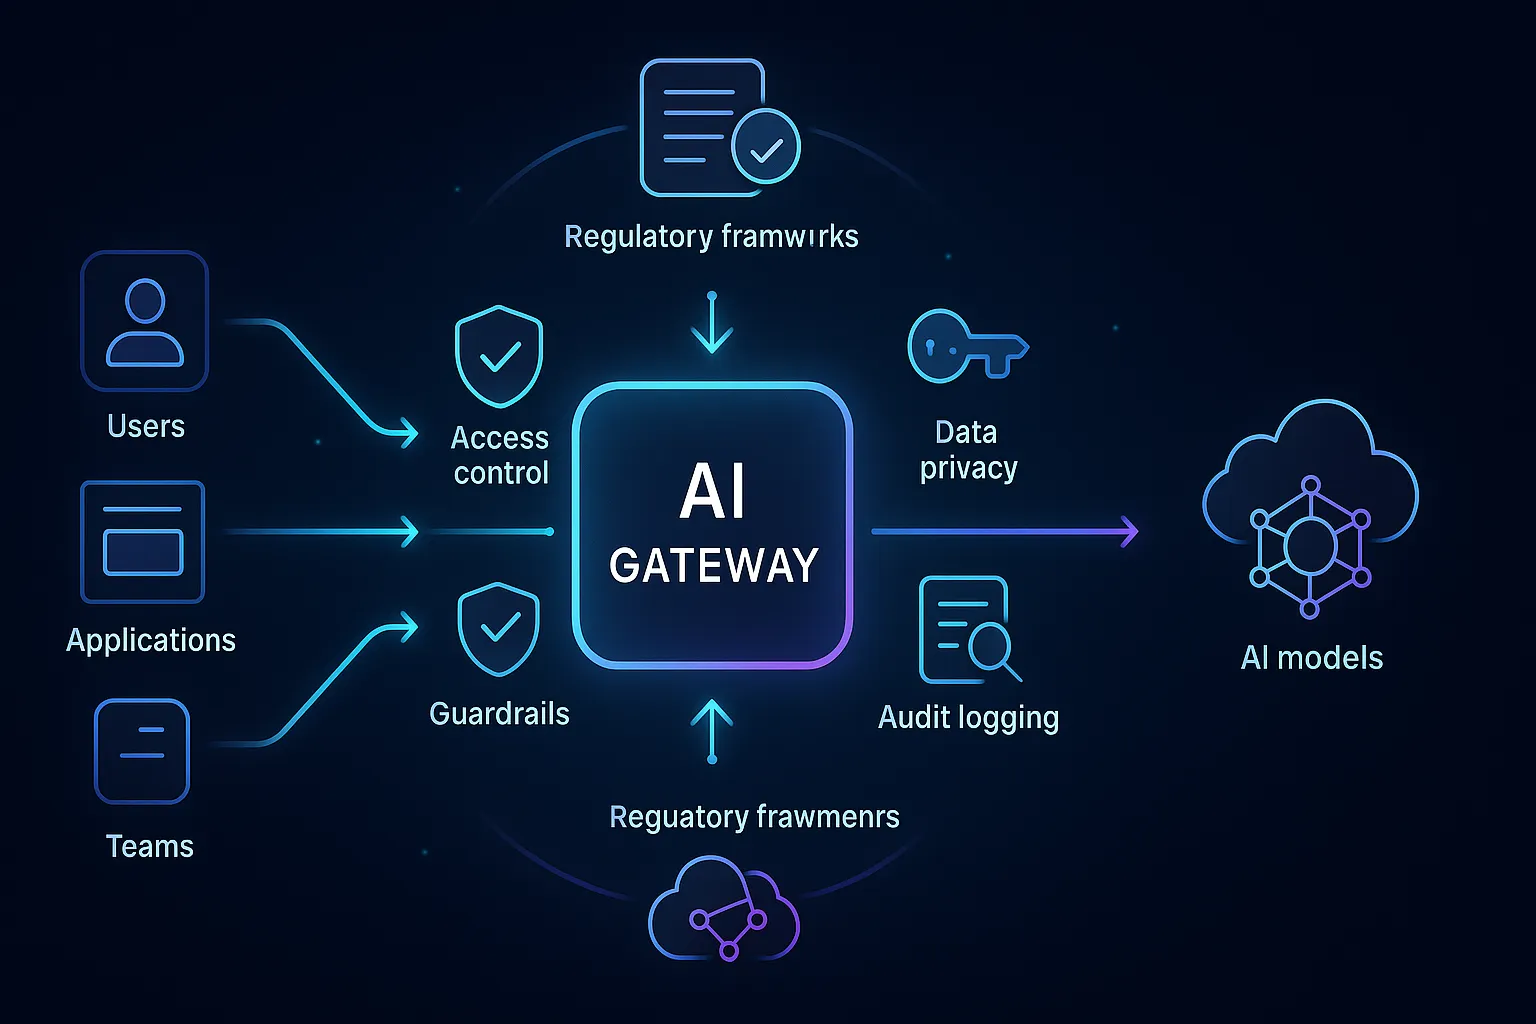
Hier spielt ein KI-Gateway eine entscheidende Rolle. Als sichere Ebene zwischen Benutzern, Anwendungen und KI-Modellen zentralisiert es die Zugriffskontrolle, den Datenschutz und die Audit-Protokollierung, wodurch jede KI-Interaktion von Grund auf sicher, nachvollziehbar und regelkonform gestaltet wird.
KI-Compliance ist die Praxis, sicherzustellen, dass künstlicher Intelligenz Systeme während ihres gesamten Lebenszyklus geltende Gesetze, regulatorische Anforderungen, ethische Grundsätze und interne Governance-Richtlinien einhalten.
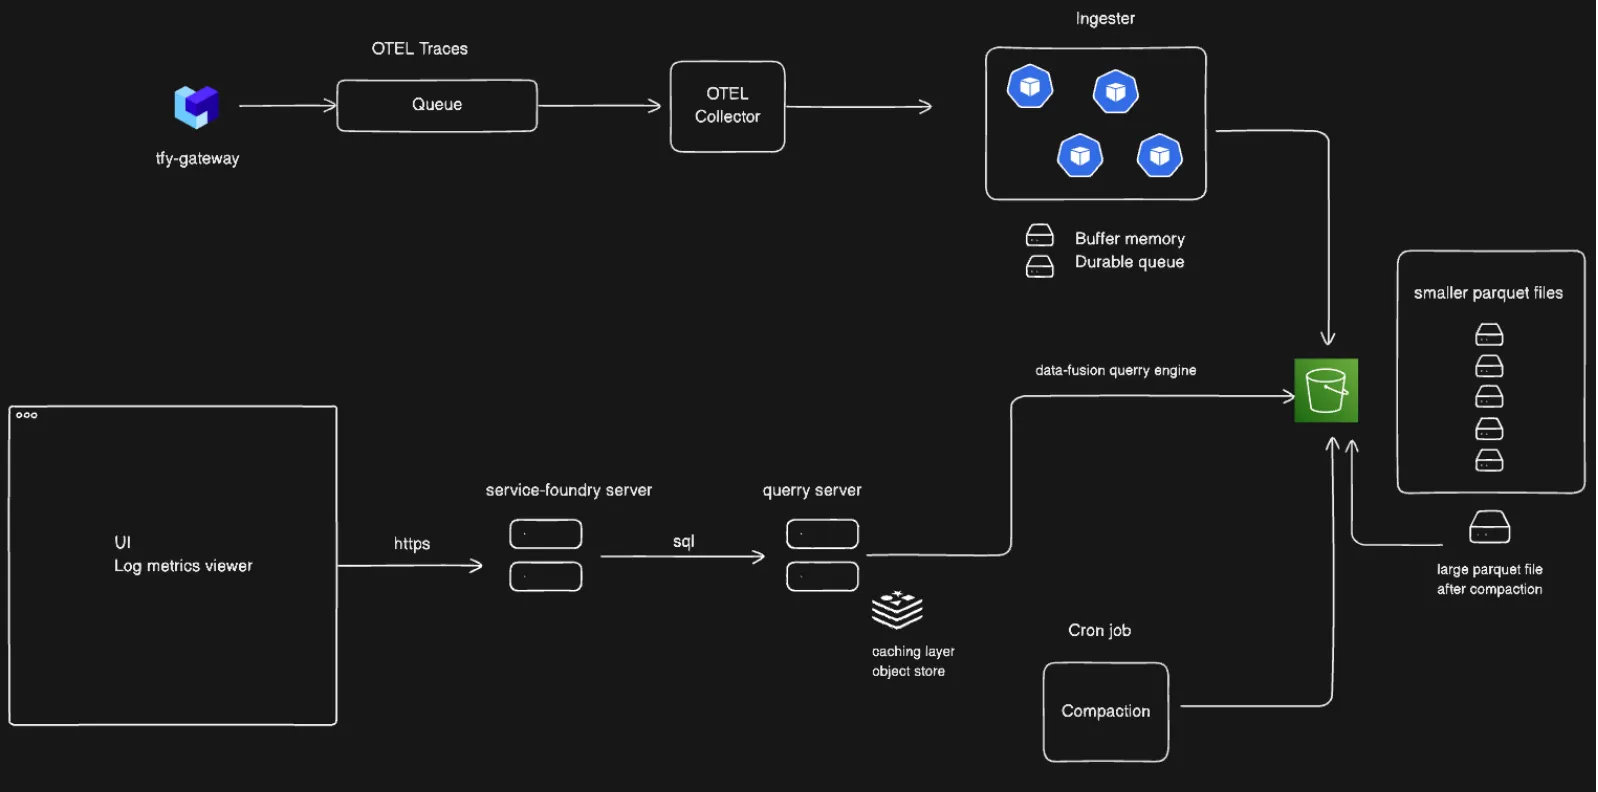
Sie regelt, wie KI-Modelle konzipiert, trainiert, bereitgestellt und überwacht werden, um Risiken zu minimieren und gleichzeitig eine verantwortungsvolle und vertrauenswürdige KI-Einführung zu gewährleisten.
Im Gegensatz zur herkömmlichen IT-Compliance ist KI-Compliance ein kontinuierlicher Prozess und keine punktuelle Überprüfung. Da sich KI-Modelle durch Nachtraining, Updates und sich ändernde Eingabedaten weiterentwickeln, müssen Unternehmen das Modellverhalten fortlaufend überwachen, Governance-Richtlinien durchsetzen und die Revisionsfähigkeit aufrechterhalten, um konform zu bleiben.
Eine effektive KI-Compliance-Strategie kombiniert Governance, technische Kontrollen, Dokumentation und laufende Überwachung, um sicherzustellen, dass KI-Systeme sowohl mit den Geschäftszielen als auch mit den regulatorischen Erwartungen im Einklang stehen.
Da künstliche Intelligenz zum zentralen Bestandteil des Geschäftsbetriebs wird, ist Compliance keine reine Back-Office-Funktion mehr – sie ist ein wesentlicher Faktor für Vertrauen, Sicherheit und Skalierbarkeit. Wenn KI-Systeme Entscheidungen treffen, die sich auf Kunden, Finanzen oder öffentliche Belange auswirken, wird eine verantwortungsvolle Governance für Ethik und Wettbewerbsfähigkeit unerlässlich.
KI-Compliance schützt Unternehmen, Kunden und die Gesellschaft vor den unbeabsichtigten Folgen der Automatisierung, einschließlich Risiken durch Schatten-KI. Ohne sie können selbst fortschrittlichste Modelle voreingenommene Ergebnisse liefern, sensible Daten missbrauchen oder Entscheidungen treffen, die gegen rechtliche oder ethische Standards verstoßen.
Das TrueFoundry-AI Gateway macht Compliance von einer Richtlinie zur gelebten Praxis. Es wendet automatisch Leitplanken, Ratenbegrenzungen und Datenschutzfilter auf jede Modellanfrage an und gewährleistet so Datensicherheit und Verantwortlichkeit in Echtzeit. Die gesamte Nutzung wird über einheitliche Protokolle und Dashboards nachverfolgt, was Compliance-Teams eine zentrale Übersicht für Audits und Risikoprüfungen bietet. Durch die Zentralisierung dieser Kontrollen ermöglicht TrueFoundry Unternehmen eine skalierbare und sichere KI-Nutzung – in dem Wissen, dass jede Systeminteraktion, vom Prompt bis zur Antwort, regulatorische, ethische und organisatorische Standards erfüllt. Zusammen bilden diese Prinzipien den moralischen und regulatorischen Kompass für verantwortungsvolle KI. Sie stellen sicher, dass Innovation mit Integrität im Einklang steht und Fortschritt niemals auf Kosten des Vertrauens geht.
Effektive KI-Compliance basiert auf Prinzipien, die definieren, wie KI verantwortungsvoll entwickelt, bereitgestellt und gesteuert werden sollte. Diese Prinzipien gehen über bloße Richtlinien hinaus – sie erfordern eine Infrastruktur, die deren Einhaltung automatisch über jedes Modell, jede API und jeden Datenfluss hinweg durchsetzen kann.
Genau hier setzt das AI Gateway an. Als Durchsetzungsebene für Compliance bettet es diese Prinzipien durch zentrales Routing, Zugriffskontrolle und Observability in Ihren KI-Stack ein. Nachfolgend finden Sie die sechs Grundprinzipien der KI-Compliance:
Im Wesentlichen verwandelt das AI Gateway KI-Compliance von einer Checkliste in ein kontinuierliches Durchsetzungssystem. Anstatt sich auf statische Dokumentationen zu verlassen, erhalten Unternehmen eine aktive Governance-Ebene, die Transparenz, Fairness, Verantwortlichkeit, Datenschutz, Sicherheit und menschliche Aufsicht automatisch, zur Laufzeit und in großem Maßstab sicherstellt.
Ein effektives KI-Compliance-Programm verbindet Governance, Technologie und Unternehmenskultur zu einem einheitlichen System. Es stellt sicher, dass jedes KI-Modell, jeder Datensatz und jede Entscheidung sowohl regulatorischen Verpflichtungen als auch ethischen Erwartungen entspricht.
Wahre Compliance wird jedoch nicht allein durch Dokumentation erreicht – sie erfordert eine Infrastruktur, die diese Kontrollen in Echtzeit durchsetzt.
Da sich KI-Regulierungen ständig weiterentwickeln, müssen Unternehmen eine Vielzahl von Rahmenwerken einhalten, die eine verantwortungsvolle KI regeln. Hier sind fünf zentrale KI-Compliance-Frameworks, die das Jahr 2026 prägen, und wie TrueFoundry bei deren Umsetzung hilft.
DieEU AI Act ist die weltweit erste umfassende KI-Regulierung und etabliert ein risikobasiertes Rahmenwerk für die Steuerung von KI-Systemen innerhalb der Europäischen Union. Er unterteilt KI-Systeme in vier Kategorien – minimales Risiko, begrenztes Risiko, hohes Risiko und unannehmbares Risiko –, wobei die Compliance-Anforderungen mit dem Risikograd steigen.
Seit 2026 wird das Gesetz phasenweise umgesetzt. Verbotene KI-Praktiken, Anforderungen an die KI-Kompetenz sowie Verpflichtungen für KI-Modelle mit allgemeinem Verwendungszweck (GPAI) sind bereits in Kraft, während umfassendere Compliance-Anforderungen für Hochrisiko-KI-Systeme gemäß dem Zeitplan der EU weiter eingeführt werden.
Unternehmen, die Hochrisiko-KI-Systeme einsetzen, müssen umfassende Risikomanagementprozesse implementieren, technische Dokumentationen führen, menschliche Aufsicht ermöglichen, Datengovernance sicherstellen, detaillierte Protokolle führen, die Systemleistung nach der Bereitstellung überwachen sowie Robustheit, Genauigkeit und Cybersicherheit nachweisen.
Das AI Gateway von TrueFoundry unterstützt die Einhaltung des EU AI Act durch:
Das vom U.S. National Institute of Standards and Technology (NIST) entwickelte AI Risk Management Framework (AI RMF) bietet Unternehmen einen praktischen Ansatz zur Identifizierung, Bewertung und Minderung von KI-bezogenen Risiken.
Obwohl die Anwendung freiwillig ist, hat es sich zu einem der am weitesten verbreiteten Frameworks für die KI-Governance in Unternehmen entwickelt.
Das Framework basiert auf vier Kernfunktionen:
Das AI RMF fördert zudem Merkmale vertrauenswürdiger KI, darunter Zuverlässigkeit, Sicherheit, Resilienz, Erklärbarkeit, Datenschutz, Fairness und Verantwortlichkeit.
Das AI Gateway von TrueFoundry unterstützt das NIST AI RMF durch:
Zusammen bieten diese Funktionen die operativen Kontrollen, die für ein kontinuierliches KI-Risikomanagement erforderlich sind.
ISO/IEC 42001 ist der weltweit erste zertifizierbare Standard für KI-Managementsysteme (AIMS). Ähnlich wie ISO 27001 für Informationssicherheit bietet er Unternehmen einen strukturierten Rahmen für die Steuerung von KI über deren gesamten Lebenszyklus hinweg.
Anstatt technische Kontrollen vorzuschreiben, konzentriert sich ISO 42001 auf den Aufbau wiederholbarer Governance-Prozesse. Er verlangt von Unternehmen, KI-Richtlinien festzulegen, Governance-Verantwortlichkeiten zu definieren, Risikobewertungen durchzuführen, KI-Systeme zu dokumentieren, die Leistung zu überwachen, interne Audits durchzuführen, KI-Risiken durch Dritte zu verwalten und ihre KI-Managementpraktiken kontinuierlich zu verbessern.
Das AI Gateway von TrueFoundry unterstützt ISO/IEC 42001 durch:
Dies ermöglicht es Unternehmen, die technische Implementierung mit den Managementanforderungen der ISO 42001 in Einklang zu bringen und gleichzeitig die laufende Compliance zu vereinfachen.
Die von mehr als 46 Ländern verabschiedeten OECD-KI-Prinzipien gehören zu den einflussreichsten globalen Leitlinien für vertrauenswürdige KI. Obwohl sie rechtlich nicht bindend sind, haben sie KI-Richtlinien und -Regulierungen in zahlreichen Rechtsordnungen geprägt, darunter auch den EU AI Act.
Die Prinzipien ermutigen Unternehmen dazu, KI-Systeme zu entwickeln, die:
Sie betonen zudem die kontinuierliche Überwachung und verantwortungsvolle Verwaltung, während sich KI-Systeme im Laufe der Zeit weiterentwickeln.
Das AI Gateway von TrueFoundry unterstützt diese Prinzipien durch:
Dies ermöglicht es Unternehmen, ethische KI-Prinzipien operativ umzusetzen, anstatt sie lediglich als Dokumentationsaufgabe zu betrachten.
Der vom White House Office of Science and Technology Policy (OSTP) veröffentlichte „Blueprint for an AI Bill of Rights“ ist eher ein politischer Rahmen als eine bindende Gesetzgebung. Er skizziert fünf Prinzipien, die Einzelpersonen beim Umgang mit KI-gestützten Systemen schützen sollen.
Diese Prinzipien umfassen:
Obwohl diese Prinzipien freiwillig sind, haben sie die Governance-Praktiken für KI in Unternehmen beeinflusst und prägen weiterhin die Beschaffung im öffentlichen Sektor sowie Initiativen für verantwortungsvolle KI.
Das AI Gateway von TrueFoundry unterstützt diese Prinzipien durch:
Diese Funktionen unterstützen Unternehmen dabei, übergeordnete Prinzipien für verantwortungsvolle KI in durchsetzbare Laufzeitkontrollen zu übersetzen.
Obwohl sich diese Rahmenwerke in ihrem rechtlichen Geltungsbereich und ihrer regionalen Anwendbarkeit unterscheiden, stimmen sie in einer Reihe gemeinsamer Anforderungen überein: Governance, Transparenz, Rechenschaftspflicht, menschliche Aufsicht, Prüfbarkeit und kontinuierliche Überwachung. Global agierende Unternehmen müssen sich häufig gleichzeitig an mehreren dieser Rahmenwerke orientieren.
Das AI Gateway von TrueFoundry bietet die Infrastrukturebene, die diese Anforderungen in operative Kontrollen umwandelt. Durch die Zentralisierung von Authentifizierung, Richtliniendurchsetzung, Beobachtbarkeit, Datenschutz und Audit-Logging ermöglicht es Unternehmen, Compliance direkt in ihre KI-Infrastruktur einzubetten, anstatt sich auf manuelle Prüfungen oder fragmentierte Governance-Prozesse zu verlassen.
Dieser infrastrukturorientierte Ansatz hilft Unternehmen dabei, kontinuierlich mit sich entwickelnden regulatorischen Anforderungen im Einklang zu bleiben und gleichzeitig KI sicher und verantwortungsbewusst zu skalieren.
KI-Compliance ist nicht in jedem Sektor gleichermaßen kritisch. In einigen Branchen wird sie zu einem zentralen Bestandteil von Governance, Risk und Compliance (GRC), da die Risiken – etwa in Bezug auf Sicherheit, Finanzen, Rechte oder Infrastruktur – zu hoch sind, um sie zu ignorieren.
Hier sind die wichtigsten Sektoren, in denen eine starke KI-Compliance unerlässlich ist:
Das Gesundheitswesen ist einer der sensibelsten Bereiche für den Einsatz von KI. Systeme, die bei Diagnosen, Behandlungsentscheidungen oder beim Patienten-Screening unterstützen, müssen sorgfältig kontrolliert werden. Sie müssen erklärbar sein, damit Ärzte nachvollziehen können, wie Entscheidungen zustande kommen, regelmäßig auf Voreingenommenheit (Bias) geprüft und anhand tatsächlicher klinischer Ergebnisse validiert werden.
Andernfalls besteht das Risiko von Patientenschäden und schwerwiegenden regulatorischen Problemen.
Banken, Versicherungen und Handelsplattformen verlassen sich in hohem Maße auf KI für Aufgaben wie Kreditgenehmigungen, Betrugserkennung und Marktprognosen. Da diese Entscheidungen direkte Auswirkungen auf das Geld der Menschen und die Gesamtwirtschaft haben, müssen KI-Systeme fair, gut gesteuert und kontinuierlich überwacht werden.
Jede Voreingenommenheit oder jedes Versagen kann zu rechtlichen Problemen, finanziellen Verlusten oder Marktinstabilität führen.
Wenn KI in öffentlichen Systemen eingesetzt wird, etwa bei der Verteilung von Sozialleistungen, der Unterstützung der Strafverfolgung oder bei Bürgerdiensten, ist Transparenz entscheidend. Diese Systeme müssen rechenschaftspflichtig und fair sein, da sie sich direkt auf die Rechte der Menschen und deren Zugang zu Dienstleistungen auswirken.
Strenge Compliance trägt dazu bei, das öffentliche Vertrauen zu wahren und Missbrauch oder Diskriminierung zu verhindern.
Selbstfahrende Autos und fortschrittliche Fahrerassistenzsysteme verlassen sich auf KI, um Entscheidungen in Echtzeit zu treffen, die Menschenleben beeinflussen können. Das macht die Sicherheitsvalidierung extrem wichtig.
Diese Systeme erfordern umfangreiche Tests, eine klare Sicherheitsdokumentation und eine kontinuierliche Überwachung auch nach der Implementierung, um sicherzustellen, dass sie sich unter realen Bedingungen zuverlässig verhalten.
Telekommunikationsnetze, Energienetze und Versorgungssysteme nutzen KI zur Optimierung, Überwachung und Bedrohungserkennung. Wenn hier etwas schiefgeht, kann dies Tausende oder sogar Millionen von Menschen betreffen.
Die Compliance konzentriert sich hier auf die Systemresilienz, Datensicherheit und die Einhaltung strenger regulatorischer und nationaler Sicherheitsstandards.
Im Einzelhandel wird KI für personalisierte Empfehlungen, Preisstrategien und Inhaltsfilterung eingesetzt. Auch wenn dies weniger lebenswichtig ist, beeinflusst es dennoch die Fairness und das Vertrauen der Verbraucher.
Compliance stellt sicher, dass Kundendaten geschützt sind, Empfehlungen transparent sind und Systeme Nutzer nicht unbeabsichtigt diskriminieren oder in die Irre führen.
Wenn Unternehmen KI über Teams, Anwendungen und Modelle hinweg skalieren, wird die Einhaltung von Compliance immer komplexer. Hier sind einige der größten Herausforderungen und die Ansätze, die helfen, diese zu bewältigen.
KI-Regulierungen variieren je nach Region, wobei Rahmenwerke wie der EU AI Act, das NIST AI RMF und neue nationale Richtlinien unterschiedliche Compliance-Anforderungen einführen. Für global agierende Unternehmen kann es eine Herausforderung sein, mit diesen sich entwickelnden Vorschriften Schritt zu halten.
Ein zentralisierter Governance-Ansatz mit regionsspezifischem Routing und Richtliniendurchsetzung trägt dazu bei, dass KI-Workloads die lokalen gesetzlichen Anforderungen und Vorgaben zur Datenresidenz erfüllen.
Viele KI-Modelle fungieren als „Black Boxes“, was es schwierig macht zu verstehen, wie sie ihre Ergebnisse generieren. Dieser Mangel an Transparenz erschwert Audits, die Untersuchung von Vorfällen und die regulatorische Berichterstattung.
Die zentrale Protokollierung von Prompts, Antworten, Metadaten und Modellaktivitäten verbessert die Beobachtbarkeit und liefert den für die Compliance erforderlichen Audit-Trail.
KI-Anwendungen interagieren häufig mit mehreren Modellen und APIs von Drittanbietern, was das Risiko erhöht, sensible Informationen wie personenbezogene Daten (PII) oder vertrauliche Geschäftsdaten preiszugeben.
Der Schutz von Daten durch Echtzeit-Schwärzung, Maskierung, Verschlüsselung und richtlinienbasierte Zugriffskontrollen trägt dazu bei, diese Risiken zu verringern und gleichzeitig Datenschutzbestimmungen einzuhalten.
Entwicklungsteams möchten experimentieren und KI-Anwendungen schnell bereitstellen, während Sicherheits- und Compliance-Teams Governance und Risikomanagement priorisieren. Ohne gemeinsame Transparenz können diese unterschiedlichen Prioritäten die Einführung von KI verlangsamen.
Die Standardisierung von Richtlinien und die Bereitstellung einer einheitlichen Governance-Schnittstelle ermöglichen es beiden Teams, zusammenzuarbeiten, ohne die Compliance zu gefährden.
Da sich KI-Modelle durch Updates, Feinabstimmungen oder Anbieterwechsel ständig weiterentwickeln, wird die manuelle Validierung der Compliance für jede Anwendung kostspielig und zeitaufwendig.
Die Automatisierung der Richtliniendurchsetzung auf Infrastrukturebene ermöglicht es Unternehmen, Governance konsistent über alle Modelle hinweg anzuwenden, was den operativen Aufwand reduziert und das Compliance-Management vereinfacht.
Das AI Gateway von TrueFoundry begegnet diesen Herausforderungen, indem es Compliance direkt in die KI-Infrastruktur einbettet. Es zentralisiert Authentifizierung, Zugriffskontrolle, Datenmaskierung, Leitplanken, Audit-Logging und Beobachtbarkeit in einer einzigen Durchsetzungsebene.
Anstatt sich auf manuelle Überprüfungen oder fragmentierte Kontrollen zu verlassen, können Unternehmen Governance-Richtlinien konsistent über alle KI-Modelle und Anbieter hinweg anwenden. Dies macht Compliance skalierbar, prüfbar und bei wachsender KI-Nutzung einfacher zu verwalten.
KI-Compliance darf sich nicht auf verstreute Skripte, manuelle Audits oder isolierte Teams stützen.
Für eine KI-Einführung im großen Maßstab muss Compliance durch die Infrastruktur durchgesetzt werden – kontinuierlich, automatisch und über jedes Modell und jede API hinweg.
Genau dafür wurden KI-Gateways entwickelt.
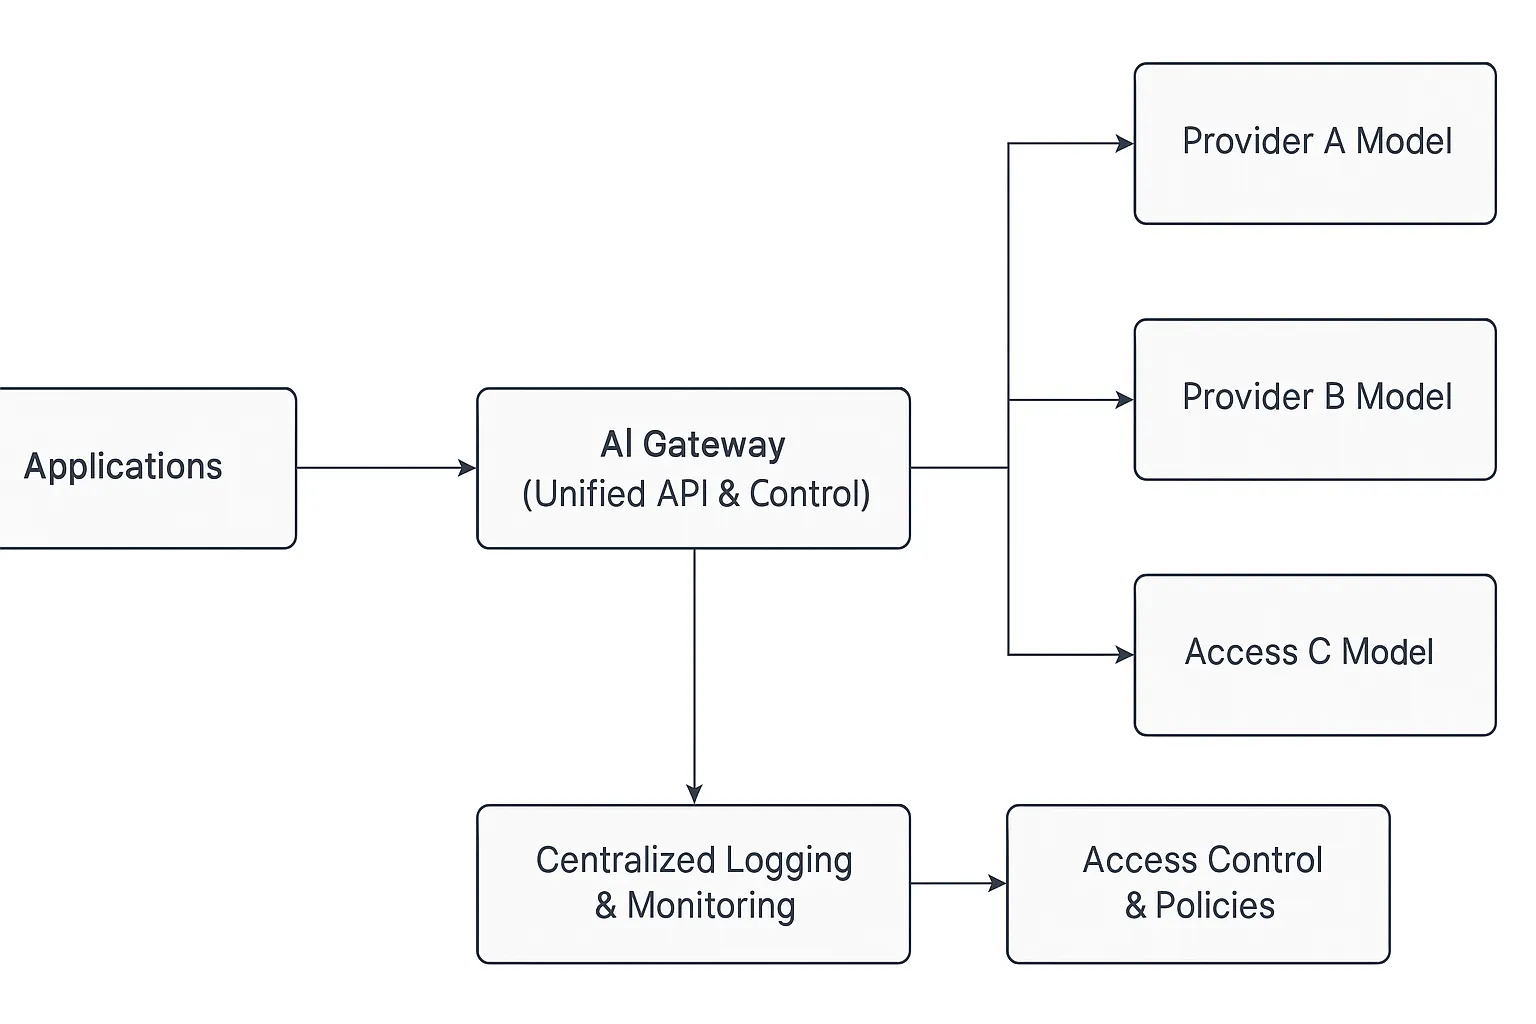
Ein KI-Gateway fungiert als zentrale Steuerungsebene für Governance zwischen Ihren Benutzern, Anwendungen und Modellanbietern. Jeder Prompt und jede Antwort durchläuft das Gateway, wo Richtlinien in Echtzeit angewendet werden – von der Authentifizierung und Verschlüsselung bis hin zur Protokollierung und Zugriffskontrolle.
Durch die Bündelung des gesamten KI-Datenverkehrs über eine einzige Ebene bieten Gateways die Durchsetzung, Transparenz und Prüfbarkeit, die erforderlich sind, um Compliance nicht nur erreichbar, sondern auch skalierbar zu machen.
Ein KI-Gateway erzwingt Compliance durch integrierte Governance-, Sicherheits- und Überwachungskontrollen. Hier ein Überblick:
Gateways authentifizieren jede Anfrage und verwalten den Zugriff über rollenbasierte Richtlinien (RBAC). Dies stellt sicher, dass nur autorisierte Benutzer oder Anwendungen mit bestimmten Modellen interagieren können, während Administratoren die volle Transparenz und Kontrolle über die Nutzung behalten.
Bei TrueFoundry sind diese Kontrollen programmierbar – Compliance-Regeln werden sofort über alle Endpunkte hinweg durchgesetzt.
Durch konfigurierbare Leitplanken setzen KI-Gateways Datenschutz- und Nutzungsrichtlinien automatisch durch. Sie können sensible Informationen (PII) maskieren oder schwärzen, den gesamten Datenverkehr verschlüsseln und Datenschemata validieren, bevor Anfragen weitergeleitet werden.
Das KI-Gateway von TrueFoundry wendet diese Schutzmaßnahmen nahtlos an und stellt eine kontinuierliche Einhaltung von DSGVO, CCPA, HIPAA und internen Datenschutzrichtlinien sicher.
Jede Modellinteraktion – Eingabe, Ausgabe, Latenz und Metadaten – wird zentral innerhalb des Gateways protokolliert. Dies schafft einen vollständigen, nachvollziehbaren Audit-Trail, der Compliance-Teams dabei unterstützt, die Nutzung zu verfolgen, die Einhaltung von Governance-Frameworks nachzuweisen und Anomalien schnell zu untersuchen.
TrueFoundry vereinfacht die Audit-Bereitschaft mit strukturierten Observability-Dashboards und abfragbaren Protokollen für jedes Modell, jeden Benutzer und jeden Zeitraum.
Für eine umfassende Aufschlüsselung, wie Sie diese Metriken über Ihren gesamten Stack hinweg verfolgen können, lesen Sie unseren ausführlichen Artikel über Observability im KI-Gatewayhandelt.
Vorschriften schreiben oft vor, dass sensible Informationen innerhalb bestimmter Grenzen oder auf hochsicherer Hardware verbleiben müssen. Ohne eine automatisierte Routing-Ebene ist die manuelle Verwaltung dieser Anforderungen über Dutzende von Anwendungen hinweg nahezu unmöglich.
Das Gateway von TrueFoundry führt richtlinienbasiertes Routing ein, das es Unternehmen ermöglicht, den Datenverkehr basierend auf Geografie, Risikostufe oder Compliance-Status zu steuern – zum Beispiel:
Dies macht Compliance dynamisch und anpassungsfähig, statt statisch oder manuell.
Für einen tieferen Einblick in die technischen Strategien zur Einhaltung nationaler Datengrenzen und lokaler Gesetze lesen Sie unseren Leitfaden zur Geopatriierunghandelt.
AI Gateways bieten Echtzeit-Transparenz über das Verhalten jedes Modells.
TrueFoundry geht noch einen Schritt weiter mit kontinuierlicher Telemetrie – zur Nachverfolgung von Latenz, Drift, Fehlerraten und Token-Verbrauch über verschiedene Anbieter hinweg.
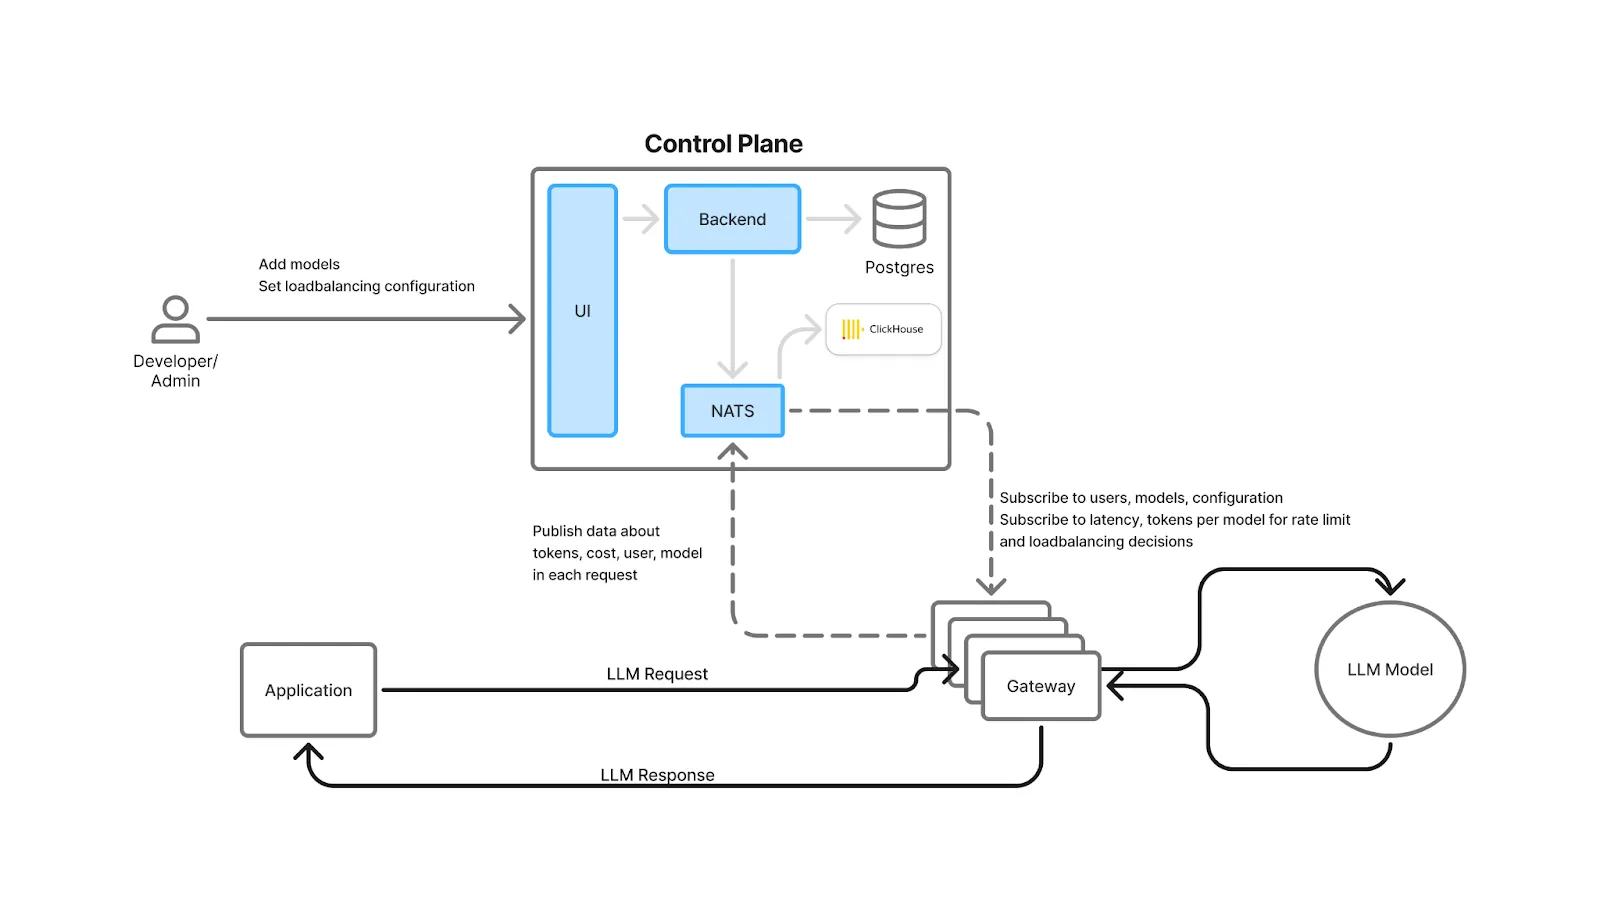
Compliance- und Sicherheitsteams können bei ungewöhnlichen Aktivitäten alarmiert werden, was dabei hilft, Verzerrungen, Modellfehler oder Richtlinienverstöße zu erkennen, bevor sie Schaden anrichten.
TrueFoundry erweitert die Funktionen herkömmlicher Gateways um eine verifizierte Compliance auf Unternehmensebene, einschließlich SOC 2 Typ II- und HIPAA-Zertifizierung.
Über den Zugriff und das Routing hinaus umfasst die Plattform:
Diese Kontrollen stellen sicher, dass Compliance nicht nur ein theoretisches Ziel bleibt, sondern zur Laufzeit kontinuierlich durchgesetzt wird.
Von manueller Überwachung zur automatisierten Absicherung
Durch die Konsolidierung von Governance, Sicherheit und Überwachung in einer programmierbaren Ebene macht das AI Gateway von TrueFoundry Compliance zu einem kontinuierlichen, überprüfbaren Prozess.
Jede Anfrage, die das Gateway durchläuft, wird zu einem gesteuerten, beobachtbaren und prüfbaren Ereignis, das die konsistente Anwendung von Unternehmens- und Regulierungsrichtlinien sicherstellt.
KI-Compliance hat sich von einem einfachen regulatorischen Pflichtpunkt zu einer strategischen Voraussetzung für verantwortungsvolle Innovation entwickelt. Während Unternehmen den Einsatz von maschinellem Lernen und Large Language Models (LLMs) skalieren, ist die Sicherstellung, dass jedes Modell, jeder Datensatz und jeder Workflow den Prinzipien von Fairness, Datenschutz und Verantwortlichkeit entspricht, keine Option mehr, sondern eine wettbewerbsrelevante Notwendigkeit.
Während Rahmenwerke wie der EU AI Act, das NIST AI RMF und ISO/IEC 42001 den wesentlichen Fahrplan vorgeben, hängt die tatsächliche Compliance von einer Infrastruktur ab, die diese Regeln automatisch über verschiedene Anbieter, Teams und geografische Regionen hinweg durchsetzen kann.
Genau hier wird das AI Gateway unverzichtbar. Es verwandelt Compliance von einer statischen Richtlinie in eine programmierbare Ebene Ihres Tech-Stacks, authentifiziert jeden Modellaufruf, maskiert sensible Daten in Echtzeit und führt die detaillierten Audit-Protokolle, die für globale Transparenz erforderlich sind. Indem diese Schutzmaßnahmen direkt in die Infrastruktur integriert werden, können Unternehmen endlich im Tempo der Innovation voranschreiten, ohne Kompromisse bei Vertrauen oder Sicherheit einzugehen.
Lassen Sie sich bei Ihrer KI-Roadmap nicht von regulatorischer Komplexität ausbremsen. Das AI Gateway von TrueFoundry bietet die Sicherheit auf Unternehmensniveau, regionales Routing und eine einheitliche Beobachtbarkeit, die Sie benötigen, um LLMs sicher und skalierbar einzusetzen.
Buchen Sie eine Demo mit TrueFoundry um zu erfahren, wie wir Sie dabei unterstützen können, KI-Richtlinien in durchsetzbare, automatisierte Prozesse zu verwandeln.
TrueFoundry AI Gateway bietet eine Latenz von ~3—4 ms, verarbeitet mehr als 350 RPS auf einer vCPU, skaliert problemlos horizontal und ist produktionsbereit, während LiteLM unter einer hohen Latenz leidet, mit moderaten RPS zu kämpfen hat, keine integrierte Skalierung hat und sich am besten für leichte Workloads oder Prototyp-Workloads eignet.




KI-Compliance ist der Prozess, der sicherstellt, dass KI-Systeme im Einklang mit gesetzlichen Vorschriften, ethischen Grundsätzen und Unternehmensrichtlinien funktionieren. Sie umfasst den gesamten KI-Lebenszyklus und hilft Organisationen dabei, Transparenz, Rechenschaftspflicht, Fairness, Datenschutz und Sicherheit zu gewährleisten, während regulatorische und operationelle Risiken minimiert werden.
Der KI-Compliance-Prozess umfasst die Identifizierung regulatorischer Anforderungen, die Bewertung von KI-Risiken, die Implementierung von Governance-Kontrollen, die Dokumentation von KI-Systemen, die Überwachung der Leistung, die Pflege von Audit-Trails und die kontinuierliche Überprüfung der Compliance. Es ist ein fortlaufender Prozess, der sich mit der Entwicklung von KI-Modellen, Vorschriften und Geschäftsanforderungen weiterentwickelt.
To become AI compliant, organizations should establish governance policies, conduct risk assessments, protect sensitive data, document AI systems, monitor model performance, and maintain audit logs. Regular reviews and adherence to evolving regulations help ensure AI systems remain compliant throughout their lifecycle.
Das EU-KI-Gesetz ist eine der umfassendsten KI-Regulierungen und führt einen risikobasierten Ansatz für die KI-Governance ein. Weitere weit verbreitete Rahmenwerke sind NIST AI RMF, ISO/IEC 42001, die OECD-KI-Prinzipien und die U.S. AI Bill of Rights.
Zu den wichtigsten Compliance-Bedenken bei KI gehören algorithmische Voreingenommenheit, mangelnde Transparenz, Datenschutzverletzungen, Sicherheitslücken, unzureichende menschliche Aufsicht und schlechte Prüfbarkeit. Unternehmen müssen sich auch mit sich entwickelnden Vorschriften, KI-Risiken Dritter und unbefugter KI-Nutzung befassen, um verantwortungsvolle KI-Praktiken aufrechtzuerhalten.
Obwohl die Anforderungen je nach Framework variieren, liegen der KI-Compliance fünf Kernprinzipien zugrunde: Transparenz, Rechenschaftspflicht, Fairness, Datenschutz und kontinuierliches Risikomanagement. Zusammen helfen diese Prinzipien Organisationen dabei, KI-Systeme verantwortungsvoll zu entwickeln, einzusetzen und zu überwachen.
Eine typische Checkliste für KI-Compliance umfasst die Identifizierung von KI-Anwendungsfällen, die Durchführung von Risikobewertungen, die Dokumentation von Modellen, die Sicherung sensibler Daten, die Implementierung von Zugriffskontrollen, die Überwachung der Modellleistung, die Pflege von Audit-Protokollen sowie die regelmäßige Überprüfung der Einhaltung geltender Vorschriften und interner Governance-Richtlinien.
ISO/IEC 42001 ist der internationale Standard für Managementsysteme für Künstliche Intelligenz (AIMS). Er unterstützt Organisationen dabei, Governance-Prozesse zu etablieren, KI-bezogene Risiken zu managen, Verantwortlichkeiten festzulegen, interne Audits durchzuführen und die KI-Managementpraktiken über den gesamten KI-Lebenszyklus hinweg kontinuierlich zu verbessern.
KI-Compliance hilft Unternehmen, rechtliche, finanzielle und Reputationsrisiken zu reduzieren und gleichzeitig Vertrauen bei Kunden und Aufsichtsbehörden aufzubauen. Sie stellt sicher, dass KI-Systeme transparent, sicher und rechenschaftspflichtig sind, wodurch Unternehmen KI verantwortungsvoll skalieren und sich entwickelnde regulatorische Anforderungen souverän erfüllen können.



Die neuesten Nachrichten, Artikel und Ressourcen werden in Ihren Posteingang gesendet


















