October 8, 2026
|
Lesedauer: 5 Minuten


Erhalten Sie sofortigen Zugriff auf eine TrueFoundry-Live-Umgebung. Stellen Sie Modelle bereit, leiten Sie den LLM-Verkehr weiter und erkunden Sie die gesamte Plattform — Ihre Sandbox ist in Sekundenschnelle einsatzbereit, ohne dass eine Kreditkarte erforderlich ist.


Published: October 6, 2026
Unglaublich schnelle Methode zum Erstellen, Verfolgen und Bereitstellen Ihrer Modelle!
Lasso Security ist eine der bekanntesten KI-Sicherheitsplattformen für Unternehmen, die generative KI einsetzen. Der Fokus liegt auf der Erkennung der KI-Nutzung im gesamten Unternehmen, der Durchsetzung von Laufzeitsicherheitsrichtlinien, der Bewertung von KI-Risiken sowie dem Schutz von Mitarbeitern und KI-Anwendungen vor Datenlecks.
Obwohl diese Funktionen Lasso zu einer starken Wahl für Sicherheitsteams machen, ist es nicht die einzige Option. Manche Unternehmen suchen nach einer umfassenderen KI-Plattform, die Sicherheit mit KI-Gateway- und MCP-Gateway-Funktionen kombiniert, während andere Wert auf Bereitstellungsflexibilität, Open-Source-Infrastruktur oder eine native Integration in ihre bestehende Cloud-Umgebung legen.
In diesem Leitfaden vergleichen wir die besten Alternativen zu Lasso Security für 2026 hinsichtlich Governance, Bereitstellungsoptionen, Unternehmenssicherheit und operativer Komplexität.
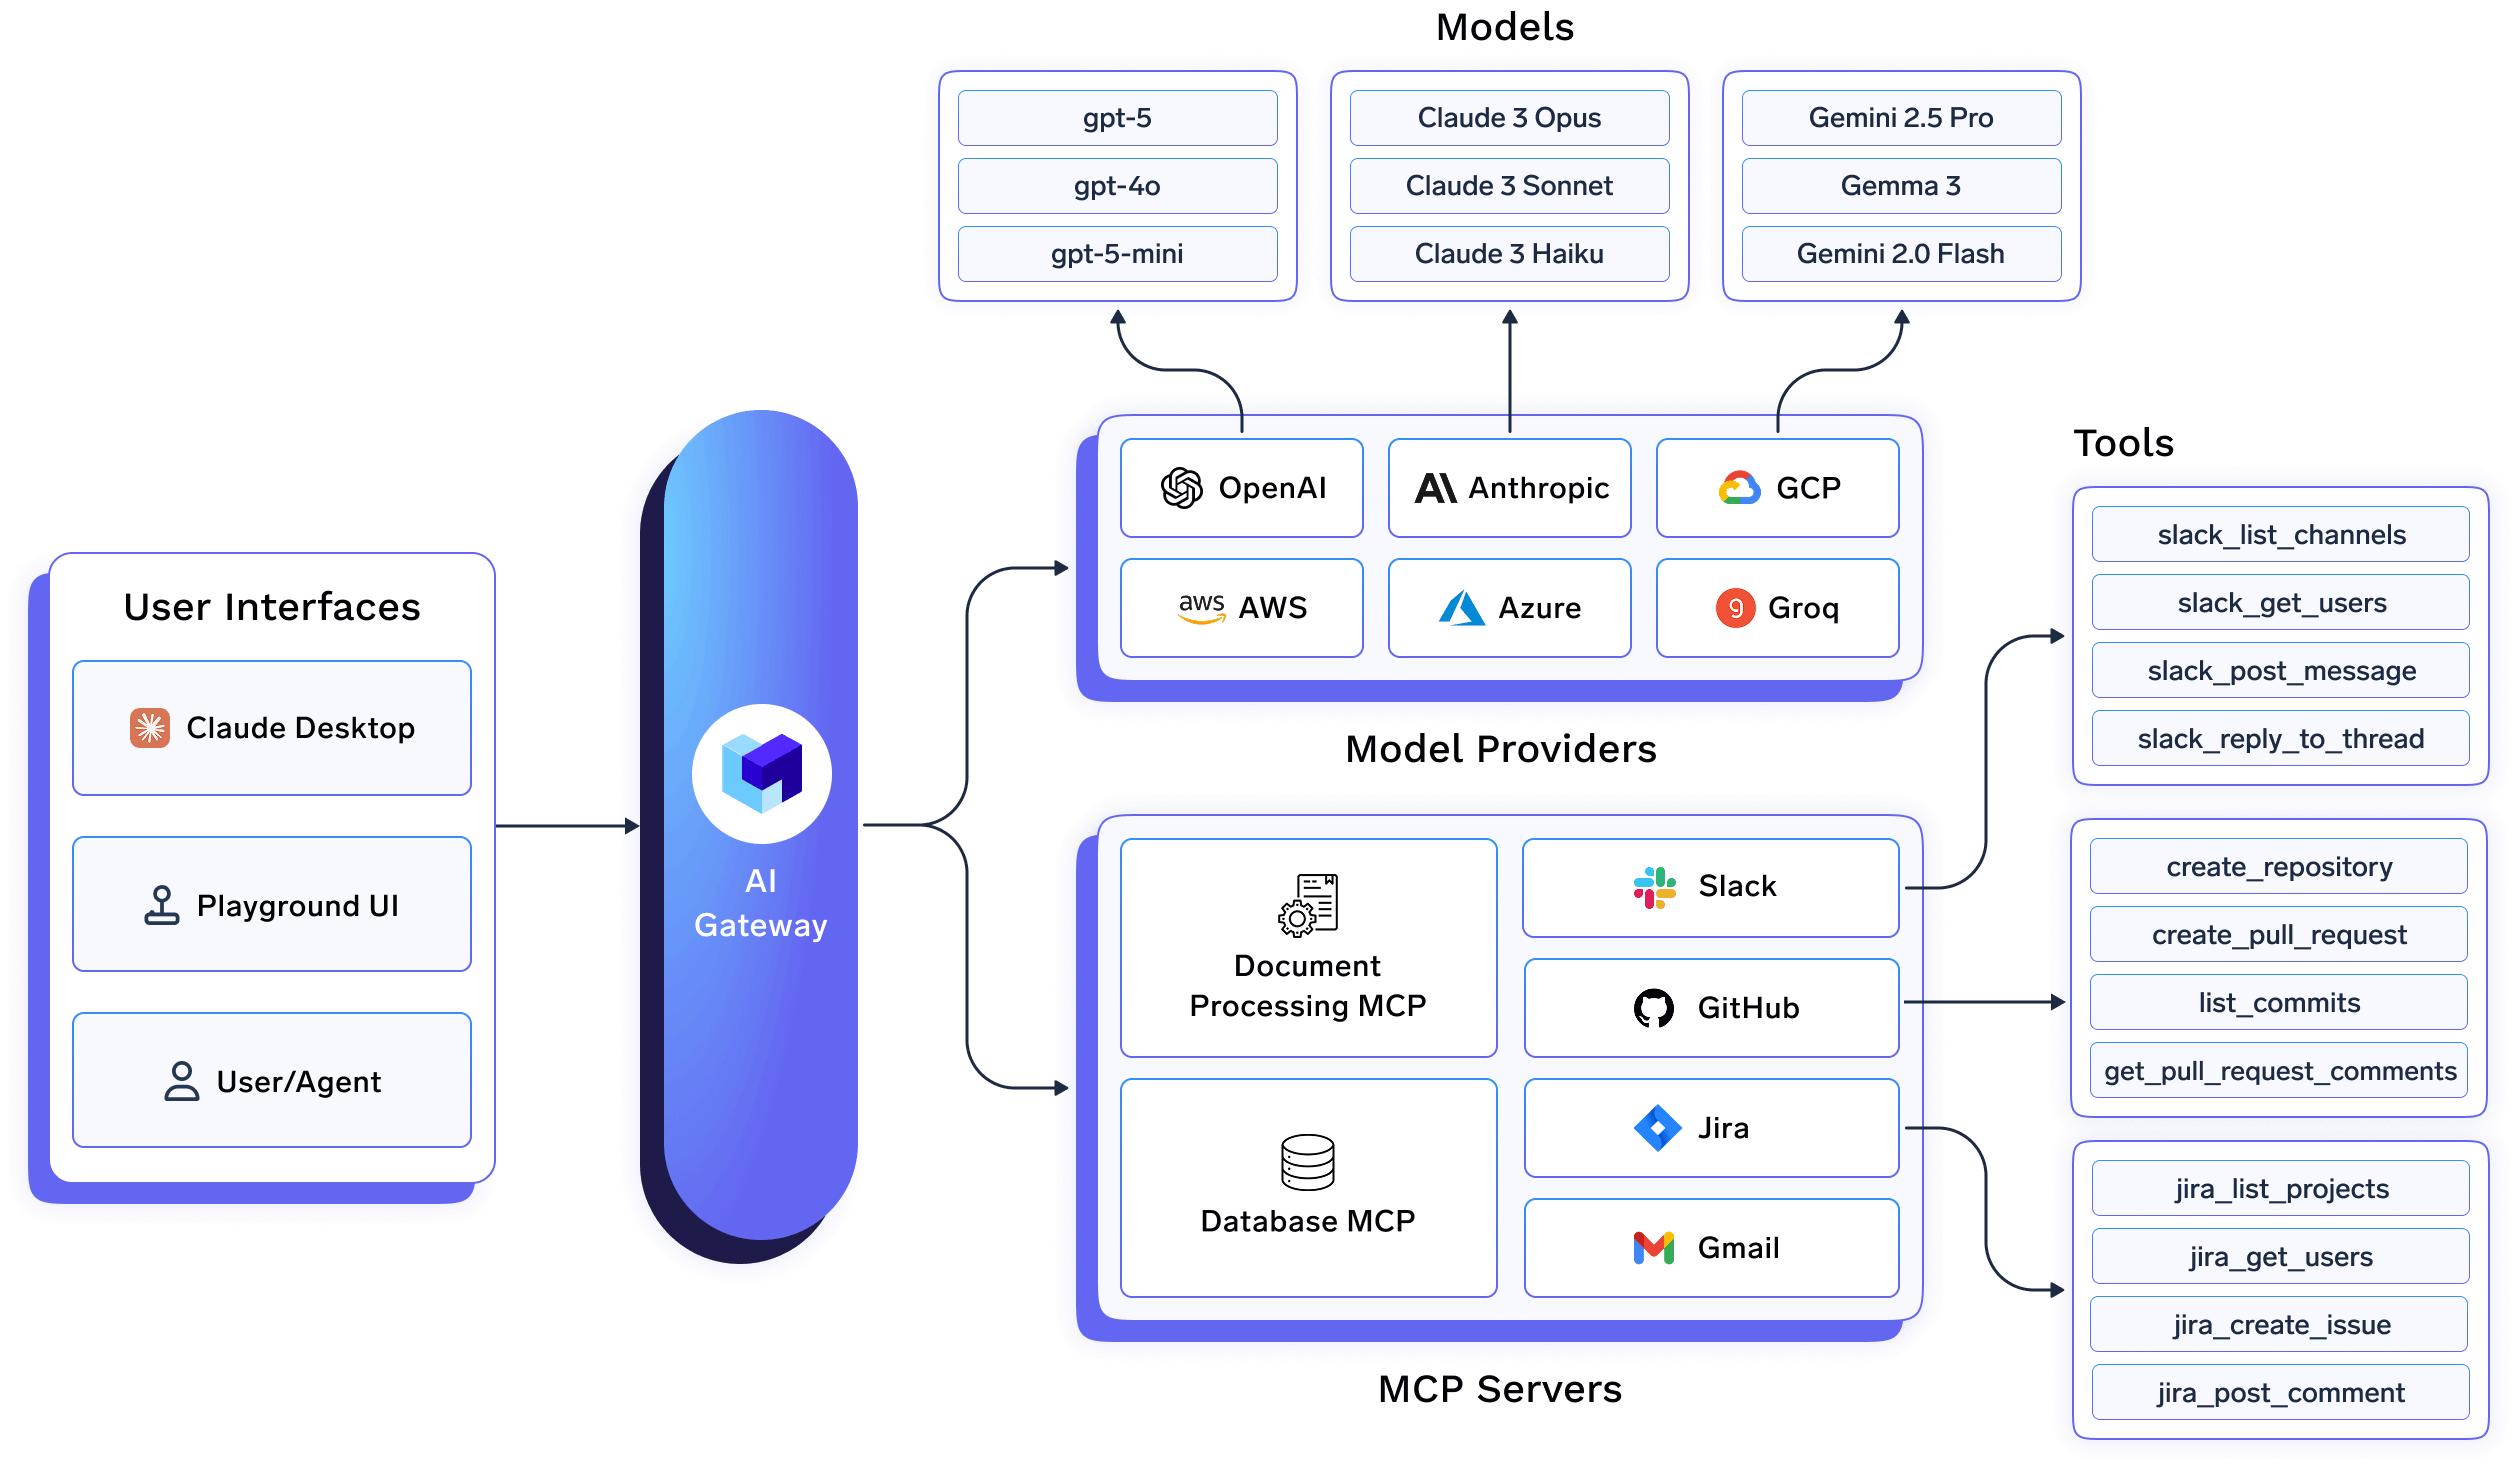
TrueFoundry ist eine KI-Gateway und MCP-Gateway mit integrierten Sicherheitsmechanismen direkt in der Steuerungsebene, anstatt einer Sicherheitslösung, die als zusätzliche Schicht über einem separaten Gateway liegt. Es unterstützt über 1.000 LLMs über eine einzige OpenAI-kompatible API, fügt etwa 3 bis 4 ms Gateway-Latenz hinzu und verarbeitet mehr als 350 Anfragen pro Sekunde auf einer einzelnen vCPU.
Speziell im Bereich Sicherheit bietet TrueFoundry Eingabe- und Ausgabefilter, einschließlich PII-Filterung und Toxizitätserkennung. Es lässt sich mit Partner-Sicherheitslösungen wie OpenAI Moderation, AWS Guardrails und Azure Content Safety integrieren und unterstützt benutzerdefinierte Sicherheits-Hooks, die als Konfiguration oder Python-Code hinterlegt werden können. Die Lösung ist SOC 2-, HIPAA- und DSGVO-konform und kann in VPCs, On-Premise oder vollständig isolierten (Air-Gapped) Umgebungen bereitgestellt werden.
Da MCP-Gateway und KI-Gateway dieselbe Steuerungsebene nutzen, regelt dieselbe RBAC-Richtlinie sowohl den Zugriff auf LLMs als auch die Nutzung von MCP-Tools durch Agenten. Dadurch wird verhindert, dass Sicherheitsrichtlinien zwischen einer Gateway-Konfiguration und dem Dashboard eines separaten Sicherheitsanbieters fragmentiert werden.
Die wichtigsten Funktionen von TrueFoundry
Ideal für: Teams, die KI-Gateway, MCP-Gateway und Sicherheitsmechanismen in einer einzigen Plattform vereinen möchten, anstatt einen separaten Sicherheitsanbieter zusätzlich zu ihrem Gateway zu betreiben.
TrueFoundry KI-Gateway testen →
Die KI-Steuerungsebene von Runlayer überschneidet sich bei der Erkennung mit Lasso, da sie nicht verwaltete Agenten, MCPs und Plugins aufdeckt, die bereits im Unternehmen aktiv sind. Der Fokus liegt stärker auf Agentenidentität, OAuth-Berechtigungen und kontrollierter Bereitstellung als auf offensivem Red-Teaming, weshalb die Überschneidung mit Lasso nur teilweise gegeben ist. Die Preisgestaltung ist auf Unternehmensebene angesiedelt, erfolgt auf Anfrage und bietet keine Self-Hosted-Option.
Ideal für: Unternehmen, die mehr Wert auf die Erkennung von Shadow AI und die Verwaltung von Agentenidentitäten legen als auf dediziertes Red-Teaming und Bedrohungserkennung.
Portkey ist ein KI-Gateway mit breiter Unterstützung für LLM-Anbieter und Guardrail-Integrationen, bietet jedoch weniger Tiefe bei der MCP-spezifischen Governance. Teams, die Lasso im Vergleich zu einem Gateway evaluieren, ziehen die integrierten Guardrail-Funktionen von Portkey manchmal als leichtere Alternative zu einem separaten Sicherheitsanbieter in Betracht.
Ideal für: Teams, deren Hauptbedarf in der Funktionalität eines LLM-Gateways liegt und die Guardrails als sekundäre, integrierte Funktion betrachten.
ContextForge ist ein Open-Source-MCP/A2A/REST-Gateway und Proxy, keine Sicherheitsplattform. Einige Teams kombinieren es jedoch mit benutzerdefinierten Guardrail-Plugins anstelle eines dedizierten Anbieters wie Lasso. Die Lizenzierung ist kostenlos, allerdings sind Hosting, Wartung und die Entwicklung jeglicher Sicherheitslogik auf Basis des Plugin-Systems in eigener Verantwortung.
Ideal für: Teams, die ein kostenloses, vollständig selbst gehostetes Gateway suchen und bereit sind, ihre eigene Guardrail-Logik zu entwickeln, anstatt eine dedizierte Sicherheitsplattform zu erwerben.
Lakera ist eine KI-Sicherheitsplattform, die sich auf den Schutz von LLM-Anwendungen vor Prompt-Injection, Jailbreak-Versuchen, der Offenlegung sensibler Daten und anderen Laufzeitbedrohungen konzentriert. Anstatt als KI-Gateway zu fungieren, wird Lakera parallel zur KI-Infrastruktur eingesetzt und prüft Prompts sowie Modellantworten, bevor sie das zugrunde liegende LLM erreichen.
Der Kompromiss besteht darin, dass sich Lakera auf KI-Sicherheit statt auf KI-Infrastruktur konzentriert. Unternehmen benötigen weiterhin ein separates KI-Gateway für Modell-Routing, Authentifizierung, Observability, Ratenbegrenzung und Kostenmanagement. Teams, die den Einsatz von Lakera prüfen, kombinieren es häufig mit einem KI-Gateway, anstatt es als eigenständige KI-Betriebsplattform zu nutzen.
Ideal für: Unternehmen, die eine dedizierte KI-Sicherheitsebene zum Schutz von LLM-Anwendungen vor Prompt-Injection und anderen Laufzeitangriffen wünschen und gleichzeitig ihr bestehendes KI-Gateway oder ihre Infrastruktur weiter nutzen möchten.
Lasso Security ist eine starke Wahl für Unternehmen, deren Fokus primär auf KI-Sicherheit, Laufzeitschutz und automatisiertem Red Teaming liegt. Die Plattform unterstützt Sicherheitsteams hervorragend dabei, KI-Nutzung zu erkennen, Risiken zu identifizieren und Richtlinien für KI-Anwendungen durchzusetzen, benötigt jedoch ein separates KI-Gateway für das Modell-Routing und die Governance.
Wenn Ihr Unternehmen eine umfassendere KI-Infrastrukturplattform sucht, lohnt es sich, Alternativen in Betracht zu ziehen, die Sicherheit mit KI-Gateway- und MCP-Gateway-Funktionen kombinieren. Plattformen wie TrueFoundry vereinen Modell-Routing, Guardrails, Observability, Unternehmensidentität und Governance in einer einzigen Steuerungsebene, wodurch der Verwaltungsaufwand für mehrere Produkte bei zunehmender KI-Nutzung reduziert wird.
Letztendlich hängt die richtige Wahl von Ihren Prioritäten ab: Wählen Sie Lasso Security, wenn dedizierte KI-Sicherheit Ihre Hauptanforderung ist, oder ziehen Sie eine einheitliche Plattform wie TrueFoundry in Betracht, wenn Sie KI-Governance, Gateway-Management und Sicherheit in einer Lösung konsolidieren möchten.
Was ist die beste Alternative zu Lasso Security für Unternehmen?
TrueFoundry ist die beste Wahl für Unternehmen, die Gateway-native Guardrails, PII-Filterung und MCP-Governance in einer Plattform mit transparenten Preisen suchen, anstatt eine Sicherheitsebene separat vom zugrunde liegenden Gateway zu erwerben.
Gibt es eine kostenlose Alternative zu Lasso Security?
Guardrails AI ist eine kostenlose Open-Source-Option speziell für Guardrail-Logik, bietet jedoch nicht die Infrastruktur von Lasso für Discovery, Red Teaming und Laufzeit-Durchsetzung. IBM ContextForge ist für die Gateway-Ebene kostenlos, enthält jedoch keine dedizierten Sicherheitsfunktionen.
Alternativen zu Lasso Security mit integriertem KI-Gateway?
TrueFoundry und Portkey integrieren Guardrail-Funktionen direkt in ein KI-Gateway, sodass kein separater Sicherheitsanbieter zusätzlich zur Routing-Ebene betrieben werden muss.
Ersetzt TrueFoundry die Notwendigkeit einer dedizierten Sicherheitsplattform wie Lasso?
Für Teams, die PII-Filterung, Toxizitätserkennung und konfigurierbare Guardrails neben der Gateway-Governance benötigen: Ja. Für Teams, die speziell kontinuierliches adversariales Red Teaming benötigen, sind die Guardrails von TrueFoundry eher ergänzend als ein vollständiger Ersatz.
Kann ich TrueFoundry in meiner eigenen VPC oder On-Premise bereitstellen?
Ja. TrueFoundry läuft in Ihrer VPC, On-Premise, in Air-Gapped-Umgebungen, hybrid oder über mehrere Clouds hinweg – Ihre Daten verlassen dabei zu keinem Zeitpunkt Ihren eigenen Bereich.
TrueFoundry AI Gateway bietet eine Latenz von ~3—4 ms, verarbeitet mehr als 350 RPS auf einer vCPU, skaliert problemlos horizontal und ist produktionsbereit, während LiteLM unter einer hohen Latenz leidet, mit moderaten RPS zu kämpfen hat, keine integrierte Skalierung hat und sich am besten für leichte Workloads oder Prototyp-Workloads eignet.





Die neuesten Nachrichten, Artikel und Ressourcen werden in Ihren Posteingang gesendet