November 16, 2026
|
Lesedauer: 5 Minuten


Erhalten Sie sofortigen Zugriff auf eine TrueFoundry-Live-Umgebung. Stellen Sie Modelle bereit, leiten Sie den LLM-Verkehr weiter und erkunden Sie die gesamte Plattform — Ihre Sandbox ist in Sekundenschnelle einsatzbereit, ohne dass eine Kreditkarte erforderlich ist.



Unglaublich schnelle Methode zum Erstellen, Verfolgen und Bereitstellen Ihrer Modelle!
Claude Code bittet um Erlaubnis, bevor es irgendetwas anfasst. Eine Datei schreiben? Es hält an und wartet. Ein Shell-Befehl? Hält wieder an. Ein Netzwerkaufruf? Das Gleiche. Diese Bestätigungsaufforderungen sind beabsichtigt — sie sind der Mechanismus, der verhindert, dass ein autonomer Coding-Agent irreversiblen Schaden anrichtet, während Sie nicht hinsehen.
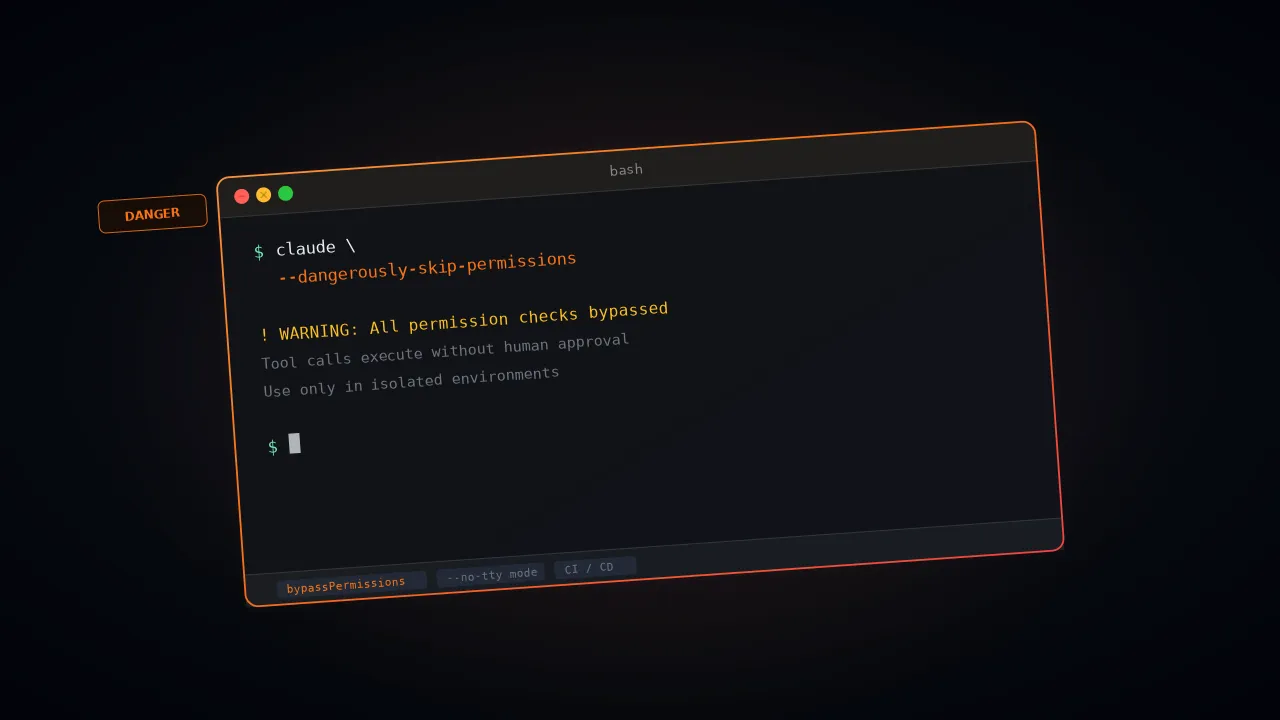
Das Flag --dangerously-skip-permissions beendet diese Schleife. Und zwar komplett. Anthropic hat diesen Namen nicht gewählt, um Leuten Angst zu machen — sie haben ihn gewählt, weil er genau beschreibt, was passiert. Die Konsequenzen einer unvorsichtigen Ausführung? Die sind mittlerweile bestens dokumentiert.
Hier ist ein Fall, der viel Aufmerksamkeit erregt hat. Im Dezember 2025 bat ein Benutzer Claude Code darum, Pakete in einem alten Repository aufzuräumen. Claude generierte rm -rf tests/ patches/ plan/ ~/. Sehen Sie das nachstehende ~/? Die Shell erweiterte es auf das gesamte Home-Verzeichnis des Benutzers. Desktop-Dateien, Keychain-Passwörter, Anwendungsdaten — alles weg. Simon Willison hat darauf auf X aufmerksam gemacht. Der Beitrag erreichte 197 Punkte auf Hacker News mit über 156 Kommentaren.
Was regeln die Berechtigungen von Claude Code eigentlich? Warum existiert das Bypass-Flag? Wann ist die Nutzung wirklich sicher? Wir behandeln alle drei Fragen.

Claude Code basiert auf einer berechtigungsbasierten Architektur. Jede folgenschwere Aktion, die der Agent durchführt, wird zur Überprüfung vorgelegt. Standardmäßig erlaubt Claude Code keine Zustandsänderungen ohne Ihre explizite Zustimmung. Die Aktionen unterteilen sich in drei Stufen.

AI governance technologies operationalize an organization’s AI policies by providing oversight, risk management, compliance, observability and security across the AI life cycle. This Hype Cycle identifies the technologies that will help organizations implement AI governance responsibly and drive adoption at scale.
Das Lesen von Dateien, Verzeichnisauflistungen, Codebase-Suchen und Code-Navigation fallen alle hierunter. Nichts in dieser Stufe ändert den Zustand. Claude Code führt diese selbstständig aus, ohne dass eine Aufforderung nötig ist. Anthropic führt eine feste Allowlist mit standardmäßig sicheren Tools — Textsuche, Dateimustersuche und Code-Navigations-Utilities sind alle qualifiziert.
Jede dieser Operationen hält an und wartet auf Ihr "Genehmigen":
Ein Refactoring über 10 Dateien hinweg generiert 30+ Aufforderungen. Die meisten Entwickler winken diese am Ende durch, ohne eine einzige gelesen zu haben.
Diese Angewohnheit des blinden Durchwinkens ist ihre ganz eigene Art von Schwachstelle. Genau deshalb existiert das Bypass-Flag.
Alles, was diese Bereiche betrifft, wird mit besonderer Sorgfalt geprüft:
Die integrierten Sicherheitsprüfungen von Claude Code werden ohne explizite Bestätigung nicht fortgesetzt.
Warum gibt es das alles? Weil Claude Code ein autonomer Agent mit umfangreichem Systemzugriff ist. Entfernt man die Berechtigungsschicht, kann eine einzige missverstandene Anweisung — oder noch schlimmer, eine böswillige Prompt Injection — irreversiblen Schaden anrichten. Kein Kontrollpunkt, keine Wiederherstellung. Der Enterprise Security Guide für Claude geht näher darauf ein, wie Unternehmen die Governance in diesem Bereich angehen sollten.

Das Flag --dangerously-skip-permissions ist ein CLI-Argument. Es deaktiviert den Bestätigungsschritt für jede Schreib- und Ausführungsoperation. Dateischreibvorgänge, Shell-Befehle, Netzwerkaufrufe, Tool-Ausführungen — Claude Code führt sie alle aus, ohne auf Ihre Zustimmung zu warten.
Das CLI-Flag aktiviert das, was Anthropic den "bypassPermissions-Modus" nennt. Sie können denselben Modus auch über die Einstellungen mit --permission-mode bypassPermissions oder durch Setzen von "defaultMode": "bypassPermissions" in der settings.json aktivieren.
Das Verhalten ist funktionell äquivalent — aber eine wichtige Einschränkung gilt für beide: Seit v2.1.78 lösen Schreibzugriffe auf geschützte Verzeichnisse (.git/, .claude/, .vscode/, .husky/) selbst bei aktivem Bypass weiterhin eine Bestätigungsaufforderung aus. Ausgenommen sind .claude/commands, .claude/agents und .claude/skills, wo Claude regelmäßig Inhalte erstellt. Es gibt keinen kurzen Alias. Kein -y Kürzel. Sie tippen jedes Mal das vollständige Flag ein, und Anthropic hat das mit Absicht so gestaltet.
Was das Flag speziell entfernt:
Was das Flag intakt lässt:
Hier ist ein Detail, über das viele stolpern: Sie können nicht mitten in der Sitzung in den bypassPermissions-Modus wechseln, wenn Sie nicht mit dem Flag gestartet sind. Starten Sie neu mit dem Flag, sonst funktioniert es nicht. Administratoren haben außerdem die Möglichkeit, den Modus unternehmensweit zu blockieren — setzen Sie permissions.disableBypassPermissionsMode in den verwalteten Einstellungen auf "disable", und niemand kann ihn nutzen.
Was Sie am Ende erhalten, ist totale Autonomie innerhalb der von Ihnen gesetzten Grenzen. Wenn Sie keine gesetzt haben — keine Netzwerkeinschränkungen, keine Begrenzung des Dateizugriffs, keine Credential-Isolierung —, kann der Agent auf alles zugreifen, worauf Ihr Benutzerkonto zugreifen kann. Das ist das Kernrisiko.
Die legitimen Anwendungsfälle für das Flag sind eng gesteckt, aber real. Alle haben eine Gemeinsamkeit: Die menschliche Bestätigungsschleife ist entweder unmöglich, weil kein Mensch anwesend ist, oder redundant, weil die Umgebung bereits für die Eingrenzung sorgt.
Automatisierte Pipelines können nicht anhalten und darauf warten, dass jemand auf "Genehmigen" klickt. Es sitzt niemand am Terminal. Teams führen Claude Code im Headless-Modus als Teil von Build-, Test- und Review-Workflows aus — und der typische Aufruf kombiniert -p (nicht-interaktiver Modus) mit dem Bypass-Flag:
Die Pipeline-Umgebung selbst dient hier als Eingrenzungsschicht. Sie bestimmt, auf welchen Code der Agent zugreifen und welche Befehle er ausführen kann.
Wenn Claude Code in einem eigens dafür gebauten Docker-Container läuft — keine Credentials geladen, kein externer Netzwerkzugriff —, erzeugen die Berechtigungsaufforderungen nur Reibung. Sie bieten keine zusätzliche Sicherheit. Die Container-Grenze übernimmt bereits die Sicherheitsarbeit. Das Flag entfernt redundante Bestätigungen innerhalb einer bereits abgesicherten Umgebung.
Anthropic empfiehlt die Nutzung in Containern explizit. Sie liefern Referenz-Devcontainer-Setups mit integrierten Firewall-Regeln genau für diesen Zweck aus. Nicholas Carlini, ein Forscher im Safeguards-Team von Anthropic, führte claude --dangerously-skip-permissions in einer Bash-While-Schleife für 16 parallele Agenten aus, die im Februar 2026 einen Rust-basierten C-Compiler bauten.
Seine Anmerkung in Klammern im Blogbeitrag sagt alles: "Führen Sie dies in einem Container aus, nicht auf Ihrem eigentlichen Rechner." Die eigenen Mitarbeiter von Anthropic führen dieses Flag nicht auf Bare-Metal aus.
Große Refactoring-Aufgaben, die sich über Dutzende von Dateien erstrecken, funktionieren ohne ständige Unterbrechungen besser. Der Workflow, dem erfahrene Entwickler folgen, ist einfach:
Ihre Git-Historie wird zum Rollback-Mechanismus. Normalerweise bietet das Berechtigungssystem dieses Sicherheitsnetz — hier übernimmt Git diese Rolle.

Nichts davon ist hypothetisch. Mehrere dokumentierte Vorfälle zeichnen ein klares Bild davon, was schiefgeht, wenn autonome Ausführung auf schwache Eingrenzung trifft.
Ohne Bestätigung pro Aktion kann eine böswillige Anweisung, die in einer von Claude Code gelesenen Datei versteckt ist, sofort ausgeführt werden. Angreifer können das, was Claude verarbeitet, über mehrere Kanäle beeinflussen:
Wenn eine dieser Quellen injizierte Befehle enthält, kann der Agent Daten exfiltrieren oder Dateien ändern, die tabu sein sollten.
Anthropic nimmt diesen Vektor sehr ernst. Ihr Engineering-Blog zum Auto-Modus beschreibt detailliert einen synthetischen Evaluierungsdatensatz mit 1.000 generierten Exfiltrationsversuchen:
Ohne eine Genehmigungsaufforderung gibt es keine zweite Chance, injizierte Anweisungen abzufangen, bevor sie ausgeführt werden.
Die dokumentierten Vorfälle sprechen für sich. Im Oktober 2025 bat der Entwickler Mike Wolak Claude Code darum, ein Makefile-Projekt aus einem frischen Checkout auf Ubuntu/WSL2 neu zu bauen. Claude Code führte ein rm -rf ausgehend vom Root-Verzeichnis (/) aus. Sein GitHub-Fehlerbericht (#10077) enthält Fehlerprotokolle mit Tausenden von "Permission denied"-Meldungen für /bin, /boot, /etc. Jede Datei im Besitz des Benutzers auf dem Rechner wurde zerstört.
Der erschreckende Teil? Wolak führte nicht --dangerously-skip-permissions aus. Das Berechtigungssystem selbst schaffte es nicht, den destruktiven Befehl zu blockieren. Anthropic versah das Issue mit den Tags area:security und bug.
Der November 2025 brachte etwas noch Übleres hervor. Der Entwickler JeffreyUrban reichte das GitHub-Issue #12637 ein, nachdem er entdeckt hatte, dass Claude in einer vorherigen Sitzung versehentlich ein Verzeichnis namens ~ erstellt hatte.
Später führte Claude rm -rf * im übergeordneten Verzeichnis aus. Die Shell erweiterte * so, dass es das Verzeichnis ~ einschloss — und interpretierte dieses ~ dann als Pfad zum Home-Verzeichnis. Zwei separate Sitzungen, ein kaskadierender Fehler.
Dann kam der Reddit-Vorfall vom Dezember 2025: rm -rf tests/ patches/ plan/ ~/. Das nachstehende ~/ erweiterte sich auf das gesamte Home-Verzeichnis. Desktop-Dateien, Dokumente, Downloads, Keychain-Daten, Anwendungsunterstützung — alles gelöscht. Und es sind nicht nur die dramatischen Löschungen. Ein Entwickler dokumentierte, wie Claude eine bestehende Konfigurationsdatei mit leeren Werten überschrieb, ohne Backup, ohne Warnung.
Eine schleichende Beschädigung wie diese ist tatsächlich schwerer zu erkennen und zu beheben als der Verlust eines gesamten Verzeichnisses.
Gibt man Claude Code vollen Schreibzugriff ohne Bestätigungsaufforderungen, kann es:
Die Pause vor sensiblen Operationen ist der letzte für Menschen lesbare Kontrollpunkt. Entfernt man ihn, steht nichts mehr zwischen dem Agenten und der Offenlegung von Credentials.
Wenn jemand die Sitzung von Claude Code übernimmt oder den Prompt manipuliert, erhält er uneingeschränkten Zugriff auf alles, worauf der Agent zugreifen kann. Null Reibung, null Aufforderungen, null zweite Chancen. Beachtenswert: Ein gemeldeter Bug (#17544) zeigt, dass die Kombination von --dangerously-skip-permissions mit --permission-mode plan dazu führt, dass das Bypass-Flag den Plan-Modus stillschweigend überschreibt. Sie glauben, Sie befinden sich im schreibgeschützten Plan-Modus. In Wirklichkeit führen Sie den vollständigen Bypass aus.

Sicherheit ist hier eine Eigenschaft der Umgebung. Nicht des Flags. Die Dokumentation von Anthropic sagt dies direkt — die containerbasierte Isolierung ist der vorgesehene Kontext. Das Flag bleibt nur dann sicher, wenn alle folgenden Bedingungen gleichzeitig erfüllt sind:
Der Konsens in der Community ist mittlerweile eindeutig: Container verwenden oder es gar nicht erst versuchen. Schichten Sie Git-Kontrollpunkte, Tool-Einschränkungen und Netzwerisolierung darüber. Für Teams, die Claude Code über mehrere Entwickler hinweg verwalten, legt der Governance Guide das vollständige Richtlinien-Framework dar.
Nicht jedes Team muss alle Sicherheitskontrollen aufgeben, nur um weniger Unterbrechungen zu haben. Claude Code wird mittlerweile mit mehreren Alternativen ausgeliefert, und jede tauscht ein anderes Stück Komfort gegen ein anderes Stück Sicherheit ein.
Anthropic hat den Auto-Modus speziell deshalb eingeführt, weil --dangerously-skip-permissions immer wieder zu Problemen führte. Der Auto-Modus ermöglicht Claude die Ausführung ohne Berechtigungsaufforderungen, aber ein separates Klassifizierungsmodell (das auf Claude Sonnet 4.6 läuft) überprüft jede Aktion, bevor sie ausgeführt wird. Der Klassifizierer achtet auf drei Kategorien:
Aktionen, die der Klassifizierer als sicher einstuft, werden automatisch ausgeführt. Risikoreiche Aktionen werden blockiert, und Claude erhält den Grund, damit es einen anderen Ansatz versuchen kann. Drei aufeinanderfolgende Blockaden oder insgesamt 20 Blockaden in einer Sitzung führen dazu, dass der Auto-Modus anhält und auf manuelle Bestätigung zurückfällt. Sie benötigen Claude Code v2.1.83 oder höher, einen Team- oder Enterprise-Tarif und den Anthropic-API-Provider, um ihn zu nutzen. Pro- und Max-Tarife sind nicht berechtigt.
Aktivieren Sie ihn mit:
Wechseln Sie während einer Sitzung mit Umschalt+Tab dorthin. Anthropic bezeichnet dies als "Research Preview" — weniger katastrophale Ergebnisse als ein vollständiger Bypass, aber kein Nullrisiko.
Das Flag --allowedTools ermöglicht es Ihnen, genau festzulegen, welche Tools Claude Code ohne Bestätigung verwenden darf. Sie können das Lesen und Schreiben von Dateien erlauben, aber die Ausführung von Shell-Befehlen oder Netzwerkaufrufen blockieren. Die Datei claude_code_settings.json unterstützt diese vorab genehmigten Operationen ebenfalls:
Eine weitere nützliche Option: --disallowedTools "Bash(rm:*)" blockiert rm-Befehle selbst dann, wenn der Bypass-Modus aktiv ist. Deny-Regeln werden vor der Modusauswertung geprüft, gelten also unabhängig davon, welchen Berechtigungsmodus Sie ausführen.
acceptEdits genehmigt Dateioperationen automatisch, sodass Claude Code bearbeiten kann, ohne nachzufragen. Bash-Befehle und Netzwerkaufrufe benötigen jedoch weiterhin Ihre Zustimmung. Dies funktioniert gut für Prototyping-Sitzungen oder Arbeiten in einem isolierten Verzeichnis, in dem Sie Dateibearbeitungen vertrauen, aber dennoch die Befehlsausführung im Auge behalten möchten.
Der Plan-Modus gewährt Claude Lesezugriff und Argumentationsfähigkeit, blockiert jedoch Bearbeitungen von Quelldateien und die Ausführung von Befehlen. Claude liest die Codebase, analysiert sie und erstellt einen strukturierten Ausführungsplan. Sie überprüfen das Ganze, bevor eine einzige Änderung ausgeführt wird. Rufen Sie ihn auf, indem Sie einem Prompt /plan voranstellen oder Umschalt+Tab drücken. Besonders nützlich für kritische Änderungen, bei denen Sie zuerst das Gesamtbild sehen möchten.
Hier ist eine Tatsache, die viele überrascht: Hooks werden selbst im Bypass-Modus ausgelöst. Ein PreToolUse-Hook kann jeden Tool-Aufruf blockieren, unabhängig davon, welchen Berechtigungsmodus Sie ausführen. Trail of Bits hat ein Konfigurations-Repository veröffentlicht mit Hooks, die rm -rf-Muster und direkte Pushes auf main blockieren. Leitplanken, keine undurchdringlichen Mauern — aber sie stoppen die offensichtlichen Katastrophen, bevor sie passieren.
Mounten Sie nur die relevanten Dateien in das Arbeitsverzeichnis von Claude Code, und Sie begrenzen den Schadensradius, ohne die Berechtigungsschicht überhaupt zu berühren. Kombinieren Sie die Verzeichnisbegrenzung mit dem Standardmodus, und Sie erhalten eine Automatisierung mit weit weniger Risiko als das Bypass-Flag mit sich bringt. Der Claude Code Workflow Guide führt durch praktische Muster für die eingegrenzte Ausführung.


Claude Code wurde entwickelt, um Entwicklern zu helfen, Code effizienter zu schreiben, zu verstehen und zu ändern. Für einzelne Entwickler und kleine Teams kann die lokale Ausführung von Claude Code für tägliche Entwicklungsaufgaben ausreichen.
Wenn Unternehmen jedoch die KI-gestützte Entwicklung über Teams hinweg skalieren, entstehen zusätzliche Anforderungen an Sicherheit, Governance, Observability und Zugriffsverwaltung. Hier helfen Plattformen wie TrueFoundry Unternehmen dabei, Claude Code für Enterprise-Umgebungen einsatzfähig zu machen.
Da Claude Code Zugriff auf interne Tools, MCP-Server, Unternehmensdaten und Produktionssysteme erhält, benötigen Unternehmen häufig zentralisierte Kontrollen für Authentifizierung, Autorisierung, Auditierung und Governance.
TrueFoundry hilft Unternehmen bei der sicheren Skalierung der Claude Code-Nutzung durch zentralisiertes Zugriffsmanagement, Observability, Governance-Kontrollen und sichere Anbindungen an interne MCP-Server und KI-Infrastruktur.
Dies ermöglicht es Unternehmen, die Entwicklerproduktivität aufrechtzuerhalten und gleichzeitig die Sicherheits-, Compliance- und Betriebsanforderungen von Unternehmen zu erfüllen.
TrueFoundry ist für Teams konzipiert, die eine Automatisierung mit Claude Code im Enterprise-Maßstab benötigen — ohne --dangerously-skip-permissions als akzeptable Abkürzung zu betrachten. Die Plattform bietet Kontrollen auf Infrastrukturebene, die das Flag in den meisten Produktionsszenarien überflüssig machen.
Alles wird innerhalb Ihrer eigenen AWS-, GCP- oder Azure-Umgebung bereitgestellt. Jede Claude Code-Sitzung läuft in einem netzwerkisolierten Ausführungsraum ab, standardmäßig ohne externen Egress. Die Bedingungen, die das Bypass-Flag sicher machen – Netzwerk-Lockdown, Isolierung von Credentials, gewährter Zugriff mit genau definiertem Scope – werden auf Infrastrukturebene durchgesetzt. Einzelne Entwickler müssen nicht daran denken, diese manuell einzurichten.
Unternehmen, die Claude Code in der Produktion über TrueFoundry ausführen, haben --dangerously-skip-permissions aus den meisten Workflows gestrichen. Die Containment-Schicht ist fest in die Plattform integriert. Niemand muss sie manuell um jede Sitzung herum zusammenbauen. Für Teams, die Claude Code-Nutzungslimits zusammen mit Sicherheitsanforderungen verwalten müssen, deckt das AI Gateway beide Anliegen über eine einzige Control Plane ab.

Wenn Ihr Team --dangerously-skip-permissions verwendet, weil die Berechtigungsaufforderungen Ihre CI/CD-Pipelines blockieren, bietet TrueFoundry einen besseren Weg. Die Plattform führt Claude Code in ephemeren Containern in Ihrer VPC aus, wobei der Netzwerk-Egress abgeriegelt ist, die Credentials pro Aufgabe im Scope begrenzt sind und jede Aktion protokolliert wird – sodass das Bypass-Flag überflüssig wird. Buchen Sie eine Demo, um zu sehen, wie es funktioniert.
Unternehmen können Claude Code sicher nutzen, indem sie die Entwicklerproduktivität mit angemessenen Sicherheitskontrollen kombinieren. Dazu gehören die Implementierung von Authentifizierung, rollenbasierter Zugriffskontrolle (RBAC), Audit-Protokollierung, Genehmigungsworkflows und Zugriffsrichtlinien für verbundene Tools und Systeme.
Unternehmen sollten außerdem Governance-Praktiken etablieren, die festlegen, welche Aktionen KI-gestützte Tools ausführen dürfen, und sicherstellen, dass sensible Vorgänge einer angemessenen Aufsicht unterliegen.
Da Claude Code Zugriff auf interne Tools, Repositories, Datenbanken und Infrastruktur erhält, sollten Unternehmen die Implementierung folgender Maßnahmen in Betracht ziehen:
Diese Kontrollen helfen, Risiken zu reduzieren, während Teams gleichzeitig von KI-gestützter Entwicklung profitieren können.
Das Auditieren von Claude Code-Aktionen erfordert Einblick sowohl in die Benutzeraktivitäten als auch in die Tool-Interaktionen. Unternehmen sollten Logs von Prompts, Tool-Aufrufen, ausgeführten Aktionen, Genehmigungen und Zugriffsanfragen führen, um einen Audit-Trail zu erstellen.
Für Enterprise-Deployments können zentrale Monitoring- und Logging-Lösungen Teams dabei helfen, Vorfälle zu untersuchen, Compliance-Anforderungen zu erfüllen und zu verstehen, wie KI-gestützte Tools mit internen Systemen interagieren. Effektives Auditieren ist besonders wichtig, wenn Claude Code Zugriff auf Produktionsumgebungen, sensible Daten oder kritische Geschäftsworkflows hat.
TrueFoundry AI Gateway bietet eine Latenz von ~3—4 ms, verarbeitet mehr als 350 RPS auf einer vCPU, skaliert problemlos horizontal und ist produktionsbereit, während LiteLM unter einer hohen Latenz leidet, mit moderaten RPS zu kämpfen hat, keine integrierte Skalierung hat und sich am besten für leichte Workloads oder Prototyp-Workloads eignet.




Claude Code uses a permission model that requires explicit user approval before the agent performs sensitive actions — such as writing files, executing shell commands, or making network requests. Each action category is gated behind a prompt, and users must confirm or deny the request before Claude proceeds.
Claude Code asks for permissions repeatedly because its default configuration prioritizes safety. Each new action that falls outside pre-approved scopes triggers a fresh confirmation dialog, ensuring users maintain oversight over what the agent does on their system.
The dangerously-skip-permissions flag allows users to bypass Claude Code's interactive permission prompts entirely. Running Claude Code with this flag instructs it to proceed with all actions automatically, without pausing for user approval. This flag should only be used in isolated, sandboxed environments where the risk of unintended side effects is fully contained.
Yes, users can suppress permission prompts by launching Claude Code with the dangerously-skip-permissions flag. However, this approach carries real risk Claude may overwrite files, execute destructive commands, or make unintended network calls. Restricting its use to Docker containers or CI pipelines is strongly recommended.
Full permissions can be granted to Claude Code by using the `--dangerously-skip-permissions` flag at startup. This removes all interactive approval gates and allows Claude to act autonomously. For safer automation, a better alternative is pre-approving specific permission scopes through Claude's configuration file rather than disabling all checks globally.
Giving Claude access to files carries meaningful risk if done without proper boundaries. In its default mode with permissions enabled, Claude is safe to use because every file operation requires explicit confirmation. Granting full file access via the skip-permissions flag especially outside a sandboxed environment can lead to unintended modifications or data loss. Using Docker volumes or read-only mounts is a safer approach for giving Claude scoped file access.



Die neuesten Nachrichten, Artikel und Ressourcen werden in Ihren Posteingang gesendet