October 8, 2026
|
Lesedauer: 5 Minuten


Erhalten Sie sofortigen Zugriff auf eine TrueFoundry-Live-Umgebung. Stellen Sie Modelle bereit, leiten Sie den LLM-Verkehr weiter und erkunden Sie die gesamte Plattform — Ihre Sandbox ist in Sekundenschnelle einsatzbereit, ohne dass eine Kreditkarte erforderlich ist.


Published: October 6, 2026

Unglaublich schnelle Methode zum Erstellen, Verfolgen und Bereitstellen Ihrer Modelle!
Claude Code wird durch die Anbindung an MCP-Server deutlich leistungsfähiger. Entwickler können direkt aus ihrem Workflow heraus auf GitHub-Repositories, Jira-Tickets, Slack-Workspaces, interne APIs, Datenbanken und maßgeschneiderte Unternehmens-Tools zugreifen.
Diese Flexibilität bringt jedoch neue Herausforderungen für die Governance mit sich. Ohne zentrale Kontrolle können Entwickler beliebige MCP-Server verbinden, Anmeldedaten lokal speichern und auf Unternehmenssysteme zugreifen, die nicht den Sicherheitsrichtlinien Ihrer Organisation entsprechen. Sobald mehr als eine Handvoll Entwickler Claude Code einsetzen, wird der Zugriff auf MCP-Tools von einer reinen Annehmlichkeit zu einer Sicherheitsfrage. Jeder Ingenieur kann eigene Verbindungen zu GitHub, internen Datenbanken, Slack oder Produktions-APIs herstellen – jeweils mit eigenen Zugangsdaten – und niemand außerhalb des Laptops des jeweiligen Entwicklers weiß, was tatsächlich erreichbar ist. Genau diese Lücke soll ein MCP-Gateway schließen: ein zentraler Kontrollpunkt zwischen Claude Code und jedem Tool-Server, anstatt die Governance dem zu überlassen, was jeder Entwickler individuell konfiguriert hat.
In diesem Leitfaden vergleichen wir die besten MCP-Gateways für Claude Code basierend auf Governance-Funktionen, Bereitstellungsflexibilität, Sicherheit und Enterprise-Tauglichkeit.
Ein einfacher Reverse Proxy vor MCP-Servern löst so gut wie keines der Probleme, mit denen Enterprise-Teams konfrontiert sind. Die entscheidenden Kriterien sind:
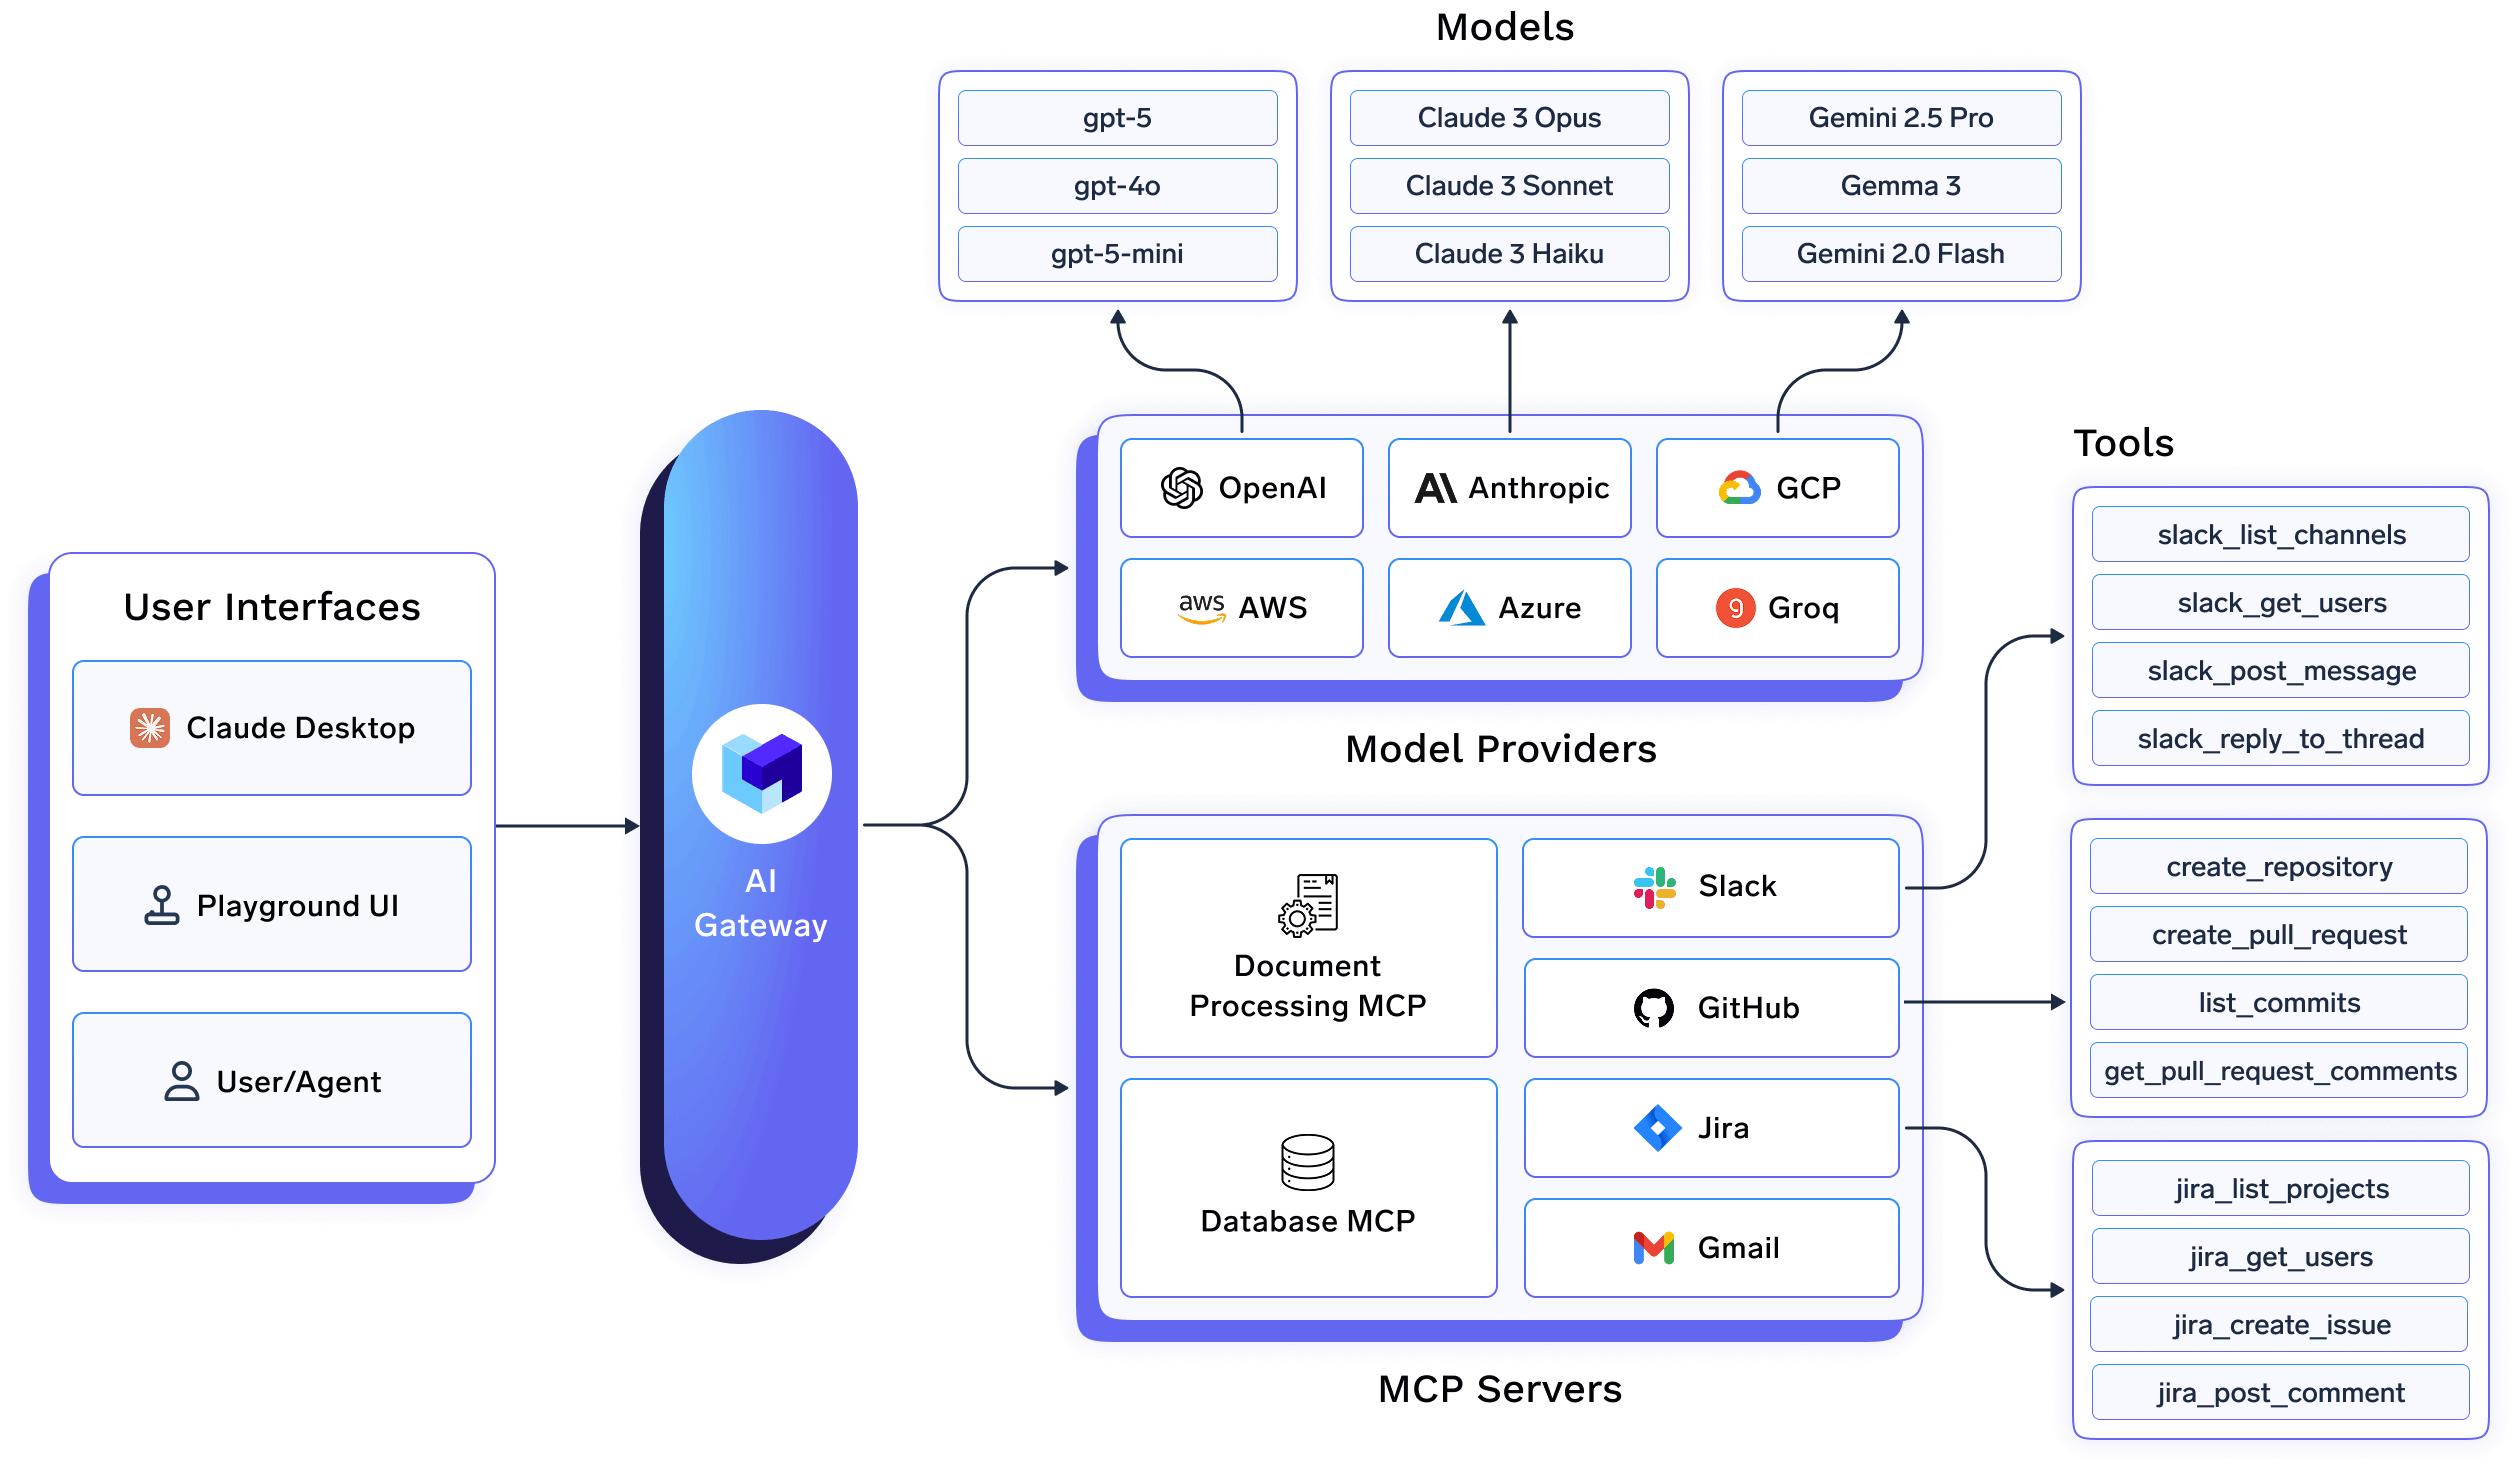
TrueFoundry wurde speziell für Unternehmen entwickelt, die Claude Code im großen Stil einsetzen. Es bietet dedizierte Integrationen für Claude Code, Claude Code Max und Claude Desktop, wodurch es Plattform-Teams leicht gemacht wird, sowohl den LLM-Zugriff als auch die MCP-Server-Governance über eine zentrale Steuerungsebene sicher zu verwalten.
Administratoren registrieren genehmigte MCP-Server, wie etwa GitHub, Jira, Slack oder interne Tools, einmalig in der TrueFoundry-Steuerungsebene und konfigurieren dort zentral die ausgehende Authentifizierung sowie Zugriffsrichtlinien. Entwickler erhalten sofort einsatzbereite Verbindungs-URLs, anstatt Anmeldedaten oder MCP-Server individuell konfigurieren zu müssen. So wird sichergestellt, dass jede Verbindung den Sicherheitsrichtlinien des Unternehmens entspricht.
Was TrueFoundry besonders auszeichnet, ist die Richtliniendurchsetzung. Anstatt sich auf bearbeitbare lokale Konfigurationsdateien zu verlassen, können Unternehmen eine managed-mcp.json -Konfiguration über ihre MDM-Lösung verteilen, wodurch nur genehmigte MCP-Server mit Claude Code verwendet werden können. Da die Durchsetzung über das Gateway und die Richtlinien für verwaltete Geräte erfolgt, können Entwickler nicht einfach unautorisierte MCP-Server hinzufügen oder organisatorische Kontrollen umgehen.
Die Identitätsverwaltung ist ebenso effizient gestaltet. TrueFoundry lässt sich in Enterprise-Identitätsanbieter wie Okta und Microsoft Ent ra ID integrieren, wodurch sich Entwickler bei der ersten Nutzung von Claude Code per SSO authentifizieren können. Die Benutzerbereitstellung und Zugriffsverwaltung lassen sich über SCIM automatisieren, sodass statische API-Schlüssel weder verteilt noch rotiert werden müssen.
Über die MCP-Governance hinaus fungiert TrueFoundry auch als vollständiges AI Gateway, das zentrales Modell-Routing, Observability, Audit-Logging und die Durchsetzung von Richtlinien für über 1.000 LLMsermöglicht. Unternehmen können es als verwaltetes SaaS-Angebot oder in ihrer eigenen VPC, On-Premises, in isolierten (Air-Gapped) oder hybriden Umgebungen bereitstellen, um Sicherheits- und Compliance-Anforderungen zu erfüllen.
Vorteile
Nachteile
Ideal für: Unternehmen, die Claude Code in mehreren Engineering-Teams einführen und eine zentrale Authentifizierung, durchsetzbare MCP-Governance, umfassende Revisionssicherheit sowie eine einheitliche Verwaltung von KI-Modellen und Unternehmens-Tools benötigen.
TrueFoundry MCP Gateway ausprobieren →
Das MCP Gateway von Docker führt MCP-Server in isolierten Containern aus, was seinen Kernvorteil darstellt: Jeder Server erhält seinen eigenen Sicherheitsbereich, sodass ein kompromittiertes oder fehlerhaftes Tool nicht auf andere zugreifen kann. Es verwaltet OAuth-Flows für MCP-Server, speichert Anmeldedaten über Docker Desktop, anstatt sie über Konfigurationsdateien zu verteilen, und organisiert Server in Profilen, die exportiert und über OCI-Registries geteilt werden können.
An seine Grenzen stößt es bei der unternehmensweiten Governance. Das Produkt ist für Entwickler-Workstations und kleine Team-Deployments konzipiert. Funktionen wie fein abgestufte Budgets pro Benutzer, hierarchische RBAC und die langfristige Aufbewahrung von Audit-Logs erfordern zusätzliche Tools, sobald ein Deployment in den produktiven Unternehmenseinsatz geht.
Vorteile: Starke Isolierung auf Containerebene zwischen MCP-Servern, unkomplizierte Verwaltung von Anmeldedaten über Docker Desktop, geringer Einrichtungsaufwand für Teams, die bereits Docker nutzen.
Nachteile: Keine unternehmensweite RBAC, keine zentralisierte Audit-Protokollierung und keine Governance auf Compliance-Niveau von Haus aus.
Ideal für: einzelne Entwickler und kleine Teams, die eine sicherere lokale MCP-Server-Isolierung wünschen, ohne bereits eine unternehmensweite Zugriffskontrolle zu benötigen.
ContextForge ist IBMs Open-Source-Registry und Proxy zur Föderierung von MCP-Servern, A2A-Agenten sowie REST- oder gRPC-APIs hinter einem einzigen Endpunkt. Es handelt sich um eine umfassende Infrastrukturkomponente: Sie übersetzt zwischen verschiedenen Transportprotokollen (HTTP, JSON-RPC, WebSocket, SSE, stdio, streamable-HTTP), konvertiert REST-Endpunkte in MCP-Tools und bietet eine Admin-Benutzeroberfläche für Echtzeit-Konfiguration und Log-Monitoring, einschließlich Unterstützung für Air-Gapped-Deployments. Produktive Deployments laufen über ein Helm-Chart mit horizontaler Pod-Skalierung in einem Kubernetes-Cluster, unterstützt durch Redis für Föderierung und Caching sowie ein Plugin-System mit über 40 Erweiterungen für zusätzliche Protokolle und Integrationen.
Dies ist die funktionsreichste Open-Source-Option in dieser Liste, stellt aber auch die höchsten Anforderungen an Ihr Team. Es gibt keine herstellerseitig verwaltete Steuerungsebene, keinen spezifischen Einrichtungsleitfaden für Claude Code und keinen SSO-Onboarding-Prozess von Haus aus; Sie müssen ein Kubernetes-natives Gateway selbst aufsetzen und betreiben. Dies ist ein vertretbarer Kompromiss für Plattform-Teams, die volle Kontrolle wünschen und bereits eine entsprechende Infrastruktur betreiben.
Vorteile: Breite Protokollunterstützung (MCP, A2A, REST/gRPC), Kubernetes-native Skalierung, aktives Plugin-Ökosystem, vollständig Open Source.
Nachteile: Keine Claude Code-spezifische Dokumentation, kein integriertes SSO/SCIM, durchgängig selbst gehostet und selbst betrieben.
Ideal für: Plattform-Engineering-Teams, die ein protokollunabhängiges Open-Source-MCP-Gateway suchen und Erfahrung mit dem Betrieb auf ihrer eigenen Kubernetes-Infrastruktur haben.
Lasso hat sein MCP Gateway speziell auf Sicherheit statt auf allgemeine Governance oder Routing ausgerichtet, was sich in der Architektur widerspiegelt: ein Drei-Stufen-Modell, das den Datenverkehr auf der KI-Ebene (Prompt-Filterung, PII-Erkennung), der MCP-Ebene (Tool-Autorisierung, Parameter-Validierung) und der API-Ebene (Ratenbegrenzung, Authentifizierung) prüft. Das Plugin-basierte Design ermöglicht es Teams, Kontrollmechanismen schrittweise hinzuzufügen – wie Echtzeit-Scans, Token-Maskierung, Guardrails und Bedrohungserkennung –, anstatt sofort einen starren Sicherheits-Stack implementieren zu müssen. Zudem führt es eine Reputationsanalyse der MCP-Server selbst durch und bewertet Verhaltensmuster und Code, bevor Sie eine Verbindung zu einer nicht geprüften Quelle herstellen.
Es handelt sich jedoch nicht um eine vollständige Governance- oder Identitätsplattform. Es gibt keinen spezifischen Integrationsleitfaden für Claude Code, und die Preise für Funktionen, die über den Open-Source-Kern hinausgehen, sind nicht öffentlich zugänglich.
Vorteile: Spezialisierte Sicherheitsscans über drei verschiedene Ebenen, Reputationsprüfungen der Lieferkette für MCP-Server und ein Plugin-basiertes System, das es Teams ermöglicht, Kontrollen schrittweise hinzuzufügen.
Nachteile: Keine eigenständige umfassende Governance- oder SSO-Plattform, keine spezifische Einrichtungsdokumentation für Claude Code, Enterprise-Preise nicht öffentlich.
Ideal für: Sicherheitsteams, die ein dediziertes Produkt für Sicherheit und Leitplanken auf MCP-Ebene suchen, das den Datenverkehr ergänzt, anstatt ein einzelnes All-in-One-Gateway zu nutzen.
Das Zapier MCP ist erwähnenswert, da es in Diskussionen rund um Claude Code häufig genannt wird, jedoch ein anderes Problem löst als die anderen vier. Es handelt sich um einen gehosteten Server, der Claude Zugriff auf Zapiers Bibliothek mit über 9.000 App-Integrationen gewährt. Dadurch kann eine Claude Code-Sitzung Aktionen in Tools wie Slack, HubSpot oder Google Sheets über die bestehenden Konnektoren von Zapier auslösen, anstatt über individuell entwickelte MCP-Server.
Es bietet eine echte Governance für seinen Funktionsbereich: Administratoren installieren es einmal und gewähren nur Zugriff auf die von ihnen freigegebenen Apps und Aktionen. Es ist jedoch kein allgemeines MCP-Gateway für beliebige selbst gehostete Tool-Server. Es gibt keine gerätebasierte Durchsetzung, die mit der MDM-Sperre von TrueFoundry vergleichbar wäre, und im Enterprise-Tarif ist es standardmäßig deaktiviert, bis ein Administrator es aktiviert – ein Detail, das man kennen sollte, bevor man davon ausgeht, dass es sofort einsatzbereit ist.
Vorteile: Sofortiger Zugriff auf über 9.000 bestehende Zapier-App-Integrationen, administrativ gesteuerte Whitelists für Aktionen, gelistet im Claude Code-Marktplatz von Anthropic.
Nachteile: Bei Enterprise-Tarifen standardmäßig deaktiviert, bis ein Administrator es freischaltet, nicht für die Steuerung beliebiger selbst gehosteter MCP-Server konzipiert, keine gerätebasierte Durchsetzung.
Ideal für: Teams, die möchten, dass Claude Code Aktionen in bestehenden SaaS-Tools über die Konnektor-Bibliothek von Zapier auslöst, anstatt Teams, die eigene interne MCP-Server verwalten.
F: Welches MCP-Gateway ist am besten für Enterprise-Teams geeignet, die Claude Code nutzen?
A: Für Unternehmen, die den MCP-Zugriff von Claude Code auf Geräteebene mit SSO-Onboarding und Audit-Protokollen absichern müssen, ist TrueFoundry die spezifische Lösung. Docker eignet sich für kleine Teams, die lediglich Container-Isolierung benötigen, ContextForge für Plattform-Teams, die ihr eigenes Kubernetes-basiertes Gateway betreiben, Lasso für Teams, die den Schwerpunkt auf MCP-Sicherheitsscans legen, und Zapier MCP für Teams, die SaaS-Automatisierungsaktionen statt einer individuellen MCP-Governance suchen.
F: Ist das Docker MCP Gateway für den Unternehmenseinsatz geeignet?
A: Es ist leistungsstark für Entwickler-Workstations und kleine Teams, aber die Dokumentation von Docker selbst weist darauf hin, dass unternehmensweites RBAC, zentralisierte Audit-Protokollierung und Governance auf Compliance-Niveau zusätzliche Tools erfordern.
Q: Ist IBMs ContextForge kostenlos?A: Ja, mcp-context-forge ist Open Source und kostenlos. Es wird über PyPI oder Docker vertrieben und unterstützt Kubernetes-Deployments via Helm-Chart.
Q: Kann der MCP-Zugriff von Claude Code tatsächlich eingeschränkt werden oder ist das nur eine Konvention in der Konfigurationsdatei?
A: Mit TrueFoundry: Ja. Eine über MDM bereitgestellte managed-mcp.json-Datei übernimmt die exklusive Kontrolle darüber, auf welche MCP-Server die Claude Code-Instanz eines Geräts zugreifen kann, und überschreibt dabei alle lokalen Konfigurationen des Entwicklers.
Q: Kann ich ein MCP-Gateway für Claude Code in meiner eigenen VPC oder On-Premise bereitstellen?
A: Mit TrueFoundry: Ja. Es läuft in Ihrer VPC, On-Premise, in isolierten Umgebungen (Air-Gapped), hybrid oder über mehrere Clouds hinweg. Es verlassen keine Daten Ihre Domäne, was besonders wichtig für die Anmeldedaten ist, die MCP-Server für den Zugriff auf interne Systeme verwenden.
TrueFoundry AI Gateway bietet eine Latenz von ~3—4 ms, verarbeitet mehr als 350 RPS auf einer vCPU, skaliert problemlos horizontal und ist produktionsbereit, während LiteLM unter einer hohen Latenz leidet, mit moderaten RPS zu kämpfen hat, keine integrierte Skalierung hat und sich am besten für leichte Workloads oder Prototyp-Workloads eignet.





Die neuesten Nachrichten, Artikel und Ressourcen werden in Ihren Posteingang gesendet