



October 9, 2026
|
Lesedauer: 5 Minuten


Erhalten Sie sofortigen Zugriff auf eine TrueFoundry-Live-Umgebung. Stellen Sie Modelle bereit, leiten Sie den LLM-Verkehr weiter und erkunden Sie die gesamte Plattform — Ihre Sandbox ist in Sekundenschnelle einsatzbereit, ohne dass eine Kreditkarte erforderlich ist.



Published: October 6, 2026
Unglaublich schnelle Methode zum Erstellen, Verfolgen und Bereitstellen Ihrer Modelle!
Eine KI-Agentenidentität ist der verifizierbare Nachweis, den ein registrierter Agent bei jedem von ihm getätigten Aufruf vorlegt. Sie beantwortet eine Frage, die allein mit Tokens nicht zu klären ist: nicht nur „Wurde ein gültiger Nachweis vorgelegt?“, sondern „Welcher Agent ruft an und in wessen Auftrag handelt er gerade?“
TrueFoundry erkennt bereits zwei Arten von Identitäten an; die Agentenidentität ist die dritte.
Der entscheidende Punkt ist die Delegation. Ein virtuelles Konto kann immer nur als es selbst agieren. Wenn man es also auf einen MCP-Server richtet, sieht jeder Aufruf gleich aus, egal wer ihn ausgelöst hat. Eine Agentenidentität hingegen kann im Namen anderer handeln. So kann ein einziger registrierter Agent, der Hunderte von Personen bedient, Aufrufe tätigen, die dem jeweiligen Auftraggeber zugeordnet bleiben, während der Agent selbst identifizierbar bleibt. Genau diese Eigenschaft macht den Datenverkehr von Agenten prüfbar.
„Nicht-menschliche Identität“ (NHI) ist der Oberbegriff, den Sicherheitsteams für alles verwenden, das sich ohne eine Person im Hintergrund authentifiziert: Dienstkonten, Workload-Identitäten, API-Clients und jetzt auch Agenten. Agenten sind die komplexesten Mitglieder dieser Gruppe, da sie sich im Gegensatz zu einem statischen Dienstkonto autonom verhalten. Sie interpretieren Kontext, wählen Werkzeuge aus und verketten Aufrufe. Daher benötigt ihre Governance alles, was ein Dienstkonto braucht (Credential-Rotation, Inventarisierung), plus zusätzliche Aspekte: Delegationsregeln, einen verantwortlichen Eigentümer, eine Nachvollziehbarkeit pro Hop und einen Kill-Switch.
Einen Agenten einfach als „ein weiteres Dienstkonto“ zu behandeln, ist der Fehler, der zu überprivilegierten Agenten führt, die niemand zurückverfolgen kann. Das Identitätsmanagement für nicht-menschliche Agenten beginnt damit, jedem Agenten eine eigene, vollwertige Identität zu geben.
Jedem Agenten eine eigene Identität zuzuweisen, ist die eine Entscheidung, die das gesamte Governance-Modell erst ermöglicht.
Dieser letzte Punkt ist der eigentliche, stille Vorteil. Sobald eine Identität erforderlich ist, um zu agieren, ist das Register nicht mehr nur eine Dokumentation, sondern der zentrale Kontrollpunkt, der alle weiteren Sicherheitsmaßnahmen erst möglich macht.
Bei TrueFoundry ist eine Agentenidentität kein separates Objekt, das Sie erstellen und nachträglich hinzufügen. Sie ist ein Schritt bei der Registrierung des Agenten, sodass Identität und Agent eine Einheit bilden. Registrieren Sie den Agenten, entsteht seine Identität. Löschen Sie den Agenten, verschwindet auch die Identität.
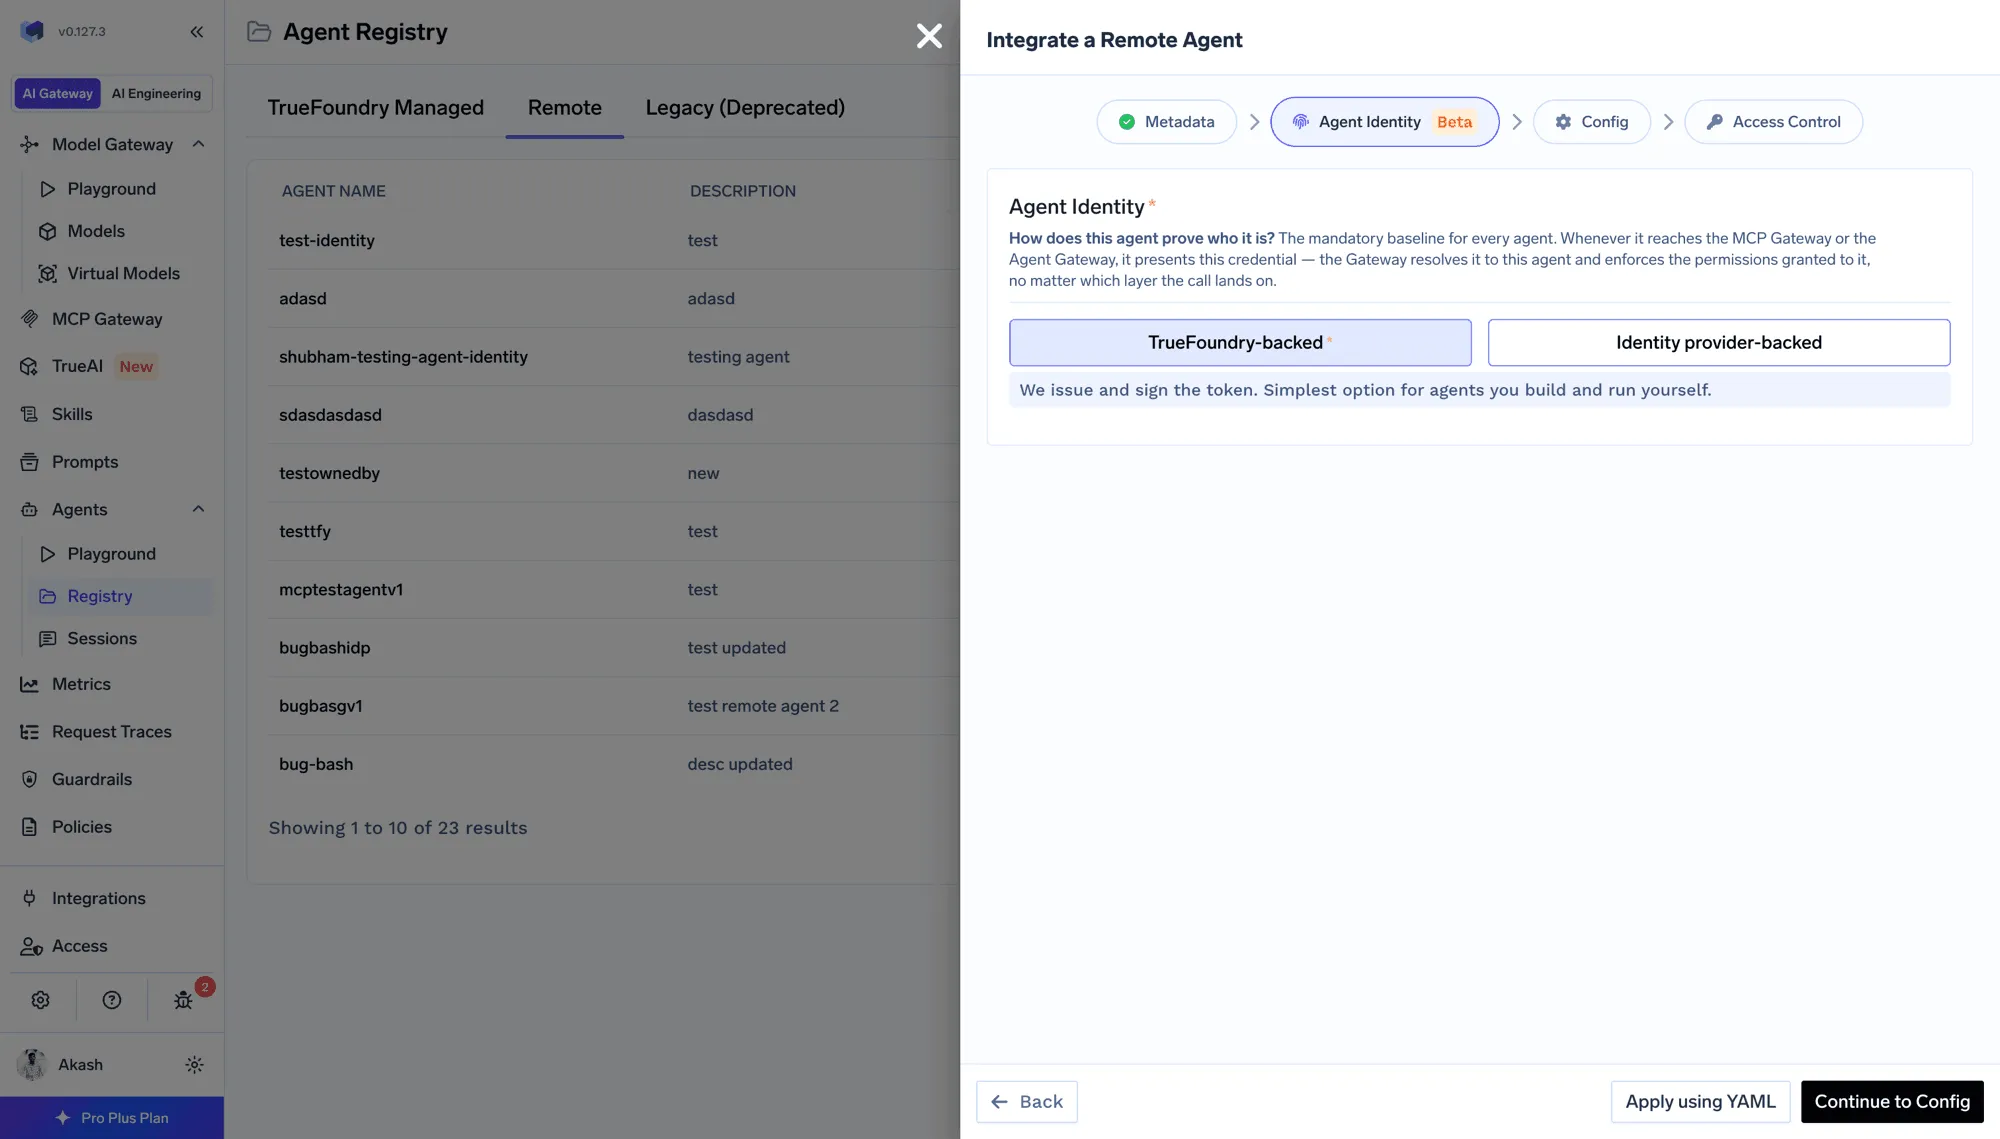
Produktscreenshot, TrueFoundry-Dokumentation: Der Schritt „Agent Identity“ bei der Agentenregistrierung.
Während der Registrierung legen Sie fest, wie sich der Agent ausweist:
Die Identität hat in beiden Fällen dieselbe Bedeutung. Nur der Aussteller unterscheidet sich, und Sie können innerhalb eines Mandanten verschiedene Aussteller pro Agent kombinieren.
Wenn Ihr Identitätsanbieter noch keine Funktionen für Agenten-Identitäten besitzt, kann TrueFoundry alle drei Rollen der Steuerungsebene übernehmen. Es stellt die Identität jedes Agenten aus, autorisiert jeden Aufruf am Agent Gateway sowie am MCP Gateway und erstellt mittels Token-Austausch ein berechtigungsbeschränktes Anmeldedaten-Paket für jeden Zwischenschritt. Ihr Unternehmens-SSO authentifiziert weiterhin wie gewohnt die menschlichen Benutzer. Bei einem Aufruf präsentiert der Agent seine eigene Identität zusammen mit der des Benutzers, sodass beide gleichzeitig sichtbar sind:
curl https://gateway.truefoundry.ai/api/llm/chat/completions \
-H "Authorization: Bearer $USER_TOKEN" \
-H "x-tfy-agent-authorization: $AGENT_TOKEN" \
-H "Content-Type: application/json" \
-d '{
"model": "openai-main/gpt-4o",
"messages": [{"role": "user", "content": "Fasse meine offenen Aufgaben zusammen"}]
}'
Der Agent ruft sein eigenes Token aus der Registry ab (über die Aktion „Get Token“ des Agenten), genau wie ein virtuelles Konto.
Die Delegation ist nicht unbegrenzt. Sie ist auf die Mitarbeiter des Agenten beschränkt, die im Schritt „Zugriffskontrolle“ bei der Registrierung festgelegt werden. Dieselbe Liste, die bestimmt, wer den Agenten aufrufen darf, legt auch fest, für wen der Agent handeln darf.
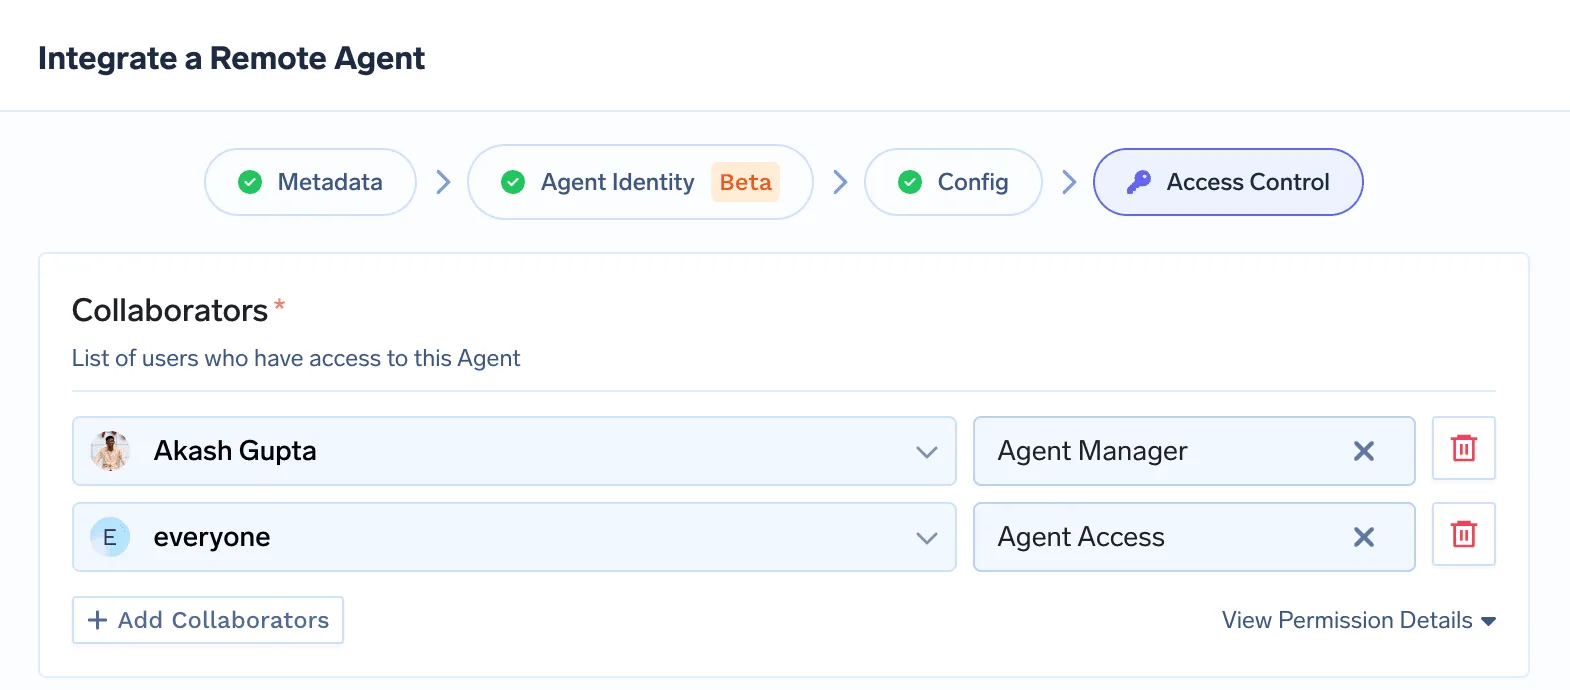
Produktscreenshot, TrueFoundry-Dokumentation: Mitarbeiter und Rollen des Agenten.
Ein Agent-Manager kann den Agenten bearbeiten. Agent-Zugriffsberechtigte können ihn aufrufen und sich von ihm vertreten lassen. Ein Eigentümer-Team , das separat festgelegt wird, bleibt von der Erstellung bis zur Stilllegung für den Agenten verantwortlich. Diese Berechtigungen definieren die Befugnisse des Agenten: für welche Personen er handeln darf und auf welche MCP-Server und Modelle er zugreifen kann.
TrueFoundry AI Gateway bietet eine Latenz von ~3—4 ms, verarbeitet mehr als 350 RPS auf einer vCPU, skaliert problemlos horizontal und ist produktionsbereit, während LiteLM unter einer hohen Latenz leidet, mit moderaten RPS zu kämpfen hat, keine integrierte Skalierung hat und sich am besten für leichte Workloads oder Prototyp-Workloads eignet.




Non-human identity is the category for anything that authenticates without a person behind it, including service accounts, workload identities, API clients, and agents. Agents are the demanding case because they act autonomously, so they need delegation rules, an owner, per-hop attribution, and a kill switch on top of the rotation and inventory a service account needs.
A service account or virtual account can only ever act as itself, so calls from many callers look identical. An agent identity can act on behalf of a specific user or service, so a single agent serving many people still produces calls that stay attributable to each one. TrueFoundry keeps all three principal types distinct and enforces them at the gateway.
You register the agent. Identity is created as part of registration, either TrueFoundry-backed or issued by your own provider such as Okta, Entra, or SPIFFE. The agent then fetches its token from the registry and presents it on every call, and the gateways deny any caller without a registered identity.



Die neuesten Nachrichten, Artikel und Ressourcen werden in Ihren Posteingang gesendet
















