


نوفمبر 20, 2026
|
5 min read


احصل على وصول فوري إلى بيئة TrueFoundry مباشرة. انشر النماذج، ووجّه حركة مرور LLM، واستكشف المنصة بالكامل — بيئة الاختبار الخاصة بك جاهزة في ثوانٍ، ولا يلزم وجود بطاقة ائتمان.



Published: نوفمبر 20, 2026

Blazingly fast way to build, track and deploy your models!
إن السؤال الأول الذي يتوجب على بوابة الذكاء الاصطناعي الإجابة عنه ليس النموذج الذي يجب استدعاؤه، بل من — أو ما — الذي يوجه هذا الاستدعاء. قبل عامين، كانت الإجابة تقريبًا هي مستخدم بشري يحمل مفتاح API. أما اليوم، فإن معظم الطلبات الموجهة عبر البوابة تأتي من خدمات، وخطوط معالجة CI، ووكلاء اصطناعيين. وبالتالي، فإن نموذج الهوية يحدد ما إذا كان النظام الإنتاجي سيستمر في العمل في اليوم الذي يغادر فيه منشئه الشركة. هذا ما يجعل هوية وكيل الذكاء الاصطناعي معيار تقييم أساسيًا وليس مجرد بند امتثال هامشي، وهو المكان الذي يتباعد فيه TrueFoundry AI Gateway وOpenRouter بأكبر قدر ممكن.
يقارن هذا المقال بين الاثنين عبر كافة محاور الهوية: الهوية البشرية (SSO، SCIM، MFA)، هوية أحمال العمل والوكلاء، دقة المصادقة والتفويض، مصادقة MCP وتفويض الأدوات، دورة حياة بيانات الاعتماد، والتفويض (delegation). كُتب هذا المقال لمهندسي المنصات وفرق الأمن الذين يجرون تقييمًا تقنيًا، وكل ادعاء مستمد من التوثيق الرسمي المنشور لكلا المزودين. إذا كنت قد تجاوزت مرحلة التقييم بالفعل، يمكنك حجز عرض توضيحي مع TrueFoundry لمشاهدة هويات الوكلاء ونظام RBAC على مستوى الأدوات بشكل عملي.
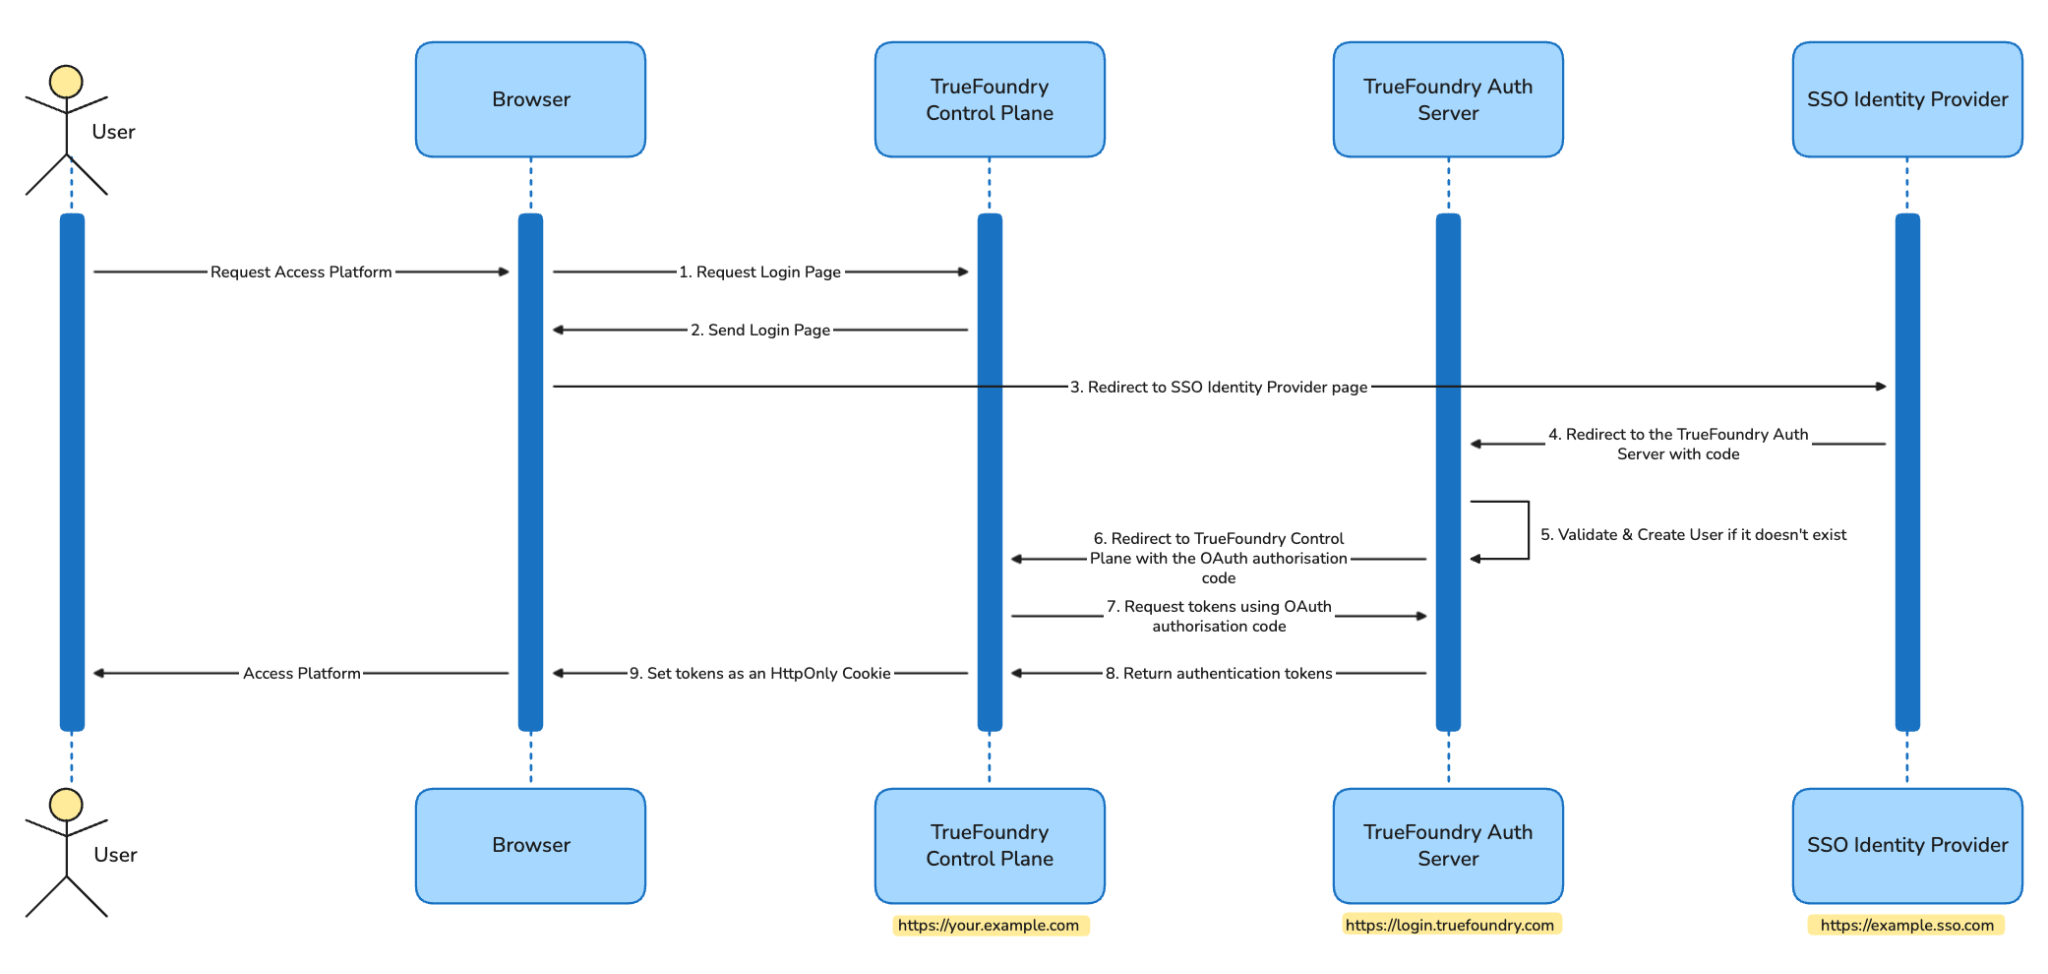
يدعم TrueFoundry نظام SSO عبر SAML 2.0 وOIDC، مع أدلة إعداد مخصصة لكل مزود هوية مثل Okta وMicrosoft Entra وGoogle Workspace وJumpCloud، بالإضافة إلى مزامنة SCIM للمستخدمين والفرق لكل من Okta وEntra وJumpCloud (نظرة عامة على SSO). نحن نحتفظ بمخزن المستخدمين الخاص بنا ونربطه بثلاث طرق: SSO لتسجيل الدخول، وSCIM لدورة الحياة، ومزودو الهوية (Identity Providers) للتحقق من الرموز المميزة في وقت التشغيل، كما هو موضح أدناه. وتجدر الإشارة هنا إلى نقطة مهمة ذكرناها أيضًا في مقال النشر الخاص بنا: بشكل افتراضي، يمر تسجيل الدخول عبر سيرفر المصادقة المستضاف لدينا حتى في عمليات النشر المدارة ذاتيًا (self-hosted)؛ أما في عمليات النشر على البنية الخاصة (on-prem) ضمن خطة Enterprise الأعلى، فإن التكامل المباشر مع مزود الهوية (Direct IdP) يلغي هذا المسار — حيث تتصل لوحة التحكم بمزود OIDC أو SAML لديك مباشرةً وتوقع الرموز محليًا، بحيث لا تغادر حركة مرور المصادقة بيئتك مطلقًا (نظام SSO الخارجي).
يعتمد SSO في OpenRouter على SAML فقط، مع دعم محدد لـ Okta أو Microsoft Entra ID أو Google Workspace أو أي مزود SAML مخصص، وذلك في خطط Enterprise فقط. الإعداد يتم بشكل ذاتي: أضف نطاق البريد الإلكتروني الخاص بك، وتحقق منه عبر سجل DNS TXT، وقم بربط مزود الهوية، ثم اختبر وفّعل. لا يذكر OIDC في أي مكان في توثيقه. يتم دعم SCIM مع اعتبار مزود الهوية المصدر الحقيقي للبيانات، وتقوم تعيينات مجموعات SCIM بنقل مجموعات مزود الهوية إلى مساحات العمل بدور محدد، بما في ذلك إجراء "تحديث من مزود الهوية" ومدخلات سجل التدقيق لحالات الإزالة. هناك تفصيل محدد يتعلق بإلغاء الوصول يستحق انتباه أي فريق أمني: إلغاء التفعيل من مزود الهوية يلغي وصول المؤسسة ويعطل المفاتيح التي أنشأها ذلك المستخدم داخل المؤسسة، ولكن حساب OpenRouter الشخصي للفرد ومفاتيحه الشخصية تظل قائمة، ولا يوجد ما يمنع هذا الحساب من استدعاء النماذج نفسها باستخدام رصيده الشخصي، حيث يتم تعطيل المفاتيح التي أنشأها المستخدم عبر جميع مساحات العمل الخاصة بالمؤسسة، بينما تظل عضوياته في المؤسسات الأخرى كما هي دون تغيير؛ وحده حذف حساب OpenRouter نفسه ينهي الوصول الشخصي تمامًا.
لا يوثق أي من المزودين وجود MFA مدمج بشكل أصلي. كلاهما يفوض ذلك إلى مزود الهوية عبر SSO، وهو الحل الصحيح للمؤسسات والكبير، ولكنه قد لا يكون الخيار الأمثل لفريق لا يملك مزود هوية (IdP).
هذا هو الاختلاف الأبرز في هذا المحور، والسبب في أن الهوية أصبحت معيارًا أساسيًا عند الشراء وليست مجرد إعداد إداري بسيط.
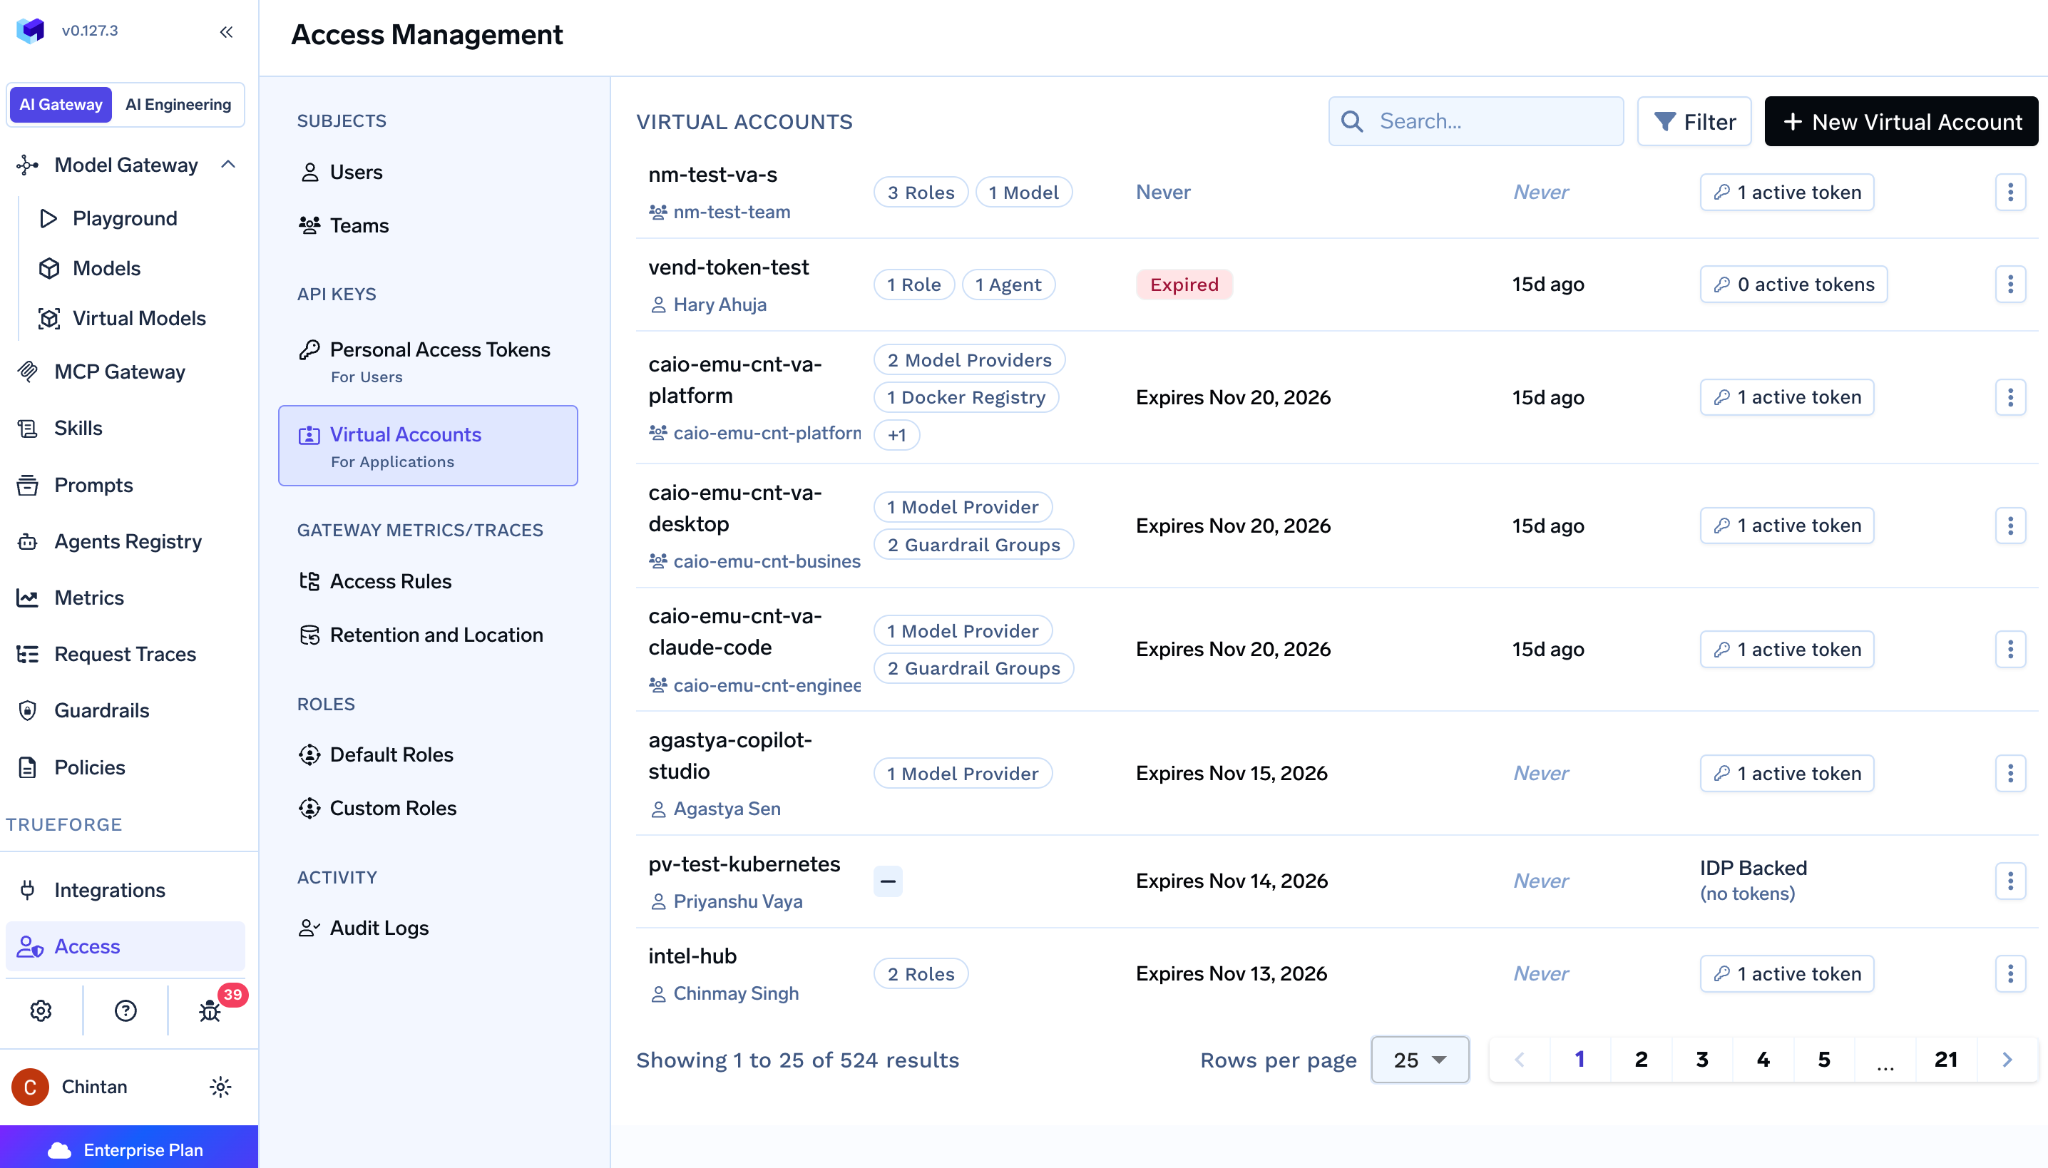
يمتلك TrueFoundry ثلاثة أنواع رئيسية من الهويات. يحمل المستخدمون رموز وصول شخصية (PATs)، والتي يحذر توثيقنا بشدة من استخدامها في بيئات الإنتاج. الحسابات الافتراضية (Virtual accounts) هي هويات غير بشرية أساسية للتطبيقات والخدمات وخطوط CI، ويُوصى بحساب واحد لكل تطبيق، وتأتي مع رموزها الخاصة المنفصلة عن أي رمز مستخدم (الحسابات الافتراضية).
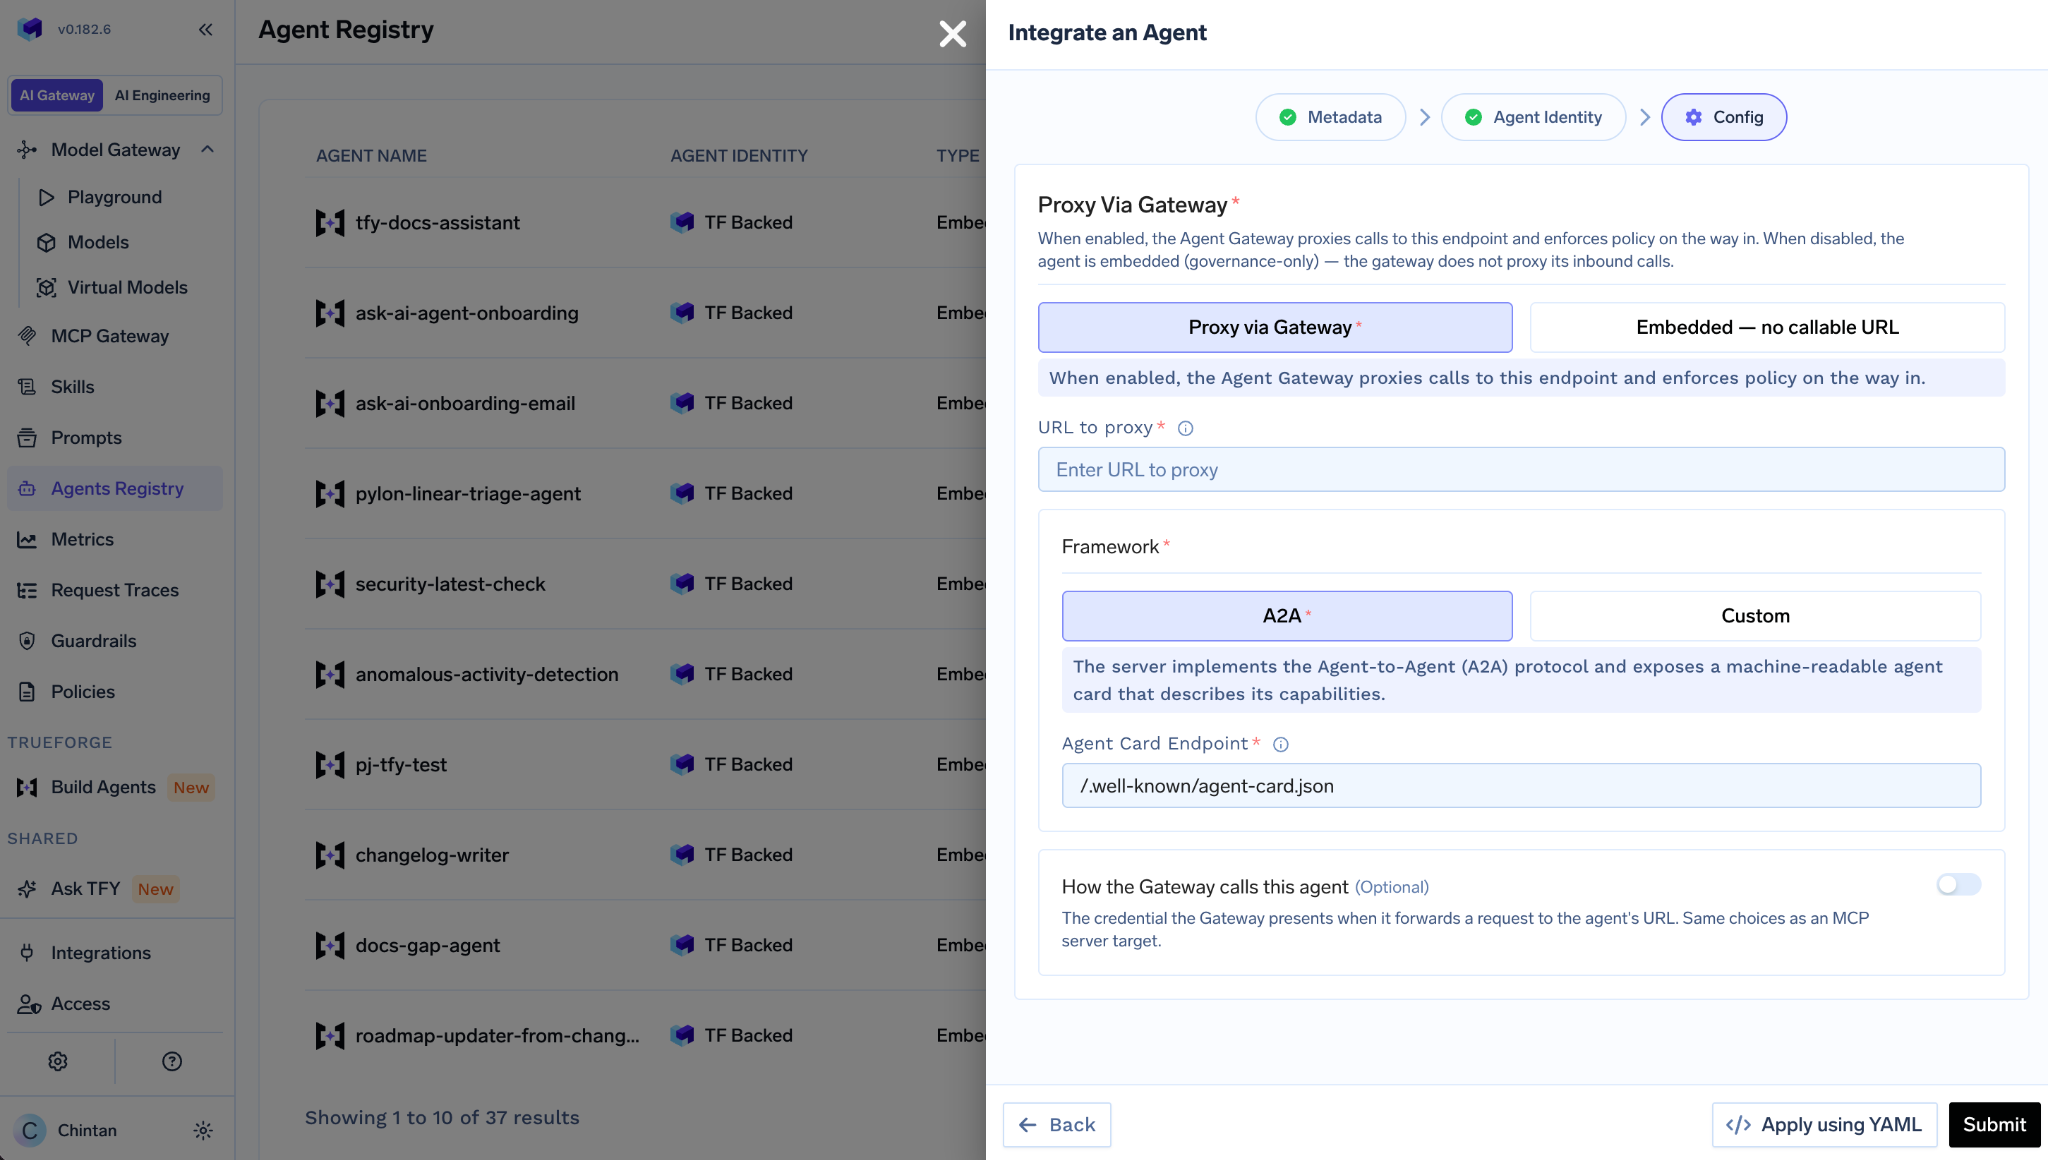
هوية الوكيل (Agent Identity)، المتوفرة حاليًا في مرحلة التجربة (beta)، هي نوع أساسي ثالث يُنشأ بنسبة 1:1 عند تسجيل الوكيل، ويتم إصداره إما بواسطة TrueFoundry أو بواسطة مزود الهوية (IdP) لديك، بحيث لا يستعير الوكيل رمز المستخدم ولا يختبئ خلف حساب خدمة مشترك؛ كما أن المكالمات الصادرة من الوكيل المدمج تخضع للحوكمة حتى لو لم تكن البوابة تتولى استقبال حركة المرور الواردة إليه (هوية الوكيل). تعني علامة البيتا (beta) أن الميزة موثقة وليست متاحة بشكل عام بعد (GA).
لا يمتلك OpenRouter أي هوية مخصصة للكيانات غير البشرية. لا يوجد حساب خدمة، ولا حساب افتراضي، ولا هوية وكيل؛ كل مفتاح يُنشأ بواسطة مستخدم بشري ويعود إليه داخل مساحة العمل. ما يتوفر بدلاً من ذلك هو إدارة المفاتيح برمجيًا. يمكن لمفتاح الإعداد (provisioning key) في OpenRouter، الذي يُنشأ عبر لوحة التحكم، إدارة المفاتيح الأخرى ولكنه لا يستطيع استدعاء الإكمال (completions)؛ حيث تستخدمه عبر نقاط نهاية /api/v1/keys لإصدار مفاتيح لكل مطور أو لكل مشروع، مع حد إنفاق مخصص وتسمية اختيارية، وتعمل مفاتيح الإدارة على مستوى الحساب. إن المفتاح المسمى ذو الحد المالي المحدد يُعد أفضل تنظيمًا من سر واحد مشترك، ولكنه يظل اعتمادًا تابعًا لمستخدم، وسلوك SCIM الخاص بـ OpenRouter يثبت هذا الاقتران: عند إلغاء تسجيل المستخدم البشري، يتم تعطيل المفاتيح التي أنشأها. وبالتالي فإن الخدمة الإنتاجية التي تم إصدار مفتاحها بواسطة مهندس غادر الشركة ستتوقف عن العمل. هذا هو الخطر التشغيلي الملموس، وهى النقطة التي يجب عرضها على أي شخص يقيّم OpenRouter لإدارة مجموعة من الخدمات بدلاً من مجرد فريق من المطورين.
تثبت المصادقة (Authentication) هوية المستدعي؛ بينما يحدد التفويض (Authorization) ما يُسمح له بفعل. في الجزء الأول، يقبل كلا المزودين الرموز المميزة للبروتوكول (bearer tokens) عند نقطة نهاية متوافقة مع OpenAI. أما في الجزء الثاني، فإنهما يختلفان.
يعتمد التفويض في TrueFoundry على التحكم في الوصول القائم على الأدوار (RBAC)، ويُقيم بناءً على الهوية المحددة، سواء كانت مستخدمًا أو حسابًا افتراضيًا أو وكيلًا، وذلك على ثلاثة مستويات: النماذج التي يمكن للهوية استدعاؤها، وسيرفرات MCP التي يمكنها الوصول إليها، والأدوات الفردية داخل سيرفر MCP التي يمكنها تشغيلها (إدارة المستخدمين والفرق والحسابات). هذا ليس ABAC؛ حيث تُدار القواعد القائمة على الخصائص والشروط ضمن طبقة الحماية لدينا (سياسات Cedar وOPA)، وليس في نموذج التفويض. يتم تحديد النطاق عبر الهوية: فأنت تحدد نطاق الكيان وليس الرمز المميز، مما يضمن استقرار دورة الحياة عند تدوير الرموز.
يعتمد التفويض في OpenRouter على RBAC بدوريْن فقط. يمتلك مسؤول المؤسسة (Org admin) صلاحيات كاملة عبر كافة مساحات العمل (المفاتيح، حاجز الحماية، BYOK، التوجيه، الإعدادات المسبقة، الإضافات، الرصد، الأعضاء، الإعدادات) وهم وحدهم من يمكنهم إنشاء أو حذف مساحات العمل؛ بينما يمتلك الأعضاء صلاحيات العضو في كل مساحة عمل ينتمون إليها؛ وتحدد تعيينات مجموعات SCIM الاختيار بين هذين الدورين فقط. تتوفر عناصر تحكم أكثر دقة من خلال حواجز الحماية (guardrails) المرفقة بالمفاتيح أو الأعضاء (الميزانيات، القوائم المسموحة للنماذج والمزودين، عناصر الخصوصية والمحتوى)، مع وجود سياسة الحساب كحد أقصى لا يمكن لمساحة العمل سوى تضييقه. التقييد على مستوى النموذج ممكن عبر السياسة؛ لكن التقييد على مستوى المسار أو الأداة أو المعلمة (parameter) غير ممكن. ما يقع بين "مسؤول كل شيء" و"عضو" محدود للغاية: يمكن لمسؤولي مساحة العمل (Workspace Admins) الآن إصدار مفاتيح إدارة محددة بالنطاق تعمل فقط داخل مساحة العمل الخاصة بهم — وهو تفويض حقيقي لإدارة المفاتيح — ولكن لا يزال لا يوجد دور للمدقق (read-only auditor) أو مالك الميزانية (budget-owner)، وتستمر تعيينات مجموعات SCIM في الاختيار بين الدورين الرئيسيَين فقط. بالنسبة لمؤسسة تضم 50 مهندسًا وتريد من شخص واحد إدارة ميزانية الفريق دون التمتع بملكية الحساب، فهذه هي النقطة التي يجب الانتباه إليها.
للحصول على نظرة أوسع حول كيفية حوكمة الوكلاء أنفسهم بمجرد المصادقة عليهم، يشرح مقالنا حول بوابة الوكلاء (agent gateway) جانب وقت التشغيل.
مصادقة MCP هي النقطة التي يتوقف عندها المنتجان عن الكفاءة المباشرة للمقارنة، لأن أحدهما فقط يقع أمام سيرفرات MCP الخاصة بك.
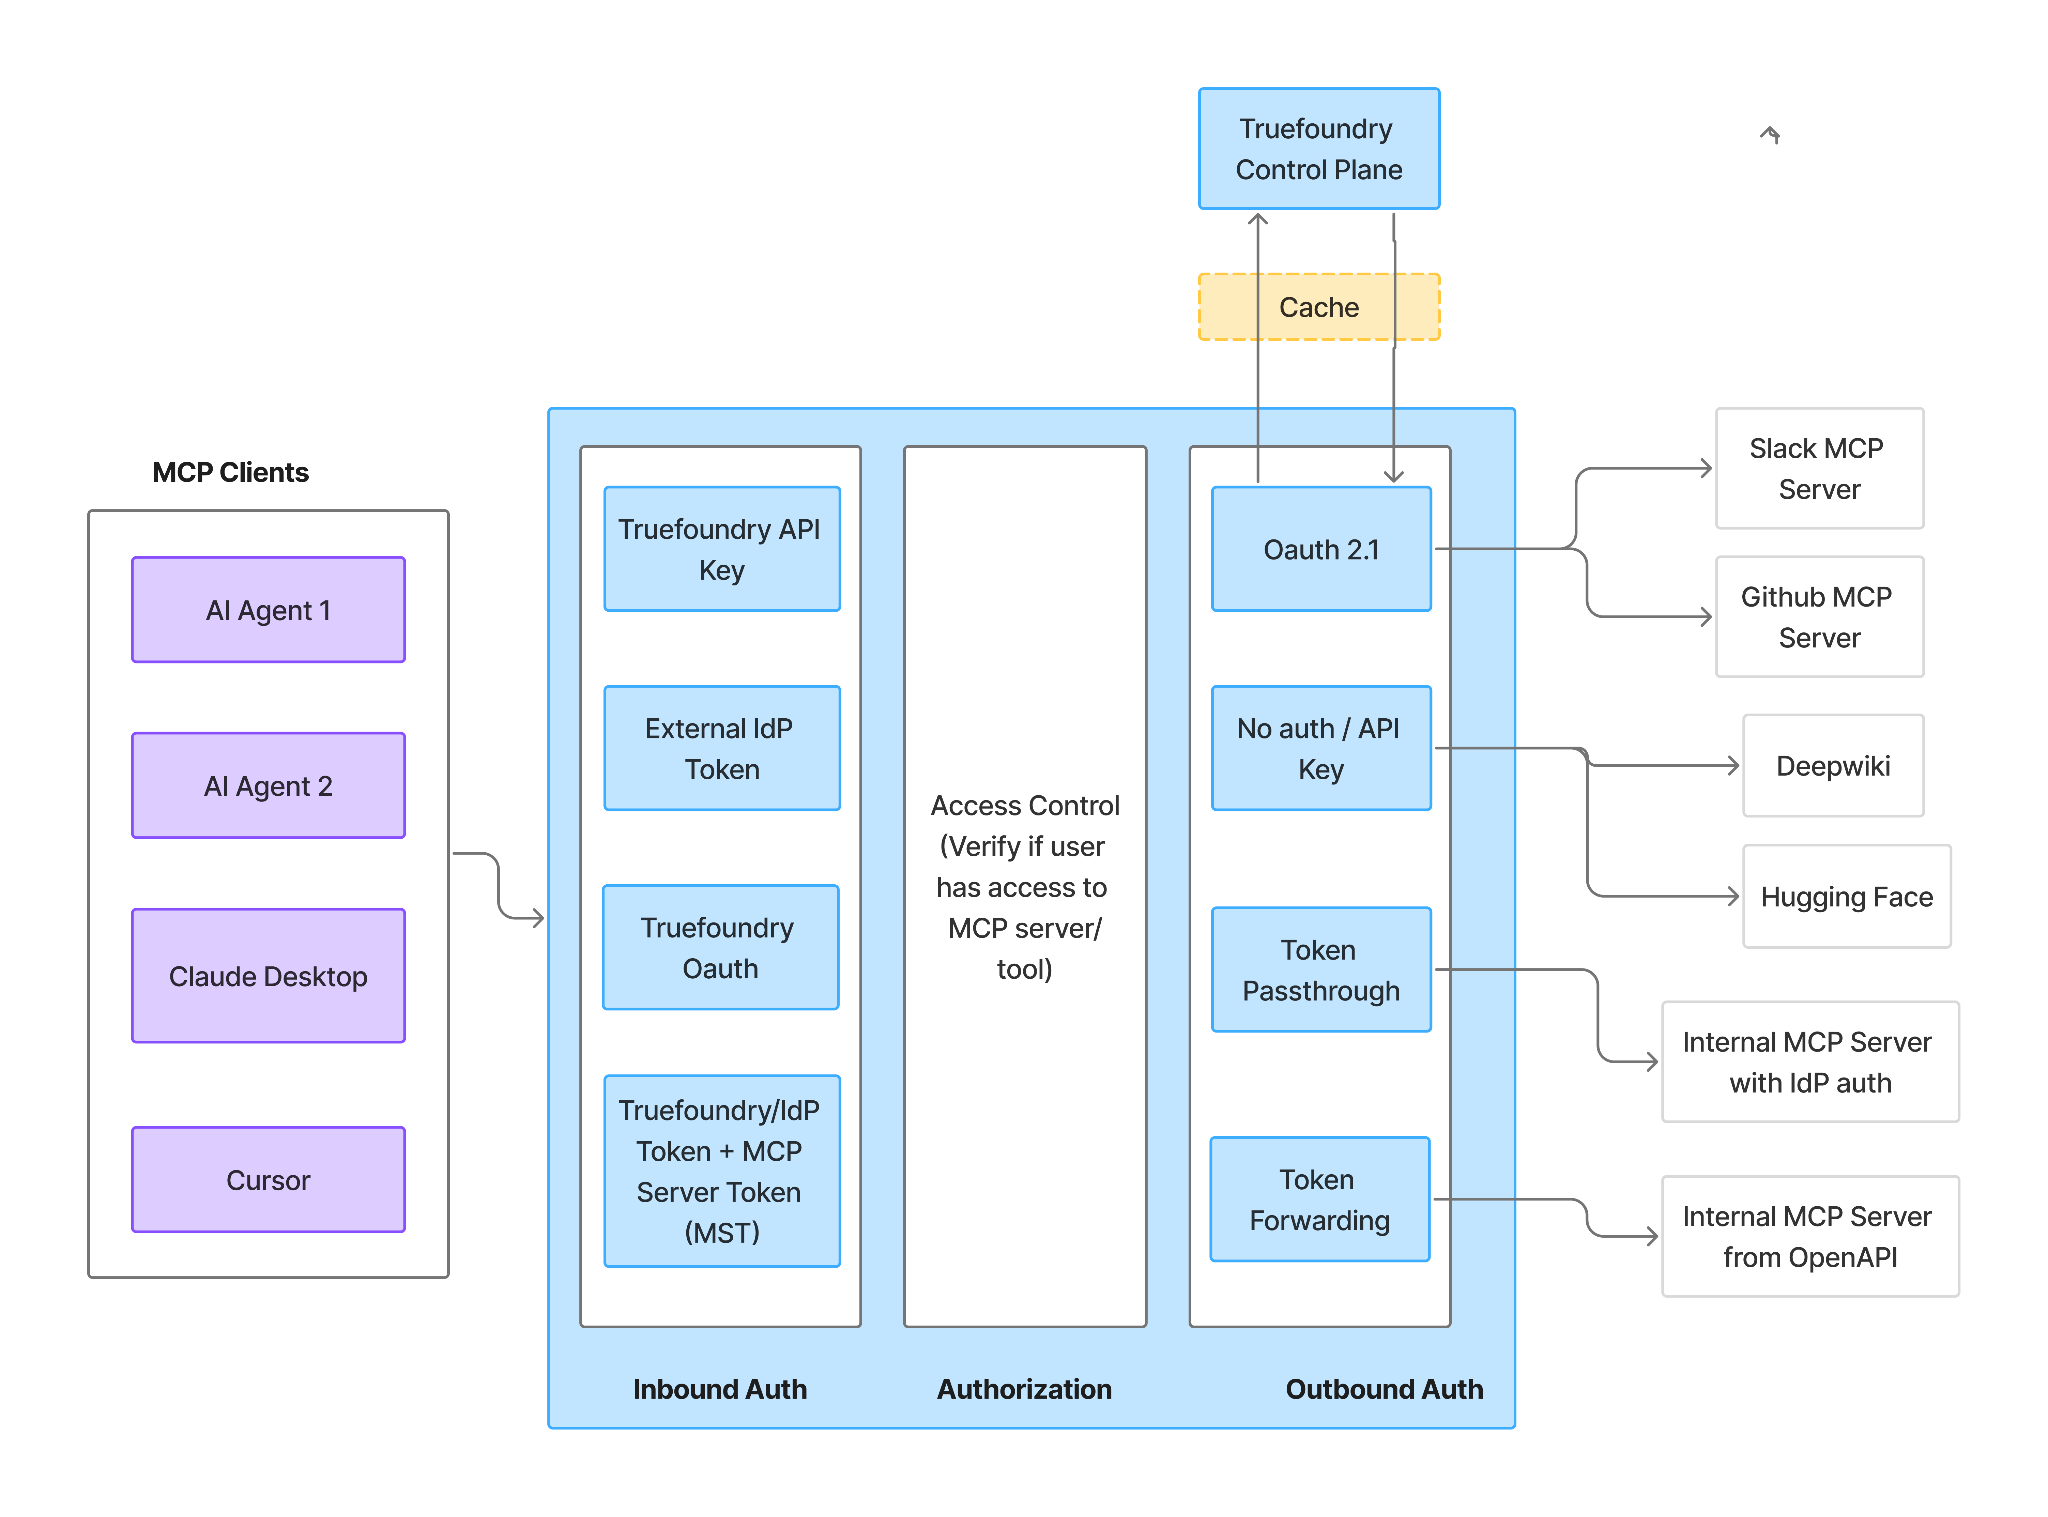
ينمذج TrueFoundry طبقتين بشكل صريح. تُفصل المصادقة الواردة (من يستدعي البوابة: رمز PAT، أو رمز حساب افتراضي، أو رمز JWT الخاص بمزود الهوية) عن المصادقة الصادرة (الاعتمادات التي تصل إلى سيرفر MCP اللاحق)، حيث يحدد نظام RBAC المستخدمين والوكلاء الذين يمكنهم الوصول إلى سيرفرات وأدوات محددة. وتتم نمذجة موافقة المستخدم في المرحلة الصادرة كتدفق OAuth يمنح فيه المستخدم النهائي التفويض لسيرفر MCP بهويته الخاصة، وهو أمر موثق بالكامل لكل من Okta وAzure Entra، مع إمكانية تجاوز إعدادات المصادقة لكل سيرفر (مصادقة وأمان بوابة MCP، الموافقة على الأدوات). إذا كنت حديث العهد بجانب البروتوكول في هذا الشأن، فإن الدليل الخاص بنا حول تفويض MCP يغطي ذلك.
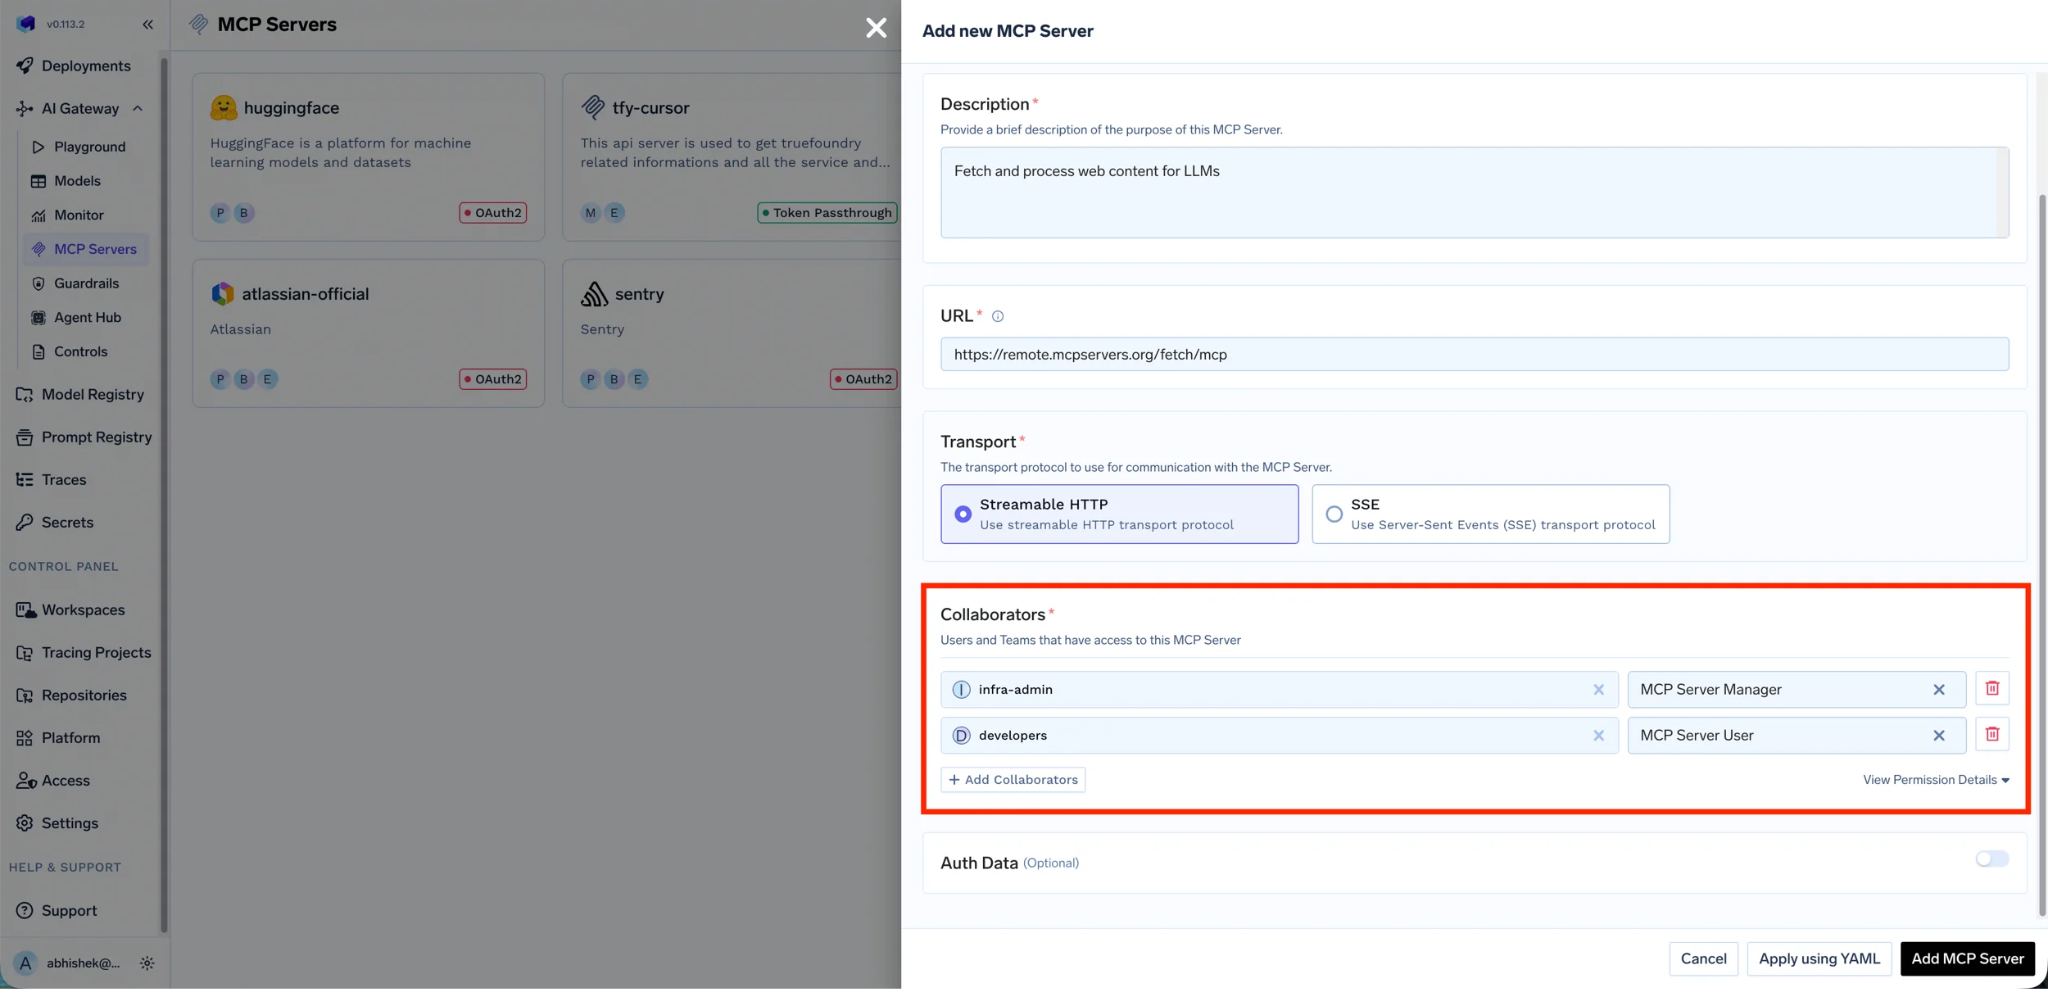
لا يدير OpenRouter سيرفرات MCP الخاصة بك. يمكن لـ Agent SDK الخاص به الآن ربط سيرفر MCP بعيد في حلقة الوكيل من جانب العميل (@openrouter/mcp، HTTP/SSE)، ولكن هذا الاتصال يحمل الاعتمادات التي يملكها تطبيقك — فلا يوجد نموذج من جانب البوابة لكيفية تحمل الأداة للهوية أو التحقق منها، ولا توجد أذونات لكل أداة، ولا توجد خطوة موافقة. يقوم سيرفر MCP الخاص به بمصادقتك للوصول إلى كتالوج OpenRouter، وهو وصول وارد إلى OpenRouter، وليس تفويضًا لأدواتك. السطح الأقرب لذلك هو أدواته المدارة على السيرفر: حيث تعمل أدوات shell وbash في حاويات مخصصة لكل حساب ومساحة عمل ولا تُشارك عبر المستأجرين، ويحدد حقل engine في bash ما إذا كان التنفيذ سيتم على السيرفر أو سيُعاد إلى تطبيقك. هذا عزل تقني وليس تفويضًا: لا توجد أذونات مخصصة لكل أداة، ولا موافقة.
تدعم رموز الحسابات الافتراضية في TrueFoundry التدوير التلقائي وفق فترات زمنية قابلة للتكوين مع فترة سماح للرمز القديم، وإشعارات التدوير عبر البريد الإلكتروني أو Slack، والمزامنة التلقائية للرموز التدويرية مع AWS Secrets Manager وParameter Store وGCP Secret Manager وHashiCorp Vault وAzure Key Vault (الحسابات الافتراضية). تنتهي الرموز الشخصية بمجرد حذف المستخدم. تأخير انتشار الإلغاء (Revocation propagation delay) غير موثق؛ لكن تكوينات النظام تدمج مع طبقات البوابة عبر NATS، مما يعني أنه ينبغي أن يكون في وقت قريب جدًا من اللحظي، ولكن يجب اختبار ذلك بنفسك.
يتضمن OpenRouter ثلاثة مسارات للإصدار: لوحة التحكم، وAPI الإدارة عبر مفتاح إعداد، وOAuth PKCE. بالنسبة لمفاتيح الاستدلال (inference keys)، تُستخدم حدود الإنفاق وفترات إعادة الضبط (يوميًا، أسبوعيًا، أو شهريًا عند منتصف الليل بتوقيت UTC) كبديل لانتهاء الصلاحية (TTL)، ولم يتم توثيق أي تاريخ انتهاء. يدعم مفاتيح الإدارة الآن تاريخ انتهاء الصلاحية — يتم تحديده عند الإنشاء، ولا يمكن تمديده (أنشئ مفتاحًا جديدًا للتمديد)، وتفشل الطلبات بعده برمز 401 "API key expired" — ويوصي OpenRouter بضبط تاريخ لكل مفتاح إدارة. التدوير يتم عبر إعادة الإنشاء البرمجي، دون وجود تدوير تلقائي مجدول أو آلية فترة سماح. يتم الإلغاء عبر لوحة التحكم، أو API الإدارة، أو إلغاء التفعيل عبر SCIM، مع عدم توثيق تأخير الانتشار. هناك تفصيل تشغيلي واحد: إزالة عضو من مساحة عمل تتطلب حذف المفاتيح التي أنشأها هناك أولاً.
يدعم كلا المزودين التفويض، ولكن بأشكال موجهة لفئات مختلفة من المشتريين.
يعتمد التفويض في OpenRouter على OAuth PKCE، وهو مصمم بشكل جيد للغاية. يرسل تطبيق الطرف الثالث المستخدم إلى openrouter.ai/auth مع عنوان URL لإعادة التوجيه وcode_challenge؛ وبعد موافقة المستخدم، يستبدل التطبيق الرمز عند /api/v1/auth/keys بمفتاح ينفق من رصيد المستخدم الخاص. رموز التفويض ذات استخدام واحد وتقتصر على 10 دقائق. لا يتطلب تسجيل عميل، ولا سر عميل، ولا خلفية مصادقة، ويدعم عمليات إعادة التوجيه لـ localhost على أي منفذ لأدوات CLI المحلية. بالنسبة للتطبيقات الاستهلاكية وأدوات المطورين، يُعد هذا مكسبًا حقيقيًا ونقر به تمامًا. ولكنه في المقابل: ينتج مفتاح API طويل الأجل بدلاً من رمز محدود الصلاحية والنطاق، ولا توجد آلية إنعاش (refresh)، ويحدث التفويض مرة واحدة عند وقت الموافقة دون نقل للهوية مع كل طلب. كما لا يوجد مسار موثق لتقديم رمز JWT الخاص بمزود الهوية لـ API الاستدلال؛ كل طلب يحمل مفتاحًا صادراً من OpenRouter، وبالتالي يجب إعادة بناء هوية المستدعي الحقيقية في المراحل اللاحقة بناءً على تسميات المفاتيح.
تم بناء التفويض في TrueFoundry ليلائم متطلبات المؤسسات. باستخدام مزودي الهوية (Identity Providers)، يقدم التطبيق الخارجي أو المستخدم رمز JWT الخاص بمزود الهوية مباشرة إلى البوابة؛ حيث نتحقق منه عبر JWKS ونربطه بهوية TrueFoundry لتطبيق RBAC، مما يحافظ على هوية المستخدم الأصلية مع كل طلب دون إصدار رمز TrueFoundry على الإطلاق (مزودو الهوية). تعمل مرحلة OAuth الصادرة لـ MCP كتفويض موجه من المستخدم للوصول إلى الأدوات اللاحقة. لا يوجد توثيق لتبادل الرموز الرسمي وفق RFC 8693 لدى كلا الطرفين.
إمكانيات TrueFoundry مستمدة من وثائقنا الرسمية؛ وإمكانيات OpenRouter تعكس وظائفه الموثقة علنًا وقت كتابة هذا المقال.
للاطلاع على المجال الأوسع للبوابات التي توفر هوية أحمال العمل وSSO دون الاشتراط بالوصول لمستوى Enterprise، راجع دليلنا حول بدائل OpenRouter.
إن نموذج الهوية في OpenRouter مصمم للمطورين: البشر يملكون المفاتيح، ودوران يغطيان المؤسسة، وأفضل ميزة لديه تسمح لتطبيقات الآخرين بإنفاق رصيد المستخدم بأمان. بينما نموذج الهوية في TrueFoundry مصمم للمنصات: ثلاثة أنواع من الهويات الرئيسية، ربط في وقت التشغيل مع مزود الهوية لديك، تدوير يهبط في مدير الأسرار الخاص بك، وتفويض يصل حتى مستوى أداة MCP فردية. فيما يتعلق بهوية وكيل الذكاء الاصطناعي على وجه الخصوص، يمتلك أحد المنتجين الميزة بينما يفتقر إليها الآخر، وهذا السطر المنفرد سيتخذ القرار عند التقييم لأي مؤسسة تتجاوز فيها خدماتها ووكلاؤها عدد مطوريها.
إذا كنت تقيّم كيفية مصادقة الوكلاء والخدمات لنماذجك وأدواتك، احجز عرضًا توضيحيًا لمشاهدة الحسابات الافتراضية، وهويات الوكلاء، ونظام RBAC على مستوى الأدوات بشكل عملي عبر TrueFoundry AI Gateway.
TrueFoundry AI Gateway delivers ~3–4 ms latency, handles 350+ RPS on 1 vCPU, scales horizontally with ease, and is production-ready, while LiteLLM suffers from high latency, struggles beyond moderate RPS, lacks built-in scaling, and is best for light or prototype workloads.





أحدث الأخبار والمقالات والموارد تصلك مباشرة إلى بريدك الوارد




