Blank white background with no objects or features visible.

تحية إلى منطقة أوروبا والشرق الأوسط وأفريقيا! توسع TrueFoundry نطاق حضورها في هذه المنطقة الحيوية. اقرأ المزيد ←

ما هو تخويل الوكلاء (Agent Authorization)؟

Published: نوفمبر 20, 2026

تخويل الوكلاء (Agent authorization) هو عملية تحديد ما يُسمح لوكيل الذكاء الاصطناعي الموثق بفعله — الأدوات والبيانات والإجراءات التي يمكنه الوصول إليها — من خلال تقييم هويته والطلب المقدم مقابل سياسة الحد الأدنى من الصلاحيات (least-privilege policy)، بما في ذلك أي تفويض نيابة عن المستخدم (on-behalf-of delegation)، وذلك قبل السماح بالإجراء. إنه ضابط الأمان الذي يبقي الوكيل المستقل داخل حدوده المحددة له.

باختصار: يجيب تخويل الوكلاء عن سؤال "هل يُسمح لهذا الوكيل بفرضه؟" — ويتم فرضه لكل إجراء، بموجب الحد الأدنى من الصلاحيات، بعد عملية مصادقة الوكيل (authentication).

لماذا يعد تخويل الوكلاء أمرًا صعبًا؟

تخويل الوكلاء المستقلين أصعب من تخويل التطبيقات العادية لثلاثة أسباب:

  • الصلاحيات المفرطة افتراضيًا. فالوكيل الذي يُمنح رمزًا مميزًا (token) لمستخدم بشرى أو مفتاحًا واسع الصلاحيات يمكنه قيام بكل ما يستطيعه هذا المستخدم — وهو أوسع بكثير مما تتطلبه مهمته. لذا يجب أن يكون تطبيق الحد الأدنى من الصلاحيات متكافئًا ومقصودًا.
  • الصلاحيات المكتسبة والشاملة. غالبًا ما تعمل الوكلاء بالوصول الذي تمنحه بيئتها، مما يراكم إمكانية الوصول بهدوء دون أن يحدد أحد نطاقها.
  • سلاسل التفويض. عندما يتصرف وكيل نيابة عن مستخدم، أو يستدعي وكيلاً آخر يستدعي بدوره أداة، يجب على النظام نقل "من يطلب حقًا" عبر كل قفزة — والتخويل بناءً على ذلك، وليس فقط بناءً على المستدعي المباشر.

يعد التطبيق الصحيح لهذا الأمر محورًا أساسيًا في حوكمة وكلاء الذكاء الاصطناعي (AI agent governance): التخويل هو المكان الذي تقيد فيه السياسات فعليًا ما يمكن للوكلاء القيام به.

شاهد فرض التخويل القائم على الحد الأدنى من الصلاحيات لوكلائك.

كيف يعمل تخويل الوكلاء؟

  1. البدء من هوية محققة. لا يعمل التخويل إلا بعد مصادقة الوكيل — يجب أن تعرف من هو الوكيل أولاً.
  2. حل سلسلة التفويض. إذا كان الوكيل يتصرف نيابة عن (on-behalf-of) مستخدم أو وكيل آخر، قم بحل السلسلة الكاملة وصولاً إلى صاحب الطلب الأصلي. (انظر هوية الوكيل وتفويضه.)
  3. تقييم السياسة. تحقق من الإجراء والمورد المطلوبين مقابل نطاقات الحد الأدنى من الصلاحيات المعينة لهذا الوكيل — وليس الدور الواسع للمستخدم البشري.
  4. تنفيذ القرار. السماح، أو الرفض، أو تطلب تصعيد (موافقة بشرية) للإجراءات ذات التأثير العالي — عند نقطة التحكم، قبل أن يصل الطلب إلى الأداة أو النموذج أو خادم MCP.
  5. التسجيل للتدقيق. تسجيل القرار مقابل هوية الوكيل لإسناد الإجراءات واكتشاف الأنشطة غير الطبيعية.

المصادقة مقابل التخويل للوكلاء

مصادقة الوكيل (Agent authentication)تخويل الوكيل (Agent authorization)
السؤالمن هو هذا الوكيل؟ما الذي يُسمح لهذا الوكيل بفعله؟
تعتمد علىبيانات الاعتماد (التوقيع، جهة الإصدار، تاريخ الانتهاء)السياسة، النطاقات، سلسلة التفويض
الترتيبأولاًثانيًا
النتيجةهوية محققةسماح / رفض / تصعيد لكل إجراء
الفشل يؤدي إلىانتحال الشخصيةصلاحيات مفرطة، حركة جانبية غير مصرح بها
افرض التفويض نيابة عن المستخدم بدون تضخيم الصلاحيات — احصل على جولة توضيحية.

الحد الأدنى من الصلاحيات والتفويض نيابة عن المستخدم

يعتمد العمل الأكبر على مبدأين. الحد الأدنى من الصلاحيات (Least privilege) يعني أن كل وكيل يحصل فقط على النطاقات التي تطلبها مهمته، بحيث يمكن لوكيل المخترَق أو سيء السلوك أن يلحق ضررًا محدودًا فقط. التفويض نيابة عن المستخدم (On-behalf-of - OBO) يعني أن الوكيل الذي يتصرف نيابة عن مستخدم يتم تخويله بناءً على حقوق ذلك المستخدم — وليس أكثر من ذلك أبدًا — ويكون التفويض صريحًا وقابلاً للتدقيق بدلاً من أن يكون رمزًا موروثًا. يدعم TrueFoundry تحديد النطاق بناءً على المشاركين وتفويض OBO حتى لا يتمكن أي وكيل من التصرف إلا نيابة عن الهويات التي مًنحت له صراحةً.

التخويل عبر سلاسل الوكلاء المتعددة

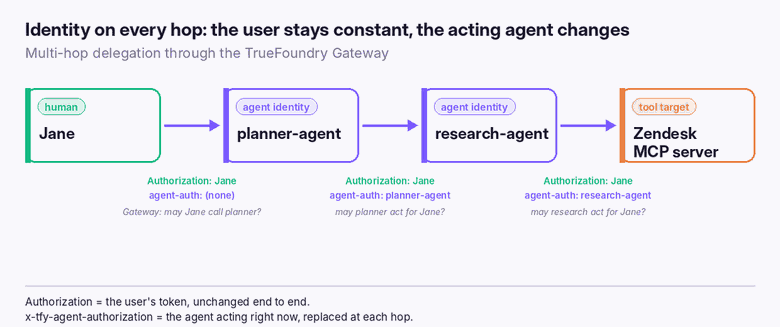
لا يكفي التخويل لطلب واحد بمجرد أن تستدعي الوكلاء وكلاء آخرين. إذا كانت كل قفزة تتحقق فقط من المستدعي المباشر، يمكن لوكيل متوسط ذي صلاحيات عالية أن يصبح "نائبًا مرتبكًا" (confused deputy) — ليقوم بأشياء لم يكن يُسمح للمستخدم الأصلي بفرضه أبدًا. يجب أن ينقل التخويل الهوية الأصلية والقيود عبر السلسلة بأكملها. في نموذج TrueFoundry، يظل المستخدم ثابتًا كـ sub من البداية إلى النهاية، بينما يتغير الوكيل المنفذ في مطالبة act عند كل قفزة — وتتحقق البوابة مجددًا من "هل يُسمح لهذا الوكيل بالتصرف نيابة عن هذا المستخدم؟" في كل مرة.

الهوية في كل قفزة: يظل المستخدم (Jane) ثابتًا؛ بينما يتغير الوكيل المنفذ ويُعاد تخويله عند كل قفزة عبر البوابة.

نحن نغطي حالة الفشل هذه والحل بالتفصيل في شرح انتشار التخويل.

أمثلة على تخويل الوكلاء

  • الرموز المميزة محددة النطاق: يحمل الرمز المميز للوكيل فقط النطاقات الخاصة بمهمته (على سبيل المثال، قراءة صندوق بريد واحد، وليس المستأجر بأكمله).
  • سياسة لكل وكيل عند البوابة: تفرضه طبقة التحكم، لكل طلب، الأدوات وخوادم MCP التي يمكن للوكيل الوصول إليها.
  • الوصول القائم على المشاركين: يمكن استدعاء الوكيل أو التصرف نيابة عنه فقط من قبل المستخدمين أو الفرق الممنوحين صراحةً.
  • الموافقة التصعيدية: تطلب الإجراءات ذات التأثير العالي (المدفوعات، الحذف) موافقة بشرية قبل تنفيذها.

كيف يقوم TrueFoundry بتخويل الوكلاء

يقوم TrueFoundry بتخويل كل إجراء للوكيل عند البوابة، بترتيب صارم وقابل للتدقيق بمجرد حل زوج (المستخدم، الوكيل):

  1. RBAC — المستخدم: يجب أن يكون المستخدم مشاركًا على خادم MCP المستهدف.
  2. RBAC — الوكيل: يجب أن يكون الوكيل مشاركًا أيضًا (موضوع agent:<name> ذو دور).
  3. تقييد الأدوات: إذا كان إدخال الوكيل يحدد قائمة أدوات، يجب أن تكون الأداة المطلوبة مدرجة فيها.
  4. سياسة Cedar (اختياري): يتم تقييمها مع الوكيل، ومطالبات المستخدم، والأداة، والوقت، وسلسلة التفويض — والحظر يلغي الإذن دائمًا.
  5. التوجيه أو الرفض: إذا نجح كل فحص، يتم توجيه الطلب باستخدام اعتماد الخروج الصحيح؛ وإلا يتم إرجاع 403.

يتم تحكيم التفويض بواسطة مطالبات اثنين: يتم فحص may_act قبل إنشاء رمز مميز مفوض (البوابة المستقبلية)، ويتم تسجيل act على الرمز الصادر (سجل ما بعد الواقعة). لأن كل رمز مميز متبادل يحمل فقط تقاطع حقوق المستخدم والوكيل والهدف، لا يمكن للتخويل إلا أن يضيق السلسلة — ولا يمكنه تضخيمها أبدا. يتم تحديد من يجوز له استدعاء الوكيل، ومن يجوز له التصرف نيابة عنه، من خلال منح المشاركين.

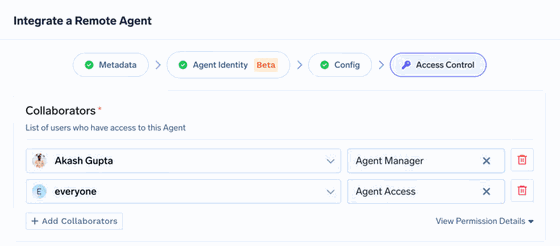
التحكم في الوصول في TrueFoundry: يحدد المشاركون من يجوز له استدعاء الوكيل ومن يجوز له التصرف نيابة عنه — وهي المنح التي تفرضها البوابة على كل طلب.

يتم تسجيل كل قرار مع المستخدم، والوكيل، ووضع الهوية، وسلسلة التفويض، وخادم MCP، والأداة، وقرارات RBAC وCedar، والسياسة المطابقة، والنطاقات المستخدمة، والحالة — قابلة للنشر كـ SaaS أو VPC أو داخل المنشأة (on-prem) أو منعزلة تمامًا (air-gapped).

افرض تخويلًا مفوضًا وقائمًا على الحد الأدنى من الصلاحيات لكل إجراء وكيل من لوحة تحكم واحدة.

Try now.

One gateway for all your models, MCP servers, and agents. No credit card needed.

Start free
Table of Contents

One Gateway for Every LLM, Agent and MCP Server

Book a 30-min with our AI expert

Book a Demo

The fastest way to build, govern and scale your AI

Book Demo
Summarize with
ChatGPT logo by OpenAI
Perplexity AI logo
Blurry red snowflake on white background, symmetrical frosty design with soft edges and abstract shape.

Discover More

No items found.
نوفمبر 20, 2026
|
5 min read

GPT-6.1 Terra: الواجهة البرمجية (API)، ونقاط المقارنة المرجعية، والتسعير، وكيفية الاستخدام

No items found.
نوفمبر 20, 2026
|
5 min read

تقييم كل طلب: Confident AI و TrueFoundry AI Gateway

No items found.
نوفمبر 20, 2026
|
5 min read

CrewAI مقابل LangGraph: اعرف الفروقات

مقارنة
نوفمبر 20, 2026
|
5 min read

تطور التعلم الآلي: نظرة عميقة في رحلة سافين

محادثات التعلم الآلي الحقيقية
No items found.

Recent Blogs

Black left pointing arrow symbol on white background, directional indicator.
Take a quick product tour
Start Product Tour
Product Tour