


نوفمبر 20, 2026
|
5 min read


احصل على وصول فوري إلى بيئة TrueFoundry مباشرة. انشر النماذج، ووجّه حركة مرور LLM، واستكشف المنصة بالكامل — بيئة الاختبار الخاصة بك جاهزة في ثوانٍ، ولا يلزم وجود بطاقة ائتمان.



Published: نوفمبر 20, 2026

Blazingly fast way to build, track and deploy your models!
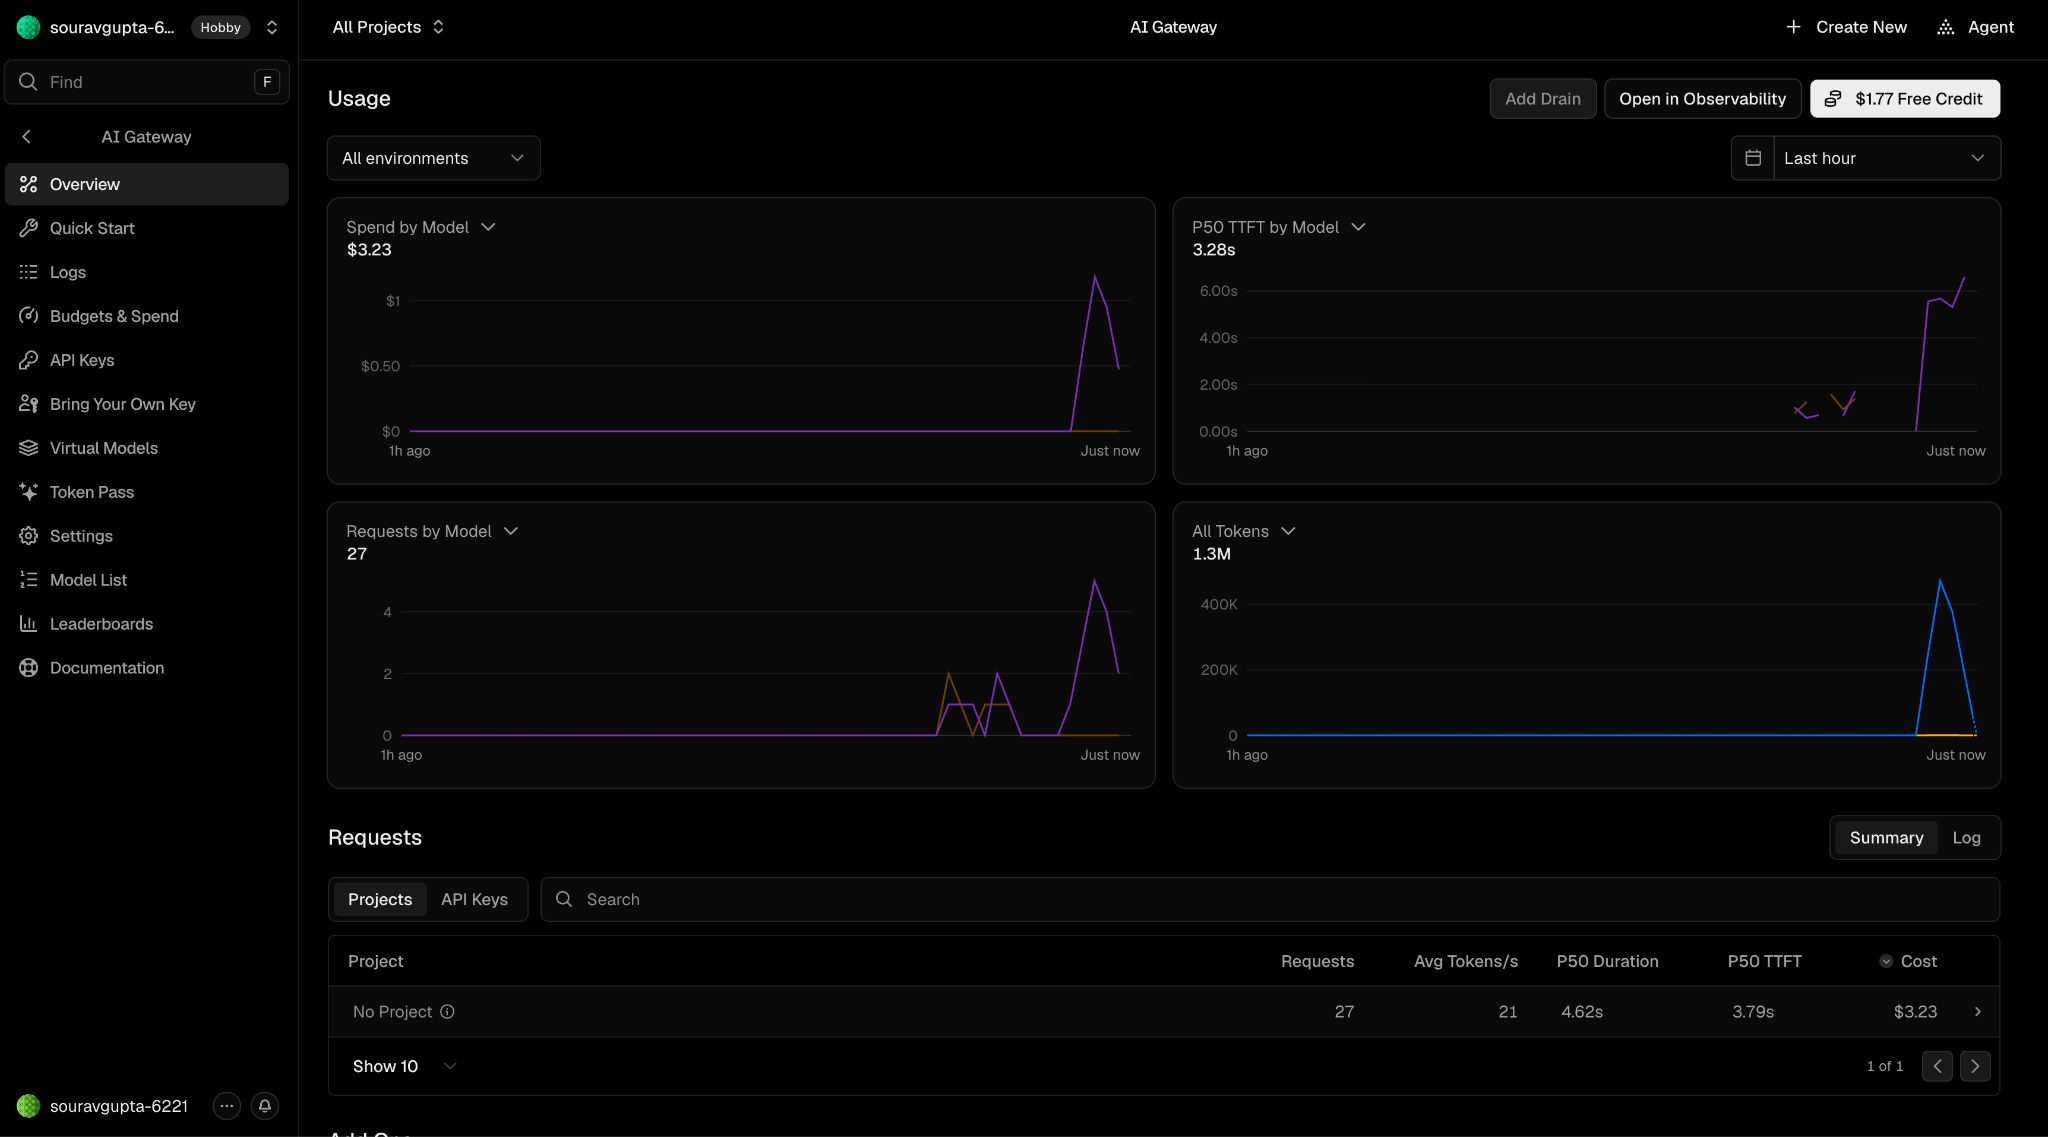
تُعد Vercel AI Gateway أداة توجيه مُدارة وكفؤة، وهي جاهزة للمؤسسات والشركات الكبرى اليوم بالنسبة للعديد من الفرق. بينما لا تُعدكذلك لفرق أخرى، والحد الفاصل بين الاثنين محدد بدقة وليس غامضًا. إذا كانت متطلباتك تتوافق مع خدمة مستضافة وتوجد ضوابط الحوكمة التي تحتاجها ضمن المستويات المدفوعة من Vercel، فستلبي احتياجاتك. أما إذا كنت بحاجة إلى بقاء المدخلات داخل شبكتك الخاصة، أو توطين بيانات يحدده العميل، أو حواجز حماية مدمجة للمحتوى، أو حوكمة للوكلاء على مستوى الأدوات، فستواجه فجوات هيكلية وليست مجرد تفاصيل في خارطة الطريق.
هذه مراجعة مخصصة للجهة المسؤولة بالفعل عن اعتماد بوابة الذكاء الاصطناعي: هندسة المنصات، والأمن، والامتثال. وهي تناقش الأسئلة التي تطرحها هذه الفرق أثناء إجراءات الشراء، والمتعلقة بمسار النشر والبيانات، وحوكمة الهوية وإمكانية الوصول، وشهادات الامتثال، وتوطين البيانات والاحتفاظ بها، والقابلية للمراقبة والتدقيق، ومستوى النضج. كل ما ورد هنا مستمد من الوثائق الرسمية العامة لـ Vercel اعتبارًا من سبتمبر 2026، مع لقطات شاشة من حساب نشط. وحيثما لا تحدد الوثائق أمرًا ما، فإننا نذكر "غير موثق" بدلاً من الادعاء بأن الميزة مفقودة، لأن هاتين العبارتين تختلفان في المعنى. إذا كنت ترغب في التعرف على خلفية الفئة أولاً، فإن دليلنا الممهد حول ما هي بوابة LLM يتناول ذلك.
يُستخدم هذا المصطلح بمرونة، لذا إليك المعيار الذي تستند إليه هذه المراجعة لتقييم Vercel. تتيح لك البوابة الجاهزة للمؤسسات التحكم في مسار انتقال المدخلات، وإثبات من يمكنه القيام بأي إجراء باستخدام ضوابط حقيقية للهوية والوصول، وتحمل الشهادات التي يطلبها مدققو الحسابات، وتوفر إجابات حول توطين البيانات والاحتفاظ بها، وتنشئ مسار تدقيق، وتأتي مع دعم ونضج يمكنك التخطيط بناءً عليهما. إن تغطية المزودين وتوفير API متوافق مع OpenAI لا يجعلان البوابة جاهزة للمؤسسات؛ فكل منتج جاد يمتلك ذلك الآن. يلخص جدول التقييم أدناه أداء Vercel AI Gateway في الأبعاد التي تحدد المراجعة الأمنية.
ملخص الجاهزية للمؤسسات. اللون الأخضر يعني جاهز، والأصفر جزئي، والأحمر يمثل فجوة.
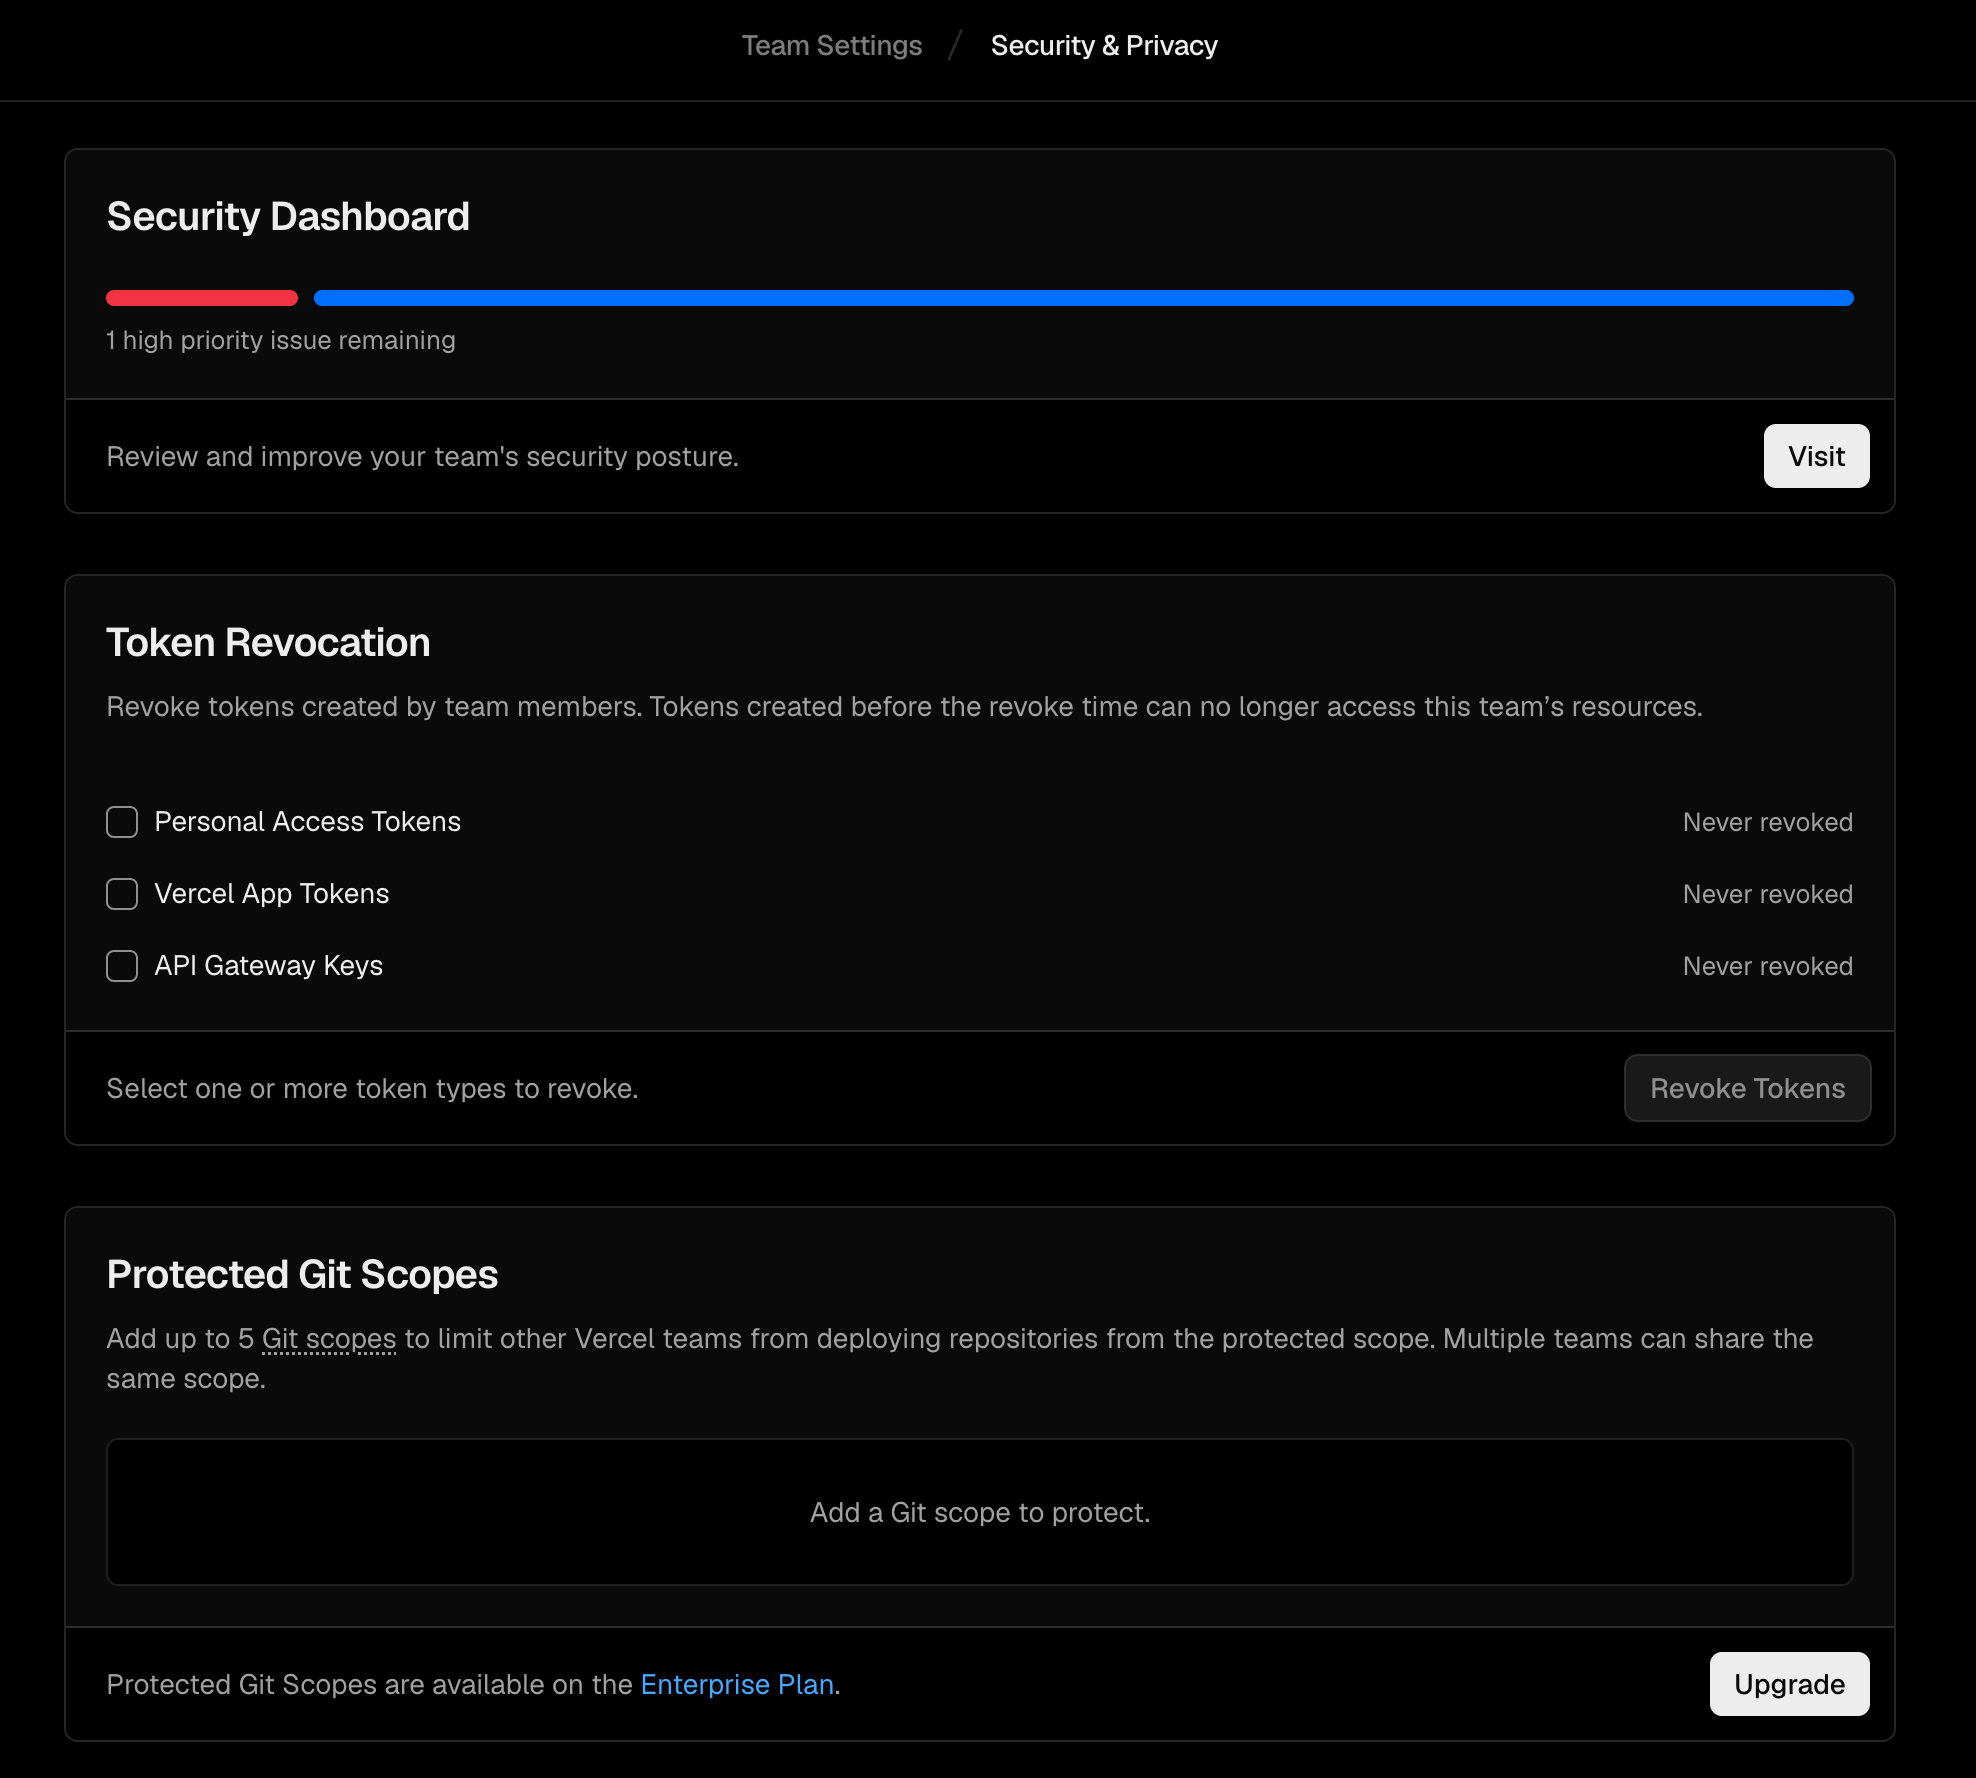
تثبت Vercel المكونات الأساسية للتحكم في الوصول. يتوفر تسجيل الدخول الأحادي SAML كإضافة مدفوعة في خطة Pro أو من خلال Enterprise، بينما يتطلب التوفير التلقائي للأدلة عبر SCIM خطة Enterprise. تُجري بيئات العمل المصادقة باستخدام مفاتيح API الخاصة بالفرق أو رموز OIDC المميزة للمشروع، وتُحدد صلاحية OIDC المحلية بـ 12 ساعة حسب الوثائق. تُعتبر دورة حياة المفاتيح مناسبة: تحمل المفاتيح تاريخ انتهاء صلاحية، ويؤدي الحذف إلى إبطال المفتاح فورًا، وتُلغى تفويضات المفاتيح التي أنشأها عضو مغادر للفرق. تعرض إعدادات أمان الفريق ميزة إلغاء الرموز المميزة عبر رموز الوصول الشخصية، ورموز التطبيقات، ومفاتيح API Gateway.
تظهر الفجوات في مدى دقة الضوابط. حيث توجد أدوار الفريق وسياسة الطراز أو المزود، ولكن التحكم في الوصول القائم على الخصائص (ABAC) على مستوى المعلمات ونطاقات الطرازات لكل مفتاح غير مثبتة في الوثائق. وبالنسبة لحوكمة الوكلاء بشكل خاص، لا توجد طبقة موحدة لتفويض الأدوات داخل البوابة موثقة. يوفر Vercel Connect وصولاً مفوضًا لـ API، ولكن ذلك يُعد خدمة مجاورة وليس محرك سياسات Gateway MCP، لذا إذا كانت خطتك هي السماح للوكلاء باستدعاء الأدوات تحت سياسة منفذة مركزيًا، فهذه هي المنطقة التي يجب اختبارها قبل الالتزام.
تتمثل نقطة الشراء ذات الصلة في تحديد الضوابط التي تندرج تحت كل خطة، حيث إن العديد من ميزات الحوكمة غير متاحة في المستويات الأدنى:
تحتوي الفرق على مشاريع، وتتبع مفاتيح Gateway للفرق، مما يوفر النطاق المنطقي الذي تحتاجه معظم المؤسسات. ولكن الوثائق لا تثبت وجود عزل مادي مخصص أو ضمانات لمنع الجار المزعج (Noisy-neighbor)، وهو أمر مهم إذا كان نموذجك الأمني يتطلب فصل المستأجرين تحت الطبقة المنطقية. توجد أيضًا نقطة دقيقة تجدر ملاحظتها في الميزانيات: تنطبق ميزانيات المشاريع على طلبات OIDC الخاصة بالنشر بدلاً من الإنفاق عبر مفتاح API، وبالتالي فإن ربط المشروع وتتبع الإنفاق يجيبان على سؤالين مختلفين. كما أن سير عمل الموافقة المدمج لإنشاء المفاتيح أو المستأجرين غير موثق أيضًا، لذا قد يلزم بناء الحوكمة الذاتية حول المنتج بدلاً من داخله.
توضح وثائق Vercel الحصول على شهادتي SOC 2 Type 2 وISO 27001 على مستوى المنصة، واتفاقيات HIPAA BAA لعملاء Pro وEnterprise المؤهلين، واتفاقية معالجة البيانات (DPA). يغطي ذلك الكثير من قوائم مراجعة الشراء القياسية. ولكن هناك أمران يتطلبان العناية؛ أولاً، إن تغطية Gateway BAA المحددة والمزود، وحالة FedRAMP، غير مثبتة في الوثائق العامة، لذا ينبغي للمشتري الخاضع للتنظيم الحصول على هذه النطاقات كتابةً بدلاً من استنتاجها من شهادات المنصة. ثانياً، تسجل النشرة الأمنية الخاصة بـ Vercel حادثة وقعت في أبريل 2026 تضمنت وصولاً غير مصرح به إلى الأنظمة الداخلية وكشف بعض متغيرات البيئة الخاصة بالعملاء والتي لم تُعلم بأنها حساسة. يُعد هذا جزءًا من تاريخ المنصة، ولا تثبت المصادر اختراقًا خاصًا بـ Gateway، ولكنه ينتمي إلى أي تقييم موضوعي للمؤسسات إلى جانب الشهادات. تنشر Vercel جهة اتصال للإفصاح المسؤول ووثائق اختبار الاختراق من خلال مركز التراخيص والثقة الخاص بها (Trust Center).
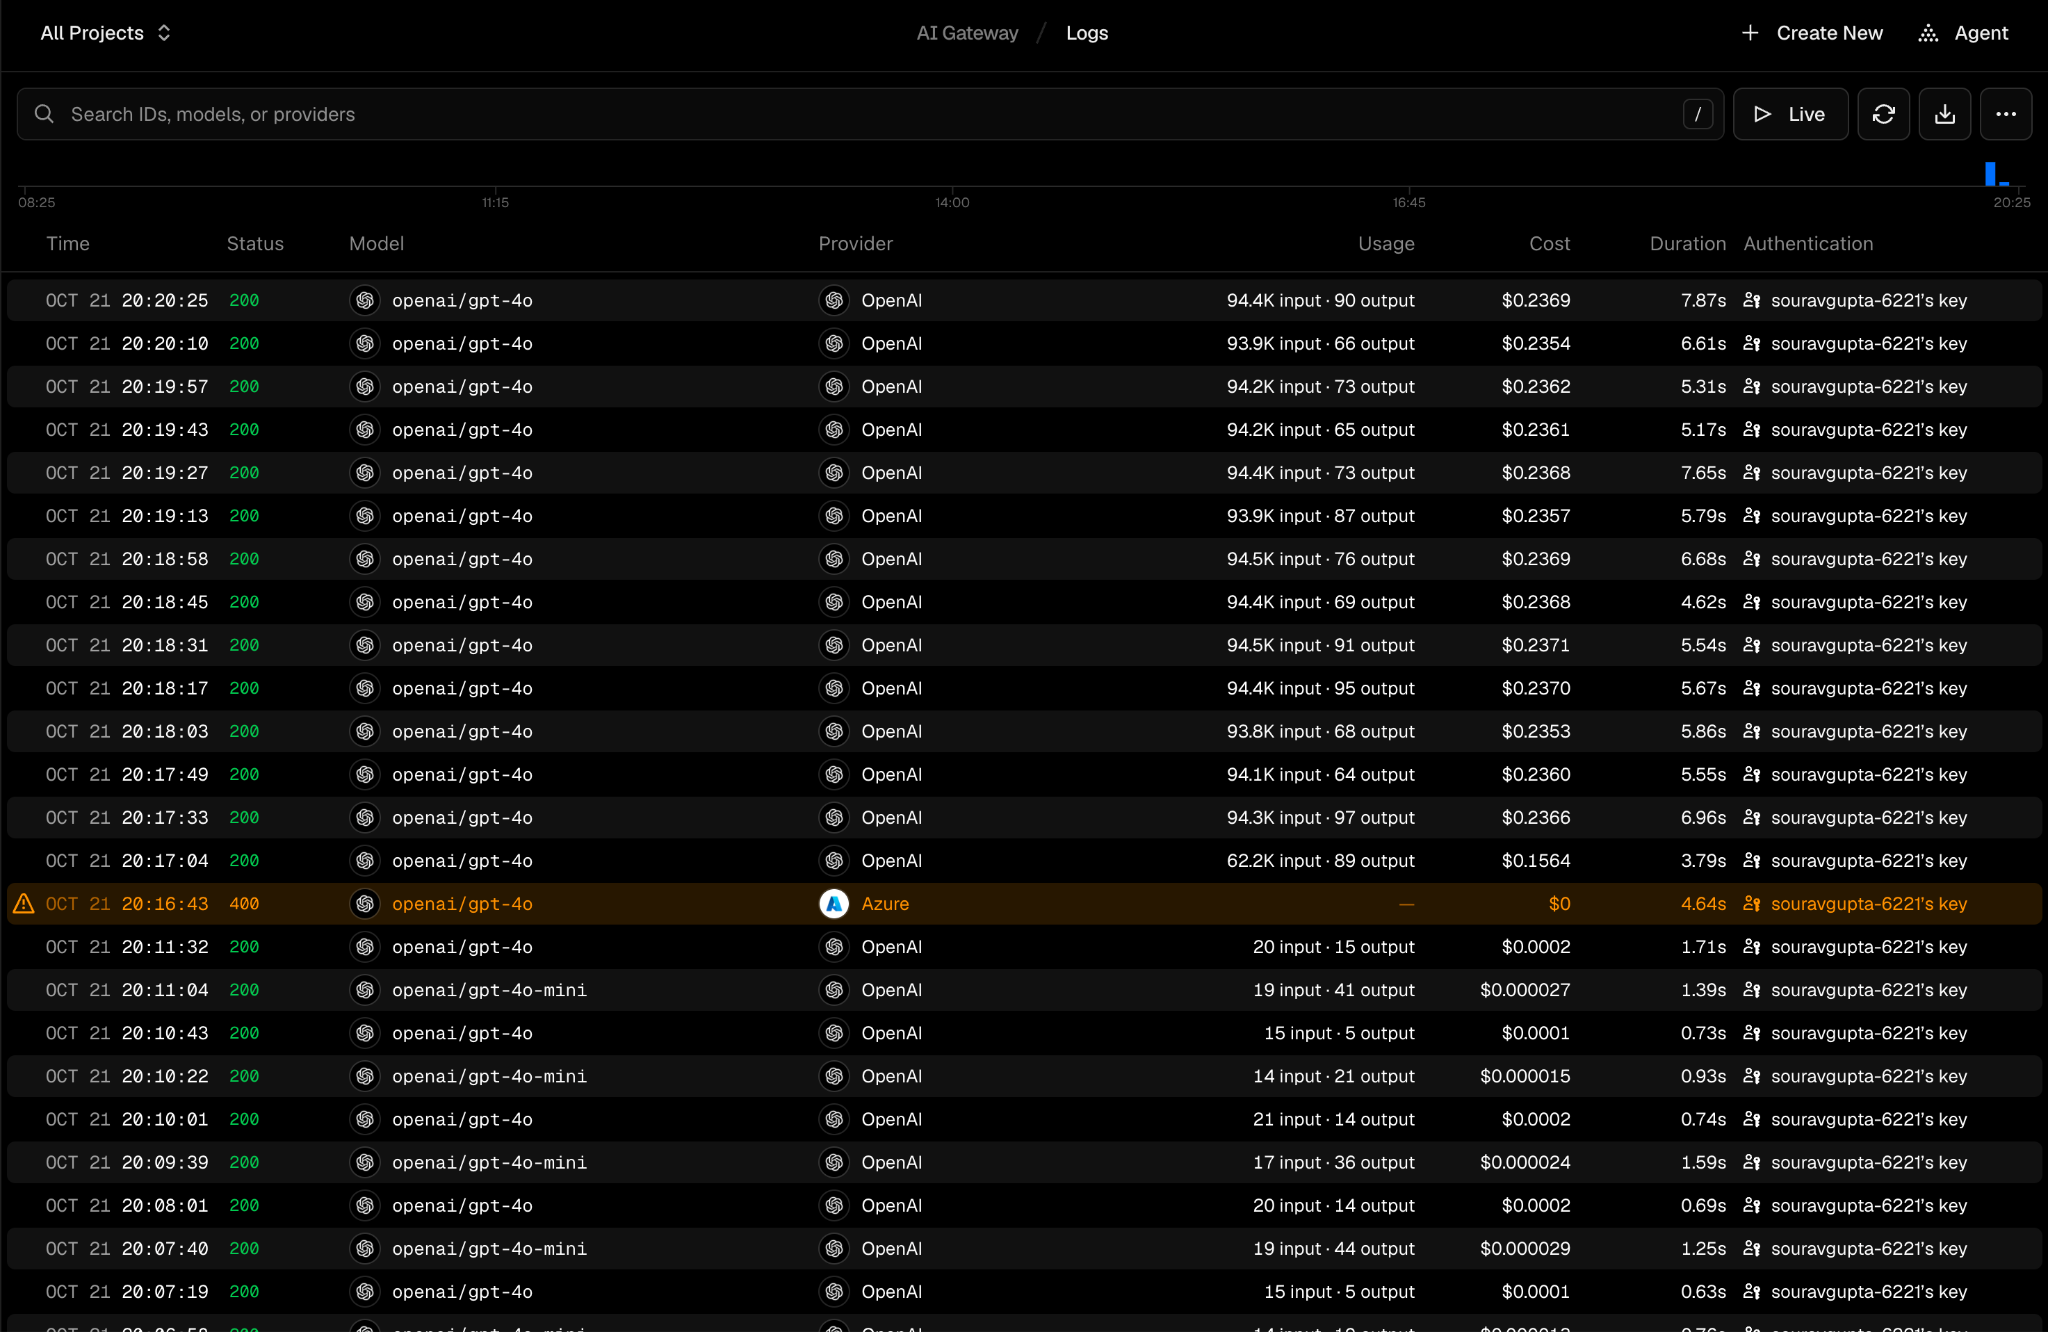
هذا هو القسم الذي يحدد عادةً قرار النشر للجهات الخاضعة للتنظيم، وهو يجمع بين الإيجابيات والسبيات. من الناحية الإيجابية، لا تلتقط البوابة جسم المدخلات والإكمال، حيث تحذف محتوى الطلب بعد الإكمال، وتلك مزية خصوصية حقيقية مقارنة بالبوابات التي تسجل كل شيء افتراضيًا. يمكنك رؤية ذلك في سجلات الطلبات: يحمل كل صف الطراز، والمزود، واستخدام الرقائق، والتكلفة، والمدة، ومفتاح المصادقة، دون أي محتوى للمدخلات أو الاستجابة.
يمكن لإعداد inferenceRegion حصر الاستدلال لدى المزود والتخزين المرتبط به في الولايات المتحدة أو الاتحاد الأوروبي عندما يدعم المزود ذلك، ويفشل الطلب بدلاً من التراجع التلقائي الصامت إذا تعذر الالتزام بالمنطقة. الحدود محددة بنفس القدر، ويسهل قراءتها كجدول:
لا تتضمن الوثائق محركًا مدمجًا وقابلاً للتكوين لحجب المعلومات الشخصية (PII)، كما لا توجد حواجز حماية مدمجة للمحتوى أو دفاع ضد عمليات الكسر (Jailbreak) للبوابة، لذا ستكون هذه الضوابط في تطبيقك أو في أداة منفصلة. يتاح خيار خفض مدة الاحتفاظ بالبيانات إلى الصفر (Zero Data Retention) كخيار مدفوع على مستوى الفريق، ولكن Vercel تصرح بوضوح بأن ZDR ليست بنية تمنع خروج البيانات، فالمدخلات لا تزال تمر عبر Vercel والمزود المحدد. كما أن واجهات برمجة التطبيقات للاحتفاظ بالبيانات الوصفية وحذفها لكل مستأجر غير موثقة. إذا كان نهج الامتثال لديك يتطلب عدم خروج المدخلات من شبكتك نهائيًا، فستعجز البوابة المستضافة عن تلبية ذلك بطبيعتها، ولهذا السبب تتجه العديد من الفرق الخاضعة للتنظيم إلى بديل قابل للنشر.
يتسم نموذج التكلفة في Vercel بالشفافية، مما يساعد في التخطيط للمؤسسات. لا تفرض البوابة أي نسبة زيادة على تكلفة الرقائق (0%)، بما في ذلك مفاتيح المزود الخاصة بك، ويمكن تحديد الميزانيات على مستوى الفريق، أو مشروع OIDC، أو مفتاح API، أو المستخدم، مع عمليات إعادة ضبط يومية، أو أسبوعية، أو شهرية.
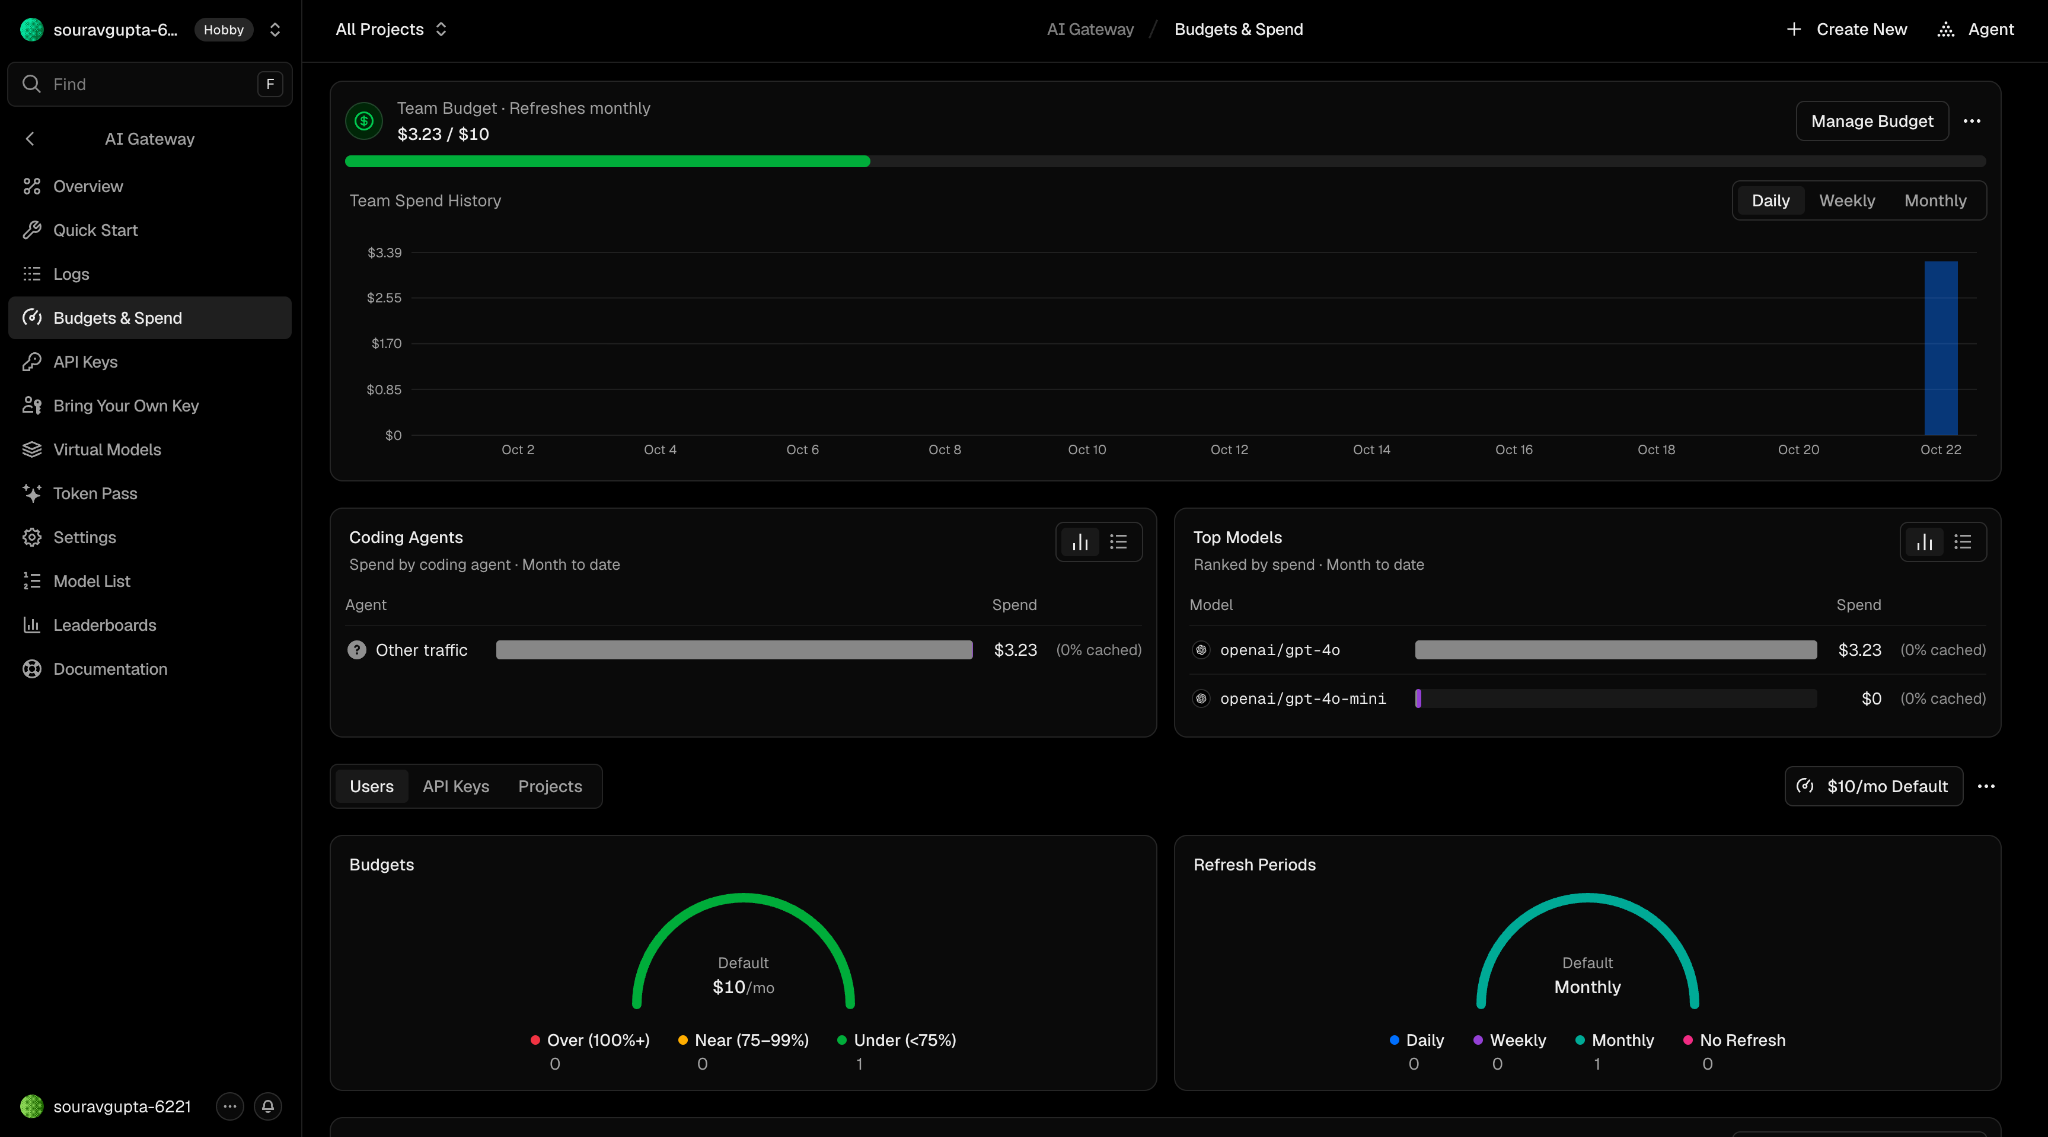
يمكن تحديد نطاق الميزانيات لكل فريق، أو مشروع، أو مفتاح، أو مستخدم، مع فترات تحديث يومية، أو أسبوعية، أو شهرية.
النقطة التي يجب مراعاتها هي أن الحوكمة مقاسة بالتكلفة. تبلغ تكلفة قيود الطراز والمزود 0.10 دولار أمريكي لكل 1,000 طلب ناجح، وتكلفة ZDR على مستوى الفريق هي نفسها، وتكتب التقارير بتكلفة 0.075 دولار أمريكي لكل 1,000، واستعلامات التقارير بتكلفة 5 دولارات أمريكية لكل 1,000، وتصريف التتبع بتكلفة 0.05 دولار أمريكي لكل 1,000 بالإضافة إلى تكلفة خروج البيانات. تضاف اشتراكات المنصة إلى ذلك: Pro بسعر 20 دولارًا أمريكيًا شهريًا بالإضافة إلى 20 دولارًا أمريكيًا لكل مقعد، وSAML بسعر 300 دولار أمريكي شهريًا، وHIPAA BAA بسعر 350 دولارًا أمريكيًا شهريًا في الخطط المؤهلة، مع عقود مخصصة لخطة Enterprise. التوجيه زهيد التكلفة؛ والضوابط التي سيرغب الفريق الأمني في تفعيلها هي البنود التي يجب توقع تكاليفها.
تغطي المقاييس المدمجة حجم الطلبات، واستخدام الرقائق، والإنفاق، والمدة، والوقت حتى أول رقاقة، والتوجيه، والأخطاء، وتصدر التتبعات عبر OTLP/HTTP، ولكن ليس عبر gRPC. تحتوي السجلات والتتبعات على بيانات وصفية بدلاً من جسم المدخلات أو الإكمال، وهو ما يتوافق مع الخصوصية الافتراضية، ولكنه يعني أيضًا أنه لا يمكنك إنشاء مجموعة بيانات تقييم للمحتوى الملتقط من البوابة نفسها. هناك حد أقصى لفترات الاحتفاظ: تعرض واجهة السجلات فترة تصل إلى 36 يومًا كحد أقصى، وتُحفظ محاولات التوجيه التفصيلية لمدة 30 يومًا. تُعد الاستعلامات المخصصة أوضح مثال على تقسيم الميزات حسب المستويات، حيث يكون منشئ الاستعلامات للقراءة فقط حتى تنتقل إلى Observability Plus في خطة Pro.
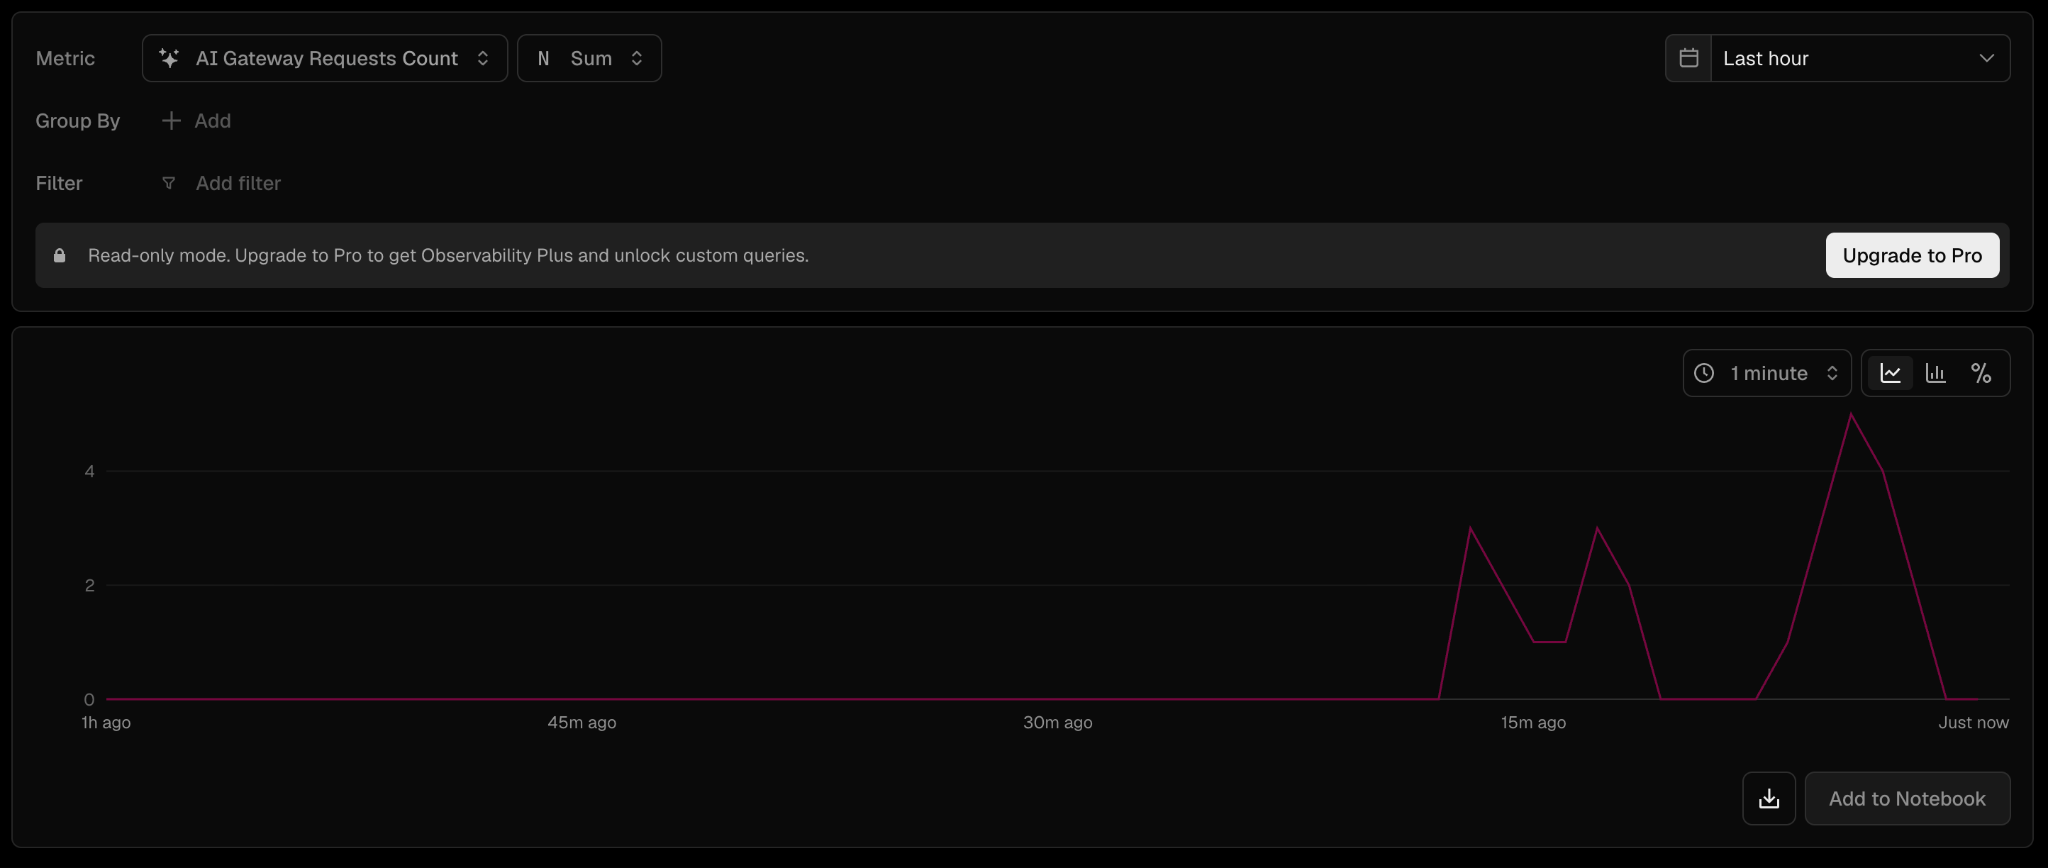
يتوفر تصدير تدقيق التكوين في خطة Enterprise، رغم أن التغطية الدقيقة لأحداث الميزانية، والقائمة المسموحة، والمفاتيح، والتوجيه غير مثبتة بشكل كامل.
وصلت Vercel AI Gateway إلى الإتاحة العامة في أغسطس 2025، وتُعد Vercel شركة ممولة بشكل جيد، حيث حصلت في جولة التمويل من Series F على تقييم بلغ 9.3 مليار دولار أمريكي في سبتمبر 2025. تذكر Vercel أن البوابة تشغل v0، وهو منتجها الخاص، وهو مؤشر جيد على الاستخدام الفعلي، مع التعامل معه كادعاء من المورد. وعلى جانب الحذر، لا تزال العديد من ميزات API في المرحلة التجريبية (beta)، كما لم تحدد الوثائق العامة اتفاقية مستوى خدمة (SLA) تعاقدية مخصصة للتشغيل أو زمن الاستجابة للبوابة، لذا يجب تأكيد توقعات الدعم في عقدك بدلاً من افتراضها.
هل Vercel AI Gateway جاهزة للمؤسسات؟ بالنسبة لفريق تتوافق متطلباته مع خدمة مُدارة، وتُلبي احتياجاته من الشهادات معايير SOC 2 وISO 27001، وتتوفر ضوابط الحوكمة التي يحتاجها في المستويات المدفوعة، فالإجابة هي نعم. إنها أداة توجيه جيدة البناء بأسعار شفافة وإعداد افتراضي يراعي الخصوصية. ابحث عن بدائل أخرى إذا كان يتعذر على المدخلات الخروج من شبكتك، أو إذا كنت بحاجة إلى نشر معزول أو خاضع لسيطرة العميل، أو إذا كنت تتطلب حجبًا مدمجًا للمعلومات الشخصية (PII) وحواجز حماية للمحتوى داخل البوابة، أو إذا كان الوكلاء بحاجة إلى حوكمة على مستوى الأدوات مع سياسات منفذة. هذه ليست مخاوف فرق صغيرة، بل هي المتطلبات التي تحدد البيئات الخاضعة للتنظيم وللحوكمة المؤسسية.
الفجوات المذكورة أعلاه هي الأماكن المحددة التي تغطيها البوابة القابلة للنشر. تُشغل TrueFoundry نفس البوابة الموحدة المتوافقة مع OpenAI، مع أكثر من 1,000 طراز خلف API واحد، ولكنك تختار مكان تشغيلها: SaaS مُدار بالكامل، أو SaaS مُدار مع تخزين البيانات الخاص بك، أو نموذج هجين حيث تقبع طبقة بيانات البوابة داخل VPC الخاص بك، أو تثبيت يستضاف ذاتيًا بالكامل بما في ذلك البيئات المعزولة عن شبكة الإنترنت (Air-gapped). في أوضاع VPC، لا تغادر المدخلات شبكتك أبداً، مما يجيب على سؤال السيادة على البيانات الذي تعجز عنه الخدمات المستضافة فقط. تضيف البوابة حوالي 3 إلى 4 ملي ثانية من الحمل الإضافي وتتحمل أكثر من 350 طلبًا في الثانية على وحدة معالجة مركزية افتراضية واحدة (vCPU).
أما بالنسبة لفجوات الحوكمة تحديدًا، فتتضمن TrueFoundry بوابة MCP وبوابة وكلاء مع التحكم في الوصول القائم على الأدوار (RBAC) على مستوى الأدوات وحواجز حماية قبل وبعد استخدام الأدوات، وحواجز حماية مدمجة للمحتوى والمعلومات الشخصية (PII)، ونشر الطرازات في نفس طبقة التحكم بحيث نقطة نهاية vLLM أو TGI أو Triton المستضافة ذاتيًا تُعد مسارًا أساسيًا. يتاح دعم SOC 2 وHIPAA وGDPR، وSSO، وRBAC، وتسجيل التدقيق بشكل مدمج. إذا كنت تقيم البوابات بالطريقة التي تتبعها هذه المراجعة، فإن مقارنتنا بين TrueFoundry وPortkey تطبق نفس المنظور على مورد آخر. إذا كنت تجري تقييمًا لنشر خاضع للتنظيم أو للحوكمة المؤسسية، فقم بـ حجز عرض توضيحي وسنعرض لك متطلبات الحوكمة والتوطين الخاصة بك.
جاهزية المؤسسات ليست مجرد سطر واحد، بل هي قائمة مراجعة، وتتجاوز Vercel AI Gateway جزءًا جيدًا منها. إنها أداة توجيه مُدارة وكفؤة مع شهادات حقيقية، وأسعار شفافة، وإعداد افتراضي يستبعد جسم المدخلات من سجلاتها. أما الأجزاء التي لا تغطيها فهي الأجزاء التي تحدد النشرات الخاضعة للتنظيم وللسيادة على البيانات: تشغيل البوابة داخل شبكتك الخاصة، والتوطين الخاضع لسيطرة العميل، وحواجز الحماية المدمجة، وحوكمة الوكلاء على مستوى الأدوات. إذا كانت هذه النقاط مدرجة في قائمة المراجعة لديك، فقم بتقييم بوابة يمكنك نشرها حيثما يقتضي الامتثال لديك، واحجز عرضًا توضيحيًا لرؤية كيف تتعامل TrueFoundry معها.
TrueFoundry AI Gateway delivers ~3–4 ms latency, handles 350+ RPS on 1 vCPU, scales horizontally with ease, and is production-ready, while LiteLLM suffers from high latency, struggles beyond moderate RPS, lacks built-in scaling, and is best for light or prototype workloads.


Yes. TrueFoundry runs in your VPC, on-prem, air-gapped, or hybrid, and no data leaves your domain. This is a core reason regulated teams choose it over SaaS-only gateways.
نعم. يتضمن ذلك بوابة MCP، وبوابة وكيل، وسجل MCP والوكلاء مع التحكم في الوصول على مستوى الأداة، بحيث يمكن إدارة الوكلاء من LangGraph أو CrewAI أو AutoGen أو أي إطار عمل مخصص بشكل مركزي.



أحدث الأخبار والمقالات والموارد تصلك مباشرة إلى بريدك الوارد




