


نوفمبر 20, 2026
|
5 min read


احصل على وصول فوري إلى بيئة TrueFoundry مباشرة. انشر النماذج، ووجّه حركة مرور LLM، واستكشف المنصة بالكامل — بيئة الاختبار الخاصة بك جاهزة في ثوانٍ، ولا يلزم وجود بطاقة ائتمان.



Published: نوفمبر 20, 2026

Blazingly fast way to build, track and deploy your models!
نظام Agentic IAM هو إدارة الهوية والوصول المطبقة على وكلاء الذكاء الاصطناعي: حيث يمنح كل وكيل هوية فريدة قابلة للتحقق، ويتحقق من صحة هذه الهوية مع كل طلب، ويحدد صلاحيات ما يمكن للوكيل القيام به بموجب سياسة الحد الأدنى من الامتيازات (least-privilege) — مع التحكم في التفويض ودورة الحياة والتدقيق — حتى يعمل الوكلاء المستقلون تحت حوكمة قابلة للتطبيق بدلاً من استخدام بيانات اعتماد بشرية مشتركة أو مفاتيح API ثابتة.
باختصار: يوسع Agentic IAM مفهوم IAM التقليدي ليتعامل مع كل وكيل ذكاء اصطناعي كـ هوية غير بشرية أساسية وخاضعة للحوكمة ولها مصادقتها وتفويضها ودورة حياتها الخاصة.
تم بناء نظام IAM التقليدي لنوعين من الفاعلين: البشر (الذين يسجلون الدخول) وحسابات الآلات الثابتة (حسابات الخدمة، مفاتيح API). ووكلاء الذكاء الاصطناعي ليسوا من أي من هذين النوعين. فهم يعملون باستقلالية، وريتخذون القرارات أثناء التشغيل، ويستدعون الأدوات والوكلاء الآخرين نيابة عن المستخدم، ويفعلون ويختفون بسرعة أكبر بكثير من أي حساب بشري. وإقحامهم في نظام IAM مصمم للبشر يؤدي إلى إخفاقات متوقعة:
يعالج Agentic IAM هذه الفجوات من خلال جعل الوكيل نفسه وحدة الهوية والسياسة والتدقيق. وهو يعتمد على نفس المبادئ الموضحة في دليل إدارة الهوية والوصول الخاص بنا، والممتدة لتشمل الفاعلين المستقلين غير البشريين.
تغطي مجموعة إمكانيات Agentic IAM الكاملة دورة حياة الوصول بأكملها:
عملاً، يعمل Agentic IAM كحلقة مستمرة عند نقطة تحكم أمام وكلائك وأدواتك:
المعايير مهمة هنا: يبنى Agentic IAM عادةً على OAuth 2.0 / OIDC للرموز المميزة والتفويض، وعلى معايير هوية أعباء العمل مثل SPIFFE/SPIRE لبيانات اعتماد الوكلاء الموثقة وقصيرة الأجل.
مع وصول الوكلاء المتزايد إلى الأدوات عبر بروتوكول Model Context Protocol (MCP)، تتشكل حدود MCP كنقطة طبيعية لتطبيق Agentic IAM — من خلال المصادقة على الوكيل، ونقل الهوية، وتطبيق السياسات حول الوكلاء المسموح لهم بالوصول إلى خوادم MCP معينة. وتجميع هذه العملية في بوابة MCP يتفادى إعادة تطبيق الهوية لدى كل وكيل وخادم، ويمنحك نقطة تحكم واحدة ومطابقة للتدقيق. وهي نفس فكرة مستوى التحكم التي تقود مفهوم حوكمة وكلاء الذكاء الاصطناعي الشامل.
تطبق TrueFoundry نظام Agentic IAM عند البوابة، حيث تعمل كخادم وسيط للهوية لكل استدعاء من الوكيل. وتتحرك بيانات اعتماد اثنتان مع كل طلب — الرمز المميز للمستخدم والرمز المميز الخاص بالوكيل — بحيث تعرف البوابة دائمًا هوية الوكيل والشخص الذي يعمل نيابة عنه:
الرمز المميز للوكيل يكون موقعًا من TrueFoundry وصادرًا عند التسجيل، مما يتيح للبوابة التحقق من كلا الرمزين دون الحاجة إلى جولة استعلام خارجية. يتم تسجيل كل وكيل في سجل الوكلاء مع مالكه، وهدفه التجاري، وصلاحياته المحددة (الأدوات، ونطاقات البيانات، والإجراءات التي يمكنه استخدامها، والجهات التي يمكنه العمل نيابة عنها) ومعدل المراجعة — ويصبح هذا التسجيل هو نقطة التطبيق والإنفاذ.
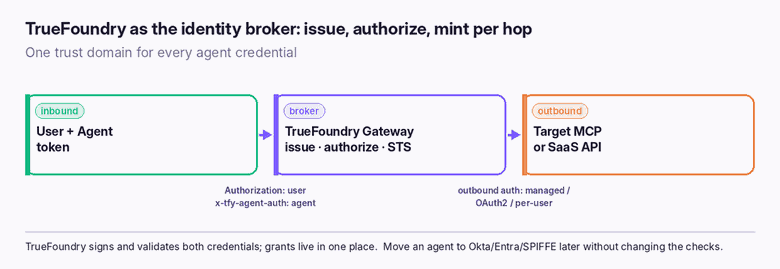
مع كل طلب، تقوم البوابة بمعالجة الثنائي (المستخدم، الوكيل)، ثم تقييم التفويض بترتيب صارم: يجب أن يكون المستخدم مشاركًا على الهدف، ويجب أن يكون الوكيل مشاركًا (كـ agent:<name> subject)، ويجب أن تكون الأداة المطلوبة ضمن قائمة الأدوات المسموح بها للوكيل، كما يتم تقييم سياسة Cedar اختيارية (حيث يطغى الحظر على السماح ويمكنها فحص سلسلة التفويض بالكامل). وأي طلب لا يملك منحًا مطابقًا يتم رفضه بـ 403.
بالنسبة للتفويض، تستخدم TrueFoundry تبادل الرموز المميزة وفق RFC 8693 (نيابة عن): حيث يحتفظ الرمز الصادر بالمستخدم كـ sub ويسجل الوكيل الفاعل في ادعاء act، مع تسلسل الوكلاء الفرعيين في act عبر السلسلة. والأهم من ذلك أنه لا يوجد توسيع للامتيازات — حيث يحمل الرمز المميز لكل قفزة تقاطع حقوق المستخدم، وحقوق الوكيل، وقبول الجهة المستهدفة فقط، وبالتالي يمكن للتفويض فقط أن يضيق نطاق الوصول. وتظل بيانات الاعتماد الخارجية الصادرة لكل أداة أو خادم MCP محفوظة لدى البوابة، ولا يستلمها الوكيل مطلقًا.

دورة الحياة مدمجة بالكامل: تؤكد الشهادات الدورية الموقعة من المالك أن الصلاحيات الممنوحة لا تزال تتوافق مع الغرض، ويكشف اكتشاف الانحراف التشغيلي السلوك مقارنة بالصلاحية المحددة (ويمكنه التقييد أو التعليق أو الإشعارات)، وتُسجل أدلة القرارات لكل إجراء، ويمكن لمفتاح الإيقاف السريع إلغاء وكيل واحد فورًا. كل هذا يتم نشره كخدمة سحابية SaaS، أو داخل VPC الخاص بك، أو في بيئتك المحلية On-Prem أو المعزولة تمامًا Air-Gapped.
TrueFoundry AI Gateway delivers ~3–4 ms latency, handles 350+ RPS on 1 vCPU, scales horizontally with ease, and is production-ready, while LiteLLM suffers from high latency, struggles beyond moderate RPS, lacks built-in scaling, and is best for light or prototype workloads.





أحدث الأخبار والمقالات والموارد تصلك مباشرة إلى بريدك الوارد




