


نوفمبر 20, 2026
|
5 min read


احصل على وصول فوري إلى بيئة TrueFoundry مباشرة. انشر النماذج، ووجّه حركة مرور LLM، واستكشف المنصة بالكامل — بيئة الاختبار الخاصة بك جاهزة في ثوانٍ، ولا يلزم وجود بطاقة ائتمان.



Published: نوفمبر 20, 2026

Blazingly fast way to build, track and deploy your models!
معظم الحوادث الأمنية في بوابات الذكاء الاصطناعي ليست معقدة أو غريبة. بل تتمثل في مفتاح API لمقاول غادر الشركة ولا يزال يعمل بعد ثلاثة أسابيع، أو "مفتاح فريق" مشترك تم لصقه في عشرات مفكرات الكود (notebooks) ولا يمكن لأحد تدويره دون تعطيل عمل الجميع، أو سياسة وصول للنماذج لا تعيش إلا في ذاكرة مهندس واحد. تفشل صلاحيات الوصول إلى الذكاء الاصطناعي في المؤسسات بطرق روتينية يمكن منعها، والحل هو نفس بنية الهوية التحتية التي تستخدمها بالفعل كافة الأنظمة المؤسسية الجادة: تسجيل الدخول الموحد (SSO) للمصادقة، ونظام SCIM إدارة دورة حياة التهيئة (lifecycle provisioning).
يشرح هذا المقال سبب وجوب إدارة الوصول إلى الذكاء الاصطناعي عبر SSO وSCIM بدلاً من المفاتيح الثابتة، وما يقدمه كل بروتوكول، وكيف يرتبطان بتفاصيل بوابة الذكاء الاصطناعي (تسجيل الدخول إلى لوحة التحكم، الوصول إلى النماذج، الوصول إلى خوادم MCP، والميزانيات)، وكيفية إعدادهما مفاهيميًا مع أي مزود هوية رئيسي (IdP). كُتب هذا المقال لمهندسي المنصات أو الأمن السيبراني الذين طُلب منهم "ربط بوابة الذكاء الاصطناعي بـ SSO" ويحتاجون إلى فهم الآلية العميقة، وليس مجرد النقر عبر معالج الإعداد.
هل ترغب في ربط SSO وSCIM بكافة النماذج وخوادم MCP التي تستخدمها فرقك؟ احجز عرضًا توضيحيًا الآن.
لنبدأ بالممارسة الشائعة لدى معظم الفرق: مفتاح API طويل الأجل، غالبًا مفتاح واحد لكل فريق، وأحيانًا مفتاح واحد للشركة بأكملها، يتم تداوله لاستدعاء البوابة. يعاني هذا الأسلوب من أربع مشكلات هيكلية، وتُحل جميعها عبر الوصول القائم على الهوية (identity-based access).
يستبدل SSO وSCIM هذا الأسلوب بنموذج تصبح فيه صلاحية الوصول دالة تعتمد على هويتك في مزود الهوية والمجموعات التي تنتمي إليها. تثبت المصادقة هويتك عند تسجيل الدخول. بينما تحافظ إدارة التهيئة (Provisioning) على تزامن صورة البوابة حول من هو موجود ومن ينتمي لأي مجموعة مع مزود الهوية (IdP) تلقائيًا. وعندما يعطل IdP حسابًا ما، تنتهي الصلاحيات في كل مكان وصل إليه الحساب، دون أي خطوة يدوية. هذه الخاصية الفردية — إلغاء التهيئة التلقائي (automatic deprovisioning) — هي السبب في أن هذا الإعداد ليس اختياريًا في الذكاء الاصطناعي للمؤسسات.
غالباً ما يتم الخلط بينهما، وهذا الخلط هو السبب الرئيسي لوجود صلاحيات وصول معلقة أو مهجورة (orphaned access). يقوم SSO بتسجيل دخول المستخدمين، بينما يدير SCIM وجود حساباتهم وعضوياتهم في المجموعات من الأساس. يُعتبر SSO حدث مصادقة (authentication event)، بينما SCIM هو مزامنة لدورة الحياة (lifecycle sync).
الفخ الشهير هو تهيئة SSO، ورؤية الموظفين يسجلون دخولهم بهويتهم المؤسسية، ثم إعلان النجاح. استخدام SSO وحده يعني أنه عند إلغاء حساب شخص ما في IdP، فإن قدرته على تسجيل الدخول تختفي، ولكن إذا كانت البوابة قد هيأت حسابه وصلاحياته خارج النطاق، أو إذا كان لا يزال يحتفظ برمز أو مفتاح، فإن الحساب وحقوقه قد تستمر. نظام SCIM هو ما يتصل بالبوابة ويزيل الحساب وعضويات المجموعات عندما يفيد IdP بمغادرة الشخص. أنت بحاجة إلى كليهما: SSO ليكون تسجيل الدخول مركزيًا ومدعومًا بـ MFA، وSCIM لتتطابق إدارة الوجود والوصول مع مصدر الحقيقة (source of truth).
تحتوي بوابة الذكاء الاصطناعي على موارد محدودة تتطلب الحماية، وتتكامل الهوية مع كل منها. تمتد السلسلة من مزود الهوية وصولاً إلى سياسة محددة على النماذج، وخوادم MCP، والميزانيات.

تتبع السلسلة من اليسار إلى اليمين:
النتيجة هي أن الوصول إلى أغلى نموذج متقدم لديك، أو إلى خادم MCP داخلي حساس، يصبح خاصية مرتبطة بعضوية مجموعة IdP. يُمْنَح الوصول بإضافة شخص إلى مجموعة في IdP؛ ويُلْغَى بإزالته منها. نغطي التحكم في الوصول القائم على الأدوار (RBAC) في البوابة باستفاضة إلى جانب التفويض دقيق الحبيبات (fine-grained authorization)، بينما نوضح الإطار العام لاختيار الحل في كيفية اختيار بوابة الذكاء الاصطناعي.
فيما يلي مخطط توضيحي لتحويل المفاهيم المجردة إلى مثال عملي. يمكنك تعديل أسماء الأدوار والاستحقاقات وفقًا لسياسة شركتك.
الصف الأخير هو الهدف الأساسي من هذه العملية. الإزالة من مجموعات IdP، والتي ينقلها SCIM تلقائيًا، تجعل استحقاقات الشخص تنعدم فورًا. دون الحاجة لفتح تذكرة دعم، أو تدوير يدوي للمفاتيح، أو التساؤل "هل تذكرنا إزالة صلاحيات وصوله من كل مكان؟"
تعرف على كيفية ربط TrueFoundry لمجموعات IdP بأدوار RBAC عبر البوابة. احجز عرضًا توضيحيًا الآن.
تختلف الشاشات الدقيقة باختلاف مزود الهوية، ولكن التسلسل المفاهيمي يظل نفسه سواء كنت تستخدم Okta أو Entra ID أو Google Workspace أو أي مزود يدعم SAML/OIDC وSCIM 2.0. اتبع وثائق كل مزود هوية لمعرفة أسماء الحقول الدقيقة. ويتلخص التسلسل في الخطوات التالية:
الخطوة 1: إنشاء التطبيق في IdP. سجل البوابة كتطبيق مؤسسي (enterprise application) داخل مزود الهوية. هذا الكائن هو الذي سيحمل تهيئة SSO، ولاحقًا تهيئة SCIM. حدد من الآن المستخدمين والمجموعات الذين سيتم تعيينهم لهذا التطبيق، لأن المستخدمين المخصصين فقط هم من سيتم تهيئتهم.
الخطوة 2: تهيئة SSO (البيانات الوصفية والمطالبات). اختر SAML أو OIDC. بالنسبة لـ SAML، قم بتبادل البيانات الوصفية (metadata): يوفر IdP مُعَرِّف الكيان (entity ID)، ورابط تسجيل الدخول، شهادة التوقيع (signing certificate)؛ وتوفر البوابة رابط خدمة استهلاك التأكيد (ACS URL) ومُعَرِّف الكيان الخاص بها. بالنسبة لـ OIDC، تقوم بتسجيل عميل وتبادل رابط المُصْدِر (issuer URL)، ومعرف العميل (client ID)، والسر (secret)، وتحديد روابط إعادة التوجيه (redirect URIs). في كلتا الحالتين، قم بتهيئة المطالبات (claims): على الأقل البريد الإلكتروني للمستخدم أو المعرف الفريد، والأهم من ذلك عضويات المجموعات، لأن المجموعات هي ما ستربطه بالأدوار. تأكد من إدراج مطالبة المجموعة بالفعل في التأكيد أو الرمز؛ إذ إن غياب مطالبة المجموعة هو السبب الأكثر شيوعًا لفشل ربط الأدوار بشكل صامت.
الخطوة 3: تمكين SCIM (الرمز ونقطة النهاية). قم بتمكين إدارة التهيئة (provisioning). تعرض البوابة نقطة نهاية أساسية لـ SCIM 2.0 (رابط URL) وتنسئ رمز حامل (bearer token) يخول IdP لاستدعائها. الصق نقطة النهاية والرمز في إعدادات التهيئة بـ IdP. سيقوم IdP باختبار الاتصال عبر استدعاء نقطة نهاية SCIM؛ ونجاح الاختبار يعني أن IdP قادر على إنشاء المستخدمين والمجموعات وقراءتهم وتحديثهم وإيقافهم داخل البوابة.
الخطوة 4: ربط السمات والمجموعات بالأدوار. قم بتهيئة تعيين السمات (attribute mappings) بحيث تُملأ حقول المستخدم في IdP (البريد الإلكتروني، الاسم المعروض، المعرف الخارجي) سجل المستخدم في البوابة، وتصل تحديثات مجموعات SCIM كـ مجموعات داخل البوابة. بعد ذلك، قم بربط كل مجموعة بدور RBAC داخل البوابة مع تحديد استحقاقات النماذج، وخوادم MCP، والميزانية، كما هو موضح في الجدول أعلاه. يمثل هذا الربط السياسة المتبعة؛ احرص على مراجعتها مع المسؤول عن حوكمة الوصول.
الخطوة 5: اختبار دورة الحياة بالكامل. لا تكتفِ باختبار تسجيل الدخول فقط. قم باختبار أحداث دورة الحياة الثلاثة:
تكمن القيمة الكاملة في ثلاثة أحداث خلال فترة عمل الموظف أو المقاول، ويقوم SCIM بمعالجتها جميعًا دون تدخل بشري في البوابة.
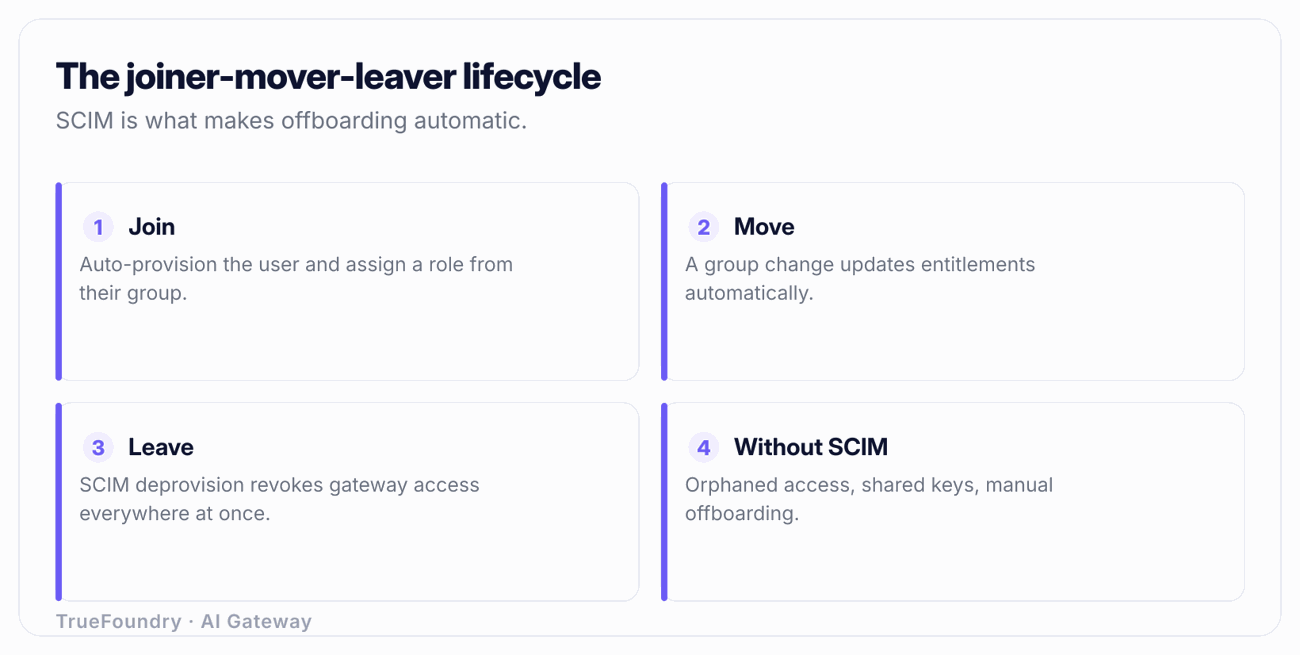
قارن ذلك بعالم المفاتيح المشتركة: الانضمام يعني البحث عن المفتاح المناسب ومشاركته، والتنقل يعني عدم تغير أي شيء تلقائيًا، والمغادرة تقتضي أن يتذكر شخص ما تدوير المفتاح الذي يعطل عمل الجميع عند تدويره، ونتيجة لذلك لا يتم التدوير. هذه الفجوة في إدارة دورة الحياة هي المكان الذي تقع فيه الثغرات الأمنية دائمًا.
تُشَكِّل الهوية البشرية عبر SSO وSCIM الأساس، لكن الوصول إلى الذكاء الاصطناعي في المؤسسات يتضمن بُعدين لا يغطيهما العنصر البشري بالكامل.
أولاً، الوكلاء (Agents) يقومون بالاستدعاءات أيضًا. يحتاج الوكيل المستقل (Autonomous Agent) الذي يستدعي النماذج وخوادم MCP إلى هويته الخاصة، ودوره الخاص، وميزانيته الخاصة، وليس مفتاحًا بشريًا مستعارًا. تمتد نفس آلية RBAC التي تربط المجموعات البشرية بالأدوار لتشمل هويات الوكلاء، مما يمنح الوكيل وصولاً يعتمد على حد الأدنى من الصلاحيات (least-privilege) لأدوات محددة وميزانية محدودة. هذا هو الامتداد الطبيعي لإدارة الهوية؛ راجع هوية وكيل الذكاء الاصطناعي والضوابط الخاصة بـ MCP في حوكمة MCP للمؤسسات.
ثانيًا، مكان استضافة الهوية والبيانات أمر بالغ الأهمية. تحدد المصادقة والتهيئة من يحق له الاستدعاء وما يُمكِنُه استدعاؤه؛ بينما يحدد النشر والمكان الفيزيائي الذي تنتقل إليه الطلبات وبياناتها. يتم نشر TrueFoundry كـ SaaS، أو داخل الشبكة السحابية الخاصة (in-VPC)، أو في المقر (on-prem)، أو في بيئة معزولة (air-gapped)، بحيث تظل طبقة البيانات (data plane) داخل شبكتك بينما تتكامل الهوية مع IdP الخاص بك. بالنسبة لأحمال العمل الخاضعة للوائح التنظيمية، يُعد هذا الفصل بين المكونات الفارق الحاسم بين بوابة صالحة للاستخدام وعائق عائق للتوافق؛ تغطي المقالات حول إقامة البيانات (data residency) والتفصيل بين طبقة التحكم مقابل طبقة البيانات كيفية عمل ذلك.
تهيئة SSO وتجاهل SCIM. يصبح تسجيل الدخول مركزيًا، ويسعد الجميع، بينما يترك إنهاء الخدمة الحسابات والصلاحيات قائمة لأنه لا يوجد شيء يزامن إلغاء التهيئة. SSO بدون SCIM يحل مشكلة المصادقة ويهمل دورة الحياة. احرص على إعداد كلاهما.
عدم اختبار إلغاء التهيئة مطلقًا. يتم اختبار مسار التهيئة لأن المستخدمين الجدد يحتاجون للوصول في اليوم الأول. أما مسار إلغاء التهيئة — وهو المسار الذي يحميك فعليًا — فيتم افتراض عمله دون تجربة. قم بتعطيل حساب اختبار وتأكد من فشل الاستدعاء الذي كان يعمل سابقًا، في كل مرة تغير فيها التهيئة.
نسيان مطالبة المجموعة (Group claim). يعمل SSO، ويسجل المستخدمون دخولهم، ثم ينتهي المطاف بالجميع في دور افتراضي أو فارغ لأن تأكيد IdP لم يتضمن عضويات المجموعات. يعتمد ربط الأدوار كليًا على وجود مطالبة المجموعة وتسميتها بشكل صحيح. تحقق منها في تأكيد أو رمز فعلي.
الاحتفاظ بمفتاح مشترك كـ "نسخة احتياطية". ترك مفتاح مسؤول واحد أو مفتاح طوارئ فعالاً يُبطل النموذج بأكمله، لأنه غير قابل للإسناد ولا يتم إلغاء تهيئته أبدًا. إذا كنت بحاجة إلى وصول للطوارئ (break-glass)، فاجعله مسارًا مسمى ومُدقَقًا وقصير الأجل، وليس سرًا مشتركًا دائمًا.
ربط الجميع بدور واحد واسع النطاق. التهيئة عبر SCIM في دور واحد يضم "جميع المستخدمين" تمنحك إسناد الإجراءات ولكنها لا تمنحك حد الأدنى من الصلاحيات (least privilege)؛ حيث يمكن للجميع استدعاء النموذج المتقدم وكل خادم MCP. الهدف من ربط المجموعات بالأدوار هو التخصيص والدقة. قم بنمذجة الفرق الحقيقية والصلاحيات الفعلية.
لا تفشل صلاحيات الوصول إلى الذكاء الاصطناعي في المؤسسات بطرق ذكية أو معقدة. بل تفشل لأن مفتاحًا مشتركًا عاش أطول من الشخص الذي استخدمه، أو لأن إنهاء الخدمة كان خطوة يدوية نسيها أحدهم، أو لعدم قدرة أي شخص على تحديد من استهلك ميزانية الرموز. يغلق كل من SSO وSCIM تلك الفجوات عبر جعل الوصول دالة مرتبطة بالهوية: يقوم SSO بالمصادقة على كل عملية تسجيل دخول عبر مزود الهوية الخاص بك، ويحافظ SCIM على مزامنة صورة البوابة حول من هو موجود ومن ينتمي لأي مجموعة تلقائيًا مع مصدر الحقيقة.
قم بإعداد كلاهما، وربط المجموعات بالأدوار باستحقاقات حقيقية قائمة على الحد الأدنى من الصلاحيات، واختبر مسار إلغاء التهيئة حتى تثق به تمامًا. عند تحقيق ذلك، يصبح الوصول إلى أغلى النماذج وأكثر خوادم MCP حساسية أمرًا تمنحه بإضافة شخص إلى مجموعة وتلغيه بإزالته منها، فورًا وفي كل مكان. ثم يمتد هذا الأساس نفسه للهوية إلى هوية الوكلاء (Agent Identity)، والتفويض دقيق الحبيبات لكل أداة، وضوابط إقامة البيانات التي يتطلبها الذكاء الاصطناعي الخاضع للوائح التنظيمية.
قم بأتمتة وصول الانضمام والتنقل والمغادرة لمنظومة الذكاء الاصطناعي لديك. احجز عرضًا توضيحيًا الآن.
TrueFoundry AI Gateway delivers ~3–4 ms latency, handles 350+ RPS on 1 vCPU, scales horizontally with ease, and is production-ready, while LiteLLM suffers from high latency, struggles beyond moderate RPS, lacks built-in scaling, and is best for light or prototype workloads.





أحدث الأخبار والمقالات والموارد تصلك مباشرة إلى بريدك الوارد




