


نوفمبر 20, 2026
|
5 min read


احصل على وصول فوري إلى بيئة TrueFoundry مباشرة. انشر النماذج، ووجّه حركة مرور LLM، واستكشف المنصة بالكامل — بيئة الاختبار الخاصة بك جاهزة في ثوانٍ، ولا يلزم وجود بطاقة ائتمان.



Published: نوفمبر 20, 2026

Blazingly fast way to build, track and deploy your models!
يُنوّه ببروتوكول سياق النموذج (MCP) كـ "USB-C للذكاء الاصطناعي"، وهو تعبير جذاب وشبه عديم الفائدة عندما تقوم بالفعل بربط وكيل ببادنة بيانات. يُخفي تشبيه المنفذ الجزء الذي يقوم بالعمل: الشيء الموجود على الكابل الذي يتحدث بالبروتوكول. في MCP، هذا الشيء هو العميل.
إذا كنت تبني أو تشغّل وكلاء ذكاء اصطناعي، فالعميل هو المكون الذي ستصفي أخطائه في الساعة 2 صباحًا عندما يتوقف استدعاء أداة، أو عندما تنتهي صلاحية رمز OAuth المميز في منتصف الجلسة، أو عندما يعلن خادم عن أداة لا يعرضها مستضيفك أبدًا للنموذج. إن الفهم الدقيق لما يفعله العميل، وما لا يفعله، هو الفارق بين التعامل مع MCP كـ "سحر" وتشغيله كبنية تحتية.
تحدد هذه المقالة عميل MCP بدقة: دوره في ثلاثية المستضيف/العميل/الخادم، ودورة حياة الاتصال خطوة بخطوة، وكيف يوثق العملاء الهوية، وأين يعمل العملاء بالفعل، ولماذا تضع بوابة بين عملائك وخوادمك عند أي نطاق جاد.
هل تريد نقطة نهاية خاضعة للحوكمة لكل عميل MCP في مؤسستك بدلاً من التكوينات المتناثرة؟ احجز عرضًا توضيحيًا.
يمتلك MCP ثلاثة أدوار، والخلط بينها هو المصدر الأكثر شيوعًا للارتباك.
المستضيف هو تطبيق الذكاء الاصطناعي الذي يتفاعل معه المستخدم. فهو يملك نموذج اللغة (أو الاتصال بأحدهم)، والمحادثة، والقرار بشأن الأدوات التي سيتم كشفها للنموذج ومتى. يُعد Claude Desktop مستضيفًا. وCursor مستضيفًا. والوكيل المخصص الذي كتبته باستخدام SDK هو مستضيف.
العميل هو موصل بروتوكول يقوم المستضيف ببدء تشغيله. وظيفته الوحيدة هي الحفاظ على اتصال بخادم واحد والترجمة بين العالم الداخلي للمستضيف وبروتوكول السلك الخاص بـ MCP. العلاقة هي واحد لواحد: عميل واحد، خادم واحد. والمستضيف الذي يتصل بخمسة خوادم يشغل خمسة عملاء. يحتفظ كل عميل بحالة الجلسة الخاصة به، ومجموعة الإمكانيات الخاصة به، وبيانات الاعتماد الخاصة به.
يكشف الخادم عن الإمكانيات والأدوات (الوظائف التي يمكن للنموذج استدعاؤها)، والموارد (البيانات القابلة للقراءة مثل الملفات أو الصفوف)، والموجهات (القوالب القابلة لإعادة الاستخدام)، عبر البروتوكول. يكشف خادم GitHub MCP عن create_issue وlist_pull_requests. بينما يكشف خادم Postgres عن أداة الاستعلام وموارد الجداول.
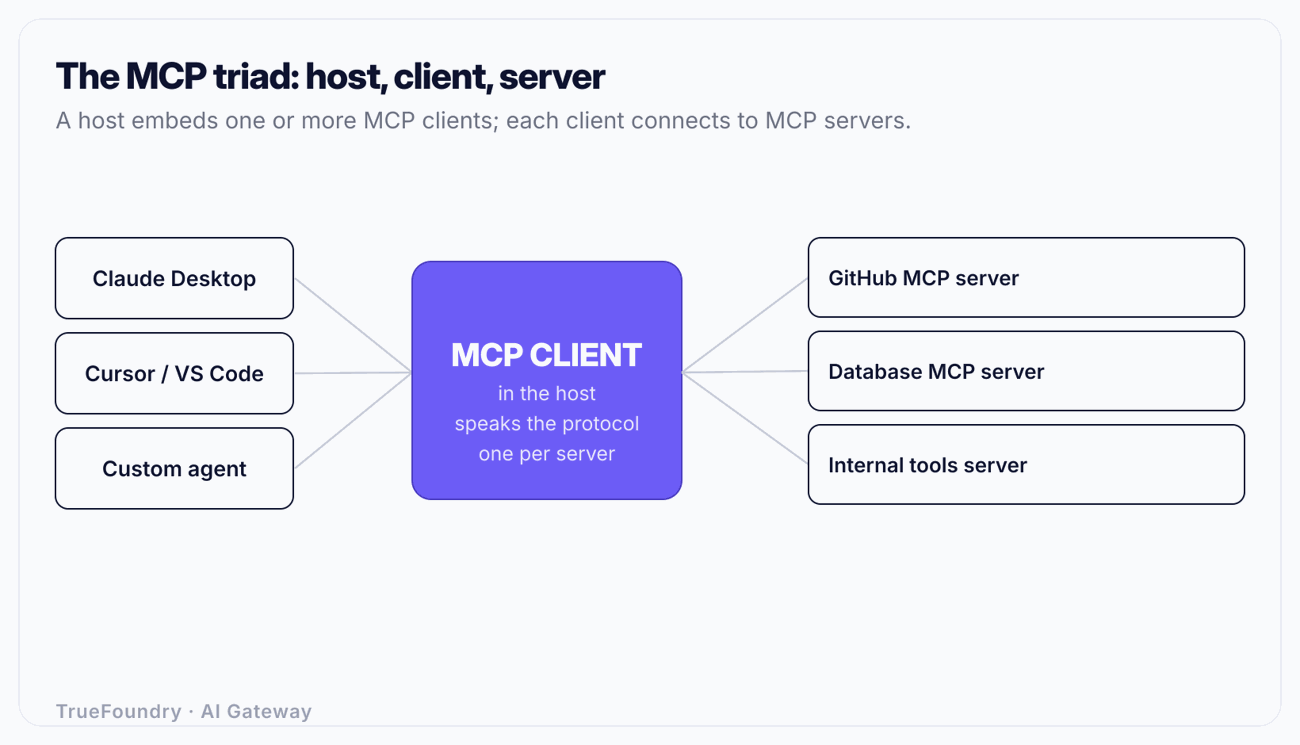
هذا التقسيم مهم لأن المسؤوليات لا تتداخل. يحدد المستضيف السياسة ("هل ينبغي السماح للنموذج باستدعاء delete_repo؟"). ينفذ العميل البروتوكول ("هل هذا الخادم مهيأ؟ هل تمت الإشارة إلى الإمكانية؟"). يقوم الخادم بالعمل ويرجع النتيجة. عندما ينكسر شيء ما، فإنك تصححه في الطبقة التي تملكه. الأداة التي لا تظهر أبدًا للنموذج هي عادةً مشكلة مستضيف. بينما الأداة التي تظهر ولكنها تعطي خطأً عند الاستدعاء هي عادةً مشكلة عميل أو خادم.
قاعدة واحد إلى واحد ليست مصادفة. كل اتصال MCP هو جلسة ذات حالة ذات إمكانيات تم التفاوض عليها. قد يدعم الخادم أ اشتراكات الموارد؛ بينما قد لا يدعمها الخادم ب. يوثق الخادم أ الهوية باستخدام رمز GitHub OAuth؛ بينما يستخدم الخادم ب بيانات اعتماد قاعدة البيانات. تتيح إعطاء كل اتصال عميله الخاص إبقاء تلك الحالة معزولة، بحيث لا يمكن لإمكانية أو رمز مميز منتهي الصلاحية في اتصال واحد أن يفسد اتصالاً آخر. يصبح المستضيف هو المجمع (Multiplexer): حيث يوزع طلب مستخدم واحد على أي عملاء يحتاجهم، ويجمع النتائج، ويغذي بها النموذج مرة أخرى.
باستبعاد التشبيهات، يقوم عميل MCP المتوافق بخمسة أشياء ملموسة.
النقل. يؤسس الاتصال ويحافظ عليه. يحدد MCP وسيلتي نقل قياسيتين: stdio، حيث يطلق العميل الخادم كعملية فرعية ويتحدث عبر الإدخال/الإخراج القياسي، وStreamable HTTP، حيث يجري العميل طلبات HTTP إلى URL الخادم ويمكنه استقبال تدفق من أحداث الخادم المنسدلة (SSE) على الاستجابة. تُستخدم الأدوات المحلية (خادم نظام الملفات على جهازك المحمول) عادةً stdio. بينما تستخدم الأدوات البعيدة (خدمة مستضافة) HTTP.
تأطير الرسائل. كل رسالة MCP هي JSON-RPC 2.0. يبني العميل كائنات الطلب باستخدام id، وmethod، وparams، ويطابق الاستجابات بطلباتها بواسطة id، ويوجه الإشعارات التي يبدأها الخادم. إذا شاهدت حركة مرور MCP الخام من قبل، ستجدها مجرد تدفق من غلافات JSON-RPC.
مفاوضة الإمكانيات. عند الاتصال، يرسل العميل initialize مع إصدار البروتوكول الذي يتحدث به والإمكانيات التي يدعمها (على سبيل المثال، ما إذا كان يمكنه التعامل مع طلبات أخذ العينات أو الاستنباط). يجيب الخادم بإمكانياته الخاصة. ومن تلك المصافحة فصاعدًا، يعرف كلا الجانبين ما هو مسموح به. والعميل الذي يحاول استخدام إمكانية لم يعلن عنها الخادم أبدًا يعتبر خللاً برمجياً (Bug).
الاستدعاء. عندما يقرر المستضيف أنه يجب على النموذج استدعاء أداة، يرسل العميل tools/call مع اسم الأداة والوسائط، وينتظر النتيجة، ويعيدها. ويفعل الشيء نفسه لـ resources/read وprompts/get.
دورة الحياة والتنظيف. يدير العميل الجلسة من المصافحة إلى الإغلاق، بما في ذلك تجديد الرمز المميز، وإعادة الاتصال، وإنهاء الاتصال بشكل نظيف عندما يغلقه المستضيف.
لاحظ ما هو ليس في تلك القائمة: تحديد ما إذا كان استدعاء الأداة آمنًا، أو حجب الأسرار من النتيجة، أو منع وكيل منفلت من استدعاء نفس الأداة 400 مرة. تلك مخاوف تهم المستضيف والحوكمة. يمنحك البروتوكول الأساسي البنية التحتية، وليس السياسة. وهذه الفجوة هي بالضبط المكان الذي يجب أن تعيش فيه عناصر التحكم المؤسسية، الموضحة لاحقًا.
تتحرك اتصال العميل عبر تسلسل ثابت. يتيح فهم هذا التسلسل تحويل معظم إخفاقات MCP إلى سؤال سريع: "أي خطوة فشلت؟"
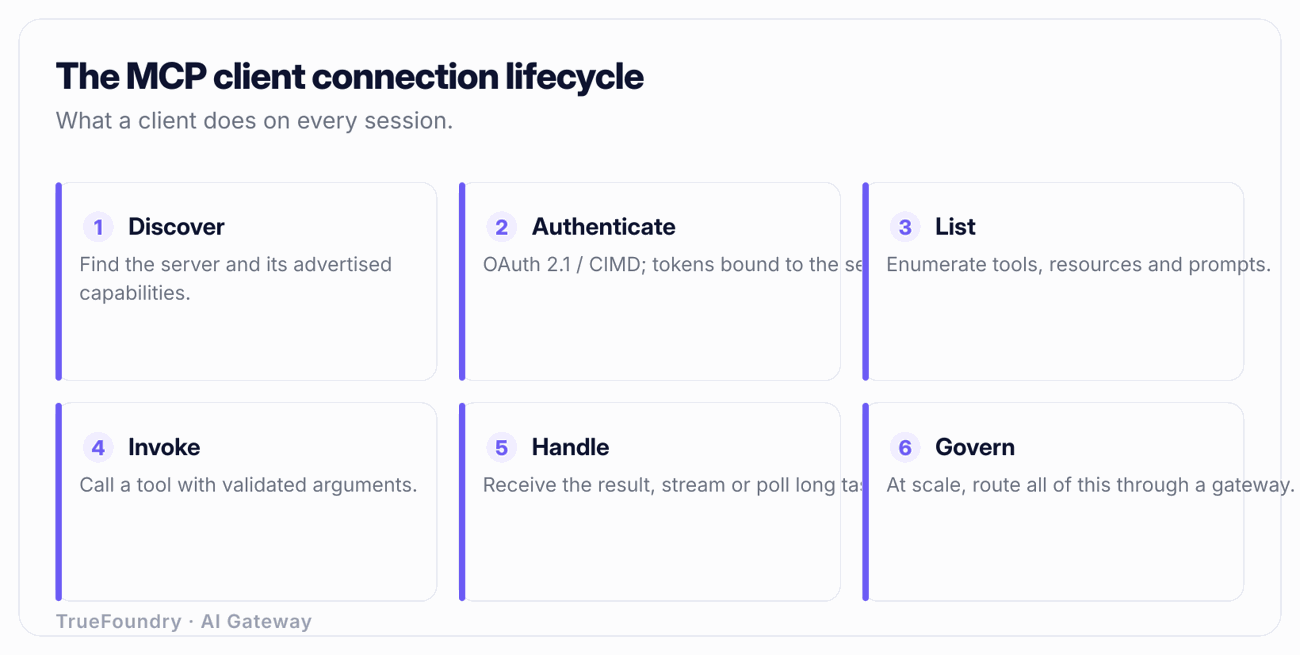
1. الاكتشاف. يحتاج العميل إلى خادم للاتصال به. بالنسبة لخادم stdio محلي، "الاكتشاف" هو إدخال تكوين: أمر ووسائط للإطلاق. بالنسبة لخادم بعيد، فهو URL. في عمليات النشر الأكبر، يكون الاكتشاف ديناميكيًا: يسأل العميل سجلاً أو بوابة عن الخوادم الموجودة وما هي نقاط النهاية الخاصة بها، بدلاً من ترميز كل منها بشكل صلب.
2. توثيق الهوية. بالنسبة لخوادم HTTP البعيدة، يجب على العميل إثبات هويته قبل أن يتحدث الخادم. نموذج التخويل لـ MCP هو OAuth 2.1. يكتشف العميل خادم التخويل من البيانات الوصفية للموارد المحمية (RFC 9728)، ويسجل نفسه ديناميكيًا اختياريًا (RFC 7591)، ويشغل تدفق رمز التخويل مع PKCE (RFC 7636)، ويرفق الرمز المميز لحامله (Bearer token) الناتج بأي طلب. تتوارث خوادم stdio المحلية عادة الثقة من حدود العملية وتتخطى هذا.
3. التهيئة. يرسل العميل طلب initialize: إصدار البروتوكول الخاص به، ومعلومات العميل، والإمكانيات. يستجيب الخادم بإنتاجه لنسخة البروتوكول، ومعلومات الخادم، والإمكانيات. إذا كانت الإصدارات غير متوافقة، يفشل الاتصال هنا بنظافة، وهو أفضل بكثير من الفشل بعد ثلاثة استدعاءات للأدوات. يرسل العميل بعد ذلك إشعارًا بـ initialized للتأكيد على أن الجلسة نشطة.
4. قائمة الإمكانيات. يستدعي العميل tools/list، وعند الحاجة resources/list وprompts/list. يرجع الخادم اسم كل أداة، وصفها، و JSON Schema لمدخلاتها. هذا هو الكتالوج الذي سيظهره المستضيف للنموذج. يمكن للخوادم أيضًا إرسال إشعار listChanged لاحقًا إذا تغيرت مجموعة أدواتها، ويعيد العميل حسن السلوك طلب القائمة رداً على ذلك.
5. الاستدعاء. يختار المستضيف أداة (عادةً لأن النموذج طلب ذلك) ويرسل العميل tools/call مع وسائط متحقق منها. يمكن للاستدعاء طويل الأمد بث مخرجات وسيطة. يربط العميل الاستجابة بالطلب عبر id.
6. التعامل مع النتيجة. يعيد العميل نتيجة الأداة إلى المستضيف، الذي ينسقها للنموذج. تحمل نتائج MCP علامة تميز بين خطأ على مستوى الأداة (عملت الأداة وفشلت، مثل "لم يتم العثور على المستودع") وخطأ على مستوى البروتوكول (كان الاستدعاء نفسه مشوهاً). التعامل مع الاثنين بنفس الطريقة هو خطأ شائع في العميل: "غير موجود" هي معلومة للنموذج، بينما خطأ البروتوكول هو شيء يجب أن يتعامل معه كودك.
7. الإغلاق. عندما ينتهي المستضيف، يغلق العميل وسيلة النقل: إنهاء العملية الفرعية لـ stdio، أو إنهاء جلسة HTTP للبعيد.
تخيل وكيل برمجة طُلِبَ منه "فتح مشكلة بعنوان 'CI متذبذب' في مستودع api". التسلسل داخل المستضيف هو:
tools/list؛ ويتضمن create_issue مع مخطط يتطلب owner، وrepo، وtitle.create_issue({owner: "acme", repo: "api", title: "Flaky CI"}).tools/call، وينشئ الخادم المشكلة، ويرجع {issue_number: 412, url: "..."} كنتيجة خالية من الأخطاء.كل خطوة من تلك الخطوات هي مكان يمكن أن يحدث فيه خطأ ما: رمز مميز قديم (الخطوة 1)، عدم تطابق المخطط الذي خمنه النموذج بشكل خاطئ (الخطوة 3)، فشل إذن على جانب الخادم يرجع خطأ أداة (الخطوة 4). معرفة دورة الحياة تخبرك أين تبحث.
كانت اتصالات MCP المبكرة عبارة عن خوادم stdio محلية في الغالب، حيث كان توثيق الهوية ضمنيًا. غيرت الخوادم البعيدة ذلك، وقيَّس البروتوكول على OAuth 2.1 بدلاً من اختراع أي شيء جديد.
بشكل ملموس، العميل البعيد يقوم بـ:
واصلت مراجعة 2026-07-28 للمواصفة الاتجاه الواضح للسفر: نحو Streamable HTTP عديم الحالة، حيث لا يتعين على الخادم تثبيت جلسة طويلة الأجل لعملية واحدة، ونحو هوية خادم صريحة عبر ترويسات Mcp-Name حتى يتمكن العملاء والوسطاء من تسمية خادم معين والتوجيه إليه بشكل غير مبهم. ينعكس نقل البيانات عديم الحالة تشغيلياً لأنه يسمح للخوادم بالتوسع أفقيًا خلف موازن الحمل (Load Balancer). إذا كنت تريد معالجة أعمق لتدفقات الرموز المميزة، وربط الجمهور، وأوضاع الفشل، راجع دليلنا لـ توثيق هوية MCP.
الدرس العلمي: العميل آمن بقدر أمان تعامله مع الرموز المميزة. والعميل الذي يسجل الرموز المميزة للحامل، أو يفشل في التحقق من جمهور الرمز المميز، أو لا يجدد بنظافة، إما سيسرب بيانات الاعتماد أو يكسر الجلسات. هذه مسؤوليات العميل، ومن الصعب ضبطها في معزل، وهو سبب آخر لفوز التعامل المركزي على النطاق المؤسسي.
يبدو "عميل MCP" مجرداً حتى تدرك أنك ربما استخدمت العديد منها. إليك الشائعة منها وما هو كل منها بالضبط.
الفارق الدقيق المهم في هذا الجدول: في كل حالة، العميل هو مكون على مستوى المكتبة داخل المنتج. يُعد Claude Desktop هو المستضيف؛ والشيء الذي يتحدث فعليًا بـ JSON-RPC إلى خادم GitHub هو كائن عميل أنشأه المستضيف. عندما تكتب وكيلًا مخصصًا باستخدام MCP SDK، فإنك تقوم ببدء تشغيل كائن العميل هذا بنفسك، مستدعيًا connect()، وlist_tools()، وcall_tool() مباشرةً.
يشرح هذا أيضًا سبب تصرف نفس الخادم بشكل مختلف قليلاً عبر المستضيفات. الخادم مماثل؛ لكن العملاء يختلفون في مدى عدوانيتهم في إعادة إدراج الأدوات، وكيف يعرضون أخطاء الأدوات للنموذج، وكيف يتعاملون مع توثيق الهوية. "إنه يعمل في Claude Desktop ولكن ليس في وكيلي" هو في الغالب الاختلاف في سلوك العميل، وليس في الخادم.

تعرّف على كيفية تمركز TrueFoundry لتوثيق الهوية والاكتشاف والتدقيق لكل وكيل وعميل MCP. احجز عرضًا توضيحيًا.
وجه عميلاً واحدًا إلى خادم واحد وسيصبح MCP بسيطًا. الآن اجعله حقيقيًا: 200 مطور، 30 خادم MCP داخلي، كل مستضيف يحاول الاحتفاظ برموز OAuth المميزة الخاصة به، وكل خادم يمكن الوصول إليه عند URL الخاص به، وفريق أمان يريد معرفة من استدعى أي أداة.
ينكسر نموذج الاتصال المباشر سريعًا:
الحل هو نفس النمط الذي أصلح الفوضى المكافئة لـ LLM APIs: ضع بوابة في المنتصف. تمنح بوابة MCP كل عميل نقطة نهاية واحدة. يوثق العميل الهوية مرة واحدة للبوابة؛ وتحتفظ البوابة وتدور بيانات الاعتماد للخوادم المصب. يصبح الاكتشاف ديناميكيًا: يسأل العميل سجل MCP الخاص بالبوابة عما هو موجود، بدلاً من حمل قائمة ثابتة. ولأن كل استدعاء يتدفق عبر مكان واحد، فإنك تحصل على الحوكمة، والتحكم في الوصول، وحدود المعدل، والتدقيق، التي لا يوفرها البروتوكول نفسه.
معماريًا، هذا يماثل وكيل LLM: باب أمامي منطقي واحد، والعديد من الخلفيات خلفه، وتُطبق السياسة في المنتصف. تصبح وظيفة العميل أبسط، وليست أصعب: يتصل بنقطة نهاية واحدة معروفة ببيانات اعتماد واحدة ويترك البوابة تتعامل مع التوزيع.
بالنسبة للبيئات الخاضعة للأنظمة والتنظيمات، حيث تستدعي الأدوات أنظمة داخلية تحتفظ ببيانات حساسة، فإن هذا ليس اختياريًا. أنت بحاجة إلى حوكمة MCP المؤسسية: التحكم في الوصول لكل فريق على الخوادم والأدوات التي يمكن الوصول إليها، والتدقيق الكامل لكل استدعاء أداة، القدرة على إلغاء الوصول مركزيًا. توفر بوابة وسجل TrueFoundry MCP هذا بالضبط: يحصل العملاء على نقطة نهاية واحدة، وتُطبق المصادقة وRBAC مركزيًا، وكل استدعاء أداة يكون قابلاً للملاحظة وموسومًا، ويدار اكتشاف الخادم عبر سجل خاضع للحوكمة بدلاً من ملفات تكوين متناثرة. إذا كنت تقيّم الخيارات، فإن ملخصنا لـ أفضل بوابات MCP يغطي المقايضات، واستضافة خادم MCP تغطي تشغيل الخوادم نفسها.
التعامل مع المستضيف على أنه العميل. تقول الفرق "Cursor هو عميل MCP الخاص بي". Cursor هو المستضيف؛ وهو يحتوي على عملاء. يبرز الفارق في اللحظة التي تصفي فيها الأخطاء: الأداة التي لا تصل أبدًا إلى النموذج هي قرار عرض من جانب المستضيف، بينما الأداة التي تعطى خطأً عند الاستدعاء هي مشكلة عميل أو خادم. الخلط بين الاثنين يجعلك تبحث في الطبقة الخاطئة.
تجاهل مصافحة الـinitialize. المطورون الذين يكتبون عملاء مخصصين يطلقون أحيانًا tools/call قبل اكتمال مفاوضة الإمكانيات، أو يفترضون إمكانية لم يعلن عنها الخادم أبدًا. النتيجة هي إخفاقات متقطعة ومربكة. المصافحة ليست مجرد شكلية؛ إنها العقد. احترمه أو توقع سلوكًا متذبذبًا.
الخلط بين أخطاء الأدوات وأخطاء البروتوكول. تحدد نتيجة MCP ما إذا كانت الأداة نفسها قد فشلت (404 يجب أن يراها النموذج ويفكر فيها) مقابل استدعاء مشوه (مشكلة كودك). العملاء الذين يدمجون هذه إما يخفون إشارة مفيدة عن النموذج أو ينهارون في ظروف قابلة للاسترداد.
الترميز الصلب لعناوين URL الخاصة بالخادم وبيانات الاعتماد في كل عميل. يعمل هذا لثلاثة خوادم وينهار عند ثلاثين. التكوين الثابت يعني أن كل تدوير وكل تحريك هو تغيير على مستوى الأسطول بأكمله. الاكتشاف الديناميكي من خلال السجل هو الشيء الوحيد الذي يتوسع.
ترك كل عميل يتعامل مع OAuth الخاص به. من السهل تنفيذ OAuth 2.1 مع PKCE وتجديد الرمز المميز بشكل خاطئ بدقة، تسريب الرموز المميزة في السجلات، التحقق المفقود من الجمهور، التجديد الفاشل. يعني تمركز المصادقة في البوابة أنك تنفذها مرة واحدة، بشكل صحيح، بدلاً من N من المرات مع N من الأخطاء.
عميل MCP هو المكون غير المبهر الذي يجعل استخدام أدوات الوكلاء يعمل: فهو يحتفظ بالاتصال، ويفاوض الإمكانيات، ويوثق الهوية، وينظم كل استدعاء أداة عبر JSON-RPC. احصل على النموذج الذهني الصحيح: يملك المستضيف السياسة، ويملك العميل سلك الاتصال، ويفعل الخادم العمل — ويتوقف MCP عن كونه سحرًا ويصبح شيئًا يمكنك تشغيله وتصفية أخطائه.
عند عميل واحد وخادم واحد، يكون النموذج المباشر ممتازاً. ولكن عند النطاق المؤسسي، مع عشرات الخوادم ومئات المستخدمين، تتوقف عن توجيه العملاء إلى الخوادم مباشرة وتضع بوابة في المنتصف: نقطة نهاية واحدة، ومصادقة واكتشاف مركزيان، وحوكمة على كل استدعاء أداة. تلك هي المعمارية التي تحافظ على أسطول متنامٍ من الوكلاء مفيدًا وتحت السيطرة على حد سواء.
امنح كل عميل MCP بوابة واحدة آمنة للاتصال من خلالها. احجز عرضًا توضيحيًا.
TrueFoundry AI Gateway delivers ~3–4 ms latency, handles 350+ RPS on 1 vCPU, scales horizontally with ease, and is production-ready, while LiteLLM suffers from high latency, struggles beyond moderate RPS, lacks built-in scaling, and is best for light or prototype workloads.





أحدث الأخبار والمقالات والموارد تصلك مباشرة إلى بريدك الوارد




