


نوفمبر 20, 2026
|
5 min read


احصل على وصول فوري إلى بيئة TrueFoundry مباشرة. انشر النماذج، ووجّه حركة مرور LLM، واستكشف المنصة بالكامل — بيئة الاختبار الخاصة بك جاهزة في ثوانٍ، ولا يلزم وجود بطاقة ائتمان.



Published: نوفمبر 20, 2026

Blazingly fast way to build, track and deploy your models!
تُعد ميزة OpenRouter ZDR أول ما تلجأ إليه معظم الفرق عندما يطرح مراجع الأمان سؤالاً حول مكان استقرار المدخلات، ومن الضروري التعامل بدقة مع ما توفره هذه الميزة. تقيد ZDR الطلب بالمزودين الذين لا يخزنون المدخلات أو الاستجابات. وهي تتحكم في احتفاظ المزود بالبيانات، وليس احتفاظ OpenRouter، وتعد جزءًا من منظومة ضوابط أوسع يجب أن يجيب عنها AI gateway: ما هو المسموح، وأين تستقر البيانات، وما الذي يتم التخزين به، ومن يمكنه إثبات ذلك لاحقًا.
يغطي هذا المقال محور الحوكمة والسياسات ضمن سلسلة المقارنة بين TrueFoundry و OpenRouter: كيفية التعبير عن السياسة، ونطاقها، واختبارها، وإصداراتها؛ وقوائم السماح والحظر؛ والقيود على مستوى المدخلات والأدوات والمعلمات؛ وإقامة البيانات بالنسبة للبيانات المخزنة؛ وسياسة التسجيل وإخفاء الهوية (masking)؛ والاحتفاظ بالحذف؛ وسجل تدقيق التغييرات. كُتب هذا المقال لمهندس المنصات الذي يتعين عليه تنفيذ القواعد ولمسؤول الامتثال الذي يقع على عاتقه الدفاع عنها، وقد استُمدت جميع الادعاءات من التوثيق الرسمي المعلن للموردين.
تضمن ميزة OpenRouter ZDR عدم قيام المزودين بتخزين المدخلات أو الاستجابات. وتتميز بإمكانية إنفاذها عالميًا، إما لكل مجموعة نماذج (Anthropic، و OpenAI، و Google، و SpaceXAI، والنماذج غير المتقدمة) عبر حواجز الحماية (guardrails)، أو لكل طلب باستخدام معلمة ZDR. وبشكل منفصل، تضمن الإعدادات provider.data_collection: "deny" توجيه الطلبات فقط إلى المزودين الذين لا يجمعون بيانات المستخدمين، وتُحدد لكل طلب أو كإعداد افتراضي على مستوى الحساب في إعدادات الخصوصية. يُدار هذان الخياران بشكل مستقل لأنهما يمثلان وعدين مختلفين: فبعض النقاط النهائية لا تتدرب على بياناتك ولكنها تحتفظ بها بغرض فحص الانتهاكات أو لأسباب قانونية، ولهذا فإن سياسة البيانات في OpenRouter التي تنص على "عدم التدريب" لا تعني "عدم الاحتفاظ".
تحدد ثلاثة قيود نطاق هذا الضابط. لا تمتد ZDR إلى الملحقات والأدوات التي تفعلها، مثل البحث عبر الويب، والتي قد يتم تشغيلها بواسطة أطراف خارجية لها سياسات احتفاظ خاصة بها. كذلك، تتحكم ZDR في احتفاظ المزود بالبيانات، وليس احتفاظ OpenRouter نفسها؛ حيث إن احتفاظ OpenRouter بالمحتوى يعتمد على مفتاح تسجيل منفصل على مستوى مساحة العمل، موضح أدناه. كما يستمر احتفاظ OpenRouter ببيانات وصف الطلبات (الأختام الزمنية، والنموذج، وعدد الرموز، والزمن المستغرق) لأغراض الفواتير والعمليات دون مدة محددة أو فترة قابلة للتكوين. وتغطي اتفاقية معالجة البيانات (DPA) الموقعة والمتاحة لعملاء المؤسسات تكوين ZDR، وهي الوثيقة المناسبة لفريق الامتثال للاستناد إليها.
لا تحتوي TrueFoundry على ميزة ZDR، والسبب في ذلك هيكلي وليس نقصًا في الإمكانيات: فأنت تستخدم مفاتيح المزود الخاصة بك، وبالتالي فإن شروط الاحتفاظ الخاصة بالمزود هي التي تفاوضت عليها، والضابط المكافئ هنا هو حساب المزود المسموح للفريق استخدامه. وتتقاطع المنتجات عند استخدام عدم الاحتفاظ بالبيانات في OpenRouter كسياسة توجيه مقابل أذونات حساب المزود في TrueFoundry كسياسة وصول، وهو ما يحدد طبيعة جميع النقاط في هذا المحور: توجّه OpenRouter حركة المرور، بينما تمنح TrueFoundry التفويض لها.
تُشكل حواجز الحماية (guardrails) في OpenRouter محرك السياسات الأساسي. وحاجز الحماية هو كائن قاعدة مسمى، يتم إنشاؤه في Workspaces ← Guardrails أو عبر Management API (إنشاء، تحديث، حذف، إدراج، تعيين للمفاتيح أو الأعضاء)، ويجمع بين حد الميزانية، وقائمة السماح للنماذج، وقائمة السماح للمزودين، و ZDR لكل مجموعة نماذج، واكتشاف حفن المدخلات عبر التعبيرات النمطية (regex)، والمعلومات الحساسة (إعدادات PII المسبقة بالإضافة إلى الاكتشاف عبر NLP)، وفلاتر المحتوى المخصصة عبر regex. في المؤسسة، يقتصر إعداد حواجز الحماية على المسؤولين فقط؛ حيث تُتورث سياسات الخصوصية قيود المزودين على مستوى الحساب، ولا يمكن لحاجز الحماية إلا أن يكون أكثر تقييدًا. تُوثق قواعد التركيب لكل نوع قاعدة، وهو ما يستحق الإشادة: تتداخل قوائم السماح (الأكثر تقييدًا هو الفائز)، وتُطبق ZDR بشرط (OR) لكل مجموعة نماذج، وتتجمع فلاتر المعلومات الحساسة مع تفوق الحظر على التعديل (redact)، وتُفحص الميزانيات بشكل منفصل لكل طبقة بدلاً من دمجها. ويتم التعبير عنها عبر نماذج واجهة المستخدم بالإضافة إلى REST؛ ولا تتوفر لغة سياسات، أو ملفات YAML، أو مسار GitOps. وتُعتبر الاختبارات قبل النشر جزئية: حيث يسجل إجراء الإشارة (flag) الاكتشاف دون إنفاذه، ولكن ذلك يقتصر على فلتر حقن التعبيرات النمطية؛ بينما تقبل قواعد PII الحظر أو التعديل، ولا تتوفر إمكانية التشغيل التجريبي للميزانيات وقوائم السماح.
تُعبر TrueFoundry عن السياسة كـ مجموعات قواعد مبنية عبر واجهة المستخدم مع تكافؤ بصيغة YAML ("Apply as YAML" في كل نموذج قاعدة)، ومجمعة في أربع عائلات تحت AI Gateway ← Policies: Guardrails، و Budget Limiting، و Logging Config، و Rate Limiting. تشترك العائلات الأربع في نموذج نطاق واحد: الموضوعات (المستخدم، الفريق، الحساب الافتراضي)، النماذج بما في ذلك النماذج الافتراضية، وخوادم وأدوات MCP، وحسابات المزودين، وقيم مفاتيح X-TFY-METADATA (guardrails configuration). تتضمن الميزانيات API للمحاكاة يُرجع القواعد التي ستتطابق مع طلب افتراضي قبل اعتمادها، وتعمل حواجز الحماية في وضع المراقبة أو التحذير قبل الإنفاذ (simulate budgets). بالنسبة للحالات التي لا يمكن لنماذج واجهة المستخدم التعبير عنها، تتيح لك سياسات Cedar و OPA كتابة القاعدة ككود برمجي (Cedar, OPA). تختلف دلالات التقييم حسب كل عائلة وننقلها بدقة: الميزانيات تتطلب تحقق (AND) لجميع القواعد المتطابقة، وتحديد المعدل يعتمد على أول تطابق، والتسجيل يعتمد على أولوية الحظر.
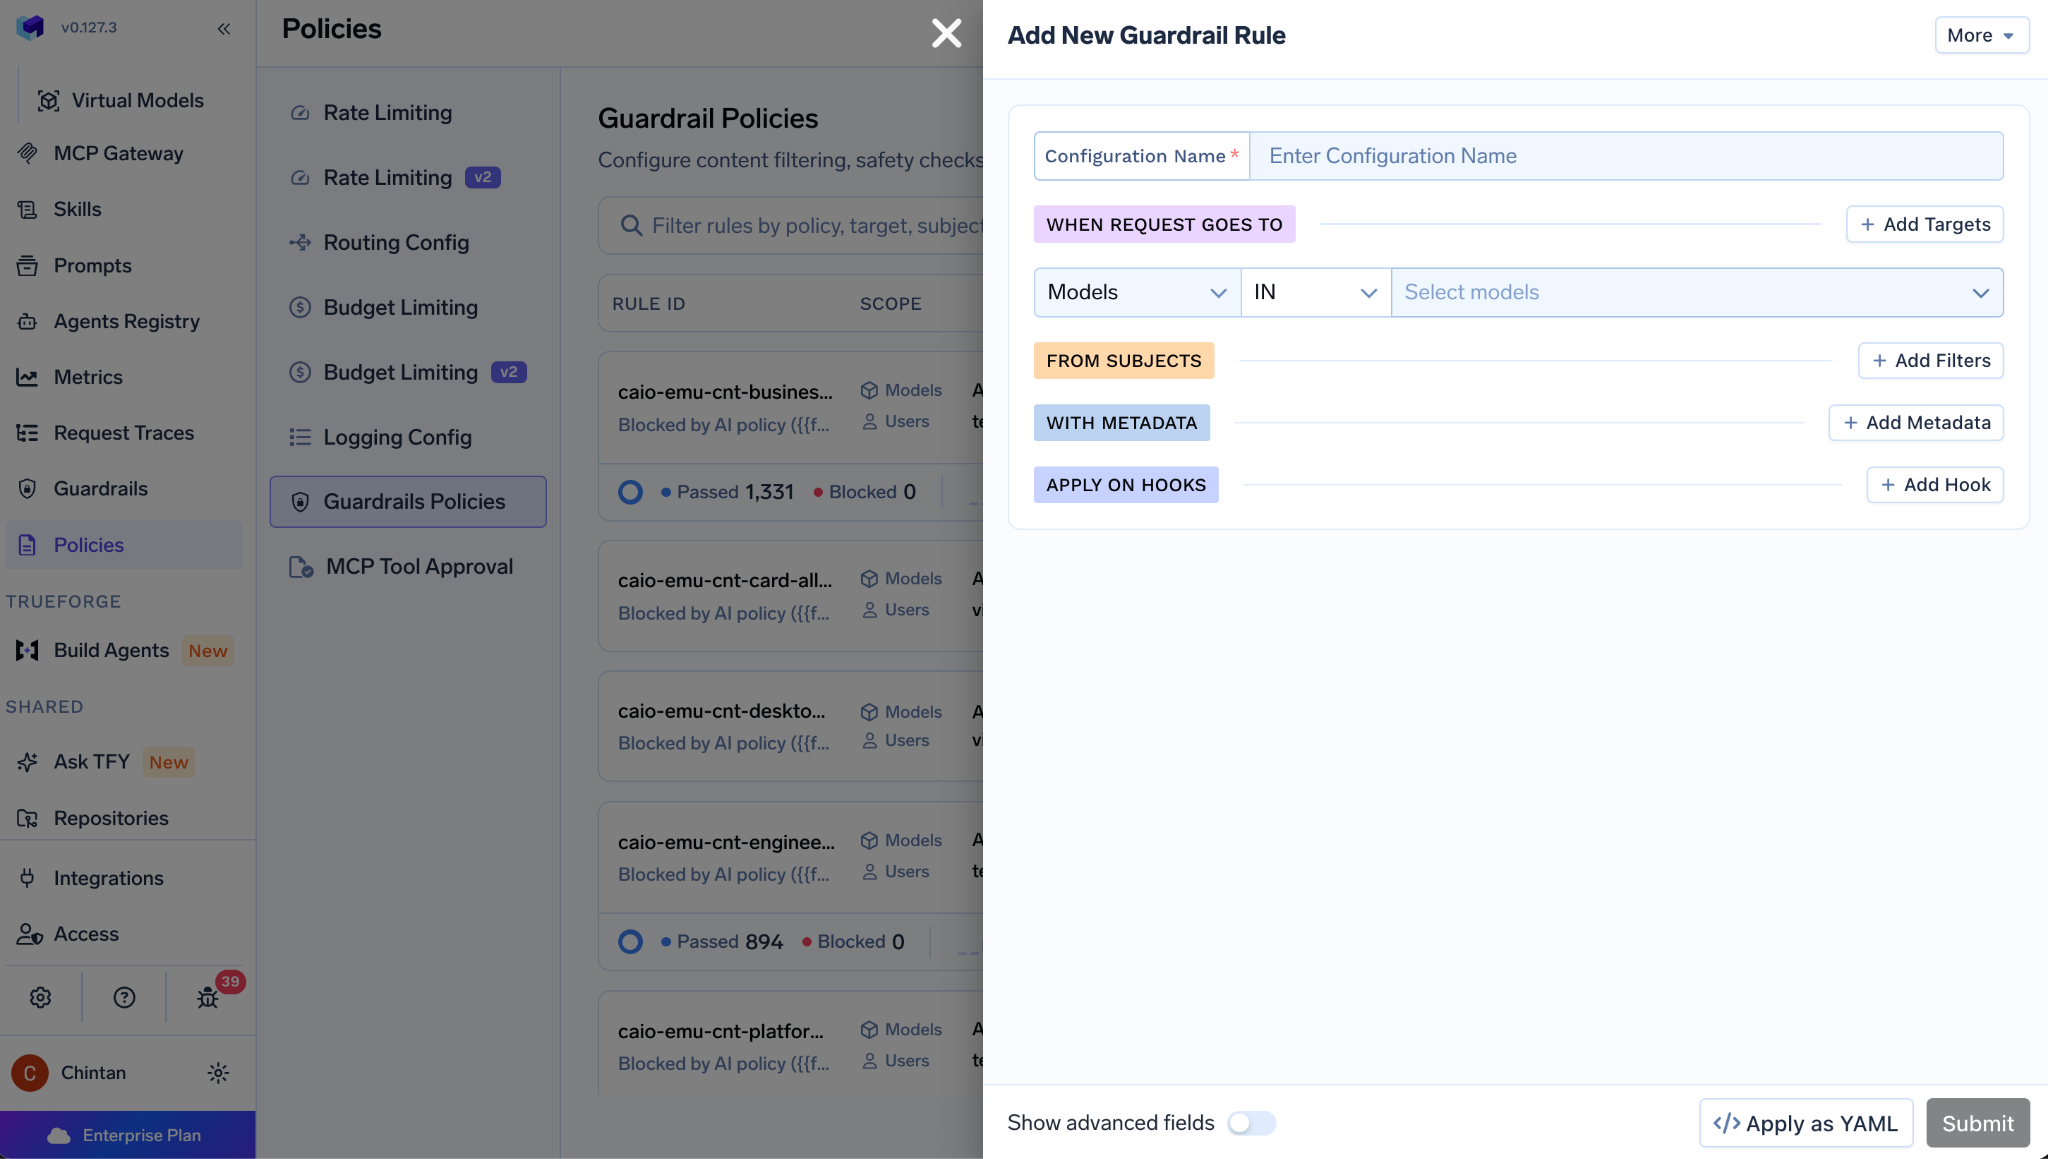
هناك أمران لا يوثقهما أي من الموردين، ونذكرهما بوضوح: إصدارات قواعد السياسة (لا توجد مسودة ونشر، ولا استرجاع، ولا سجل تغييرات) وسير عمل الموافقة على تغييرات السياسة (التعديلات التي يجريها المسؤولون المعتمدون تدخل حيز التنفيذ عند الحفظ، دون التحكم المزدوج). تتوفر لمنتجات إدارة API للمؤسسات حلول لإدارة التغيير في هذا الجانب، بينما لا توفر أي من المنصتين ذلك حتى الآن.
توفر OpenRouter قوائم السماح فقط. تتيح المنصة قائمة سماح للنماذج وقائمة سماح للمزودين، وتعيين القائمة كفارغة يعني السماح للجميع، مع غياب الخيارات الأساسية لقوائم الحظر. وتظهر التكلفة التشغيلية للاقتصار على قوائم السماح جليًا: فعند إطلاق نموذج جديد، يجب تعديل كل حاجز حماية للسماح به، بينما تتيح قائمة الحظر قبوله تلقائيًا. يُعد هذا الوضع الافتراضي أكثر أمانًا لكنه يتطلب صيانة أعلى، ويشكل عبئًا إداريًا مستمرًا عند التعامل مع عشرات التطبيقات. كما لا تتوفر سياسات على مستوى الأدوات؛ حيث تشغل OpenRouter أدوات الخادم الخاصة بها، ولكن لم يتم توثيق أي أذونات أو قيود أو ضوابط موافقة لكل أداة، وتظل الملحقات خارج نطاق ZDR. علاوة على ذلك، لا تتوفر سياسات موثقة على مستوى المعلمات؛ إذ لا يوجد ما يقيد درجة الحرارة (temperature) أو max_tokens، ويُعتبر المعلم provider.max_price القيد التوجيهي وليس سياسة.
توفر TrueFoundry كلا الاتجاهين. تُعد أذونات RBAC هي قائمة السماح (حيث لا يرى الفريق ولا يستدعي إلا النماذج الممنوحة له)، وتضيف قواعد السياسة شروط IN و NOT IN على النماذج لكل موضوع، مع إمكانية التعبير حسب البيئة عبر البيانات الوصفية (environment: production) أو الحسابات الافتراضية لكل بيئة (gateway access control). تستهدف السياسات على مستوى الأدوات خوادم MCP محددة وأدوات فردية، مع توفير خطافات (hooks) قبل وبعد الاستدعاء. وتأتي السياسات على مستوى المعلمات من حاجز حماية للتحقق من البيانات الوصفية يُنفذ البيانات الوصفية المطلوبة للطلب، ومن قواعد Cedar و OPA التي يمكن كتابتها مقابل معلمات الطلب. ونشير إلى نقطة هامة للمحررين والمشترين على حد سواء: يجب التحقق عمليًا من القيود المحددة على المعلمات، مثل حظر درجة الحرارة التي تتجاوز 1، قبل اعتمادها بشكل عام.
تُعد إقامة البيانات مسألة تتعلق بالبيانات أثناء التخزين وليست مسألة شبكات، ويقدم الموردان إجابات لأسئلة مختلفة.
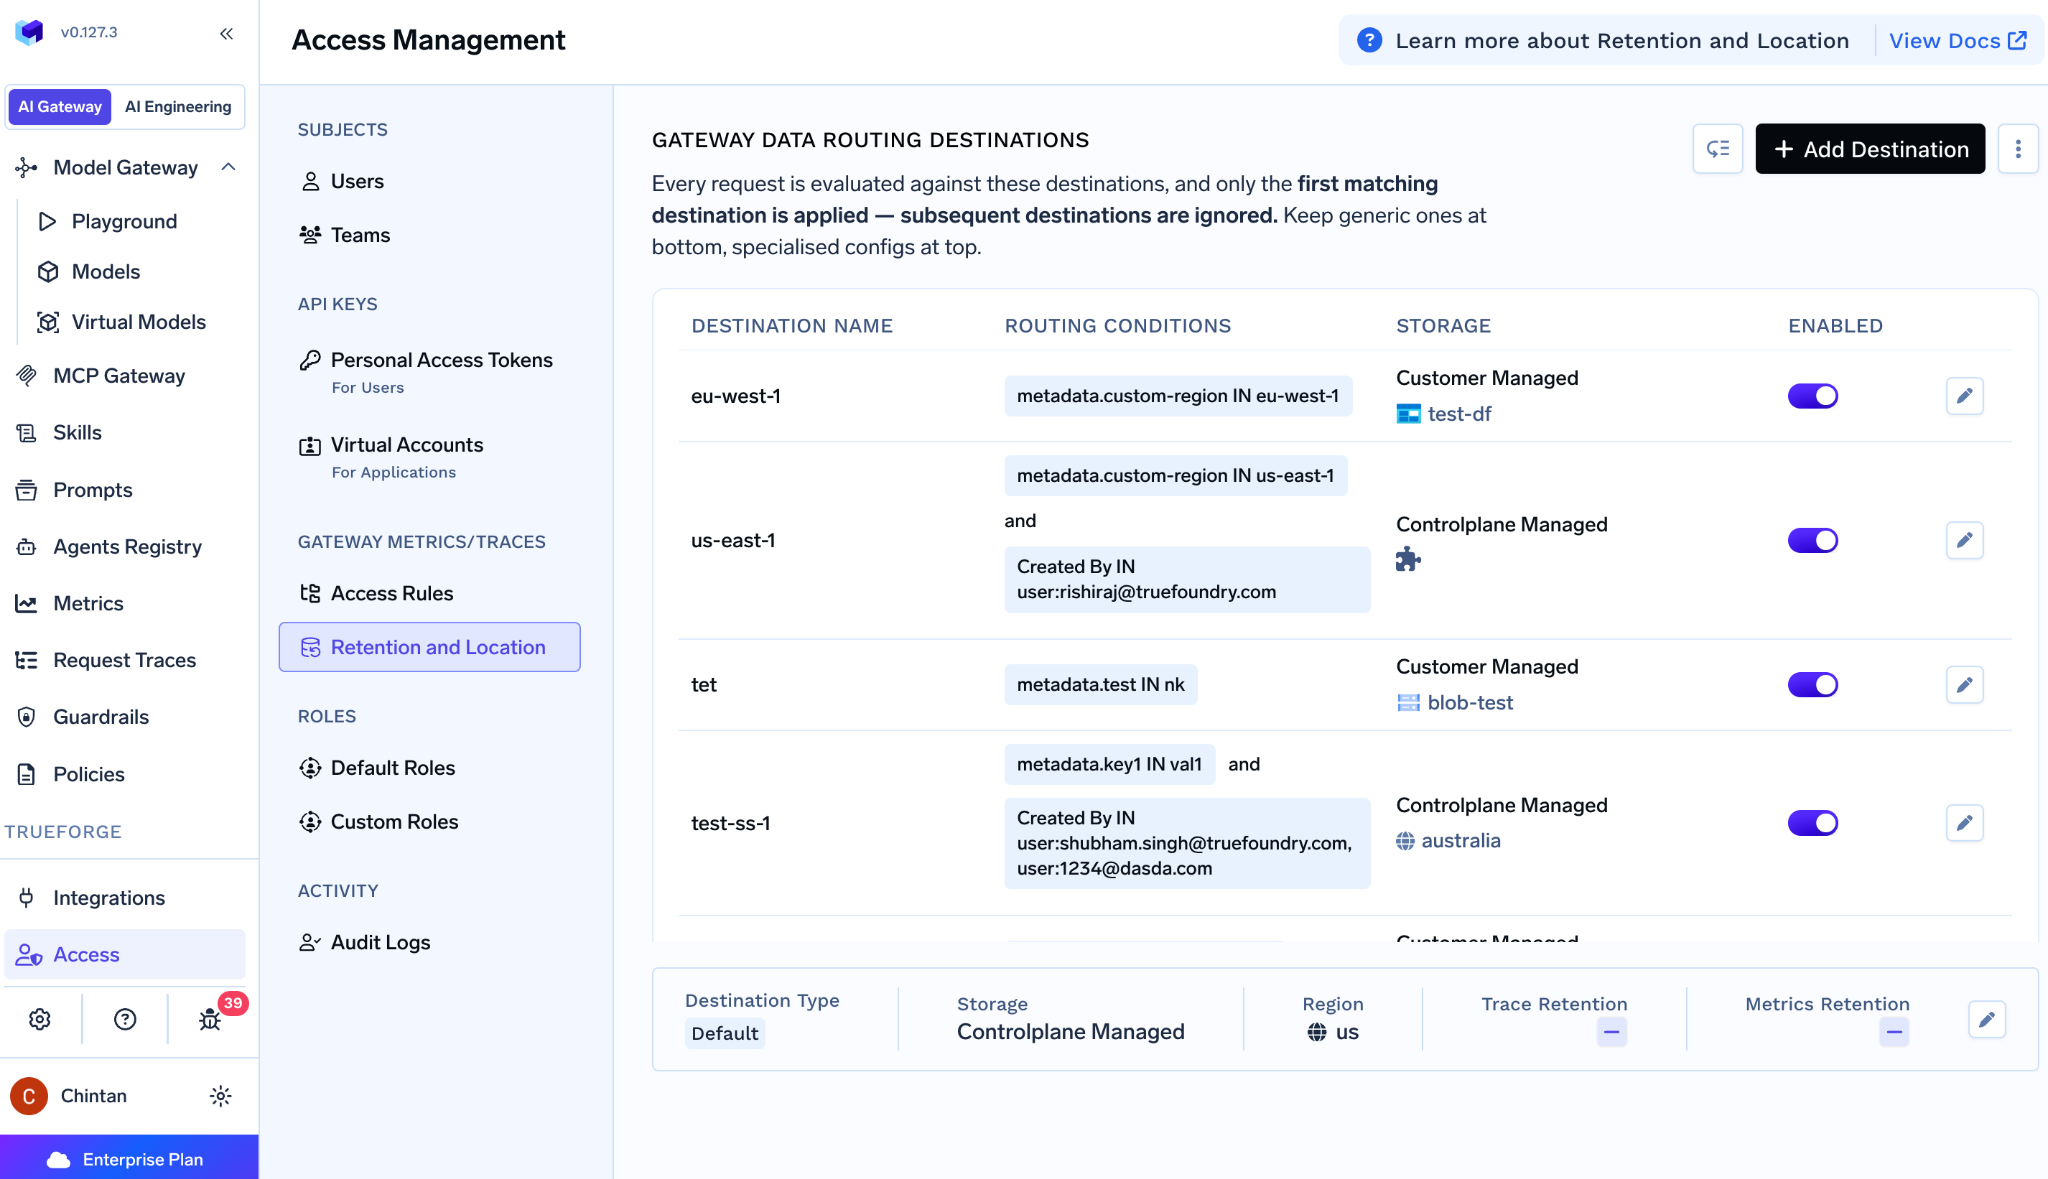
يحدد خيار توجيه البيانات في TrueFoundry (AI Gateway ← Controls) مكان استقرار التتبعات: إما في وحدة التخزين المدارة عبر لوحة التحكم مع تحديد المنطقة في الطراز السحابي (SaaS)، أو في وحدة التخزين الكائنية المدارة بواسطة العميل في الحاوية والمنطقة الخاصة بك. وتضيف خطة المؤسسات توجيهًا شرطيًا مع وجهات متعددة تتطابق من الأعلى إلى الأسفل بناءً على البيانات الوصفية أو هوية المتصل، بحيث تنتقل تتبعات الفريق الأوروبي إلى حاوية في الاتحاد الأوروبي وتنتقل بقية التتبعات إلى الوجهة الافتراضية (data routing). يُعد مخزن البيانات لكل منطقة خيار نشر عملي وليس مجرد تفريغ لمنطقة واحدة. ونشير إلى تنبيهين: تنتقل المقاييس دائمًا إلى الوجهة الافتراضية ويتم الاحتفاظ بها دائمًا دون إمكانية التحكم في مكان الإقامة؛ وفي وضع الاستضافة الذاتية تكون إقامة البيانات ملكك بالكامل لعدم خروج أي بيانات. وللفرق التي تشغل النماذج في بيئتها الخاصة، يغطي دليلنا حول on-premise LLM deployment هذا الجانب بالتفصيل.
يُعتبر التوجيه حسب المنطقة في OpenRouter إجابة تتعلق بموقع المعالجة في المقام الأول: فبالنسبة لعملاء المؤسسات، يتم فك تشفير المدخلات والمخرجات ومعالجتها داخل المنطقة المحددة، سواء في الاتحاد الأوروبي أو الولايات المتحدة. وتتمثل الوضعية الافتراضية عند التخزين في تقليل البيانات المخزنة لعدم الاحتفاظ بالمحتوى، ولكن لم يتم توثيق مكان استقرار البيانات الوصفية المحتفظ بها أو المنطقة التي تتبعها. ويقوم خيار تسجيل المدخلات والمخرجات (Input & Output Logging) بتخزين المحتوى في مشروع Google Cloud Storage معزول لم تُحدد منطقته. وتتمثل النتيجة الأبرز في هذا المحور في أن تسجيل المدخلات والمخرجات لا يطبق على الطلبات الموجهة عبر النقاط النهائية في الاتحاد الأوروبي أو الولايات المتحدة، مما يجعل التوجيه الإقليمي وتسجيل محتوى المدخلات خيارين متعارضين. وبالتالي، لا يمكن لمشتري المؤسسات الذي يطلب الإقامة في الاتحاد الأوروبي الحصول في الوقت نفسه على تصحيح أخطاء أو تدقيق على مستوى المدخلات عبر المنصة.
تُمثل هذه الإمكانية أكثر النقاط تميزًا في هذا المحور، ولذلك نعرضها في شكل مصفوفة بدلاً من الإجابة بنعم أو لا.
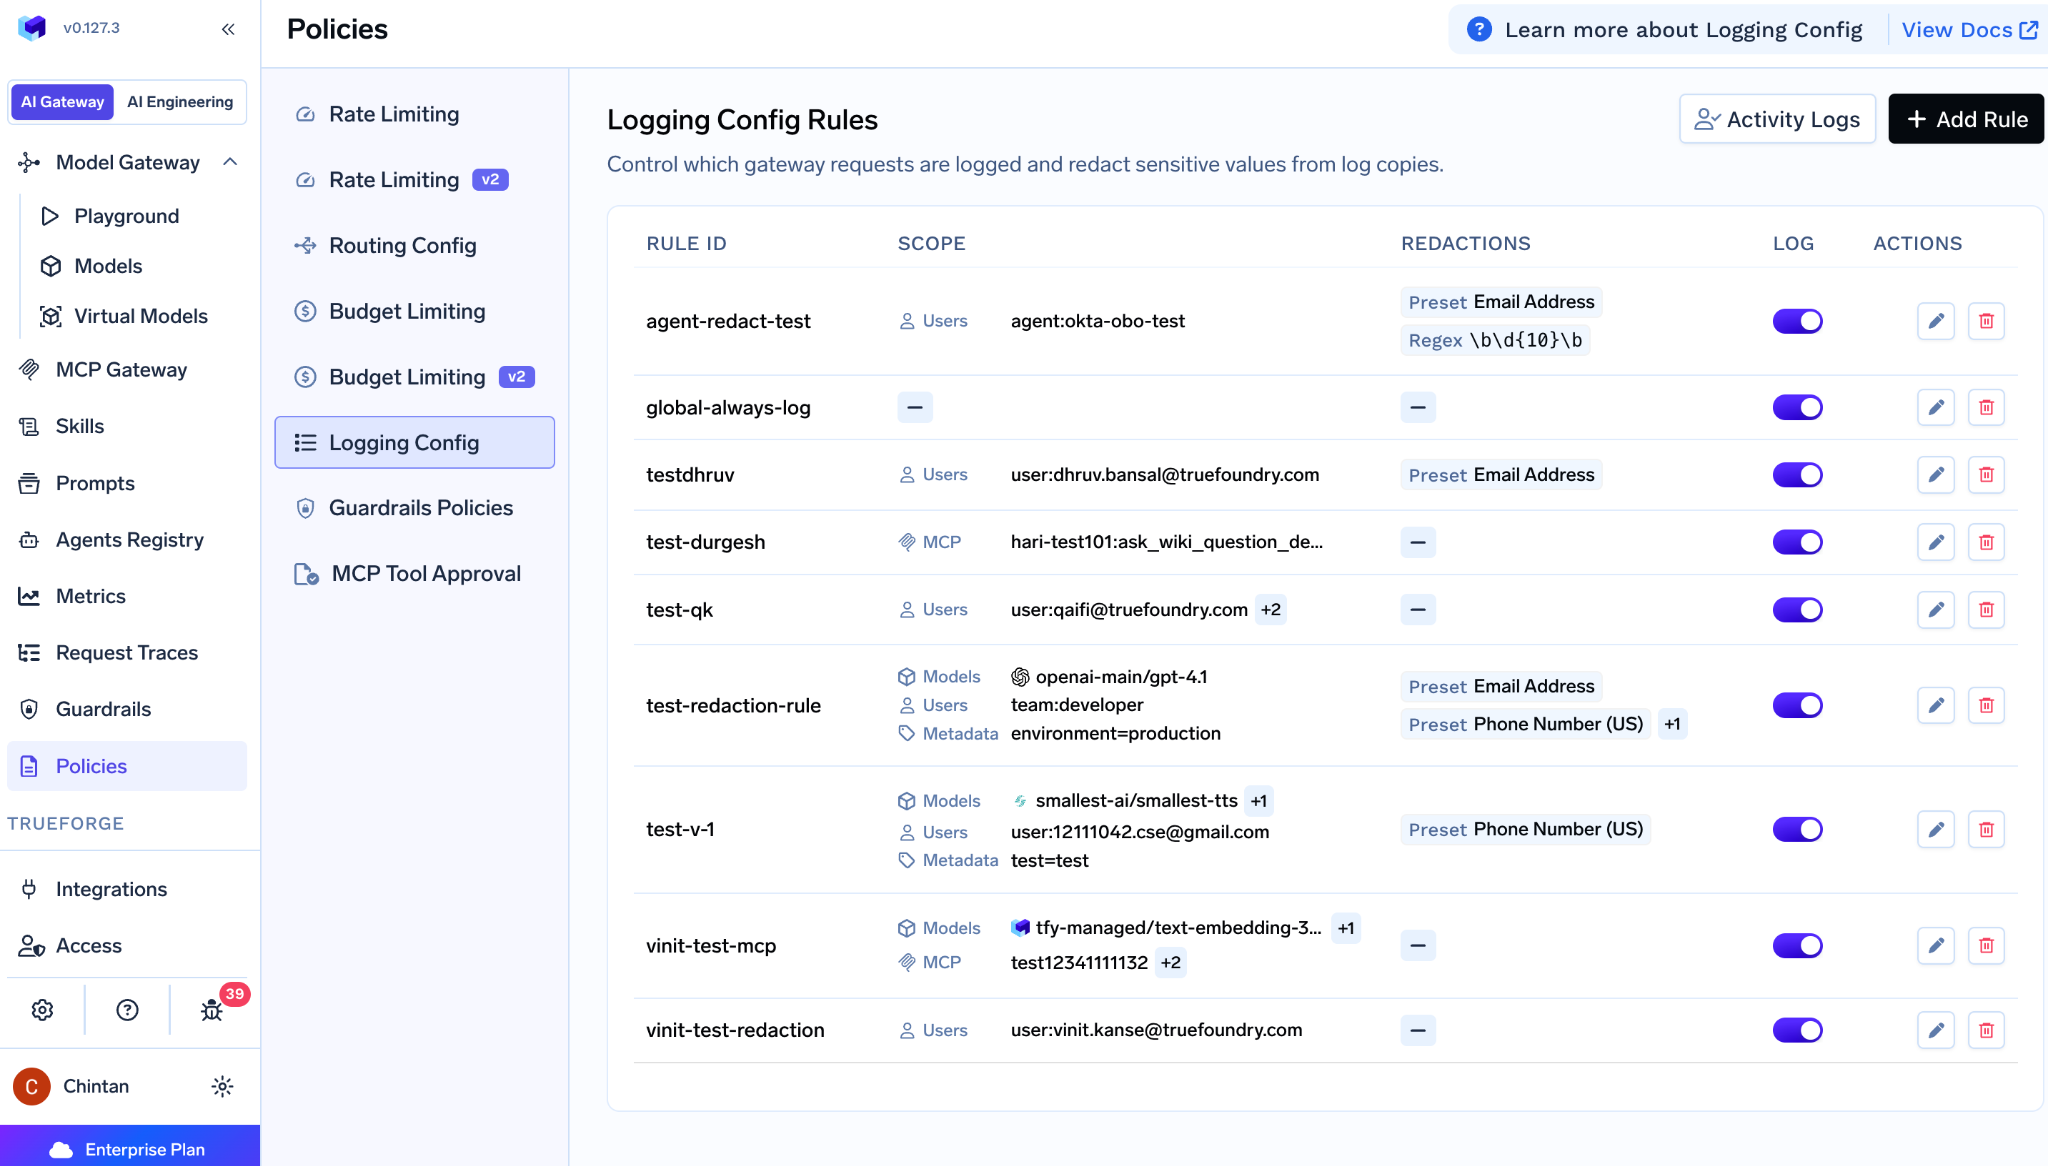
إعدادات التسجيل (Logging Configs) في TrueFoundry هي قواعد مسماة تتضمن شروطًا مرتبطة بـ (AND) حول الموضوعات والنماذج والبيانات الوصفية. تحتوي كل قاعدة على مفتاح تشغيل/إيقاف التسجيل وأنماط تنقيح (redaction) مستمدة من كتالوج محدد مسبقًا (البريد الإلكتروني، ورقم الضمان الاجتماعي الأمريكي، وبطاقة الائتمان، ورقم Aadhaar و PAN الهندي، وغيرها) بالإضافة إلى تعبيرات نمطية مخصصة مع نصوص استبدال مخصصة. يتم تقييم جميع القواعد المتطابقة، ويكون القرار للحظر (قاعدة متطابقة واحدة مع إيقاف التسجيل تحجب نص الطلب)، وتندمج عمليات التنقيح عبر قواعد السماح المتطابقة. يطبق التنقيح على النسخة المخزنة فقط؛ ولا يتم تعديل الطلب المباشر للمزود عبر هذه الميزة. وتعمل ترويسة X-TFY-LOGGING-CONFIG لكل طلب كخيار إحتياطي عند عدم تطابق أي قاعدة، وتُسجل البيانات الوصفية والتكلفة والرموز والزمن المستغرق دائمًا، كما يسجل كل تتبع الإعدادين tfy.logging.prompt_logging_enabled و matched_config_names، مما يجعل قرار التسجيل نفسه قابلاً للتدقيق (logging config). الإجابة المباشرة: قرار التسجيل لكل طلب، نعم؛ إخفاء البيانات قبل التخزين، نعم؛ التغيير حسب الفريق والمطور والنموذج والبيئة وتطابق التعبيرات النمطية، نعم.
يتم إنفاذ كل ذلك على مستوى بوابة عديمة الحالة (stateless) بزمن انتقال إضافي يبلغ حوالي 3-4 ميلي ثانية وأكثر من 350 طلبًا في الثانية لكل وحدة معالجة مركزية افتراضية (vCPU) عبر أكثر من 2,500 نموذج لغوي كبير (LLM).
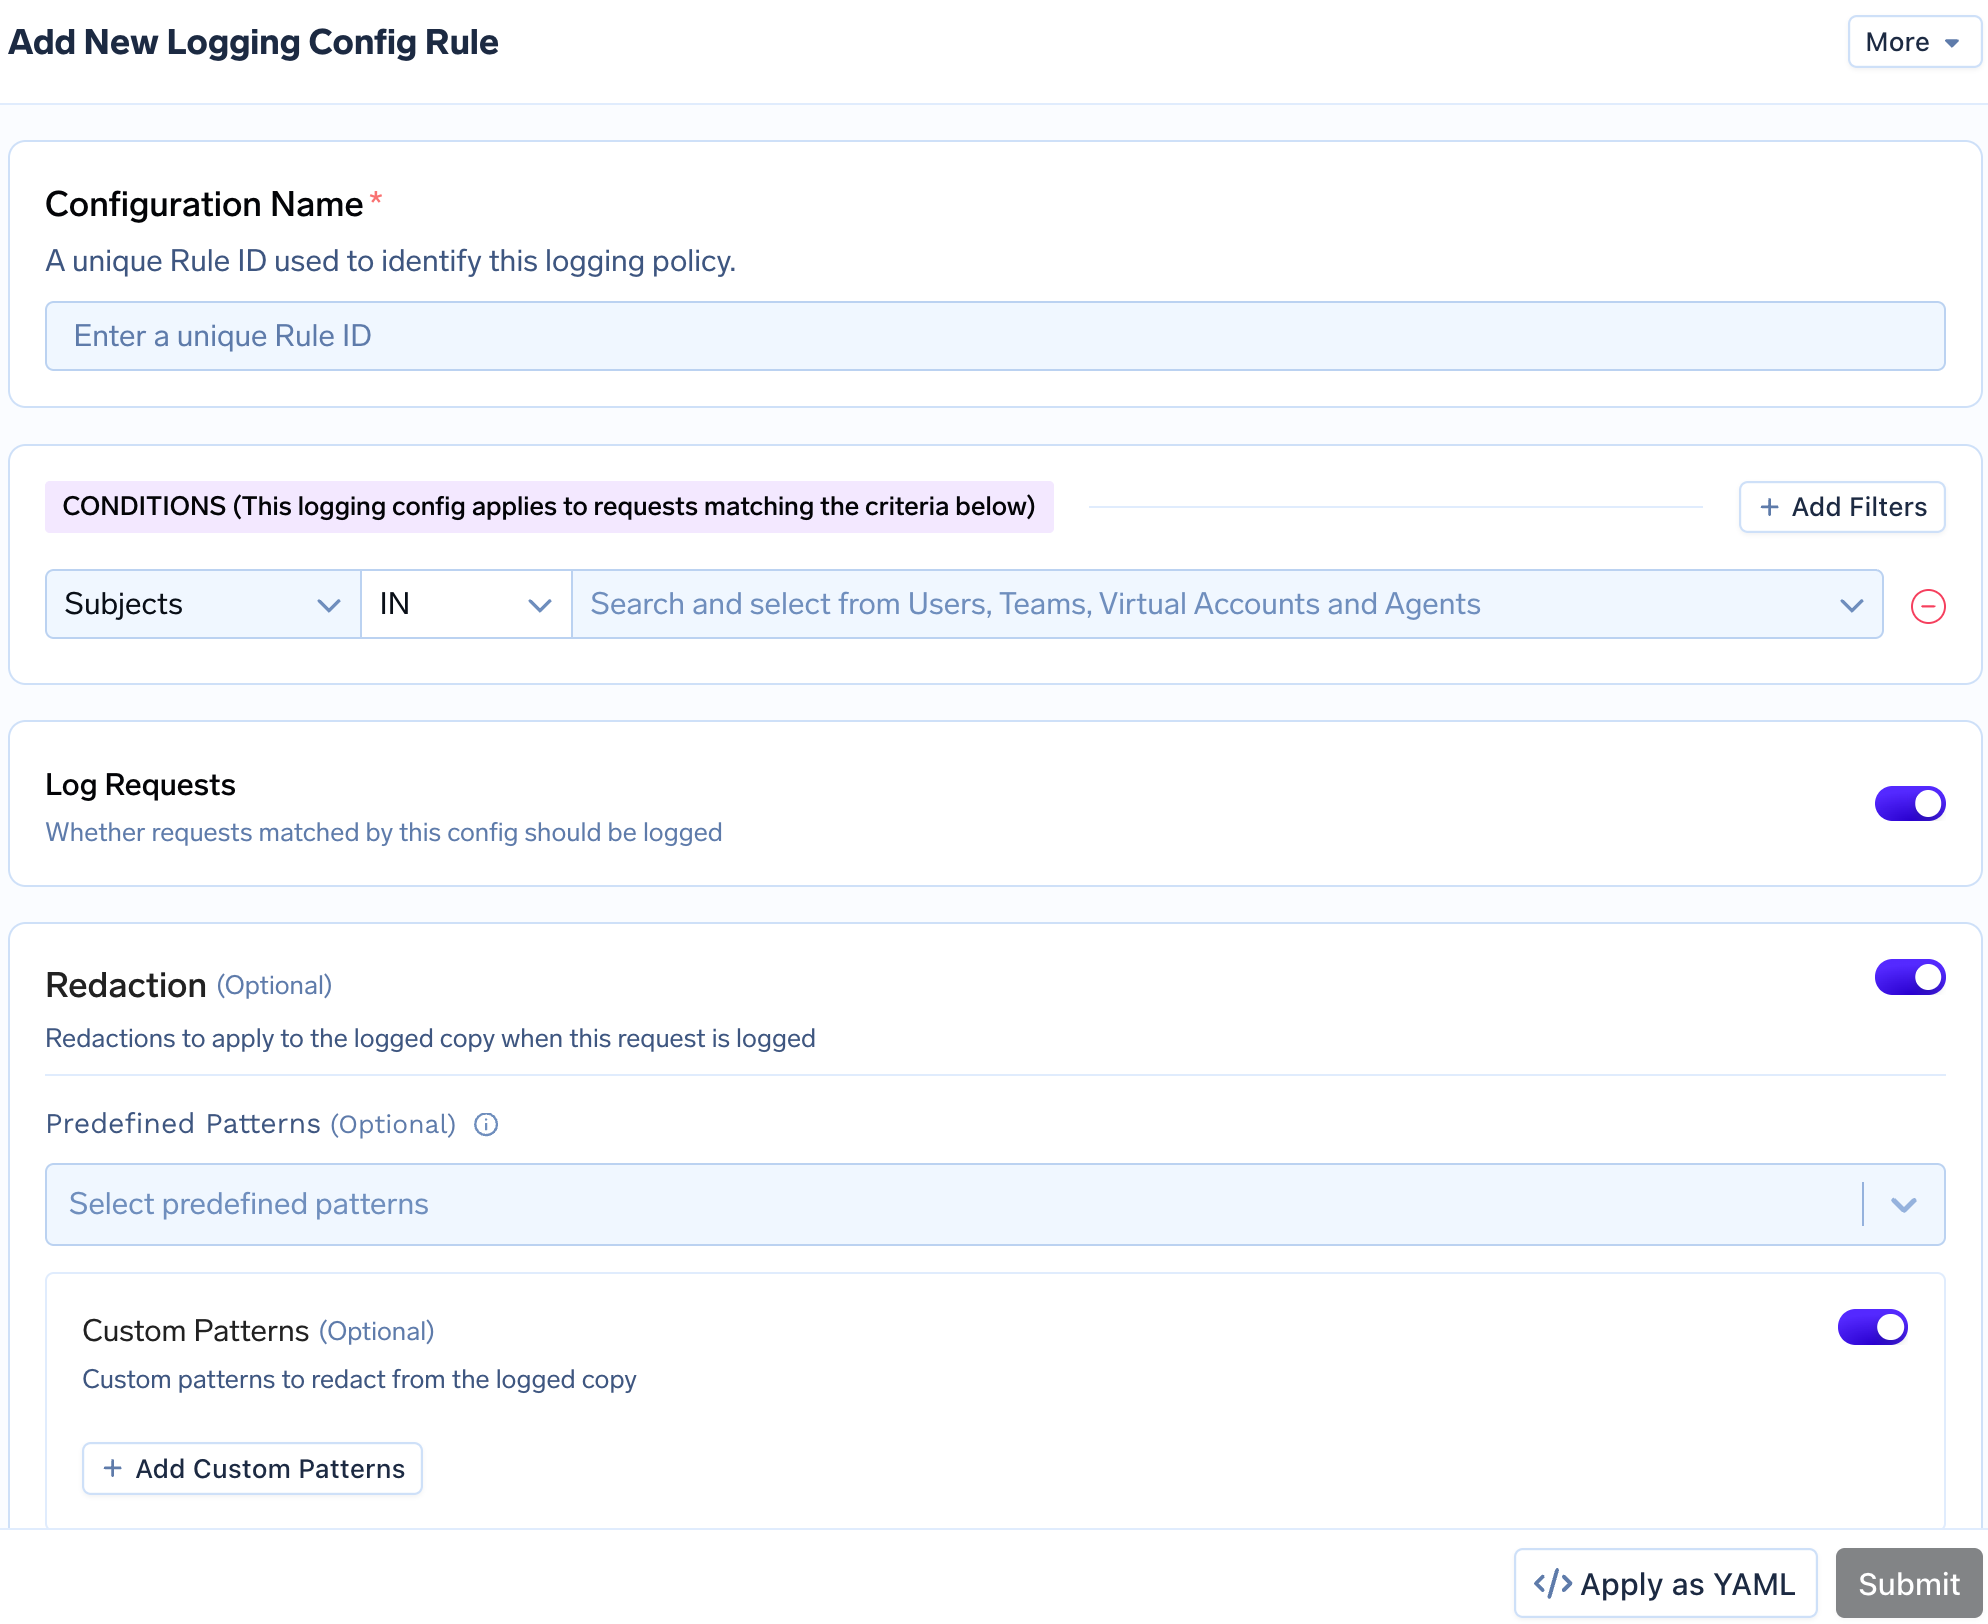
في OpenRouter: اتخاذ قرار التسجيل لكل طلب، لا، لأن تسجيل المدخلات والمخرجات مفتاح مفعل على مستوى مساحة العمل يمكن للمسؤولين فقط تغييره. إخفاء البيانات قبل التسجيل، لا. التغيير حسب الفريق، يتحقق فقط بقدر ما تمثله مساحة العمل للفريق. التغيير حسب المطور أو النموذج أو البيئة أو تطابق التعبيرات النمطية، لا. ويجب توضيح هذا الحد بدقة: التنقيح الذي توفره OpenRouter (إعدادات PII المسبقة والتعبيرات النمطية المخصصة) يعدل الطلب المباشر قبل أن يراه المزود. ويُعتبر ذلك تنقيحًا وقت الطلب، وهو ما نغطيه في مقال الأمان، وليس إخفاءً وقت التسجيل؛ فلا يمكنك تكوين "تسجيل كل شيء وإخفاء هذا الجزء" بشكل مستقل عما يستلمه المزود، لأن الأمرين يتبعان الضابط نفسه. وتتحكم معلمة ZDR في الاحتفاظ من جانب المزود، وليس في تسجيل OpenRouter، ولا ينبغي الخلط بينها وبين سياسة التسجيل.
يمكن تكوين فترة الاحتفاظ بالتتبع في TrueFoundry لكل وجهة توجيه بيانات، مع وجود سياسة افتراضية عند عدم التحديد. وتُحفظ المقاييس دائمًا دون إمكانية للتكوين. ولم يتم توثيق الحق في مسح طلبات مسجلة محددة كسير عمل داخل المنتج؛ ومع التخزين المدار بواسطة العميل فأنت تمتلك حاوية التخزين، وبالتالي تكون عملية الحذف من مسؤوليتك تقنيًا. أما بالنسبة لسجل تدقيق التغييرات الإدارية فنذكر بوضوح: تقتصر لغة التدقيق في وثائقنا على أنشطة الوكيل والطلب، ولم يتم توثيق سجل للتغييرات (من غير أي سياسة ومتى) مع خيار التصدير، على الرغم من أن صفحة الأسعار تدرج سجلات التدقيق ضمن خطة المؤسسات. يمكنك طلب عرض توضيحي منا للتحقق من هذه الميزة بدلاً من الاعتماد على النص المكتوب فقط (data routing, pricing).
تعتمد OpenRouter عدم الاحتفاظ بالمحتوى كخيار افتراضي؛ وتُحفظ البيانات الوصفية لأغراض الفواتير دون مدة محددة أو فترة قابلة للتكوين؛ ولم يتم توثيق فترات الاحتفاظ بالمدخلات المخزنة أو الحق في المسح. يوجد سجل تدقيق: حيث تنص وثائق تعيين مجموعات SCIM على أنه عند حذف مجموعة في مزود الهوية وفقدان الأعضاء للوصول، تُسجل عمليات الإزالة هناك. إلا أن نطاقه، وفترة الاحتفاظ به، وواجهة عرضه، وإمكانية تصديره غير موثقة، ولا تظهر صفحة مخصصة لسجل التدقيق، كما لم يتبين ما إذا كان يغطي تغييرات التكوين مثل تعديلات حواجز الحماية بدلاً من تغييرات العضوية فقط. وينتج خيار تصدير النشاط بيانات الاستخدام كملف CSV أو PDF مجمع حسب النموذج أو المفتاح أو العضو؛ وهو تقرير استخدام وليس تدقيقًا للتغييرات. لمعرفة كيفية ملاءمة سجل تدقيق الذكاء الاصطناعي لبرنامج الحوكمة الشامل، يغطي مقالنا حول AI governance هذا الإطار.
تستند إمكانيات TrueFoundry إلى وثائقنا الرسمية؛ بينما تعكس إمكانيات OpenRouter وظائفها الموثقة علنًا وقت كتابة هذا المقال.
في كلا الخيارين، احرص على استفسار المورد حول إصدارات السياسات، والموافقة على التغييرات، وسجل تدقيق التغييرات الإدارية القابل للتصدير؛ إذ لا يوثق أي منهما هذه النقاط حاليًا. للاطلاع على المجال الأوسع للبوابات، راجع دليلنا حول OpenRouter alternatives.
تُعد ميزة OpenRouter ZDR ضابطًا محددًا بدقة لأمر لا تستطيع معظم البوابات التعامل معه، وهو سياسات الاحتفاظ لدى المزودين الذين لم توقع معهم عقودًا مباشرة، وتأتي حواجز الحماية في OpenRouter مع أوضح قواعد التركيب في هذه الفئة. لكنها تظل مقيدة بنموذج هوية مسطح، وقوائم سماح فقط، وغياب سياسات الأدوات والمعلمات، ومفتاح تسجيل يعتمد على التشغيل أو الإيقاف لمساحة العمل بأكملها. في المقابل، تُعد الحوكمة في TrueFoundry محرك سياسات متكامل: نموذج نطاق واحد يشمل الميزانيات، والحدود، وحواجز الحماية، والتسجيل؛ ودعم YAML و Cedar و OPA؛ وقوائم الحظر؛ والخطافات على مستوى الأدوات؛ والإقامة الشرطية؛ ومصفوفة تسجيل تسجل قراراتها بنفسها. وكلا الخيارين يتركان النقاط المؤسسية الثلاث نفسها دون توثيق. بالنسبة لفريق المنصة الذي يتعين عليه تقديم إثباتات عمله، فإن القرار في هذا المحور يبدو واضحًا.
لمشاهدة كيفية تكوين سياسة التسجيل، وقائمة الحظر، وتوجيه التتبع حسب المنطقة معًا، يمكنك استكشاف TrueFoundry AI Gateway، أو book a demo إذا كنت تصمم إطار الحوكمة لنشر يشمل عدة فرق حاليًا.
TrueFoundry AI Gateway delivers ~3–4 ms latency, handles 350+ RPS on 1 vCPU, scales horizontally with ease, and is production-ready, while LiteLLM suffers from high latency, struggles beyond moderate RPS, lacks built-in scaling, and is best for light or prototype workloads.





أحدث الأخبار والمقالات والموارد تصلك مباشرة إلى بريدك الوارد




