


نوفمبر 20, 2026
|
5 min read


احصل على وصول فوري إلى بيئة TrueFoundry مباشرة. انشر النماذج، ووجّه حركة مرور LLM، واستكشف المنصة بالكامل — بيئة الاختبار الخاصة بك جاهزة في ثوانٍ، ولا يلزم وجود بطاقة ائتمان.



Published: نوفمبر 20, 2026

Blazingly fast way to build, track and deploy your models!
مصادقة الوكيل (Agent authentication) هي عملية التحقق من هوية وكيل AI قبل السماح له بالعمل. يقدم الوكيل أوراق اعتماد — عادة ما تكون رمزًا مميزًا (token) موقعًا قصير الأجل — ويتحقق الجهة المحققة من مصدر أوراق الاعتماد هذه والجمهور المستهدف والتوقيع لتأكيد أن الوكيل هو بالفعل من يدعي أنه هو، وليس متصلًا زائفًا أو غير مصرح له.
باختصار: تجيب مصادقة الوكيل على سؤال "هل هذا هو الوكيل بالفعل؟" — وهو فحص الهوية الذي يجب أن يمر بنجاح قبل اتخاذ أي قرار بشأن التفويض (authorization).
تقوم الوكلاء المستقلة (Autonomous agents) باستدعاء الأدوات ومصادر البيانات والوكلاء الآخرين دون وجود عنصر بشري في الحلقة. إذا لم تتمكن من التحقق من الوكيل الذي يقوم بالطلب، فلن تتمكن من إسناد الأفعال، أو تطبيق السياسات الخاصة بكل وكيل، أو إيقاف المتنكرين. أنماط الفشل ملموسة:
تعتبر المصادقة القوية للوكيل هي الأساس الذي يُبنى عليه بقية نظام agentic IAM — فلا يمكنك تفويض أو تدقيق وكيل لا يمكنك التعرف عليه أولاً.
إن إنفاذ هذا في نقطة تحكم واحدة — بدلاً من تطبيقه داخل كل وكيل وخادم — هو ما يوفره نموذج مصادقة بوابة MCP.
غالباً ما يتم الخلط بين الاثنين. المصادقة تتعلق بالهوية؛ بينما التفويض يتعلق بالصلاحيات. وتأتي المصادقة دائمًا أولاً.
عند تسجيل وكيل في TrueFoundry، فإنك تختار كيف يثبت هويته: عبر أوراق اعتماد مدعومة من TrueFoundry (حيث يقوم TrueFoundry بإصدار الرمز وتوقيعه — وهو الخيار الأبسط) أو أوراق اعتماد مدعومة من موفر الهوية (IdP) (حيث يتم مصادقة الوكيل من خلال Okta أو Entra أو IdP آخر). في كلا الحالتين، يقدم الوكيل أوراق الاعتماد هذه عند Agent Gateway أو MCP Gateway مع كل استدعاء، وتقوم البوابة بربطها بالوكيل المسجل والصلاحيات الممنوحة له.

يحمل كل طلب ورقتي اعتماد — الرمز المميز للمستخدم والرمز المميز للوكيل — بحيث تقوم البوابة بمصادقة كلاهما:
بالنسبة للوكلاء المدعومين من موفر الهوية، تبت البوابة صحة توقيع الرمز المميز مقابل jwks_uri المكوّن، وتتحقق من المصدر (iss) والجمهور المستهدف (aud)، وتطابق هوية الوكيل من مطالبة الرمز (افتراضيًا act.sub) مع سجل الوكلاء — وتعيد 403 إذا لم يكن هناك تطابق. يدعم TrueFoundry ثلاثة أوضاع للهوية: أوراق الاعتماد المدارة (managed credentials) (يقوم TrueFoundry بتبادل رموز RFC 8693 للوكيل)، الرمز الاتحادي (federated token) (يقوم الوكيل بالتبادل بنفسه ويقدم النتيجة)، والحساب الافتراضي (virtual account) (يقدم الوكيل رمز حساب افتراضي بالإضافة إلى X-TFY-User-Token، دون تبادل IdP).
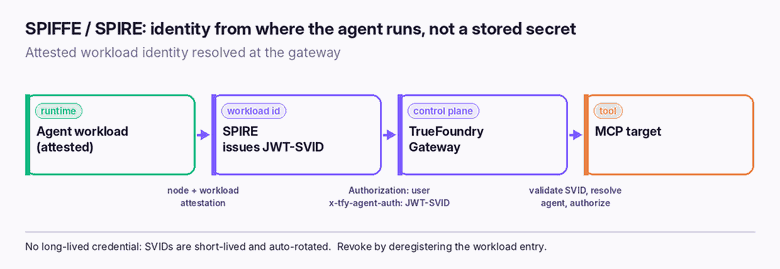
بالنسبة للمصادقة القائمة على أعباء العمل، يدعم TrueFoundry نظام SPIFFE/SPIRE، حيث يتم اشتقاق أوراق اعتماد الوكيل من توثيق بيئة التشغيل — بحيث لا يحمل الوكيل أي سر طويل الأجل على الإطلاق.
TrueFoundry AI Gateway delivers ~3–4 ms latency, handles 350+ RPS on 1 vCPU, scales horizontally with ease, and is production-ready, while LiteLLM suffers from high latency, struggles beyond moderate RPS, lacks built-in scaling, and is best for light or prototype workloads.





أحدث الأخبار والمقالات والموارد تصلك مباشرة إلى بريدك الوارد




