


نوفمبر 20, 2026
|
5 min read


احصل على وصول فوري إلى بيئة TrueFoundry مباشرة. انشر النماذج، ووجّه حركة مرور LLM، واستكشف المنصة بالكامل — بيئة الاختبار الخاصة بك جاهزة في ثوانٍ، ولا يلزم وجود بطاقة ائتمان.



Published: نوفمبر 20, 2026

Blazingly fast way to build, track and deploy your models!
اسأل قائد منصة عن عدد نماذج LLMs المنفصلة التي تدفع شركتهم ثمنها حاليًا وستحصل عادةً على فترة صمت، ثم تخمين. وغالبًا ما تكون الإجابة الصادقة هي "أكثر مما نعتقد"، لأن أي مهندس لديه بطاقة إئتمان ومفتاح API يمكنه ربط نموذج جديد ببرمجية معينة في غضون فترة بعد الظهيرة. وكل واحد من تلك التكاملات يمثل فاتورة منفصلة، ومجموعة منفصلة من بيانات الاعتماد، ومسارًا منفصلاً للبيانات الحساسة لمغادرة المؤسسة، ولا يمكن رؤية أي من ذلك من مكان واحد.
إن كتالوج النماذج (model catalog) هو عنصر التحكم الذي يغلق تلك الفجوة. إنه الإجابة الموحدة والمحوكمة على السؤال "ما هي النماذج المسموح لفرقنا باستدعائها، وتحت أي قواعد؟" إنه ليس جدول بيانات للموردين المعتمدين، بل قائمة مفركضة ومطبّقة حيث تحمل كل خانة السياسة التي تنطبق عليها.
تحدد هذه المقالة كتالوج النماذج بدقة، وترسم خطًا فاصلًا حادًا بين الكتالوج وسجل النماذج (model registry) (حيث يتم الخلط بينهما باستمرار)، وتشرح سبب خطورة وانتشار النماذج غير المحوكمة وتكلفتها العالية، وتوضح كيف يمكن لكتالوج يُنفّذ في بوابة أن يربط سياسة حقيقية باسم نموذج منطقي.
هل ترغب في كتالوج محوكم للنماذج المعتمدة مع ميزانيات وسياسات لكل نموذج؟ احجز عرضًا توضيحيًا.
كتالوج النماذج هو مجموعة منسقة من مدخلات النماذج المنطقية. وكل مدخل يتكون من نصفين.
النصف الأول هو الربط (binding): اسم منطقي (مثل، summarizer-prod) مرتبط بسبل استهداف حقيقية واحدة أو أكثر (مزود محدد، إصدار نموذج، ونقطة نهاية endpoint). هذه هي نفس التوجيهات غير المباشرة التي يوفرها لك اسم النموذج المنطقي/الافتراضي، حيث تستدعي التطبيقات الاسم، وليس المزود الخام.
النصف الثاني هو السياسة (policy) الملحقة بتلك الخانة:
تعتبر الخانة "في الكتالوج" فقط عندما يوجد كلا النصفين. هذا هو الفارق بين الكتالوج وقائمة أسماء النماذج في صفحة wiki: الكتالوج يُنَفِّذ، لأن السياسة تنتقل مع الخانة وتُطبّق عند كل استدعاء.
نظرًا لأن السياسة ترتبط بالاسم المنطقي بدلاً من كود التطبيق، فإن تغييرها يستلزم إجراءً في مكان واحد فقط. يمكنك تشديد ميزانية فريق ما، أو استبدال إصدار النموذج الأساسي، أو إضافة حاجز حماية لـ PII، وسيرث كل برمجية تستدعي ذلك الاسم المنطقي التغيير في الطلب التالي. لا حاجة لإعادة النشر، ولا للبحث في مستودعات الكود عن نصوص النماذج الثابتة (hardcoded).
هذا هو التوضيح الأهم في هذا المقال، لأن المصطلحات تُستخدم بالتبادل بينما تشير إلى أنظمة مختلفة تمامًا.
يدير سجل النماذج (model registry) (فكر في سجلات العناصر في أدوات MLOps) عناصر النماذج المدربة (trained-model artifacts). ووحدته هي نموذج قمت بإنتاجه: مجموعة من الأوزان، مع الإصدارات، والسلسلة الانتقالية التي تعود إلى جولة التدريب ومجموعة البيانات، والمقاييس، ودورة الحياة (المرحلية، الإنتاج، الأرشيف). أنت تستخدم السجل عندما يقوم علماء البيانات لديك بتدريب النماذج وتحتاج إلى تتبع تلك العناصر وترقيتها ونشرها بطريقة قابلة للتكرار.
يدير كتالوج النماذج (model catalog) الوصول إلى النماذج التي تستهلكها فرقك، والتي لم تقم بتدريب معظمها، مثل واجهات برمجة تطبيقات LLM التابعة لطرف ثالث والنماذج مفتوحة الأوزان التي تقوم بتشغيلها. ووحدته هي مدخل معتمد ومربوط بسياسة. تستخدم الكتالوج للتحكم فيمن يمكنه استدعاء أي نموذج، وبأي تكلفة، وفي أي منطقة، وتحت أي حواجز حماية.
الارتباك أمر مفهوم لأن كلاهما يتعامل مع "النماذج"، لكنهما يجيبان على أسئلة مختلفة. أحدهما يسأل "أي إصدار من نموذج الاحتيال قمنا بنشره، ومن أي جولة تدريب؟" والآخر يسأل "هل يُسمح لفريق الدعم بإرسال بيانات العملاء إلى نموذج LLM هذا، وهل تتجاوز الميزانية هذا الشهر؟" غالبًا ما تحتوي المنصة الناضجة على كلاهما، ويقعان في طبقات مختلفة.
إذا أخذت شيئًا واحدًا من هذا القسم: السجل يتعلق بـ عرض (supply) النماذج التي تبنيها؛ والكتالوج يتعلق بـ الطلب المحوكم (governed demand) على النماذج التي تستخدمها فرقك. واختيار الخيار الخاطئ لمشكلة الحوكمة يتركك مع متجر عناصر معنون بالإصدارات بشكل جميل دون أي تحكم في فاتورة OpenAI.
بدون كتالوج، ينمو استخدام النماذج بشكل عضوي، وهو ما يبدو صحيًا ولكنه في الواقع هو المشكلة. وتتبع ذلك ثلاثة أنماط للفشل، وتتفاقم مع الوقت.
النماذج الظلية (Shadow models). يقوم مهندس بإضافة مزود جديد لإطلاق ميزة. وتنجح العملية، فيبقى المزود. لم يوافق عليه أحد، ولم يراجعه قسم الأمان أبدًا، وهو ليس في أي مخزون. اضربه في كل فريق على مدار عام وستحصل على أسطول من التكاملات المجهولة، وكل منها مسار محتمل لتسريب البيانات، ولا يمكن لشخص واحد حصرها. لا يمكنك حوكمة ما لا يمكنك رؤيته.
الفواتير المفاجئة. عندما تمتلك كل خدمة مفتاح API الخاص بها، يتم توزيع الإنفاق عبر فواتير المزود دون أي علامات تصنيف (tags) مشتركة. وتصل الفاتورة الشهرية كرقم واحد كبير، ولا يمكن لأحد الإجابة على "أي فريق تسبب في زيادة الـ 40%؟" دون عملية فحص دقيقة. التكلفة التي لا يمكن إسنادها لجهة معينة لا يمكن التحكم فيها، وهي الفكرة الأساسية لـ FinOps لـ AI.
فجوات الامتثال. هذه هي الفجوة التي تنهي المسيرات المهنية. ينقل تكامل غير محوكم بيانات عملاء الاتحاد الأوروبي إلى نموذج يعمل في منطقة الولايات المتحدة، مما ينتهك التزام إقامة البيانات. أو تصل المطالبات الخام التي تحتوي على PII إلى مزود دون تنقيح في المسار. أو يسرب التطبيق سرًا في المطالبة ويتم تسجيله لدى المزود. وتوجد كل فجوة لعدم وجود نقطة تطبيق بين التطبيق والنموذج.
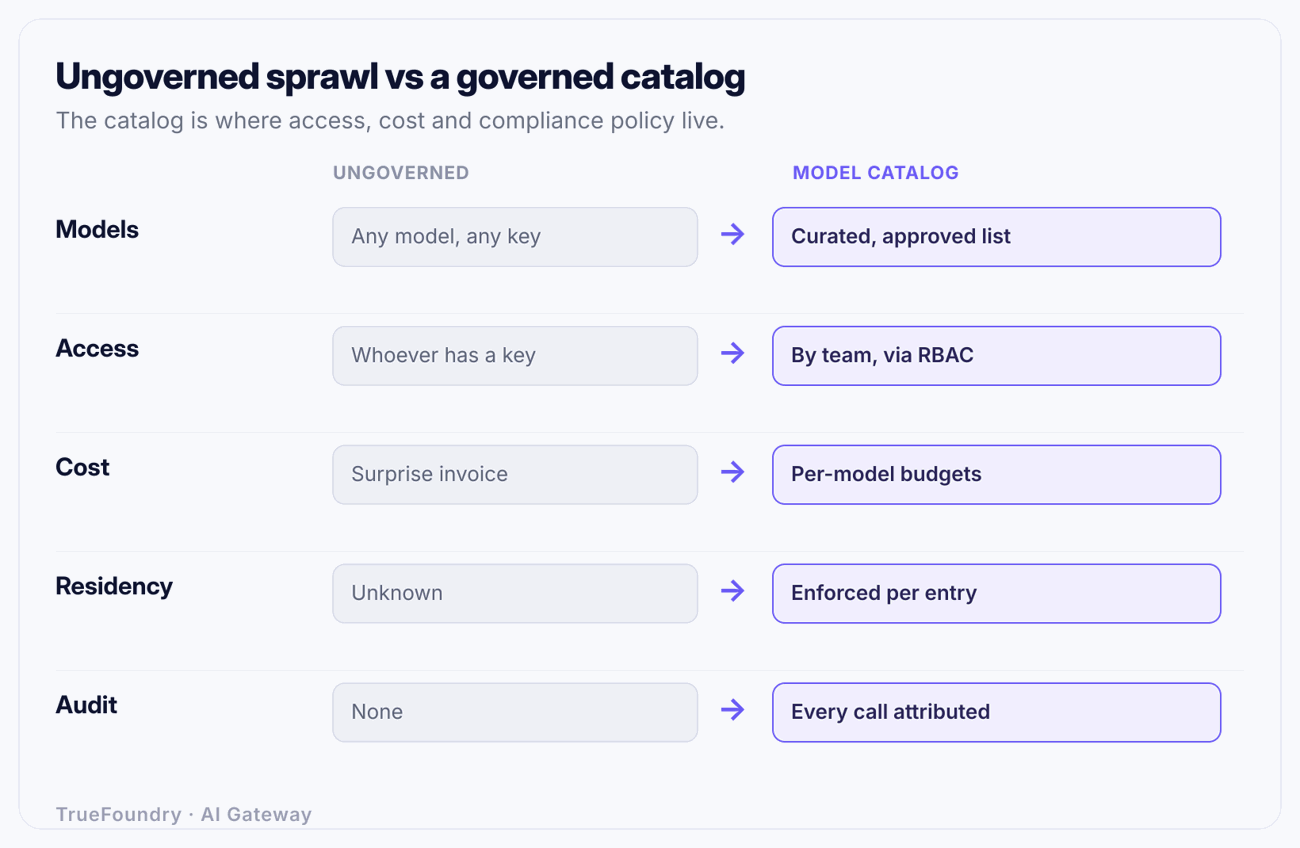
السبب الجذر المشترك هو غياب نقطة الاختناق (chokepoint). يعني التوصيل المباشر بين التطبيق والمزود عدم وجود مكان واحد لرؤية الاستخدام، أو إسناد التكلفة، أو تطبيق السياسة. والكتالوج، المطبق في بوابة، يعيد إدخال نقطة الاختناق تلك دون سلب خيار النماذج من الفرق، فهم ما زالوا يخدمون أنفسهم بشكل ذاتي، ولكن من مجموعة معتمدة ومحوكمة.
تعرف على كيفية ربط TrueFoundry لسياسات الوصول والتكلفة وإقامة البيانات بكل نموذج. احجز عرضًا توضيحيًا.
لا يكون الكتالوج مفيدًا إلا بقدر قوة تطبيقه، والتطبيق هو السبب في انتمائه إلى بوابة AI بدلاً من وثيقة. هيكليًا، هذه هي نفس نقطة الاختناق التي يوفرها وكيل LLM: كل طلب يمر عبر مكان واحد، بحيث يمكن تطبيق السياسة على كل استدعاء.
إليك ما يحدث في طلب واحد عندما يعيش الكتالوج في البوابة. تستدعي خدمة ما النموذج المنطقي support-assistant. وتقوم البوابة بـ:
support-assistant. إذا لم يكن مسموحًا، يُرفض الطلب.كل خطوة من تلك الخطوات تشير إلى سياسة المدخل، وليس الكود الموجود في الخدمة المستدعية. هذه هي الفكرة. يرسل التطبيق اسمًا؛ وتُنفذ البوابة كل ما هو مرتبط بهذا الاسم. قم بتغيير الربط (إصدار نموذج جديد) أو السياسة (ميزانية أقل، إضافة حاجز حماية) في الكتالوج، وسيطيعها الطلب التالي، دون الحاجة إلى تغيير التطبيق.
هذا يجعل الكتالوج الموطن الطبيعي لعناصر التحكم الموثقة عبر أدوات الحوكمة. يتم توضيح حدود المعدل والميزانيات التفصيلية في تحديد معدل رموز LLM والميزانيات؛ والإسناد الذي يجعل الميزانيات ذات معنى موجود في إسناد تكلفة LLM وميزانيات الفرق؛ وفحوصات السلامة موجودة في حواجز حماية AI؛ وتطبيق الإقامة موجود في إقامة البيانات. الكتالوج هو المكان الذي يتم فيه ربط تلك السياسات بنماذج محددة، ويندرج تحت المجموعة الأوسع من أدوات حوكمة AI.
تُنفذ TrueFoundry هذا بالضبط: كتالوج نماذج حيث يحمل كل اسم نموذج منطقي التحكم في الوصول، والميزانية، وحدود المعدل، والإقامة، وحواجز الحماية الخاصة به، وتطبيقها عند البوابة مع كل طلب، مع إمكانية الملاحظة لكل طلب مصنفة حسب المستخدم والفريق والنموذج. ولأن مستوى البيانات (data plane) يمكن أن يعمل في VPC الخاص بك، أو في المقر (on-prem)، أو مفرغ الهواء (air-gapped)، فإن الإقامة ليست وعدًا على لوحة قيادة بل خاصية للمكان الذي تتدفق فيه البيانات فعليًا.
بشكل ملموس، قد ينص المدخل الخاص بـ support-assistant على: الاسم المنطقي support-assistant، مدعوم بإصدار نموذج محدد من المزود؛ الوصول يقتصر على فريقي الدعم و CX؛ الميزانية 2,000 دولار أمريكي/شهريًا؛ حد المعدل 50,000 رمز/دقيقة لكل فريق؛ الإقامة مقتصرة على الاتحاد الأوروبي؛ حواجز الحماية هي تنقيح PII واكتشاف حقن المطالبات، مفعلة لكل من المدخلات والمخرجات. يستدعي مطور في فريق الدعم support-assistant ويحصل على نموذج محوكم دون علم بمزود الخدمة أو المنطقة أو الحدود. بينما يُرفض مطور في فريق آخر يستدعي نفس الاسم. هذه هي الخدمة الذاتية والحوكمة في نفس الوقت.
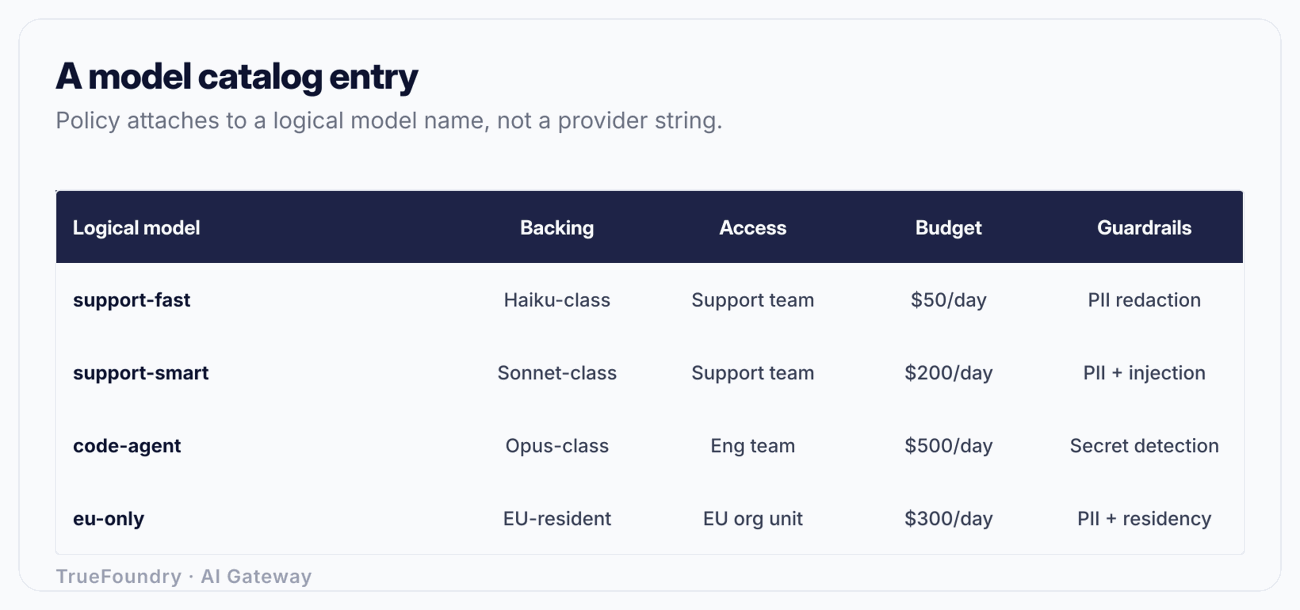
إليك ما يبدو عليه كتالوج صغير ولكنه واقعي. كل صف هو مدخل منطقي واحد؛ والأعمدة هي السياسة المربوطة به. الأرقام هي للتوضيح.
اقرأ عبر أي صف ويمكنك الإجابة، بالنسبة لهذا النموذج، على كل سؤال حوكمة: من، وكم التكلفة، وكيف السرعة، وأين، وكيف بآمان. اقرأ لأسفل في أي عمود ويمكنك تدقيق بُعد واحد عبر جميع النماذج، على سبيل المثال، "ما هي النماذج المقتصرة على الاتحاد الأوروبي؟" هذا الوضوح ثنائي الاتجاه هو ما يوفره لك الكتالوج وما لا يمكن لفيض من مفاتيح API المشتتة أن تقدمه أبدا.
الخلط بين الكتالوج والسجل. تقوم الفرق بإنشاء سجل نماذج، وتحديد إصدارات كل شيء بشكل جميل، وما زالت لا تستطيع التحكم فيمن يستدعي OpenAI API أو تكلفته، لأن السجل يحكم العناصر التي تدربها، وليس الوصول إلى النماذج التي تستهلكها. حدد المشكلة التي لديك قبل اختيار الأداة.
التعامل مع الكتالوج كقائمة استاتيكية. صفحة النماذج المعتمدة في wiki ليست كتالوجًا؛ بل هي وثائق لا يطبقها أحد. القيمة تكمن في التطبيق مع كل طلب. إذا كانت القائمة لا تحظر استدعاءً غير مصرح به أو مطالبة تنتهك الإقامة، فهي مجرد اقتراح وليس عنصر تحكم.
ربط السياسة بكود التطبيق بدلاً من اسم النموذج. إن كتابة فحص الميزانية أو المنطقة بشكل ثابت داخل كل خدمة يعطيك سياسات مشتتة وغير متسقة وغير قابلة للتدقيق وتنحرف بمجرد أن ينسى شخص ما إضافتها. اربط السياسة بالنموذج المنطقي في الكتالوج حتى يرثها كل مستدعٍ وتنتقل التغييرات في مكان واحد.
حوكمة التكلفة دون البيانات. الميزانيات وحدود المعدل هي النصف الأسهل. الفشل المكلف هو فشل الامتثال، كالبيانات التي تعبر منطقة ما، أو الوصول إلى PII لمزود دون تنقيح. الكتالوج الذي يتحكم في الإنفاق دون الإقامة وحواجز الحماية يترك الفجوات التي تنهي المسيرات المهنية مفتوحة.
غياب الإسناد لكل طلب. إذا لم يتم إرفاق علامات تصنيف بالاستخدام حسب المستخدم، والفريق، والنموذج عند نقطة الاستدعاء، فإن الميزانيات تكون غير قابلة للتطبيق وتصبح الفاتورة الشهرية لغزًا. يجب أن يحدث الإسناد حيث تتدفق الطلبات، عند البوابة، وليس عبر إعادة البناء لاحقًا من فواتير المزود.
يحول كتالوج النماذج سؤال "ما هي النماذج المسموح لنا باستخدامها، وتحت أي قواعد؟" من سؤال لا يستطيع أحد الإجابة عليه إلى قائمة محوكمة ومطبقة. كل مدخل هو اسم نموذج منطقي يحمل التحكم في الوصول الخاص به، والميزانية، وحدود المعدل، والإقامة، وحواجز الحماية، ولأن السياسة ترتبط بالاسم، يمكنك تغييرها في مكان واحد وسيطيعها كل مستدعٍ. والأهم من ذلك، أن الكتالوج ليس سجل نماذج: أحدهما يحكم الوصول إلى النماذج التي تستهلكها، والآخر يحدد إصدارات العناصر التي تدربها.
السبب في تطبيقه في البوابة هو قوة التنفيذ. القائمة في wiki توضح النوايا؛ والكتالوج عند نقطة الاختناق التي يمر بها كل طلب يرفض فعليًا الاستدعاء غير المصرح به، ويقيد الفريق الذي تجاوز الميزانية، ويحافظ على بيانات الاتحاد الأوروبي داخل الاتحاد الأوروبي، وينقح PII قبل أن تغادر. هذه هي الطريقة التي تمنح بها الفرق وصولاً ذااتيًا إلى النماذج مع الحفاظ على التكلفة والوصول والإقامة والسلامة تحت السيطرة، بدلاً من اكتشاف الفجوات في الفاتورة أو أثناء التدقيق.
حكّم النماذج التي يمكن لفرقك استخدامها من كتالوج واحد. احجز عرضًا توضيحيًا.
TrueFoundry AI Gateway delivers ~3–4 ms latency, handles 350+ RPS on 1 vCPU, scales horizontally with ease, and is production-ready, while LiteLLM suffers from high latency, struggles beyond moderate RPS, lacks built-in scaling, and is best for light or prototype workloads.





أحدث الأخبار والمقالات والموارد تصلك مباشرة إلى بريدك الوارد




