November 6, 2026
|
5 min read


Obtenha acesso instantâneo a um ambiente TrueFoundry ao vivo. Implante modelos, direcione o tráfego de LLM e explore a plataforma completa — seu sandbox estará pronto em segundos, sem necessidade de cartão de crédito.




Blazingly fast way to build, track and deploy your models!
Um MCP Gateway fica entre os agentes de IA e os servidores MCP. Ele controla quais ferramentas um agente pode ver, impõe autenticação, roteia requisições e registra todas as invocações. Em vez de os agentes se conectarem diretamente ao GitHub, bancos de dados ou APIs internas, eles se conectam ao gateway, que atua como uma camada de controle centralizada para todo o tráfego de ferramentas.
Sistemas de IA não se limitam mais a responder perguntas. Cada vez mais, eles agem. Eles leem chamados de suporte, consultam bancos de dados internos, atualizam CRMs, abrem tarefas no Jira e, às vezes, acionam fluxos de trabalho em produção. A mudança de assistentes conversacionais para agentes operacionais altera a arquitetura subjacente.
A maioria das equipes começa com conexões diretas. Um LLM chama uma API do Slack. Outro agente consulta o Postgres. Um terceiro conversa com o GitHub. Funciona, no começo. Mas conforme o número de agentes e ferramentas cresce, esse padrão se torna frágil. As credenciais ficam dispersas. As regras de acesso vivem dentro de prompts. Há pouca visibilidade centralizada sobre o que um determinado agente está realmente fazendo.
O Model Context Protocol (MCP) introduz uma forma padronizada para os modelos descobrirem e invocarem ferramentas externas. Ele elimina a necessidade de construir código de integração personalizado para cada combinação de modelo–ferramenta. Isso por si só é significativo.
Mas o MCP sozinho não resolve a governança. Ele não impõe controle de acesso. Não fornece auditoria centralizada nem limites de custo. Em ambientes enterprise, essas lacunas importam.
É aqui que surge a ideia de um MCP Gateway. Ele não é um componente adicional opcional, mas sim uma camada de controle que torna o MCP viável em escala.
A primeira geração de sistemas LLM era amplamente passiva. Você enviava um prompt. Recebia um texto. Se a resposta estivesse errada, era inconveniente, não catastrófico. Esse modelo não se sustenta mais.
Agentes de IA modernos consultam bancos de dados, modificam chamados, enviam e-mails e acionam automações posteriores. Eles não apenas geram linguagem. Eles executam intenções. E uma vez que a execução entra em cena, a arquitetura importa mais do que a engenharia de prompt.
A maioria das equipes começa com integrações diretas. Um agente recebe uma chave de API do GitHub. Outro recebe credenciais do Slack. Um terceiro se conecta ao CRM. Cada integração é construída de forma independente, frequentemente dentro do código da aplicação ou em scripts auxiliares. Parece rápido. É rápido. Mas não escala.
Cada agente gerencia suas próprias credenciais. As regras de acesso ficam pulverizadas. A observabilidade torna-se fragmentada entre os sistemas. Adicionar uma nova ferramenta exige criar mais uma conexão direta. Em pouco tempo, ninguém tem uma visão clara de qual agente pode acessar qual sistema.
O padrão se parece com isto:

Não há camada de controle. Nenhum registro de auditoria central. Nenhuma aplicação unificada de políticas.
Conforme o número de agentes aumenta, essa topologia se torna frágil. O que começa como flexibilidade gradualmente se transforma em risco operacional. Uma camada de integração padronizada não é uma questão de elegância. É uma questão de contenção.
O Model Context Protocol, ou MCP, é um protocolo aberto que define como os modelos de IA descobrem e interagem com ferramentas externas. Em vez de cada modelo se integrar com cada API de forma diferente, o MCP introduz uma linguagem compartilhada entre agentes e sistemas. Ele se baseia em conceitos semelhantes aos do Language Server Protocol, aplicando a mesma ideia de negociação padronizada de capacidades ao uso de ferramentas por IA.
Em sua essência, o MCP usa JSON-RPC sobre HTTP. Quando um cliente MCP se conecta a um servidor MCP, ele realiza uma etapa de descoberta. O modelo envia uma requisição tools/list para entender quais ferramentas disponíveis estão expostas.
{
"method": "tools/list"
}
O servidor responde com uma lista estruturada de ferramentas MCP, incluindo seus nomes, esquemas de entrada e saídas esperadas. A partir daí, o agente pode invocar uma ferramenta específica usando um método call_tool, passando argumentos que estejam em conformidade com o esquema declarado.
Esse handshake é fundamental. Ele padroniza a descoberta e a invocação de capacidades entre provedores e sistemas. Um conector do GitHub e um conector do Postgres expõem ferramentas de forma diferente no backend, mas através do MCP eles apresentam uma interface unificada para o modelo.
Na prática, o MCP elimina a explosão combinatória de integrações personalizadas. Em vez de escrever código de integração sob medida para cada combinação modelo–ferramenta, as equipes implementam MCP servers uma única vez e permitem que os modelos interajam por meio de um protocolo uniforme. Isso se tornou o padrão MCP de como os modelos de IA se comunicam com serviços de backend e fontes de dados em todo o ecossistema MCP.
Mas a padronização de protocolos não é o mesmo que governança. Essa distinção se torna importante.
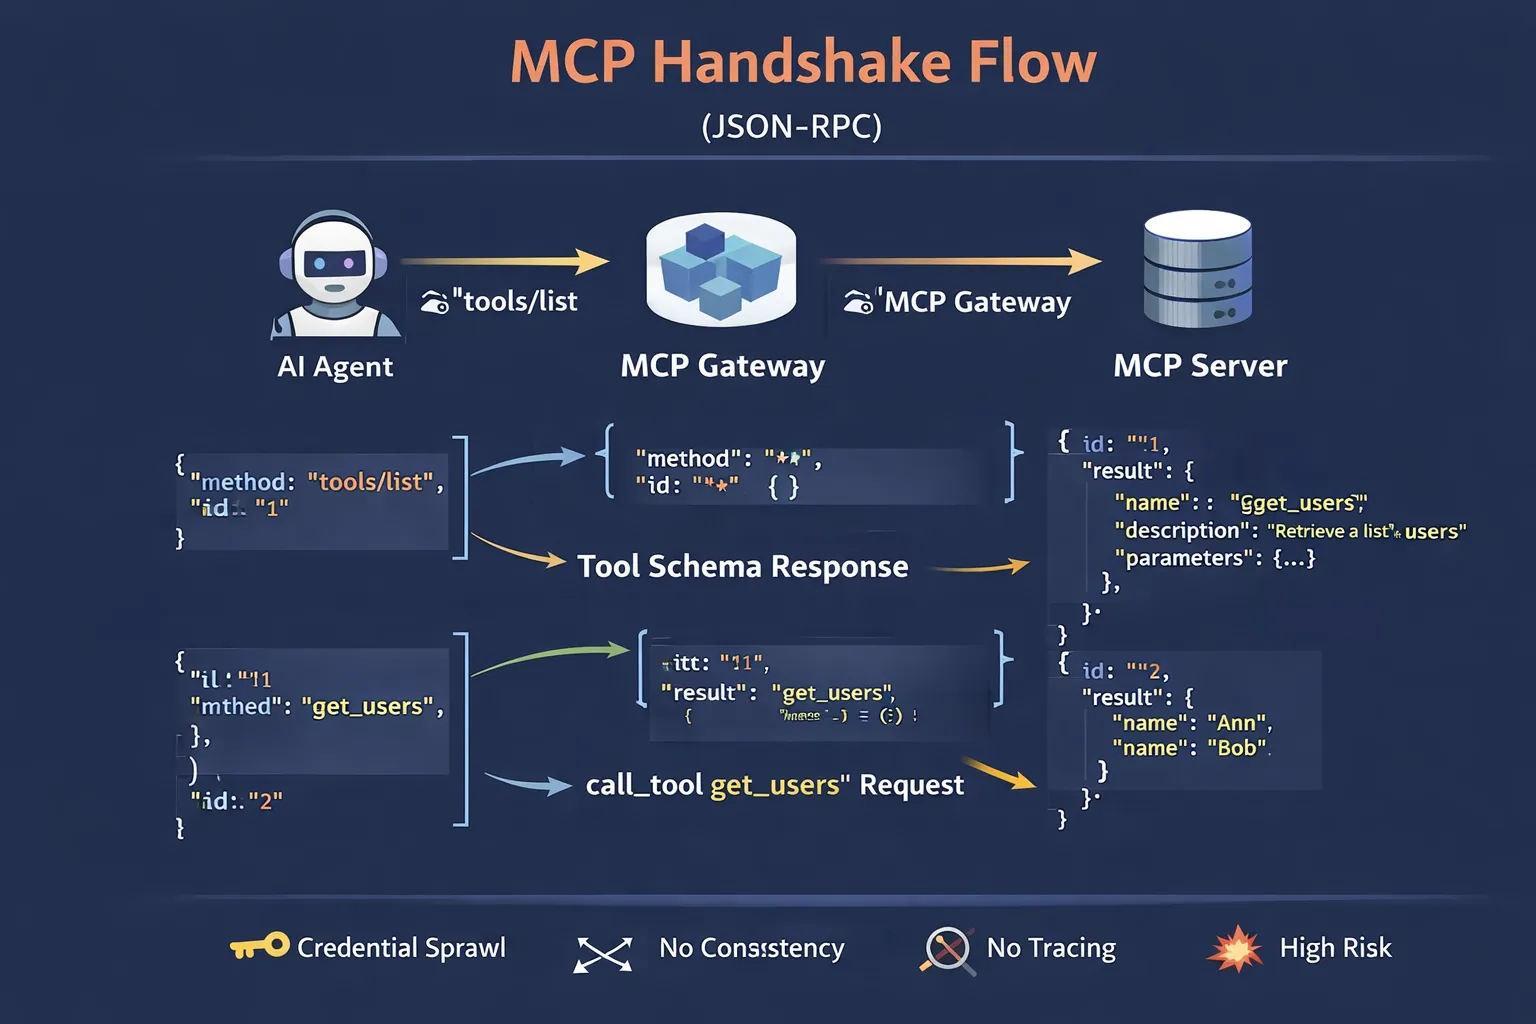
Se o MCP define como os modelos conversam com as ferramentas, um MCP Gateway define quem tem permissão para falar e sob quais condições.
Um MCP Gateway fica entre os agentes de IA e um ou mais servidores MCP. Em vez de os agentes fazerem conexões diretas a servidores do GitHub, conectores de banco de dados ou motores de workflow, eles se conectam ao gateway. O gateway se torna o ponto de extremidade único: um ponto central de entrada para descoberta e invocação de ferramentas. Ele funciona como um proxy centralizado para todo o tráfego MCP.
Da perspectiva do agente, nada muda estruturalmente. Ele ainda realiza o handshake tools/list. Ele ainda envia requisições call_tool. Mas essas requisições são interceptadas, avaliadas e roteadas pelo gateway antes que qualquer sistema de backend as execute.
No mínimo, o MCP Gateway desempenha quatro papéis.
Primeiro, controle de descoberta. Ele filtra quais ferramentas são visíveis para quais agentes.
Segundo, roteamento. Ele encaminha as requisições para o servidor MCP adequado.
Terceiro, autenticação. Ele valida a identidade e pode propagar credenciais em nome do usuário.
Quarto, aplicação de políticas. Ele pode aplicar limites de taxa, restrições de escopo ou limitações de execução antes de encaminhar o tráfego.
Arquiteturalmente, a diferença é simples, mas profunda:

O MCP Gateway centraliza o controle sem modificar os servidores individuais. O MCP permanece como o protocolo. O gateway torna-se a camada de gerenciamento que torna o uso do protocolo seguro em produção.
O MCP padroniza a interação. Ele não padroniza o controle.
Pronto para uso, o MCP não define controle de acesso baseado em funções (RBAC). Se um agente pode se conectar a um servidor, ele pode descobrir todas as ferramentas que esse servidor expõe. Não há conceito nativo de limitação de visibilidade por equipe, por carga de trabalho ou por usuário. O acesso torna-se uma preocupação de infraestrutura fora do próprio protocolo.
Também não há uma camada de auditoria centralizada. Cada servidor MCP pode registrar sua própria atividade, mas não há um ponto de agregação inerente mostrando qual agente invocou qual ferramenta, em nome de quem e em qual sequência. Reconstruir a intenção entre diferentes servidores MCP torna-se um exercício manual.
A governança de custos apresenta uma lacuna semelhante. O MCP não rastreia o consumo de tokens nem impõe limites de uso. Um agente pode invocar ferramentas repetidamente, acionando chamadas a modelos ou consultas a bancos de dados, sem restrições orçamentárias integradas.
E há o problema da explosão de ferramentas. Conforme as organizações adicionam conectores — GitHub, Slack, serviços internos, sistemas de observabilidade —, a lista de ferramentas descobríveis cresce. Sem controles de visibilidade, os agentes ficam expostos a capacidades de que podem não precisar, o que complica o raciocínio e aumenta o raio de alcance de eventuais falhas. Em tempo real, a ausência de políticas de segurança transforma uma lacuna de governança em um risco ativo.
O MCP é necessário. Mas não é suficiente. A implantação corporativa exige uma camada de controle adicional.
Em ambientes de produção, como um MCP Gateway é melhor compreendido? Não apenas como um proxy de roteamento; ele se comporta mais como um plano de controle sobreposto a múltiplos planos de execução.
O plano de execução consiste nos servidores MCP. Eles se conectam ao GitHub, Postgres, Slack, APIs internas e sistemas legados. Eles executam ações. Eles retornam resultados.
O plano de controle reside no gateway. Ele decide qual agente pode ver quais ferramentas, sob qual identidade e com quais restrições. Essa separação é sutil, mas altera a forma como o risco é gerenciado. Um MCP Gateway é um proxy reverso desenvolvido especialmente para tráfego MCP, com recursos de segurança que proxies padrão não oferecem.
Uma capacidade crítica é a propagação de identidade. Em muitos sistemas reais, um agente de IA age em nome de um usuário humano. Sem propagação, o agente frequentemente é executado com uma conta de serviço compartilhada. Com um gateway, a identidade do usuário autenticado pode ser injetada na sequência via tokens OAuth ou OIDC.
O fluxo é semelhante a este:

O gateway valida o JWT, mapeia para as permissões da Alice e encaminha a requisição usando as credenciais com escopo limitado dela. Se a Alice não pode deletar um repositório, o agente que age por ela também não pode. A autorização é imposta na camada de protocolo, não presumida nos prompts.
O fatiamento de ferramentas (tool slicing) é outra função essencial. O gateway filtra as respostas do tools/list, expondo apenas um subconjunto relevante para uma determinada equipe ou carga de trabalho. Capacidades perigosas simplesmente nunca aparecem no contexto do agente. Dados sensíveis e pontos de extremidade de alto privilégio permanecem invisíveis para agentes que não têm motivos para acessá-los.
Por fim, a aplicação de políticas ocorre na camada de protocolo. Antes que uma requisição call_tool chegue a um servidor, o gateway pode inspecionar argumentos, aplicar cotas ou bloquear operações por completo.
Em sistemas de IA em produção, essa camada de mediação torna-se a diferença entre a experimentação e uma infraestrutura governável.
Conexões diretas de modelo para ferramenta parecem eficientes até que se examinem os modos de falha.
O primeiro problema é a proliferação de credenciais. Cada agente frequentemente carrega suas próprias chaves de API ou contas de serviço. Essas chaves residem em variáveis de ambiente, arquivos de configuração ou cofres de segredos espalhados por diversos serviços. Rotacionar credenciais torna-se cansativo. Revogar o acesso direto de um fluxo de trabalho comprometido é ainda pior. Não há um ponto focal de controle.
Em seguida vem a exposição excessiva de ferramentas. Quando os agentes recebem acesso direto e amplo a todos os servidores MCP disponíveis, a resposta do tools/list pode ficar sobrecarregada. Os modelos funcionam melhor quando o espaço de ação é restrito. Expor dezenas de ferramentas externas vagamente relacionadas aumenta a complexidade de raciocínio e eleva a probabilidade de seleção incorreta de ferramentas. Em outras palavras, a postura de segurança e o desempenho do modelo se degradam juntos.
A observabilidade também sofre. Sem um gateway agregando o tráfego MCP, rastrear o comportamento de um agente exige examinar logs em múltiplos servidores MCP. Não há uma linha do tempo de execução unificada. A depuração se torna um jogo de adivinhação.
Por fim, há o raio de alcance das falhas. Se um agente se conecta diretamente a sistemas de produção com credenciais de alto privilégio, os erros se propagam imediatamente. Uma instrução mal interpretada pode disparar operações irreversíveis.
A ausência de uma camada de controle não reduz apenas a elegância. Ela aumenta o risco operacional de formas que se acumulam silenciosamente ao longo do tempo.
A terminologia pode ser confusa, especialmente porque ambos os componentes utilizam o protocolo MCP.
Um MCP server é um executor. Ele se conecta a um sistema específico — GitHub, Slack, Postgres, uma API interna — e expõe ferramentas que realizam ações concretas. Ele sabe como traduzir uma requisição call_tool em uma consulta ao banco de dados ou em uma chamada de API. Ele faz o trabalho bruto.
Um MCP Gateway, por outro lado, é um orquestrador. Ele não executa a lógica de negócios. Ele governa o controle de acesso aos servidores de backend. Ele filtra as respostas de descoberta, impõe a autenticação, propaga a identidade, aplica políticas de segurança e roteia as requisições para o ponto de extremidade de execução correto.
A distinção é estrutural:
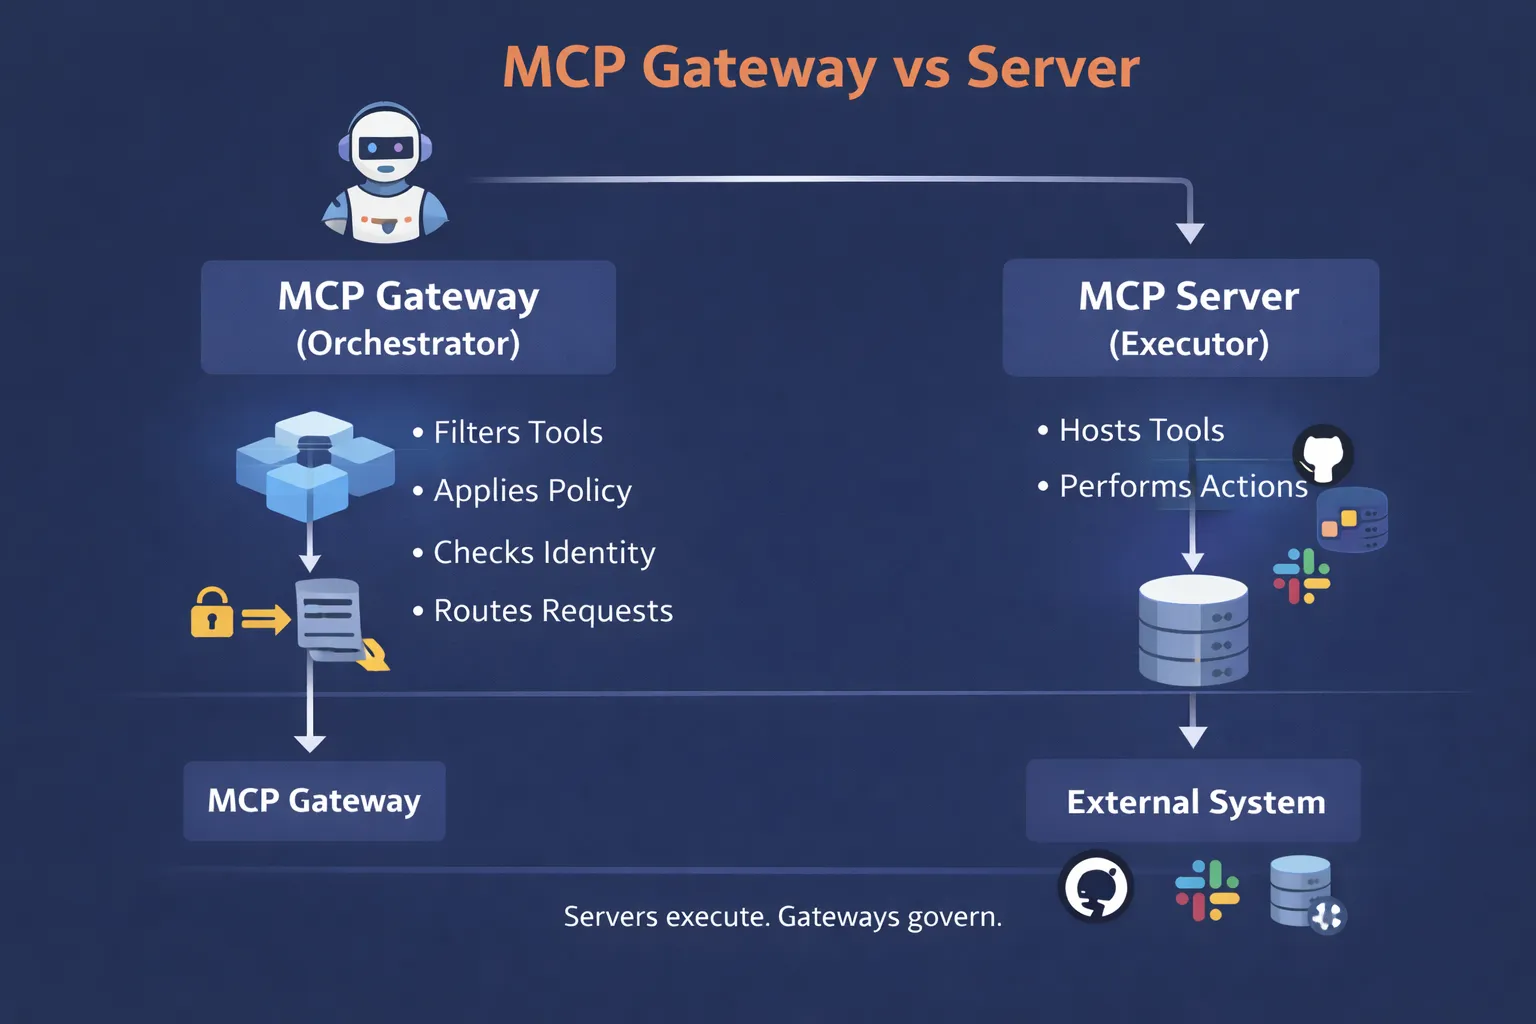
Sem servidores, não há ferramentas. Sem gateways, não há controle centralizado. Em arquiteturas de produção, ambos os papéis tipicamente coexistem, cada um operando em uma camada diferente de responsabilidade. Adicionar novos servidores MCP é simples quando eles se registram por meio de um gateway; novos servidores são integrados uma única vez, e suas ferramentas tornam-se disponíveis de forma seletiva, e não universal.
O MCP não é um substituto para APIs, e não é um substituto para um API gateway.
As APIs continuam sendo a interface fundamental entre sistemas. Elas definem contratos, impõem esquemas e expõem capacidades de negócios de maneira estruturada. Os API gateways ficam à frente dessas interfaces, lidando com autenticação, limitação de taxa, gerenciamento de tráfego e, às vezes, transformação.
O MCP opera em uma camada diferente. Ele não substitui pontos de extremidade REST ou GraphQL. Em vez disso, ele torna essas APIs utilizáveis por modelos de IA. Por meio da descoberta e invocação padronizadas de ferramentas, o MCP traduz capacidades estruturadas de API em um formato sobre o qual os modelos podem raciocinar. A distinção importa especialmente para a integração de sistemas que envolvem tanto serviços tradicionais quanto fluxos de trabalho guiados por IA.
Nas arquiteturas empresariais modernas, os dois frequentemente coexistem. As APIs servem a serviços de aplicações e integrações. Os API gateways governam o tráfego HTTP tradicional. Os servidores MCP expõem capacidades selecionadas para os agentes. Um MCP Gateway, então, governa o controle de acesso dos agentes.
A relação é complementar, não competitiva. Remover as APIs colapsaria a integração do sistema. Remover o MCP tornaria essas APIs invisíveis para os modelos. Sistemas de IA em produção tipicamente exigem que ambas as camadas funcionem juntas.
Nem todo gateway que encaminha tráfego JSON-RPC qualifica-se como pronto para o ambiente enterprise. Ambientes de produção exigem mais do que roteamento. Eles exigem identidade, visibilidade e delimitação deliberada de escopo entre casos de uso que variam do suporte ao cliente a fluxos de trabalho complexos de múltiplas etapas.

Em implantações sérias, os agentes raramente agem sozinhos. Eles agem por alguém. Um MCP gateway enterprise valida o contexto do usuário recebido, tipicamente via JWT ou OIDC, e propaga essa identidade na sequência. Em vez de uma chave de serviço compartilhada, as requisições são executadas em nome de um usuário específico.
Isso evita o problema do “agente genérico”. Se um usuário não pode acessar um repositório de produção, o agente também não pode. A identidade passa a ser imposta na camada de protocolo, não presumida nos prompts.
Um MCP Gateway enterprise mantém um registro dos servidores MCP e ferramentas MCP disponíveis. Em vez de cada agente descobrir tudo por padrão, a visibilidade é gerenciada centralmente. Novas capacidades de novos servidores são registradas uma vez e expostas seletivamente. Essa configuração elimina a lacuna de documentação que surge quando as equipes perdem o controle de quais ferramentas existem e quem pode usá-las.
Cada invocação de tools/list e call_tool pode ser registrada com metadados: identidade do agente, contexto do usuário, argumentos e status da resposta. Isso cria um histórico de auditoria coerente entre os sistemas. A depuração e as revisões de conformidade tornam-se viáveis em vez de investigações forenses complexas.
Sistemas em produção frequentemente exigem exposição delimitada. Um agente de suporte não precisa de ferramentas de administração de banco de dados. Um fluxo de trabalho financeiro não precisa de controles de implantação. Esse tipo de definição de escopo melhora diretamente a experiência do usuário; os agentes se comportam de maneira mais previsível quando seu espaço de ação é intencionalmente limitado.
Uma configuração simples pode ser parecida com:
virtual_server:
name: support-scope
allow_tools:
- github.list_issues
- github.get_comments
- crm.update_ticket
O gateway filtra as respostas de descoberta de acordo. Os agentes veem apenas o que devem ver.
A capacidade enterprise não consiste em adicionar mais ferramentas. Consiste em reduzir a superfície não controlada.
O MCP Gateway da TrueFoundry foi projetado para operar onde as cargas de trabalho corporativas realmente residem: dentro do ambiente de nuvem do cliente. Ele pode ser implantado dentro de uma VPC dedicada usando contêineres Docker, o que significa que o tráfego de ferramentas, credenciais e interações do modelo não precisam atravessar infraestruturas compartilhadas externas. Para indústrias regulamentadas, esse modelo de implantação por si só reduz o atrito.
O controle de acesso é manipulado com RBAC granular entre agentes, ferramentas MCP e equipes. Em vez de codificar credenciais nos runtimes dos agentes, o gateway se integra com provedores de identidade centralizados e mapeia funções para uma visibilidade restrita de ferramentas. As políticas de segurança são declarativas. A autorização acontece antes da execução.
O armazenamento seguro de credenciais é outra preocupação prática. Chaves de API e tokens de serviço são armazenados e gerenciados centralmente, em vez de estarem embutidos em código ou arquivos de ambiente. As políticas de rotação podem ser aplicadas uma única vez no nível do MCP Gateway, e não em dezenas de agentes.
Ambientes de teste seguros são igualmente importantes. As equipes podem definir escopos de ferramentas isolados para agentes de homologação, evitando o acesso direto acidental a sistemas de produção. Essa separação é imposta estruturalmente, não apenas por convenção.
A observabilidade amarra todo o sistema. Invocações de ferramentas, propagação de identidade, telemetria e decisões de política são totalmente rastreáveis. Métricas sobre padrões de uso, latência e tráfego MCP são exibidas em um único painel. Quando algo apresenta comportamento inadequado, você pode inspecionar a cadeia de execução sem reconstruir eventos através de múltiplos sistemas.
O objetivo não é a abstração pelo simples prazer de abstrair. É conter, trazer clareza e manter a execução controlada em MCP automation platforms dentro da infraestrutura que você já governa.
Quando as equipes avaliam MCP gateways, a comparação real não é apenas contra outros gateways. É contra as alternativas que elas já estão utilizando.
Uma comparação detalhada para entender o posicionamento da TrueFoundry.
| Aspecto | Acesso Direto à Ferramenta | Apenas API Gateway | TrueFoundry MCP Gateway |
|---|---|---|---|
| Governança de Ferramentas | Nenhuma | Limitada | Integrada |
| Controle de Acesso | Manual | Centrado na aplicação | RBAC orientado a agentes |
| Observabilidade | Mínima | Nível de API | Nível de ferramenta e intenção |
| Modelo de Implantação | Ad-hoc | SaaS ou auto-hospedado | Executado na sua nuvem |
O controle de acesso direto maximiza a velocidade, mas deixa o controle distribuído e frágil. Um API gateway melhora a segurança do perímetro, mas não entende a intenção do agente nem o escopo das ferramentas. O best MCP gateway introduz uma camada de gerenciamento especificamente consciente da execução guiada por modelos e do tráfego MCP.
A distinção é sutil, mas determina se os sistemas de IA continuarão sendo experimentos ou se se tornarão infraestrutura.
Agende uma demonstração para saber mais sobre como o TrueFoundry MCP Gateway funciona em ambientes enterprise.
O MCP fornece uma linguagem compartilhada entre modelos e ferramentas. Isso, por si só, é um avanço significativo. Ele reduz a dispersão de integrações e padroniza como os agentes descobrem e fully invocam sistemas externos. Mas padronização não é governança.
Conforme os agentes de IA se aproximam dos sistemas operacionais, a arquitetura ao redor deles torna-se decisiva. Quem pode ver quais ferramentas? Sob a identidade de quem as ações são executadas. Onde residem os históricos de auditoria. Como o risco é contido. Essas questões estão acima da camada do protocolo.
Um MCP gateway responde a elas introduzindo controle sem quebrar a interoperabilidade.
Para equipes enterprise, a mudança real é mental. Os agentes não são mais experimentos acoplados a APIs. Eles são atores dentro da infraestrutura de produção. Uma vez que se aceita isso, a necessidade de um plano de controle deixa de ser opcional e se torna estrutural.
Um MCP gateway fica entre os agentes de IA e os servidores MCP. Ele controla quais ferramentas um agente pode ver, impõe autenticação, roteia requisições e registra atividades. Em vez de os agentes se conectarem diretamente a sistemas como GitHub ou bancos de dados, eles se conectam ao gateway, que atua como uma camada de controle. A TrueFoundry operacionaliza isso fornecendo uma interface unificada que gerencia essas conexões em todo o seu ecossistema de IA.
Um MCP gateway governa o acesso a esses servidores. Ele lida com identidade, visibilidade e aplicação de políticas antes que qualquer ferramenta seja invocada. Um MCP server executa ações. Ele se conecta a uma ferramenta ou fonte de dados específica e realiza operações. O TrueFoundry MCP Registry permite organizar esses servidores em grupos governados para melhor controle administrativo.
Um MCP Gateway é projetado para fluxos de trabalho guiados por agentes. Ele governa a descoberta e execução de ferramentas MCP dentro do protocolo MCP, adicionando autorização e observabilidade que os API gateways não oferecem. Um API gateway gerencia o tráfego tradicional de aplicações. Ele entende rotas HTTP, autenticação e limites de taxa. A TrueFoundry conecta essa lacuna oferecendo um plano de controle de IA especializado que entende o contexto único das interações entre LLM e ferramentas.
Não, o MCP e as APIs servem a propósitos diferentes: as APIs definem interfaces de sistema e pontos de extremidade REST, enquanto o MCP torna essas interfaces utilizáveis e descobríveis por modelos de IA. Na maioria dos sistemas corporativos, ambas as camadas são necessárias para trabalharem juntas, garantindo uma integração perfeita. A plataforma TrueFoundry suporta essa coexistência fornecendo interfaces de conectores padrão que não exigem alterações de SDK nas ferramentas existentes.
A TrueFoundry fornece um MCP gateway gerenciado que roda na sua própria nuvem. Ele centraliza o gerenciamento de credenciais, impõe controle de acesso granular e fornece observabilidade em todos os fluxos de trabalho dos agentes.
TrueFoundry AI Gateway delivers ~3–4 ms latency, handles 350+ RPS on 1 vCPU, scales horizontally with ease, and is production-ready, while LiteLLM suffers from high latency, struggles beyond moderate RPS, lacks built-in scaling, and is best for light or prototype workloads.





As últimas notícias, artigos e recursos enviados para sua caixa de entrada