



November 6, 2026
|
5 min read


Obtenha acesso instantâneo a um ambiente TrueFoundry ao vivo. Implante modelos, direcione o tráfego de LLM e explore a plataforma completa — seu sandbox estará pronto em segundos, sem necessidade de cartão de crédito.



Blazingly fast way to build, track and deploy your models!
Equipes corporativas comparam o Obot AI e o Kong AI à medida que o tráfego de IA vai além de simples chamadas de modelo. A questão da compra não se limita mais ao roteamento. As equipes também precisam de acesso seguro a MCP, controles de agentes, observabilidade, visibilidade de custos e governança antes que os sistemas de inteligência artificial cheguem à produção.
O Obot AI e o Kong AI partem de premissas operacionais diferentes. O Obot está mais próximo de uma plataforma de governança e gerenciamento de MCP. O Kong AI Gateway estende uma pilha de gerenciamento de API madura para o tráfego de IA. Seu lançamento 2.0 introduziu um runtime dedicado e objetos de primeira classe para modelos, servidores MCP e agentes.
A questão prática é qual modelo operacional sua equipe consegue suportar. A TrueFoundry torna-se relevante quando as empresas desejam que modelos, ferramentas MCP, agentes, orçamentos, guardrails e evidências de auditoria sejam governados em conjunto. Seu Gateway de IA fornece uma camada de controle de infraestrutura de IA mais ampla para essas cargas de trabalho.
A primeira divisão é simples. O Obot AI merece avaliação quando a governança de servidores MCP é o problema principal. O Kong AI Gateway é uma opção melhor quando o tráfego de LLM precisa seguir um modelo operacional de gateway de API existente. Ele também atende a equipes que já utilizam o Konnect e seu modelo mais amplo de gerenciamento de tráfego.
O enquadramento mantém a comparação entre Obot AI e Kong AI prática. Os compradores não devem tratar esses produtos como gateways idênticos. Eles abordam requisitos sobrepostos em diferentes camadas de controle, e cada plataforma se expandiu para o território da outra.
O LLM Gateway do Obot agora oferece aos clientes de IA externos endpoints compatíveis com provedores e acesso a modelos vinculados a políticas. Ele suporta OpenAI, Anthropic, Amazon Bedrock, Azure e provedores compatíveis. No entanto, seu gateway documentado não oferece o mesmo balanceamento de carga entre provedores disponível por meio do roteamento de modelos de IA do Kong.
Para equipes que separam a conectividade de modelos das funções gerais de gateway, o guia de LLM Gateway da TrueFoundry explica como as empresas podem rotear o tráfego de LLM por meio de uma camada dedicada e consciente de modelos.
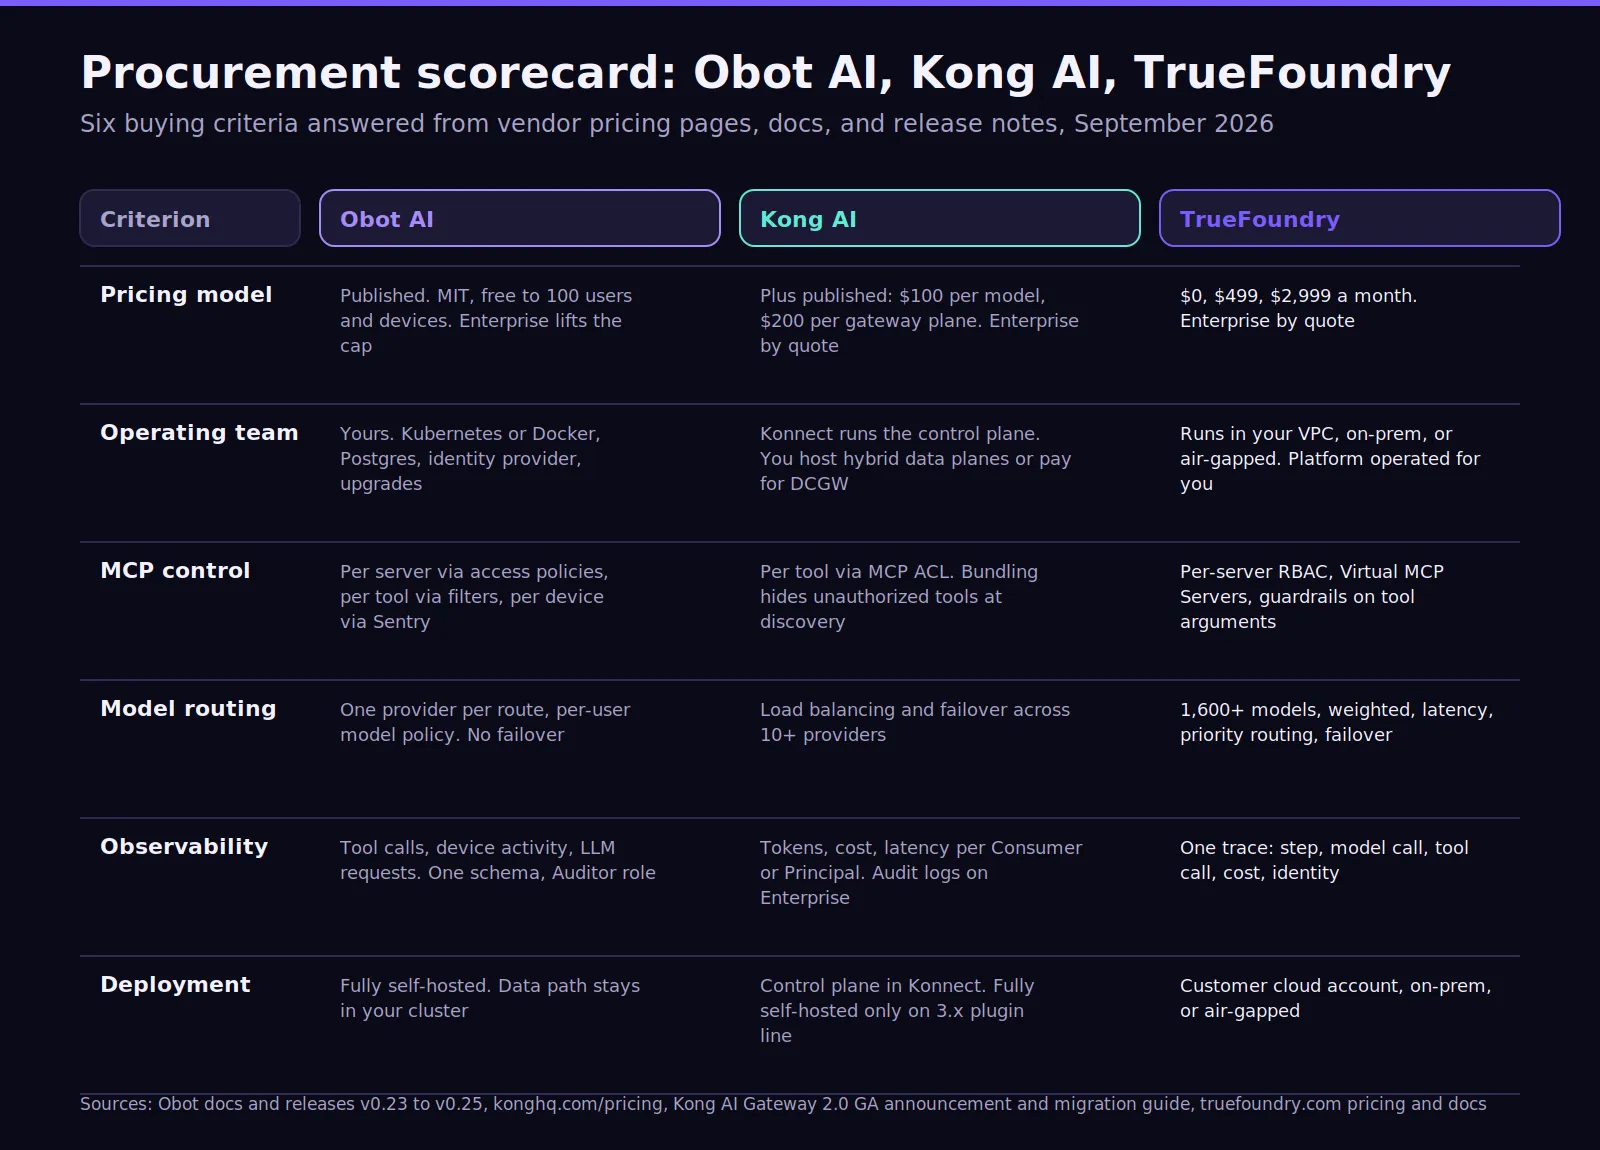
Um scorecard comparando Kong AI e Obot AI deve avaliar propriedade, preços, governança, monitoramento e implantação. Essa abordagem torna a decisão mais fácil do que comparar longas listas de recursos isoladamente.
O Obot oferece atualmente três edições a partir da mesma imagem de contêiner. As edições padrão e Community suportam até 100 usuários e 100 dispositivos. A Community adiciona Entra, Okta, JumpCloud e Auth0, enquanto a Enterprise remove esses limites e adiciona suporte corporativo.
Essa estrutura pode atender a equipes de TI que desejam uma infraestrutura MCP autogerenciada e provedores de identidade existentes. A base de código atual permanece de código aberto sob a licença MIT, incluindo componentes de autenticação corporativa e de provedores de modelos que antes eram fechados.
No controle de MCP, o Obot usa políticas de acesso em nível de servidor, além de filtros que inspecionam, rejeitam ou modificam chamadas de ferramentas individuais. O Kong fornece ACLs por ferramenta por meio dos controles do AI MCP Server. Ferramentas não autorizadas também podem ser excluídas das respostas de descoberta para o consumidor relevante.
Para roteamento de modelos, o Kong oferece um conjunto de recursos mais extenso. Suas capacidades de AI Model e AI Proxy Advanced suportam roteamento ponderado, seleção baseada em latência, menor uso, roteamento semântico, novas tentativas e failover de provedor.
Essa distinção também ajuda as equipes a diferenciar um gateway de API tradicional de uma camada de gateway específica para IA. O Análise de AI gateway vs API gateway fornece contexto adicional para equipes de plataforma que estão tomando essa decisão de arquitetura.
A precificação no Obot AI versus Kong AI é uma questão de três camadas. A primeira camada é o acesso ao software. A segunda é o esforço da plataforma. A terceira é a montagem da governança entre modelos, servidores MCP, ferramentas e agentes.
O Obot oferece um ponto de entrada com licença MIT com três edições. As edições padrão e Community permanecem limitadas a 100 usuários e dispositivos. A Enterprise remove esses limites e adiciona suporte formal. Esse modelo de implantação atrai equipes que desejam a propriedade da infraestrutura sem uma taxa inicial de licenciamento.
O custo do software não elimina as responsabilidades de hospedagem. Instalações em produção exigem Kubernetes, PostgreSQL, armazenamento, atualizações, monitoramento e gerenciamento de segurança. O Docker oferece um início rápido para desenvolvimento e avaliação. A própria documentação do Obot posiciona o Kubernetes como o caminho de produção para implantações mais robustas.
As equipes que buscam um Docker MCP Gateway devem, portanto, separar a conveniência da avaliação da arquitetura de produção. A abordagem Docker depende da infraestrutura local do Docker, enquanto o Kubernetes oferece um isolamento mais forte para cargas de trabalho MCP hospedadas.
O Kong usa um modelo diferente. O Konnect Plus inclui até cinco modelos LLM exclusivos, cada um custando US$ 100 por mês. Planos de controle de gateway híbrido custam US$ 200 mensais. Planos de controle de Cloud Gateway dedicados custam US$ 500 mensais, mais largura de banda.
O Plus inclui um milhão de solicitações de API por mês e cobra US$ 200 por cada milhão adicional, até o limite documentado. Plugins avançados de IA permanecem como complementos no Plus e são incluídos na versão Enterprise. A Enterprise também adiciona SSO e logs de auditoria.
Para grandes organizações, a questão do TCO é se as operações existentes do Kong podem absorver a governança de IA de forma eficiente. As equipes devem incluir licenças, operações de plano de dados, telemetria, esforço de migração, gerenciamento de custos e tempo de engenharia.
A arquitetura atual do AI Gateway 2.0 também é importante. Seu plano de controle é gerenciado no Konnect, enquanto os clientes operam os nós do plano de dados de IA. O Kong documenta o modelo de entidade 2.0 como incompatível com um plano de controle totalmente auto-hospedado, embora a funcionalidade de IA equivalente permaneça disponível por meio de plugins do Kong Gateway on-premises.
Ocusto do gateway de IA lente é útil aqui. Os compradores devem incluir taxas de licença, gastos com modelos, operações de gateway, armazenamento de observabilidade, manutenção de políticas, trabalho de auditoria e tempo de engenharia, e devem precificar a migração entre as duas linhas de AI Gateway do Kong se estiverem começando hoje.
Uma análise de risco é lida de forma diferente de uma comparação de recursos porque questiona o que permanece exposto após uma implementação competente. Essa distinção é importante para a conformidade corporativa, onde um gateway pode funcionar tecnicamente enquanto deixa as evidências de governança fragmentadas.
Duas linhas merecem mais detalhes. O Obot registra a atividade do MCP por usuário, servidor, operação e status. Seus logs de LLM também incluem provedor, modelo de destino, duração, informações do cliente e uso de tokens. O conteúdo sensível da solicitação é restrito a usuários com a função de Auditor.
Esses registros podem ser exportados para S3, Google Cloud Storage, Azure Blob Storage ou outros serviços de armazenamento de objetos compatíveis. Isso permite uma retenção mais longa quando a conformidade de segurança exige evidências além do período de retenção local configurado no Obot.
O Kong oferece outro modelo de auditoria. O AI Gateway pode registrar decisões de ACL do MCP, custo do modelo, latência, erros e outras telemetrias de gateway. O Konnect atualmente oferece 14 meses de retenção de análise, enquanto o log de auditoria completo da plataforma permanece como um recurso da Enterprise.
O risco não é que falte a qualquer uma das plataformas recursos significativos de governança. O risco surge quando as empresas presumem que um único gateway governa todo o caminho de execução. Os fluxos de trabalho dos agentes podem cruzar sistemas corporativos, provedores de modelos, ferramentas MCP e identidades dentro de uma única ação do usuário.
É aqui que dados sensíveis podem cruzar várias fronteiras de política. O log do modelo e o registro de auditoria do MCP também podem usar identidades diferentes. O da TrueFoundry guia de controle de acesso MCP explica por que a autorização de agente para ferramenta precisa de uma fronteira de aplicação dedicada.
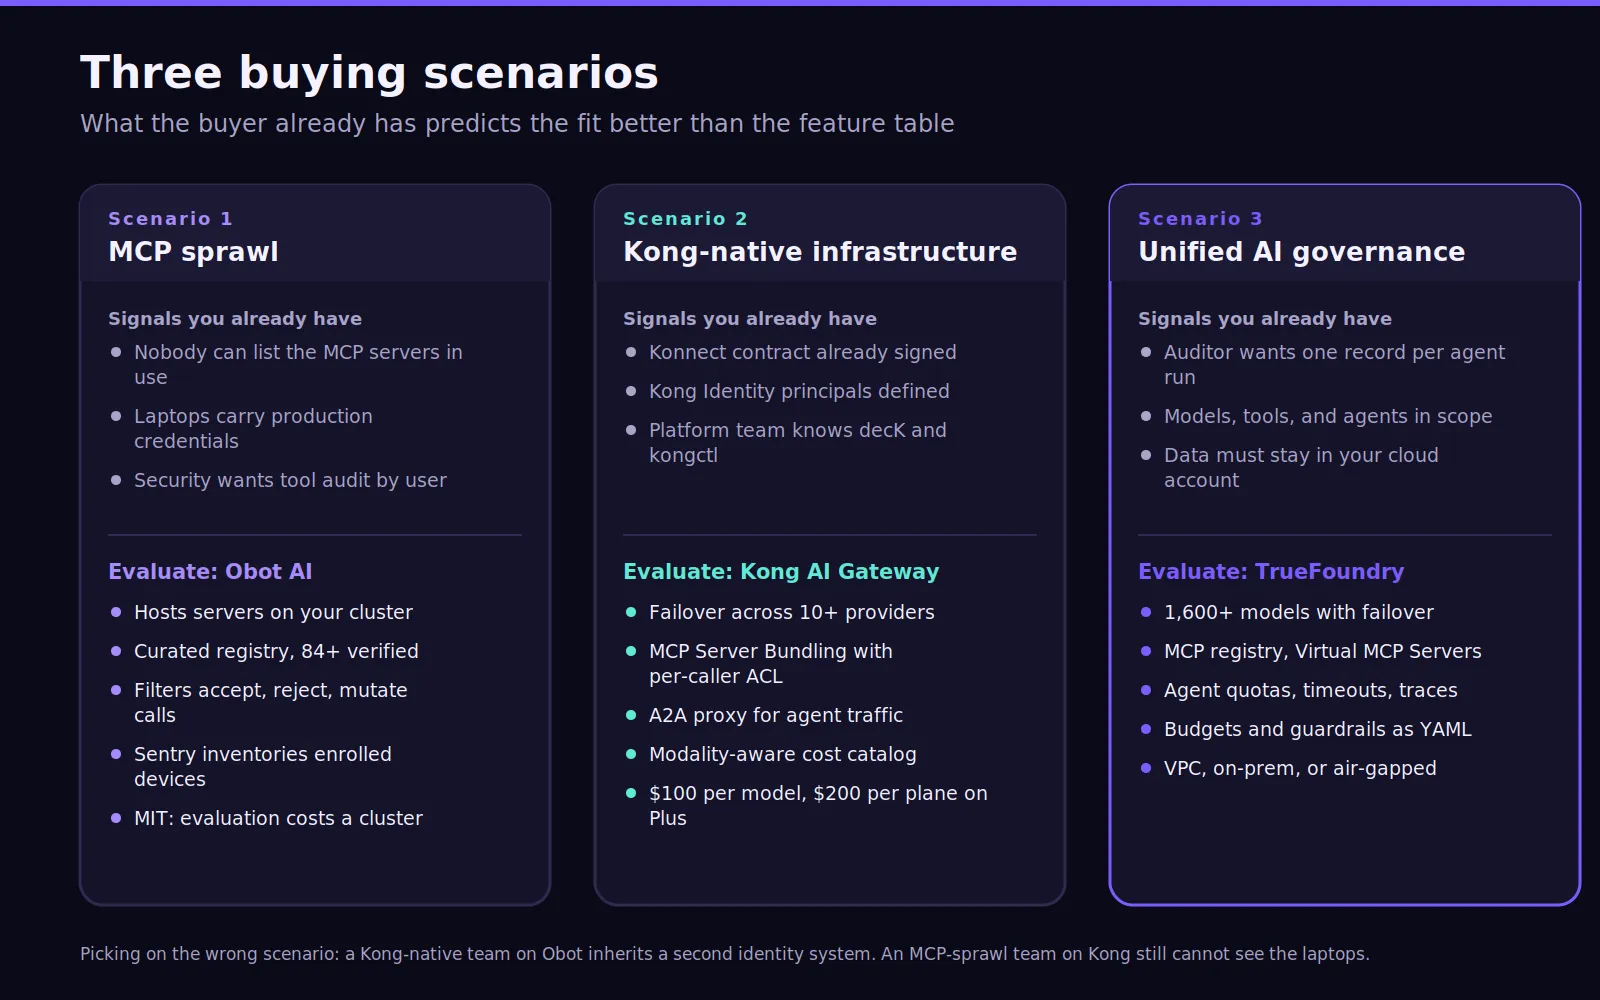
As seções de adequação do produto geralmente repetem a tabela de recursos. Os cenários funcionam melhor porque começam com o que o comprador já utiliza.
Avalie o Obot quando ninguém conseguir listar de forma confiável servidores aprovados, clientes locais ou credenciais de produção. O Obot oferece hospedagem MCP, um registro, filtros, inventário de dispositivos e visibilidade de auditoria. As equipes também podem conectar seus próprios servidores MCP por meio de endpoints remotos.
O Obot Sentry adiciona visibilidade em torno de ferramentas de IA para desenvolvedores, como Claude Code, Codex e Cursor. A aplicação atual de chamadas de ferramenta não oferece suporte ao VS Code, pois seu hook não fornece contexto suficiente do servidor MCP.
As equipes que pesquisam alternativas ao Obot MCP Gateway ou alternativas mais amplas ao MCP Gateway também devem distinguir o gerenciamento de MCP do roteamento de modelos. Um gateway MCP gerenciado pode reduzir as operações, enquanto o Obot oferece maior autonomia com hospedagem própria.
Avalie o Kong quando o tráfego de IA precisar seguir os padrões existentes do Kong para autenticação, roteamento de solicitações, observabilidade e gerenciamento de políticas. A autenticação corporativa e as estruturas de Consumidor existentes podem reduzir o trabalho duplicado de identidade.
O Kong AI Gateway 2.0 oferece suporte a modelos, servidores MCP e agentes A2A como recursos de primeira classe. A plataforma também traz a aplicação de políticas para o mesmo ecossistema usado para outros tráfegos gerenciados pelo Kong.
O TrueFoundry torna-se relevante quando chamadas de modelo, ferramentas MCP, orçamentos, guardrails e atividades de agentes precisam de controles consistentes. Sua Gateway de Agentes estende a governança para a execução de agentes em várias etapas, em vez de parar apenas nas solicitações individuais.
Escolher o Kong AI ou o Obot AI a partir do cenário errado cria uma complexidade desnecessária. Uma equipe nativa do Kong pode herdar outro sistema de identidade adicionando o Obot. Uma equipe que prioriza o MCP pode implementar um roteamento robusto do Kong, mas ainda assim precisar de visibilidade separada para atividades MCP locais não gerenciadas.
O TrueFoundry entra como uma camada de consolidação, em vez de ser apenas mais um concorrente recurso por recurso. O TrueFoundry AI Gateway reúne roteamento, orçamentos, guardrails, observabilidade, identidade e governança de modelos em uma única plataforma. O objetivo é um plano de controle unificado em todas as cargas de trabalho de IA em produção.
Seu gateway oferece suporte a mais de 1.600 modelos com roteamento, fallback e controles de custo. Essa arquitetura oferece às empresas um único plano de controle, em vez de sistemas de políticas separados para cada provedor ou aplicativo.
As políticas de orçamento permanecem declarativas e controladas por versão:
name: budget-limiting-configtype: gateway-budget-configrules: - id: 'agent-platform-monthly' when: subjects: ['team:agent-platform'] metadata: environment: 'production' limit_to: 8000 unit: cost_per_month budget_applies_per: ['user'] alerts: thresholds: [75, 90, 100] notification_target: - type: slack-bot notification_channel: 'budget-alerts-channel' channels: ['#ai-spend']Quando um usuário da equipe da plataforma de agentes ultrapassa US$ 8.000 no mês, o gateway retorna um erro 429 com `error_origin_level: rate_limit_budget` no corpo e o ID da regra violada no cabeçalho `x-tfy-applied-rules`. O modo de auditoria rastreia a mesma regra sem bloquear, que é como uma equipe introduz um limite em uma carga de trabalho que nunca teve um.
OMCP Gateway governa o acesso às ferramentas por meio de um registro central, RBAC por servidor, gerenciamento de tokens OAuth 2.0 com atualização automática e servidores MCP virtuais que expõem um subconjunto selecionado de ferramentas de vários servidores como um único endpoint.
Os guardrails são anexados às chamadas de ferramenta no mesmo arquivo de política que rege as chamadas de LLM, portanto, uma única regra pode verificar os argumentos que um agente passa para um servidor interno antes que a chamada saia do gateway:
name: guardrails-controltype: gateway-guardrails-configrules: - id: jira-tools-pii when: target: operator: or conditions: mcpServers: values: - jira-mcp condition: in subjects: operator: and conditions: in: - team:agent-platform llm_input_guardrails: [] llm_output_guardrails: [] mcp_tool_pre_invoke_guardrails: - pii/pii-detection mcp_tool_post_invoke_guardrails: []OGateway de Agentes adiciona controles em nível de fluxo de trabalho: cotas baseadas em tokens ou custos por agente, fluxo de trabalho ou ambiente, timeouts e salvaguardas de loop para execuções travadas, e rastreamentos de ponta a ponta que mostram a etapa, a chamada de modelo, a chamada de ferramenta e o custo em um único registro.
Todos os três são executados dentro da conta AWS, GCP ou Azure do próprio cliente, on-premise ou em ambientes isolados (air-gapped) no plano Enterprise, sem que tráfego de inferência, dados de ferramentas ou logs de auditoria saiam do limite da rede.
A consolidação é importante porque o Obot AI ou o Kong AI podem resolver bem um problema inicial. O Obot ajuda equipes que utilizam intensamente MCP. O Kong ajuda equipes focadas em gateways. O TrueFoundry ajuda quando a empresa deseja governança de modelos, ferramentas e agentes a partir de um único plano de controle.
Os preços variam de um nível Developer gratuito, passando pelo Pro a US$ 499 por mês e Pro Plus a US$ 2.999 por mês, até um nível Enterprise personalizado. Uma equipe pode ver todos os três gateways em seu próprio tráfego agendando uma demonstração em https://www.truefoundry.com/book-demo.
OAnálise de preços do Kong Gatewaye oAlternativas ao Obot AI resumo cobre cada concorrente com mais profundidade.
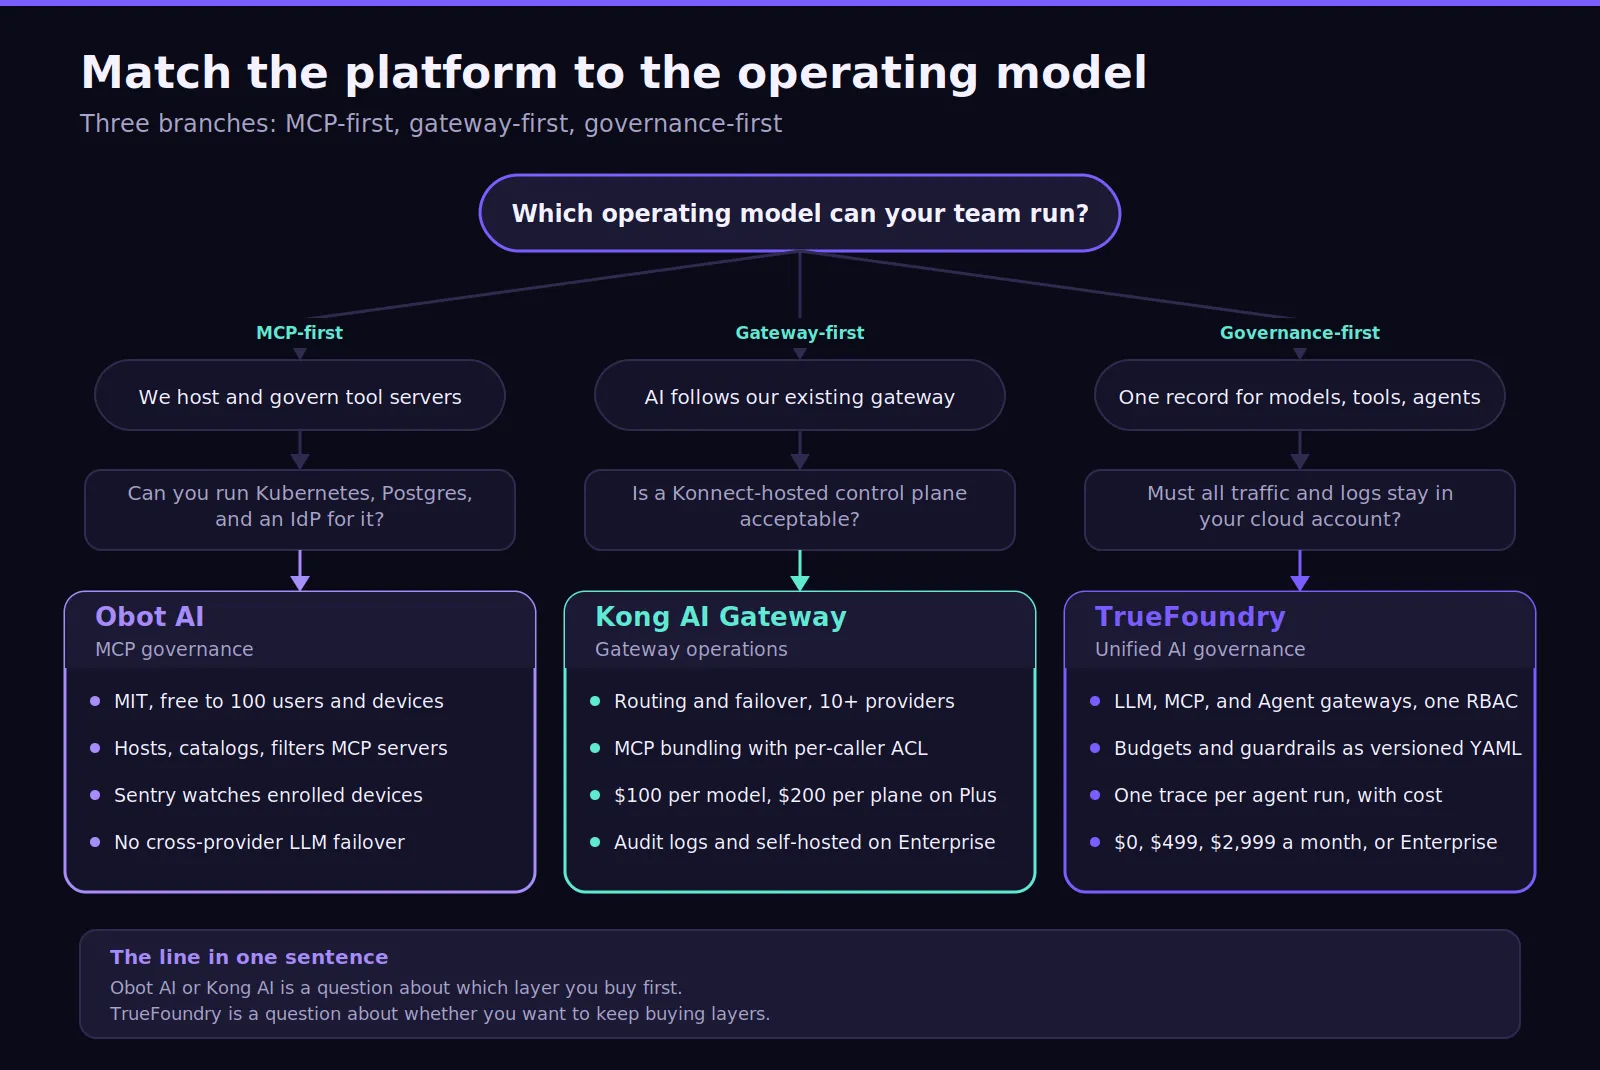
Escolha o Obot quando a governança de MCP continuar sendo o requisito principal. Ele atende a equipes que desejam gerenciamento de servidor, controle de acesso, integração de identidade, logs de auditoria e propriedade self-hosted. Sua experiência de desenvolvedor é mais forte quando a organização já possui habilidades em Kubernetes ou Docker.
Escolha o Kong AI Gateway quando a empresa já opera o Kong e deseja que o tráfego de IA esteja dentro do mesmo modelo de gateway. O Kong oferece balanceamento de carga robusto, failover entre provedores, ACLs de MCP, suporte a A2A e padrões operacionais familiares para equipes de plataforma estabelecidas.
A decisão entre Kong AI e Obot AI deve, portanto, considerar mais do que apenas a cobertura de recursos. O Kong oferece roteamento de modelos mais profundo e operações de gateway mais amplas. O Obot oferece às organizações controle direto sobre a infraestrutura de MCP, políticas de usuário, visibilidade de dispositivos e servidores hospedados.
Escolha o TrueFoundry quando a governança precisar abranger modelos, ferramentas MCP, agentes, orçamentos, implantação e evidências de auditoria. Ele é adequado para uso empresarial, onde menos camadas de governança desconectadas podem reduzir a complexidade operacional.
Para o Obot AI ou Kong AI, a decisão depende principalmente de qual camada de infraestrutura a organização precisa primeiro. O TrueFoundry aborda a questão mais ampla de saber se essas camadas devem permanecer separadas.
O desempenho também deve ser validado sob tráfego real. Equipes que operam com RPS moderado devem testar falhas de provedores, simultaneidade e condições de alta latência antes de selecionar qualquer gateway para cargas de trabalho em larga escala.
Veja como o TrueFoundry unifica a governança entre modelos, ferramentas MCP, agentes, orçamentos e políticas em produção. Agende uma demonstração hoje mesmo para avaliar com confiança controles seguros e escaláveis para suas cargas de trabalho de IA corporativa.
TrueFoundry AI Gateway delivers ~3–4 ms latency, handles 350+ RPS on 1 vCPU, scales horizontally with ease, and is production-ready, while LiteLLM suffers from high latency, struggles beyond moderate RPS, lacks built-in scaling, and is best for light or prototype workloads.





As últimas notícias, artigos e recursos enviados para sua caixa de entrada



















