



November 6, 2026
|
5 min read


Obtenha acesso instantâneo a um ambiente TrueFoundry ao vivo. Implante modelos, direcione o tráfego de LLM e explore a plataforma completa — seu sandbox estará pronto em segundos, sem necessidade de cartão de crédito.



Blazingly fast way to build, track and deploy your models!
Equipes corporativas comparam o Mint MCP e o Solo.io quando agentes de IA precisam de acesso governado a ferramentas internas, aplicações SaaS, sistemas de dados e servidores MCP. O Model Context Protocol oferece aos agentes um caminho padrão para ferramentas, mas as empresas ainda precisam de identidade, permissões, observabilidade e auditabilidade antes que esses agentes entrem em ação.
O Mint MCP foca em acesso gerenciado a MCP, identidade de agentes, permissões com escopo definido, registros de ferramentas e trilhas de auditoria. O Solo.io é mais voltado para infraestrutura, com o agentgateway oferecendo suporte a tráfego MCP, LLM, HTTP e A2A. O Mint MCP e o Solo.io podem até coexistir quando o Mint se conecta a um servidor MCP que utiliza o Solo como front-end.
A TrueFoundry adiciona uma camada de controle de IA corporativa mais ampla. Ela governa modelos, ferramentas MCP, agentes, orçamentos, guardrails e evidências de auditoria por meio de um plano de controle unificado.
A maneira mais clara de comparar o Mint MCP e o Solo.io é pelo foco no risco. O Mint MCP aborda o problema de agentes que recebem acesso excessivo a ferramentas ou dados sem uma propriedade clara. Ele enfatiza a identidade do agente, permissões por ferramenta, registros, gerenciamento de credenciais e monitoramento em todas as aplicações de IA.
O Solo.io aborda um risco de infraestrutura mais amplo. Seu agentgateway governa tráfego MCP, tráfego de LLM, requisições HTTP e comunicação A2A. Portanto, a escolha entre Solo.io e Mint MCP torna-se uma questão de modelo operacional, e não apenas uma simples comparação de recursos.
Os caminhos de requisição mostram a diferença. O Mint autentica o solicitante, aplica controle de acesso e expõe ferramentas aprovadas por meio de endpoints governados. Cada chamada de ferramenta pode então alcançar conectores hospedados, remotos ou baseados em STDIO, enquanto o Mint gerencia as credenciais associadas. Atualmente, o Mint oferece mais de 50 conectores gerenciados e servidores virtuais baseados em funções.
O Solo valida a identidade em seu gateway antes de aplicar políticas de autorização a rotas MCP e ferramentas individuais. Essa abordagem atende a equipes de engenharia de plataforma que desejam que a política de MCP conviva com a infraestrutura de gateway. Equipes familiarizadas com gateways de API tradicionais podem analisar a distinção mais ampla por meio de um comparativo de gateways de IA.
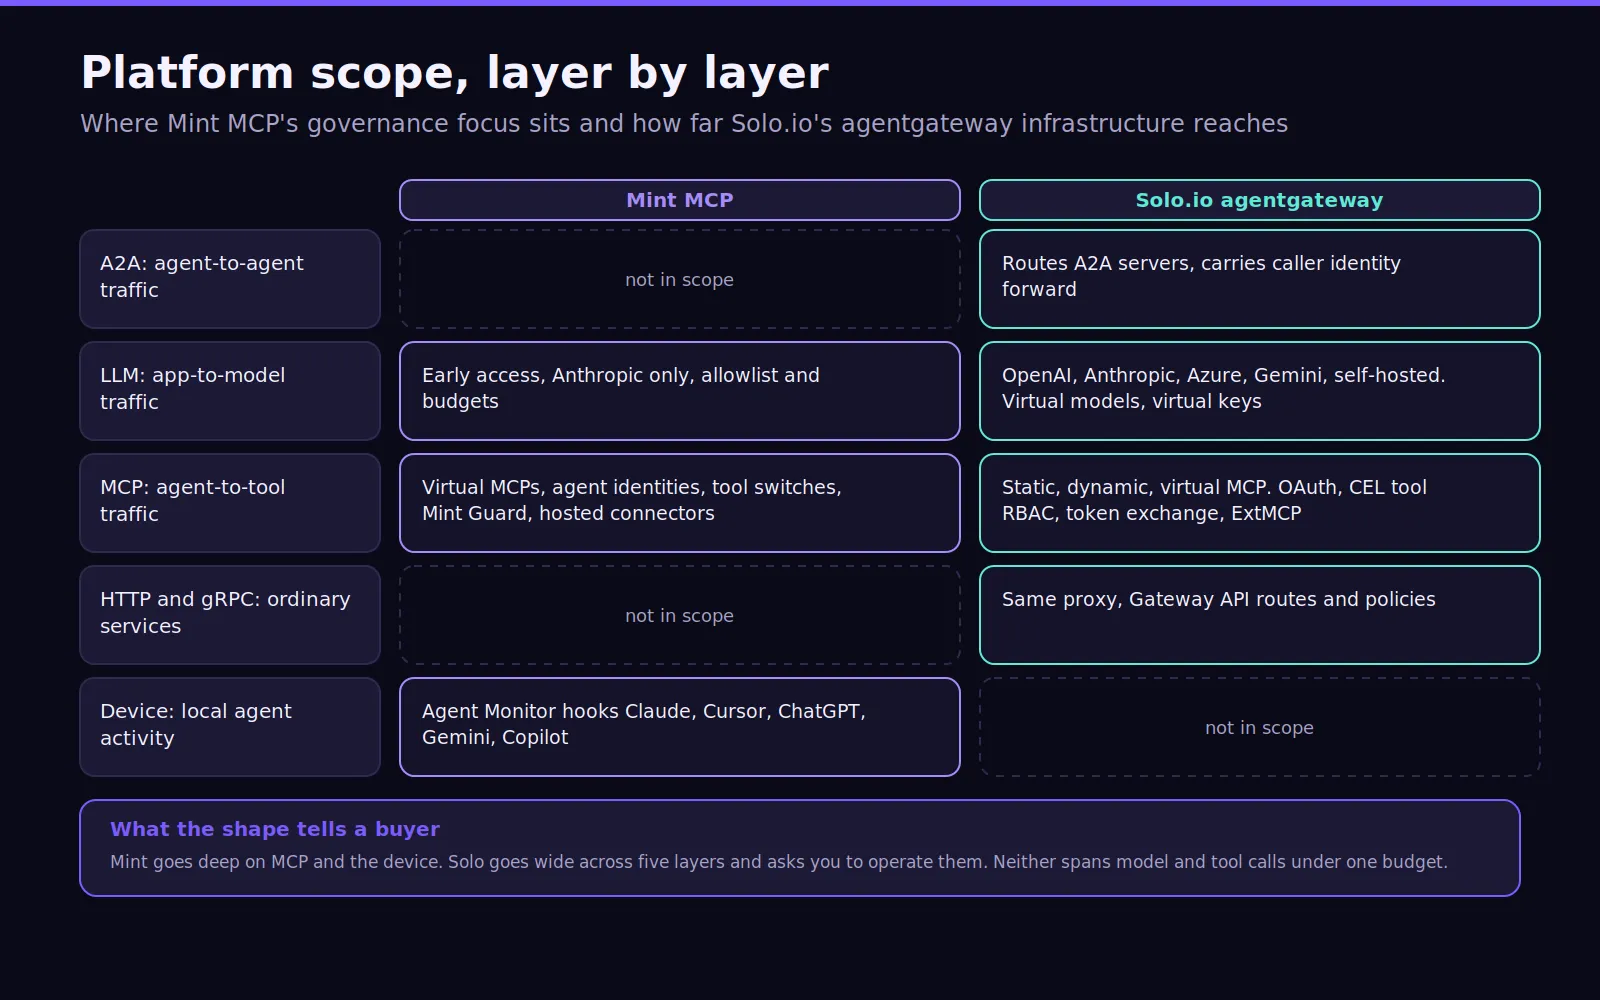
O Mint MCP é mais forte quando o requisito imediato é o acesso seguro a ferramentas. Cada agente pode receber sua própria identidade, credenciais e escopo de privilégio mínimo. Os administradores podem aprovar servidores MCP, organizar ferramentas por função, desativar ações destrutivas e monitorar a atividade dos agentes a partir de um gateway gerenciado.
Este modelo de identidade é útil quando as permissões humanas são amplas demais para o trabalho autônomo. As equipes podem revogar um agente sem alterar o acesso de outros usuários ou agentes. Endpoints baseados em funções também reduzem o número de conexões MCP individuais que os desenvolvedores precisam manter.
O Mint MCP oferece suporte ao Claude, Cursor, ChatGPT e outras ferramentas de desenvolvedor, além de agentes personalizados. Seu runtime hospedado pode gerenciar servidores STDIO e transformá-los em serviços governados. A plataforma também fornece OAuth, SAML, SSO, limitação de taxa (rate limiting), logs de auditoria, detecção de PII e varredura de segredos.
O Mint Guard adiciona aplicação de políticas em torno de conteúdo arriscado e atividade de ferramentas. O Agent Monitor estende a visibilidade para chamadas MCP, comandos e acesso a arquivos em sistemas de desenvolvedores. Históricos completos de auditoria podem ser transmitidos para um SIEM via OTLP, ajudando as equipes de segurança a investigar atividades governadas e fora do gateway de forma integrada.
O Mint também se posiciona para ambientes corporativos regulamentados. A empresa afirma possuir auditoria SOC 2 Tipo II e oferece documentação HIPAA com BAAs. Opções de residência de dados nos EUA e na UE estão disponíveis.
Escolha o Mint MCP quando:
A Solo.io é ideal para equipes que desejam uma infraestrutura de gateway nativa para IA que possam operar diretamente. O Agentgateway é um plano de dados de código aberto baseado em Rust, hospedado pela Linux Foundation. Ele oferece suporte a MCP, LLM, HTTP, gRPC e comunicação A2A por meio de um único proxy focado em agentes.
No modo Kubernetes, o plano de controle traduz os recursos da Gateway API do Kubernetes em configurações de gateway. Isso proporciona às equipes de plataforma um modelo GitOps familiar, utilizando objetos da Gateway API e recursos específicos da Solo. Implantações independentes oferecem outra opção quando um gateway Kubernetes não é necessário.
Os recursos de MCP são abrangentes. A Solo oferece suporte a autenticação, políticas em nível de ferramenta, troca de tokens, limitação de taxa e padrões de servidor virtual. Seu modo de código também pode expor uma ferramenta run_code, permitindo que os modelos componham várias chamadas aprovadas enquanto reduzem o uso de contexto.
A Solo também se estende a provedores de LLM e controles de custo. Chaves virtuais podem carregar orçamentos de tokens e atribuição de uso. Catálogos de custo de modelos expõem os custos reais de LLM, enquanto o roteamento inteligente pode direcionar solicitações usando o conteúdo do modelo ou da solicitação. A verificação passiva de integridade do backend detecta anomalias quando os endpoints começam a retornar erros.
O ecossistema mais amplo da Solo é importante quando o MCP opera ao lado de operações de service mesh existentes. Equipes que utilizam Gloo Mesh, Solo Enterprise para Istio ou um ambient mesh podem manter a conectividade dos agentes mais próxima das operações de mesh existentes. O modo ambient do Istio usa identidade de carga de trabalho e proxies waypoint para funções de política selecionadas. O Gloo Operator pode gerenciar instalações do Istio suportadas.
Esse histórico pode ajudar organizações que estão migrando de ambientes Gloo Cloud mais antigos ou expandindo uma estratégia de API existente. Isso também aumenta a superfície de infraestrutura que as equipes precisam compreender. Portanto, a maturidade da engenharia de plataforma é mais importante aqui do que com um produto MCP gerenciado.
A vantagem operacional é a propriedade total da infraestrutura e a conectividade nativa entre vários tipos de tráfego. As equipes também podem projetar redundância e padrões de tempo de inatividade zero para seu ambiente. A Solo oferece suporte empresarial para implantações em produção, incluindo cobertura 24x7 para problemas urgentes.
Escolha a Solo.io quando:
A segurança está no centro da decisão entre o Mint MCP e a Solo.io. O Mint MCP enfatiza a identidade persistente do agente, permissões granulares, SSO, trilhas de auditoria, controles de PII e credenciais centralizadas. Essa abordagem atende a equipes de segurança que precisam adotar o Model Context Protocol de forma governada, sem precisar criar cada controle internamente.
O Mint oferece várias camadas de segurança. Servidores virtuais baseados em funções determinam quais ferramentas os usuários ou agentes podem acessar. Os administradores podem desativar operações sensíveis enquanto mantêm o acesso de leitura. Políticas personalizadas e integrações de DLP podem inspecionar uma chamada de ferramenta antes que ela alcance dados sensíveis.
A Solo.io coloca a segurança do MCP dentro de políticas nativas de gateway. O OAuth 2.0 pode proteger servidores MCP, enquanto declarações JWT verificadas podem alimentar a autorização e a limitação de taxa downstream. Limites por ferramenta também podem proteger operações dispendiosas contra abuso ou tráfego excessivo.
A primitiva RBAC é uma expressão CEL avaliada em relação a declarações JWT verificadas e atributos de solicitação, portanto `jwt.sub == "alice" && mcp.tool.name == "add_issue_comment"` concede a um usuário uma ferramenta e oculta as demais no momento da descoberta. A mesma linguagem de política rege as rotas de LLM, que é o objetivo de colocar ambos em um único plano de dados.
A linha de orçamento requer uma interpretação cuidadosa. O Solo oferece suporte a orçamentos em dólares e tokens por chave, além de limites de taxa baseados em tokens. O Mint expõe análises de uso e custo enquanto expande seu acesso governado a LLMs. Os compradores ainda devem avaliar se os orçamentos abrangem todo o fluxo de trabalho do agente, em vez de chamadas isoladas.
Para um design de permissão mais profundo, a guia de controle de acesso MCP explica por que a autorização de agente para ferramenta precisa de seu próprio limite de aplicação.
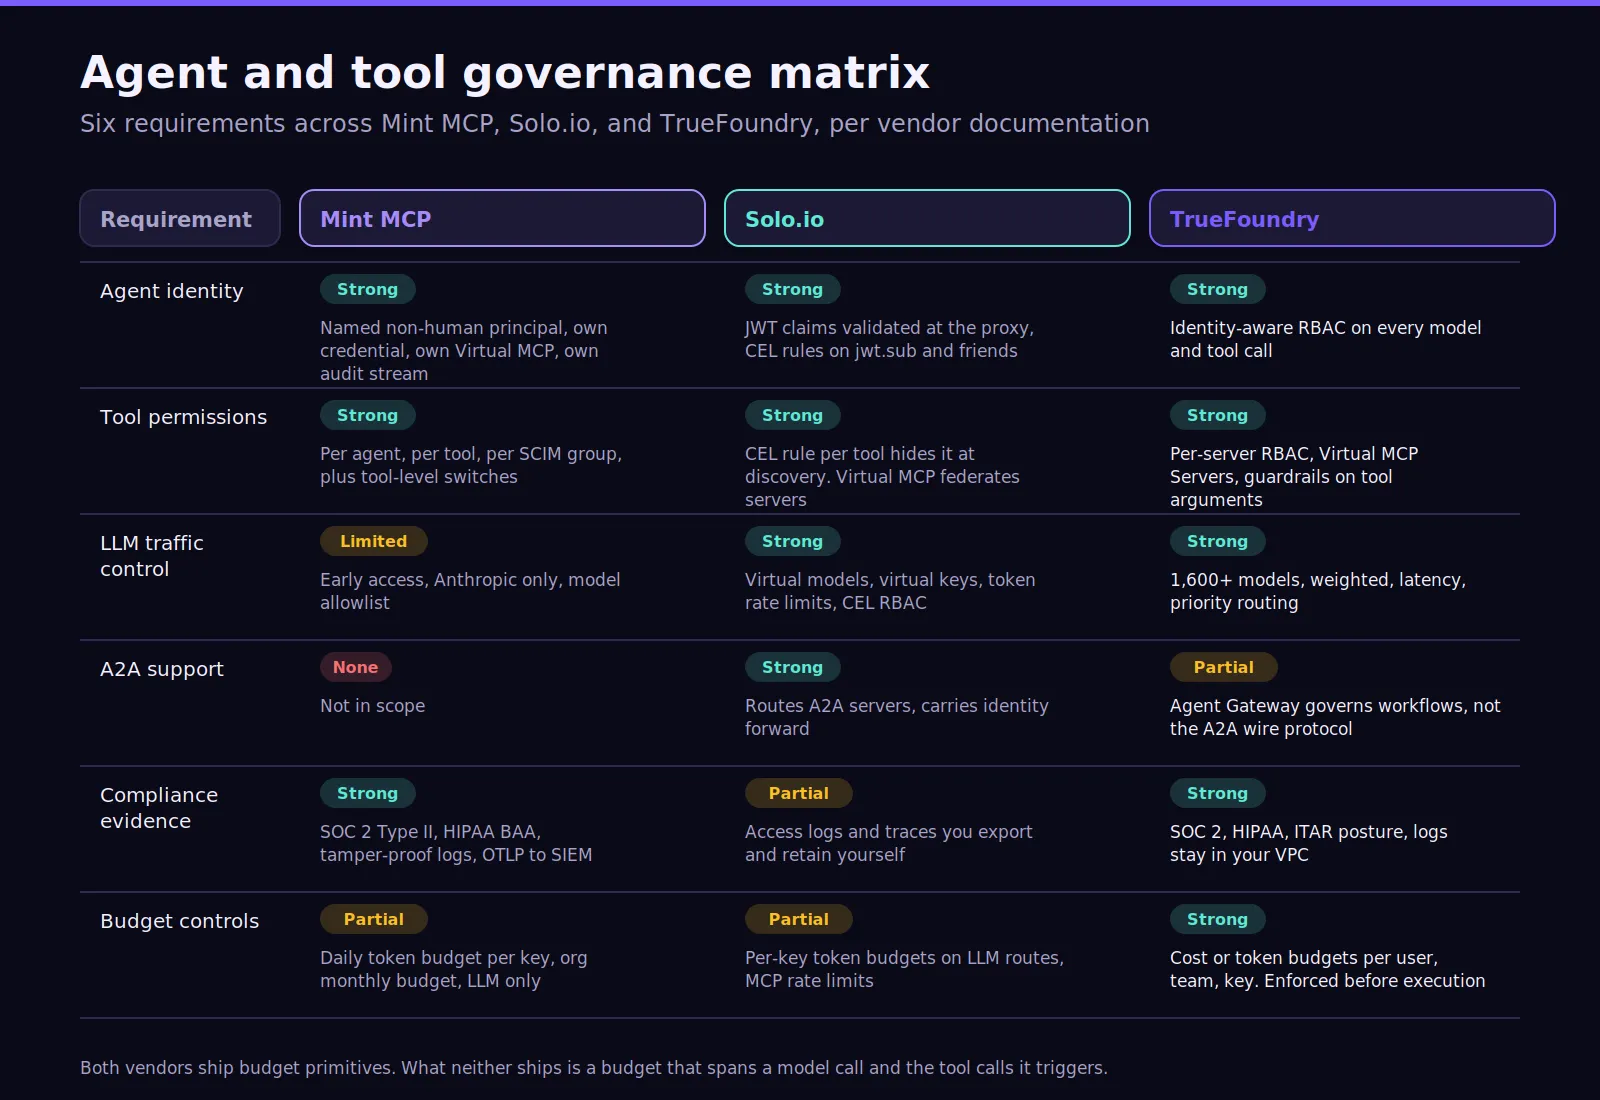
O Mint MCP concentra a observabilidade em agentes e na atividade de ferramentas. Cada chamada governada pode ser associada a uma pessoa, um agente, um servidor e um modelo. O custo e o uso de tokens também podem ser detalhados por equipe. Os históricos de auditoria podem ser exportados para plataformas SIEM corporativas por meio de OTLP.
O Solo.io oferece observabilidade mais próxima de seu proxy e plano de dados. Logs, rastreamentos, métricas, comportamento de roteamento, custo do modelo e tráfego MCP podem ser capturados em torno da atividade do gateway. Isso ajuda as equipes de engenharia de plataforma a investigar falhas de política, problemas de roteamento e integridade da infraestrutura.
As duas abordagens respondem a perguntas diferentes. O Mint enfatiza quem acessou uma ferramenta e o que o agente fez. O Solo enfatiza como o tráfego se moveu pela infraestrutura do gateway. Nenhuma das perguntas deve ser confundida com a governança completa do fluxo de trabalho quando a IA agente cruza modelos, ferramentas e sistemas downstream.
O TrueFoundry torna-se relevante quando a observabilidade precisa conectar chamadas de modelo, ferramentas MCP, agentes, identidade, orçamentos e resultados de políticas. Seu modelo de observabilidade de AI Gateway coloca esses eventos dentro do mesmo caminho de solicitação governado.
Os compradores devem comparar os custos totais de propriedade, pois as plataformas operam em modelos diferentes. O Mint usa preços personalizados com base em usuários ativos de agentes de IA, uso e tamanho da equipe. Sua página de preços também lista opções flexíveis de implantação, incluindo configurações auto-hospedadas, bem como SLAs corporativos e suporte dedicado.
O Mint pode reduzir o trabalho de configuração quando as organizações desejam conectores, registros, controles de identidade e trilhas de auditoria rapidamente. Essa conveniência ainda deve ser avaliada em relação aos requisitos de implantação e às taxas de plataforma de longo prazo.
O Solo.io exige maior propriedade da infraestrutura. Seu agentgateway de código aberto fornece o proxy base, enquanto o Solo Enterprise adiciona recursos comerciais e suporte. O Solo afirma que os preços comerciais dependem do ambiente e do caso de uso, em vez de uma lista pública única.
Esse modelo pode funcionar bem para equipes de plataforma experientes. Os custos aumentam quando as equipes subestimam os custos de atualizações, manutenção de políticas, armazenamento de telemetria, revisões de segurança e operações contínuas de service mesh. A experiência existente em Kubernetes pode reduzir consideravelmente essa sobrecarga operacional.
O TrueFoundry usa preços baseados em planos para sua plataforma de governança mais ampla. O Developer começa em US$ 0, o Pro em US$ 499/mês e o Pro Plus em US$ 2.999/mês. O Enterprise usa preços personalizados e oferece suporte a implantações em VPC e ambientes isolados (air-gapped).
As equipes podem revisar o planejamento de custos de gateway de IA antes de comparar as taxas de licenciamento sem considerar os custos de infraestrutura e pessoal.
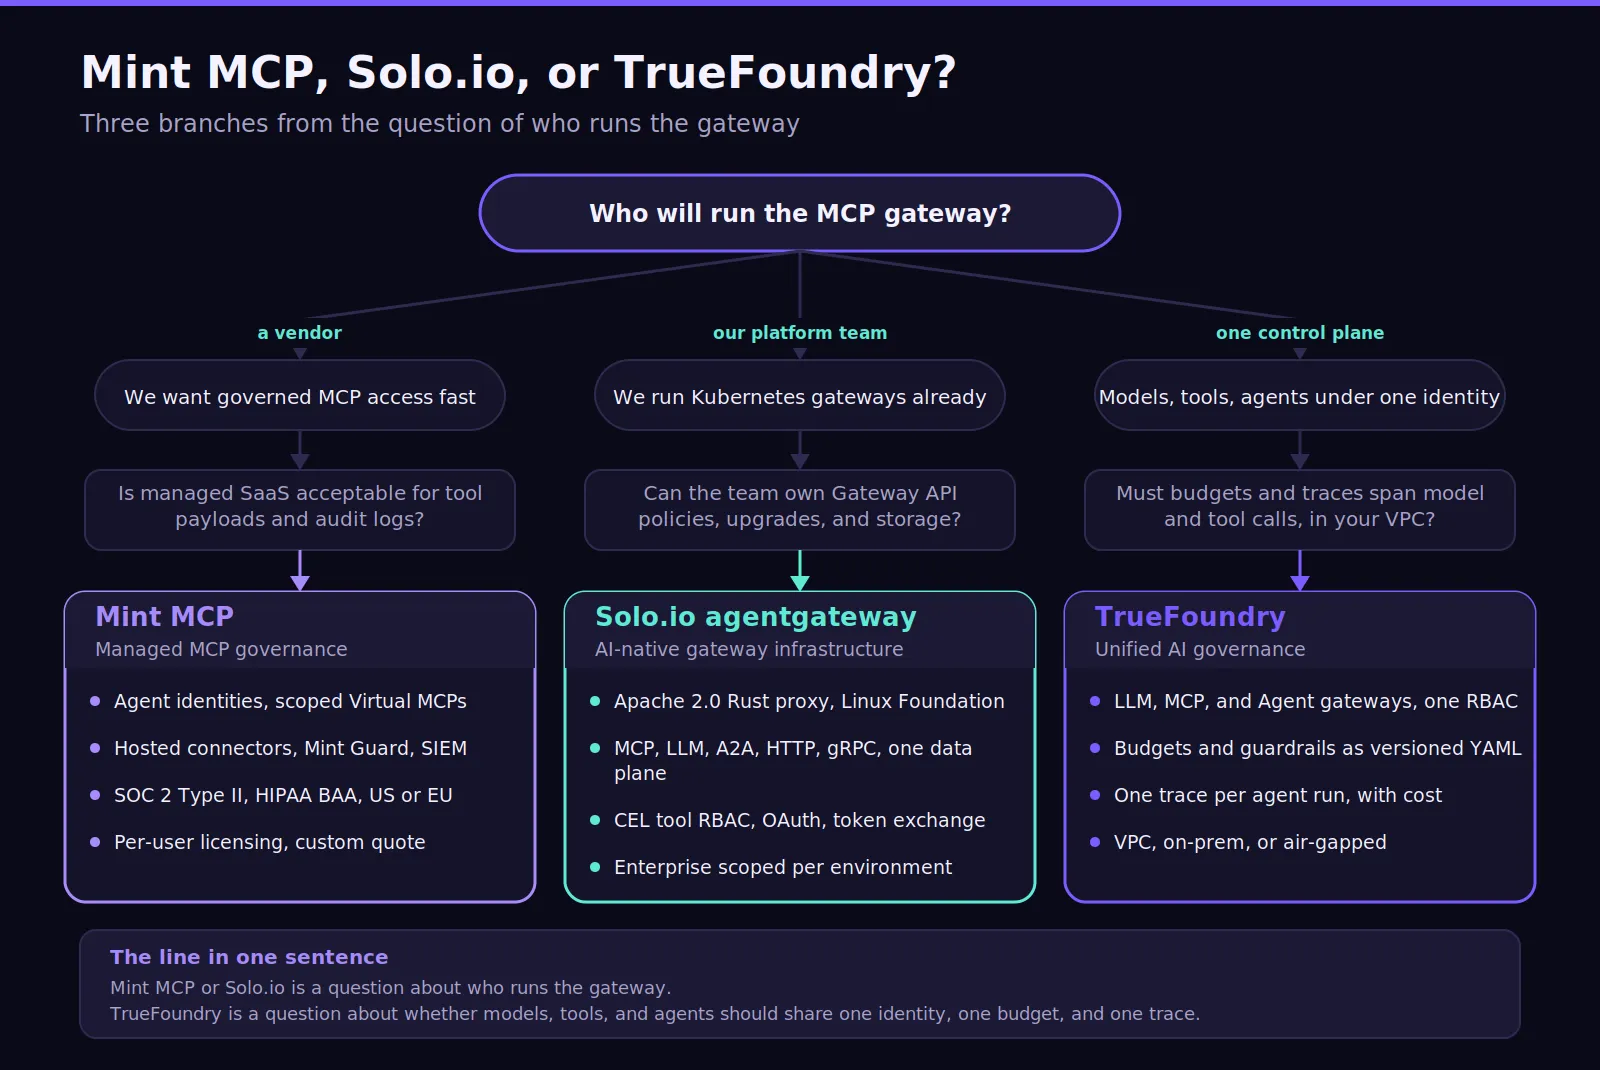
A comparação entre Mint MCP e Solo.io aborda partes importantes da adoção de MCP em produção. O Mint oferece governança gerenciada rápida para o acesso de agentes. O Solo oferece um controle de infraestrutura mais profundo sobre o tráfego dos agentes. As peças que faltam surgem quando uma empresa precisa de governança consistente entre modelos, ferramentas, agentes, orçamentos e ambientes de implantação.
Uma solicitação de modelo pode acionar várias ferramentas MCP antes que outro agente continue o fluxo de trabalho. Camadas de política separadas podem criar lacunas de segurança quando a identidade, o custo e as evidências de auditoria deixam de seguir essa cadeia. Esses desafios tornam-se mais importantes à medida que as cargas de trabalho dos agentes ganham autonomia.
Lacunas comuns para avaliar:
Dois desses pontos diferem em cada lado. Na implantação privada, o Solo vence claramente: o proxy e seus logs rodam onde quer que o cluster rode. O Mint funciona como um serviço gerenciado com auto-hospedagem sob demanda, e seus conectores hospedados residem no plano de dados do Mint.
Quanto aos limites de fluxo de trabalho, nenhum dos dois tem uma resposta. As regras do Mint podem sinalizar uma solicitação que excede um limite de tokens, e os limites de taxa do Solo podem restringir uma ferramenta, mas nada em nenhum dos lados impede um agente que entra em loop com cinquenta chamadas baratas em vez de uma cara.
A TrueFoundry se encaixa quando a governança de MCP precisa se conectar com a governança de modelos e agentes. Seu Gateway de IA fornece um plano de controle comum para roteamento de modelos, guardrails, orçamentos, observabilidade e acesso a provedores. A plataforma suporta mais de 1.600 modelos e padrões de implantação corporativa privada.
OGateway de LLM centraliza o acesso a modelos, fallback, visibilidade de uso e controle de custos. O MCP Gateway governa servidores aprovados, autenticação, permissões de ferramentas, credenciais e guardrails em nível de ferramenta. Os Servidores MCP Virtuais podem expor ferramentas selecionadas através de um único endpoint aprovado.
OGateway de Agentes estende o mesmo modelo de governança para fluxos de trabalho autônomos. As equipes podem aplicar cotas por agente, fluxo de trabalho ou ambiente, enquanto rastreiam as interações de modelos e ferramentas em conjunto:
name: budget-limiting-configtype: gateway-budget-configrules: - id: 'data-agents-monthly' when: subjects: ['team:data-platform'] metadata: environment: 'production' limit_to: 7500 unit: cost_per_month budget_applies_per: ['user'] alerts: thresholds: [75, 90, 100] notification_target: - type: slack-bot notification_channel: 'budget-alerts-channel' channels: ['#ai-spend']Quando um usuário da plataforma de dados ultrapassa US$ 7.500 no mês, o gateway retorna um erro 429 com `error_origin_level: rate_limit_budget` no corpo e o ID da regra violada no cabeçalho `x-tfy-applied-rules`. O modo de auditoria rastreia a mesma regra sem bloquear.
O Gateway MCP governa o acesso às ferramentas por meio de um registro central, RBAC por servidor, gerenciamento de tokens OAuth 2.0 com atualização automática e Servidores MCP Virtuais que expõem um subconjunto curado de ferramentas de vários servidores registrados como um único endpoint. Os guardrails são anexados às chamadas de ferramentas no mesmo arquivo de política que governa as chamadas de modelos, de modo que uma regra pode verificar os argumentos que um agente de dados passa para o Snowflake antes que a chamada saia do gateway:
name: guardrails-controltype: gateway-guardrails-configrules: - id: snowflake-tools-pii when: target: operator: or conditions: mcpServers: values: - snowflake-mcp condition: in subjects: operator: and conditions: in: - team:data-platform llm_input_guardrails: [] llm_output_guardrails: [] mcp_tool_pre_invoke_guardrails: - pii/pii-detection mcp_tool_post_invoke_guardrails: []O Gateway de Agentes adiciona limites de fluxo de trabalho, disjuntores e execução rastreável: cotas baseadas em tokens ou custos por agente, fluxo de trabalho ou ambiente, timeouts e salvaguardas de loop para execuções travadas, além de um rastreamento que mostra a etapa, a chamada de modelo, a chamada de ferramenta e o custo. Todos os três rodam dentro da conta AWS, GCP ou Azure do próprio cliente, on-premise ou em ambiente isolado (air-gapped) no plano Enterprise.
Escolha a TrueFoundry quando:
O Mint MCP é uma boa escolha quando a adoção controlada do MCP é a prioridade imediata. Ele atende equipes que precisam de identidade de agente gerenciada, permissões de ferramentas com escopo definido, registros, trilhas de auditoria, conectores e uma implantação mais rápida, sem a necessidade de operar toda a infraestrutura de gateway por conta própria.
O Solo.io se encaixa em um modelo operacional diferente. Ele é mais robusto para equipes com maturidade em Kubernetes que desejam um controle mais profundo sobre o tráfego de MCP, LLM e A2A. Operações de mesh existentes, experiência com Gateway API ou investimentos anteriores em redes da Solo podem tornar esse modelo mais fácil de adotar.
A TrueFoundry torna-se relevante quando a governança de MCP precisa se conectar a um controle de execução mais amplo. Sua arquitetura combina governança de modelos, MCP e agentes, mantendo a flexibilidade de implantação em ambientes controlados pelo cliente.
Portanto, a decisão entre Solo.io e Mint MCP depende fortemente de quem detém o controle do gateway. As equipes também devem avaliar se a necessidade futura se limita ao MCP ou se expande para fluxos de trabalho multiagentes governados.
Para equipes que estão comparando o Solo.io ou o Mint MCP com uma abordagem consolidada, o comparativo dos melhores gateways de MCP oferece contexto adicional sobre a categoria.
TrueFoundry ajuda empresas a governar modelos, ferramentas de MCP, agentes, orçamentos e políticas por meio de uma única camada de controle de produção. Agende uma demonstração gratuitahoje mesmo para começar.
TrueFoundry AI Gateway delivers ~3–4 ms latency, handles 350+ RPS on 1 vCPU, scales horizontally with ease, and is production-ready, while LiteLLM suffers from high latency, struggles beyond moderate RPS, lacks built-in scaling, and is best for light or prototype workloads.





As últimas notícias, artigos e recursos enviados para sua caixa de entrada



















