



November 6, 2026
|
5 min read


Obtenha acesso instantâneo a um ambiente TrueFoundry ao vivo. Implante modelos, direcione o tráfego de LLM e explore a plataforma completa — seu sandbox estará pronto em segundos, sem necessidade de cartão de crédito.



Blazingly fast way to build, track and deploy your models!
Esses dois projetos são constantemente comparados, e trata-se de um debate técnico legítimo, sem motivações estritamente mercadológicas. Ambos possuem licença MIT, alta popularidade, suporte a auto-hospedagem (self-hosted) e podem ser operados por meio de aplicativos de mensagens no celular. O Hermes inclui inclusive o comando hermes claw migrate para importar configurações do OpenClaw, o que demonstra o reconhecimento da sobreposição entre as soluções por parte de seus mantenedores (Hermes Agent README, consultado em 21 de setembro de 2026).
Apesar das semelhanças, há uma divergência fundamental expressa nas frases de apresentação de cada projeto. O OpenClaw se define como um assistente que “encontra você nos canais que já utiliza”. O Hermes se apresenta como “o agente que evolui com você”. São proposições de valor distintas que compartilham a mesma categoria de produto.
Este guia analisa as funcionalidades entregues por cada solução e aborda a questão central para ambientes corporativos: o ponto crítico não é a escolha do harness em si, mas as falhas operacionais que surgem quando toda a equipe passa a utilizá-lo.
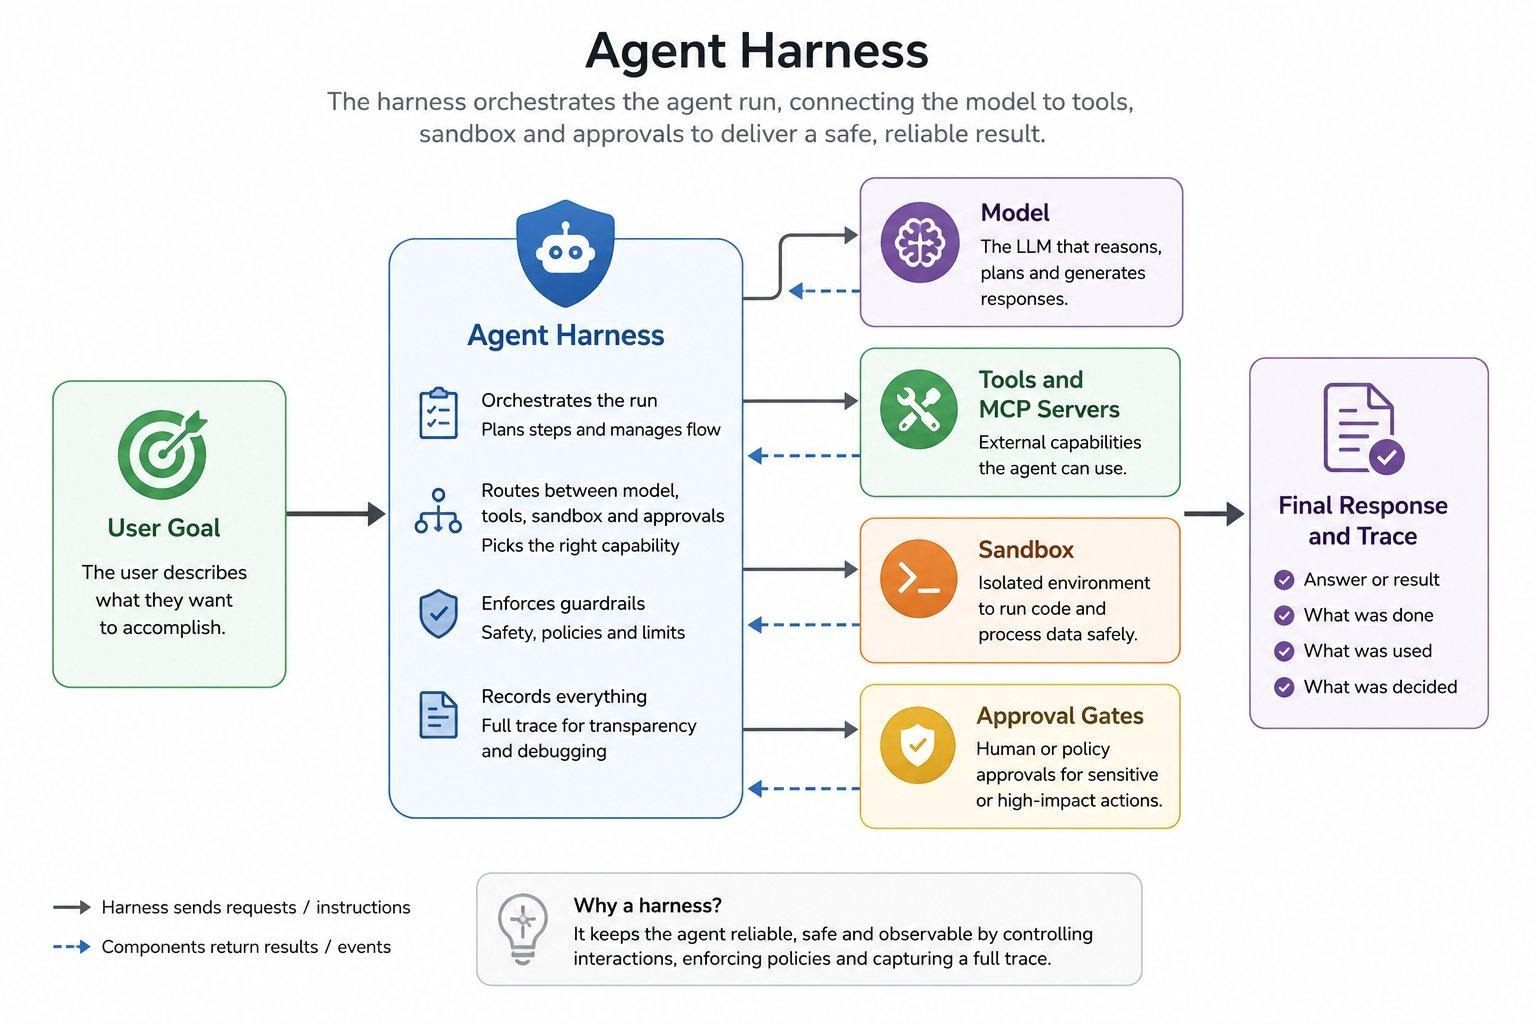
O OpenClaw é um assistente de IA de código aberto executado em infraestrutura própria e integrado aos aplicativos de mensagens já adotados pelos usuários. Desenvolvido em TypeScript, é distribuído no npm como openclaw e mantido pela OpenClaw Foundation, uma organização 501(c)(3) independente responsável pela equipe principal e pela assinatura das versões publicadas. O projeto declara abertamente que não possui planos pagos, serviços hospedados ou tokens associados, e que a OpenAI atua como doadora, não como proprietária (OpenClaw README, consultado em 21 de setembro de 2026).
O repositório adota a licença MIT e, em 21 de setembro de 2026, registrava 390.174 stars e 82.059 forks (GitHub API, observado em 21 de setembro de 2026). Criado em 24 de novembro de 2025, o projeto apresenta uma curva de adoção atípica mesmo para os padrões do mercado open-source.
[SCREENSHOT: OpenClaw — a UI de Controle com uma conversa em tempo real, painel de aprovações e lista de canais visíveis]
Em termos de arquitetura, o OpenClaw opera como um daemon Gateway único e de longa duração que gerencia todas as interfaces de mensagens. Clientes do plano de controle — como a aplicação macOS, a CLI, a interface web Control UI e rotinas de automação — conectam-se a ele via WebSocket, por padrão em 127.0.0.1:18789. Dispositivos "nós" (nodes), como dispositivos iPhone ou Android, conectam-se ao mesmo servidor WebSocket com role: node, declarando suas capacidades (câmera, gravação de tela, localização). Há exatamente um Gateway por host, e todas as conexões exigem emparelhamento de dispositivos e validação por desafios assinados (Documentação de arquitetura do OpenClaw Gateway, consultada em 21 de setembro de 2026).
O catálogo de canais suportados inclui mais de vinte e cinco interfaces, entre elas Telegram, Slack, Discord, WhatsApp, Signal, iMessage, Microsoft Teams, Google Chat, Matrix, Mattermost, IRC, SMS via Twilio, LINE, Feishu e WeChat (Documentação de canais do OpenClaw, consultada em 21 de setembro de 2026). Há suporte para aplicações nativas em macOS, iOS, Android, Windows e Linux.
O OpenClaw 2.0 foi lançado sob a versão v2026.8.1 em 31 de agosto de 2026 às 03:30 UTC. As notas de lançamento indicam um volume de 16.977 pull requests, 698 commits diretos e 987 contribuidores, abrangendo melhorias na instalação, na reformulação da Control UI web, em memória, habilidades, modelos, automações, navegação web, automação desktop, plugins e segurança. Entre as novidades estão o Skill Workshop (para gestão de propostas, verificações e histórico de aplicação), busca de memória entre conversas privadas do agente e injeção de credenciais em destinos suportados sem exposição de texto simples para os modelos (Notas de lançamento do OpenClaw v2026.8.1). O projeto mantém um ciclo regular de atualizações, como a v2026.9.5 lançada em 19 de setembro de 2026.
Limitações técnicas. O guia de segurança especifica a postura padrão do sistema: “As ferramentas são executadas no host na sessão principal, a menos que o isolamento por sandbox seja configurado.” A prioridade do projeto é a abrangência de canais, o que torna cada nova integração uma superfície de entrada sujeita a dados não confiáveis. A documentação para equipes sintetiza esse limite: “Um gateway representa um único domínio de confiança”, recomendando a implantação de um gateway por tenant caso haja necessidade de atender usuários ou organizações sem relação de confiança mútua (Documentação de configuração para equipes do OpenClaw, consultada em 21 de setembro de 2026).
O Hermes Agent é um agente autônomo open-source sob licença MIT, desenvolvido pela Nous Research. Construído em Python, o projeto foi criado em 22 de julho de 2025 e, em 21 de setembro de 2026, contava com 247.589 stars e 52.090 forks (GitHub API, observado em 21 de setembro de 2026). A versão mais recente no momento da redação deste documento é a v2026.9.14 (identificada como Hermes Agent v0.21.3), lançada em 14 de setembro de 2026.
O Hermes se descreve como “o único agente com um ciclo de aprendizado integrado”. Essa caracterização se reflete na arquitetura da solução: o agente cria habilidades a partir da execução de tarefas, aprimora esse conjunto durante o uso, persiste conhecimentos relevantes autonomamente, realiza buscas no histórico de conversas e constrói um modelo do perfil do usuário ao longo das sessões por meio da modelagem dialética Honcho. Suas habilidades seguem o padrão aberto agentskills.io (Hermes Agent README, consultado em 21 de setembro de 2026).
[SCREENSHOT: Hermes Agent — a TUI do terminal durante uma tarefa, exibindo a saída em streaming de ferramentas e uma habilidade sendo invocada]
A estrutura de memória adota limites definidos por projeto. O armazenamento é realizado em dois arquivos: MEMORY.md, dedicado às notas operacionais do agente (com limite de 2.200 caracteres, ou cerca de 800 tokens), e USER.md, voltado ao perfil do usuário (com limite de 1.375 caracteres, ou cerca de 500 tokens). Ambos são armazenados em ~/.hermes/memories/ e injetados no prompt do sistema como um instantâneo (snapshot) no início da sessão. Caso a escrita exceda a capacidade, a ferramenta gera um erro em vez de descartar dados, forçando o agente a consolidar as informações antes de tentar novamente (Documentação de memória persistente do Hermes, consultada em 21 de setembro de 2026). O processo em segundo plano chamado Curator gerencia a retenção, a desatualização e o arquivamento das habilidades criadas.
Quanto ao ambiente de implantação, o Hermes suporta sete backends de terminal — local, Docker, SSH, Singularity, Modal, Daytona e Vercel Sandbox. As opções Daytona e Modal oferecem persistência serverless, permitindo que a infraestrutura entre em hibernação quando ociosa. A solução pode ser executada em servidores virtuais básicos (VPS) ou em clusters de GPU, com suporte aos canais Telegram, Discord, Slack, WhatsApp, Signal, Email e CLI por meio de um único processo de gateway. A escolha de modelos é aberta, aceitando Nous Portal, OpenRouter, OpenAI, Anthropic, Google ou qualquer endpoint compatível com a API da OpenAI, configurável via hermes model.
Limitações técnicas. A documentação de arquitetura estabelece as restrições do modelo de memória: “A memória é escopada por perfil por definição”, alertando explicitamente contra a execução de dois processos de agente apontando para o mesmo diretório base do Hermes. Embora seja uma decisão adequada para uso pessoal, essa abordagem impõe barreiras ao compartilhamento de conhecimento em equipes. O Hermes oferece recursos operacionais adicionais — como o Managed Scope para configurações e segredos definidos por administradores, um proxy de injeção de credenciais de saída e isolamento de rede via Docker —, mas trata-se de controles por instalação, não de um plano de controle multi-inquilino (multi-tenant).
As diferenças refletem premissas de projeto distintas. O OpenClaw concentrou o desenvolvimento no suporte a múltiplos canais de comunicação e na execução segura em um único host. O Hermes priorizou a retroalimentação contínua que converte histórico de execução em capacidade operacional, além da flexibilidade de implantação de dispositivos móveis a clusters de GPU. O OpenClaw 2.0 expandiu recursos de memória e habilidades; o Hermes adicionou novas integrações de canais. Como o foco principal de cada ferramenta é diferente, a escolha depende do requisito central de uso.
As limitações abaixo não configuram falhas nos projetos, mas consequências da adoção de ferramentas individuais em escala organizacional.
1. Multiplicação de credenciais. Cada instalação armazena suas próprias chaves de provedor, tokens de servidores MCP e autorizações OAuth. Em um time de cinquenta desenvolvedores, surgem cinquenta cópias de tokens de acesso em máquinas locais. Embora o mascaramento de credenciais do OpenClaw 2.0 proteja segredos do contexto do modelo e o Hermes ofereça o Managed Scope com proxy de injeção, nenhuma das soluções disponibiliza um ponto centralizado para rotação e revogação de chaves.
2. Rastreabilidade limitada de ações. Ambos os projetos registram logs localmente, sem consolidação nativa. Se uma instrução resulta na exclusão inadvertida de uma tabela ou no envio incorreto de dados a um cliente, o histórico de auditoria permanece isolado no ambiente onde a tarefa foi executada. O modo multiusuário do OpenClaw adiciona atribuição por sessão dentro de um mesmo gateway, mas a rastreabilidade se encerra na fronteira desse gateway.
3. Ausência de controle de custos centralizado. Quando múltiplos agentes operam de forma autônoma escolhendo modelos de linguagem sem restrição, chamadas simples podem ser direcionadas a modelos de alta capacidade com custo elevado. A falta de orçamentos compartilhados e limites por equipe dificulta o acompanhamento do consumo de recursos.
4. Fragmentação do conhecimento acumulado. No caso do Hermes, habilidades e memórias são isoladas por perfil por definição de projeto. Caso um agente desenvolva procedimentos automatizados para fluxos de implantação em um ambiente específico, esse conhecimento permanece restrito à máquina local. A gestão de habilidades em gateways compartilhados no OpenClaw atenua essa restrição, mas apenas no âmbito do respectivo host.
O TrueForge é a solução open-source e neutra em relação a provedores desenvolvida pela TrueFoundry para execução de agentes. Disponível sob licença MIT e documentado em trueforge.dev, o projeto pode ser executado localmente via npx @truefoundry/trueforge ou em cluster por meio de Docker Compose e Helm.
O TrueForge não busca substituir frameworks como OpenClaw ou Hermes, mas prover suporte para cenários com múltiplos operadores e aplicações. Em vez de acoplar o ambiente de execução a um provedor específico, ele gerencia o ciclo do agente, a execução de ferramentas, o contexto, as aprovações e o isolamento (sandbox), permitindo a integração de modelos próprios, servidores MCP, conectores MCP e infraestrutura existente. Recursos como gestão centralizada de credenciais MCP, aprovações humanas (human-in-the-loop), observabilidade e governança são nativos da plataforma.
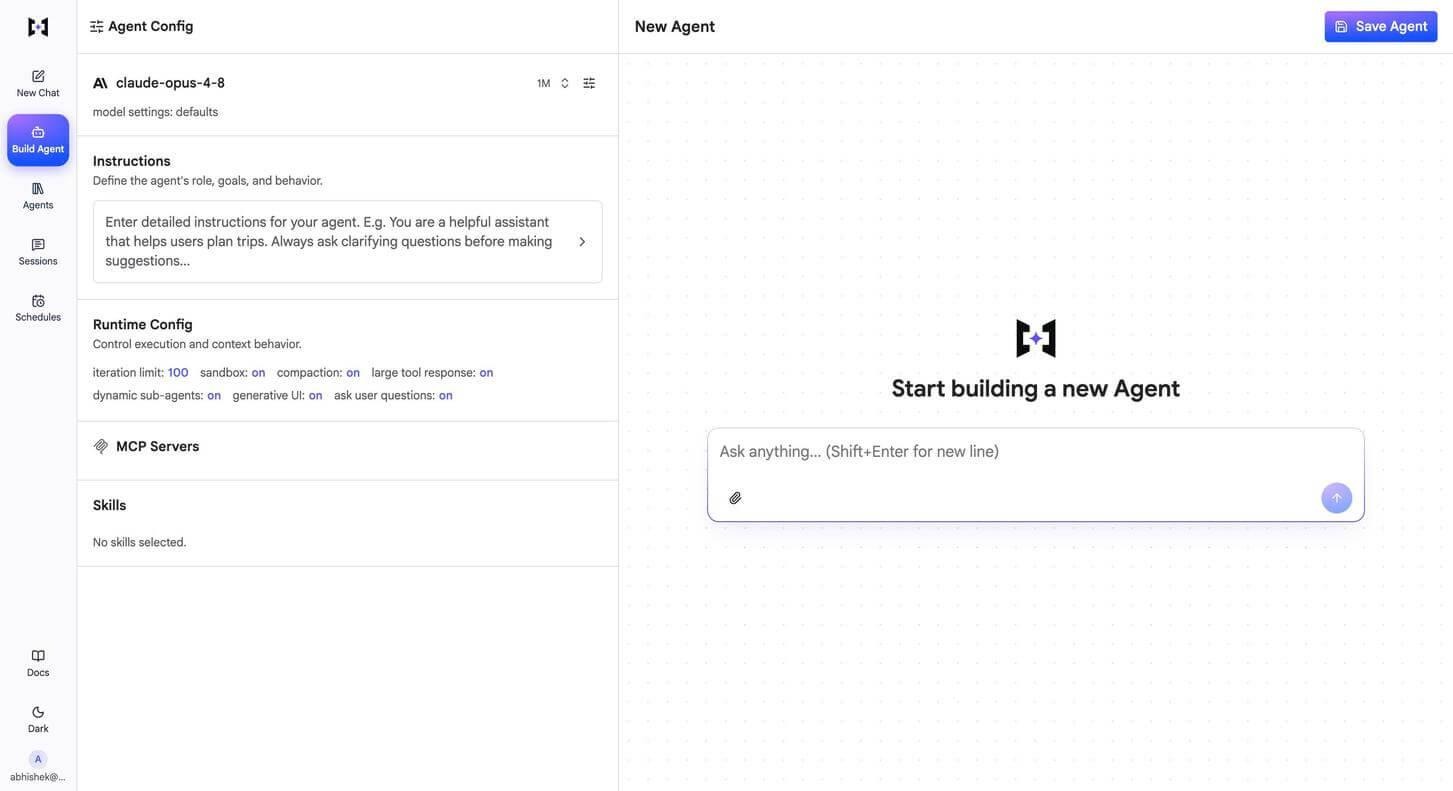
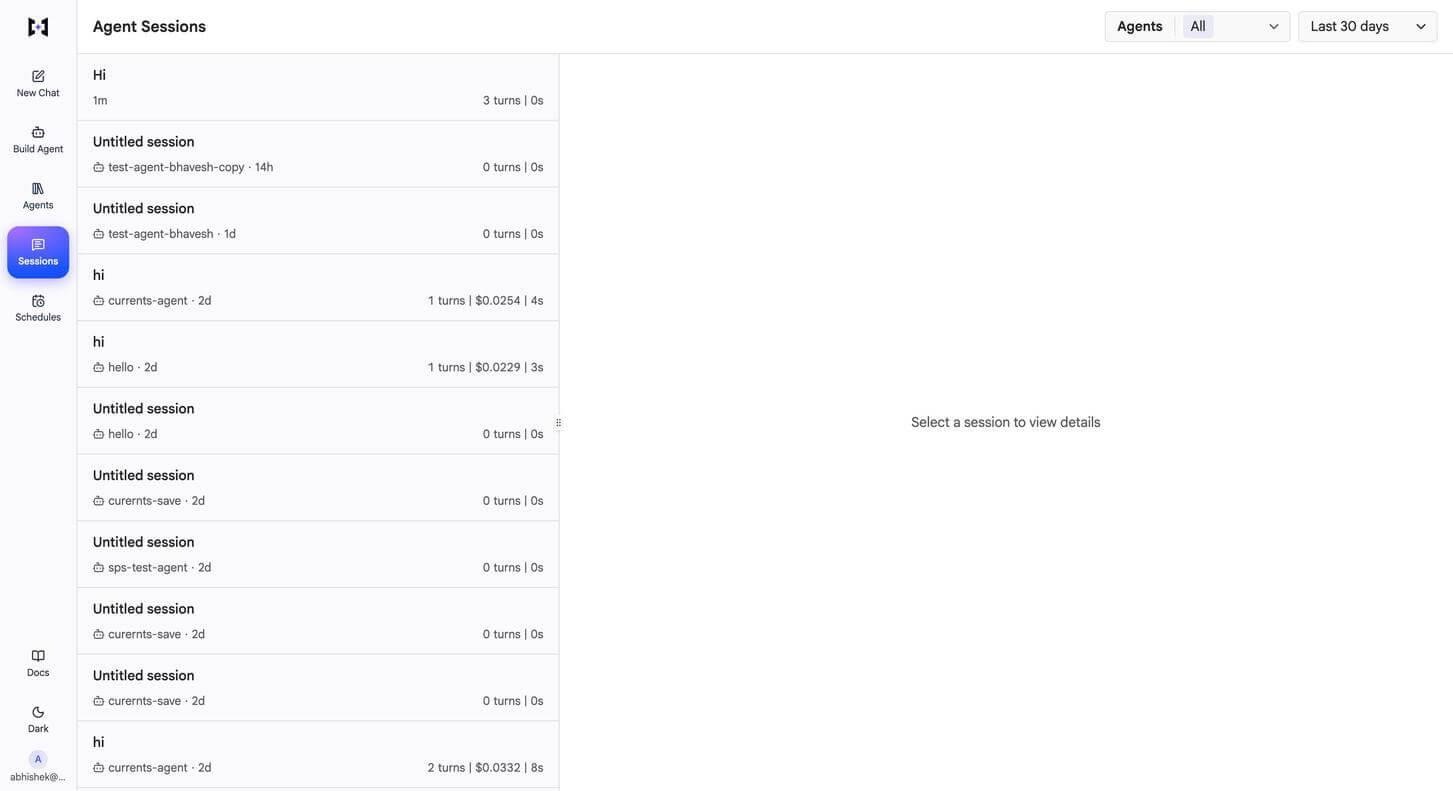
A separação entre o ambiente de execução e a camada de modelos permite alterar provedores ou rotear requisições sem reescrever a lógica do agente. As sessões podem ser compartilhadas entre membros da equipe em vez de ficarem restritas a bancos de dados locais.
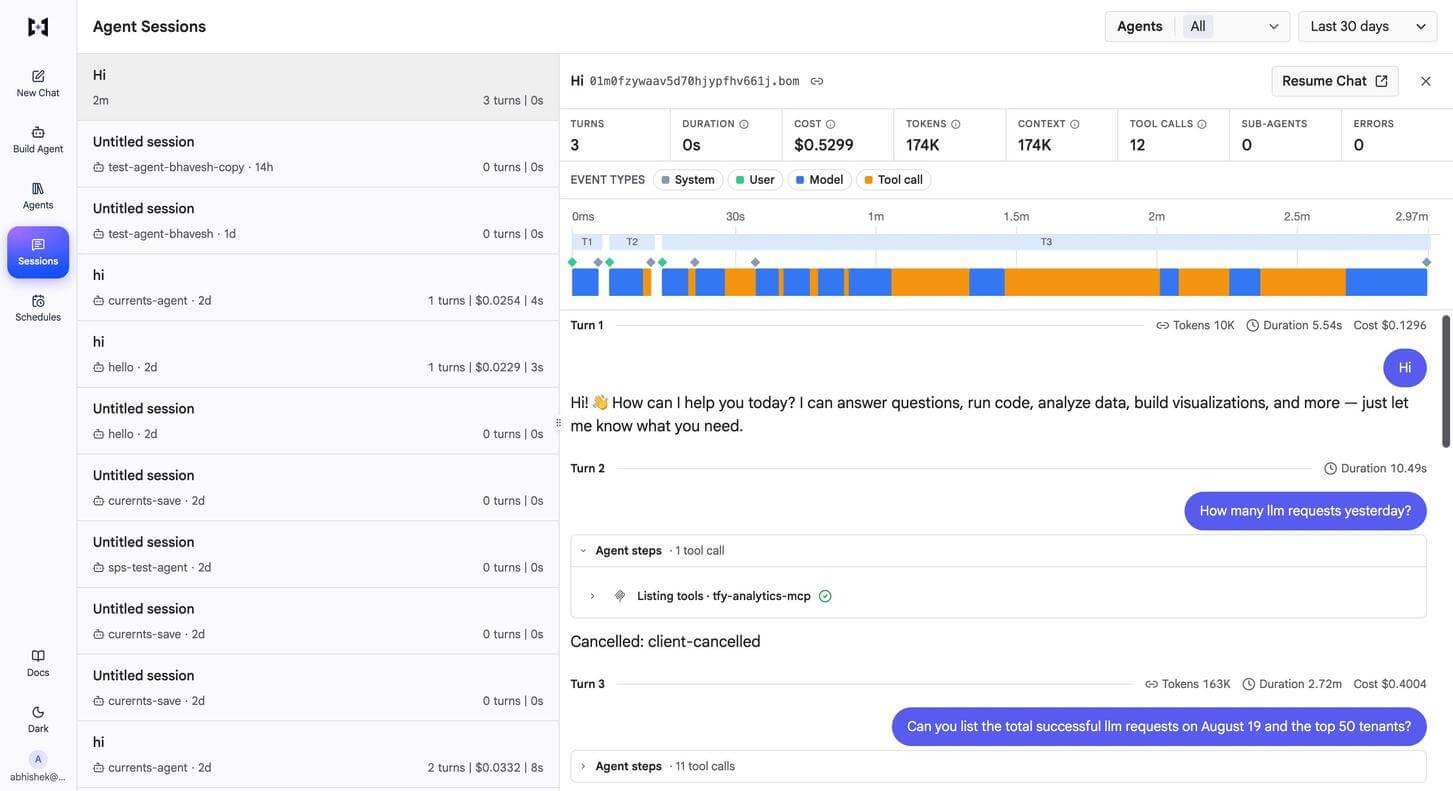
Em testes comparativos da TrueFoundry em relação ao Claude Managed Agents, o TrueForge atingiu taxa de precisão equivalente na execução de tarefas (aproximadamente 11 de 14), com menor consumo de tokens utilizando o mesmo modelo. No modelo Opus 4.8, a redução de custo por execução foi de cerca de 30%. Ao utilizar o modelo GLM-5.2 na mesma bateria de testes, a pontuação se manteve com um custo médio de US$ 2,90 por execução frente a US$ 11,80, representando uma redução aproximada de 75%.
O controle de custos é complementado pelo AI Gateway. A funcionalidade de Roteamento Automático (Auto Routing) classifica requisições por complexidade e as direciona à camada de modelo adequada, evitando o uso desnecessário de modelos de alto custo. Em uma avaliação com 550 prompts, o roteamento entre modelos como Haiku, Sonnet e Opus reduziu os custos em 69%, mantendo 98% da qualidade de referência, enquanto a latência média caiu de 7,6 para 4,0 segundos. Em cenários com padrão de tráfego de produção, a redução de custos atingiu até 80%.
O gateway adiciona latência entre 3 e 4 ms, processa mais de 350 RPS por vCPU e oferece suporte a mais de 1.000 LLMs por meio de uma API padronizada compatível com a OpenAI, viabilizando sua implantação em toda a infraestrutura de agentes.

O OpenClaw e o Hermes Agent atendem a requisitos técnicos distintos com eficiência. O OpenClaw priorizou a disponibilidade do assistente em múltiplas interfaces, estruturando uma ampla oferta de canais no ecossistema open-source. O Hermes focou na persistência e evolução do contexto, implementando um ciclo de aprendizado que aumenta a utilidade da ferramenta ao longo do tempo. Para projetos individuais, a escolha deve seguir a prioridade operacional do cenário, com a possibilidade de migração facilitada por utilitários de conversão nativos.
Entretanto, a gestão centralizada em escala não faz parte do escopo primário de nenhuma das duas ferramentas. As especificações de ambos apontam essa limitação: cada gateway atua como um único domínio de confiança, e a memória é vinculada ao perfil do usuário. Para organizações que operam dezenas de instâncias, torna-se necessário centralizar a rotação de credenciais, a auditoria de chamadas, a alocação de orçamento e o roteamento de modelos. Essa camada de governança exige um plano de controle dedicado.
Para manter a infraestrutura baseada em código aberto e adicionar os controles necessários para produção, o TrueForge e o AI Gateway fornecem os recursos requeridos.
TrueFoundry AI Gateway delivers ~3–4 ms latency, handles 350+ RPS on 1 vCPU, scales horizontally with ease, and is production-ready, while LiteLLM suffers from high latency, struggles beyond moderate RPS, lacks built-in scaling, and is best for light or prototype workloads.



Escolha o OpenClaw se o valor está no alcance — você quer um único assistente respondendo no Telegram, no Slack, no WhatsApp e no seu celular, com aplicativos nativos e mais de trinta canais. Escolha o Hermes se o valor está no acúmulo — você quer um agente que escreve suas próprias skills, mantém uma memória curada e pode rodar em modo serverless no Modal ou no Daytona, de modo que quase não custa nada quando está ocioso. Ambos têm licença MIT e são auto-hospedados, então a decisão é sobre adequação, e não sobre lock-in.
Pelo sinal bruto do GitHub, o OpenClaw é maior: 390.174 estrelas contra 247.589 em 21 de setembro de 2026. Ambos estão no nível mais alto dos projetos de IA open source e ambos lançam versões semanalmente. A contagem de estrelas mede atenção, não adequação, então trate-a como contexto, e não como veredito.
Sim, mas entenda o que você está trocando. A configuração para equipes do OpenClaw é, deliberadamente, um único domínio de confiança por gateway, e o projeto deixa isso claro. Se você precisa de usuários que não confiam uns nos outros, orçamentos por equipe, rotação centralizada de credenciais ou uma única trilha de auditoria, o que você quer é um plano de controle de agentes ao lado do harness ou no lugar dele — é isso que o TrueForge e o AI Gateway oferecem.
O software é gratuito e tem licença MIT. Você paga pela inferência dos modelos e pela infraestrutura em que o executa. O Nous Portal oferece planos pagos opcionais (US$ 20, US$ 100 e US$ 200 por mês em setembro de 2026) que incluem créditos de modelos e ferramentas hospedadas, mas você pode usar o seu próprio provedor.
Sim, com licença MIT em github.com/truefoundry/trueforge, com documentação em trueforge.dev. Execute-o localmente com npx @truefoundry/trueforge ou implante-o para uma equipe com Docker Compose ou Helm.
Sim. O TrueFoundry inclui um MCP Gateway, um Agent Gateway e um registro de agentes e de MCP com controle de acesso em nível de ferramenta, para que agentes criados em qualquer framework possam ser governados por um único plano de controle.



As últimas notícias, artigos e recursos enviados para sua caixa de entrada



















