



novembro 20, 2026
|
5 min read


Obtenha acesso instantâneo a um ambiente TrueFoundry ao vivo. Implante modelos, direcione o tráfego de LLM e explore a plataforma completa — seu sandbox estará pronto em segundos, sem necessidade de cartão de crédito.



Published: novembro 20, 2026

Blazingly fast way to build, track and deploy your models!
As empresas raramente procuram alternativas ao Cursor porque o produto é ruim. Elas buscam alternativas porque algo no lado operacional não se ajustou: uma fatura mensal que dobrou sem causa clara, uma equipe de compras que não conseguiu preços previsíveis por licença, uma revisão de segurança que barrou a saída de código-fonte da rede ou um líder de plataforma que não queria 300 desenvolvedores presos a um fork do VS Code de um único fornecedor. Esses são problemas de governança e compras, e eles não desaparecem ao trocar um IDE por outro.
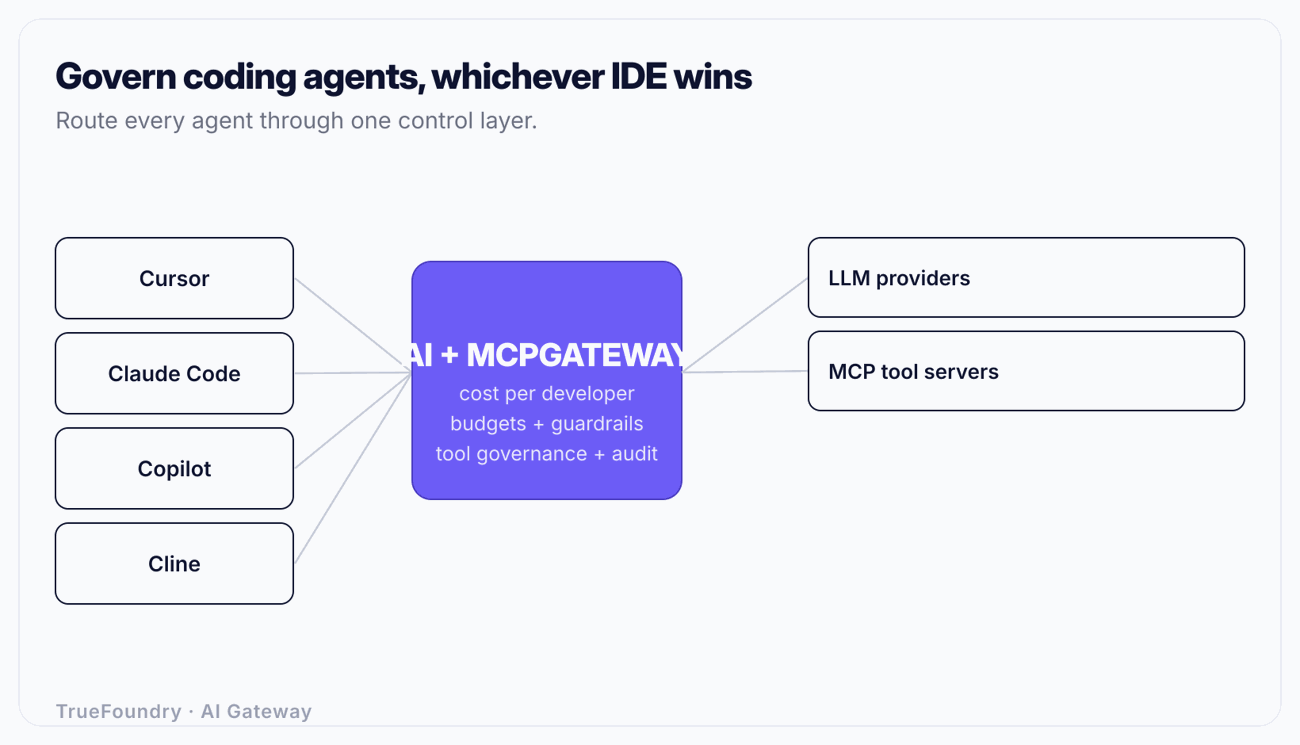
Este artigo faz duas coisas. Primeiro, descreve de forma imparcial o Cursor e as preocupações específicas e relatadas que impulsionam as avaliações empresariais; em seguida, apresenta as alternativas viáveis com resumos honestos de um parágrafo. Segundo — e esta é a parte que a maioria dos artigos de comparação deixa passar —, cobre a camada que torna a escolha do IDE muito menos crítica do que parece. Se você rotear cada agente de código por meio de um AI gateway e governar suas ferramentas por um MCP gateway, você controla a atribuição de custos, orçamentos, guardrails e auditoria independentemente de qual editor seus desenvolvedores escolherem. A disputa de IDEs passa a ser uma questão de preferência, e não um risco.
Uma observação sobre fontes: os preços do Cursor, o conjunto de recursos e as reclamações dos usuários citados abaixo são números relatados e devem ser confirmados em cursor.com antes de serem cotados. As descrições das alternativas são resumos de conhecimento geral; verifique as especificações atuais com cada fornecedor.
Independentemente de qual IDE de código vença internamente, governe os custos e a segurança a partir de uma única camada. Agende uma demonstração.
Dê o devido valor à ferramenta. O Cursor é um IDE agêntico — um editor derivado do VS Code com um agente de código integrado que pode ler seu repositório, planejar alterações, editar múltiplos arquivos e executar comandos. Os desenvolvedores gostam dele por uma razão: o ciclo do agente é rápido, a manipulação de contexto em um repositório é boa e o fluxo de trabalho de "descrever a mudança e vê-la acontecer" é realmente produtivo para novos recursos e refatorações.
No lado empresarial, os recursos relatados (verifique em cursor.com) incluem uso compartilhado em equipe, provisionamento SCIM, controles de acesso a repositórios/modelos/MCP, controles de execução automática/navegador/rede para limitar a atuação do agente, logs de auditoria, contas de serviço, SSO via SAML/OIDC nos planos Teams e superiores, e um modo de privacidade. Trata-se de um conjunto de recursos empresariais real, não de um brinquedo. Se você está avaliando o Cursor, a questão não é "ele é capaz?", mas sim "o seu modelo operacional e seus termos comerciais se alinham à forma como compramos e governamos softwares?".
Cada um destes pontos é uma preocupação relatada. Nenhum é motivo para descartar o Cursor imediatamente; todos são razões pelas quais as equipes iniciam uma avaliação.
Imprevisibilidade da fatura baseada no uso. O modelo de preço do Cursor combina assinaturas por usuário com cobranças baseadas no uso para solicitações de modelos premium. As requisições de modelos MAX são relatadas entre $0,04 e $2 cada. Para um indivíduo, isso é insignificante; para centenas de desenvolvedores executando tarefas agênticas, torna-se uma despesa variável que o setor financeiro não consegue prever. A reclamação não é por ser caro, mas por ser imprevisível — a mesma equipe pode receber faturas muito diferentes mês a mês, dependendo de quanto os desenvolvedores utilizam os modelos premium.
Atrito na renovação automática e downgrade. As reclamações relatadas incluem renovação automática e dificuldades para fazer o downgrade de um plano no meio do contrato. Para uma equipe de compras que busca termos anuais claros e a capacidade de ajustar a quantidade de licenças, esse atrito é um fator importante na avaliação.
Reclamações sobre degradação de qualidade e suporte. Há relatos de insatisfação quanto a percepções de mudanças na qualidade dos modelos ao longo do tempo e à capacidade de resposta do suporte, refletidas em uma nota baixa no Trustpilot. A percepção relatada pelos usuários, por si só, é um sinal fraco — verifique a situação atual por conta própria —, mas aparece com frequência suficiente para figurar na lista.
Preocupações com saída de código (code-egress) e privacidade. Qualquer agente de código na nuvem envia seu código-fonte para um provedor de modelos. O Cursor oferece um modo de privacidade, mas as equipes de segurança em ambientes regulados geralmente exigem uma garantia mais forte: a de que o código nunca saia de uma rede sob seu controle, ou que cada requisição de saída seja inspecionada para evitar vazamento de dados confidenciais (secrets) e PII primeiro. Essa exigência leva as equipes a buscarem ferramentas auto-hospedáveis ou um gateway que aplique o controle de saída de forma centralizada.
Dependência de IDE (lock-in). O Cursor é um editor próprio. Padronizar sua utilização significa padronizar toda a superfície de desenvolvimento, não apenas adicionar uma extensão no editor que os desenvolvedores já usam. Algumas organizações preferem um assistente que funcione dentro das instalações existentes do VS Code ou JetBrains, para evitar a migração do ambiente de todos os usuários.
Incidentes de segurança. Para ser preciso: não há nenhum incidente de segurança grave do Cursor verificado até novembro de 2026. Não repita afirmações de que houve algum. Da mesma forma, "nenhum incidente verificado publicamente" não é uma garantia de segurança — faça sua própria verificação, como faria com qualquer fornecedor que lide com código-fonte.
Este é o cenário de opções viáveis até novembro de 2026. Verifique os detalhes atuais diretamente com cada fornecedor.
Claude Code (Anthropic). Uma CLI de código agêntica, voltada para o terminal, com integração a IDEs. Seu forte é o trabalho agêntico de longo alcance e com amplo contexto — refatorações em múltiplos arquivos e tarefas que levam minutos para serem concluídas. A administração empresarial é feita via Claude Enterprise. É a alternativa natural para equipes que desejam uma capacidade agêntica forte sem precisar adotar um editor totalmente novo, integrando-se facilmente a um gateway porque se conecta a modelos que você pode rotear. Veja Cursor vs Claude Code para uma comparação direta.
GitHub Copilot Enterprise. Oferece a integração mais profunda com o GitHub e o VS Code, além de controles de política organizacional, SSO e SCIM. Se sua organização já utiliza o ecossistema do GitHub, o Copilot é a opção de menor atrito e mais fácil de ser aprovada pela equipe de segurança, pois expande o uso de um fornecedor em quem você já confia. O ponto a considerar é que ele funciona melhor no ecossistema GitHub/Microsoft.
Windsurf (anteriormente Codeium). Um IDE agêntico desenvolvido em torno do agente "Cascade", com opções de auto-hospedagem que atraem equipes com requisitos rígidos de residência de dados. Ele compete diretamente com o Cursor na experiência de IDE agêntico, ao mesmo tempo em que oferece mais flexibilidade de implantação para empresas que não podem enviar código para uma nuvem multitenant.
Cline. Um agente para VS Code de código aberto que utiliza o modelo traga sua própria chave (BYOK). Como você fornece as credenciais do modelo, é uma excelente opção para equipes que desejam rotear por seu próprio gateway e manter controle total sobre quais modelos são usados e como os custos são rastreados. Nenhum fornecedor fica entre você e o provedor do modelo.
Zed. Um editor rápido e nativo (não baseado em Electron) com recursos de AI integrados. O diferencial é o alto desempenho e uma experiência de edição limpa. Para equipes que acham os editores baseados em Electron pesados, o Zed é a opção focada em rapidez e fluidez, tendo a AI como um recurso integrado, e não como o produto principal.
Sourcegraph Cody. Desenvolvido sobre a infraestrutura de inteligência e busca de código empresarial do Sourcegraph. Seu grande diferencial é o contexto: ele consegue embasar respostas em bases de código amplas e com múltiplos repositórios. Para grandes organizações com repositórios monolíticos extensos ou muitos microsserviços, esse contexto do grafo de código é o principal motivo para considerar o Cody.
Tabnine. Focado em privacidade e auto-hospedagem, com opções para executar modelos no seu próprio ambiente. Ele se direciona exatamente ao perfil de comprador de setores regulados ou com ambientes isolados (air-gapped) que não podem aceitar a saída de código para uma nuvem de terceiros. Os níveis de capacidade diferem das ferramentas com modelos de fronteira, mas o modelo de implantação é seu maior atrativo.
Amazon Q Developer. O assistente de código da AWS, integrado às ferramentas do ecossistema AWS. Para empresas padronizadas na AWS, é a opção que se ajusta às regras existentes de identidade, faturamento e governança, sem a necessidade de contratar um novo fornecedor.
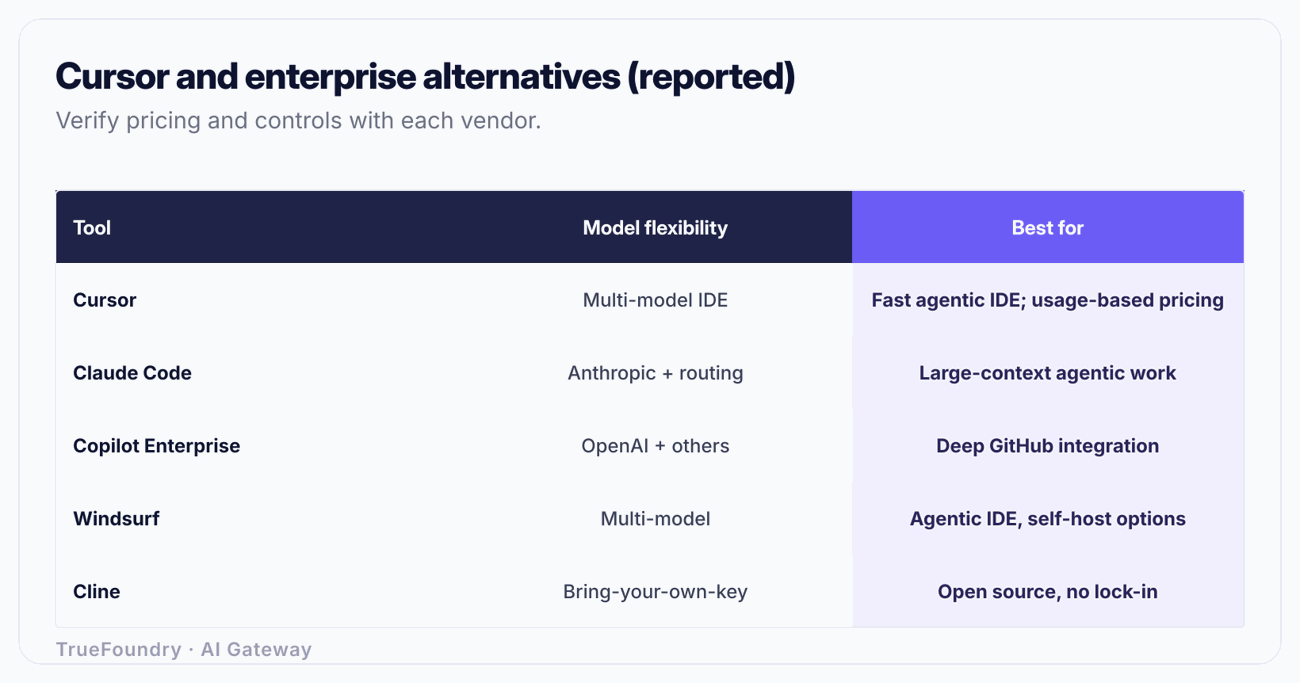
Ressalva: todas as linhas são resumos relatados ou de conhecimento geral até novembro de 2026, incluindo as do Cursor. Recursos, planos e opções de implantação mudam — confirme os detalhes atuais com cada fornecedor antes de decidir.
Note o padrão nessa tabela. Cada ferramenta faz uma troca diferente entre profundidade de integração e controle, e nenhuma delas resolve seus dois problemas corporativos mais difíceis: quem gastou o quê, e se algum código ou segredo vazou. Esses não são recursos de IDE. São recursos de gateway. É por isso que a escolha da IDE, embora pareça a grande decisão, é a menor.
Pense no estado final realista. Você não vai fazer 300 desenvolvedores concordarem com um único editor, e não deveria tentar. Alguns vão querer o fluxo agêntico do Cursor, alguns o Claude Code no terminal, alguns o Copilot porque vivem no GitHub. Se sua governança depende de todos usarem a mesma ferramenta, você já perdeu. Se sua governança vive em uma camada abaixo das ferramentas, a escolha da ferramenta se torna uma preferência do desenvolvedor e sua postura de custo e segurança permanece intacta.
Veja como a TrueFoundry rastreia custos e aplica limites de proteção em todos os agentes de codificação. Agende uma demonstração.
Duas partes de infraestrutura tornam a escolha da IDE segura para descentralizar: um AI gateway para o tráfego de modelos e um MCP gateway para as ferramentas que os agentes acessam.
Aponte cada agente de codificação — Cursor, Claude Code, Copilot, Cline, o que for — para um único endpoint compatível com a OpenAI em vez de apontar diretamente para cada fornecedor de modelo. Esse AI gateway único lhe dá quatro coisas que nenhuma IDE oferece entre diferentes ferramentas:
O AI gateway da TrueFoundry fornece isso como uma API unificada compatível com a OpenAI com roteamento por latência/peso/prioridade, fallback automático e novas tentativas na requisição, caching exato e semântico, orçamentos e limites de taxa por usuário/equipe/modelo, observabilidade completa por requisição e limites de proteção para PII/segredos/injeção de prompt. De forma crítica para a preocupação com egestão, ele pode ser implantado como SaaS, in-VPC, on-premise ou em ambiente air-gapped, para que o plano de dados que carrega seu código-fonte permaneça dentro da sua rede.
Agentes de codificação modernos não geram apenas texto — eles chamam ferramentas por meio do Model Context Protocol (MCP): lendo arquivos, consultando bancos de dados, acessando APIs internas, executando comandos shell. É aí que reside o verdadeiro raio de alcance de um incidente. Um agente que pode alcançar um banco de dados de produção ou uma API interna de implantação é um risco muito maior do que um que escreve uma função ruim.
Um MCP gateway governa quais servidores e ferramentas MCP cada agente e desenvolvedor pode acessar, com seu próprio controle de acesso, auditoria e manipulação de segredos. É o ponto de controle para governança empresarial de MCP — você decide que os agentes da equipe de frontend podem acessar o servidor MCP do design system, mas não o banco de dados de produção, e mantém uma trilha de auditoria de cada chamada de ferramenta. Se seus desenvolvedores usam o Claude Code, a mecânica prática para conectar ferramentas é coberta em servidores MCP no Claude Code.
Quando você comparar o Cursor contra qualquer alternativa, pontue cada um de acordo com os critérios que realmente determinam a adequação empresarial — e não apenas a experiência da demonstração.
Rode cada candidato por esta matriz e algo útil acontece: as linhas que separam os vencedores são em sua maioria as linhas do gateway — atribuição, controle de egestão, limites de proteção, governança de ferramentas, auditoria. As linhas de experiência da IDE tendem a ser próximas. Esse é o sinal de que você está comprando uma IDE para a preferência do desenvolvedor e um gateway para o controle empresarial, e que as duas decisões são separáveis.
Tratar a escolha da IDE como a decisão de governança. As equipes passam meses escolhendo entre o Cursor e uma alternativa, para depois descobrirem que ainda não têm atribuição de custos entre ferramentas ou controle de egestão. A IDE é uma escolha de produtividade; a governança pertence à camada abaixo dela.
Exigir uma única ferramenta para obter controle. Forçar todos a usarem uma única IDE para centralizar a governança produz o efeito oposto — os desenvolvedores encontram atalhos para contorná-la e você continua sem controle sobre as ferramentas que eles usam paralelamente. Descentralize a ferramenta, centralize o gateway.
Confundir modo de privacidade com controle de egestão. Opção de privacidade por ferramenta não é o mesmo que uma política que inspeciona cada requisição de saída em busca de segredos e PII em todas as ferramentas. O primeiro é uma configuração que um desenvolvedor pode esquecer; o segundo é infraestrutura executada obrigatoriamente.
Ignorar o acesso a ferramentas MCP. A maioria das avaliações pontua a qualidade do código e perde o risco maior: o que o agente pode fazer por meio de suas ferramentas. Um agente com acesso não auditado a sistemas internos é a verdadeira exposição. Governe o MCP, não apenas o tráfego do modelo.
Repetir alegações de segurança não verificadas. Até novembro de 2026, não há violação grave verificada do Cursor. Não deixe que uma comparação dependa de um rumor; avalie com base no modelo operacional, termos e sua própria diligência.
O Cursor é uma IDE agêntica capaz, e os motivos pelos quais as empresas avaliam alternativas dizem respeito principalmente ao modelo operacional e termos comerciais em vez da qualidade do produto — faturas imprevisíveis baseadas no uso, atrito na renovação, preocupações com egestão de código e aprisionamento tecnológico (lock-in). O leque de alternativas é real: Claude Code, Copilot Enterprise, Windsurf, Cline, Zed, Sourcegraph Cody, Tabnine e Amazon Q Developer fazem, cada um, uma troca defensável entre profundidade de integração e controle. Escolha o que melhor se adapta à forma como seus desenvolvedores já trabalham.
Mas não confunda a escolha da IDE com a decisão de governança. Os problemas que fizeram você procurar uma solução — gastos previsíveis, atribuição, controle de egress, acesso a ferramentas, auditoria — residem na camada abaixo do editor. Roteie cada agente de código através de um AI gateway e governe suas ferramentas por meio de um MCP gateway, e a IDE se tornará uma preferência que seus desenvolvedores podem ganhar ou perder sem colocar seu custo ou sua postura de segurança em risco. É assim que você deixa a guerra das IDEs acontecer internamente, mantendo as partes que realmente importam firmemente sob seu controle.
Governe cada agente de código a partir de um único gateway. Agende uma demonstração.
TrueFoundry AI Gateway delivers ~3–4 ms latency, handles 350+ RPS on 1 vCPU, scales horizontally with ease, and is production-ready, while LiteLLM suffers from high latency, struggles beyond moderate RPS, lacks built-in scaling, and is best for light or prototype workloads.





As últimas notícias, artigos e recursos enviados para sua caixa de entrada


