Blank white background with no objects or features visible.

EMEAの皆様へ。TrueFoundryは、ヨーロッパ、中東、アフリカ全域で事業を拡大しています。詳細はこちら →

2026年における最高のMCPゲートウェイ10選

By Abhishek Choudhary

Updated: November 3, 2026

Published: July 2, 2026読了まで13分

10 best mcp gateway
⚡ 要約(TL;DR)

2026年における最高のMCPゲートウェイには、TrueFoundry、Composio、IBM Context Forge、Microsoft MCP Gateway、Lasso Security、Lunar.dev MCPX、MintMCP、Unified Context Layer (UCL)、Obot、Workatoが含まれます。適切な選択は、パフォーマンス、セキュリティ、エンタープライズガバナンス、開発者体験のどれを優先するかによって決まります。

どのMCPゲートウェイを選ぶべきか
  • エンタープライズに総合的に最適: TrueFoundry: 低レイテンシー、一元化された可観測性(Observability)、ガバナンス、エンタープライズグレードのセキュリティを備えた、統合AIゲートウェイおよびMCPゲートウェイ。
  • 迅速なAI開発に最適: Composio: 500以上の管理対象インテグレーション、統合認証、およびAIエージェントを外部ツールに迅速に接続するためのデベロッパーファーストな体験。
  • オープンソースのMCPゲートウェイとして最適: Obot: セルフホスト可能でKubernetesネイティブなプラットフォーム。エンタープライズアイデンティティ統合と完全なインフラストラクチャ制御を提供。
  • エンタープライズ自動化に最適: Workato: 成熟したワークフロー自動化、ガバナンス、コンプライアンス機能を備えた数千のエンタープライズコネクタ。
  • AIセキュリティとガバナンスに最適: Lasso Security、Lunar.dev MCPX、MintMCP: 本番環境AIシステム向けの強力なポリシー適用、監査ログ、脅威検知、セキュアなエージェント・ツール間アクセス。

Model Context Protocol (MCP) は、AIエージェントをツール、API、エンタープライズシステムに接続するための基盤レイヤーとして急速に普及しています。導入が進むにつれて、MCPゲートウェイはこれらのインタラクションをガバナンス、セキュリティ保護、スケールさせるための重要なコントロールプレーンとして浮上してきました。エージェントがツールに直接接続する代わりに、組織はMCPゲートウェイに依存してセキュリティを適用し、可観測性を管理し、複雑なAIエコシステム全体の運用を簡素化するようになっています。

このブログでは、2026年における最高のMCPゲートウェイ10選、それらの基本理念、主な機能、メリットとデメリット、そして最新のAIインフラストラクチャにおけるそれぞれの最適な用途を解説します。

MCPゲートウェイとは何か、なぜ必要なのか?

MCPゲートウェイとは、AIエージェントがModel Context Protocol (MCP) を通じてMCPサーバー、ツール、外部システムとどのようにやり取りするかを管理する一元化された制御レイヤーです。エージェントが複数のツールやサービスに直接接続できるようにする代わりに、ゲートウェイは認証、アクセス制御、ルーティング、可観測性、レート制限、監査、ポリシー適用を処理するセキュアな仲介役として機能します。

AIエージェントの自律性が高まり、エンタープライズシステムへのアクセス権を持つようになるにつれて、MCPゲートウェイは欠かせないインフラストラクチャとなりつつあります。ゲートウェイがない場合、組織は細切れのセキュリティポリシー、不整合な権限設定、エージェントの動作に対する不十分な可視性、複数のMCPサーバーや環境にわたる運用の複雑化という課題に直面することがよくあります。

MCPゲートウェイは、すべてのエージェント・ツール間のやり取りに対して統一された管理レイヤーを提供することで、これらの課題を解決します。組織がAIシステムをセキュリティ保護し、ツール使用状況を監視し、ガバナンスポリシーを適用し、チームや本番環境全体でMCPデプロイメントを確実にスケールさせるのに役立ちます。多くの点で、MCPゲートウェイはエージェント型AIエコシステムにおけるAPIゲートウェイに相当するものになりつつあります。

最高のMCPゲートウェイの選び方:主要な判断基準

MCPゲートウェイソリューションを評価する際は、セキュリティ、スケーラビリティ、運用の要件に合致する機能に重点を置いてください。

  • プロトコルの互換性:ゲートウェイが組織で使用しているMCP規格およびツールをサポートしていることを確認します。
  • セキュリティコントロール:認証、認可、暗号化、ポリシー適用などの機能を探します。
  • スケーラビリティ:増加するAIエージェント、ツール、リクエストを処理できるソリューションを選択します。
  • パフォーマンスと信頼性:レイテンシー、稼働率、高トラフィック量を管理する能力を評価します。
  • インテグレーション機能:既存のアプリケーション、API、インフラストラクチャとの互換性を検証します。
  • 監視と可観測性:ロギング、アナリティクス、パフォーマンスの洞察を提供するゲートウェイを検討します。
  • ガバナンスとコンプライアンス:プラットフォームが監査ログ、アクセス制御、規制要件をサポートしていることを確認します。
  • デプロイと管理の容易さ:シンプルなセットアップ、構成、および継続的な管理が可能なものを探します。

2026年における最高のMCPゲートウェイ10選

2026年における最高のMCPゲートウェイソリューションの迅速な比較を以下に示します。パフォーマンス、スケーラビリティ、セキュリティ、インテグレーション機能の違いを理解するのに役立ちます。

ゲートウェイ 応答時間 コンカレンシー メモリ使用量 CPU効率 管理 / 監視
TrueFoundry 約3ms 350 RPS/コア 最小限のオーバーヘッド 優れている 簡単かつ広範な統合可観測性
Docker 50–200ms 50+ サーバー/ノード サーバーあたり約50MB+ 非常に良い 限定的なMCPネイティブ可観測性
IBM Context Forge 100–300ms 構成依存 中程度 良い 極めて柔軟、組み込み可観測性は限定的
Microsoft MCP Gateway 80–150ms クラウド制限あり(Azureスケーリング) クラウド管理型 良い 複雑だが広範なAzureモニタリング
Lasso Security 100–250ms プラグイン依存 高い(セキュリティオーバーヘッド) 適度 セキュリティファーストの可観測性と脅威検知
Lunar.dev MCPX 4–20msのオーバーヘッド 高い(エンタープライズグレード) 低~中程度 非常に良い 強力なガバナンス + 監査重視のモニタリング
MintMCP 50–120ms 高い(ロールベースのスケーリング) 中程度 良い エンタープライズグレードの監査ログとダッシュボード
UCL (Unified Context Layer) 30–80ms 非常に高い(PaaSスケーリング) 管理型(抽象化) 良い フルマネージド、組み込みの可観測性
Zapier MCP 200–500ms 高い(レート制限タスク) 低い 適度 基本的なワークフローレベルのモニタリング
Workato MCP 150–400ms 非常に高い(エンタープライズiPaaSスケール) 管理型 良い 強力なエンタープライズ監査 + ワークフローモニタリング

1. TrueFoundry

TrueFoundry MCP gateway

TrueFoundryのアプローチはシンプルです。組織がすでにLLM用のAIインフラストラクチャを管理している場合、MCPツール用に個別のシステムへ運用を断片化することにはほとんど価値がありません。その代わりに、TrueFoundryはLLMインフラストラクチャとMCP管理を単一のコントロールプレーンに統合し、セキュリティ、可観測性、ガバナンス、パフォーマンスの特性を共有させます。この一元化されたアプローチにより、エンジニアリングチームにモニタリング、デプロイ、コスト管理のための統合プラットフォームを提供しながら、AI運用を簡素化します。

プラットフォームの最も大きな利点の一つは、パフォーマンスに特化したアーキテクチャです。TrueFoundryは、データベースクエリに依存する代わりにインメモリで認証とレート制限を処理することにより、高負荷下で3ms未満のレイテンシーを実現します。インタラクションあたり何百回ものMCPツール呼び出しを行うAIエージェントにとって、このレイテンシーの削減はシステム全体の応答速度の劇的な向上につながります。

また、このプラットフォームはエンタープライズグレードの運用の単純化を強調しています。チームはコンテナ化されたMCPサーバーをデプロイし、それらをAI Gatewayと直接統合し、統合インターフェースから認証、アクセス制御、カスタム構成、ガードレール、フォールバックメカニズム、ロードバランシング、レート制限を管理できます。インタラクティブなプレイグラウンドは、複数の言語で本番環境対応のコードスニペットを生成することで開発をさらに加速させ、チームが実験からデプロイへと迅速に移行できるよう支援します。

何より重要なのは、TrueFoundryが統一された可観測性と課金機能を提供することです。すでにLLMのパフォーマンスとコストを追跡している組織は、同じダッシュボードからMCPツールの使用状況やインフラストラクチャのメトリクスを可視化できるため、運用の死角や予期せぬ予算オーバーを防ぐことができます。

TrueFoundryの主な機能

  • 単一のコントロールプレーンを通じたLLMとMCPツールの両方のための統一インフラストラクチャ
  • インメモリ認証とレート制限による高負荷下での3ms未満のレイテンシー
  • チームや環境を超えた論理的隔離のためのMCP Server Groups
  • 一元化されたオーケストレーションによるコンテナ化MCPサーバーのデプロイ
  • 認証とアクセス制御を備えた統合AI Gateway
  • カスタム構成、ガードレール、フォールバックメカニズム、ロードバランシング
  • 組み込みのレート制限とクラウドベースのモデルデプロイメントサポート
  • 複数言語での本番対応コード生成機能を備えたインタラクティブプレイグラウンド
  • AIワークロードとMCPツール使用状況にわたる統一された可観測性、モニタリング、課金
  • n8n、Slack、Claude Codeなどのプラットフォームとのインテグレーション

TrueFoundryが最も適している用途

TrueFoundryは、すでに大規模なAIワークロードを運用しており、断片化したツールを導入するのではなく既存のインフラストラクチャを拡張したいと考えている組織に最適です。その統合アーキテクチャは、単一ベンダーによる一元化されたAIインフラストラクチャ管理を好むエンタープライズにとって特に魅力的です。

また、このプラットフォームは、デプロイ、モニタリング、ファインチューニング、オーケストレーション機能が統合された、管理が容易で機能豊富なエンタープライズソリューションを求めるエンジニアリングチームにも強力にフィットします。エージェント型ワークフローやMCPエコシステムを採用するチームは、その運用のシンプルさ、幅広いインテグレーション、およびクラウドネイティブなデプロイメントの恩恵を受けることができます。

2. Composio

Composio

Composioは、開発者がマネージドMCPゲートウェイを通じてAIエージェントを外部アプリケーションに接続するのを支援するAIインテグレーションプラットフォームです。数千の事前構築されたインテグレーションにアクセスするための統一インターフェースを提供し、個別のコネクタを構築して維持する必要性を排除します。

Composioは水面下で認証とツール管理を処理することで、チームがAI搭載のワークフローを迅速に構築およびデプロイできるようにします。

メリット

  • 人気のあるSaaSアプリケーション向けの500以上の事前構築済みインテグレーションが含まれており、統合の手間を削減。
  • サポートされているツール全体でOAuth、APIキー、その他のクレデンシャルを管理することで認証を簡素化。
  • 最適化されたパフォーマンスを備えたデベロッパーフレンドリーなプラットフォームで、より迅速な開発と応答性の高いAIアプリケーションを実現。

デメリット

  • マネージドプラットフォームであるため、セルフホスト型やカスタム構築のソリューションと比較して、基礎となるインフラストラクチャに対する柔軟性と制御性が低くなります。

3. IBM MCP Gateway

IBM MCP Gateway

IBMのContext Forgeは、MCP管理に対してフェデレーションファーストのアプローチを採用しており、複数のゲートウェイが地域、環境、インフラストラクチャスタック全体でシームレスに動作できるようにします。自動検出、ヘルスモニタリング、機能のアグリゲーションなどの機能により、複雑な分散デプロイメントに適しています。

このプラットフォームは強力なエンタープライズ柔軟性も備えており、複数の認証方法、暗号化されたクレデンシャル管理、およびPostgreSQL、MySQL、SQLiteなどのデータベースとの互換性をサポートしています。その仮想サーバー構成機能により、複数のMCPサーバーを単一のエンドポイントとして表現でき、エージェントのやり取りを簡素化します。

とはいえ、Context Forgeは公式な商用サポートのないアルファ段階のプロジェクトにとどまっています。強力ではありますが、そのセットアップと管理の要件により、フルマネージドなMCPプラットフォームを求めるチームよりも、成熟したDevOps能力を持つ組織に向いています。

メリット

  • 分散MCPデプロイメントのためのフェデレーションサポート
  • 複数の認証オプションと暗号化されたクレデンシャル
  • 合理化されたエージェントアクセスのための仮想サーバー構成
  • PostgreSQL、MySQL、SQLiteとの互換性
  • 複雑なエンタープライズ環境に対応する柔軟なアーキテクチャ
  • 強力なカスタマイズ機能

デメリット

  • まだアルファ/ベータ段階
  • 公式な商用サポートがない
  • デプロイと管理の複雑さが高い
  • 経験豊富なDevOpsチームが必要
  • シンプルさやマネージドサービスを求める組織には不向き

4. Microsoft MCP Gateway

Microsoft MCP Gateway

Microsoftは、MCP管理を独立したプラットフォームとしてではなく、Azureエコシステムの拡張としてアプローチしています。これにより、すでにAzureを使用している組織は既存のクラウドインフラストラクチャにMCP機能を統合でき、別のツールを導入する必要性を減らすことができます。

最大の強みはAzureネイティブな統合にあります。Azure AD (Entra ID) などのサービスによって認証とアクセス制御が簡素化され、Azure API Managementがポリシー適用とセキュアなAPIアクセスを提供します。Azure Container AppsやKubernetesのサポートにより、慣れ親しんだクラウドネイティブなワークフローを使用したスケーラブルなMCPデプロイメントも可能になります。

このアプローチはAzure中心のエンタープライズにとってはうまく機能しますが、複雑さが増し、マルチクラウドやハイブリッドデプロイメントがより困難になる可能性があります。

メリット

  • Azureサービスとの深い統合
  • Azure AD (Entra ID) を通じた組み込み認証とRBAC
  • 強力なガバナンスとポリシー管理機能
  • Kubernetesネイティブなデプロイとスケーリングサポート
  • Azure Monitorによる統合モニタリングと可観測性
  • 大企業環境に非常に適している

デメリット

  • Azureファーストのアプローチによりベンダーロックインが増加する可能性
  • 専用のMCPプラットフォームよりも複雑
  • マルチクラウドおよびハイブリッドデプロイメントの管理が難しくなる可能性
  • 実験や迅速な開発のためのセットアップが遅い
  • Azureのサービスとインフラストラクチャへの精通が必要

5. Lasso Security

Lasso Security

Lasso Securityは、AIエージェントとMCPワークフローのセキュリティ保護に焦点を当てており、エージェントがツールやエンタープライズシステムと相互作用する際に生じる可視性と制御の課題に対処します。AIセキュリティのGartner Cool Vendorとして認定されたこのプラットフォームは、従来のセキュリティツールが見落とす可能性のあるAI特有のリスクを検知して軽減するために構築されています。

そのプラグインベースのアーキテクチャにより、組織はリアルタイム脅威検知、トークンマスキング、セキュリティスキャン、AIセーフティガードレールなどの機能を必要に応じて追加できます。Lassoはまた、ツールの評判分析を通じてサプライチェーンのセキュリティを強化し、チームがMCPサーバーとインテグレーションの信頼性を評価するのを支援します。

エージェントの行動監視、不正アクセスの防止、機密データの保護に非常に重点を置いているため、Lassoは特にセキュリティ意識の高い環境や規制のある環境に適しています。

メリット

  • AI特有の脅威に対する強力な保護
  • ジェイルブレイクや未承認のアクションのリアルタイム検知
  • モジュール式のプラグインベースのセキュリティアーキテクチャ
  • トークンマスキングと組み込みのAIガードレール
  • サプライチェーンセキュリティのためのツール評判分析
  • 規制を受けコンプライアンス主導の業界に適している

デメリット

  • MCP管理よりも主にセキュリティに焦点を当てている
  • デプロイとオーケストレーションのために追加のツールが必要になる場合がある
  • 高度なセキュリティ機能により運用の複雑さが増す可能性がある
  • 小規模なチームには過剰な場合がある
  • セキュリティコントロールにより迅速な開発や実験が遅くなる可能性がある

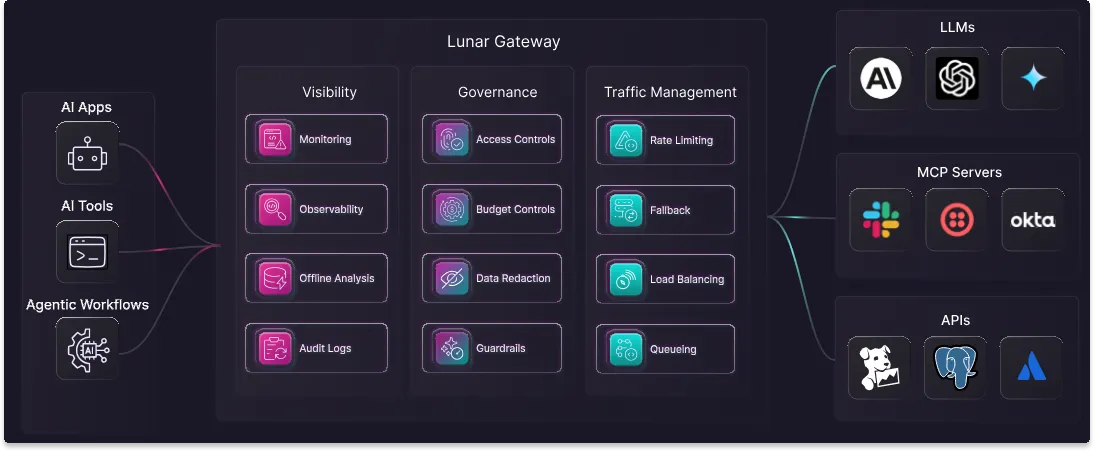
6. Lunar.dev MCPX

Lunar.dev MCPX

Lunar.dev MCPXは、単一の制御レイヤーを通じてエージェントとツール間のやり取りを一元化およびセキュアにするために構築された、エンタープライズ向けのMCPゲートウェイです。その核となる強みはガバナンス、アクセス制御、監査可能性にあり、AIエージェントが内部システムやツールとどのようにやり取りするかについて可視性を必要とする組織に最適です。

このプラットフォームはきめ細かなポリシー適用を可能にし、特定の内部エージェントやユーザーがどのツール、アクション、権限を利用できるかをチームが制御できるようにします。不変の監査ログや一元化されたシークレット管理などの機能は、セキュリティ、コンプライアンス、運用の監視を強化するのに役立ちます。

ガバナンスに重点を置いているにもかかわらず、MCPXは低レイテンシーを維持しているため、組織はエージェントのパフォーマンスに大きな影響を与えることなくセキュリティコントロールを適用できます。

メリット

  • 強力なガバナンスとセキュリティコントロール
  • エージェントとツールのための詳細な権限設定
  • コンプライアンスとモニタリングのための不変の監査ログ
  • シークレットとクレデンシャルの一元管理
  • 低レイテンシーのパフォーマンス
  • セキュリティ意識の高いエンタープライズ環境に最適

デメリット

  • エコシステムのインテグレーションよりもガバナンスへの焦点が大きい
  • 一部の代替案に比べてアウトオブザボックスのインテグレーションが少ない
  • ガバナンス機能によりセットアップの複雑さが増す可能性がある
  • 小規模な実験よりもエンタープライズデプロイメントに適している

7. MintMCP

MintMCP

MintMCPは、組織が大規模かつセキュアにAIエージェントのアクセスを管理できるように設計された、エンタープライズ向けのMCPゲートウェイです。ガバナンス、コンプライアンス、一元管理を強く意識しており、可視性と監視を維持しながらMCPサーバーを本番環境対応のマネージドサービスに変換することができます。

際立った機能の一つは、ロールベースのアクセス管理です。すべてのツールをすべてのユーザーやエージェントに公開するのではなく、MintMCPを使用すると、チームは特定のタスクに必要な権限のみを持つカスタマイズされたエンドポイントを作成できます。これにより、柔軟性を維持しながらセキュリティリスクを軽減できます。

このプラットフォームは、ワンクリックでのMCPホスティング、組み込みのOAuth 2.0、SAML、SSO統合、リアルタイムモニタリング、詳細な監査ログにより、エンタープライズデプロイメントを簡素化します。人気のあるエンタープライズシステムのサポートにより、コンプライアンス重視の環境での導入がさらにスムーズになります。

メリット

  • 強力なガバナンスとコンプライアンス機能
  • SOC 2 Type II準拠のインフラストラクチャ
  • 細粒度のロールベースのアクセス制御
  • ワンクリックのMCPサーバーデプロイメント
  • 組み込みのOAuth 2.0、SAML、SSOサポート
  • リアルタイムモニタリングと監査ロギング
  • エンタープライズシステム向けの事前構築済みインテグレーション

デメリット

  • 主にエンタープライズ環境向けに設計されている
  • ガバナンス重視のワークフローにより実験が遅くなる可能性がある
  • 軽量なMCPソリューションに比べてインフラストラクチャが重い
  • 高度なアクセス制御には追加のセットアップが必要になる場合がある
  • 厳格なコンプライアンスニーズを持つ組織に最も価値がある

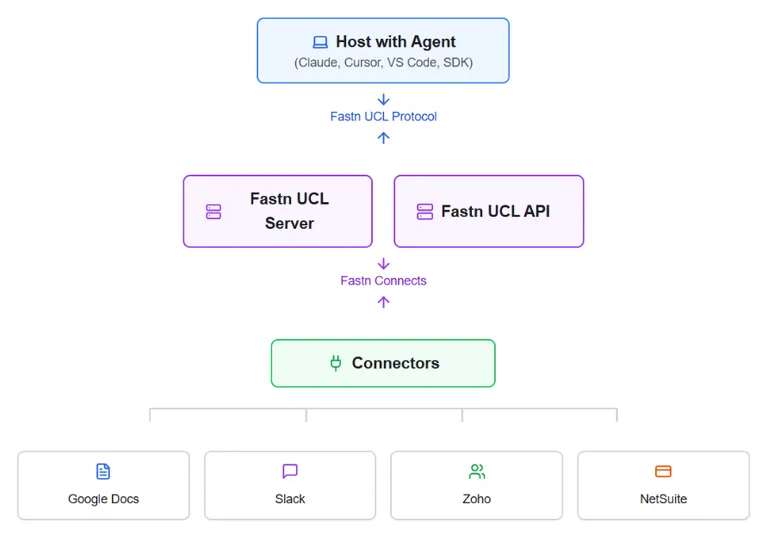
8. Unified Context Layer (UCL)

Unified Context Layer (UCL)

Unified Context Layer (UCL) は、MCPサーバーとAIエージェントの構築、デプロイ、スケーリングのためのフルマネージド環境を提供する「MCP版Vercel」としての位置付けをとっています。その主な目的はインフラストラクチャの複雑さを軽減し、チームが運用のオーバーヘッドではなくアプリケーション開発に集中できるようにすることです。

このプラットフォームは完全なPaaSモデルに従っており、メンテナンスフリーのインフラストラクチャと、1,000以上の事前構築済みツールおよびインテグレーションの大型エコシステムを組み合わせています。この「構築+購入」のアプローチは、個別のホスティングやオーケストレーションレイヤーを管理することなくAI製品の開発をスピードアップしたいSaaSチームや開発者にとって特に有用です。

UCLはまた、マルチテナントアーキテクチャ、コンプライアンス対応インフラストラクチャ、高可用性の保証によりエンタープライズのニーズもターゲットにしています。SOC 2、ISO、HIPAA、PCIなどの標準規格への対応と、99.9%の稼働率SLAにより、本番グレードのAIデプロイメントに適しています。

メリット

  • MCPホスティングとスケーリングのためのフルマネージドPaaS
  • 1,000以上の事前構築済みインテグレーションとツール
  • 開発を高速化するメンテナンス不要のインフラストラクチャ
  • SaaSプラットフォーム向けの強力なマルチテナントアーキテクチャ
  • エンタープライズコンプライアンス対応(SOC 2、ISO、HIPAA、PCI)
  • 高可用性のための99.9%稼働率SLA

デメリット

  • 既存のオンプレミスMCPセットアップの管理への焦点が限定的
  • セルフホスト型ソリューションと比較してプラットフォーム依存度が高い
  • 抽象化度が高いため、すべてのエンタープライズチームに適合するとは限らない
  • マネージドインフラストラクチャによる潜在的なベンダーロックイン

9. Obot

Obot

Obotは、AIインフラストラクチャを自社でホストおよび管理することを好む組織向けに設計されたオープンソースのMCPゲートウェイです。データ、セキュリティ、ガバナンスを自社の環境内に保持しながら、AIエージェントを外部ツールに接続するための一元化されたコントロールプレーンを提供します。

Kubernetesデプロイメント、エンタープライズアイデンティティプロバイダー、および組み込みとカスタムの両方のMCPサーバーをサポートするObotは、ベンダーロックインを回避し、完全な運用制御を維持したいチームにとって強力な選択肢です。

メリット

  • インフラストラクチャ、セキュリティ、データに対する完全な制御を提供するオープンソースプラットフォーム。
  • OktaやMicrosoft Entraなどのエンタープライズアイデンティティプロバイダーとの統合を備えたセルフホスト型デプロイメントをサポート。
  • チームが事前構築されたMCPサーバーを使用したり、独自のカスタムインテグレーションをデプロイして管理したりすることを許可。
  • Kubernetesベースの環境や既存のDevOpsワークフローによく適合。

デメリット

  • プラットフォームのデプロイ、モニタリング、スケーリング、保守に専用のリソースが必要であり、フルマネージドの代替手段よりも運用の要求が高くなります。

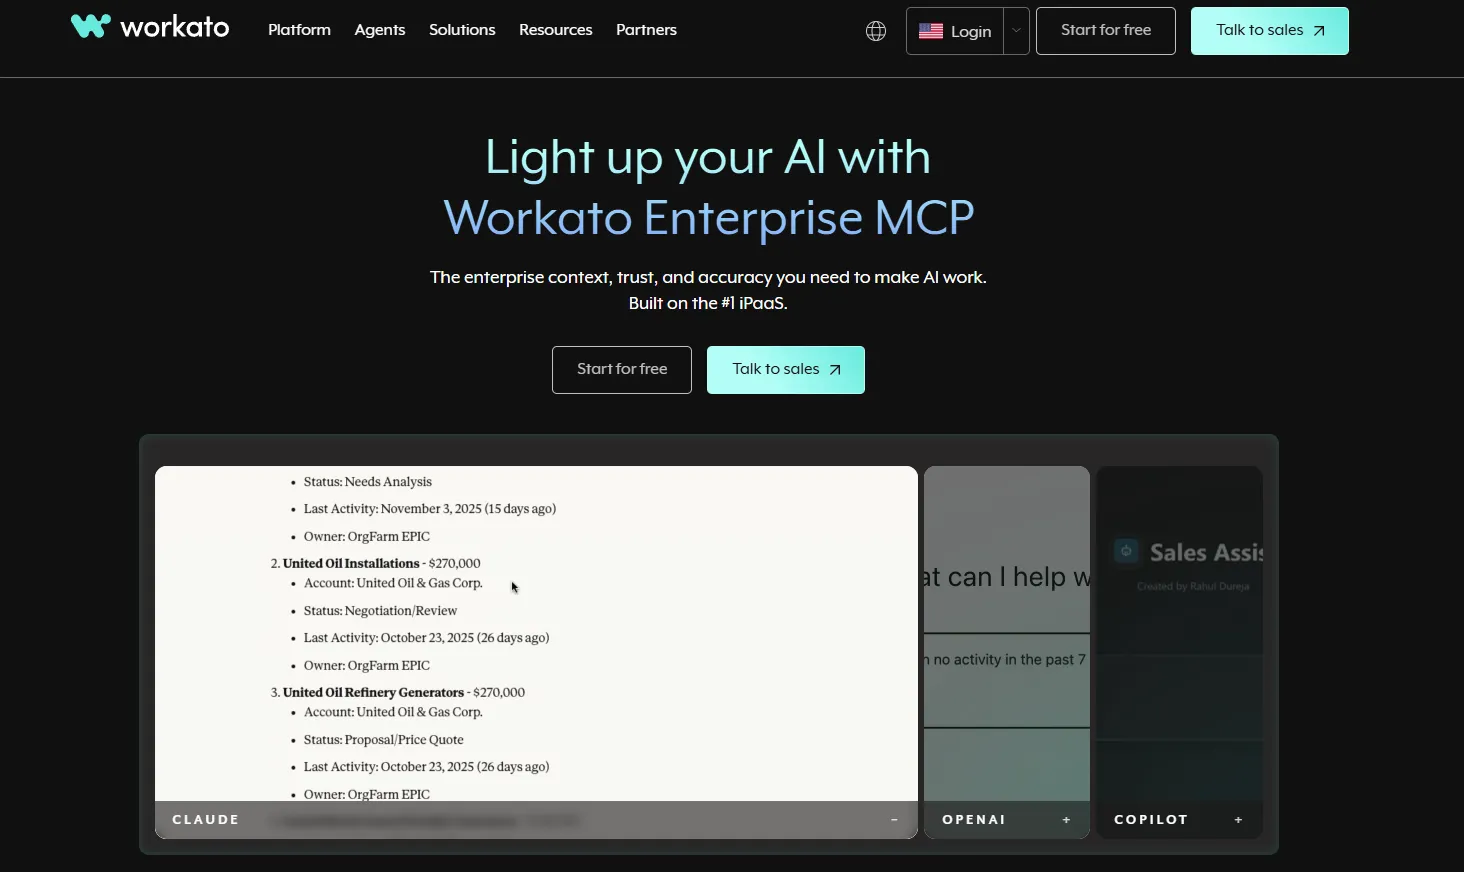
10. Workato

Workato

Workatoは、組織がセキュアなMCPエンドポイントを通じて既存のワークフローやインテグレーションをAIエージェントに公開できるようにすることで、確立されたエンタープライズiPaaSプラットフォームをMCPエコシステムに拡張します。個別のMCPゲートウェイを構築するのではなく、成熟した自動化インフラストラクチャを活用するため、大企業はすでに本番環境にあるガバナンスされたワークフロー、インテグレーション、セキュリティポリシーを再利用できます。

主な強みは、その広範な統合ネットワークです。12,000以上のアプリケーションとコネクタを備えたWorkatoにより、AI agentはカスタム統合開発を行うことなく、複雑なエンタープライズシステムと迅速に接続できます。既存のローコード「レシピ」をMCP対応ワークフローに適応させることも可能で、ビジネスプロセス全体におけるAI導入を加速させます。

Workatoは、軽量な実験や超低レイテンシのパフォーマンスよりも、ガバナンス、コンプライアンス、信頼性を優先しています。エンタープライズグレードの自動化エンジンとセキュリティコントロールを備えているため、すでにWorkatoエコシステムを使用している大規模組織に特に適しています。ただし、エンタープライズファーストの設計とコストの高さから、小規模なチームやスタートアップには最適とは言えない場合があります。

長所

  • 12,000以上のコネクタを備えた広範なエンタープライズエコシステム
  • 強力なガバナンス、監査可能性、セキュリティコントロール
  • 既存の自動化ワークフローをMCPツールとして再利用可能
  • 成熟した本番環境対応のエンタープライズ自動化プラットフォーム
  • カスタム統合開発の必要性を削減
  • 大規模なエンタープライズ環境に最適

短所

  • 軽量なMCPプラットフォームと比較してコストが高い
  • 主にエンタープライズのユースケース向けに設計されている
  • 低レイテンシのパフォーマンス最適化への注力が少ない
  • 小規模チームにとっては複雑さが増す可能性がある
  • すでにWorkatoを使用している組織に最も適している

どのゲートウェイがあなたのユースケースに最も適していますか?

すべてのMCP gatewayにはそれぞれの強みがあるため、適切な選択はニーズによって異なります。プラットフォームを選択する前に、要件を最も適合するソリューションとすり合わせてください。 

ユースケース 最適なソリューション 選定理由
ほとんどのチームにおけるデフォルトの選択肢 TrueFoundry 優れたパフォーマンス、可観測性、エンタープライズグレードのシンプルさを備えた統合LLM + MCPコントロールプレーン。
デベロッパーファーストのMCP開発 Unified Context Layer (UCL) MCPアプリケーションを迅速に構築するための高速なセットアップ、豊富な統合機能、マネージドPaaS体験。
全社規模の統合(最大限のカバレッジ) Workato 深層的なエンタープライズシステム向けにはWorkato(12K+コネクタ)、迅速なアプリ接続向けにはZapier(8K+アプリ)。
超低レイテンシの要件 TrueFoundry、
Lunar.dev MCPX
最小限のオーバーヘッドと高速なagent-to-tool実行によるハイパフォーマンスに最適化。
セキュリティと脅威対策 Lasso Security、
MintMCP
AIセキュリティ、コンプライアンス、監査ログ、リアルタイムの脅威検出に特化。
エンタープライズガバナンスと管理 Lunar.dev MCPX、
TrueFoundry
強力なRBAC、ポリシー適用、監査可能性、制御されたagentアクセス。
オープンソース / セルフホスト構成 Obot、
IBM MCP Gateway
完全なインフラストラクチャ制御が可能なオープンソースのKubernetesネイティブMCP gateway(Obot)、エンタープライズスケールのデプロイメント(IBM)。
完全マネージド型プラットフォーム(PaaS) Unified Context Layer (UCL)、
Composio
1000以上の統合機能とメンテナンス不要のインフラストラクチャを備えた「MCP版Vercel」体験。
軽量な自動化とプロトタイピング Zapier 大規模なアプリエコシステムを備えた非常に高速なMCPセットアップ。SMBや迅速なワークフローに最適。
大規模なエンタープライズ自動化 Workato 強力なガバナンス、信頼性、エンタープライズワークフローの再利用性を備えた成熟したiPaaS。
AIネイティブセキュリティ + ガバナンスのハイブリッド Lunar.dev MCPX、
MintMCP
アクセス制御、監査可能性、セキュアなagent-to-toolオーケストレーションを結合。

まとめ

MCP Gateway市場は急速に進化していますが、いくつかの明確なテーマが現れつつあります。最も成功しているプラットフォームは、セキュリティ、運用のシンプルさ、そしてアーキテクチャの柔軟性のバランスを取っています。

AI agentがより多くのエンタープライズシステムにアクセスするにつれ、強力なガバナンスと一元化された可観測性は、オプションではなく不可欠なものとなっています。同時に、組織は余計な複雑さを追加することなく、増大するagenticなワークロードをサポートするための拡張性と適応性を備えたインフラストラクチャを必要としています。

MCP gatewayは、agentオーケストレーションやagent間通信も含む、より広範なAIインフラストラクチャスタックの最初のレイヤーにすぎません。基本的なプロトコルサポートを超え、セキュリティ、スケール、信頼性に関する実際のエンタープライズの課題を解決するベンダーが、このエコシステムの次のフェーズをリードすることになります。

デモを予約するして、TrueFoundryの実際の動作をご確認ください

Try now.

One gateway for all your models, MCP servers, and agents. No credit card needed.

Start free
Table of Contents

One Gateway for Every LLM, Agent and MCP Server

Book a 30-min with our AI expert

Book a Demo

The fastest way to build, govern and scale your AI

Book Demo
Summarize with
ChatGPT logo by OpenAI
Perplexity AI logo
Blurry red snowflake on white background, symmetrical frosty design with soft edges and abstract shape.

Discover More

No items found.
Guide to Langgraph vs Langchain
November 16, 2026
|
5 min read

LangChain vs LangGraph:どちらが最適か?

比較
A detailed guide on Claude Fable 5
November 16, 2026
|
5 min read

Claude Fable 5: API、ベンチマーク、料金、使い方

エンジニアリングとプロダクト
openrouter vs litellm
November 16, 2026
|
5 min read
LiteLLMとOpenRouter:あなたに最適なのはどちらか?

比較
November 16, 2026
|
5 min read

大規模言語モデルにおけるトランスフォーマーアーキテクチャ

LLM用語
No items found.

Recent Blogs

Black left pointing arrow symbol on white background, directional indicator.

Frequently asked questions

エンタープライズにとって最適なMCPゲートウェイはどれですか?

TrueFoundryは、RBACやシークレット管理といった本番環境レベルのガバナンス機能を備えており、エンタープライズ向けのMCPゲートウェイとして最適です。マネージド・コントロールプレーンを提供することで、組織はハイブリッドクラウド全体で接続をデプロイおよびスケーリングできると同時に、重要なAIワークロードに求められる厳格なセキュリティおよび監査基準を維持することが可能です。

最適なMCPゲートウェイを選ぶにはどうすればよいですか?

最適なMCPゲートウェイを評価する際は、セキュリティ制御、ルーティング機能、スケーラビリティ、可観測性、そして既存インフラとの統合の容易さを確認してください。優れたソリューションとは、MCPサーバーへのアクセスを安全に管理し、トラフィックを確実に処理し、明確な監視機能を提供し、本番環境にシームレスに適合するものです。

最も安全なMCPゲートウェイはどれですか?

最も安全なMCPゲートウェイとは、堅牢な認証メカニズム、ロールベースのアクセス制御、暗号化された通信、そして一元化されたポリシー適用を提供するものです。また、ゲートウェイがいかにIDプロバイダーと適切に統合され、本番環境においてツール認証情報を保護できるかどうかも、セキュリティを左右する重要な要素となります。

TrueFoundryはMCPゲートウェイとして適していますか?

はい、TrueFoundryのMCPゲートウェイは最適な選択肢です。本番環境のAIシステム向けに設計されており、セキュアなアクセス制御、スケーラブルなルーティング、オブザーバビリティ、そしてエンタープライズレベルのガバナンスを提供します。信頼性と運用の簡素化を維持しながら、MCPサーバーを一元管理したいチームに最適です。

Take a quick product tour
Start Product Tour
Product Tour