November 1, 2026
|
5 min read


Blazingly fast way to build, track and deploy your models!
Airtable MCPサーバーは、 Airtable MCPサーバー Airtableが https://mcp.airtable.com でホストするリモートのModel Context Protocolサーバーです。 Model Context Protocol は、エージェントが外部システムのツールを検出し呼び出せるようにするオープン標準です。Airtableの実装では、ベース、テーブル、レコード、スキーマが呼び出し可能なツールに変換されます。
TrueFoundryのドキュメントでは、ツール名ではなく機能とOAuthスコープに基づいて説明されていますが、これがこの仕組みを理解する上で適切なアプローチです。付与するスコープが、エージェントの権限範囲を決定します。
リモートサーバーであるため、コンテナの管理や各ラップトップでのnpxプロセスの実行は不要です。他の リモートMCPサーバーと同様に、クライアントからURLを指定して認証を行うだけです。
Airtableが独特なのは、そのデータの出自にあります。IT部門が用意したシステムではなく、運用チームが独自に構築した記録システム(ベンダーリスト、採用パイプライン、オンボーディング管理、予算シートなど)がそこに集約されているからです。これには2つの意味があります。
エージェントにとって価値が高い。 データがテーブル、型付きフィールド、リンクされたレコードとして構造化されているため、データエンジニアリングのプロジェクトを介さずとも、エージェントが直接クエリや変更を行えます。schema.bases:readでフィールド構成を把握し、data.records:readでレコードを取得できます。
扱いが難しい。 有機的に成長してきたため、全体像の把握が困難です。契約者の日当を管理するベースの隣に、オフィスの軽食注文を管理するベースが同じ共有設定で存在していることもあります。これらのレコードは人間による業務プロセスの根拠となる「運用の真実」であることが多い一方、厳格なバージョン管理は行われていません。レコードが上書きされても、その変更は通知されません。
したがって、ガバナンスの課題はシンプルです。 どのベースへのアクセスを許可し、そのエージェントに書き込み権限を与えるべきか。
ツールを連携させるべき活用例:
これら4つのうち3つは読み取り専用であり、4つ目はレコードではなくコメントを書き込むものです。
重要なのは「読み取り」と「書き込み」の分離です。ベンダーリストの読み取りは無害ですが、オンボーディングトラッカーのレコード更新は、月曜日に担当者が目にする情報やその後のアクションに影響を与えます。スキーマの変更は、他の3つのベースが依存しているビューや自動化、リンクされたレコード関係を破壊する可能性があります。data.records:readとdata.records:writeというスコープが分かれているのには理由があります。
アナリスト1人がClaude Desktopに組み込む分には問題ありませんが、4チームにまたがる20人が行うとなれば話は別です。
どのベースがスコープに含まれているのか、誰にも把握できない。 AirtableのOAuthフローでは、ユーザーが統合機能からアクセス可能なベースを選択します。これは優れた制御機能ですが、エージェントを稼働させたい瞬間に、ブラウザ上でその時たまたま認証を行った担当者によって設定されてしまいます。最も手軽な方法は「すべて選択」にすることであり、その後見直されることもありません。
パーソナルアクセストークンは担当者の在籍期間を超えて残る。 AirtableのPAT(パーソナルアクセストークン)のためにOAuthを省略するチームは、ローカル設定に長期間有効な認証情報を残すことになります。スコープを絞り込む作業が煩雑なため、広範な権限が設定されたままになりがちです。
書き込み権限がデフォルトで付与される。 統合機能の登録時に、手軽さから書き込みスコープを含めてしまうと、それを使用するすべてのエージェントがレコードを改変できるようになります。この失敗は静かに進行します。例えば、トラッカーの要約を求められたエージェントが、気を利かせて不適切な形式のフィールドを修正しようとし、12行ものデータを書き換えてしまうといった事態です。
適切な粒度での監査証跡が存在しない。 Airtableにはレコードの変更履歴が記録されますが、以下の事実は記録されません。 オンボーディングエージェント が、Slackスレッドでの指示に基づいて変更を行ったという点です。
これはAirtableを接続すべきではないという理由にはなりません。むしろ、以下の機能が提供するコントロールプレーンの重要性を示しています。 MCPゲートウェイ が提供する機能です。
Airtableは、TrueFoundryの管理対象MCPカタログからプロビジョニングされるのではなく、 リモートMCPサーバー として、独自のOAuth統合を使用して登録されます。ワンクリックで完了するタイルは存在しません。AirtableでOAuth統合を作成し、スコープを選択して、認証情報を移行する必要があります。この追加ステップこそが、ガバナンスの大部分を担う部分です。
ステップ1 - Airtable OAuth統合を登録する airtable.com/create/oauthにアクセスして統合を作成し、リダイレクトURLを以下に設定します。
https://<tfy-control-plane-base-url>/api/svc/v1/llm-gateway/mcp-servers/oauth2/callback
<tfy-control-plane-base-url>の部分は、ご自身のコントロールプレーンURLに置き換えてください。これは自己登録型のコールバックであり、管理対象のコールバックではありません。auth.truefoundry.comのコールバックを貼り付けると、リダイレクトの不一致エラーが発生します。
ステップ2 - エージェントに必要なスコープのみを追加する これはセットアップにおいて最も重要な決定事項です。レポート作成エージェントには data.records:read、schema.bases:read、workspacesAndBases:read を付与するにとどめてください。編集ではなく注釈付けを行う必要がある場合にのみ、data.recordComments:write を追加します。ワークフローで必要とされない限り、書き込みやWebhookのスコープはオフのままにしてください。
ステップ3 - ピッカーを開く 以下にアクセスしてください: MCP Gateway 左側のサイドバーで、 サーバーを追加をクリックします。
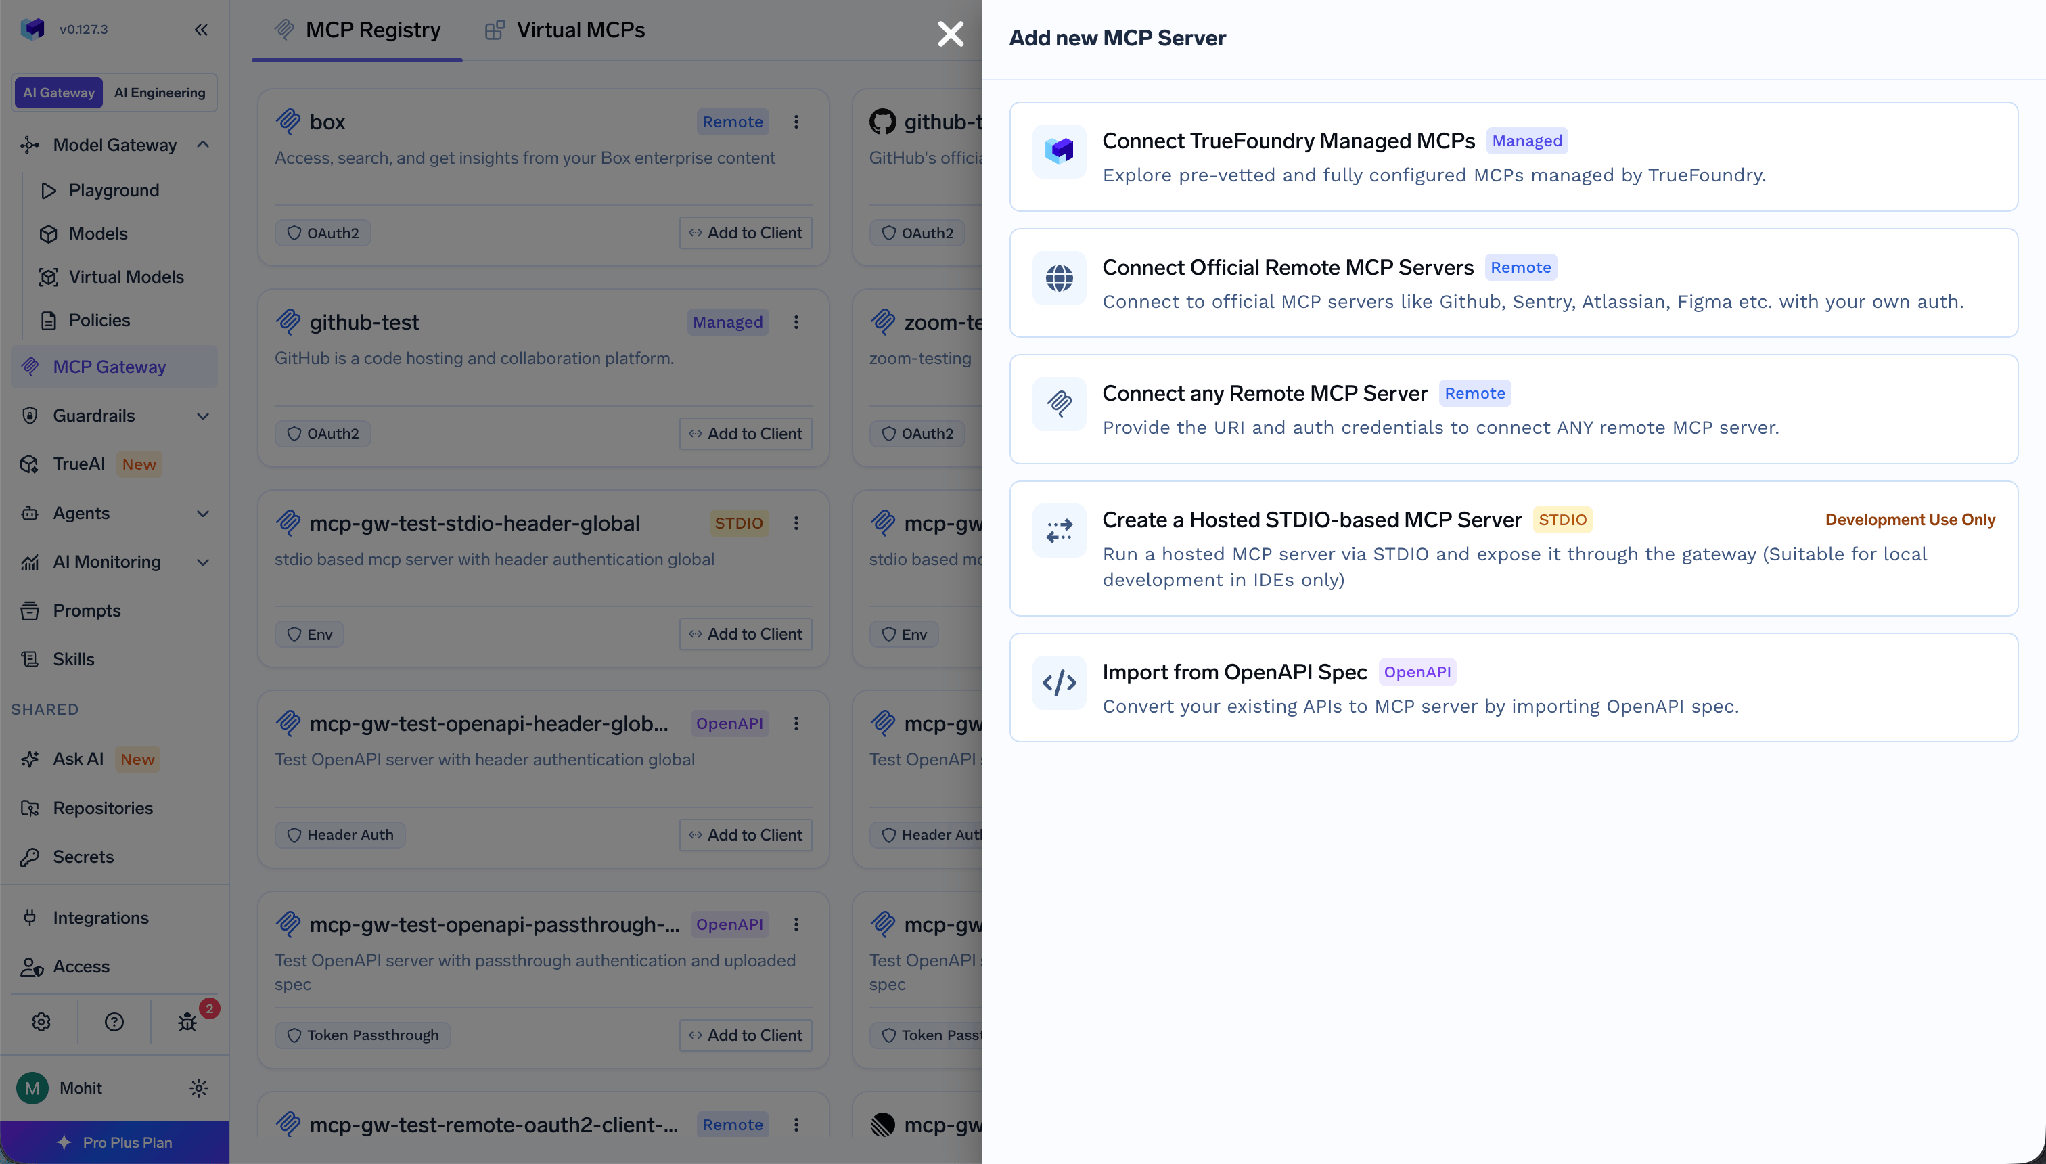
「Connect any Remote MCP Server(リモートMCPサーバーに接続)」オプションが表示されているMCPサーバー追加ピッカー
「 Connect any Remote MCP Server」を選択します。
ステップ 4 - サーバーの詳細を入力します。
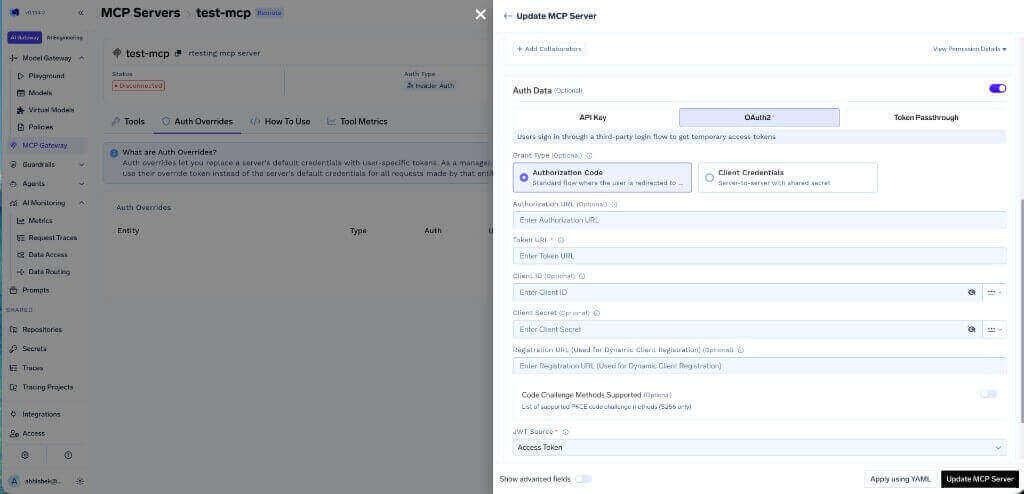
認証情報はTrueFoundryのシークレットストアに保存し、フォームに直接貼り付けるのではなく、FQNで参照してください。
ステップ 5 - コラボレーターを追加して保存します。
ステップ 6 - 接続します。 各ユーザーがサーバーの ツール セクションを開き、 今すぐ接続をクリックします。Airtableの同意画面が表示されるので、そこでユーザーが統合機能からアクセス可能なベースを選択します。
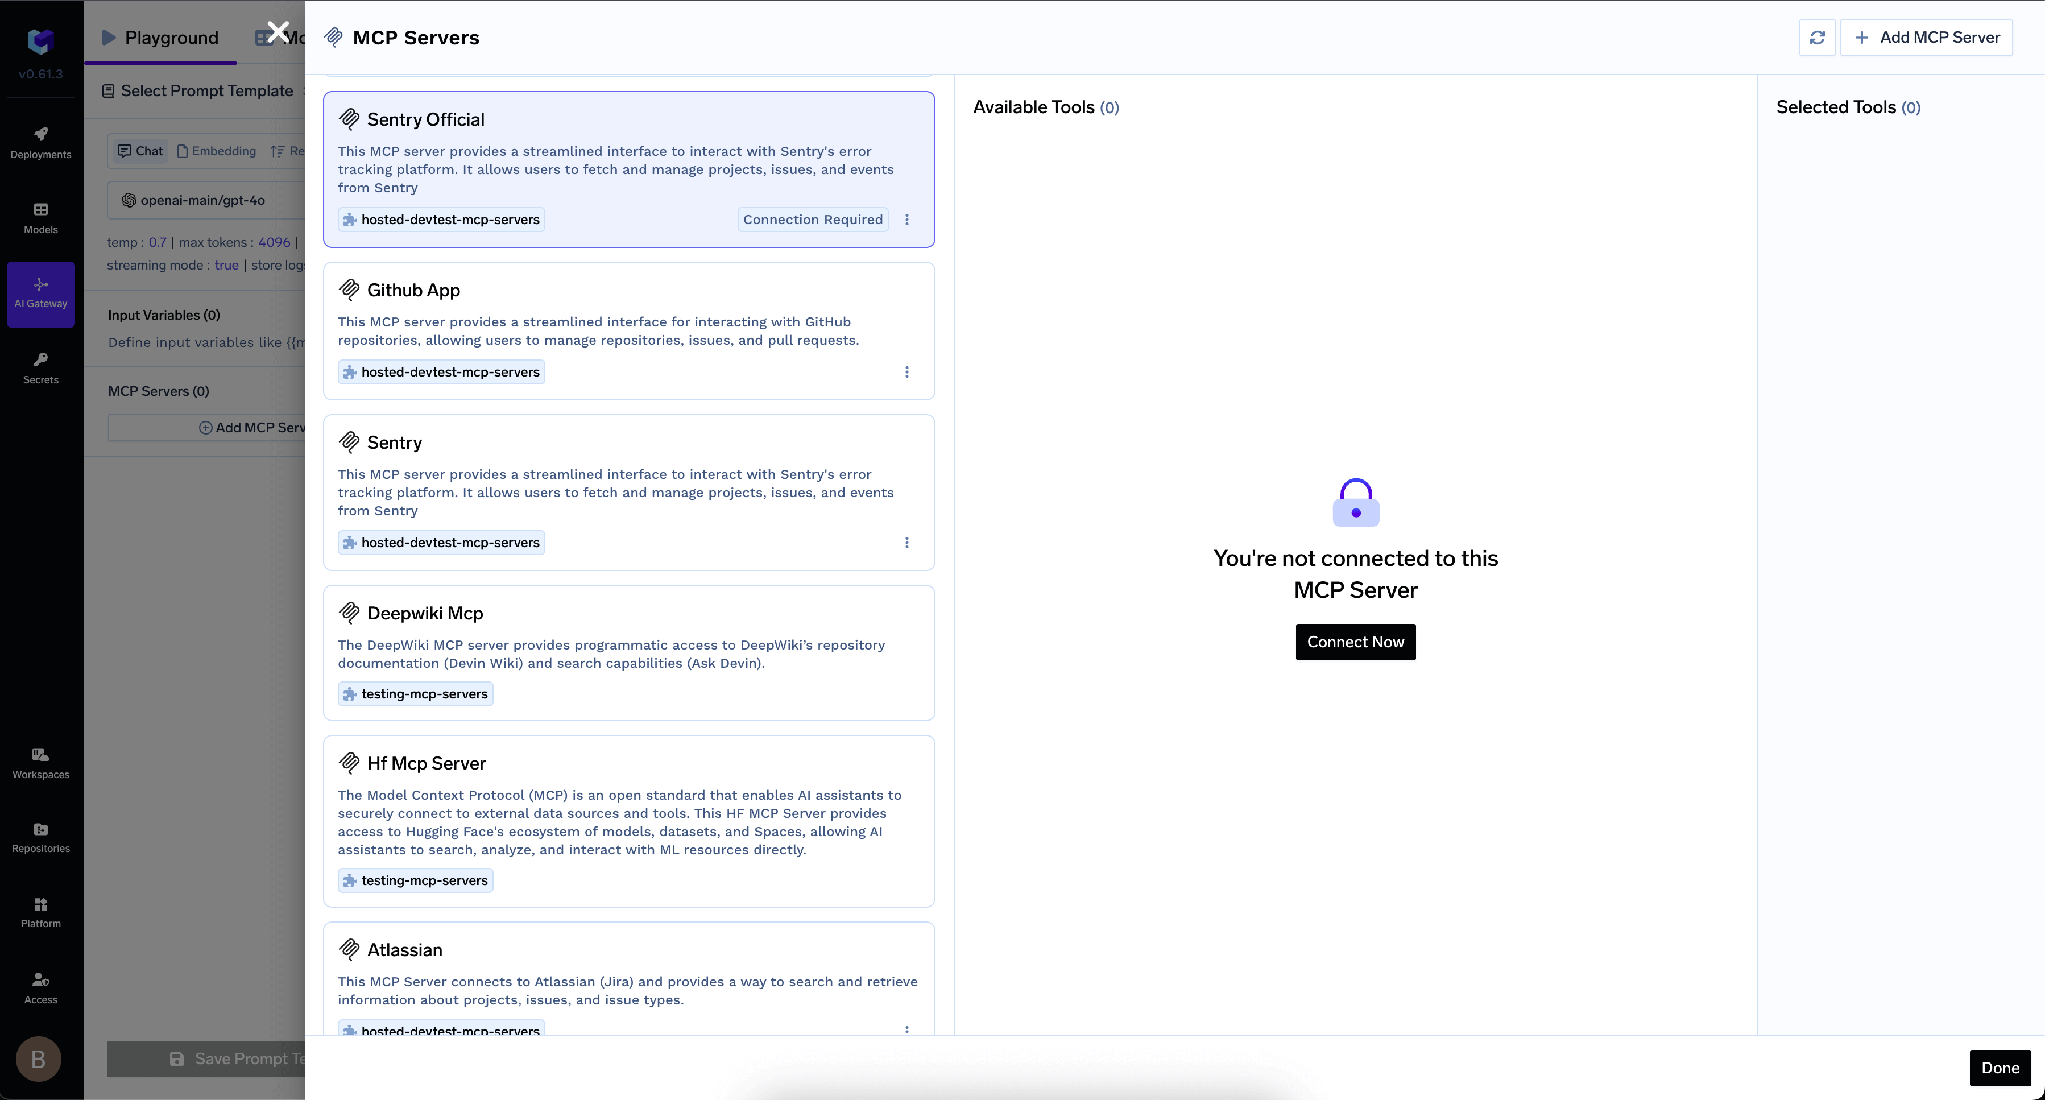
OAuthが成功するとAirtableのツールが表示され、以下の場所から試すことができます。 エージェントプレイグラウンド。
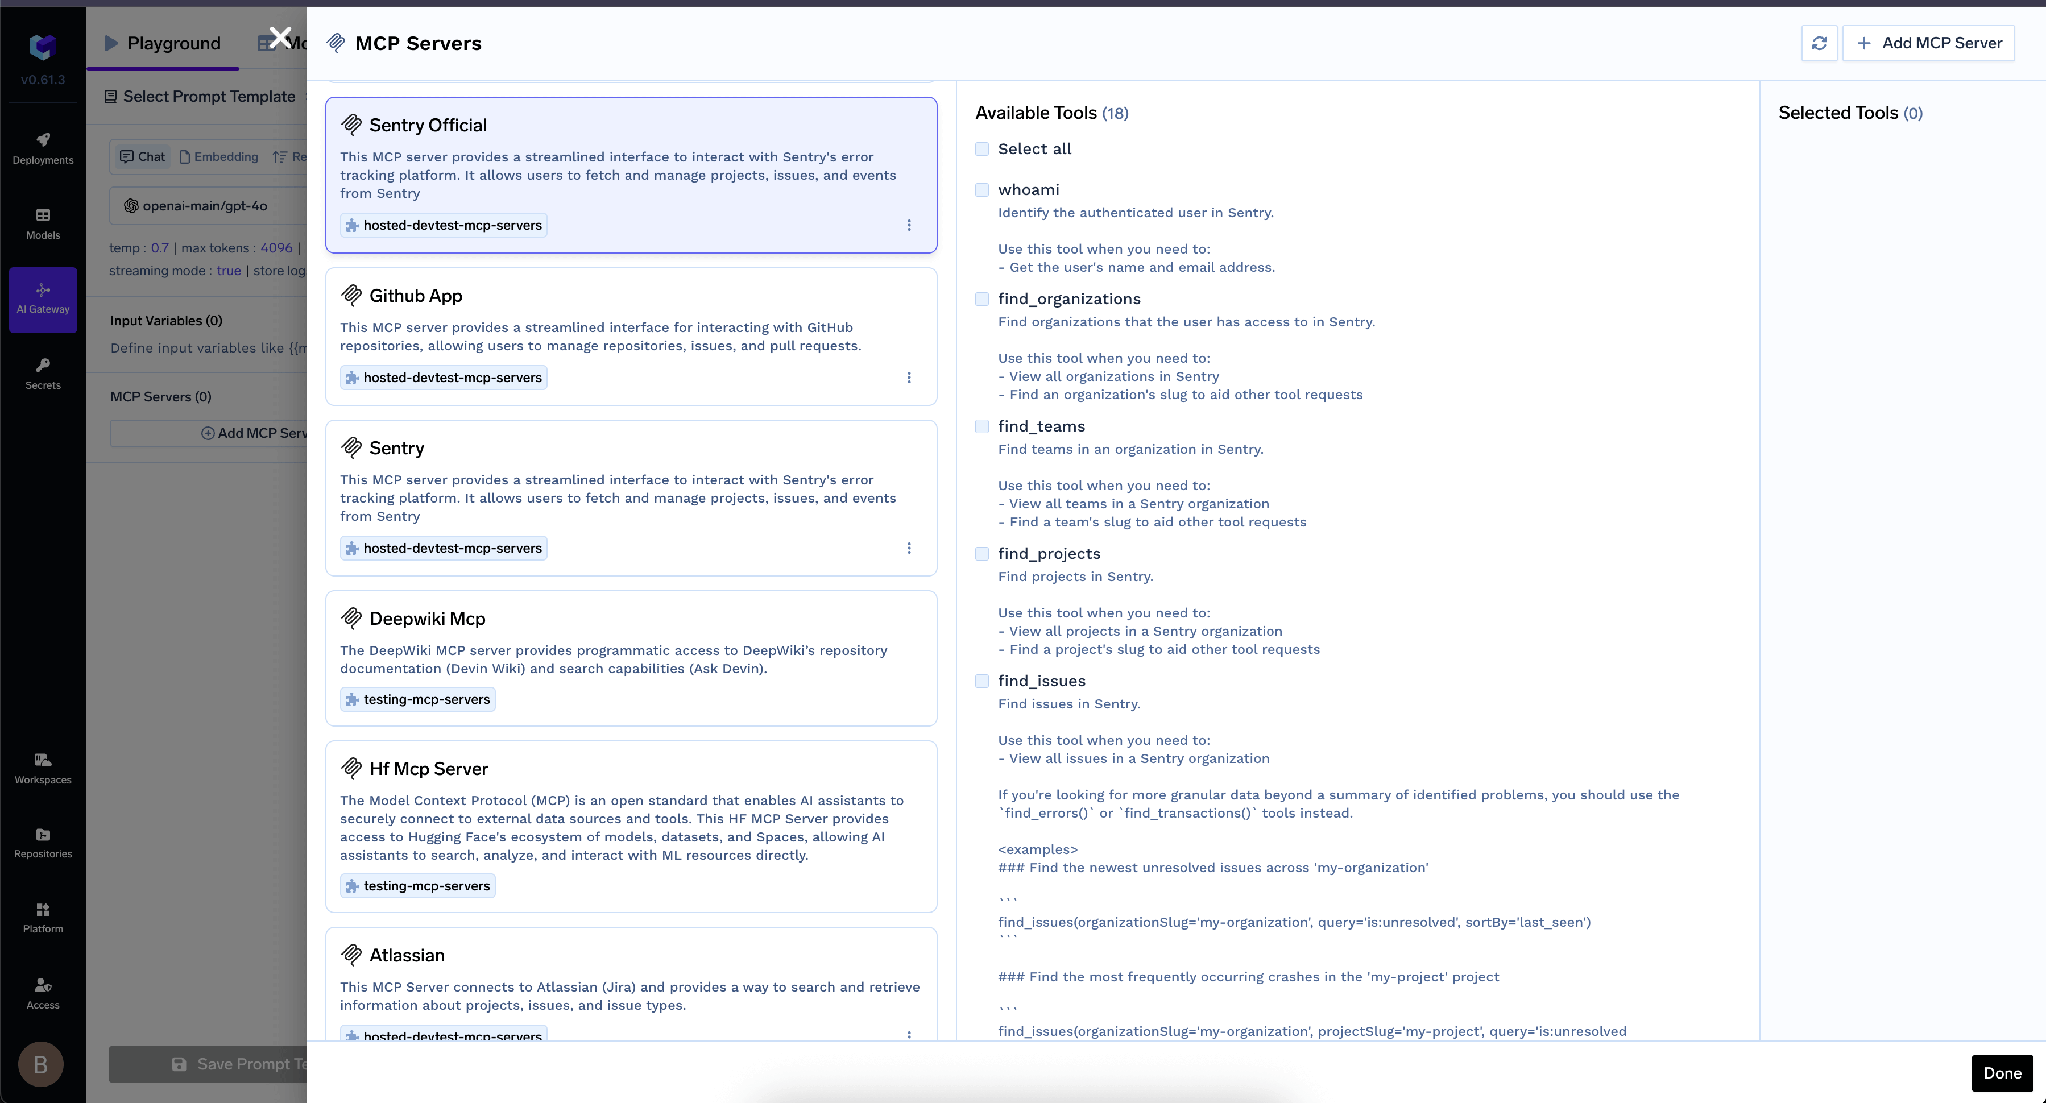
OAuth2認証後に利用可能なツールを一覧表示するMCPサーバー詳細ビュー
TrueFoundryは、 インバウンド 認証(クライアントがゲートウェイに対して自身を証明する方法)と、 アウトバウンド認証(ゲートウェイがAirtableに対して自身を証明する方法)を分離しています。これらは独立したレイヤーであり、混同してしまうのがよくある間違いです。
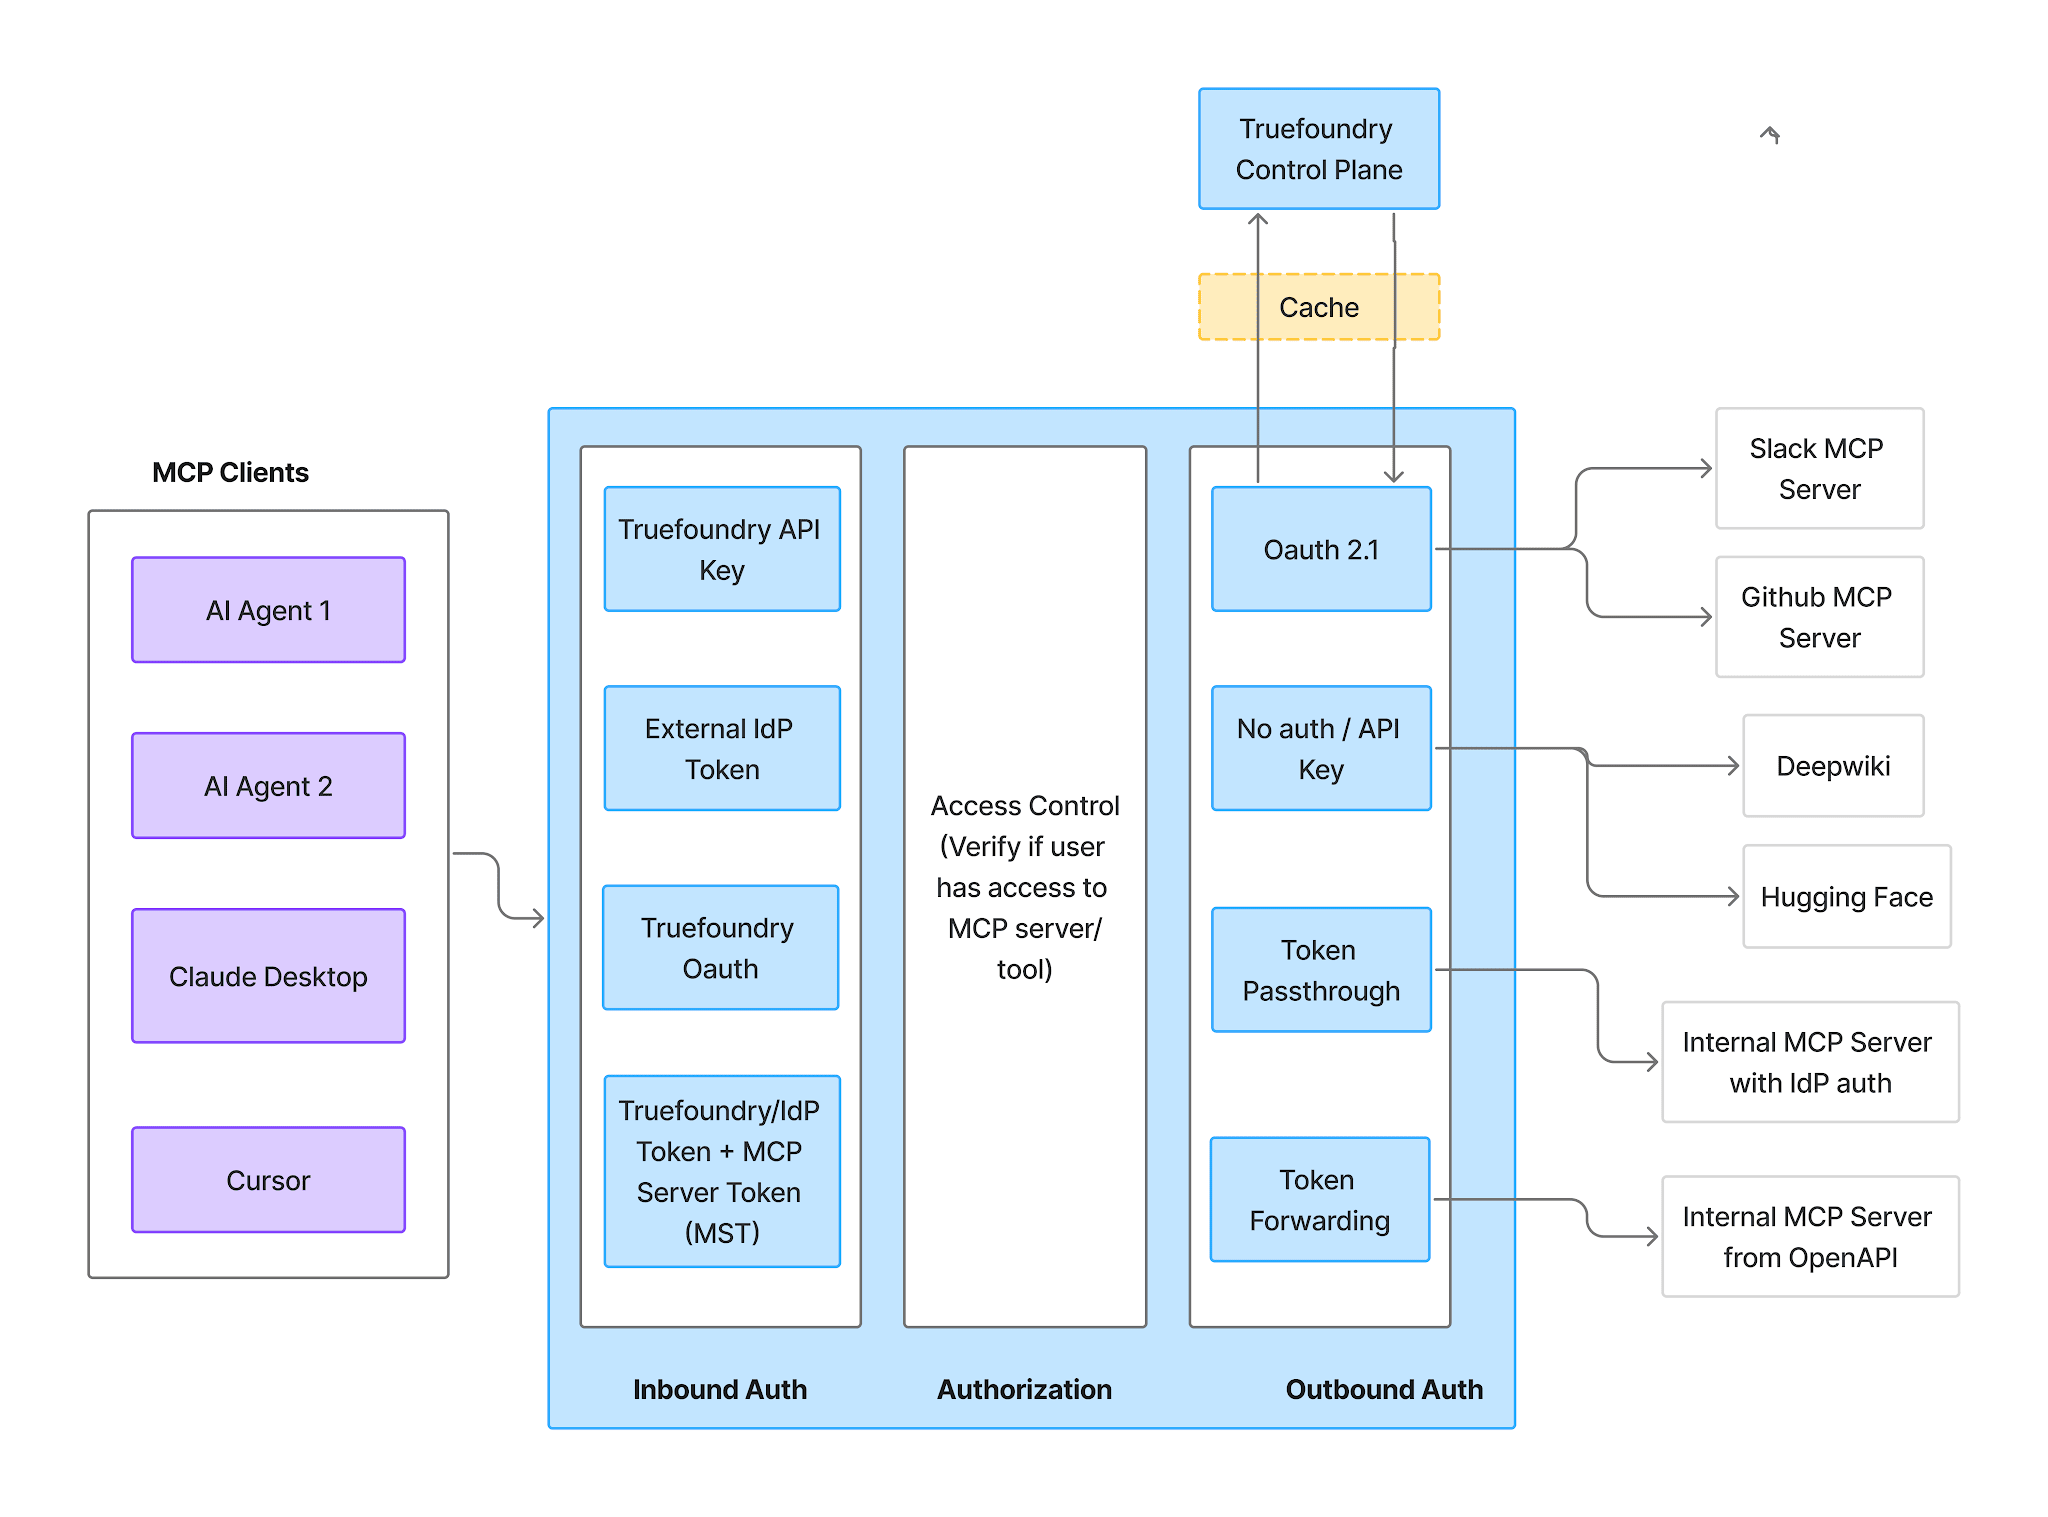
インバウンド認証、アクセス制御、アウトバウンド認証の各段階を示すMCPゲートウェイの図
インバウンド は、4つのメソッドをサポートしています:
TrueFoundry AI Gateway delivers ~3–4 ms latency, handles 350+ RPS on 1 vCPU, scales horizontally with ease, and is production-ready, while LiteLLM suffers from high latency, struggles beyond moderate RPS, lacks built-in scaling, and is best for light or prototype workloads.