



novembre 20, 2026
|
5 min de lecture


Accédez instantanément à un environnement TrueFoundry en direct. Déployez des modèles, acheminez le trafic LLM et explorez la plateforme complète : votre sandbox est prête en quelques secondes, aucune carte de crédit n'est requise.


Une méthode incroyablement rapide pour créer, suivre et déployer vos modèles !
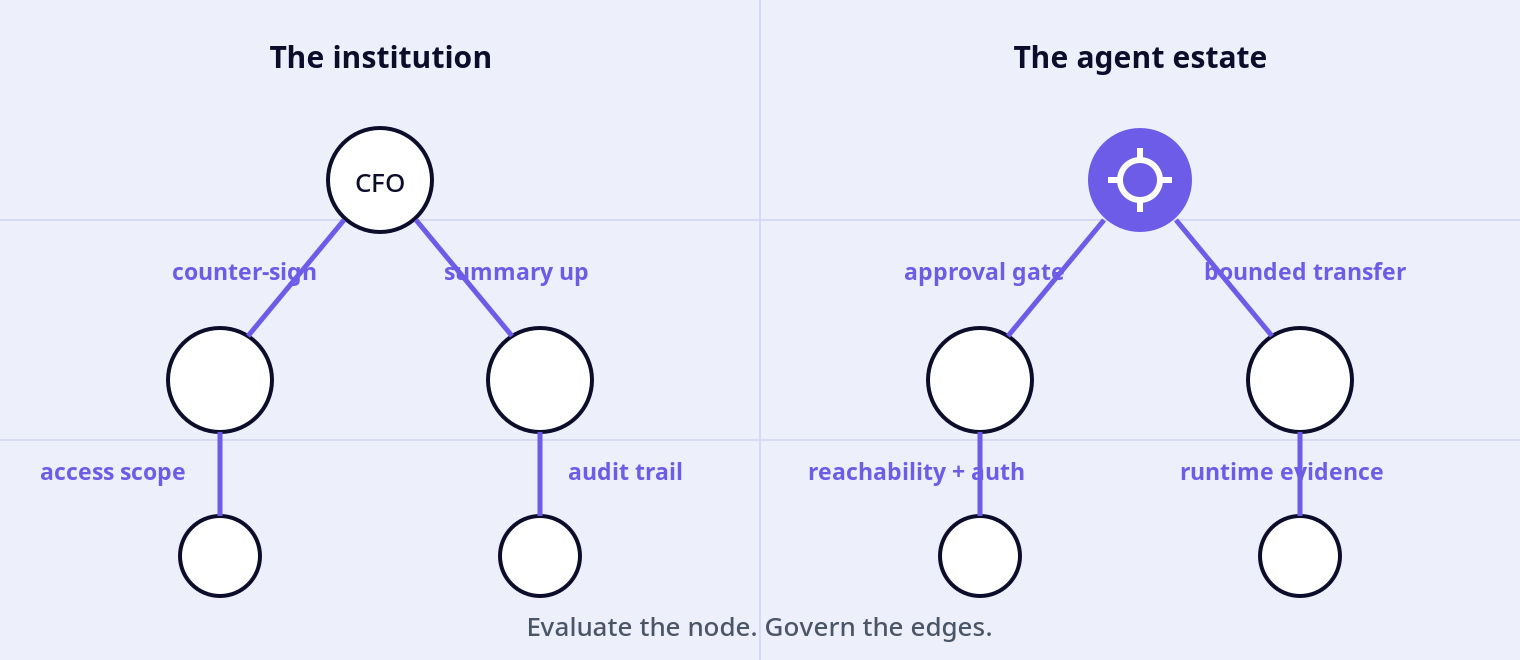
Les entreprises ne gouvernent pas le travail à fort enjeu en essayant d'inspecter chaque pensée au sein de chaque employé, service ou fournisseur. Elles gouvernent les interfaces autour de ce travail : quels systèmes peuvent être atteints, quelles actions nécessitent un second approbateur, quelles identités peuvent être utilisées, combien peut être dépensé, quelles informations peuvent franchir une limite et quel enregistrement subsiste par la suite. Les agents IA ont besoin de ce même instinct institutionnel — avec un ajout important. Les modèles ont toujours besoin d'évaluation. Les tests et la surveillance vous indiquent comment un composant se comporte dans des conditions définies ; les contrôles d'exécution déterminent ce que ce composant est autorisé à faire lorsqu'il est connecté aux systèmes de production.
Cette distinction est la façon la plus utile d'envisager l'ingénierie de graphe. Le terme est encore émergent, mais le problème d'ingénierie est déjà concret : un parc d'agents est un graphe de modèles, d'outils, de services, de sources de données, de sandboxes, d'humains et d'autres agents. Chaque arête à fort enjeu véhicule une autorité. La tâche de l'entreprise n'est pas de choisir entre évaluer le nœud et gouverner le graphe. Il s'agit de faire les deux — et de savoir quelle couche est responsable de quel contrôle.
Il est tentant de cadrer la gouvernance des agents comme une réaction à l'opacité des modèles : parce que le modèle est difficile à inspecter en interne, ne gouvernons que les interfaces. C'est aller trop loin. Le cadre de gestion des risques liés à l'IA du NIST (AI Risk Management Framework) préconise une évaluation dans des conditions proches du déploiement avant utilisation et une surveillance du comportement du système d'IA en production ; les directives de sécurité des agents de l'OWASP combinent les tests contradictoires avec le moindre privilège, l'autorisation, les approbations, la journalisation et la surveillance. La posture mature est donc complémentaire : l'évaluation estime le comportement ; les contrôles aux arêtes limitent l'autorité.
L'analogie institutionnelle devient utile une fois cadrée ainsi. Une équipe financière ne se fie pas uniquement au jugement d'un employé ; elle limite également l'accès aux comptes et exige des contresignatures. Un agent en production ne devrait pas se fier uniquement aux instructions du prompt ; son runtime et ses gateways devraient rendre les limites sensibles explicites et applicables. L'analogie n'est pas littérale — les personnes et les modèles ne sont pas le même type d'acteur — mais les objectifs de contrôle se recoupent de manière frappante.
Cette distinction importe particulièrement pour la découverte d'outils. TrueForge documente le chargement différé d'outils et d'autres mécanismes d'ingénierie du contexte qui permettent de garder un contexte actif plus restreint. Cela peut améliorer la qualité de la sélection et réduire l'exposition inutile aux schémas d'outils. Cela n'autorise pas l'appel en soi. L'autorisation à l'échelle du parc appartient à une couche de contrôle d'accès qui identifie l'appelant et applique la politique. Les contrôles d'accès de l'AI Gateway de TrueFoundry gouvernent l'accès aux modèles pour les utilisateurs, équipes et applications ; le modèle d'authentification et de sécurité de la MCP Gateway traite séparément l'identité entrante, les permissions des outils/serveurs et les identités en aval.
Un schéma d'architecture est une déclaration d'intention. La preuve en production est un enregistrement de ce que le système instrumenté a réellement observé. Les deux divergent pour des raisons ordinaires : un outil prototype reste attaché, une route de secours s'active, une tâche déléguée se répartit, une autorisation OAuth change, ou un agent emprunte un chemin que l'auteur du schéma n'avait pas prévu. C'est dans cet écart que la gouvernance du graphe devient opérationnelle plutôt qu'architecturale.
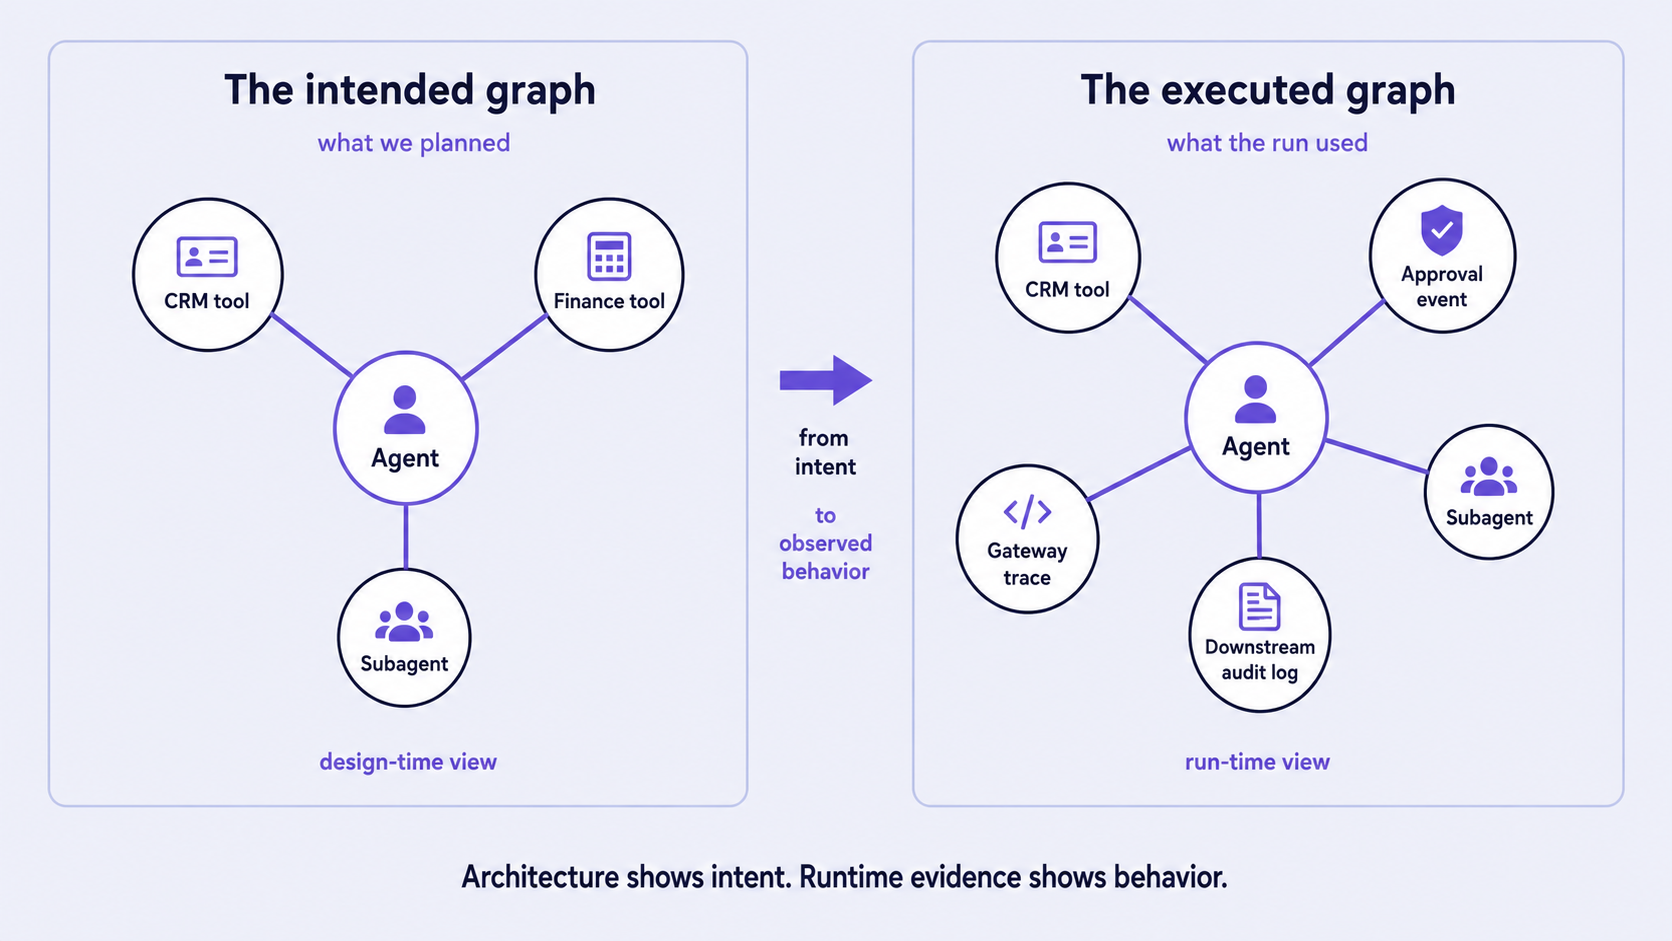
Mais dire que « le graphe réel se trouve dans les traces » est aussi trop simpliste. Aucune source unique de traces n'est automatiquement complète. Une reconstruction utile combine les preuves détenues par chaque couche :
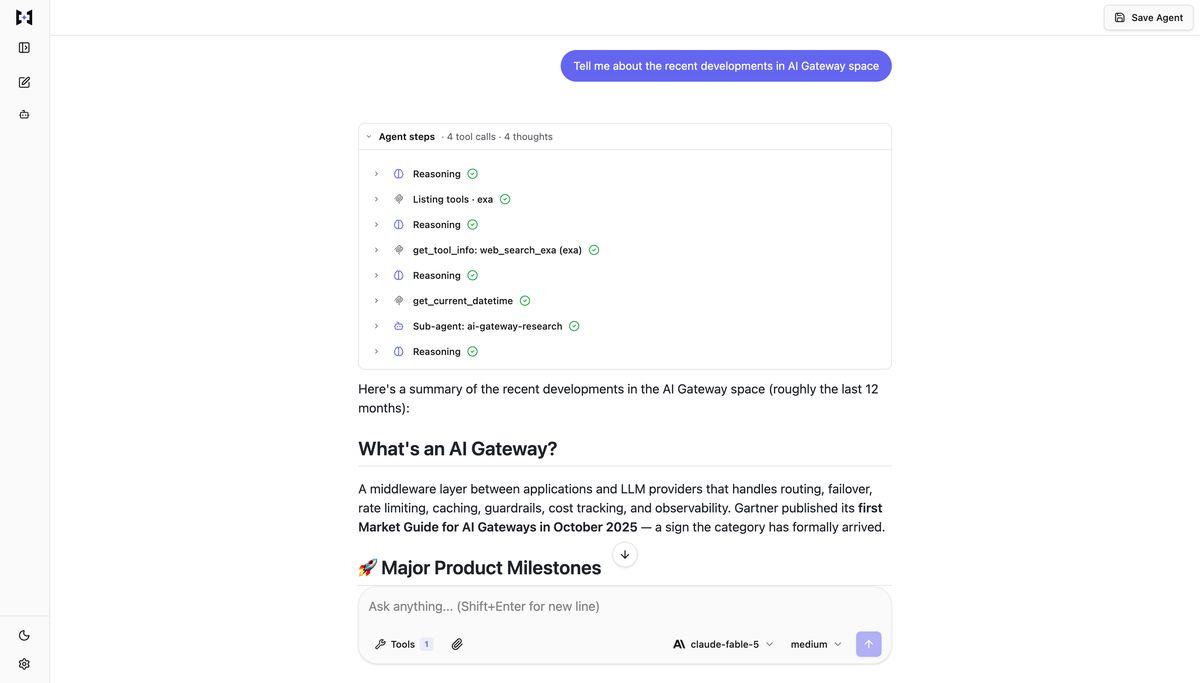
La bonne question d'audit n'est donc pas « la trace correspond-elle au schéma ? » mais plutôt « pouvons-nous corréler la topologie prévue avec suffisamment de preuves du runtime et du système d'enregistrement pour expliquer une action à fort enjeu ? » C'est une exigence bien plus élevée — et bien plus utile.
Au niveau de la couche du harness, la question de gouvernance est de savoir si les décisions d'exploitation autour du modèle sont visibles et configurables. Le dépôt public de TrueForge décrit clairement le runtime : il gère la boucle d'exécution de l'agent à travers les appels de modèles, les outils MCP, les compétences, le sandboxing, les approbations, la gestion du contexte et l'état de la session. Le même dépôt documente la sandbox en tant qu'outil avec des secrets conservés dans le harness, les points de contrôle humains, les sous-agents, le chargement différé d'outils, le déchargement des grands résultats, la compaction, ainsi que les modes local et hébergé. Le dépôt positionne explicitement le mode local comme une voie d'évaluation sur une seule machine, et non comme une configuration de production ou exposée à Internet ; l'utilisation partagée ou en production relève du mode hébergé. Il est publié sous licence MIT.
Cette ouverture est utile pour une raison de gouvernance, et pas seulement de licence. La disponibilité du code source rend possibles l'inspection et la modification au niveau de l'implémentation. Cela ne prouve pas qu'une instance déployée soit sécurisée, correctement configurée ou équivalente à un commit particulier ; ces points nécessitent toujours des contrôles d'exploitation et de chaîne d'approvisionnement logicielle. Mais cela offre aux équipes plateforme ce que les runtimes propriétaires ne peuvent pas fournir : la capacité d'inspecter les mécanismes d'exécution qu'on leur demande d'accepter et, si nécessaire, d'exécuter ou de modifier eux-mêmes ce code. Le article de lancement de TrueFoundry, Présentation de TrueForge, rend ce positionnement explicite, et Pourquoi les harness d'agents doivent être open source énonce directement l'arbitrage commercial : garder le harness open source ; ajouter une gouvernance centralisée lorsque l'organisation en a réellement besoin.
La manière la plus solide de promouvoir TrueForge n'est pas de prétendre qu'il détient l'ensemble du graphe. Ce n'est pas le cas. Un orchestrateur multi-agents arbitraire peut détenir la topologie au-dessus du harness, et les systèmes connectés conservent leurs propres sémanctiques d'autorisation et d'audit. Le rôle de TrueForge est plus ciblé et plus crédible : rendre la boucle d'exécution inspectable, portable et gouvernable à la frontière du runtime.
Un seul harness peut gérer sa propre exécution. Un parc d'agents crée un second problème : les identités, les politiques d'accès, les contrôles de dépenses et les preuves commencent à se fragmenter entre les équipes. C'est là que les gateways de TrueFoundry deviennent la couche complémentaire.
L'AI Gateway fournit une interface de modèle unifiée avec un contrôle d'accès centralisé, une limitation de débit, une limitation budgétaire et de l'observabilité. Ses règles budgétaires peuvent restreindre les dépenses par utilisateur, équipe, modèle, compte virtuel ou métadonnées. Le Tableau de bord de métriques agrège l'activité LLM et MCP, les coûts, les erreurs, le routage, les garde-fous et d'autres signaux opérationnels. La MCP Gateway sépare l'authentification entrante, le contrôle d'accès aux outils/serveurs et l'authentification sortante afin que les agents n'aient pas tous à gérer l'ensemble de la problématique des identités.
Cela produit une vision architecturale claire :
Le message produit n'est donc pas « TrueFoundry gouverne chaque arête de chaque graphe ». Ce serait à la fois techniquement inexact et stratégiquement plus faible. L'affirmation la plus défendable est : TrueForge vous offre un harness open source pour la boucle d'exécution de l'agent ; les gateways de TrueFoundry peuvent centraliser la politique et les preuves pour le trafic de modèles et MCP que vous choisissez de router à travers elles. L'orchestrateur et les systèmes en aval restent partie prenante de la chaîne de contrôle, ce qui correspond exactement à la manière dont une infrastructure sérieuse doit être décrite.
Ces questions sont volontairement plus opérationnelles que « quel modèle avons-nous utilisé ? ». Le choix du modèle compte toujours — pour la capacité, la sécurité, la latence, le coût et les résultats d'évaluation. Mais une fois que les agents peuvent agir, la surface de gouvernance s'élargit. Un parc bien géré doit pouvoir relier l'évaluation pré-déploiement à l'autorisation en temps réel et aux preuves a posteriori : ce que le modèle était censé faire, ce qu'il était autorisé à faire, ce qu'il a réellement fait à travers les frontières instrumentées, et ce que le système d'enregistrement indique.
C'est l'argument durable en faveur de l'ingénierie de graphe comme posture de gouvernance. La nouveauté n'est pas que les entreprises aient soudainement découvert les graphes. La nouveauté est que les agents IA rendent les contrôles institutionnels familiers programmables aux frontières des logiciels — et rendent les actions à ces frontières suffisamment rapides, répétables et partiellement autonomes pour que la gouvernance informelle ne permette plus d'évoluer à l'échelle.
TrueFoundry publie cet article, maintient TrueForge et commercialise l'AI Gateway et la MCP Gateway mentionnées ici. L'articulation des produits présente donc un intérêt commercial et est présentée comme telle. Les affirmations sur les produits dans cette révision se limitent aux comportements documentés sur les pages en ligne de TrueFoundry ou dans le dépôt public actuel de TrueForge. L'analogie institutionnelle est un cadre éditorial, et non une affirmation selon laquelle les organisations humaines et les systèmes d'IA sont équivalents. L'« ingénierie de graphe » reste un terme émergent ; le guide entreprise TrueFoundry associé aborde ses origines et le périmètre actuel des produits. Cet article ne prétend pas que les contrôles aux arêtes remplacent l'évaluation des modèles/systèmes, que les traces sont complètes par défaut, ou que TrueFoundry gouverne le trafic en dehors des surfaces par lesquelles il transite.
TrueFoundry AI Gateway offre une latence d'environ 3 à 4 ms, gère plus de 350 RPS sur 1 processeur virtuel, évolue horizontalement facilement et est prête pour la production, tandis que LiteLM souffre d'une latence élevée, peine à dépasser un RPS modéré, ne dispose pas d'une mise à l'échelle intégrée et convient parfaitement aux charges de travail légères ou aux prototypes.





Les dernières nouvelles, articles et ressources envoyés dans votre boîte de réception

















