



October 9, 2026
|
5 min de lecture


Accédez instantanément à un environnement TrueFoundry en direct. Déployez des modèles, acheminez le trafic LLM et explorez la plateforme complète : votre sandbox est prête en quelques secondes, aucune carte de crédit n'est requise.


Published: October 6, 2026
Une méthode incroyablement rapide pour créer, suivre et déployer vos modèles !
Claude Code est rapidement devenu l'un des assistants de codage IA les plus populaires auprès des développeurs professionnels. Mais s'il est facile de démarrer avec une clé API, gérer Claude Code pour des dizaines ou des centaines de développeurs est un défi tout autre.
Les organisations ont besoin d'une authentification centralisée, de contrôles budgétaires, de journaux d'audit, de routage de modèles, d'observabilité et d'application de politiques — des capacités que Claude Code ne fournit pas par lui-même.
Claude Code n'a besoin que de deux variables d'environnement pour communiquer avec une passerelle plutôt qu'avec Anthropic directement : ANTHROPIC_BASE_URL et ANTHROPIC_AUTH_TOKEN. Cette simplicité est précisément la raison pour laquelle tant d'équipes finissent par le faire transiter par une autre solution quelques semaines après son adoption. Dès que plusieurs ingénieurs utilisent Claude Code via le fournisseur cloud de l'entreprise, quelqu'un demande une visibilité sur les dépenses, un autre souhaite un modèle de secours en cas de défaillance d'Anthropic, et le service sécurité veut savoir à quels serveurs MCP les employés se connectent depuis leurs ordinateurs portables.
Dans ce guide, nous comparerons les meilleures passerelles IA pour Claude Code en 2026 en nous basant sur la sécurité d'entreprise, la gouvernance, la flexibilité de déploiement et les capacités opérationnelles.
Claude Code fonctionne bien lorsqu'il est utilisé par un seul développeur avec une clé API Anthropic personnelle. Mais dès que plusieurs ingénieurs commencent à s'y fier, les équipes plateforme rencontrent rapidement des défis en matière de sécurité, de gouvernance et de visibilité opérationnelle.
Sans une passerelle IA, chaque développeur se connecte directement au fournisseur de modèles. Les clés API sont dispersées sur les ordinateurs portables, il n'y a pas d'authentification centralisée, et les responsables techniques ont peu de visibilité sur l'utilisation des modèles, les coûts ou les schémas d'accès. Si un employé quitte l'entreprise, la rotation des identifiants devient souvent un processus manuel. Si Anthropic subit une panne ou si une équipe souhaite passer à un autre fournisseur de modèles, chaque développeur peut être amené à mettre à jour sa configuration locale.
Une passerelle IA introduit un plan de contrôle centralisé entre Claude Code et les fournisseurs de modèles sous-jacents. Au lieu que chaque développeur gère ses propres identifiants de fournisseur, Claude Code se connecte à un point de terminaison d'entreprise unique où l'authentification, le routage et les politiques de gouvernance sont appliqués de manière cohérente.
Au-delà de la simplification de la connectivité, une passerelle IA permet d'activer des fonctionnalités qui deviennent de plus en plus essentielles à mesure que l'adoption progresse :
Pour les organisations déployant Claude Code auprès de dizaines ou de centaines d'ingénieurs, une passerelle IA transforme cet outil de développement individuel en une plateforme exploitable de manière sécurisée et fiable à l'échelle de l'entreprise.
Faire passer Claude Code par un proxy est la partie la plus simple. LiteLLM comme OpenRouter gèrent cela en quelques minutes. Les questions les plus complexes apparaissent après le déploiement :
Ce sont les critères utilisés dans la suite de cet article pour comparer les 5 meilleures plateformes.
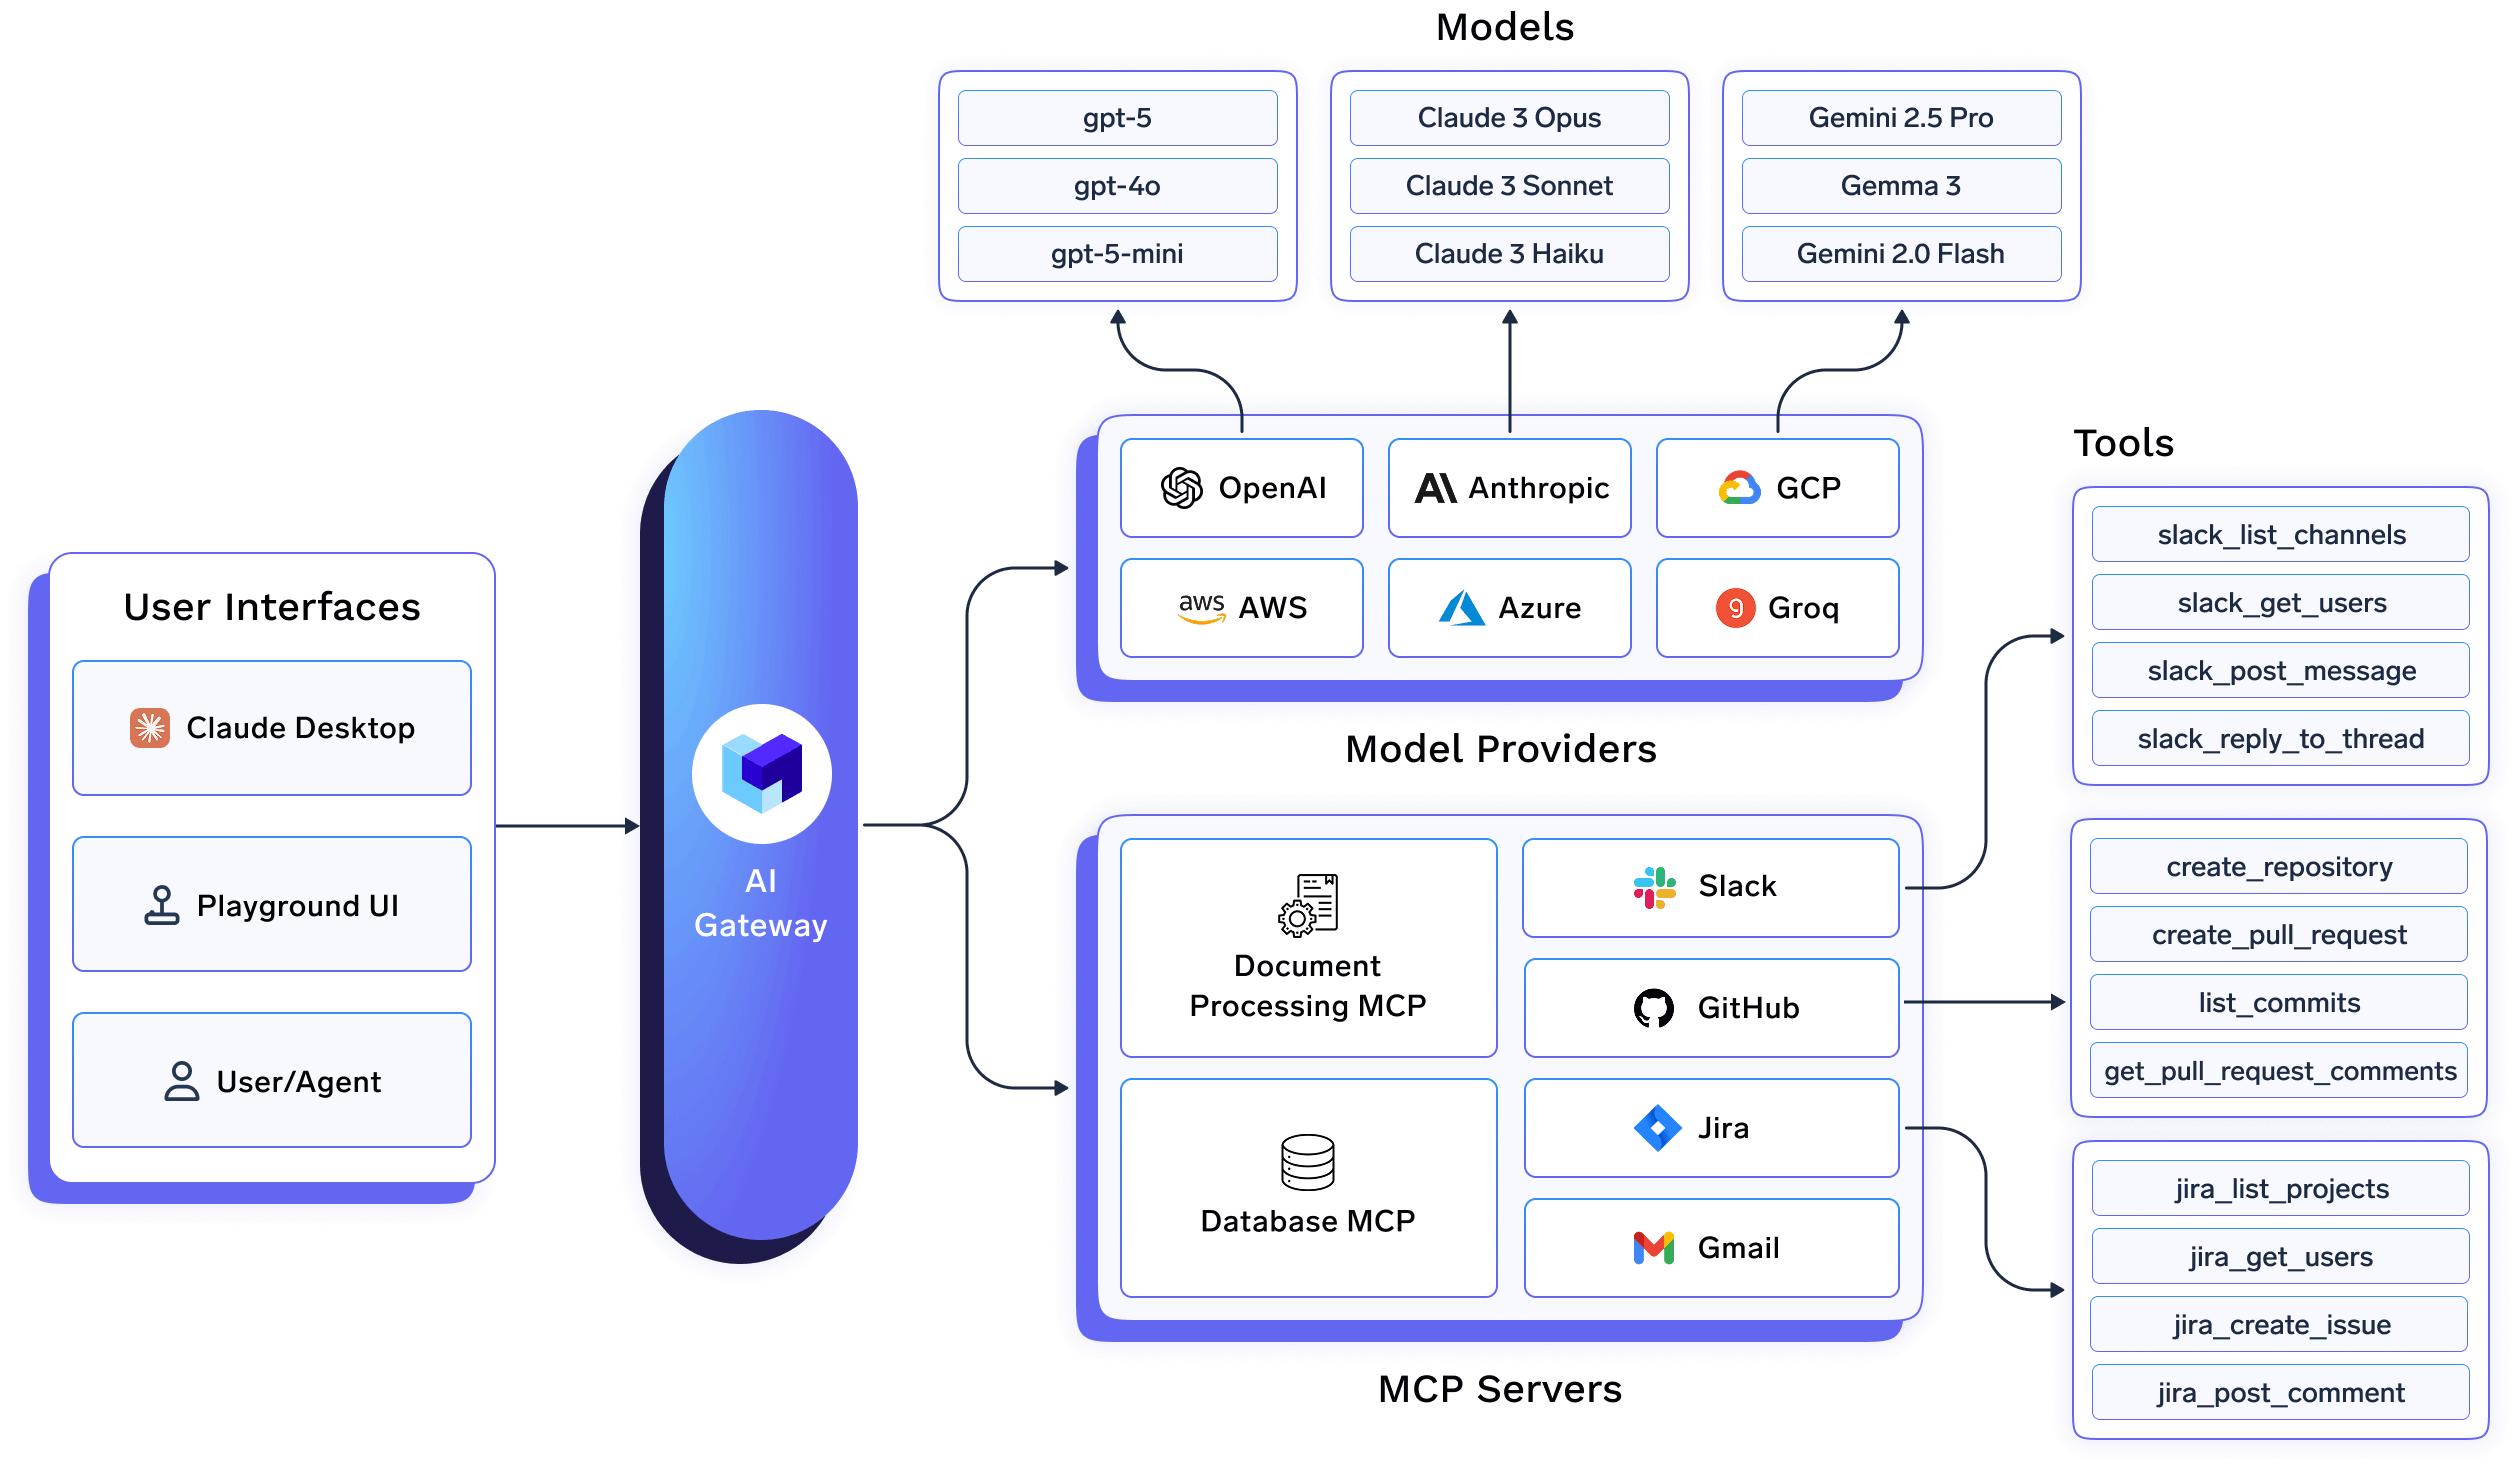
TrueFoundry propose une intégration dédiée pour Claude Code, Claude Code Max, et Claude Desktop, permettant aux équipes d'ingénierie de se connecter via une passerelle IA centralisée au lieu de gérer des clés API Anthropic individuelles. Les développeurs pointent simplement Claude Code vers le point de terminaison TrueFoundry et continuent d'utiliser les mêmes flux de travail, tandis que les équipes plateforme bénéficient d'un contrôle centralisé sur l'authentification, la gouvernance, l'observabilité et l'accès aux modèles.
L'un des principaux atouts de TrueFoundry est sa passerelle MCP MCP Gatewayintégrée. Les administrateurs enregistrent une seule fois les serveurs MCP approuvés (tels que GitHub, Sentry, Jira ou des API internes) dans le panneau de contrôle TrueFoundry, configurent l'authentification sortante et les politiques d'accès, puis fournissent aux développeurs une URL de connexion prête à l'emploi. Pour les appareils gérés, les organisations peuvent distribuer un fichier managed-mcp.json via leur solution MDM, garantissant ainsi que Claude Code ne puisse se connecter qu'aux serveurs MCP approuvés. Cela empêche les développeurs d'ajouter des outils non autorisés tout en offrant aux équipes de sécurité une visibilité totale sur l'accès aux outils.
L'authentification est gérée par des fournisseurs d'identité d'entreprise plutôt que par des clés API statiques. TrueFoundry s'intègre avec Okta, Microsoft Entra ID (Azure AD) et d'autres fournisseurs SAML/OIDC, permettant aux développeurs de s'authentifier via SSO dès leur première connexion avec Claude Code. Les comptes sont provisionnés automatiquement et les organisations peuvent automatiser davantage l'intégration et le départ des collaborateurs grâce au provisionnement SCIM, éliminant ainsi le besoin de distribuer ou de renouveler manuellement les clés API.
Au-delà de la gouvernance, TrueFoundry est conçu pour les déploiements d'IA en production. Il peut être déployé en tant qu'offre SaaS gérée, dans votre propre VPC, sur site ou dans des environnements totalement isolés (air-gapped). La passerelle IA prend en charge plus de 1 000 LLM via une API unique compatible avec OpenAI, permettant aux équipes d'acheminer les requêtes entre différents fournisseurs ou de configurer un basculement en cas de panne chez Anthropic. La passerelle n'ajoute que 3 à 4 ms de latence tout en supportant plus de 350 requêtes par seconde sur un seul vCPU, ce qui la rend adaptée aux déploiements de Claude Code à l'échelle de l'organisation.
Avantages
Inconvénients
Idéal pour : Les entreprises déployant Claude Code au sein de plusieurs équipes d'ingénierie ayant besoin d'une authentification centralisée, d'une gouvernance MCP, d'une observabilité d'entreprise et d'une gestion unifiée du trafic LLM et de l'accès aux outils.
LiteLLM est l'une des passerelles IA open source les plus populaires pour Claude Code. C'est souvent le premier choix des équipes d'ingénierie qui souhaitent bénéficier du routage de modèles, du suivi d'utilisation et de l'abstraction des fournisseurs sans s'engager auprès d'une plateforme commerciale. Grâce à sa nature open source et à sa documentation complète, sa prise en main est relativement simple.
Pour connecter Claude Code, vous installez LiteLLM (pip install 'litellm[proxy]'), configurez vos modèles dans un fichier config.yaml , démarrez le proxy et redirigez Claude Code vers celui-ci en définissant la variable ANTHROPIC_BASE_URL et ANTHROPIC_AUTH_TOKEN variables d'environnement. Étant donné que Claude Code attend en interne les alias de modèle sonnet, opus, et haiku, les équipes utilisant d'autres modèles remappent généralement ces alias via les variables d'environnement ANTHROPIC_MODEL et ANTHROPIC_SMALL_FAST_MODEL .
LiteLLM est une solution adaptée aux organisations souhaitant un contrôle total sur leur passerelle IA. Elle prend en charge le routage de modèles entre plusieurs fournisseurs, le suivi basique des coûts et une personnalisation étendue, tout en restant gratuite à auto-héberger. Pour les déploiements plus importants, LiteLLM Enterprise ajoute des fonctionnalités telles que le SSO, le contrôle d'accès basé sur les rôles (RBAC), les journaux d'audit et les métriques Prometheus.
La contrepartie est la responsabilité opérationnelle. Exécuter LiteLLM en production signifie que votre équipe est responsable de l'intégralité de la pile, y compris le proxy lui-même, Redis, PostgreSQL, l'équilibrage de charge, la surveillance, les mises à jour, les sauvegardes et la gestion des incidents. Pour les organisations ne disposant pas d'une équipe d'ingénierie de plateforme dédiée, la charge opérationnelle peut devenir importante à mesure que l'utilisation augmente. Un autre point à prendre en compte est la sécurité de la chaîne d'approvisionnement logicielle.
Avantages
Inconvénients
Idéal pour : Les équipes d'ingénierie qui souhaitent une passerelle IA open source et flexible pour Claude Code et qui sont à l'aise avec l'exploitation de leur propre infrastructure.
OpenRouter adopte une approche très différente. Au lieu d'agir comme une passerelle auto-hébergée, il fournit une API entièrement gérée qui donne à Claude Code accès à des centaines de LLM via un point de terminaison unique. Les développeurs pointent simplement ANTHROPIC_BASE_URL vers l'API OpenRouter, configurent leur clé API, et Claude Code peut immédiatement accéder aux modèles d'Anthropic, OpenAI, Google, DeepSeek et de nombreux autres fournisseurs.
Pour les développeurs individuels et les petites équipes, cela fait d'OpenRouter l'un des moyens les plus rapides d'expérimenter différents modèles. Il n'y a aucun proxy à déployer, aucune infrastructure à maintenir, et la facturation suit un modèle simple à l'usage. Les utilisateurs achètent des crédits et paient au jeton consommé, avec la prise en charge d'alertes de dépenses et une facturation centralisée entre les fournisseurs.
Là où OpenRouter diffère des passerelles IA d'entreprise, c'est au niveau de la gouvernance. Il se concentre sur la simplification de l'accès aux modèles plutôt que sur la fourniture de contrôles organisationnels. Des fonctionnalités telles que le SSO d'entreprise, le RBAC centralisé, les journaux d'audit, les politiques MCP gérées, le déploiement VPC et l'hébergement sur site sortent de son champ d'application principal. À mesure que les organisations déploient Claude Code au sein de plusieurs équipes d'ingénierie, ces capacités de gouvernance deviennent souvent de plus en plus importantes.
Avantages
Inconvénients
Idéal pour : Les développeurs individuels et les petites équipes souhaitant un accès immédiat à plusieurs LLM depuis Claude Code sans avoir à gérer une infrastructure de passerelle.
Cloudflare AI Gateway est un proxy IA géré qui s'interpose entre Claude Code et les fournisseurs de modèles. Il offre une observabilité centralisée, la mise en cache, la limitation de débit, les tentatives automatiques et des solutions de repli, le tout sans que les développeurs aient à modifier leurs flux de travail. Cloudflare a récemment publié une documentation dédiée à la connexion de Claude Code via AI Gateway, ce qui en fait l'une des passerelles hébergées les plus simples à déployer avec des clients compatibles Anthropic.
Claude Code se connecte à Cloudflare AI Gateway en utilisant le point de terminaison standard compatible avec Anthropic. Les organisations peuvent s'authentifier à l'aide d'un jeton de passerelle Cloudflare, tandis que Cloudflare gère les identifiants du fournisseur sous-jacent via le modèle « Bring Your Own Key » (BYOK) ou son modèle de facturation unifiée. Cela permet aux équipes plateforme de centraliser les identifiants des fournisseurs au lieu de distribuer des clés API Anthropic à chaque développeur.
Au-delà de la connectivité, Cloudflare met l'accent sur la fiabilité et la visibilité opérationnelle. AI Gateway fournit la journalisation des requêtes, des analyses de jetons et de coûts, la mise en cache, la limitation de débit, les tentatives automatiques et des politiques de repli sur les modèles pris en charge, offrant aux équipes d'ingénierie un point central pour surveiller le trafic IA. Les fonctionnalités principales d'AI Gateway sont actuellement disponibles sur tous les plans Cloudflare, ce qui en fait une option accessible pour les équipes utilisant déjà la plateforme de développement de Cloudflare.
La contrepartie est que Cloudflare AI Gateway se concentre principalement sur la gestion du trafic LLM plutôt que sur la gouvernance MCP en entreprise. Les organisations ayant besoin d'une gestion centralisée des serveurs MCP, de flux d'identité d'entreprise et de l'application de politiques pour l'accès aux outils nécessiteront généralement une infrastructure supplémentaire au-delà de la passerelle AI Gateway elle-même.
Avantages
Inconvénients
Idéal pour : Les équipes utilisant déjà Cloudflare et souhaitant une passerelle IA gérée offrant des fonctionnalités d'observabilité, de contrôle des coûts et de fiabilité pour Claude Code.
Kong AI Gateway étend la plateforme de passerelle API de Kong aux charges de travail IA, permettant aux organisations d'appliquer aux flux LLM les mêmes politiques d'authentification, de gestion du trafic, de limitation de débit et d'observabilité qu'elles utilisent déjà pour leurs API. C'est un choix naturel pour les entreprises ayant déjà standardisé Kong Gateway et souhaitant gouverner le trafic IA à l'aide d'outils opérationnels familiers.
Plutôt que d'être conçu spécifiquement pour Claude Code, Kong fournit des capacités de passerelle compatibles avec l'IA qui peuvent être placées devant des fournisseurs de modèles tels qu'Anthropic et OpenAI. Les organisations peuvent utiliser Kong pour centraliser l'authentification, appliquer des politiques de sécurité, limiter les débits et surveiller les requêtes tout en continuant à gérer le trafic IA via leur infrastructure Kong existante.
Comme Kong est fondamentalement une plateforme de passerelle API, son déploiement pour Claude Code implique généralement plus d'infrastructure et de configuration que les passerelles natives pour l'IA. Il ne propose pas non plus de guides d'intégration dédiés ou publiés pour Claude Code comme le font certaines plateformes axées sur l'IA ; les équipes devront donc peut-être construire et maintenir elles-mêmes une plus grande partie de l'intégration environnante.
Avantages
Inconvénients
Idéal pour : Les entreprises utilisant déjà Kong qui souhaitent étendre leur modèle de gouvernance API existant aux charges de travail IA plutôt que d'introduire une plateforme de passerelle distincte.
Claude Code fonctionne très bien pour les développeurs individuels, mais son déploiement à l'échelle d'une organisation d'ingénierie soulève de nouveaux défis en matière d'authentification, de gouvernance, d'observabilité et d'accès, tant aux modèles d'IA qu'aux outils d'entreprise.
Chaque plateforme présentée dans ce comparatif répond à un cas d'usage différent. LiteLLM offre la flexibilité d'une passerelle open source auto-hébergée. OpenRouter constitue le moyen le plus rapide d'accéder à plusieurs fournisseurs de modèles sans avoir à gérer d'infrastructure. Cloudflare AI Gateway se concentre sur le routage géré, la fiabilité et l'observabilité, tandis que Portkey combine les fonctionnalités d'AI Gateway et de MCP Gateway avec une gestion du trafic de niveau entreprise.
Pour les grandes organisations, cependant, les besoins dépassent souvent le simple routage des requêtes vers un LLM. Les équipes d'entreprise ont généralement besoin d'une authentification centralisée, de l'application de politiques, de journaux d'audit, d'une flexibilité de déploiement et d'une gouvernance sur l'accès aux modèles ainsi qu'aux serveurs MCP. TrueFoundry réunit ces capacités au sein d'une passerelle unifiée (AI Gateway et MCP Gateway), ce qui en fait une solution parfaitement adaptée aux déploiements de Claude Code en production à grande échelle.
Q : Quelle est la meilleure passerelle IA pour Claude Code ?
R : Tout dépend de l'échelle. Pour un individu ou une petite équipe, OpenRouter ou une configuration LiteLLM de base permettent d'obtenir le routage et l'accès multi-modèles avec un effort minimal. Dès lors que Claude Code est utilisé par toute une organisation d'ingénierie et que l'équipe de sécurité a besoin de visibilité sur l'accès aux serveurs MCP et d'un audit par utilisateur, TrueFoundry est l'option conçue spécifiquement pour cela.
Q : Puis-je utiliser LiteLLM ou OpenRouter avec Claude Code dès aujourd'hui ?
R : Oui. Les deux fonctionnent en configurant ANTHROPIC_BASE_URL et ANTHROPIC_AUTH_TOKEN. OpenRouter ne nécessite aucun proxy local car il utilise directement le protocole de Claude Code ; LiteLLM exige l'exécution d'une instance de proxy, locale ou hébergée, que vous configurez vous-même.
Q : TrueFoundry prend-il en charge la gouvernance MCP spécifiquement pour Claude Code ?
R : Oui. Les administrateurs enregistrent les serveurs MCP approuvés de manière centralisée et, sur les appareils gérés, un fichier managed-mcp.json prend le contrôle exclusif des serveurs auxquels l'instance Claude Code d'un développeur peut se connecter.
Q : Puis-je déployer TrueFoundry dans mon propre VPC ou sur site ?
R : Oui. TrueFoundry s'exécute dans votre VPC, sur site, en environnement isolé (air-gapped), hybride ou sur plusieurs clouds. Aucune donnée ne quitte votre domaine, ce qui est la raison principale pour laquelle les équipes de sécurité évaluant les passerelles Claude Code privilégient cette solution par rapport aux options uniquement hébergées.
Q : TrueFoundry est-il conforme aux normes SOC 2 ou HIPAA ?
R : L'infrastructure de TrueFoundry est conforme aux normes SOC2, ISO 27001, RGPD et HIPAA, avec des fonctionnalités intégrées de contrôle d'accès basé sur les rôles (RBAC), de connexion unique (SSO) et de journalisation d'audit immuable. Consultez le Trust Center sur trust.truefoundry.com pour obtenir les attestations actuelles.
TrueFoundry AI Gateway offre une latence d'environ 3 à 4 ms, gère plus de 350 RPS sur 1 processeur virtuel, évolue horizontalement facilement et est prête pour la production, tandis que LiteLM souffre d'une latence élevée, peine à dépasser un RPS modéré, ne dispose pas d'une mise à l'échelle intégrée et convient parfaitement aux charges de travail légères ou aux prototypes.





Les dernières nouvelles, articles et ressources envoyés dans votre boîte de réception
















