



November 6, 2026
|
5 minutos de lectura


Obtenga acceso instantáneo a un entorno TrueFoundry en vivo. Implemente modelos, dirija el tráfico de LLM y explore la plataforma completa: su sandbox estará listo en segundos, sin necesidad de tarjeta de crédito.



¡Una forma increíblemente rápida de crear, rastrear e implementar sus modelos!
Los equipos empresariales comparan Obot AI y Kong AI a medida que el tráfico de IA va más allá de las simples llamadas a modelos. La cuestión de compra ya no se limita al enrutamiento. Los equipos también necesitan acceso seguro a MCP, controles de agentes, observabilidad, visibilidad de costes y gobernanza antes de que los sistemas de inteligencia artificial lleguen a producción.
Obot AI y Kong AI parten de supuestos operativos diferentes. Obot se acerca más a una plataforma de gestión y gobernanza de MCP. Kong AI Gateway extiende una pila de gestión de API madura al tráfico de IA. Su versión 2.0 introdujo un tiempo de ejecución dedicado y objetos de primer nivel para modelos, servidores MCP y agentes.
La cuestión práctica es qué modelo operativo puede soportar su equipo. TrueFoundry cobra relevancia cuando las empresas desean gobernar conjuntamente modelos, herramientas MCP, agentes, presupuestos, barreras de seguridad y pruebas de auditoría. Su puerta de enlace de IA (AI Gateway) proporciona una capa de control de infraestructura de IA más amplia para esas cargas de trabajo.
La primera distinción es sencilla. Obot AI merece ser evaluado cuando el problema principal es la gobernanza de servidores MCP. Kong AI Gateway es una mejor opción cuando el tráfico de LLM debe seguir un modelo operativo de puerta de enlace de API existente. También es adecuado para equipos que ya utilizan Konnect y su modelo de gestión de tráfico más amplio.
Este enfoque mantiene el debate entre Obot AI y Kong AI en un plano práctico. Los compradores no deben tratar estos productos como puertas de enlace idénticas. Abordan requisitos superpuestos a través de diferentes capas de control, y cada plataforma se ha expandido hacia el territorio de la otra.
La puerta de enlace LLM de Obot ahora ofrece a los clientes de IA externos puntos de conexión compatibles con proveedores y acceso a modelos sujeto a políticas. Es compatible con OpenAI, Anthropic, Amazon Bedrock, Azure y otros proveedores compatibles. Sin embargo, su puerta de enlace documentada no proporciona el mismo equilibrio de carga entre proveedores que está disponible a través del enrutamiento de modelos de IA de Kong.
Para los equipos que separan la conectividad de modelos de las funciones generales de puerta de enlace, la guía de la puerta de enlace LLM de TrueFoundry explica cómo las empresas pueden enrutar el tráfico de LLM a través de una capa dedicada y consciente de los modelos.
Una tarjeta de puntuación de Kong AI frente a Obot AI debe comparar la propiedad, los precios, la gobernanza, la supervisión y la implementación. Este enfoque facilita la decisión en comparación con el análisis de largas listas de funciones de forma aislada.
Obot ofrece actualmente tres ediciones desde la misma imagen de contenedor. Las ediciones predeterminada y Community admiten hasta 100 usuarios y 100 dispositivos. Community añade Entra, Okta, JumpCloud y Auth0, mientras que Enterprise elimina esos límites y añade soporte empresarial.
Esa estructura puede adaptarse a los equipos de TI que desean una infraestructura MCP autogestionada y proveedores de identidad existentes. El código base actual sigue siendo de código abierto bajo licencia MIT, incluidos los componentes de autenticación empresarial y de proveedores de modelos que antes eran cerrados.
En cuanto al control de MCP, Obot utiliza políticas de acceso a nivel de servidor además de filtros que inspeccionan, rechazan o modifican las llamadas a herramientas individuales. Kong proporciona ACL por herramienta a través de los controles de servidor AI MCP. Las herramientas no autorizadas también pueden excluirse de las respuestas de descubrimiento para el consumidor correspondiente.
Para el enrutamiento de modelos, Kong ofrece un conjunto de funciones más extenso. Sus capacidades de AI Model y AI Proxy Advanced admiten enrutamiento ponderado, selección basada en latencia, menor uso, enrutamiento semántico, reintentos y conmutación por error de proveedores.
Esta distinción también ayuda a los equipos a diferenciar entre una puerta de enlace de API tradicional y una capa de puerta de enlace específica para IA. La de TrueFoundry Análisis comparativo: AI gateway frente a API gateway proporciona contexto adicional para los equipos de plataforma que deben tomar esa decisión de arquitectura.
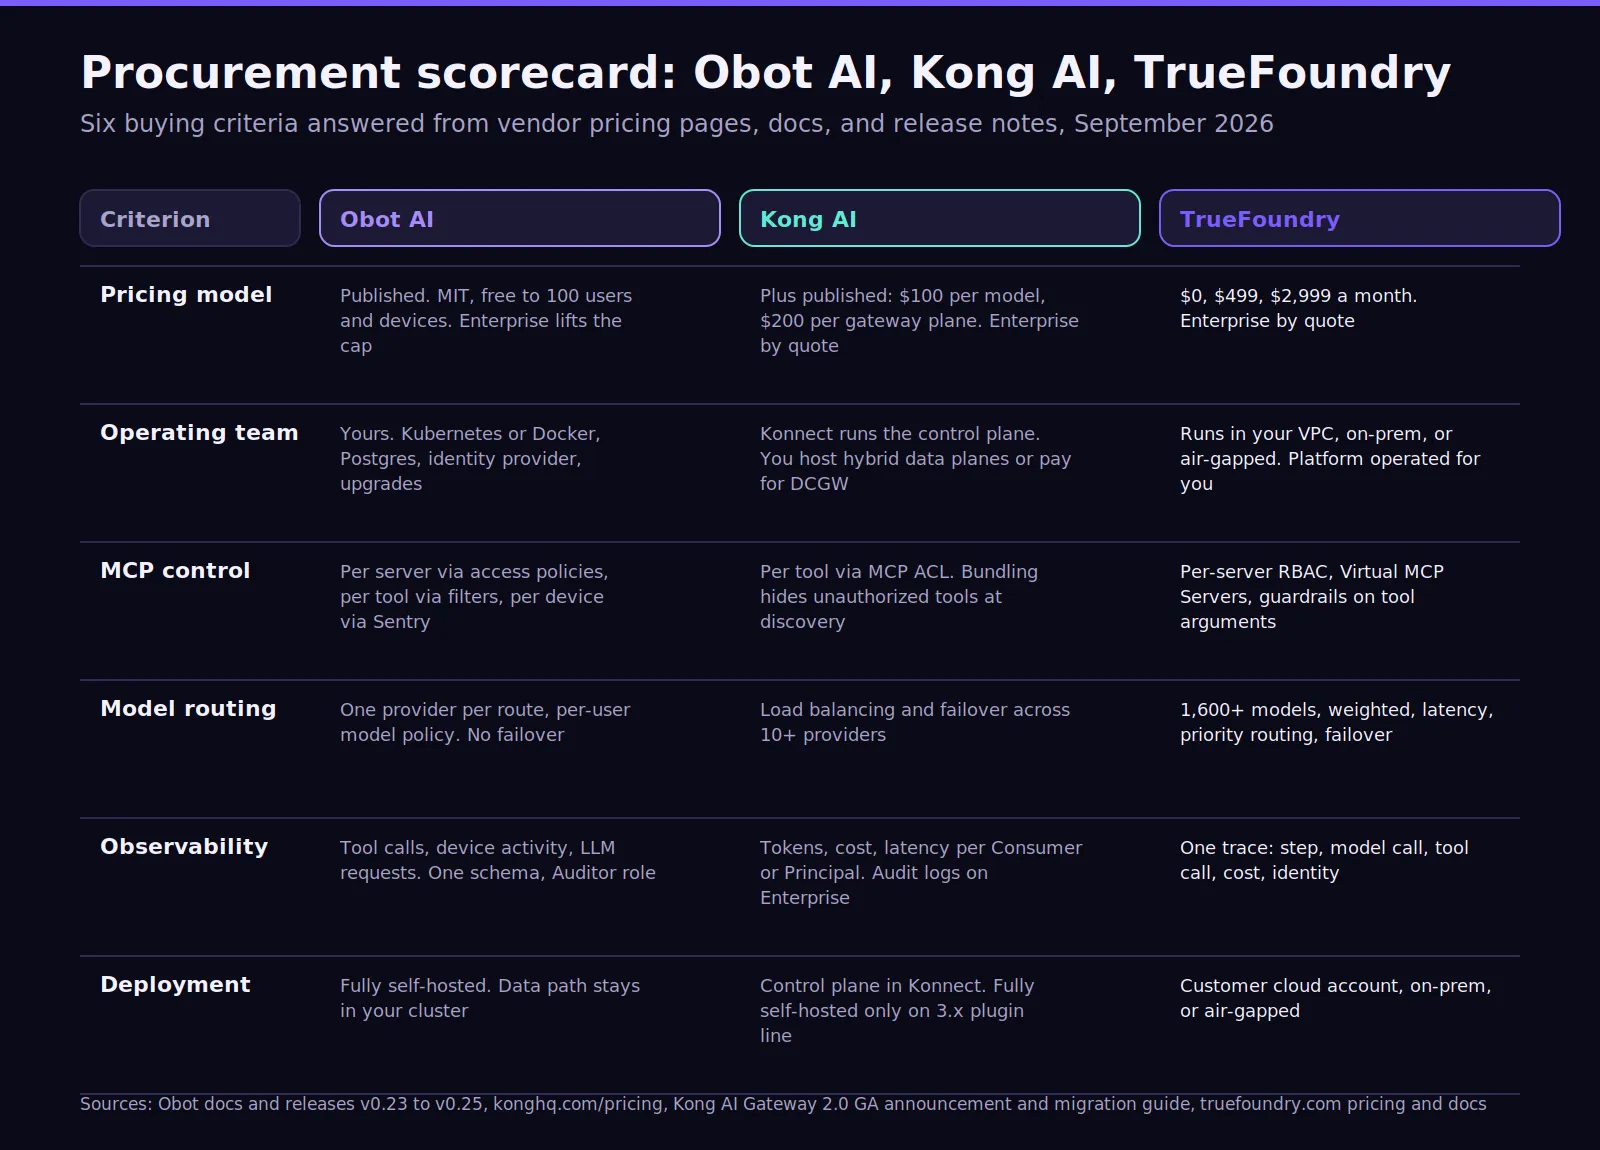
El precio en Obot AI frente a Kong AI es una cuestión de tres capas. La primera es el acceso al software. La segunda es el esfuerzo de la plataforma. La tercera es el ensamblaje de la gobernanza entre modelos, servidores MCP, herramientas y agentes.
Obot ofrece un punto de entrada con licencia MIT con tres ediciones. Las ediciones predeterminada y Community siguen limitadas a 100 usuarios y dispositivos. Enterprise elimina esos límites y añade soporte formal. Este modelo de despliegue resulta atractivo para los equipos que desean ser propietarios de la infraestructura sin una cuota de licencia inicial.
El coste del software no elimina las responsabilidades de alojamiento. Las instalaciones en producción requieren Kubernetes, PostgreSQL, almacenamiento, actualizaciones, monitorización y gestión de la seguridad. Docker ofrece un inicio rápido para el desarrollo y la evaluación. La propia documentación de Obot posiciona a Kubernetes como la vía de producción para despliegues más robustos.
Por tanto, los equipos que busquen una puerta de enlace MCP basada en Docker deben separar la comodidad de la evaluación de la arquitectura de producción. El enfoque de Docker depende de la infraestructura local de Docker, mientras que Kubernetes proporciona un aislamiento más sólido para las cargas de trabajo MCP alojadas.
Kong utiliza un modelo diferente. Konnect Plus incluye hasta cinco modelos LLM únicos, cada uno con un precio de 100 dólares al mes. Los planos de control de puerta de enlace híbrida cuestan 200 dólares al mes. Los planos de control de puerta de enlace en la nube dedicados cuestan 500 dólares al mes más el ancho de banda.
Plus incluye un millón de solicitudes de API al mes y cobra 200 dólares por cada millón adicional, hasta su límite documentado. Los plugins de IA avanzados siguen siendo complementos en Plus y se incluyen con Enterprise. Enterprise también añade SSO y registro de auditoría.
Para las grandes organizaciones, la cuestión del TCO es si las operaciones existentes de Kong pueden absorber eficazmente la gobernanza de la IA. Los equipos deben incluir licencias, operaciones del plano de datos, telemetría, esfuerzo de migración, gestión de costes y tiempo de ingeniería.
La arquitectura actual de AI Gateway 2.0 también es importante. Su plano de control se gestiona en Konnect, mientras que los clientes operan los nodos del plano de datos de IA. Kong documenta el modelo de entidad 2.0 como incompatible con un plano de control totalmente autohospedado, aunque la funcionalidad de IA equivalente sigue estando disponible a través de los plugins de Kong Gateway en las instalaciones locales.
TrueFoundrylos costes de la puerta de enlace de IA es útil aquí. Los compradores deben incluir las cuotas de licencia, el gasto en modelos, las operaciones de la puerta de enlace, el almacenamiento de observabilidad, el mantenimiento de políticas, el trabajo de auditoría y el tiempo de ingeniería, y deben valorar la migración entre las dos líneas de AI Gateway de Kong si empiezan hoy.
Una revisión de riesgos se lee de forma distinta a una comparación de funciones porque plantea qué queda expuesto tras una implementación competente. Esa distinción es importante para el cumplimiento normativo empresarial, donde una puerta de enlace puede funcionar técnicamente mientras deja fragmentadas las pruebas de gobernanza.
Dos filas merecen más detalle. Obot registra la actividad MCP por usuario, servidor, operación y estado. Sus registros de LLM también incluyen el proveedor, el modelo de destino, la duración, la información del cliente y el uso de tokens. El contenido sensible de las solicitudes está restringido a los usuarios que poseen el rol de Auditor.
Esos registros pueden exportarse a S3, Google Cloud Storage, Azure Blob Storage u otros servicios de almacenamiento de objetos compatibles. Esto permite una retención más prolongada cuando el cumplimiento de la seguridad requiere pruebas más allá del periodo de retención local configurado en Obot.
Kong ofrece otro modelo de auditoría. AI Gateway puede registrar decisiones de ACL de MCP, coste del modelo, latencia, errores y otra telemetría de la puerta de enlace. Konnect proporciona actualmente 14 meses de retención de análisis, mientras que el registro completo de auditoría de la plataforma sigue siendo una capacidad de Enterprise.
El riesgo no es que a ninguna de las dos plataformas le falten funciones de gobernanza significativas. El riesgo surge cuando las empresas asumen que una única puerta de enlace gobierna toda la ruta de ejecución. Los flujos de trabajo de los agentes pueden cruzar sistemas empresariales, proveedores de modelos, herramientas MCP e identidades dentro de una única acción del usuario.
Aquí es donde los datos sensibles pueden cruzar varios límites de política. El registro del modelo y el registro de auditoría de MCP también pueden utilizar identidades diferentes. El artículo de TrueFoundry sobre control de acceso MCP explica por qué la autorización de agente a herramienta necesita un límite de aplicación dedicado.
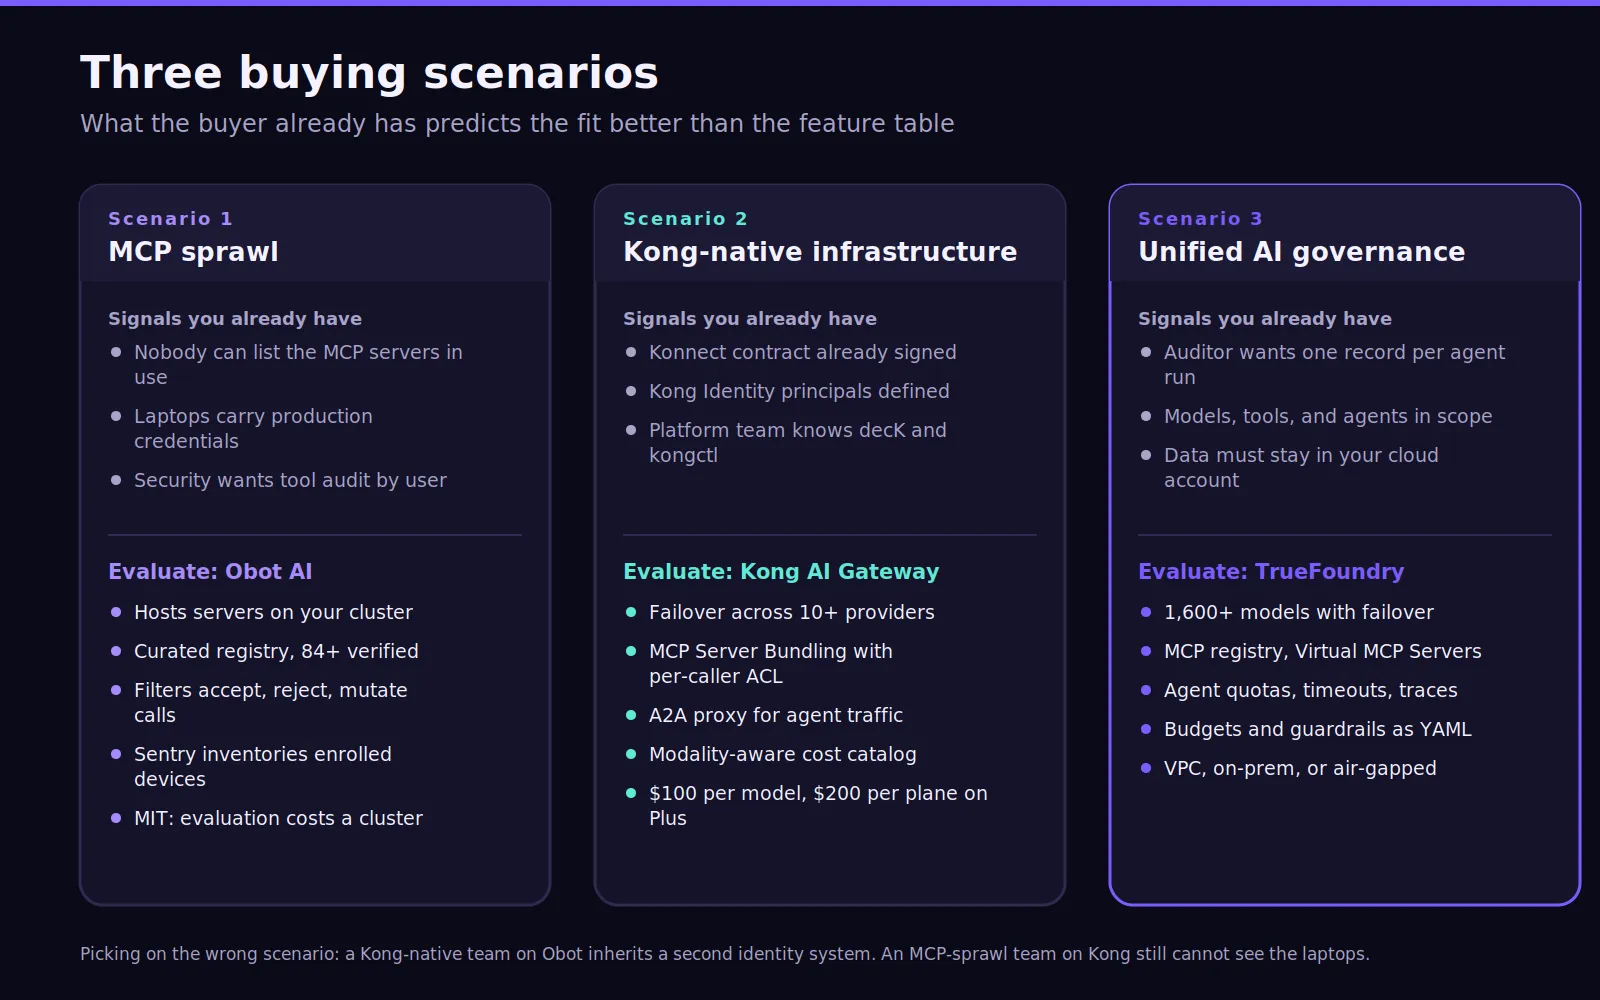
Las secciones de adecuación del producto suelen repetir la tabla de características. Los escenarios funcionan mejor porque parten de lo que el comprador ya utiliza.
Evalúe Obot cuando nadie pueda enumerar de forma fiable los servidores aprobados, los clientes locales o las credenciales de producción. Obot proporciona alojamiento MCP, un registro, filtros, inventario de dispositivos y visibilidad de auditoría. Los equipos también pueden conectar sus propios servidores MCP a través de puntos finales remotos.
Obot Sentry añade visibilidad en torno a las herramientas de IA para desarrolladores como Claude Code, Codex y Cursor. La aplicación actual de llamadas a herramientas no es compatible con VS Code, ya que su hook no proporciona suficiente contexto del servidor MCP.
Los equipos que investigan alternativas a Obot MCP Gateway o alternativas más amplias a MCP Gateway también deberían distinguir la gestión de MCP del enrutamiento de modelos. Una pasarela MCP gestionada puede reducir las operaciones, mientras que Obot ofrece una mayor propiedad mediante autohospedaje.
Evalúe Kong cuando el tráfico de IA deba seguir los patrones existentes de Kong para la autenticación, el enrutamiento de solicitudes, la observabilidad y la gestión de políticas. La autenticación empresarial y las estructuras de consumidor existentes pueden reducir la duplicación de tareas de identidad.
Kong AI Gateway 2.0 admite modelos, servidores MCP y agentes A2A como recursos de primer nivel. La plataforma también integra la aplicación de políticas en el mismo ecosistema utilizado para el resto del tráfico gestionado por Kong.
TrueFoundry cobra relevancia cuando las llamadas a modelos, las herramientas MCP, los presupuestos, las barreras de seguridad y la actividad de los agentes requieren controles coherentes. Su Agent Gateway extiende la gobernanza a la ejecución de agentes en varios pasos en lugar de detenerse en las solicitudes individuales.
Elegir Kong AI u Obot AI en el escenario equivocado genera una complejidad innecesaria. Un equipo nativo de Kong puede heredar otro sistema de identidad añadiendo Obot. Un equipo que prioriza MCP puede implementar un enrutamiento sólido de Kong y, aun así, necesitar visibilidad independiente sobre la actividad local de MCP no gestionada.
TrueFoundry entra en juego como una capa de consolidación en lugar de como otro competidor que compite característica por característica. TrueFoundry AI Gateway integra el enrutamiento, los presupuestos, las barreras de seguridad, la observabilidad, la identidad y la gobernanza de modelos en una sola plataforma. El objetivo es un plano de control unificado para todas las cargas de trabajo de IA en producción.
Su pasarela admite más de 1600 modelos con enrutamiento, conmutación por error y controles de costes. Esta arquitectura proporciona a las empresas un único plano de control en lugar de sistemas de políticas independientes para cada proveedor o aplicación.
Las políticas presupuestarias siguen siendo declarativas y controladas por versiones:
name: budget-limiting-configtype: gateway-budget-configrules: - id: 'agent-platform-monthly' when: subjects: ['team:agent-platform'] metadata: environment: 'production' limit_to: 8000 unit: cost_per_month budget_applies_per: ['user'] alerts: thresholds: [75, 90, 100] notification_target: - type: slack-bot notification_channel: 'budget-alerts-channel' channels: ['#ai-spend']Cuando un usuario del equipo de la plataforma de agentes supera los 8000 $ al mes, la pasarela devuelve un error 429 con `error_origin_level: rate_limit_budget` en el cuerpo y el ID de la regla infringida en la cabecera `x-tfy-applied-rules`. El modo de auditoría rastrea la misma regla sin bloquearla, que es la forma en que un equipo introduce un límite en una carga de trabajo que nunca lo tuvo.
ElMCP Gateway gobierna el acceso a las herramientas a través de un registro central, RBAC por servidor, gestión de tokens OAuth 2.0 con actualización automática y servidores MCP virtuales que exponen un subconjunto seleccionado de herramientas de múltiples servidores como un único punto final.
Las barreras de seguridad se aplican a las llamadas a herramientas en el mismo archivo de políticas que rige las llamadas a LLM, por lo que una regla puede analizar los argumentos que un agente pasa a un servidor interno antes de que la llamada salga de la pasarela:
name: guardrails-controltype: gateway-guardrails-configrules: - id: jira-tools-pii when: target: operator: or conditions: mcpServers: values: - jira-mcp condition: in subjects: operator: and conditions: in: - team:agent-platform llm_input_guardrails: [] llm_output_guardrails: [] mcp_tool_pre_invoke_guardrails: - pii/pii-detection mcp_tool_post_invoke_guardrails: []ElAgent Gateway añade controles a nivel de flujo de trabajo: cuotas basadas en tokens o costes por agente, flujo de trabajo o entorno, tiempos de espera y salvaguardas contra bucles para ejecuciones bloqueadas, y seguimientos integrales que muestran el paso, la llamada al modelo, la llamada a la herramienta y el coste en un único registro.
Los tres se ejecutan dentro de la propia cuenta de AWS, GCP o Azure del cliente, de forma local o en entornos aislados (air-gapped) en el plan Enterprise, sin que el tráfico de inferencia, los datos de las herramientas ni los registros de auditoría salgan del perímetro de la red.
La consolidación es importante porque Obot AI o Kong AI pueden resolver bien un problema inicial. Obot ayuda a los equipos que utilizan intensivamente MCP. Kong ayuda a los equipos que dependen en gran medida de gateways. TrueFoundry es útil cuando la empresa busca una gobernanza de modelos, herramientas y agentes desde un único plano de control.
Los precios van desde un nivel Developer gratuito, pasando por Pro a 499 $ al mes y Pro Plus a 2.999 $ al mes, hasta un nivel Enterprise personalizado. Un equipo puede ver los tres gateways en su propio tráfico reservando una demostración en https://www.truefoundry.com/book-demo.
ElAnálisis de precios de Kong Gatewayy elAlternativas a Obot AI resumen que cubre a cada competidor con mayor profundidad.
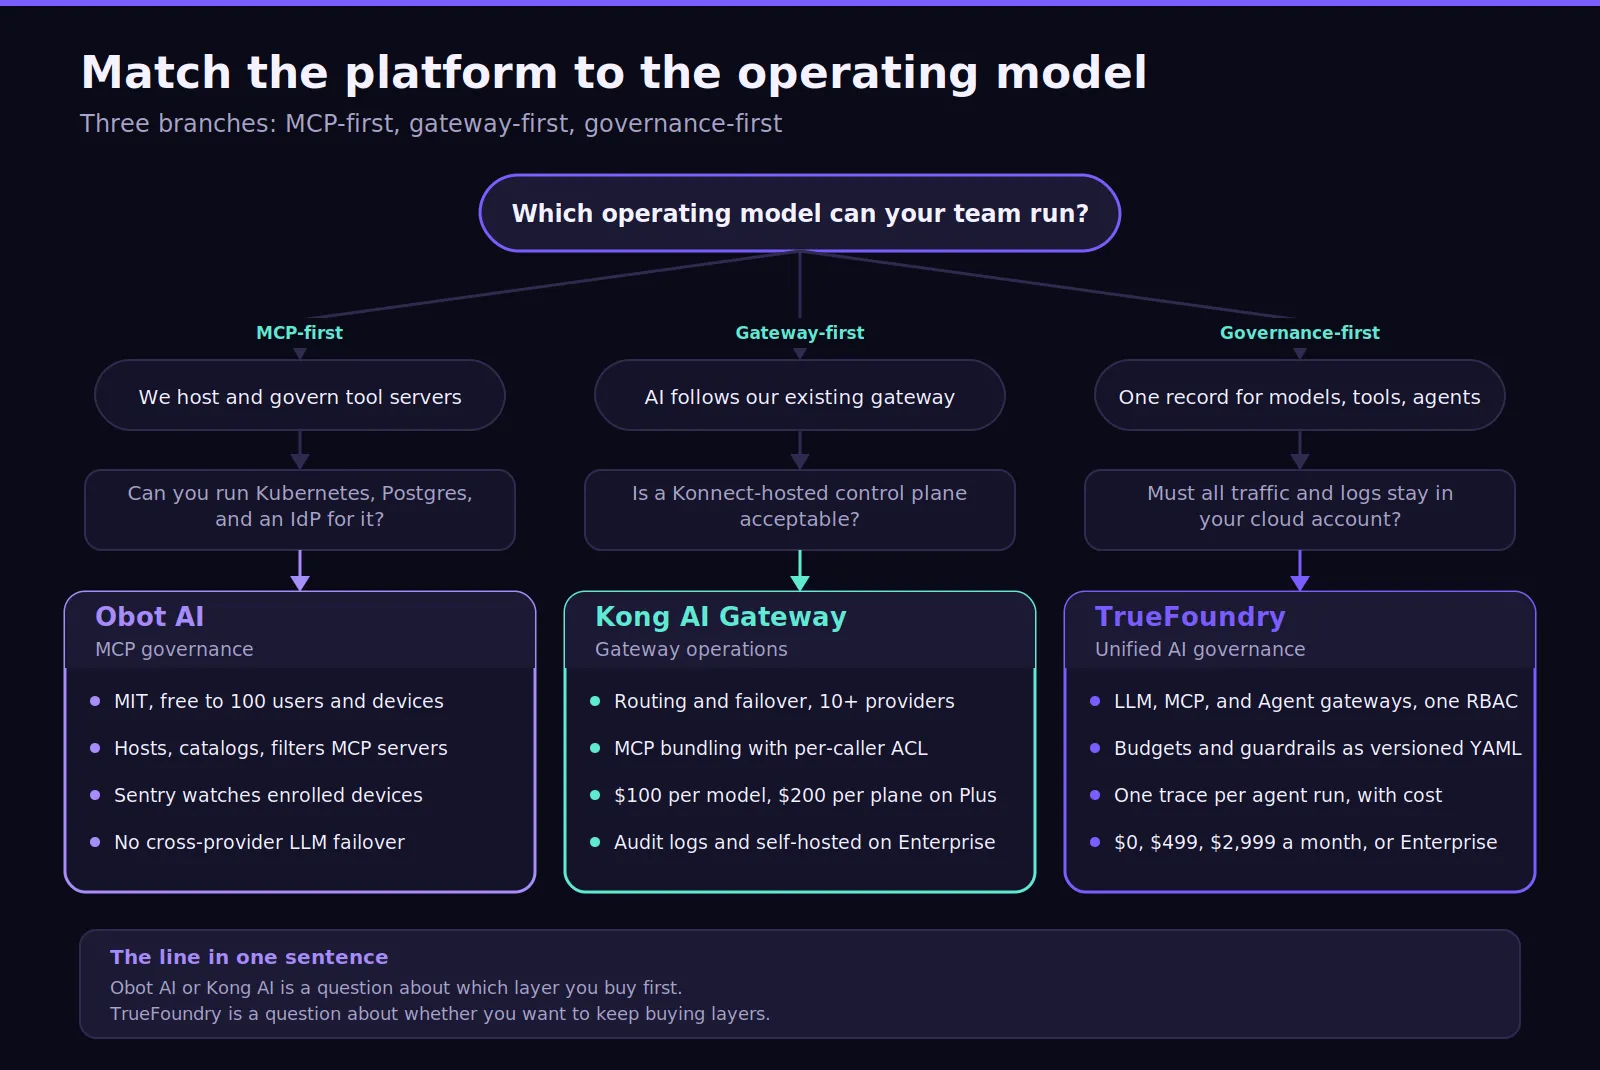
Elija Obot cuando la gobernanza de MCP siga siendo el requisito principal. Es adecuado para equipos que buscan gestión de servidores, control de acceso, integración de identidades, registros de auditoría y propiedad mediante alojamiento propio. Su experiencia de desarrollo es más sólida cuando la organización ya cuenta con conocimientos de Kubernetes o Docker.
Elija Kong AI Gateway cuando la empresa ya utilice Kong y desee gestionar el tráfico de IA dentro del mismo modelo de gateway. Kong ofrece un equilibrio de carga sólido, conmutación por error entre proveedores, listas de control de acceso (ACL) para MCP, soporte A2A y patrones operativos familiares para los equipos de plataforma consolidados.
Por tanto, la decisión entre Kong AI y Obot AI debería tener en cuenta algo más que la cobertura de funciones. Kong ofrece un enrutamiento de modelos más profundo y operaciones de gateway más amplias. Obot proporciona a las organizaciones un control directo sobre la infraestructura MCP, las políticas de usuario, la visibilidad de los dispositivos y los servidores alojados.
Elija TrueFoundry cuando la gobernanza deba abarcar modelos, herramientas MCP, agentes, presupuestos, despliegue y pruebas de auditoría. Es adecuado para entornos empresariales donde reducir las capas de gobernanza desconectadas puede disminuir la complejidad operativa.
En el caso de Obot AI o Kong AI, la decisión depende principalmente de qué capa de infraestructura necesite la organización primero. TrueFoundry aborda la cuestión más amplia de si esas capas deben permanecer separadas.
El rendimiento también debe validarse con tráfico real. Los equipos que operan con un RPS moderado deben probar los fallos de los proveedores, la concurrencia y las condiciones de alta latencia antes de seleccionar cualquier gateway para cargas de trabajo a gran escala.
Descubra cómo TrueFoundry unifica la gobernanza en modelos, herramientas MCP, agentes, presupuestos y políticas en producción. Reserve una demostración hoy mismo para evaluar con confianza controles seguros y escalables para sus cargas de trabajo de IA empresarial.
TrueFoundry AI Gateway ofrece una latencia de entre 3 y 4 ms, gestiona más de 350 RPS en una vCPU, se escala horizontalmente con facilidad y está listo para la producción, mientras que LitellM presenta una latencia alta, tiene dificultades para superar un RPS moderado, carece de escalado integrado y es ideal para cargas de trabajo ligeras o de prototipos.





Las últimas noticias, artículos y recursos enviados a tu bandeja de entrada



















