



October 27, 2026
|
5 minutos de lectura


Obtenga acceso instantáneo a un entorno TrueFoundry en vivo. Implemente modelos, dirija el tráfico de LLM y explore la plataforma completa: su sandbox estará listo en segundos, sin necesidad de tarjeta de crédito.



¡Una forma increíblemente rápida de crear, rastrear e implementar sus modelos!
Tras décadas trabajando en el sector sanitario, la falta de preparación para la IA me resultó asombrosa. Incluso hoy en día, la gobernanza sigue siendo una de las mayores incógnitas en la adopción de la IA en la sanidad.
Lo que más me sorprendió de la llegada de la IA al sector sanitario no fueron los modelos en sí, sino las consecuencias en materia de cumplimiento normativo que los rodean.
Sobre el papel, utilizar modelos de lenguaje (LLM) en los flujos de trabajo clínicos parece sencillo. En la realidad, es mucho más complicado. Sí, parte del desafío proviene de la naturaleza profundamente aislada de los datos sanitarios. Pero incluso si las organizaciones resolvieran ese problema mañana, la mayoría de los marcos de seguridad y cumplimiento existentes nunca fueron diseñados para sistemas de IA probabilísticos.
Cada inferencia de modelo que procesa el contexto del paciente, cada llamada a la API que toca información sanitaria protegida (PHI), cada incrustación vectorial y cada entrada de registro que captura una consulta clínica crea una posible exposición al incumplimiento. Esta es precisamente la razón por la que el cumplimiento de HIPAA en IA generativa se ha convertido en una de las prioridades más importantes para las organizaciones sanitarias que adoptan sistemas de IA generativa.
Las organizaciones sanitarias conocen muy bien el panorama normativo. Sin embargo, la IA generativa sigue siendo un territorio nuevo para muchos equipos. La preocupación ya no es solo si la IA funciona, sino si los sistemas de IA pueden operarse de forma segura, auditarse correctamente y gobernarse de manera coherente a escala.
Y lo que está en juego es mucho. Las infracciones de la ley HIPAA conllevan sanciones económicas, exposición legal, daños a la reputación y pérdida de la confianza de los pacientes. Las organizaciones se ven obligadas a una posición difícil: ralentizar por completo la adopción de la IA o seguir adelante mientras gestionan riesgos de infraestructura y gobernanza que los sistemas sanitarios tradicionales nunca fueron diseñados para manejar.
Las organizaciones que despliegan con éxito sistemas de IA generativa conformes a la normativa no lo consiguen solo mediante documentos de políticas. Están creando una infraestructura dedicada diseñada específicamente para un cumplimiento de HIPAA en IA generativa que sea seguro, escalable y operativamente maduro.
La ley HIPAA siempre ha exigido a las organizaciones que manejan PHI mantener controles estrictos en torno a la privacidad, la seguridad, la gestión de accesos y la auditabilidad. Pero la IA generativa cambia la forma en que esos principios deben implementarse técnicamente.
La información sanitaria protegida fluye ahora a través de capas de infraestructura totalmente nuevas. La PHI puede aparecer en prompts, solicitudes de inferencia, incrustaciones, resultados de modelos, respuestas en caché, bases de datos vectoriales, canales de observabilidad y sistemas de depuración. Incluso los flujos de trabajo de ingeniería rutinarios pueden exponer involuntariamente datos de los pacientes si las organizaciones carecen de las salvaguardas adecuadas.
Aquí es donde muchos proyectos de IA sanitaria encuentran problemas. Que un proveedor firme un acuerdo de asociado comercial (BAA) o anuncie que cumple con los requisitos de HIPAA no hace que un sistema de IA sea automáticamente conforme. Las organizaciones siguen necesitando salvaguardas técnicas, controles operativos, flujos de trabajo de gobernanza y patrones arquitectónicos seguros para lograr un verdadero cumplimiento de HIPAA en IA generativa.
La mayoría de los equipos solo descubren esta brecha una vez que el desarrollo ya ha comenzado, generalmente cuando se dan cuenta de que su infraestructura carece de los controles que la ley HIPAA exige realmente.
“Un proveedor que cumple con los requisitos de HIPAA no hace que su sistema de IA sea automáticamente conforme con HIPAA”.
Esa distinción sigue siendo uno de los aspectos peor comprendidos de la adopción de la IA en el sector sanitario.
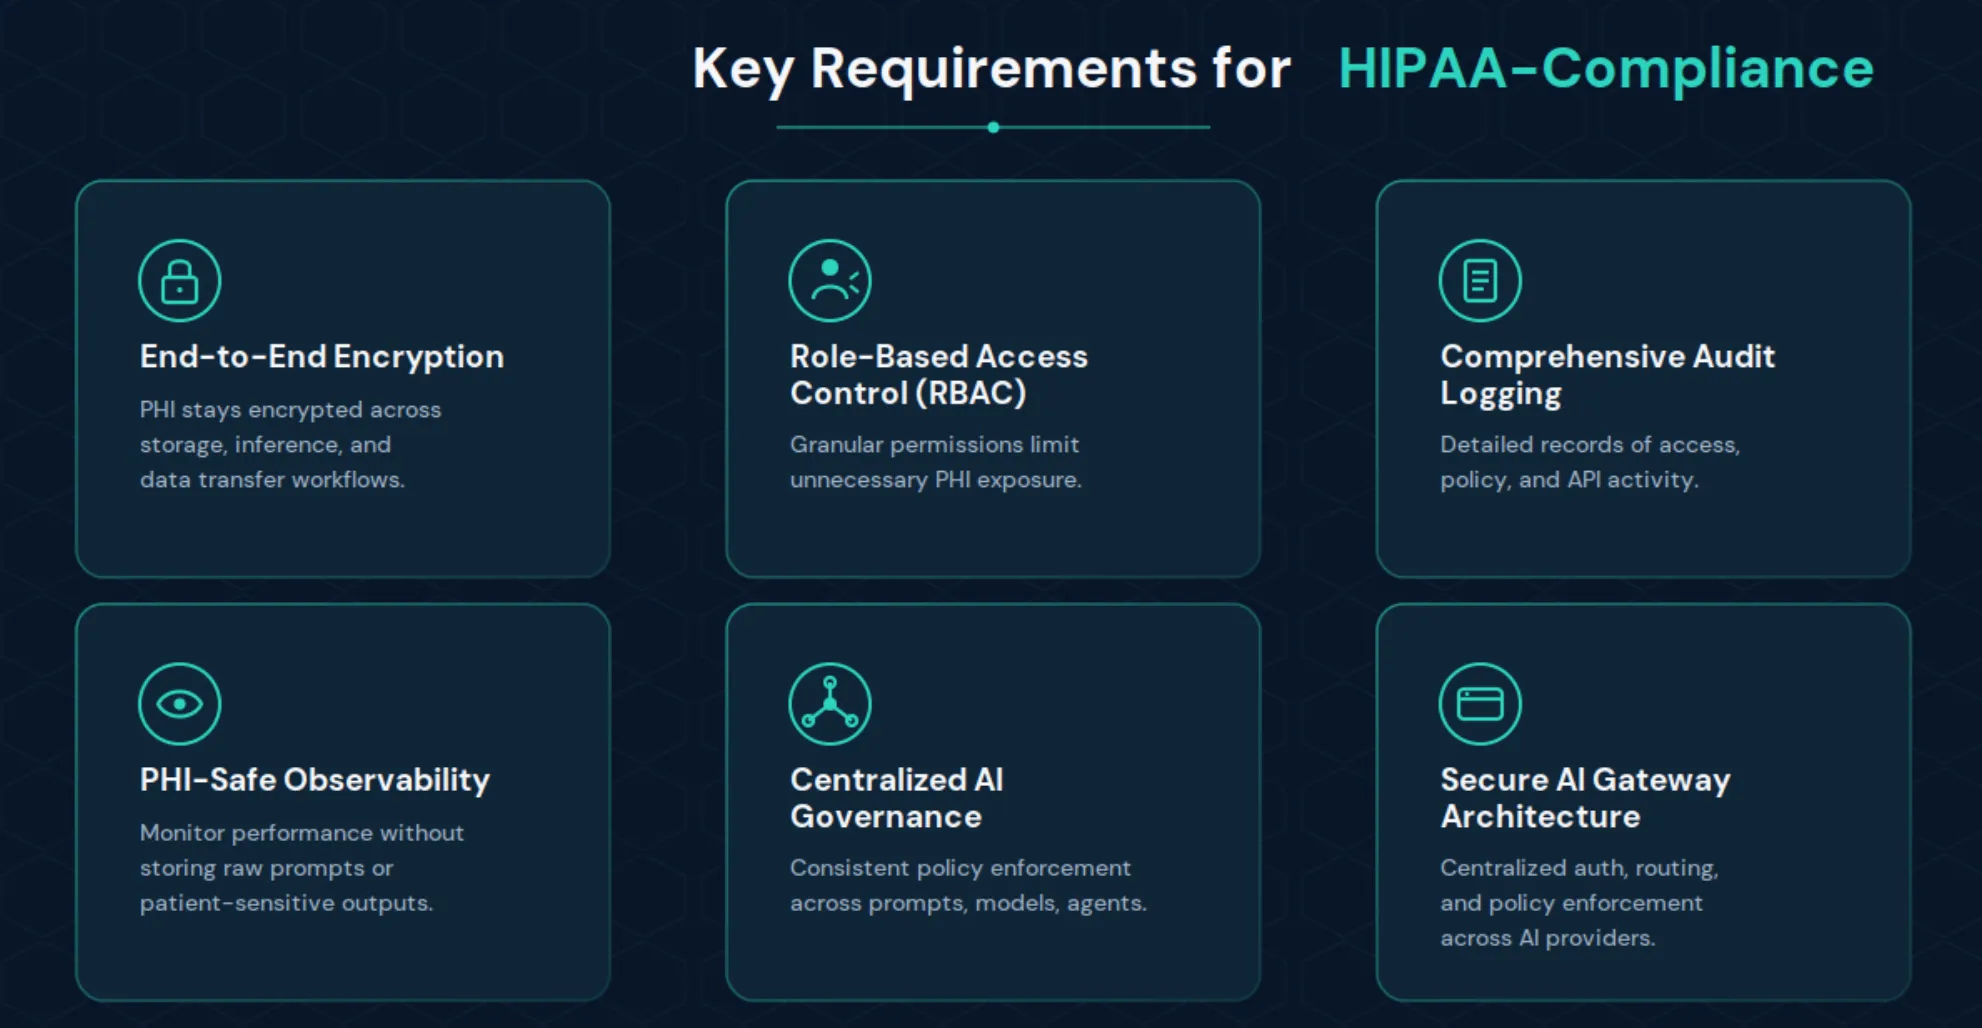
Crear sistemas de IA generativa que cumplan con HIPAA requiere mucho más que asegurar bases de datos o cifrar el almacenamiento. Las organizaciones que buscan el cumplimiento de HIPAA en IA generativa necesitan controles a nivel de infraestructura diseñados específicamente para cargas de trabajo de IA.
Uno de los mayores riesgos de seguridad en los sistemas de IA para el sector sanitario es el registro de datos.
Pensemos en un asistente de documentación clínica que ayuda a los médicos a redactar notas de pacientes. Los prompts contienen PHI. Las respuestas probablemente contengan PHI. El historial de la conversación, sin duda, contiene PHI.
Ahora, añadamos a la mezcla sistemas de observabilidad, herramientas de depuración, canales de telemetría y flujos de trabajo de soporte. Sin los controles adecuados, las organizaciones pueden exponer involuntariamente datos de pacientes a través de las capas de infraestructura en lugar de la propia aplicación.
La mayoría de los sistemas de supervisión del rendimiento de aplicaciones no se diseñaron para cargas de trabajo de IA en el sector sanitario. Las herramientas de observabilidad estándar asumen que los desarrolladores pueden inspeccionar libremente las solicitudes sin procesar, los seguimientos completos y las cargas útiles de depuración. Esa suposición deja de ser válida inmediatamente en entornos sanitarios regulados.
La generación aumentada por recuperación (RAG) plantea desafíos de cumplimiento adicionales. Las organizaciones sanitarias almacenan cada vez más documentos clínicos en bases de datos vectoriales para facilitar la recuperación semántica durante la inferencia. Esto plantea preguntas difíciles sobre si los propios embeddings deben tratarse como PHI.
En muchos casos, la respuesta es sí.
Incluso las representaciones vectoriales numéricas pueden generar riesgos de cumplimiento si pueden reconstruirse o vincularse a información del paciente. La mayoría de las bases de datos vectoriales se optimizaron para el rendimiento de la recuperación, no para una gobernanza de nivel sanitario. Por tanto, las organizaciones necesitan cifrado, políticas de retención, controles de acceso estrictos y flujos de trabajo de eliminación diseñados específicamente para sistemas de IA regulados y para el cumplimiento de HIPAA en IA generativa a largo plazo.
La complejidad de la gobernanza también crece rápidamente a medida que las organizaciones amplían la adopción de IA internamente. Los controles de acceso al software tradicional funcionan de forma relativamente sencilla: los usuarios tienen acceso o no lo tienen. Los sistemas de IA son mucho más matizados. Es posible que un modelo específico de cardiología deba permanecer inaccesible para los equipos de dermatología, a pesar de que ambos grupos operen dentro del mismo sistema sanitario.
La aplicación de esas políticas a través de APIs y flujos de trabajo de IA requiere un modelo de gobernanza completamente diferente.
Truefoundry aborda el cumplimiento de la IA en el sector sanitario cumplimiento de la IA como un problema de infraestructura y no como una lista de verificación posterior al despliegue. En lugar de añadir la gobernanza a posteriori, la plataforma integra controles de cumplimiento directamente en la capa operativa que impulsa los sistemas de IA.
La infraestructura de la plataforma, que cumple con HIPAA y SOC 2, proporciona a las organizaciones sanitarias una base para desplegar y escalar cargas de trabajo de IA de forma segura, manteniendo al mismo tiempo los estrictos controles de gobernanza necesarios para el cumplimiento de HIPAA en la IA generativa a nivel empresarial.
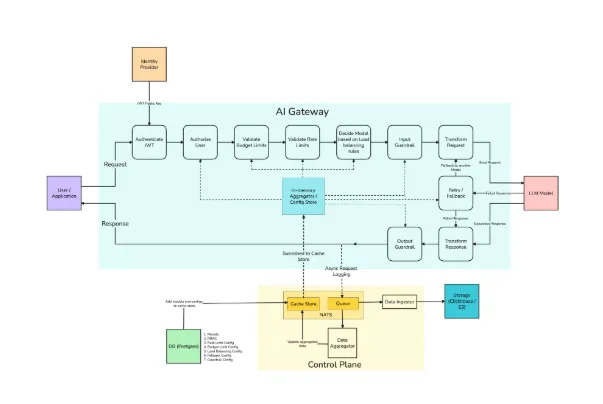
Algunas de las capacidades arquitectónicas principales incluyen:
Muchos proyectos de IA en el sector sanitario dejan de cumplir la normativa, no por los modelos en sí, sino por atajos operativos y suposiciones sobre la infraestructura.
Las organizaciones que implementan con éxito sistemas de IA sanitaria conformes a la normativa suelen seguir varios patrones arquitectónicos coherentes que refuerzan el cumplimiento de HIPAA en IA generativa a lo largo del tiempo.
Lograr el cumplimiento inicial es difícil. Mantenerlo a lo largo del tiempo es aún más complicado.
Los sistemas de IA evolucionan continuamente. Los modelos cambian, los prompts se desarrollan, los flujos de trabajo se expanden, las normativas varían y los equipos crecen. Por tanto, las organizaciones sanitarias necesitan una gobernanza y una monitorización continuas en lugar de ejercicios de cumplimiento puntuales.
Las funciones de observabilidad de Truefoundry ayudan a las organizaciones a monitorizar patrones de acceso anómalos, intentos de autenticación fallidos, picos de tráfico inusuales, infracciones de políticas y anomalías operativas antes de que se conviertan en incidentes de cumplimiento mayores.
Las revisiones periódicas de cumplimiento siguen siendo esenciales para mantener el cumplimiento de la HIPAA en la IA generativa a largo plazo. Las organizaciones deben verificar continuamente los permisos de los usuarios, las políticas de retención, la integridad de las auditorías, los controles de gobernanza y las configuraciones de observabilidad a medida que los sistemas evolucionan.
La documentación debe evolucionar junto con la propia arquitectura. A medida que se introducen nuevos flujos de trabajo, modelos o reglas de gobernanza, las organizaciones necesitan registros actualizados que muestren cómo afectan esos cambios a los requisitos normativos y a la exposición de la PHI.
Las organizaciones sanitarias ya no tienen que decidir si la IA generativa influirá en las operaciones clínicas.
Ese futuro ya está aquí.
La verdadera cuestión es si los sistemas de IA se implementarán utilizando una infraestructura capaz de proteger los datos de los pacientes de forma segura y a gran escala.
El futuro de la IA en la asistencia sanitaria no pertenecerá a las organizaciones que utilicen más modelos. Pertenecerá a aquellas capaces de operar la IA de forma segura bajo requisitos de cumplimiento de grado sanitario y marcos de cumplimiento de IA generativa escalables según la HIPAA.
El cumplimiento de la HIPAA en IA generativa ya no es solo un requisito legal.
Se está convirtiendo rápidamente en la base operativa necesaria para contar con sistemas de IA sanitaria fiables.
Descubra cómo TrueFoundry AI Gateway ayuda a los equipos a escalar la IA de forma segura en modelos, aplicaciones y flujos de trabajo clínicos. Reserve una demostración.
TrueFoundry AI Gateway ofrece una latencia de entre 3 y 4 ms, gestiona más de 350 RPS en una vCPU, se escala horizontalmente con facilidad y está listo para la producción, mientras que LitellM presenta una latencia alta, tiene dificultades para superar un RPS moderado, carece de escalado integrado y es ideal para cargas de trabajo ligeras o de prototipos.





Las últimas noticias, artículos y recursos enviados a tu bandeja de entrada
















