October 8, 2026
|
5 minutos de lectura


Obtenga acceso instantáneo a un entorno TrueFoundry en vivo. Implemente modelos, dirija el tráfico de LLM y explore la plataforma completa: su sandbox estará listo en segundos, sin necesidad de tarjeta de crédito.


Published: October 7, 2026

¡Una forma increíblemente rápida de crear, rastrear e implementar sus modelos!
Claude Code se vuelve mucho más potente cuando se conecta a servidores MCP. Los desarrolladores pueden acceder a repositorios de GitHub, tickets de Jira, espacios de trabajo de Slack, API internas, bases de datos y herramientas empresariales personalizadas directamente desde su flujo de trabajo de programación.
Esa flexibilidad también introduce nuevos desafíos de gobernanza. Sin controles centralizados, los desarrolladores pueden conectar servidores MCP arbitrarios, almacenar credenciales localmente y acceder a sistemas empresariales fuera de las políticas de seguridad de su organización. En el momento en que más de un puñado de ingenieros empieza a usar Claude Code, el acceso a las herramientas MCP deja de ser una comodidad para el desarrollador y se convierte en un problema de seguridad. Cada ingeniero puede configurar su propia conexión a GitHub, bases de datos internas, Slack o una API de producción, cada una con sus propias credenciales, y nadie fuera del portátil de ese ingeniero sabe qué es realmente accesible. Esa es la brecha que una pasarela MCP pretende cerrar: un punto de control único entre Claude Code y cada servidor de herramientas con el que se comunica, en lugar de dejar la gobernanza a lo que cada desarrollador haya configurado por su cuenta.
En esta guía, compararemos las mejores pasarelas MCP para Claude Code basándonos en sus capacidades de gobernanza, flexibilidad de despliegue, seguridad y preparación para entornos empresariales.
Un proxy inverso básico frente a los servidores MCP no resuelve casi ninguno de los problemas que los equipos empresariales intentan solucionar. Los criterios que importan son:
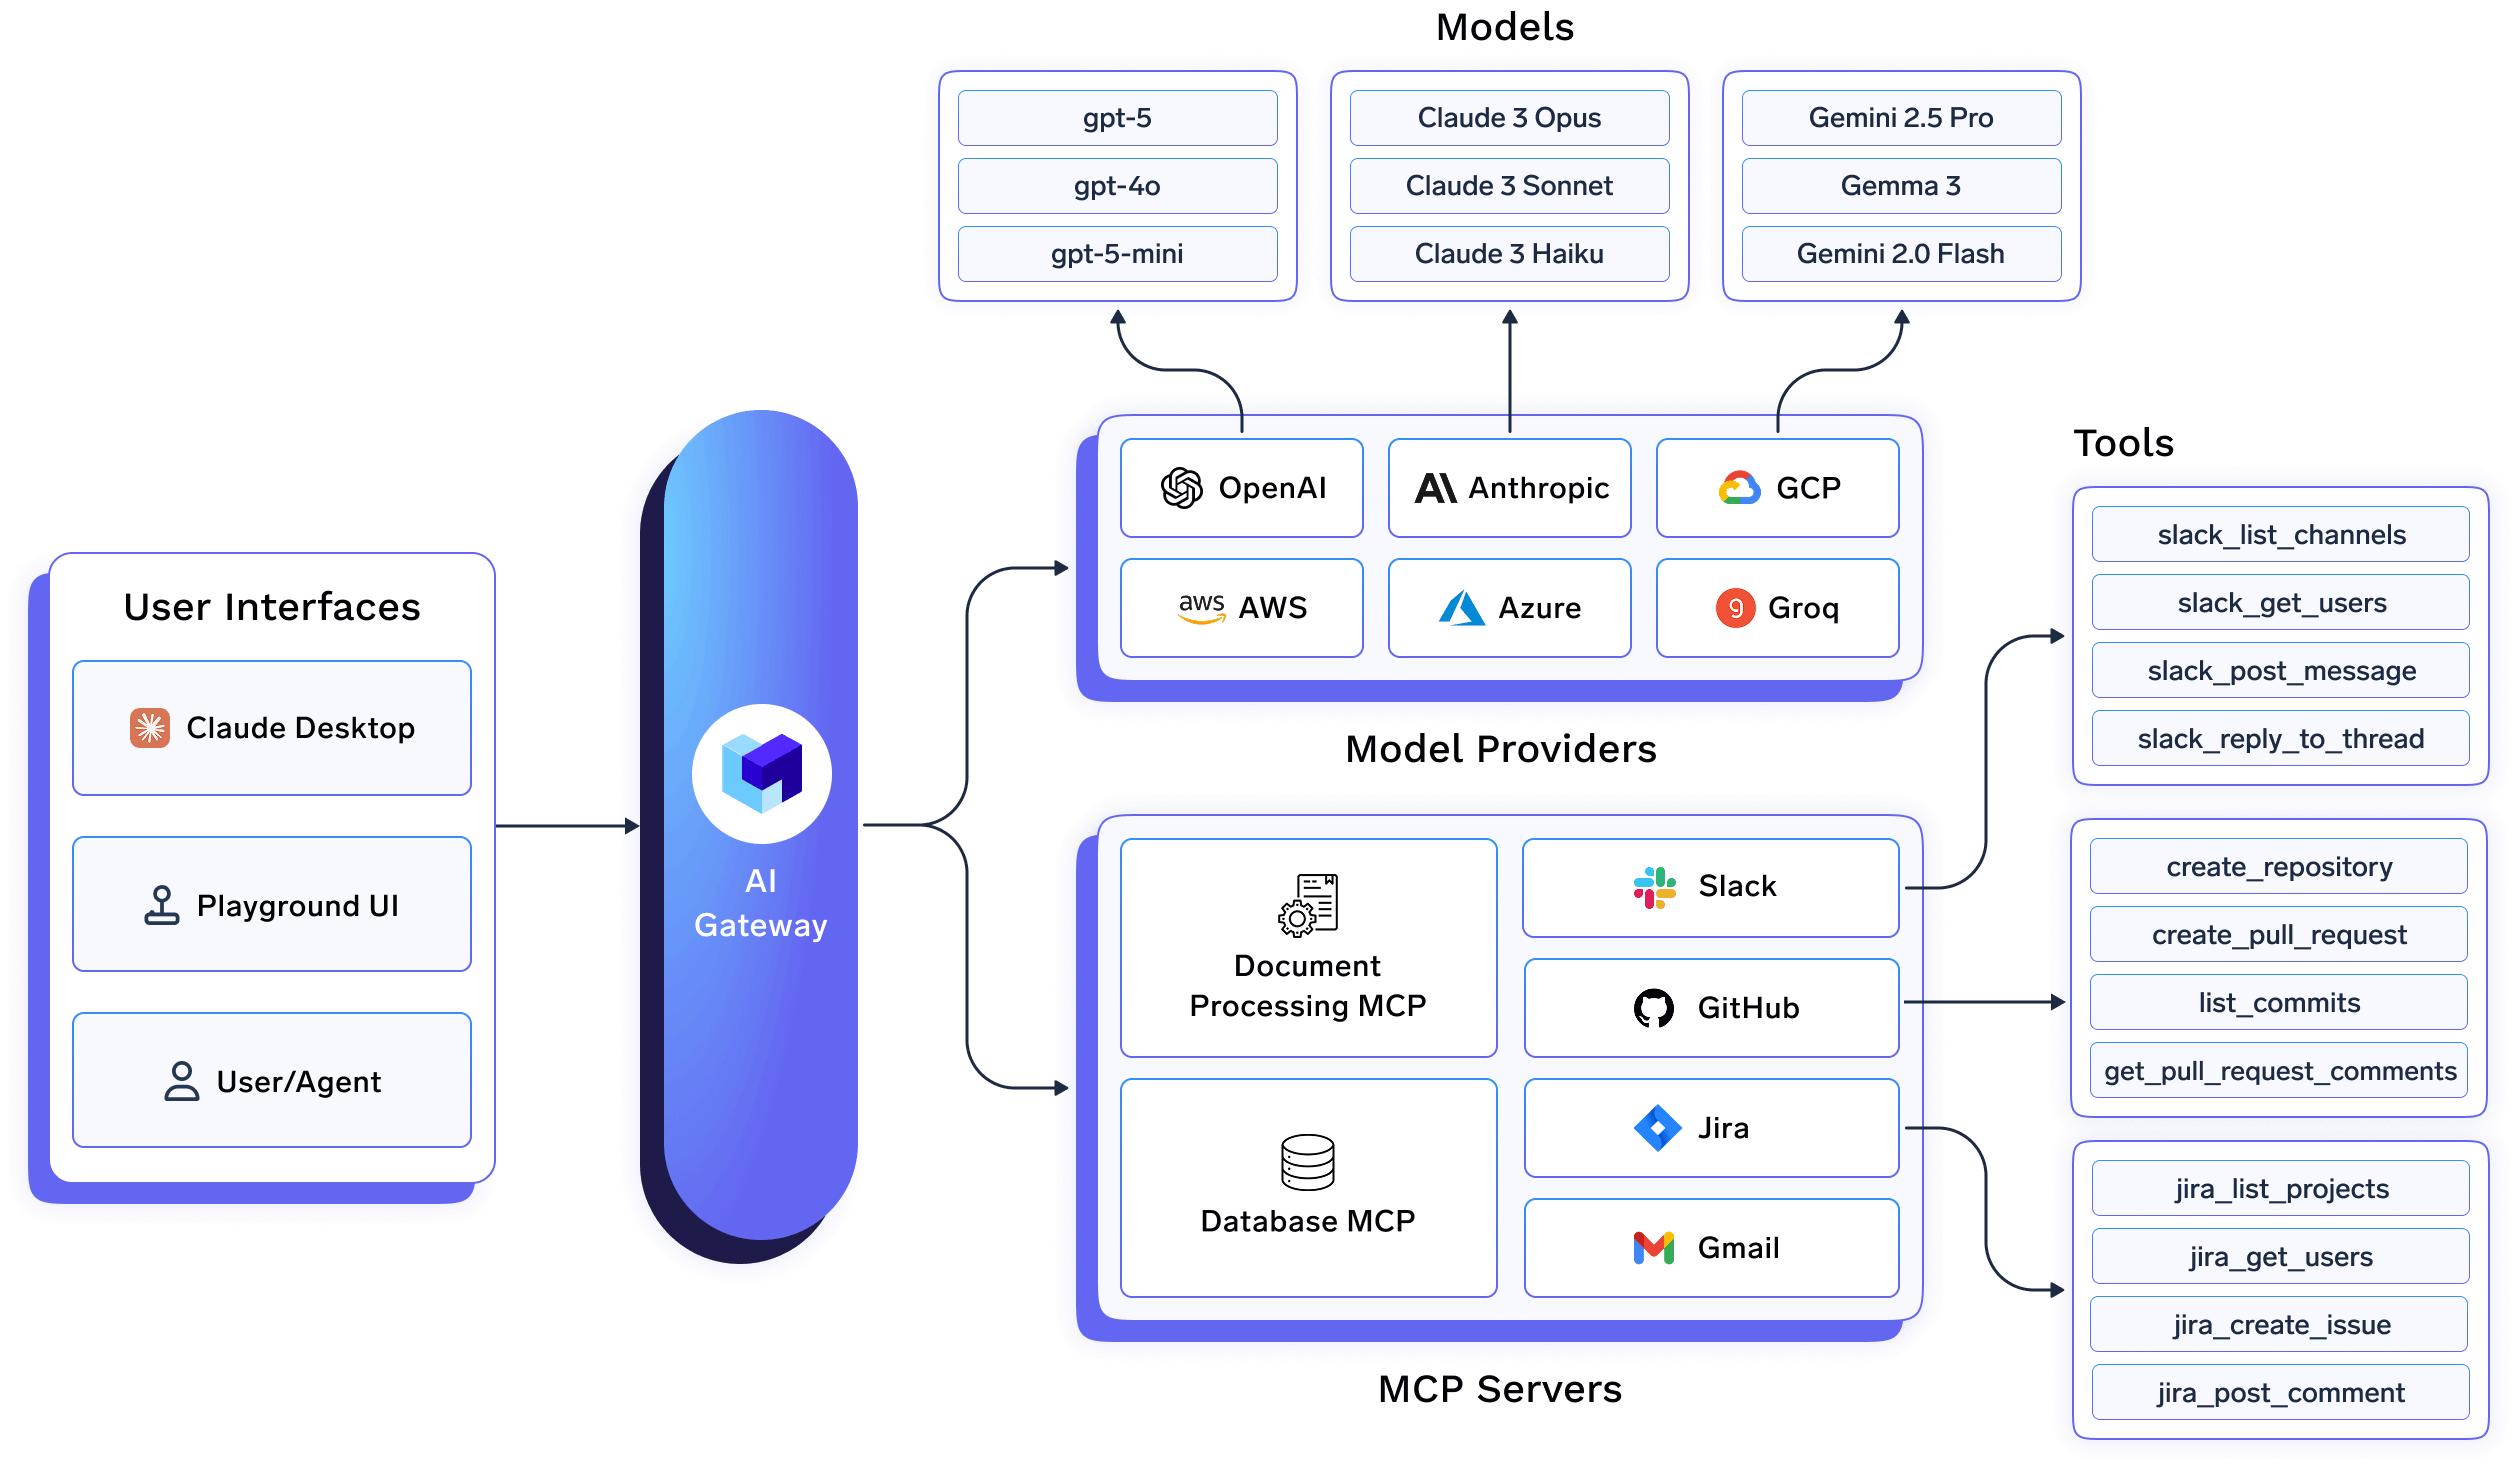
TrueFoundry está diseñada específicamente para organizaciones que implementan Claude Code a gran escala. Ofrece integraciones dedicadas para Claude Code, Claude Code Max y Claude Desktop, lo que facilita a los equipos de plataforma gestionar de forma segura tanto el acceso a LLM como la gobernanza de servidores MCP desde un único panel de control.
Los administradores registran los servidores MCPaprobados, como GitHub, Jira, Slack o herramientas internas, una vez en el panel de control de TrueFoundry, configurando la autenticación de salida y las políticas de acceso de forma centralizada. Los desarrolladores reciben URL de conexión listas para usar en lugar de configurar credenciales o servidores MCP individualmente, lo que garantiza que cada conexión cumpla con las políticas de seguridad de la organización.
Donde TrueFoundry destaca es en su aplicación de políticas. En lugar de depender de archivos de configuración locales editables, las organizaciones pueden distribuir una configuración managed-mcp.json a través de su solución MDM, permitiendo que solo se utilicen servidores MCP aprobados con Claude Code. Dado que la aplicación se realiza a través de la puerta de enlace y las políticas de dispositivos gestionados, los desarrolladores no pueden simplemente añadir servidores MCP no autorizados ni eludir los controles organizativos.
La identidad también está optimizada. TrueFoundry se integra con proveedores de identidad empresariales como OktayMicrosoft Entra ID, lo que permite a los desarrolladores autenticarse mediante SSO la primera vez que utilizan Claude Code. El aprovisionamiento de usuarios y la gestión de accesos pueden automatizarse mediante SCIM, eliminando la necesidad de distribuir o rotar claves API estáticas.
Más allá de la gobernanza de MCP, TrueFoundry también funciona como una puerta de enlace de IA (AI Gateway)completa, permitiendo el enrutamiento centralizado de modelos, la observabilidad, el registro de auditoría y la aplicación de políticas en más de 1.000 LLMLas organizaciones pueden implementarlo como una oferta SaaS gestionada o dentro de su propia VPC, en entornos locales, aislados (air-gapped) o híbridos para cumplir con los requisitos de seguridad y cumplimiento normativo de la empresa.
Ventajas
Desventajas
Ideal para: Empresas que implementan Claude Code en varios equipos de ingeniería y necesitan autenticación centralizada, gobernanza de MCP aplicable, auditabilidad integral y gestión unificada tanto de modelos de IA como de herramientas empresariales.
Prueba la puerta de enlace MCP de TrueFoundry →
La puerta de enlace MCP de Docker ejecuta servidores MCP en contenedores aislados, lo cual es su valor principal: cada servidor tiene su propio radio de acción, por lo que una herramienta comprometida o que funcione mal no puede afectar a las demás. Gestiona flujos OAuth para los servidores MCP que los necesiten, almacena credenciales a través de Docker Desktop en lugar de dispersarlas en archivos de configuración y organiza los servidores en perfiles que pueden exportarse y compartirse a través de registros OCI.
Sus límites aparecen en la gobernanza a nivel de toda la organización. El producto está diseñado para estaciones de trabajo de desarrolladores y despliegues en equipos pequeños, y funciones como presupuestos detallados por usuario, RBAC jerárquico y retención de registros de auditoría a largo plazo requieren añadir herramientas adicionales una vez que el despliegue pasa a producción a escala empresarial.
Ventajas: Aislamiento sólido a nivel de contenedor entre servidores MCP, gestión sencilla de credenciales a través de Docker Desktop y baja fricción de configuración para equipos que ya utilizan Docker.
Contras: Sin RBAC a nivel de organización, registro de auditoría centralizado ni gobernanza de nivel de cumplimiento de serie.
Ideal para: desarrolladores individuales y equipos pequeños que desean un aislamiento de servidores MCP local más seguro sin necesidad de control de acceso a nivel empresarial todavía.
ContextForge es el registro y proxy de código abierto de IBM para federar servidores MCP, agentes A2A y API REST o gRPC detrás de un único punto de conexión. Es una infraestructura realmente amplia: traduce entre transportes (HTTP, JSON-RPC, WebSocket, SSE, stdio, streamable-HTTP), convierte puntos de conexión REST en herramientas MCP e incluye una interfaz de administración para la configuración en tiempo real y la supervisión de registros, incluida la compatibilidad con despliegues aislados (air-gapped). Los despliegues en producción se ejecutan mediante un gráfico de Helm con escalado horizontal de pods en un clúster de Kubernetes, respaldado por Redis para la federación y el almacenamiento en caché, además de un sistema de complementos con más de 40 extensiones para protocolos e integraciones adicionales.
Esta es la opción de código abierto con más funciones de esta lista, pero también la que más exige a tu equipo. No cuenta con un plano de control gestionado por el proveedor, ni con una guía de configuración específica para Claude Code, ni con un flujo de incorporación SSO de serie; tendrás que configurar y operar tú mismo una pasarela nativa de Kubernetes, lo cual es un compromiso razonable para un equipo de plataforma que busca un control total y que ya gestiona infraestructuras de este tipo.
Ventajas: Amplia compatibilidad de protocolos (MCP, A2A, REST/gRPC), escalado nativo de Kubernetes, ecosistema de plugins activo y código totalmente abierto.
Contras: Sin documentación específica para Claude Code, sin SSO/SCIM integrado, autohospedado y autogestionado de principio a fin.
Ideal para: equipos de ingeniería de plataforma que buscan una pasarela MCP de código abierto, agnóstica al protocolo, y que se sientan cómodos ejecutándola en su propia infraestructura de Kubernetes.
Lasso ha diseñado su pasarela MCP centrándose específicamente en la seguridad, más que en la gobernanza general o el enrutamiento, y eso se nota en su arquitectura: un patrón de triple puerta que inspecciona el tráfico en la capa de IA (filtrado de prompts, detección de PII), la capa MCP (autorización de herramientas, validación de parámetros) y la capa API (limitación de tasa, autenticación). Su diseño basado en plugins permite a los equipos añadir controles de forma incremental —escaneo en tiempo real, enmascaramiento de tokens, barreras de seguridad, detección de amenazas— en lugar de adoptar una pila de seguridad rígida de una sola vez. También realiza un análisis de reputación de los propios servidores MCP, evaluando patrones de comportamiento y código antes de que te conectes a algo que no hayas verificado.
Lo que no es, es una plataforma completa de gobernanza o identidad. No existe una guía de integración específica para Claude Code y los precios para cualquier opción más allá del núcleo de código abierto no son públicos.
Ventajas: Escaneo de seguridad diseñado específicamente para tres capas distintas, comprobaciones de reputación de la cadena de suministro en servidores MCP, basado en plugins para que los equipos añadan controles de forma incremental.
Contras: No es una plataforma completa de gobernanza o SSO por sí misma, no tiene documentación de configuración específica para Claude Code y los precios para empresas no son públicos.
Ideal para: equipos de seguridad que desean un producto dedicado a la seguridad y a las barreras de protección en la capa MCP para complementar lo que sea que enrute el tráfico, en lugar de una pasarela única "todo en uno".
Vale la pena incluir la pasarela MCP de Zapier porque aparece a menudo en las conversaciones sobre Claude Code, pero resuelve un problema distinto al de las otras cuatro. Es un servidor alojado que da a Claude acceso a la biblioteca de más de 9000 integraciones de aplicaciones de Zapier, de modo que una sesión de Claude Code puede activar acciones en herramientas como Slack, HubSpot o Google Sheets a través de los conectores existentes de Zapier, en lugar de mediante servidores MCP personalizados.
Cuenta con una gobernanza real integrada para lo que hace: los administradores la instalan una vez y conceden acceso solo a las aplicaciones y acciones que permiten. Sin embargo, no es una pasarela MCP general para servidores de herramientas autohospedados arbitrarios, no tiene un control a nivel de dispositivo comparable al bloqueo MDM de TrueFoundry y, en el plan Enterprise, está desactivada por defecto hasta que un administrador la activa, un detalle que conviene conocer antes de asumir que está disponible de serie.
Ventajas: Acceso instantáneo a más de 9000 integraciones de aplicaciones de Zapier existentes, listas de permitidos de acciones controladas por el administrador, incluida en el mercado de Claude Code de Anthropic.
Contras: Desactivada por defecto en los planes Enterprise hasta que un administrador la habilita, no diseñada para gobernar servidores MCP autohospedados arbitrarios, sin control a nivel de dispositivo.
Ideal para: equipos que quieren que Claude Code active acciones en herramientas SaaS existentes a través de la biblioteca de conectores de Zapier, en lugar de equipos que gobiernan servidores MCP internos personalizados.
P: ¿Cuál es la mejor pasarela MCP para equipos empresariales que usan Claude Code?
R: Para las organizaciones que necesitan que el acceso MCP de Claude Code esté bloqueado a nivel de dispositivo con incorporación SSO y registros de auditoría, TrueFoundry está diseñada específicamente para ello. Docker es adecuado para equipos pequeños que solo buscan aislamiento de contenedores, ContextForge es ideal para equipos de plataforma que ejecutan su propia pasarela basada en Kubernetes, Lasso es para equipos que priorizan el escaneo de seguridad MCP y Zapier MCP es para equipos que buscan acciones de automatización SaaS en lugar de una gobernanza MCP personalizada.
P: ¿Es la pasarela MCP de Docker adecuada para implementaciones empresariales?
R: Es una opción sólida para estaciones de trabajo de desarrolladores y equipos pequeños, pero la propia documentación de Docker señala que el control de acceso basado en roles (RBAC) a nivel de organización, el registro de auditoría centralizado y la gobernanza de nivel de cumplimiento requieren herramientas adicionales.
P: ¿Es gratuito ContextForge de IBM?R: Sí, mcp-context-forge es de código abierto y gratuito; se distribuye a través de PyPI o Docker, con soporte para despliegue en Kubernetes mediante un gráfico de Helm.
P: ¿Se puede restringir realmente el acceso MCP de Claude Code o es solo una convención de archivos de configuración?
R: Con TrueFoundry, sí: un archivo managed-mcp.json desplegado mediante MDM toma el control exclusivo sobre a qué servidores MCP puede acceder la instancia de Claude Code de un dispositivo, anulando cualquier configuración local del desarrollador.
P: ¿Puedo desplegar una puerta de enlace MCP para Claude Code en mi propia VPC o de forma local (on-prem)?
R: Con TrueFoundry, sí. Se ejecuta en tu VPC, de forma local, en entornos aislados (air-gapped), híbridos o en múltiples nubes, y ningún dato sale de tu dominio, lo cual es fundamental para las credenciales que los servidores MCP utilizan para acceder a los sistemas internos.
TrueFoundry AI Gateway ofrece una latencia de entre 3 y 4 ms, gestiona más de 350 RPS en una vCPU, se escala horizontalmente con facilidad y está listo para la producción, mientras que LitellM presenta una latencia alta, tiene dificultades para superar un RPS moderado, carece de escalado integrado y es ideal para cargas de trabajo ligeras o de prototipos.





Las últimas noticias, artículos y recursos enviados a tu bandeja de entrada