



October 9, 2026
|
5 minutos de lectura


Obtenga acceso instantáneo a un entorno TrueFoundry en vivo. Implemente modelos, dirija el tráfico de LLM y explore la plataforma completa: su sandbox estará listo en segundos, sin necesidad de tarjeta de crédito.


Published: October 7, 2026
¡Una forma increíblemente rápida de crear, rastrear e implementar sus modelos!
Claude Code se ha convertido rápidamente en uno de los asistentes de programación por IA más populares para desarrolladores profesionales. Sin embargo, aunque es fácil empezar con una clave API, gestionar Claude Code para decenas o cientos de desarrolladores es un desafío completamente distinto.
Las organizaciones necesitan autenticación centralizada, control presupuestario, registros de auditoría, enrutamiento de modelos, observabilidad y aplicación de políticas; capacidades que Claude Code no ofrece por sí solo.
Ahí es donde entra en juego una puerta de enlace de IA. Al situarse entre Claude Code y las API de Anthropic, una puerta de enlace de IA proporciona a los equipos de plataforma un panel de control centralizado para asegurar, gobernar y supervisar el uso de la IA en toda la organización.
Claude Code solo necesita dos variables de entorno para comunicarse con una puerta de enlace en lugar de hacerlo directamente con Anthropic: ANTHROPIC_BASE_URLyANTHROPIC_AUTH_TOKEN. Esa simplicidad es precisamente la razón por la que tantos equipos terminan enrutándolo a través de otra herramienta a las pocas semanas de su adopción. Una vez que más de un par de ingenieros utilizan Claude Code con el proveedor de nube de la empresa, alguien pide visibilidad del gasto, otro quiere un modelo de respaldo para cuando Anthropic tiene problemas, y el equipo de seguridad quiere saber a qué servidores MCP se están conectando los usuarios desde sus portátiles.
En esta guía, compararemos las mejores puertas de enlace de IA para Claude Code en 2026 basándonos en la seguridad empresarial, la gobernanza, la flexibilidad de despliegue y las capacidades operativas.
Conseguir que Claude Code se enrute a través de un proxy es la parte fácil. Tanto LiteLLM como OpenRouter lo gestionan en pocos minutos. Las preguntas difíciles son las que surgen después del despliegue:
Estas son las dimensiones que utiliza el resto de esta publicación para comparar las tres plataformas.
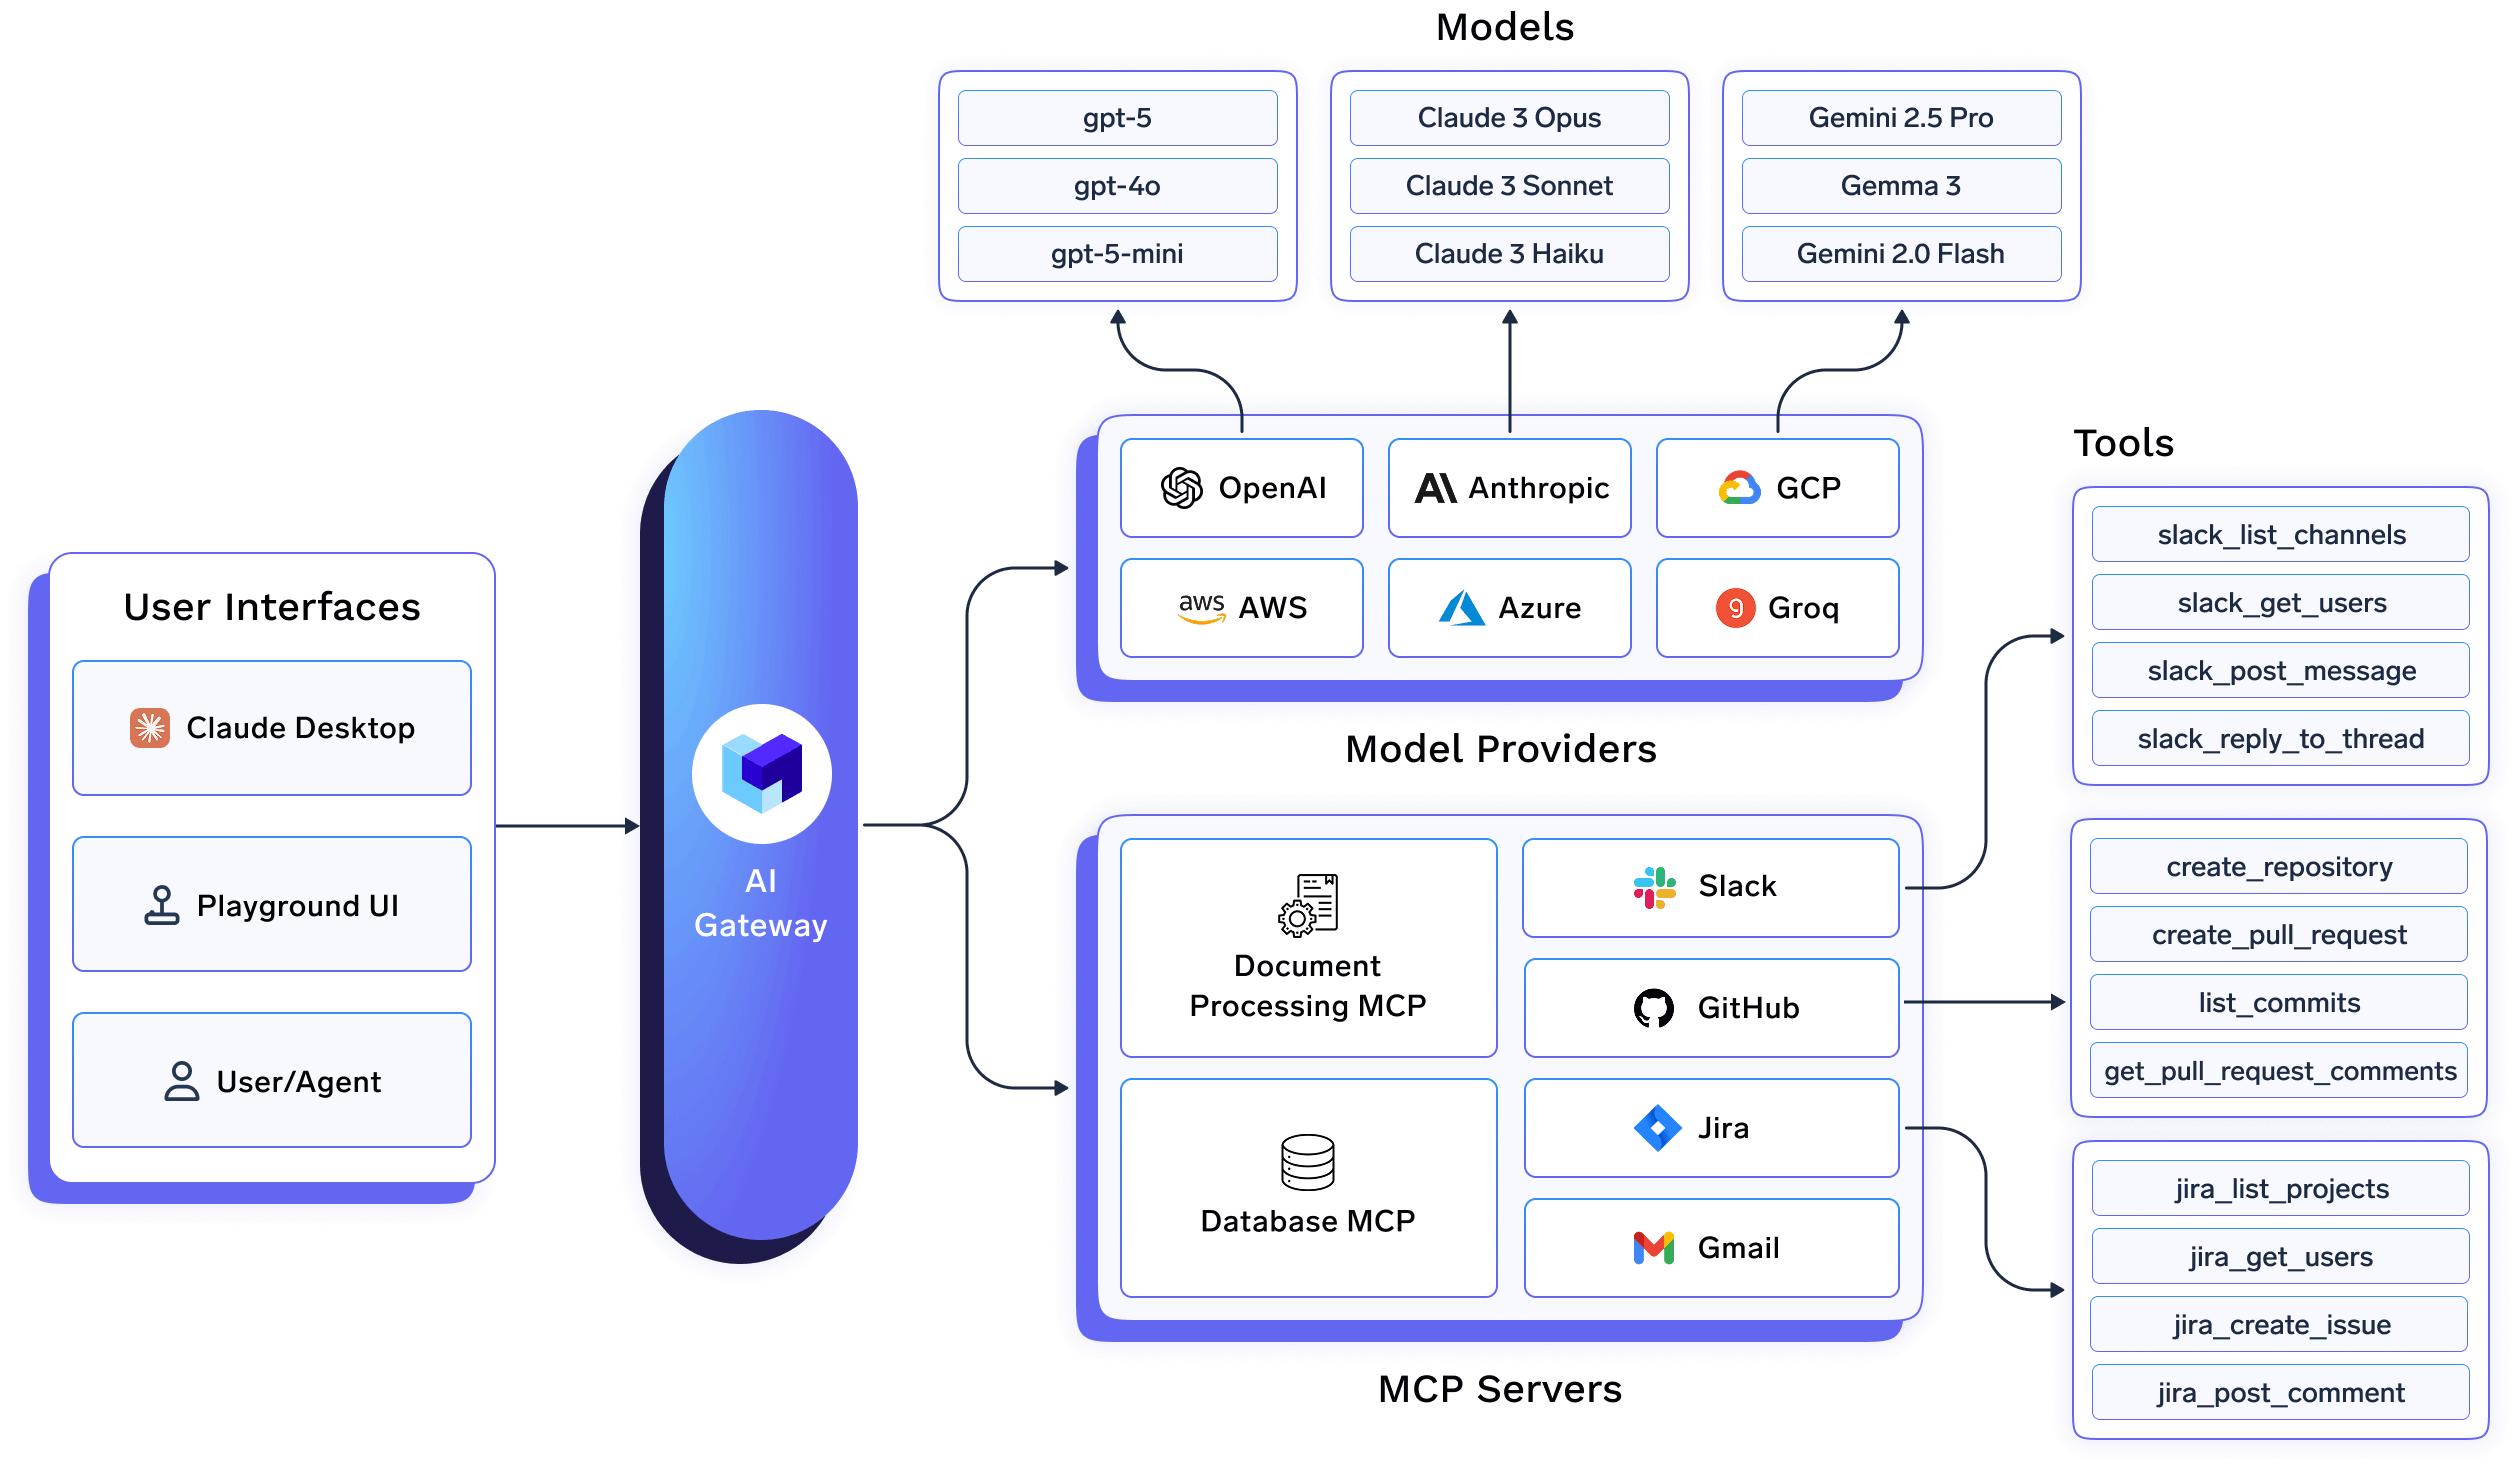
TrueFoundry ofrece una integración dedicada para Claude Code,Claude Code Maxy Claude Desktop, lo que permite a los equipos de ingeniería conectarse a través de una AI Gateway centralizada en lugar de gestionar claves de API de Anthropic individuales. Los desarrolladores simplemente dirigen Claude Code al endpoint de TrueFoundry y continúan utilizando los mismos flujos de trabajo, mientras que los equipos de plataforma obtienen un control centralizado sobre la autenticación, la gobernanza, la observabilidad y el acceso a los modelos.
Uno de los mayores elementos diferenciadores de TrueFoundry es su integrado MCP GatewayLos administradores registran los servidores MCP aprobados (como GitHub, Sentry, Jira o APIs internas) una sola vez en el panel de control de TrueFoundry, configuran la autenticación de salida y las políticas de acceso, y proporcionan a los desarrolladores una URL de conexión lista para usar. Para los dispositivos gestionados, las organizaciones pueden distribuir un managed-mcp.json archivo a través de su solución MDM, asegurando que Claude Code solo pueda conectarse a servidores MCP aprobados. Esto evita que los desarrolladores añadan herramientas no autorizadas, al tiempo que ofrece a los equipos de seguridad una visibilidad completa sobre el acceso a las herramientas.
La autenticación se gestiona a través de proveedores de identidad empresariales en lugar de claves API estáticas. TrueFoundry se integra con Okta, Microsoft Entra ID (Azure AD) y otros proveedores SAML/OIDC, lo que permite a los desarrolladores autenticarse mediante SSO la primera vez que se conectan a través de Claude Code. Las cuentas se aprovisionan automáticamente y las organizaciones pueden automatizar aún más el alta y la baja de usuarios con el aprovisionamiento SCIM, eliminando la necesidad de distribuir o rotar claves API manualmente.
Más allá de la gobernanza, TrueFoundry está diseñado para despliegues de IA en producción. Puede implementarse como una oferta SaaS gestionada, en su propia VPC, de forma local (on-premises) o en entornos totalmente aislados (air-gapped). La puerta de enlace de IA (AI Gateway) admite más de 1000 LLM a través de una única API compatible con OpenAI, lo que permite a los equipos enrutar solicitudes entre proveedores o configurar la conmutación por error (failover) si Anthropic experimenta una interrupción. La puerta de enlace añade solo 3–4 ms de latencia mientras admite más de 350 solicitudes por segundo en una sola vCPU, lo que la hace adecuada para despliegues de Claude Code a nivel de toda la organización.
Ventajas
Contras
Ideal para: Empresas que implementan Claude Code en múltiples equipos de ingeniería y necesitan autenticación centralizada, gobernanza de MCP, observabilidad empresarial y una gestión unificada tanto del tráfico de LLM como del acceso a herramientas.
LiteLLM es una de las puertas de enlace de IA de código abierto más populares para Claude Code. A menudo es la primera opción para los equipos de ingeniería que desean enrutamiento de modelos, seguimiento de uso y abstracción de proveedores sin comprometerse con una plataforma comercial. Al ser de código abierto y contar con una buena documentación, empezar es relativamente sencillo.
Para conectar Claude Code, instala LiteLLM (pip install 'litellm[proxy]'), configura tus modelos en un archivo config.yaml , inicia el proxy y apunta Claude Code hacia él configurando las variables de entorno ANTHROPIC_BASE_URLyANTHROPIC_AUTH_TOKEN . Dado que Claude Code espera internamente los alias de modelo sonnet,opusy haiku, los equipos que utilizan otros modelos suelen reasignar estos alias a través de las ANTHROPIC_MODELyANTHROPIC_SMALL_FAST_MODEL variables de entorno.
LiteLLM funciona bien para organizaciones que desean un control total sobre su puerta de enlace de IA. Admite el enrutamiento de modelos entre múltiples proveedores, seguimiento básico de costes y una amplia personalización, todo ello siendo gratuito para el autohospedaje. Para implementaciones más grandes, LiteLLM Enterprise añade funciones como SSO, RBAC, registros de auditoría y métricas de Prometheus.
La contrapartida es la responsabilidad operativa. Ejecutar LiteLLM en producción significa que su equipo es responsable de toda la infraestructura, incluyendo el proxy, Redis, PostgreSQL, el equilibrio de carga, la monitorización, las actualizaciones, las copias de seguridad y la respuesta ante incidentes. Para las organizaciones que no cuentan con un equipo de ingeniería de plataforma dedicado, la carga operativa puede volverse significativa a medida que aumenta el uso. Otra consideración es la seguridad de la cadena de suministro de software.
Ventajas
Desventajas
Ideal para: Equipos de ingeniería que buscan una puerta de enlace de IA flexible y de código abierto para Claude Code y que se sienten cómodos gestionando su propia infraestructura.
OpenRouter adopta un enfoque muy distinto. En lugar de actuar como una pasarela autohospedada, ofrece una API totalmente gestionada que permite a Claude Code acceder a cientos de LLM a través de un único punto de conexión. Los desarrolladores simplemente apuntan ANTHROPIC_BASE_URL a la API de OpenRouter, configuran su clave de API y Claude Code puede acceder de inmediato a modelos de Anthropic, OpenAI, Google, DeepSeek y muchos otros proveedores.
Para desarrolladores individuales y equipos pequeños, esto convierte a OpenRouter en una de las formas más rápidas de experimentar con diferentes modelos. No hay proxy que desplegar, ni infraestructura que mantener, y la facturación sigue un modelo sencillo de pago por uso. Los usuarios compran créditos y pagan por token consumido, con soporte para alertas de gasto y facturación centralizada entre proveedores.
Donde OpenRouter se diferencia de las pasarelas de IA empresariales es en la gobernanza. Se centra en simplificar el acceso a los modelos en lugar de proporcionar controles organizativos. Funciones como SSO empresarial, RBAC centralizado, registros de auditoría, políticas de MCP gestionadas, despliegue en VPC y alojamiento local quedan fuera de su alcance principal. A medida que las organizaciones escalan Claude Code en múltiples equipos de ingeniería, estas capacidades de gobernanza suelen cobrar mayor importancia.
Ventajas
Desventajas
Ideal para: Desarrolladores individuales y equipos pequeños que desean acceso inmediato a múltiples LLM desde Claude Code sin tener que gestionar la infraestructura de una pasarela.
Elija TrueFoundry si: si está implementando Claude Code en un equipo de ingeniería o en toda la empresa, el departamento de seguridad necesita aprobar y auditar qué servidores MCP son accesibles, y usted prefiere una incorporación basada en SSO en lugar de tener claves de API en archivos de configuración.
Elija LiteLLM si: es un equipo único que se siente cómodo ejecutando su propio proxy, desea evitar cualquier proceso de adquisición y no necesita una gobernanza de nivel MDM sobre las conexiones MCP.
Elija OpenRouter si: es un desarrollador individual o un equipo pequeño que desea acceder a más modelos a través de Claude Code sin tener que gestionar infraestructura, y la gobernanza centralizada aún no es una preocupación.
P: ¿Cuál es la mejor puerta de enlace de IA para Claude Code?
R: Depende de la escala. Para un individuo o un equipo pequeño, OpenRouter o una configuración básica de LiteLLM le ofrecen enrutamiento y acceso a múltiples modelos con un esfuerzo mínimo. Una vez que Claude Code se utiliza en toda una organización de ingeniería y el equipo de seguridad requiere visibilidad sobre el acceso a los servidores MCP y auditorías por usuario, TrueFoundry es la opción diseñada específicamente para ello.
P: ¿Puedo usar LiteLLM u OpenRouter con Claude Code hoy mismo?
R: Sí. Ambos funcionan configurando ANTHROPIC_BASE_URLyANTHROPIC_AUTH_TOKEN. OpenRouter no necesita un proxy local, ya que utiliza directamente el protocolo de Claude Code; LiteLLM requiere ejecutar una instancia de proxy, ya sea local o alojada, que usted mismo debe configurar.
P: ¿TrueFoundry admite la gobernanza de MCP específicamente para Claude Code?
R: Sí. Los administradores registran los servidores MCP aprobados de forma centralizada y, en los dispositivos gestionados, managed-mcp.json el archivo toma el control exclusivo sobre a qué servidores puede conectarse la instancia de Claude Code de un desarrollador.
P: ¿Puedo implementar TrueFoundry en mi propia VPC o de forma local (on-prem)?
R: Sí. TrueFoundry se ejecuta en su VPC, de forma local, en entornos aislados (air-gapped), híbridos o en múltiples nubes, y ningún dato sale de su dominio, que es la razón principal por la que los equipos de seguridad que evalúan puertas de enlace para Claude Code lo prefieren frente a opciones exclusivamente alojadas.
P: ¿TrueFoundry cumple con SOC 2 o HIPAA?R: La infraestructura de TrueFoundry cuenta con certificaciones SOC2, ISO 27001, GDPR y cumplimiento de HIPAA, con RBAC, SSO y registro de auditoría inmutable integrados. Consulte el Centro de Confianza en trust.truefoundry.com para ver las certificaciones actuales.
Tanto LiteLLM como OpenRouter resuelven el problema inmediato de permitir que Claude Code se comunique con más de un proveedor de modelos, y son puntos de partida razonables para un desarrollador individual o un equipo pequeño. La brecha aparece cuando Claude Code se convierte en una herramienta de la que depende toda una organización de ingeniería y el acceso al servidor MCP debe ser gobernado en lugar de dejarse a archivos de configuración individuales. Si su equipo se encuentra en esa situación, o se dirige hacia ella, reserve una demostración para ver cómo TrueFoundry asegura el acceso MCP y el enrutamiento de modelos de Claude Code sin añadir una latencia significativa a cada solicitud.
TrueFoundry AI Gateway ofrece una latencia de entre 3 y 4 ms, gestiona más de 350 RPS en una vCPU, se escala horizontalmente con facilidad y está listo para la producción, mientras que LitellM presenta una latencia alta, tiene dificultades para superar un RPS moderado, carece de escalado integrado y es ideal para cargas de trabajo ligeras o de prototipos.





Las últimas noticias, artículos y recursos enviados a tu bandeja de entrada
















