October 10, 2026
|
5 minutos de lectura


Obtenga acceso instantáneo a un entorno TrueFoundry en vivo. Implemente modelos, dirija el tráfico de LLM y explore la plataforma completa: su sandbox estará listo en segundos, sin necesidad de tarjeta de crédito.



Published: October 7, 202616
¡Una forma increíblemente rápida de crear, rastrear e implementar sus modelos!
El control de acceso para agentes de IA es el conjunto de políticas que decide si un emisor determinado puede acceder a un recurso específico. Responde a la pregunta "¿está permitido?", mientras que los guardrails responden a "¿qué contiene?".
Vale la pena tener clara esta distinción, ya que ambos controles fallan de formas distintas y es necesario contar con ambos.
Un agente puede estar totalmente autorizado para llamar a su servidor MCP de base de datos y, aun así, ser engañado para enviar una consulta destructiva. El control de acceso dio el visto bueno al servidor, y solo un guardrail en los argumentos detecta lo que la consulta hace realmente. Sin embargo, si el acceso es demasiado amplio, dependerá totalmente del detector de metales. El principio de menor privilegio es lo que mantiene reducido el número de llamadas permitidas desde el principio.
TrueFoundry aplica el acceso en dos niveles, y comprender esta división es la mayor parte del trabajo.
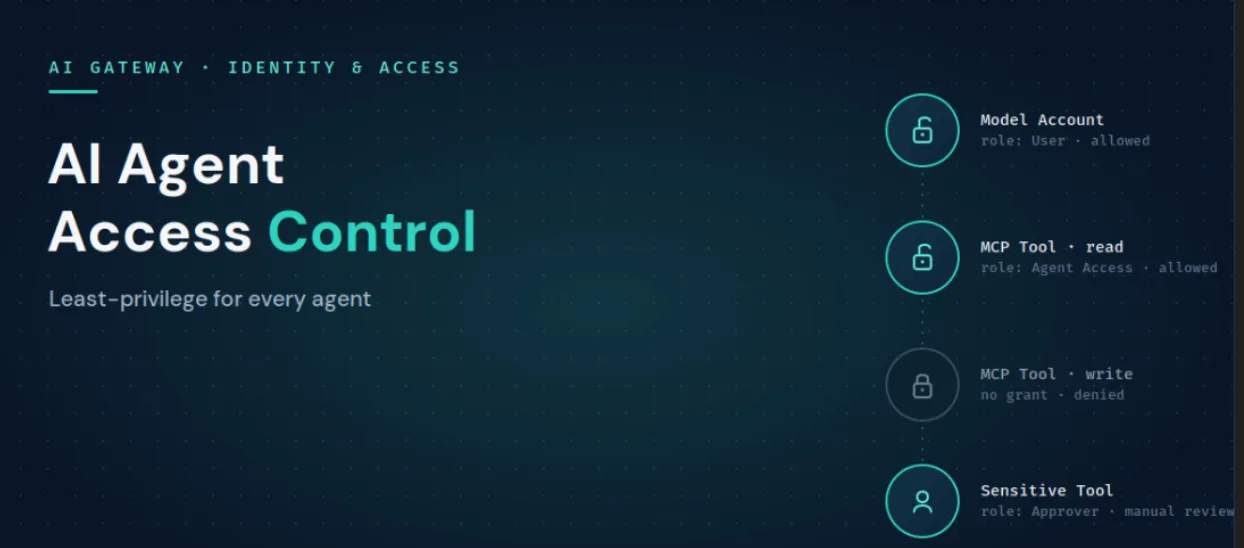
Se añade un usuario, equipo o cuenta virtual como colaborador directamente en un recurso y se selecciona un rol que limite su acceso únicamente a ese recurso. Los roles son específicos para cada tipo de recurso:
Aquí es donde reside el principio de menor privilegio. Conceda a un agente acceso de agente solo a los servidores MCP que necesite para su trabajo, asigne a un equipo el rol de usuario en la cuenta del modelo al que tiene permiso para llamar y añada un aprobador de servidor MCP cuando una herramienta requiera autorización antes de ejecutarse. No es necesario crear roles personalizados para nada de esto.
Los roles a nivel de inquilino se aplican a todo el inquilino y se configuran en Acceso, y luego en Roles. Gobiernan acciones en todo el inquilino, como la creación de recursos, la gestión de usuarios y la enumeración de todos los recursos de un tipo. TrueFoundry incluye dos: Administrador, que tiene control total y debe limitarse a un pequeño grupo de personas, y Miembro, que por defecto no tiene acceso a nada y al que se le debe conceder acceso a los recursos de forma explícita. Cuando esas dos opciones son demasiado amplias o demasiado limitadas, puedes crear un rol personalizado.
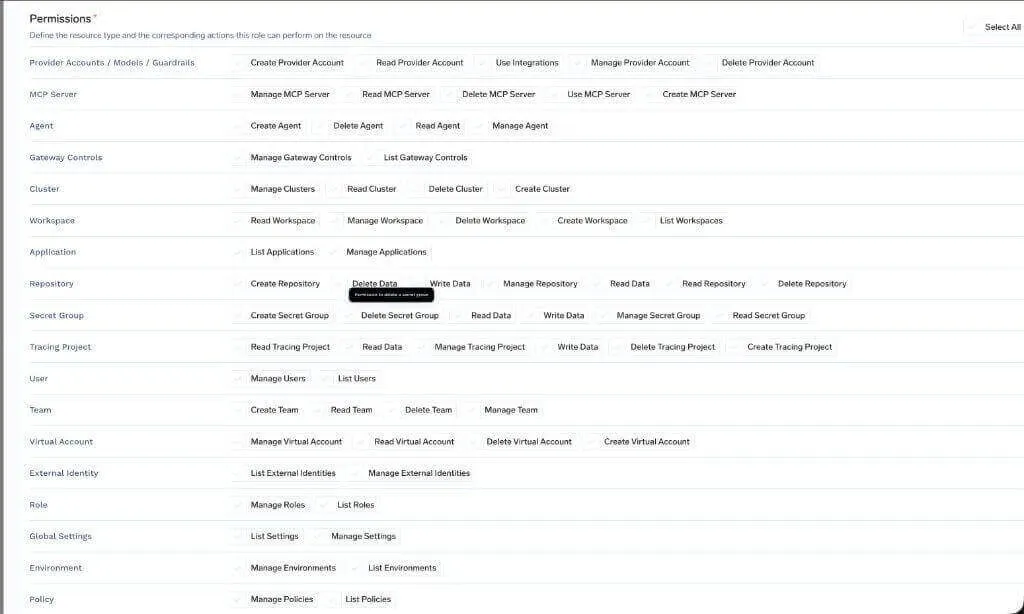
Los roles pueden asignarse tanto a equipos como a usuarios individuales, y los permisos efectivos de un usuario son la suma de su propio rol y de todos los roles heredados de sus equipos. Para las organizaciones que sincronizan grupos de identidad mediante SCIM, esos grupos se integran como equipos de TrueFoundry y pueden recibir roles directamente, por lo que el acceso sigue la misma fuente de verdad que ya gestiona tu IdP.
La puerta de enlace MCP separa tres aspectos que los equipos suelen mezclar, y mantenerlos diferenciados es lo que hace que el principio de menor privilegio a nivel de herramienta sea práctico.
Capa
Qué controla
Autenticación de entrada
Cómo se autentica un llamador (agente, desarrollador, aplicación) en la puerta de enlace mediante un token de acceso
Control de acceso
Qué usuarios, equipos o agentes pueden utilizar qué servidores MCP y qué herramientas específicas
Autenticación de salida
Cómo se autentica la puerta de enlace ante el servidor MCP descendente
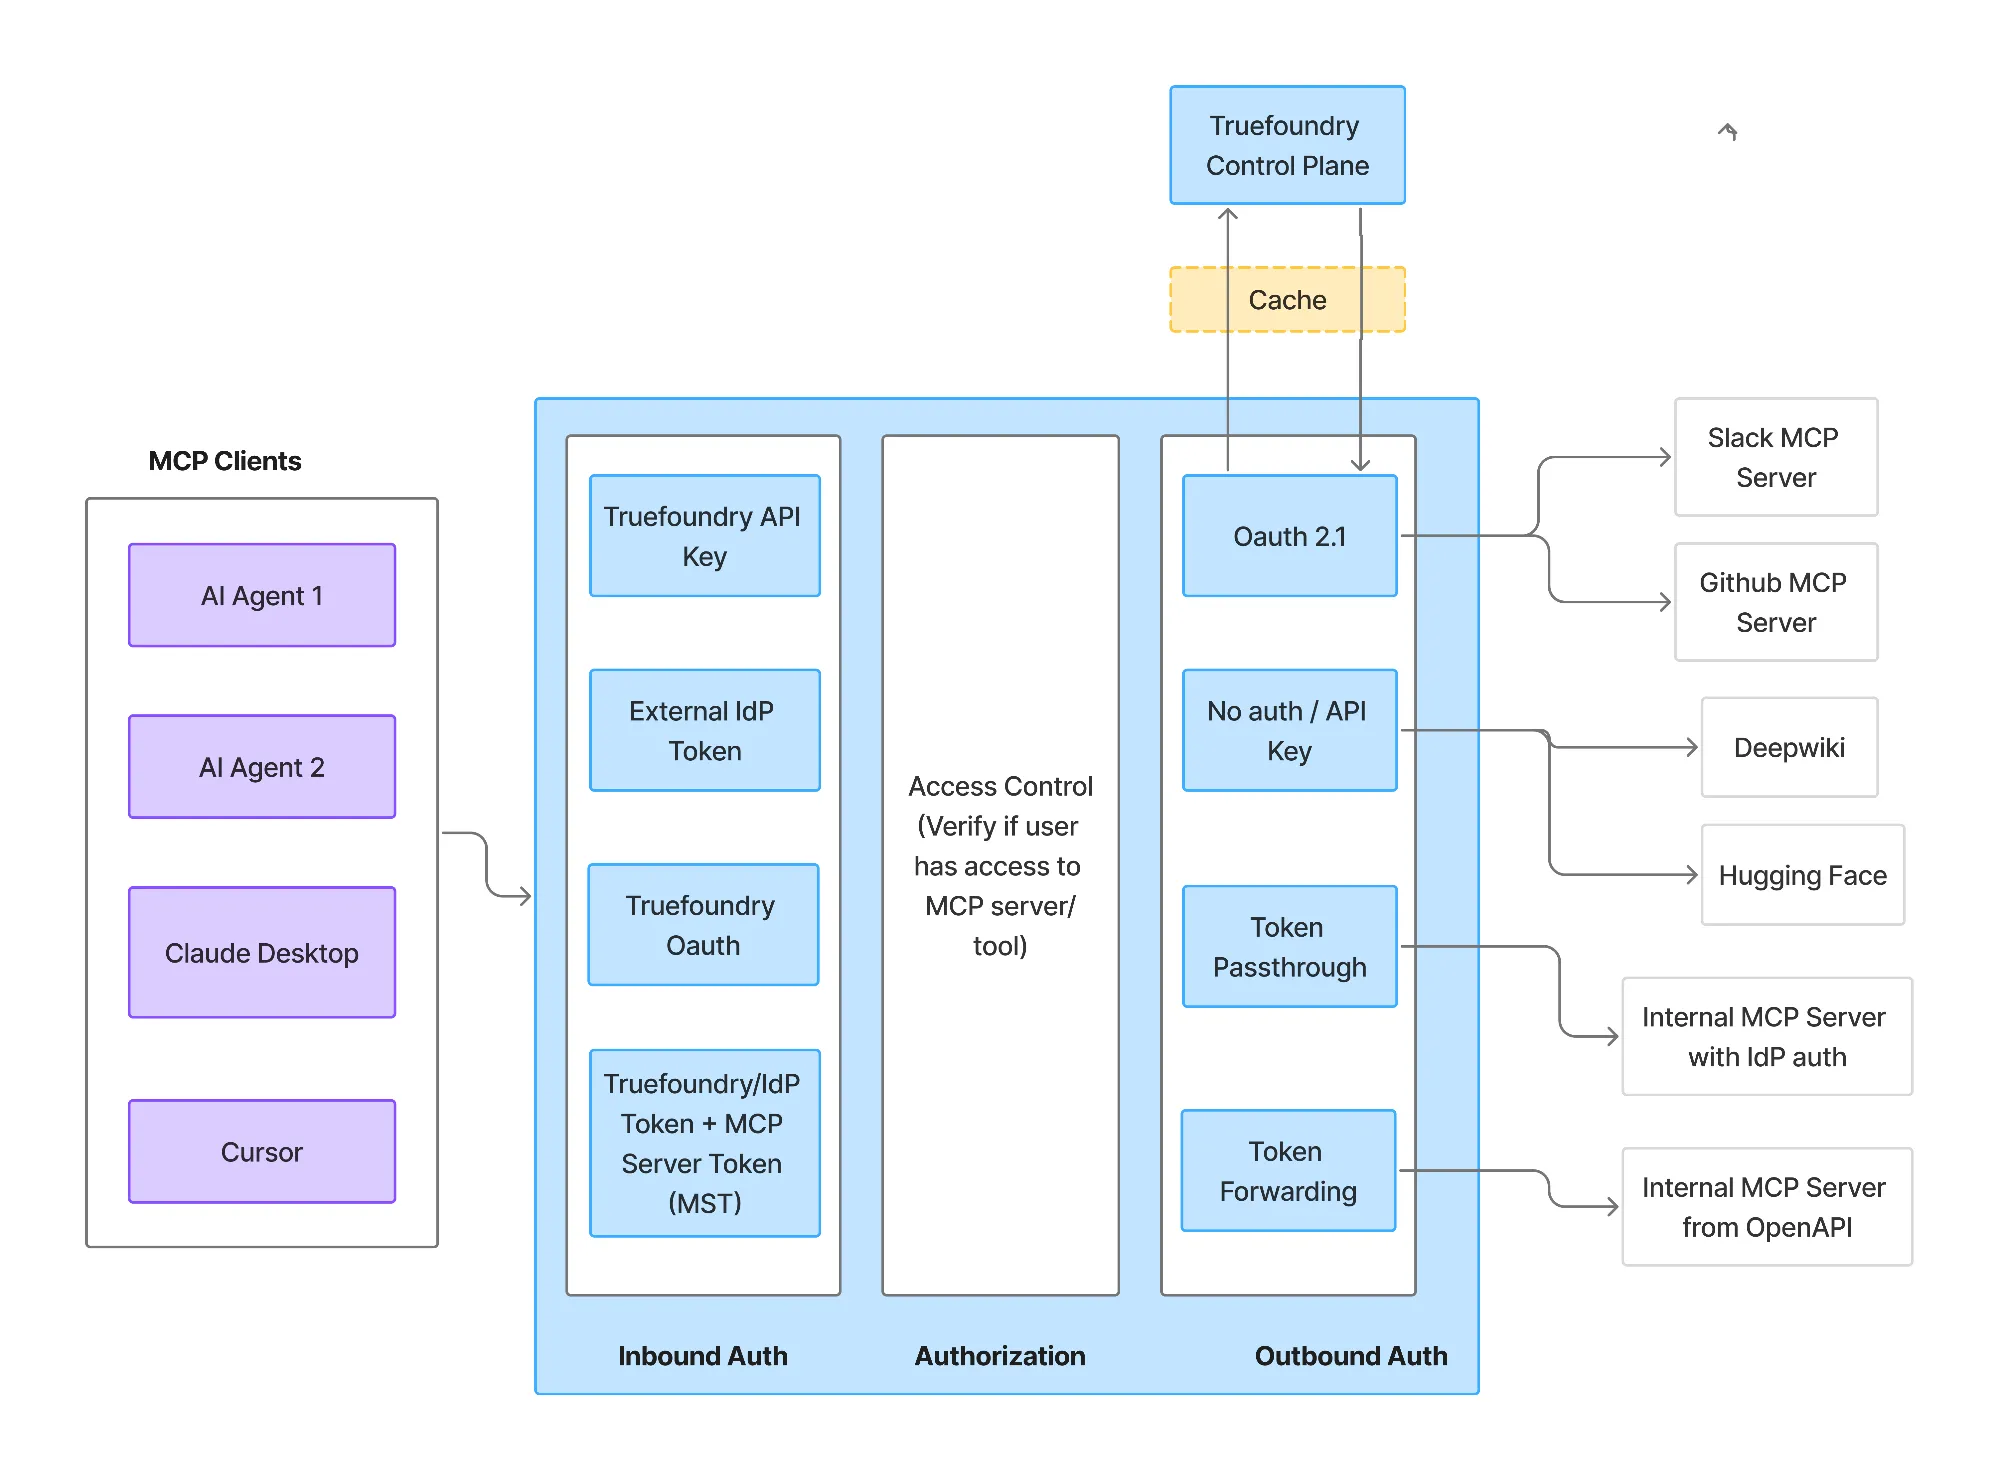
Captura de pantalla del producto, documentación de TrueFoundry: autenticación y autorización de la puerta de enlace MCP.
La parte importante para los agentes es la capa intermedia. Las reglas de acceso pueden restringirse hasta el nivel de herramientas individuales dentro de un servidor, de modo que puedes conceder a un agente la herramienta de solo lectura ask_question de un servidor de base de datos, mientras le deniegas la herramienta que escribe en ella. Dado que la puerta de enlace se sitúa delante de cada llamada, la misma regla cubre a todos los que invocan esa herramienta, incluidos los agentes, sin necesidad de volver a implementar nada por cada agente.
El principio de menor privilegio es menos una funcionalidad y más un hábito que la puerta de enlace facilita mantener. Unos pocos patrones aportan la mayor parte del valor.
Para una autorización que dependa del contexto de la solicitud en lugar de un rol estático, la pasarela admite directrices de política como código utilizando CedaryOPA en el gancho previo a la herramienta. Esto permite definir reglas detalladas, por ejemplo, permitir una llamada a una herramienta solo cuando los metadatos de la solicitud indiquen que se trata de un entorno que no es de producción. En producción, las aplicaciones se autentican con un token de cuenta virtual limitado en lugar de uno personal, y pueden etiquetar cada llamada con metadatos que las políticas puedan leer:
curl https://gateway.truefoundry.ai/api/llm/chat/completions \
-H "Authorization: Bearer $VIRTUAL_ACCOUNT_TOKEN" \
-H 'X-TFY-METADATA: {"environment":"production","team":"support"}' \
-H "Content-Type: application/json" \
-d '{ "model": "openai-main/gpt-4o", "messages": [ ... ] }'
::: BANNER CRO ::: Limita cada agente estrictamente a lo que necesita. TrueFoundry aplica el control de acceso basado en roles a modelos y herramientas MCP en la pasarela, dentro de tu propia VPC. CTA: Reservar una demo → /book-demo :::::::::::::::::::
Podrías intentar integrar estas comprobaciones en cada agente, pero la razón para no hacerlo es la cobertura. Cuando el acceso se aplica en la pasarela, cualquier agente nuevo que llame a un modelo o servidor MCP ya regulado hereda sus reglas de acceso automáticamente, sin necesidad de añadir nada al código del agente. Los agentes creados con LangGraph, CrewAI, AutoGen o un bucle personalizado se dirigen a través del mismo plano de control y reciben las mismas políticas.
Además, mantiene las decisiones de acceso donde pueden ser auditadas. Cada llamada lleva consigo la identidad de quien la realiza y el recurso al que accede, por lo que puede responder a la pregunta de «qué agentes pueden utilizar esta herramienta» desde un único lugar, en lugar de tener que revisar una docena de repositorios. Control de acceso, identidad de agente, ybarreras de seguridad y luego se integran en una ruta de llamada gobernada: la identidad indica quién realiza la llamada, el control de acceso determina si está permitida y las directrices de seguridad inspeccionan su contenido. La pasarela solo añade unos pocos milisegundos de latencia, por lo que incluir los tres elementos en la ruta crítica no ralentiza a los agentes.
El resultado es un control de acceso que funciona como infraestructura. Se aplica de forma uniforme, es gestionado por el equipo de plataforma y se ejecuta dentro de su propia cuenta de AWS, GCP o Azure, lo que hace que las auditorías de SOC 2, HIPAA y RGPD sean mucho más sencillas de gestionar.
TrueFoundry AI Gateway ofrece una latencia de entre 3 y 4 ms, gestiona más de 350 RPS en una vCPU, se escala horizontalmente con facilidad y está listo para la producción, mientras que LitellM presenta una latencia alta, tiene dificultades para superar un RPS moderado, carece de escalado integrado y es ideal para cargas de trabajo ligeras o de prototipos.





AI agent access control is the set of policies that decide whether an agent, user, or team is allowed to reach a given model, MCP server, or individual tool. It governs whether a call is permitted, which is a separate job from guardrails that inspect what a call contains. On TrueFoundry it is enforced at the gateway through resource-level collaborators and tenant-level roles.
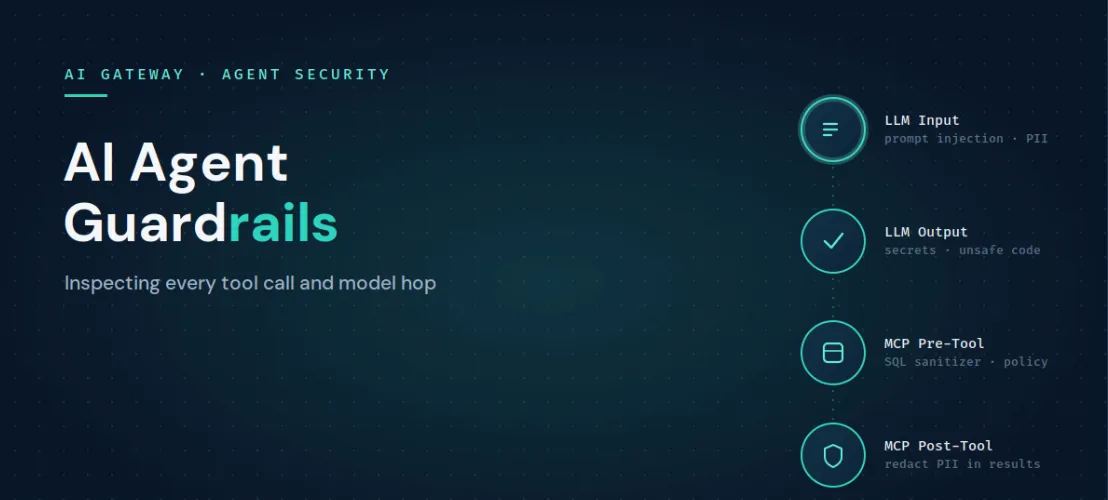
Access control decides whether a call is allowed to happen. Guardrails inspect the content of a call that is already allowed, catching injections, PII, secrets, and unsafe operations. You need both: access control keeps the set of permitted calls small, and guardrails police what flows through the ones that are permitted.
Give each agent its own identity, then grant it access only to the specific model accounts and MCP tools its function requires, using resource-level collaborator roles. Scope the agent to its job rather than to the permissions of the person driving it, use approver roles for sensitive tools, and prefer team-based grants so access stays manageable.
Yes. Access rules on the MCP Gateway can narrow to specific tools within a server, so an agent can be granted a read-only tool while the write tool on the same server stays off limits. Because the gateway fronts every call, the rule covers every caller of that tool automatically.
Sí. TrueFoundry se ejecuta en su VPC, en sus instalaciones, en entornos aislados, híbridos o en múltiples nubes, y ningún dato sale de su dominio. Esta es la razón principal por la que las empresas reguladas lo eligen en lugar de las pasarelas solo SaaS.
Yes. It includes an MCP Gateway, Agent Gateway, and an MCP and Agents Registry with tool-level access control, governing agents from LangGraph, CrewAI, AutoGen, and custom frameworks from one place.



Las últimas noticias, artículos y recursos enviados a tu bandeja de entrada