



October 9, 2026
|
5 minutos de lectura


Obtenga acceso instantáneo a un entorno TrueFoundry en vivo. Implemente modelos, dirija el tráfico de LLM y explore la plataforma completa: su sandbox estará listo en segundos, sin necesidad de tarjeta de crédito.



Published: October 7, 2026
¡Una forma increíblemente rápida de crear, rastrear e implementar sus modelos!
La identidad de agente de IA es la credencial verificable que un agente registrado presenta en cada llamada que realiza. Responde a una pregunta que los tokens por sí solos no pueden: no "¿se presentó una credencial válida?", sino "¿qué agente está llamando y a quién representa en este momento?".
TrueFoundry ya reconoce dos tipos de principal, y la identidad de agente es el tercero.
La línea que importa es la delegación. Una cuenta virtual solo puede actuar como sí misma, por lo que si apunta una a un servidor MCP, cada llamada parecerá igual sin importar quién la haya solicitado. Una identidad de agente puede actuar en nombre de otra persona, por lo que un único agente registrado que sirve a cientos de personas sigue realizando llamadas que permanecen atribuibles a quien corresponda cada solicitud, mientras sigue siendo identificable como el agente. Esa es la propiedad que hace que el tráfico de los agentes sea auditable.
"Identidad no humana" (NHI, por sus siglas en inglés) es el término general que utilizan los equipos de seguridad para todo aquello que se autentica sin una persona detrás: cuentas de servicio, identidades de carga de trabajo, clientes de API y, ahora, agentes. Los agentes son los miembros más complejos de esa familia porque, a diferencia de una cuenta de servicio fija, se comportan de forma autónoma. Interpretan el contexto, eligen herramientas y encadenan llamadas, por lo que su gobernanza necesita todo lo que requiere una cuenta de servicio (rotación de credenciales, inventario) además de algunas cosas que nunca tuvo: reglas de delegación, un propietario responsable, atribución por salto y un interruptor de emergencia.
Tratar a un agente como "simplemente otra cuenta de servicio" es el error que conduce a agentes con privilegios excesivos que nadie puede rastrear. La gestión de identidades no humanas para agentes comienza otorgando a cada uno una identidad propia de primer nivel.
Dar a cada agente una identidad distinta es la decisión que desbloquea todo el modelo de gobernanza.
Ese último punto es la ventaja silenciosa. Una vez que se requiere una identidad para actuar, el registro deja de ser documentación y se convierte en el punto de control que hace posible cualquier otra medida.
En TrueFoundry, una identidad de agente no es un objeto independiente que se crea y se añade. Es un paso en el registro del agente, por lo que la identidad y el agente son uno a uno. Registre el agente y su identidad cobrará vida. Elimine el agente y la identidad desaparecerá con él.
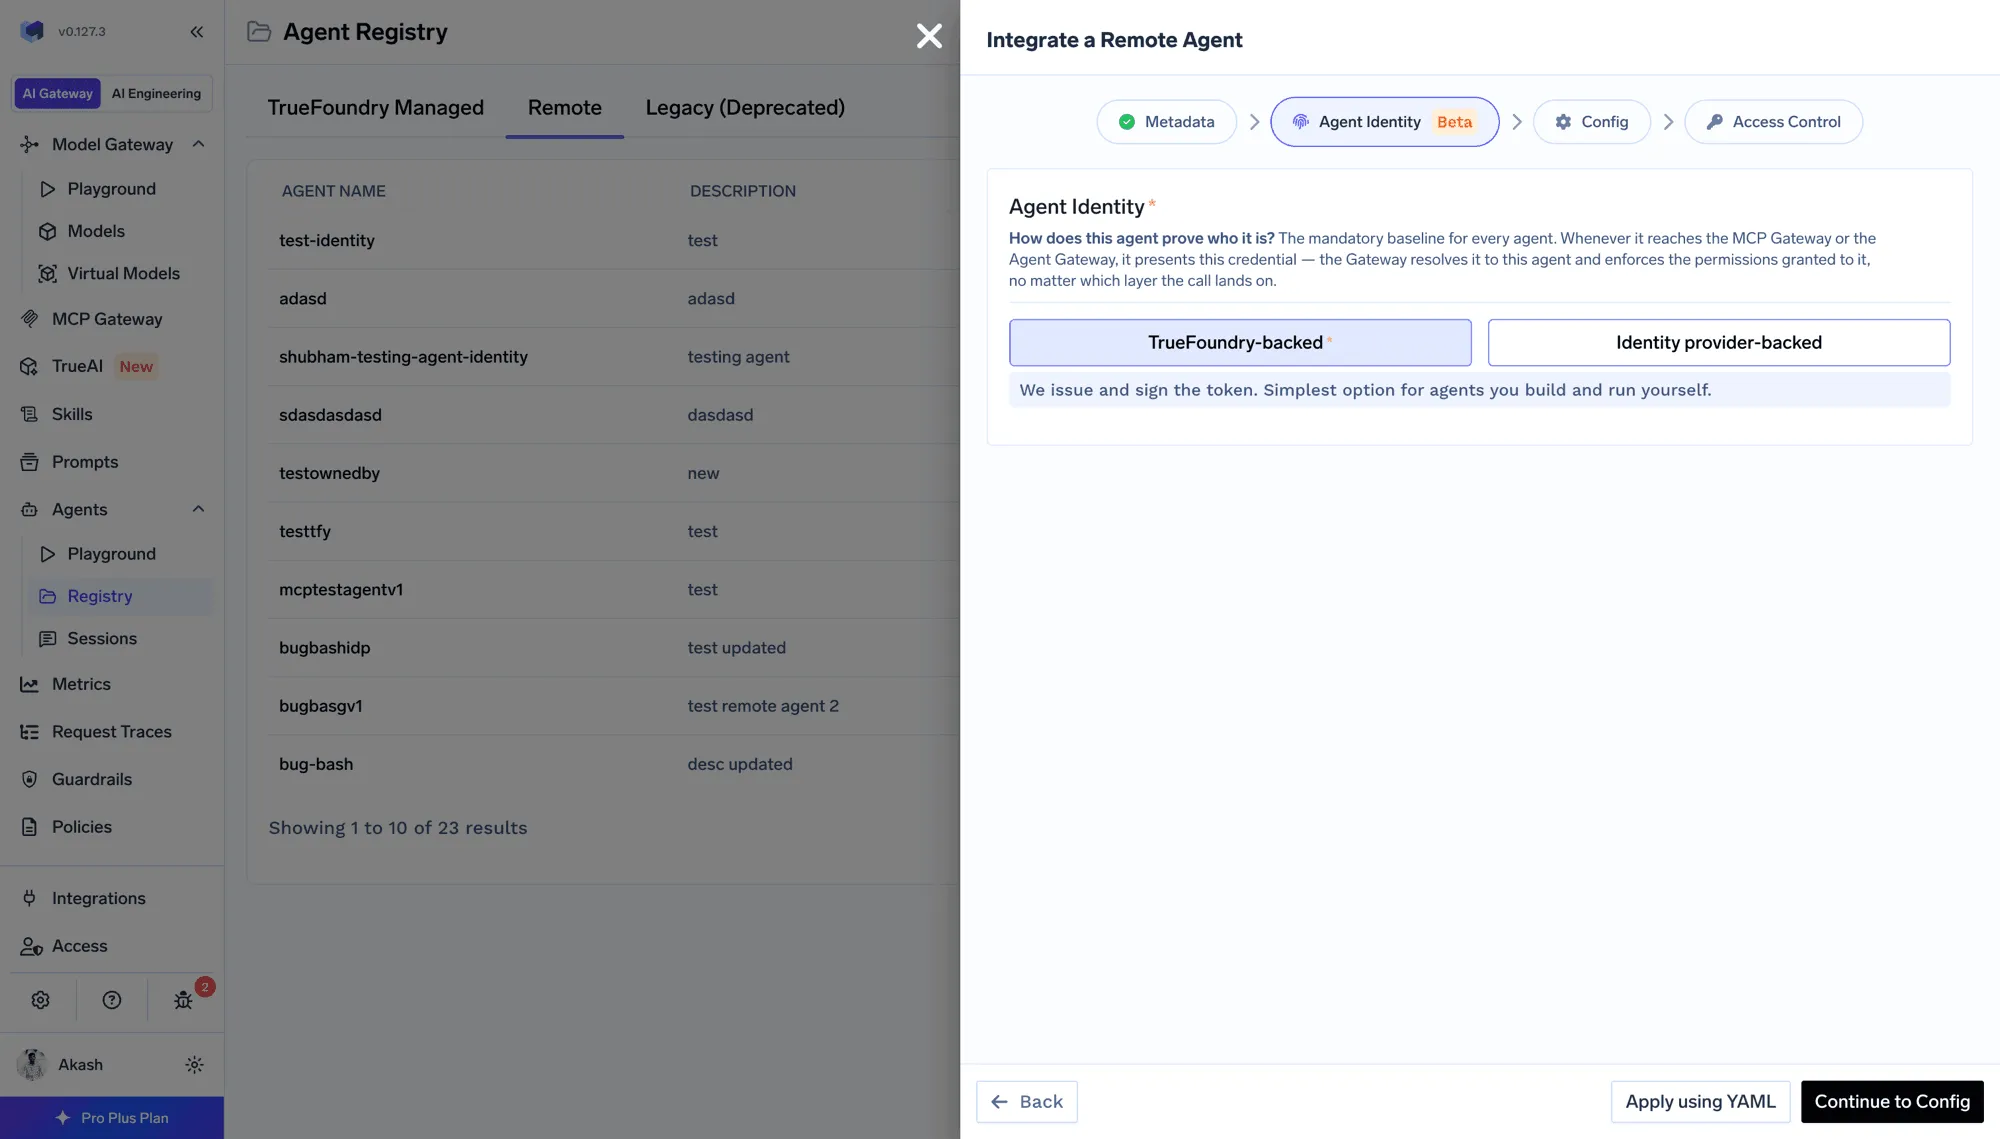
Captura de pantalla del producto, documentación de TrueFoundry: el paso de Identidad del agente en el registro de agentes.
Durante el registro, eliges cómo demuestra el agente su identidad:
La identidad significa lo mismo en ambos casos. Solo cambia el emisor, y puedes combinar emisores por agente dentro de un mismo inquilino.
Cuando tu proveedor de identidad aún no tiene capacidad de identidad de agente, TrueFoundry puede desempeñar los tres roles del plano de control. Emite la identidad de cada agente, autoriza cada llamada en la puerta de enlace del agente (Agent Gateway) y en la puerta de enlace MCP (MCP Gateway) y, mediante el intercambio de tokens, genera una credencial con alcance para cada salto. Tu SSO empresarial sigue haciendo lo que ya hace: autenticar a los usuarios humanos. En una llamada, el agente presenta su propia identidad junto con la del usuario, por lo que ambos son visibles al mismo tiempo:
curl https://gateway.truefoundry.ai/api/llm/chat/completions \
-H "Authorization: Bearer $USER_TOKEN" \
-H "x-tfy-agent-authorization: $AGENT_TOKEN" \
-H "Content-Type: application/json" \
-d '{
"model": "openai-main/gpt-4o",
"messages": [{"role": "user", "content": "Summarize my open issues"}]
}'
El agente obtiene su propio token del registro (la acción Obtener token en el agente), de la misma manera que lo hace una cuenta virtual.
La delegación no es ilimitada. Está restringida por los colaboradores del agente, definidos en el paso de Control de Acceso durante el registro. La misma lista que determina quién puede invocar al agente también decide en nombre de quién puede actuar.
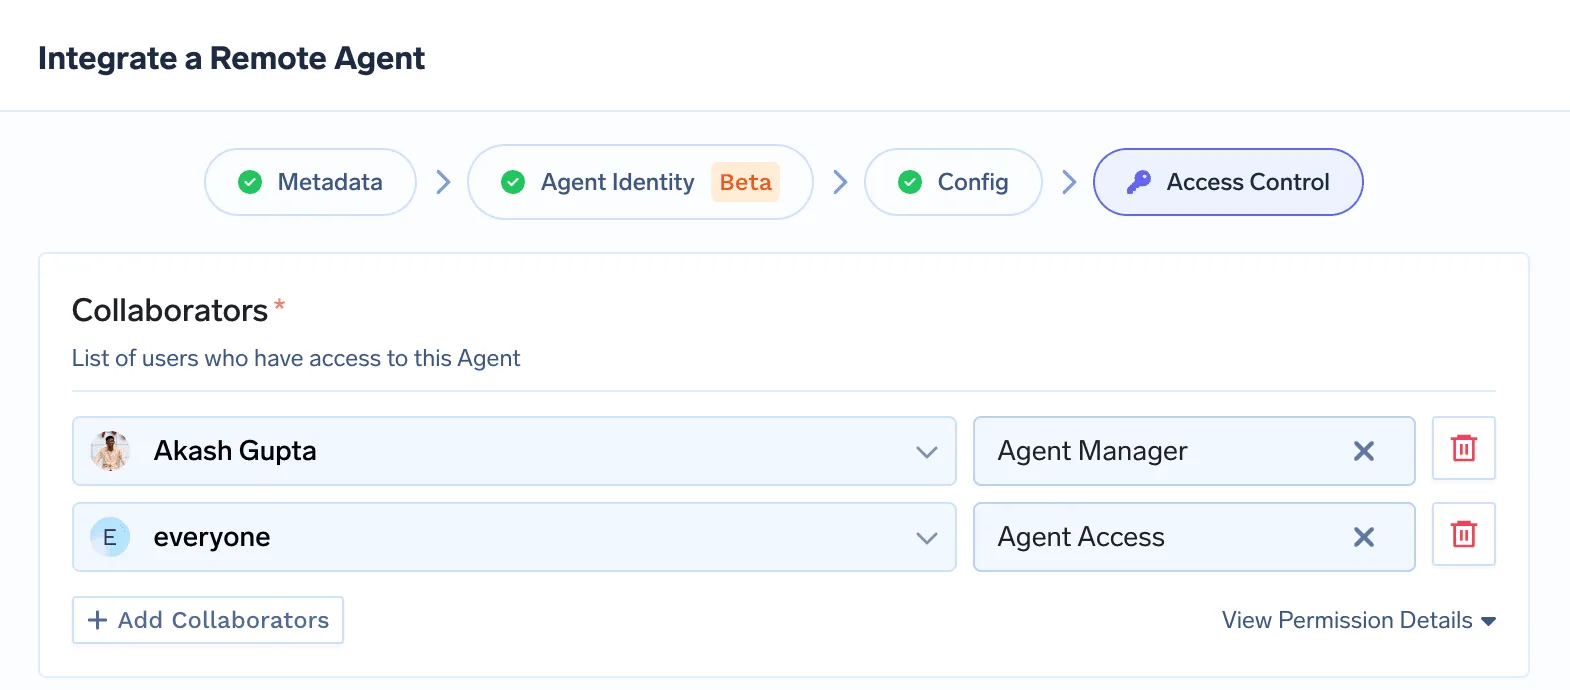
Captura de pantalla del producto, documentación de TrueFoundry: colaboradores y roles del agente.
UnaGestor del agente puede editar el agente. Acceso al agente puede invocarlo y hacer que actúe en su nombre. Un Propietario equipo, configurado por separado, sigue siendo responsable del agente desde su creación hasta su retirada. Esas concesiones constituyen la autoridad definida del agente: para qué personas puede actuar y a qué servidores MCP y modelos puede acceder.
TrueFoundry AI Gateway ofrece una latencia de entre 3 y 4 ms, gestiona más de 350 RPS en una vCPU, se escala horizontalmente con facilidad y está listo para la producción, mientras que LitellM presenta una latencia alta, tiene dificultades para superar un RPS moderado, carece de escalado integrado y es ideal para cargas de trabajo ligeras o de prototipos.




Non-human identity is the category for anything that authenticates without a person behind it, including service accounts, workload identities, API clients, and agents. Agents are the demanding case because they act autonomously, so they need delegation rules, an owner, per-hop attribution, and a kill switch on top of the rotation and inventory a service account needs.
A service account or virtual account can only ever act as itself, so calls from many callers look identical. An agent identity can act on behalf of a specific user or service, so a single agent serving many people still produces calls that stay attributable to each one. TrueFoundry keeps all three principal types distinct and enforces them at the gateway.
You register the agent. Identity is created as part of registration, either TrueFoundry-backed or issued by your own provider such as Okta, Entra, or SPIFFE. The agent then fetches its token from the registry and presents it on every call, and the gateways deny any caller without a registered identity.



Las últimas noticias, artículos y recursos enviados a tu bandeja de entrada
















