



October 27, 2026
|
Lesedauer: 5 Minuten


Erhalten Sie sofortigen Zugriff auf eine TrueFoundry-Live-Umgebung. Stellen Sie Modelle bereit, leiten Sie den LLM-Verkehr weiter und erkunden Sie die gesamte Plattform — Ihre Sandbox ist in Sekundenschnelle einsatzbereit, ohne dass eine Kreditkarte erforderlich ist.


Unglaublich schnelle Methode zum Erstellen, Verfolgen und Bereitstellen Ihrer Modelle!
Fragen Sie zehn Sicherheitsexperten, was ein KI-Gateway eigentlich macht, und Sie erhalten zehn verschiedene Antworten: ein Proxy, der API-Schlüssel austauscht; ein Ort, um Prompts zu protokollieren; eine Firewall für Chatbots. Nichts davon ist direkt falsch, aber nichts davon ist das vollständige Bild. Und genau in der Lücke zwischen „teilweise richtig“ und „tatsächliche Steuerung der KI-Nutzung“ entstehen Sicherheitslücken.
Der „Cost of a Data Breach Report 2025“ von IBM ergab, dass 20 % der betroffenen Unternehmen durch „Shadow AI“ kompromittiert wurden – also durch Mitarbeiter, die generative KI-Tools nutzten, die von der Sicherheitsabteilung weder genehmigt noch bekannt waren. Dies erhöhte die durchschnittlichen Kosten eines Sicherheitsvorfalls um etwa 670.000 US-Dollar. Unter diesen Unternehmen verfügten 97 % nicht über angemessene Zugriffskontrollen, und eine Umfrage des Ponemon Institute unter 600 Organisationen ergab, dass 63 % überhaupt keine Richtlinie zur KI-Governance hatten. [1]
Kostentransparenz und Governance lassen sich nicht durch den Kauf eines weiteren Tools lösen. Dieser Beitrag betrachtet das Thema aus der Perspektive eines CISO: Können Sie die gesamte KI-Nutzung in Ihrem Unternehmen sehen und steuern, was können Sie tun, sobald Sie sie sehen, und lässt sich dies in Ihren bestehenden Tech-Stack integrieren?
Fragen Sie die meisten Sicherheitsverantwortlichen nach einer Liste aller im Unternehmen genutzten KI-Tools, werden sie diese nicht liefern können. KI-Nutzung findet über mindestens vier verschiedene Wege statt, und für jeden ist eine andere Lösung erforderlich.
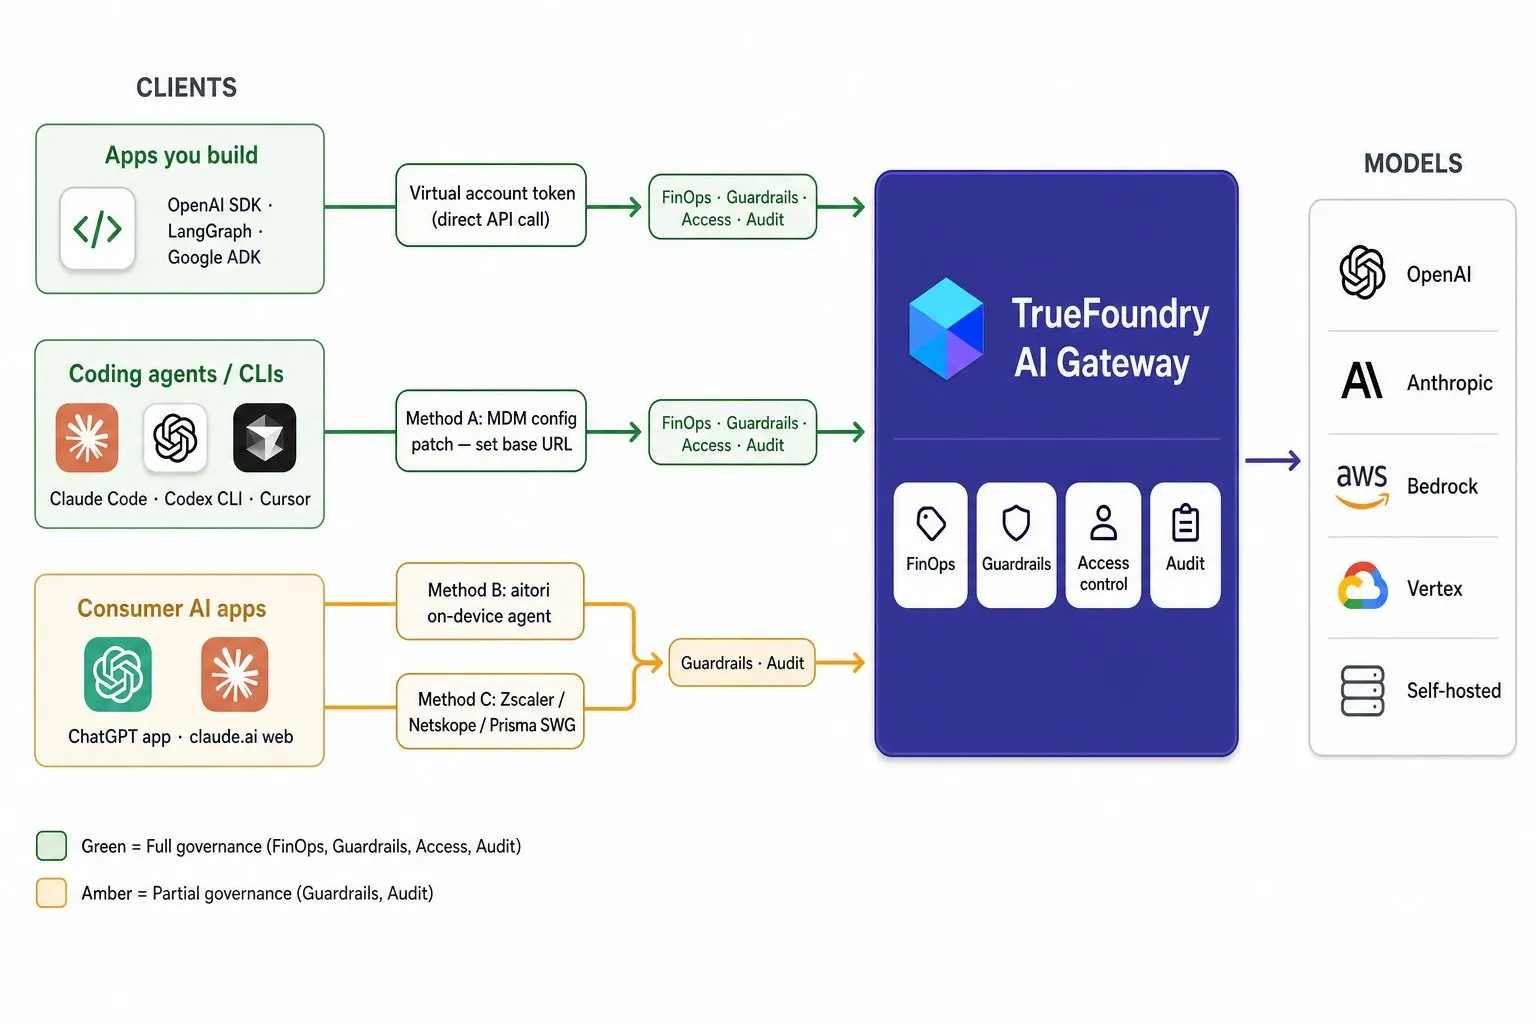
Apps und Agenten, die Ihre eigenen Entwickler erstellen. Der einfachste Fall, da Ihre Teams den Code kontrollieren. Leiten Sie Aufrufe über einen begrenzten, widerrufbaren Berechtigungsnachweis anstelle eines rohen API-Schlüssels. TrueFoundry erreicht dies mit einem Virtual Account Token: Es ist an eine einzelne Anwendung gebunden, in den Protokollen als diese Anwendung sichtbar und kann individuell deaktiviert werden.
Desktop- und CLI-Tools, die Mitarbeiter bereits verwenden. Cursor, Claude Code und Codex CLI erlauben es in der Regel, den Endpunkt festzulegen, mit dem sie kommunizieren. Damit wird die Durchsetzung zu einem Konfigurationsproblem, nicht zu einem Abfangproblem: Verteilen Sie den Gateway-Endpunkt von TrueFoundry unternehmensweit über Ihr MDM (Jamf, Intune).
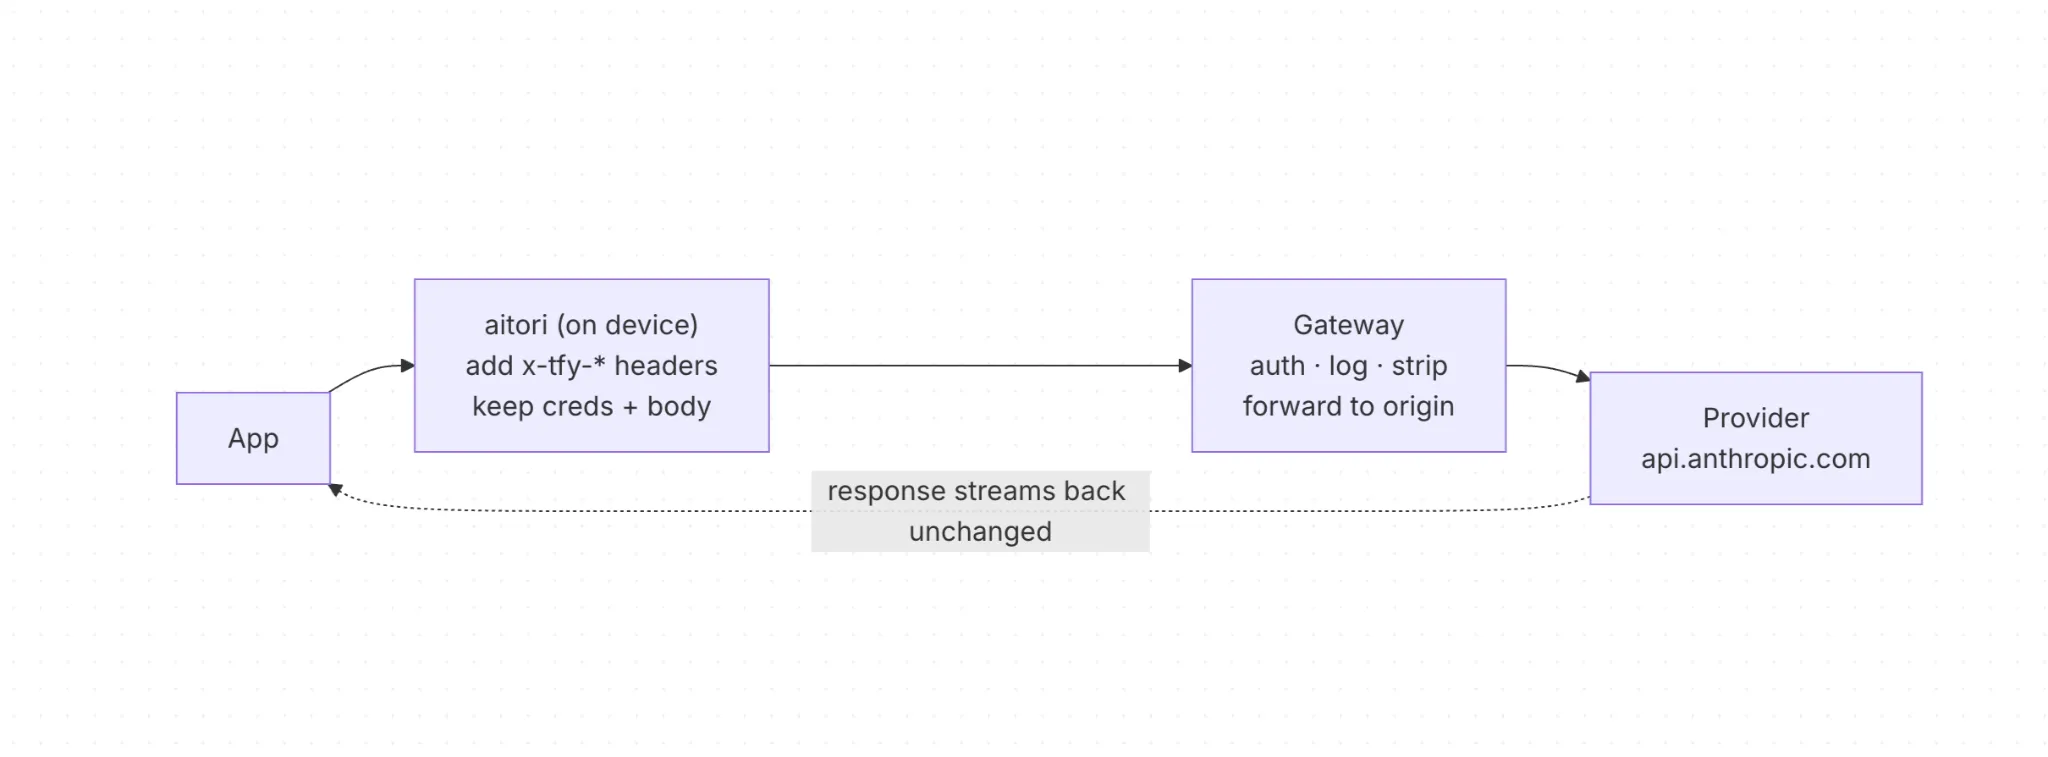
Consumer-Webanwendungen. Die Weboberflächen von ChatGPT und Claude sind der schwierige Fall: keine Konfigurationsdatei, kein Code, der geändert werden kann. TrueFoundry löst dies mit aitori, einem gerätebasierten Proxy, der wie ein VPN-Client funktioniert, den Datenverkehr auf Betriebssystemebene abfängt und über ein Gerätezertifikat an das Gateway weiterleitet. Es ist Open Source: der Code ist auf GitHub verfügbar.
KI, die in bereits bezahlte SaaS-Tools eingebettet ist. Salesforce Einstein, KI-Zusammenfassungen in Slack und ähnliche Funktionen sind die ehrliche Ausnahme. Der Modellaufruf verlässt niemals die Server des Anbieters, daher gibt es nichts abzufangen. Kein Gateway, auch nicht das von TrueFoundry, kann dies derzeit lösen; die Alternative sind Kontrollen im CASB-Stil oder die administrativen Einstellungen des jeweiligen Anbieters.
Drei von vier Türen sind heute lösbar. Die vierte ist es nicht, und bei jedem Anbieter, der etwas anderes behauptet, sollten Sie genauer hinsehen.
Transparenz beantwortet die Frage, „was passiert“. Das Handeln lässt sich in drei Bereiche unterteilen.
Die meisten betrachten dies nur aus einem Blickwinkel: Wie schnell wird der Zugriff entzogen, wenn jemand das Unternehmen verlässt? TrueFoundry löst dies über SSO mit SCIM, JIT oder einladungsbasierter Bereitstellung, sodass eine Änderung der IdP-Gruppe automatisch zu einer Änderung der Zugriffsberechtigungen führt. Dies umfasst auch die Authentifizierung (Tokens, die an Okta, Entra oder Google Workspace gebunden sind und sofort ungültig werden, sobald das IdP-Konto deaktiviert wird), rollenbasierte Zugriffssteuerung nach dem Prinzip der geringsten Rechte sowie die laufende Überwachung, wer aktuell über privilegierte Zugriffe verfügt.
Der Aspekt, den die meisten Anbieter auslassen, ist die Identität von Nicht-Menschen. Teams erstellen Agenten auf Basis beliebiger Frameworks (LangGraph, CrewAI, Bedrock, eigene Skripte), und niemand ist gezwungen, deren Existenz zu melden, bevor sie beginnen, interne Tools aufzurufen. Das ist Schatten-IT, nur dass das, was sich im Verborgenen abspielt, Aktionen ausführen kann, anstatt nur Daten zu lesen. Die Lösung von TrueFoundry trennt die Identität eines Agenten (wer ist dieser Agent, für jeden Agenten erforderlich) von seiner Registrierung (was er tun darf, in wessen Namen). Bei einer Kette von Planungs-Agent über Recherche-Agent bis hin zu Retrieval-Agent und Tool-Aufrufen nutzt TrueFoundry Token-Austausch: Jeder Schritt erhält ein neues Token, der Mensch bleibt die verantwortliche Instanz, und jeder agierende Agent wird protokolliert, anstatt hinter dem Namen des Menschen zu verschwinden. Vollständige Aufschlüsselung der Agenten-Identität und Multi-Agenten-Governance finden Sie hier, einschließlich der Zuordnung zu Okta Cross-App Access und Microsoft Entra On-Behalf-Of.
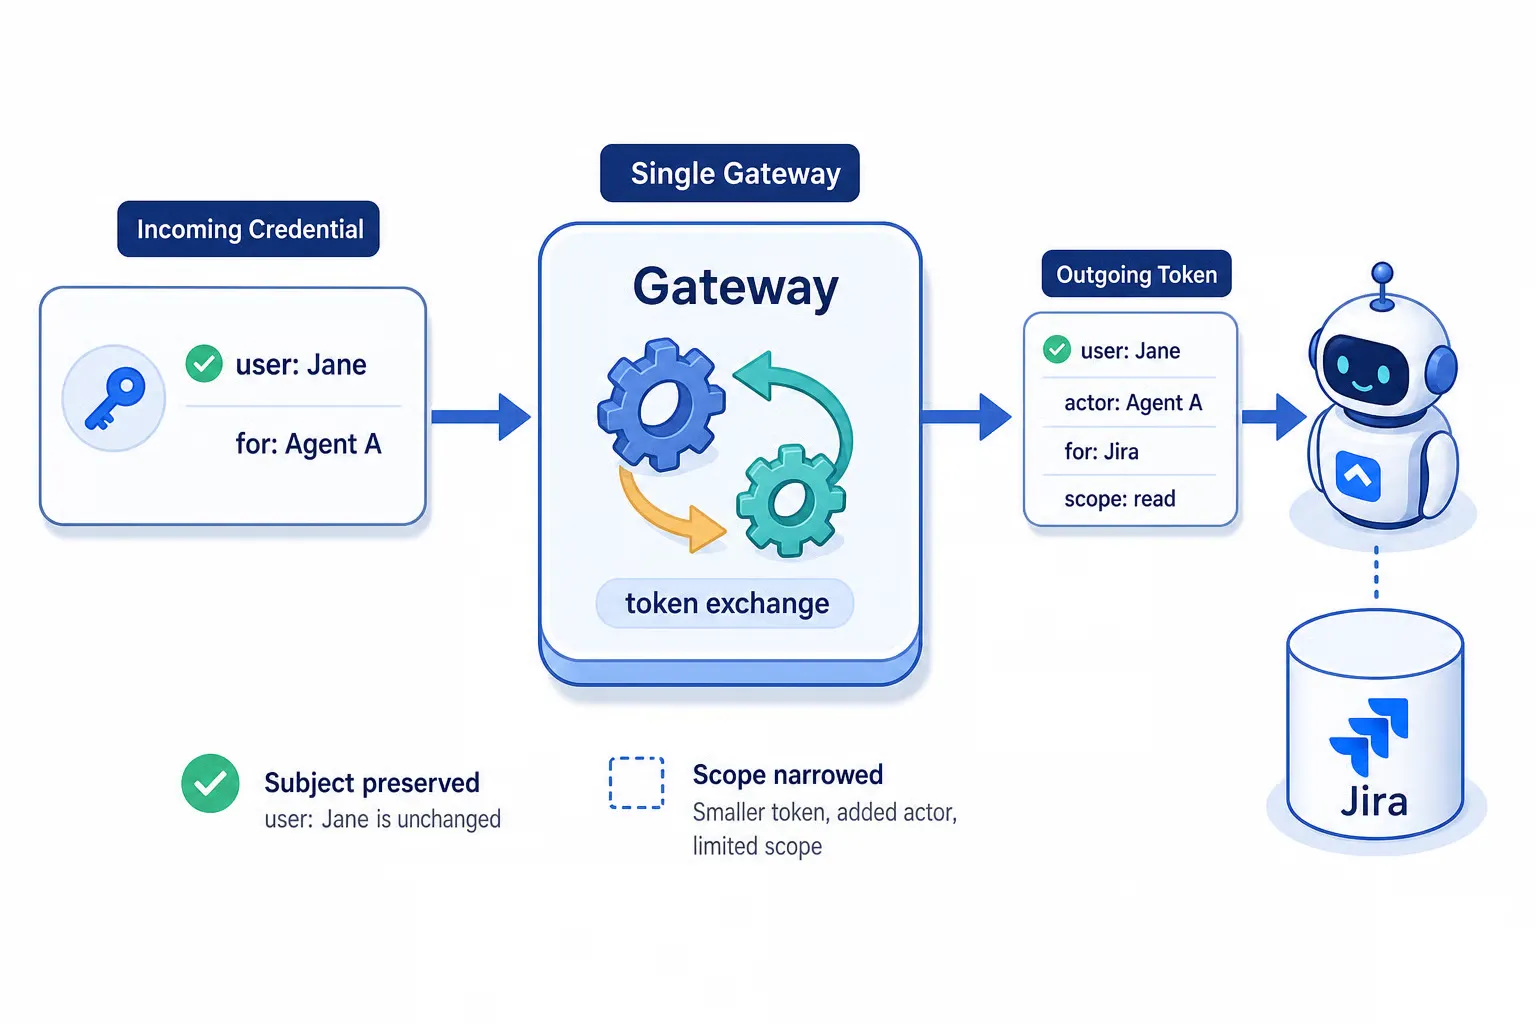
Token-Austausch an einem zentralen Gateway: Das Subjekt (Benutzer) bleibt erhalten, der agierende Agent wird aufgezeichnet und der Geltungsbereich auf den nächsten Empfänger beschränkt
MCP-Tools führen echte Aktionen aus (Schreiben in eine Datenbank, Senden einer E-Mail) – das hat einen größeren Wirkungsbereich als eine Chat-Antwort. Das MCP-Gateway von TrueFoundry trennt die Authentifizierung des Aufrufers, die Steuerung, welcher Benutzer oder welche App auf welchen spezifischen Server und welche Tools zugreifen darf (auf Tool-Ebene, nicht für den gesamten Server), sowie die Authentifizierung des Gateways gegenüber dem Server, unabhängig vom eingehenden Aufruf. Dadurch kann ein privater, in einer VPC gehosteter Server über einen Tunnel ohne eingehende Ports erreicht werden, der zentral registriert wird, anstatt für jeden Entwickler einzeln.
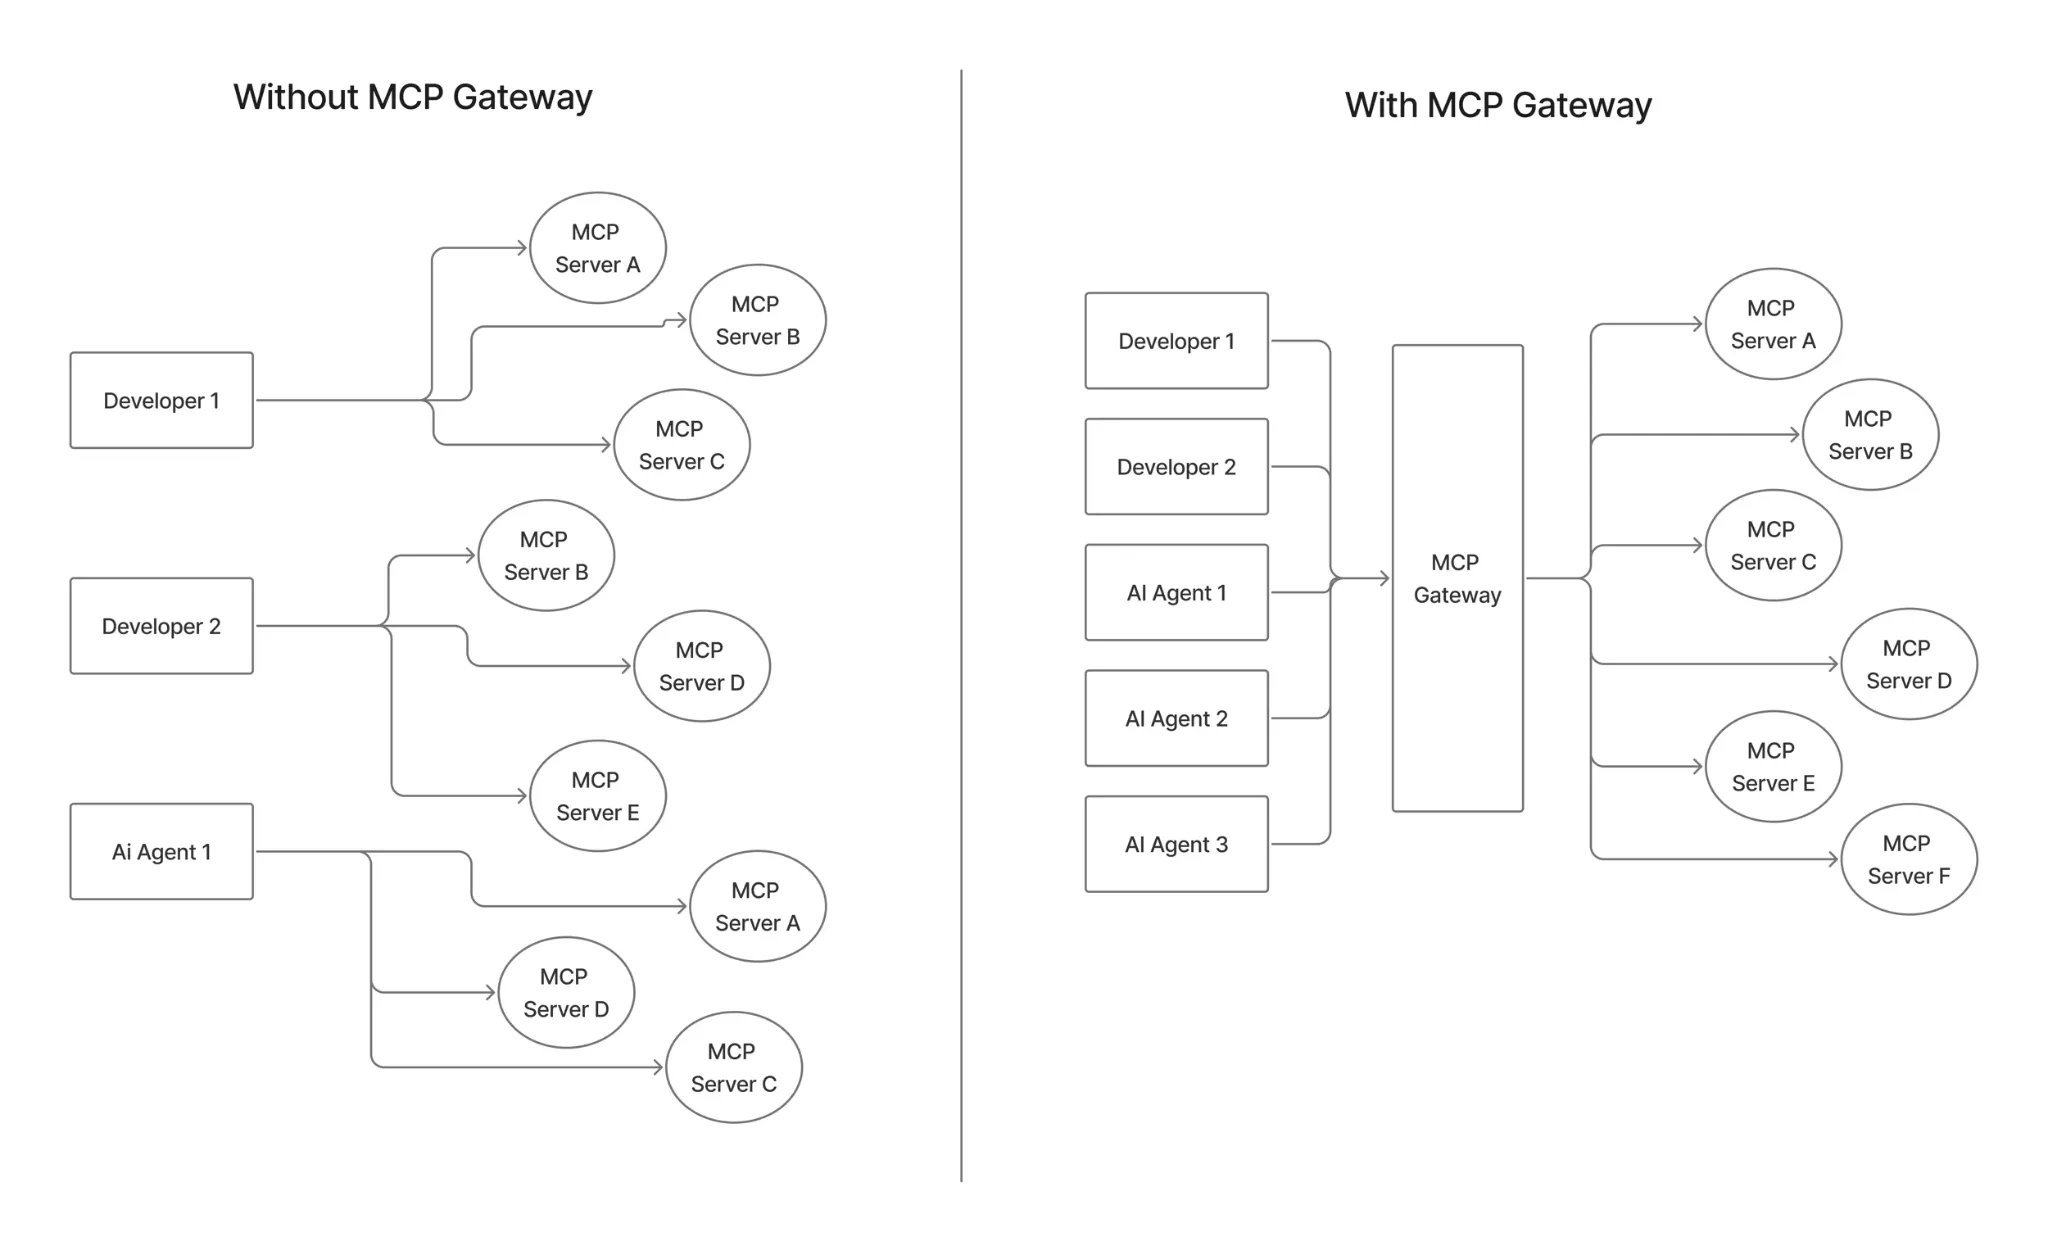
Vorher vs. Nachher: Der Unterschied durch das MCP-Gateway
Das alles verrät Ihnen jedoch noch nicht, was sich in einem Aufruf befindet. Dafür sorgen Leitplanken (Guardrails), die den Inhalt selbst lesen und bereinigen – in beide Richtungen und auch bei MCP-Tool-Aufrufen. Das AI-Gateway von TrueFoundry bietet integrierte Leitplanken (Erkennung von PII/PHI, Schutz vor Prompt-Injection, Inhaltsmoderation, Erkennung von Geheimnissen, benutzerdefinierte Richtlinien über Cedar oder OPA) und lässt sich zudem mit jedem Guardrail-Anbieter verbinden, den Sie bereits nutzen. Mehr zur MCP-Governance und Laufzeit-Leitplanken finden Sie hier, und mehr zur Identitätsseite hier.
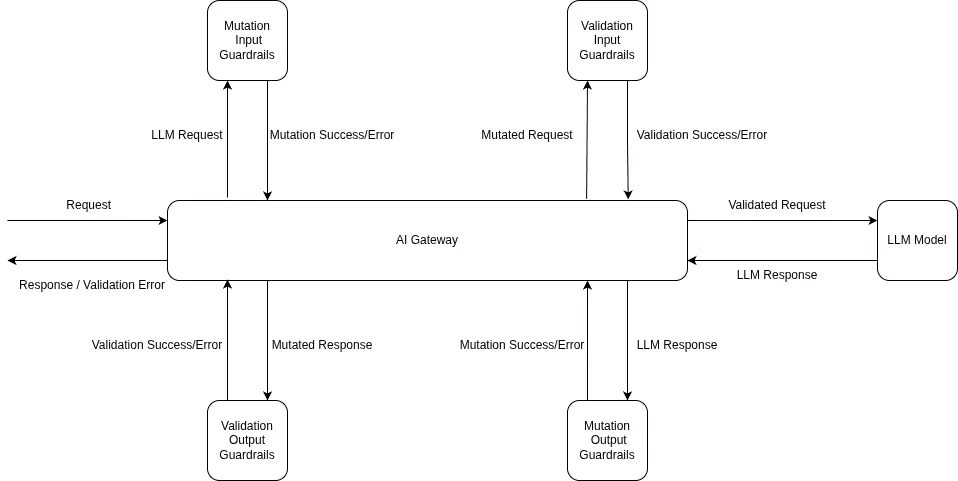
LLM-Request-Guardrail-Flow
„Wir protokollieren alles“ bedeutet meist eines von drei Dingen: ein Live-Dashboard für laufende Transparenz, die automatische Erfassung jedes Prompts, jeder Antwort, Identität und Kosten für forensische Rekonstruktionen oder einen sauberen SIEM-Export (Splunk, Datadog, Grafana) für Compliance-Nachweise. TrueFoundry deckt alle drei Aspekte mit demselben Protokoll ab – das ist der eigentliche Beleg für eine SOC 2- oder HIPAA-Konformität. Vollständige Audit-Trail-Checkliste hier.
Der eigentliche Einwand ist hier meist das Change Management, nicht die Technologie: Niemand möchte Tools entfernen, denen er vertraut. Ein gut konzipiertes AI-Gateway arbeitet nachgelagert zu dem, was Sie bereits einsetzen.
Leiten Sie den KI-Datenverkehr von Ihrem SWG (Zscaler, Netskope) mit der Identität des Benutzers im Header an das Gateway von TrueFoundry weiter; die Steuerung erfolgt von dort aus, ohne die Aufgabe des SWG zu ersetzen. Jamf und Intune verteilen aitori unternehmensweit wie jeden anderen Agenten. CrowdStrike Falcon übernimmt eine andere Rolle als Sicherheitsnetz, das nicht autorisierte KI-Apps direkt am Endpunkt blockiert. Nichts davon verlangt von Ihnen, sich zwischen Ihrem Stack und TrueFoundry zu entscheiden; es erfordert lediglich, dass TrueFoundry sich in diesen integriert.
Es lohnt sich, dies zu prüfen, anstatt es vorauszusetzen. Achten Sie auf SOC 2 Type II-, HIPAA- und GDPR-Abdeckung mit veröffentlichten Attestierungen (die von TrueFoundry finden Sie unter trust.truefoundry.com), einen dokumentierten Zeitplan für Zugriffsüberprüfungen, jährliche Penetrationstests mit nachverfolgter Fehlerbehebung sowie eine kurze, offengelegte Liste der Unterauftragsverarbeiter.
Ein KI-Gateway sollte anhand von drei Fragen bewertet werden: Kann es jede Art von KI-Traffic sehen und steuern, bietet es echte Kontrolle, sobald der Traffic sichtbar ist, und lässt es sich nahtlos in Ihren bestehenden Tech-Stack integrieren?
Wenn Sie dies für Ihr eigenes Unternehmen prüfen, erfahren Sie, wie das KI-Gateway von TrueFoundry das Gesamtbild abdeckt.
TrueFoundry AI Gateway bietet eine Latenz von ~3—4 ms, verarbeitet mehr als 350 RPS auf einer vCPU, skaliert problemlos horizontal und ist produktionsbereit, während LiteLM unter einer hohen Latenz leidet, mit moderaten RPS zu kämpfen hat, keine integrierte Skalierung hat und sich am besten für leichte Workloads oder Prototyp-Workloads eignet.





Die neuesten Nachrichten, Artikel und Ressourcen werden in Ihren Posteingang gesendet
















