October 16, 2026
|
Lesedauer: 5 Minuten


Erhalten Sie sofortigen Zugriff auf eine TrueFoundry-Live-Umgebung. Stellen Sie Modelle bereit, leiten Sie den LLM-Verkehr weiter und erkunden Sie die gesamte Plattform — Ihre Sandbox ist in Sekundenschnelle einsatzbereit, ohne dass eine Kreditkarte erforderlich ist.




Unglaublich schnelle Methode zum Erstellen, Verfolgen und Bereitstellen Ihrer Modelle!
Die meisten Unternehmen schützen Datenbanken, Anwendungen und Dateisysteme durch etablierte Zugriffskontrollen. Weitaus weniger wenden vergleichbare Sicherheitsmaßnahmen auf KI-Systeme an, was zu Lücken bei Modellen, Tools, Agenten und verbundenen Daten führt. Diese Lücken können sensible Daten offenlegen und Sicherheitsrisiken erhöhen. Zudem können sie Untersuchungen nach schwerwiegenden Sicherheitsvorfällen erschweren.
KI-Zugriffskontrolle definiert, welche Benutzer, Dienste oder Agenten mit KI-Ressourcen des Unternehmens interagieren dürfen. Sie regelt zudem die zulässigen Aktionen nach erfolgreicher Authentifizierung und Autorisierung. Ein effektives Zugriffsmanagement muss jeden menschlichen Benutzer, jede Dienstidentität und jeden KI-Agenten abdecken, die am Workflow beteiligt sind.
Moderne Umgebungen bringen zusätzliche Herausforderungen mit sich, da generative KI-Anwendungen Modelle mit Tools und Unternehmensinformationen verknüpfen. Ein LLM-Gateway kann die Modellauthentifizierung und -berechtigungen hinter einer zentralen, gesteuerten Schnittstelle bündeln. Diese Architektur schützt die Benutzererfahrung und reduziert gleichzeitig eine fragmentierte Autorisierung über verschiedene Large Language Models hinweg.
Dieser Leitfaden erläutert, was KI-Zugriffskontrolle ist, welche vier Betriebsmodelle es gibt und was ihre zentralen Sicherheitsprinzipien sind. Er untersucht zudem, wie künstliche Intelligenz bestehende Kontrollen stärkt. Abschließend wird erklärt, wie die Durchsetzung auf Infrastrukturebene Modelle, Agenten, Tools und Unternehmensdaten schützt.
Die Bedeutung von KI-Zugriffskontrolle ist unkompliziert, auch wenn die Implementierung in komplexen Umgebungen schwierig ist. Sie definiert, welche Identitäten auf Modelle, Agenten, Tools und Datensätze zugreifen dürfen. Sie bestimmt zudem die zulässigen Operationen, nachdem eine Identität authentifiziert und autorisiert wurde.
Drei Bereiche definieren den praktischen Umfang der KI-Zugriffskontrolle:
Diese Schutzmaßnahmen verhindern den unbefugten Zugriff auf sensible Informationen, geschützte Systeme und geistiges Eigentum des Unternehmens. Sie begrenzen zudem unbefugte Aktionen, nachdem ein legitimer Benutzer einen agentenbasierten Workflow gestartet hat. Eine effektive Governance umfasst Identität, delegierte Befugnisse, Ressourcenberechtigungen und alle daraus resultierenden Zugriffsentscheidungen.
Im Gegensatz zu herkömmlichen Anwendungen können Agenten nach einer einzigen Anfrage weiterhin über mehrere Tools hinweg agieren. Daher darf die Autorisierung nicht bei der ersten Anmeldung enden. Richtlinien müssen der Identität des Benutzers bei jedem Modellaufruf, jeder Abrufanfrage und jedem Tool-Aufruf folgen.
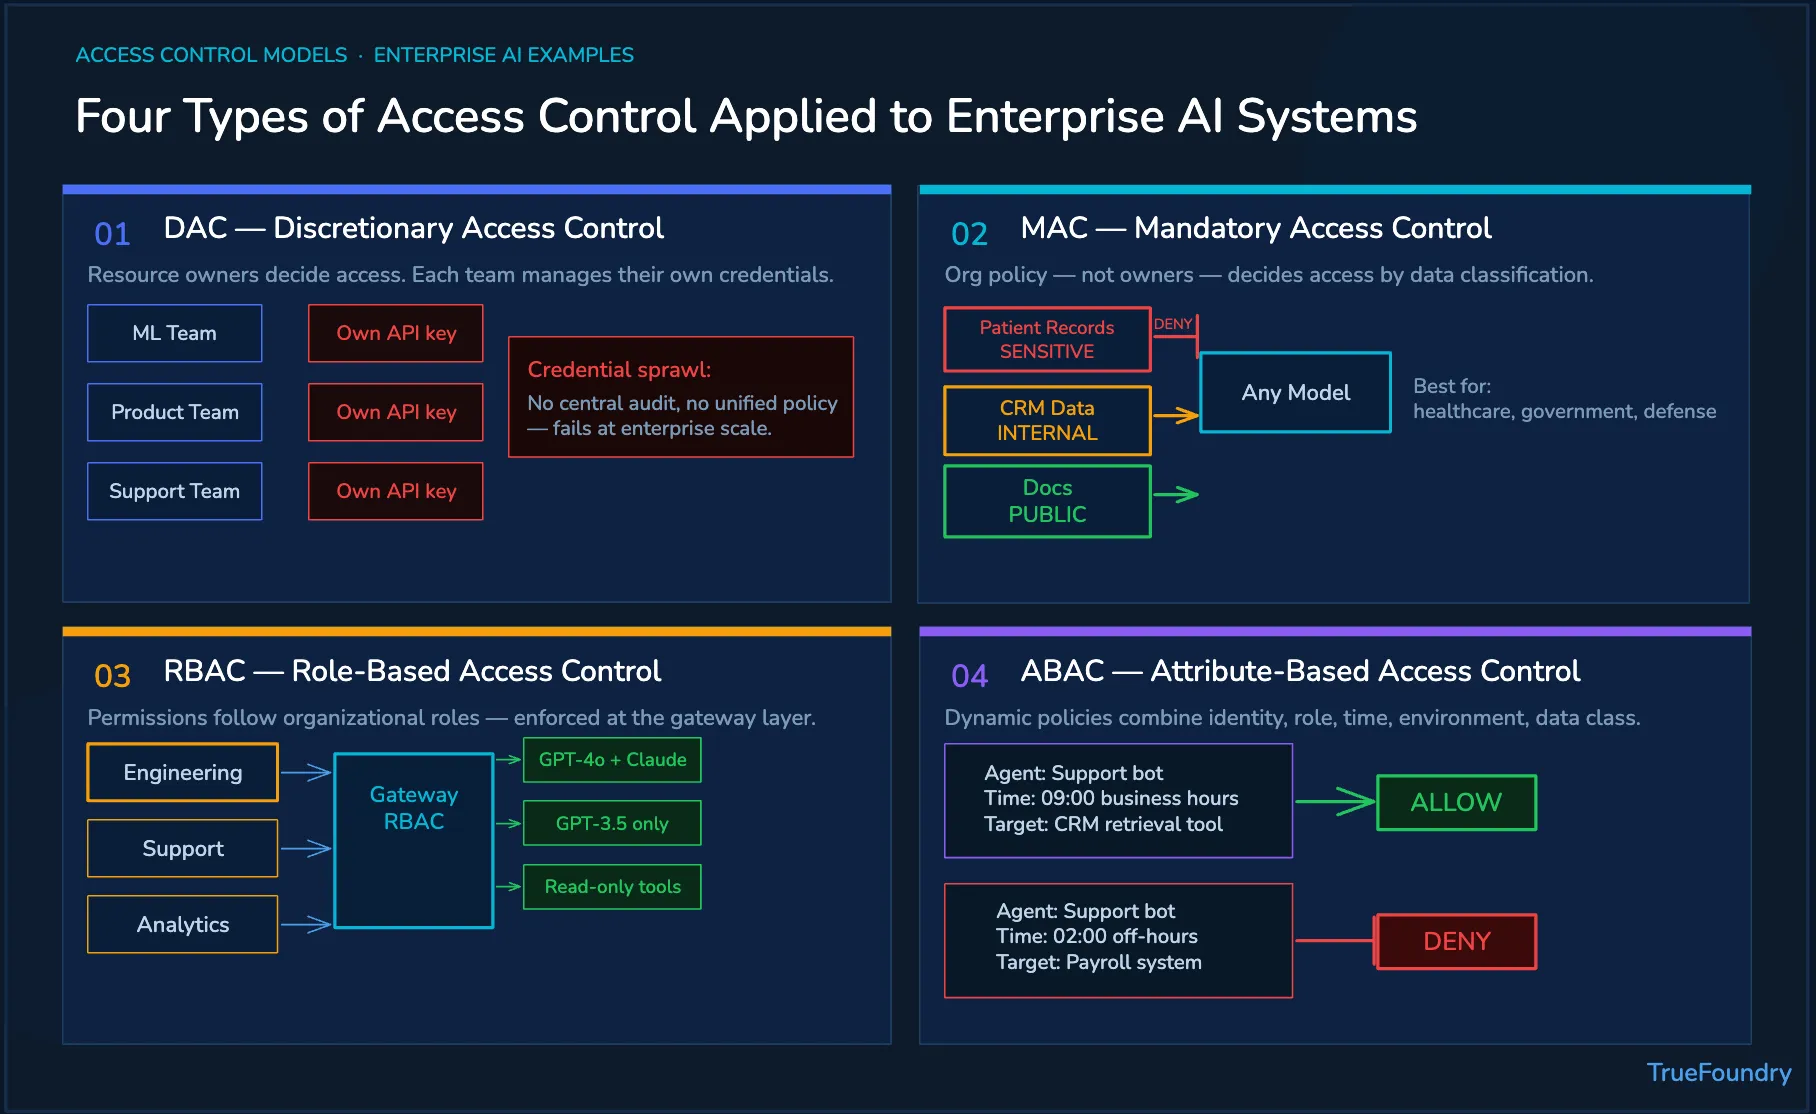
Zugriffskontrollsysteme für Unternehmen nutzen bewährte Frameworks zur Erteilung, Durchsetzung und Überprüfung von Berechtigungen. Diese Modelle bleiben auch für KI-Workloads relevant, obwohl Agenten dynamische Ausführungen und delegierte Befugnisse einführen. Die traditionelle Zugriffskontrolle bildet daher das Fundament, während kontextbezogene Regeln das moderne KI-Verhalten steuern.
Bei der diskretionären Zugriffskontrolle (DAC) entscheiden die Eigentümer einer Ressource, wer Zugriff erhält. In KI-Umgebungen können einzelne Teams Modell-Anmeldedaten, Tool-Berechtigungen und Agentenkonfigurationen verwalten. Diese Flexibilität kann Experimente unterstützen, solange die Workflows klein und klar zugeordnet sind.
Dieser Ansatz wird bei verteilten Teams und gemeinsam genutzten Produktionsressourcen schwierig. Inkonsistente Entscheidungen können zu einer unkontrollierten Ausbreitung von Anmeldedaten, schleichender Rechteausweitung und mangelnder Verantwortlichkeit führen. DAC erfordert daher eine zentrale Überprüfung, bevor der Zugriff über isolierte Entwicklungsumgebungen hinausgeht.
Die obligatorische Zugriffskontrolle (MAC) wendet unternehmensweite Klassifizierungen anstelle der Entscheidungsfreiheit von Ressourceneigentümern an. Modelle erhalten Berechtigungen basierend auf Informationslabels und Ressourcenbeschränkungen. Dieses Modell eignet sich für Behörden, das Gesundheitswesen, Finanzinstitute und Verteidigungsumgebungen mit strengen Anforderungen an die Datenverarbeitung.
MAC kann verhindern, dass ausgewählte Modelle auf eingeschränkte Datensätze oder Produktionsdaten zugreifen. Die Stärke dieses Modells hängt von einer präzisen Klassifizierung und konsistenten Sicherheitsrichtlinien ab. Eine fehlerhafte Kennzeichnung kann zu Compliance-Verstößen führen oder Informationen über genehmigte Grenzen hinaus offenlegen.
Teams sollten MAC-Regeln mit den geltenden KI-Sicherheitsframeworks verknüpfen. Diese Abstimmung hilft dabei, regulatorische Compliance-Anforderungen in definierte Klassifizierungen, Kontrollen, Nachweise und Verantwortlichkeiten zu übersetzen.
Die rollenbasierte Zugriffskontrolle (RBAC) weist Berechtigungen entsprechend den organisatorischen Verantwortlichkeiten zu. Rollen in den Bereichen Entwicklung, Support, Analyse und Sicherheit erhalten Zugriff auf vordefinierte Modelle oder Tools. Dieses Modell vereinfacht die Bereitstellung, wenn die Verantwortlichkeiten über Teams und Anwendungen hinweg stabil bleiben.
RBAC unterstützt Identitäts-Governance, Identitätsmanagement und die wiederholbare Durchsetzung von Richtlinien über Unternehmens-Workloads hinweg. Die Gateway-Durchsetzung bewertet Rollen, bevor Anfragen die Modelle oder Tools erreichen. Eine zentrale KI-Governance verknüpft Berechtigungen zudem mit Verantwortlichkeit, Revisionsfähigkeit und Lebenszyklus-Überwachung.
Die attributbasierte Zugriffskontrolle (ABAC) bewertet Identität, Abteilung, Umgebung, Zeit, Ressourcenklassifizierung und den Ursprung der Anfrage. Diese kontextbezogenen Signale unterstützen dynamische Zugriffsrichtlinien für komplexe agentenbasierte Workflows. Richtlinien können beispielsweise Kundensupport-Tools während der genehmigten Arbeitszeiten erlauben und den Zugriff auf Produktionsressourcen außerhalb dieser Zeiten verweigern.
ABAC kann zudem das Benutzerverhalten, das aktuelle Risiko und kürzliche Zugriffsmuster in Echtzeit analysieren. Dies ermöglicht granulare Entscheidungen, wenn sich Aufgabenbedingungen schnell ändern. Eine klare Priorisierung der Richtlinien bleibt notwendig, da konkurrierende Attribute zu inkonsistenten Ergebnissen führen können.
Eine starke KI-Zugriffskontrolle basiert auf vier Prinzipien, die für alle Zugriffsmodelle gelten. Diese Best Practices reduzieren das Risiko, das durch Fehlkonfigurationen von Berechtigungen entsteht. Sie stärken die Sicherheitslage des Unternehmens und verknüpfen das Berechtigungsdesign mit dem unternehmensweiten Risikomanagement.
Diese Prinzipien verringern auch die Anfälligkeit gegenüber neuen KI-Sicherheitsbedrohungen. Jede Berechtigung sollte einen Eigentümer, einen genehmigten Zweck, einen Überprüfungszeitplan und eine Widerrufsbedingung haben.
KI stärkt auch bestehende Zugriffsprozesse durch schnellere Analysen und adaptive Entscheidungsfindung. Maschinelles Lernen kann große Datenmengen über Benutzer, Dienste, Geräte und Anwendungen hinweg untersuchen. Diese Funktionen ergänzen traditionelle Methoden und helfen Teams dabei, sich ändernde Risiken zu erkennen, bevor schädliche Zugriffe fortgesetzt werden.
KI kann auch die physische Sicherheit in Einrichtungen und Sperrbereichen stärken. Gesichtserkennung, Videoanalysen und IoT-Geräte können helfen, physische Sicherheitsbedrohungen zu identifizieren. Diese Funktionen sollten innerhalb kontrollierter Sicherheitssysteme betrieben werden, die Datenschutz, Verhältnismäßigkeit und den Umgang mit falsch-positiven Ergebnissen berücksichtigen.
Die Einbettung der KI-Zugriffskontrolle in den Anwendungscode wird schwierig, wenn sich Modelle, Agenten und Tools vervielfachen. TrueFoundry wendet Zugriffsregeln über die AI Gateway, das direkt im Inferenzpfad arbeitet. Es zentralisiert Authentifizierung, Autorisierung, Überwachung und Steuerung über eine einzige Plattform.
Dieser Ansatz auf Infrastrukturebene stärkt die Datensicherheit, da jede Anfrage dieselbe Durchsetzungsschicht durchläuft. Er hilft Teams zudem dabei, Fehlkonfigurationen zu erkennen, bevor sie zu ernsthaften Sicherheitslücken werden. Die Richtlinien bleiben über Anbieter, Anwendungen, Agenten, Tools und Bereitstellungsumgebungen hinweg konsistent.
Buchen Sie eine Demo, um zu sehen, wie TrueFoundry Identität, Richtlinienkontrollen und Revisionsfähigkeit für jeden KI-Workload im Unternehmen zentralisiert.
TrueFoundry AI Gateway bietet eine Latenz von ~3—4 ms, verarbeitet mehr als 350 RPS auf einer vCPU, skaliert problemlos horizontal und ist produktionsbereit, während LiteLM unter einer hohen Latenz leidet, mit moderaten RPS zu kämpfen hat, keine integrierte Skalierung hat und sich am besten für leichte Workloads oder Prototyp-Workloads eignet.





Die neuesten Nachrichten, Artikel und Ressourcen werden in Ihren Posteingang gesendet