October 14, 2026
|
Lesedauer: 5 Minuten


Erhalten Sie sofortigen Zugriff auf eine TrueFoundry-Live-Umgebung. Stellen Sie Modelle bereit, leiten Sie den LLM-Verkehr weiter und erkunden Sie die gesamte Plattform — Ihre Sandbox ist in Sekundenschnelle einsatzbereit, ohne dass eine Kreditkarte erforderlich ist.



Published: October 12, 2026
Unglaublich schnelle Methode zum Erstellen, Verfolgen und Bereitstellen Ihrer Modelle!
Solo.io bleibt ein starker Anbieter von Cloud-nativer Infrastruktur für Enterprise-Networking-Teams. Das aktuelle Portfolio umfasst kgateway, Istio, agentgateway, kagent und agentregistry. Solo.io hat agentgateway im August 2025 an die Linux Foundation übergeben. Das ehemalige Projekt Gloo Gateway wurde bereits im Januar 2025 als kgateway an die CNCF gespendet.
Diese Änderungen erschweren die Interpretation aktueller Vergleiche. Ältere Inhalte führen oft noch Gloo Gateway, Gloo Mesh und Gloo AI Gateway als aktuelle Produktnamen. Solo bezeichnet seine kommerziellen Produkte heute als Solo Enterprise für kgateway und Solo Enterprise für Istio. Das Agenten-Portfolio konzentriert sich auf agentgateway, kagent und agentregistry.
Unternehmen, die nach Solo.io-Wettbewerbern suchen, sollten daher aktuelle Produkte vergleichen und nicht veraltete Portfolio-Bezeichnungen. Die Entscheidung hängt zudem von der zu verwaltenden Workload ab. Ein herkömmliches API-Gateway erfüllt andere Anforderungen als eine Infrastruktur, die für Modelle, MCP-Tools und autonome Agenten konzipiert ist. Der Leitfaden von TrueFoundry zum Thema KI-Gateway vs. API-Gateway erläutert diesen Unterschied im Detail.
Dieser Leitfaden vergleicht fünf Solo.io-Wettbewerber mit Stand August 2026. Der Fokus liegt auf dem Gateway-Umfang, Bereitstellungsoptionen, KI-Governance, Preistransparenz und der operativen Eignung.
Teams evaluieren Solo-Alternativen selten aufgrund mangelnder technischer Fähigkeiten. Das agentgateway bietet Konnektivität für LLMs, MCP, HTTP und Agenten inklusive Traffic-Richtlinien, Sicherheit und Observability. Solo Enterprise für Istio deckt die Service-Mesh-Anforderungen in modernen Kubernetes-Umgebungen ab.
Die Entscheidung hängt meist vom Betriebsmodell und dem architektonischen Fokus ab. Solo.io bleibt bei seinem Enterprise-Gateway-Portfolio konsequent auf Kubernetes ausgerichtet. Die Preisgestaltung erfordert zudem meist ein individuelles Angebot statt öffentlicher Preispläne. Teams, die eine verwaltete KI-Infrastruktur oder planbare Einstiegspreise suchen, ziehen daher möglicherweise andere Ansätze in Betracht.
Die Anforderungen von Unternehmen lassen sich im Allgemeinen in vier Bereiche unterteilen:
Eine klassische Service-Mesh-Architektur konzentriert sich stark auf die Konnektivität zwischen Workloads. KI-Infrastruktur ergänzt dies um Modellkosten, Prompt-Sicherheit, Tool-Berechtigungen und autonome Ausführung. Teams sollten diesen Unterschied verstehen, bevor sie eine bestehende Mesh- oder Gateway-Plattform ersetzen.
Dasselbe gilt für ältere Technologien wie AWS App Mesh, Google Cloud Networking-Produkte und Red Hat OpenShift Service Connectivity. Bestehende Legacy-Anwendungen hängen möglicherweise noch von konventionellen Routing-Mustern ab. Neue agentische Workloads bringen hingegen andere Anforderungen an Richtlinien und Identitätsmanagement mit sich.
Beginnen Sie damit, zu identifizieren, was die Plattform in der Produktion steuern muss. Ein Ingress-Controller, ein allgemeines Gateway und eine KI-Control-Plane können auf Datenblättern ähnlich aussehen. Ihre Aufgaben zur Laufzeit unterscheiden sich jedoch grundlegend.
Verwenden Sie diese Kriterien beim Vergleich von Solo.io-Wettbewerbern:
Routing-Anforderungen erfordern besondere Aufmerksamkeit. Einige Plattformen nutzen einen Envoy-Proxy oder eine andere Datenebene für das Traffic-Management. Andere bieten modellbasiertes Traffic-Control und token-sensitives Routing. Der Leitfaden zum LLM-Load-Balancing von TrueFoundry erklärt, wie sich Modellzustand und Latenz auf KI-Routing-Entscheidungen auswirken.
Teams sollten auch die Unterstützung von Standards prüfen. Die Einführung der Kubernetes Gateway API kann die Portabilität von Gateway-Ressourcen über Kubernetes-Umgebungen hinweg vereinfachen. Zu den Anforderungen können Gateway-API-Unterstützung, TCP-Routing, HTTP-Richtlinien und mTLS zwischen Workloads gehören.
Beschaffungsteams können Sumble für ergänzende Anbieterrecherchen und aktuelle Informationen über sich wandelnde Produktmärkte nutzen. Die offizielle Dokumentation sollte die primäre Quelle für aktuelle Funktionen bleiben. Die zuständige Person aus den Bereichen Plattform, Sicherheit oder Beschaffung sollte die Anforderungen vor der endgültigen Entscheidung bestätigen.

Die stärksten Solo.io-Konkurrenten lösen unterschiedliche Infrastrukturprobleme. Einige erweitern bestehende API-Landschaften um KI, während andere sich auf Kubernetes-native Konnektivität konzentrieren. KI-orientierte Plattformen stellen die Modell- und Agenten-Governance in den Mittelpunkt.
Der folgende Vergleich berücksichtigt den aktuellen Produktumfang, die Bereitstellungsflexibilität, die Governance-Tiefe und das Betriebsmodell. Er unterscheidet zudem zwischen Open-Source-Verfügbarkeit und Unternehmenskontrollen, die kostenpflichtige Produkte erfordern.
TrueFoundry ist eine starke Solo-Alternative, wenn sich die Gateway-Entscheidung auf produktive KI statt auf East-West-Networking konzentriert. Sein AI Gateway bietet Unternehmen einen zentralen, kontrollierten Pfad für Modelle, Anbieter, Sicherheitsrichtlinien und Nutzungskontrollen.
Die Plattform erweitert die Governance zudem auf MCP-Tools und Agenten-Workflows. Unternehmen können zunächst SaaS nutzen und bei steigenden Sicherheitsanforderungen in VPC-, On-Premise- oder Air-Gapped-Umgebungen wechseln.
Wichtige Funktionen:
Was zeichnet TrueFoundry aus?
TrueFoundry konzentriert sich auf eine Infrastruktur, die speziell für Modell- und Agenten-Traffic entwickelt wurde. Die Kontrollen greifen, bevor Anfragen die Anbieter oder angebundene Unternehmens-Tools erreichen. Dieser Ansatz verändert grundlegend, wie Teams Kosten, Identität, Zuverlässigkeit und das Verhalten von Agenten verwalten.
Zu beachtende Einschränkung: TrueFoundry konzentriert sich auf KI-Infrastruktur und nicht auf allgemeine API-Programme oder herkömmliches Service-Mesh-Management für Nicht-KI-Workloads.
Am besten geeignet für: Enterprise-KI-Teams, die eine zentralisierte Governance für Modelle, MCP und Agenten mit flexibler Bereitstellung und strengen Kontrollen in Produktionsumgebungen benötigen.

Kong ist ein glaubwürdiger Solo-Konkurrent für Teams, die ihre APIs bereits mit dem Kong Gateway standardisieren. Die KI-Funktionen laufen über die bestehende Kong-Datenebene mithilfe spezialisierter Plugins. Dadurch können Unternehmen ihre vertrauten Gateway-Abläufe auf Modell-Routing, Sicherheit, MCP-Traffic und Kostenkontrolle ausweiten, ohne eine komplett neue Traffic-Plattform einführen zu müssen.
Wichtige Stärken:
Zu beachtende Einschränkung: Die stärksten KI-Governance-Funktionen von Kong hängen von kostenpflichtigen Plugins und Enterprise-Lizenzen ab. Die öffentliche Preisgestaltung begrenzt die standardmäßige Nutzung des KI-Proxys derzeit auf fünf eindeutige Modelle, bevor zusätzliche Gebühren anfallen. Jedes weitere Modell kostet 100 $ pro Monat im entsprechenden Plan. Die Preise für vollständig selbst gehostete Enterprise-Lösungen sind individuell.
Am besten geeignet für: Bestehende Kong-Kunden, die möchten, dass ihr KI-Traffic dasselbe Betriebsmodell nutzt wie ihre etablierten Enterprise-APIs und die Gateway-Infrastruktur.
Tyk AI Studio wurde im März 2026 Open Source und ist in einer Community- und einer Enterprise-Edition erhältlich. Die Architektur trennt die Management-Steuerungsebene von den produktiven Edge Gateways. Dieses Modell unterstützt Modellkonfiguration, Tool-Integration, Kostenverfolgung, Rollenkontrollen und MCP-Konnektivität für Unternehmen, die selbstverwaltete oder hybride Umgebungen bevorzugen.
Wichtige Stärken:
Zu beachtende Einschränkung: Die Community Edition bietet nützliche Einblicke, wobei einige Durchsetzungsfunktionen der Enterprise-Version vorbehalten bleiben. Budgetkontrolle, Warnmeldungen, erweitertes SSO, erweitertes RBAC und Audit-Logging erfordern eine Enterprise-Lizenz. AI Studio unterstützt derzeit selbstverwaltete und hybride Betriebsmodelle anstelle einer vom Anbieter betriebenen AI Gateway SaaS-Lösung.
Am besten geeignet für: Teams, die eine überprüfbare KI-Infrastruktur mit selbstverwalteter Bereitstellung wünschen und über genügend technische Kapazitäten verfügen, um ihre eigene Produktions-Steuerungsebene zu betreiben.
Envoy Gateway bietet ein Kubernetes-natives Gateway, das auf Envoy und der Gateway API basiert. Envoy AI Gateway fügt eine separate, KI-spezifische Ebene für den Modellverkehr hinzu. Version 1.0 wurde am 23. Juni 2026 allgemein verfügbar und umfasst sechzehn LLM-Anbieter, MCP-Unterstützung, multimodale Endpunkte und Multi-Tenant-Routing.
Wichtige Stärken:
Zu beachtende Einschränkung: Teams müssen Envoy Gateway und Envoy AI Gateway als verbundene Projekte betreiben. Dies erhöht den Aufwand für Installation, Upgrades und Konfiguration für interne Plattform-Ingenieure. Die Projekte bieten nicht dieselbe vom Anbieter betriebene SaaS-Steuerungsebene wie kommerzielle AI-Gateway-Plattformen. Eine starke operative Eigenverantwortung bleibt erforderlich.
Am besten geeignet für: Kubernetes-Plattformteams, die standardbasierte Gateway-Infrastruktur, Skalierbarkeit, keine Lizenzkosten und direkte operative Kontrolle über ihre Datenebene priorisieren.
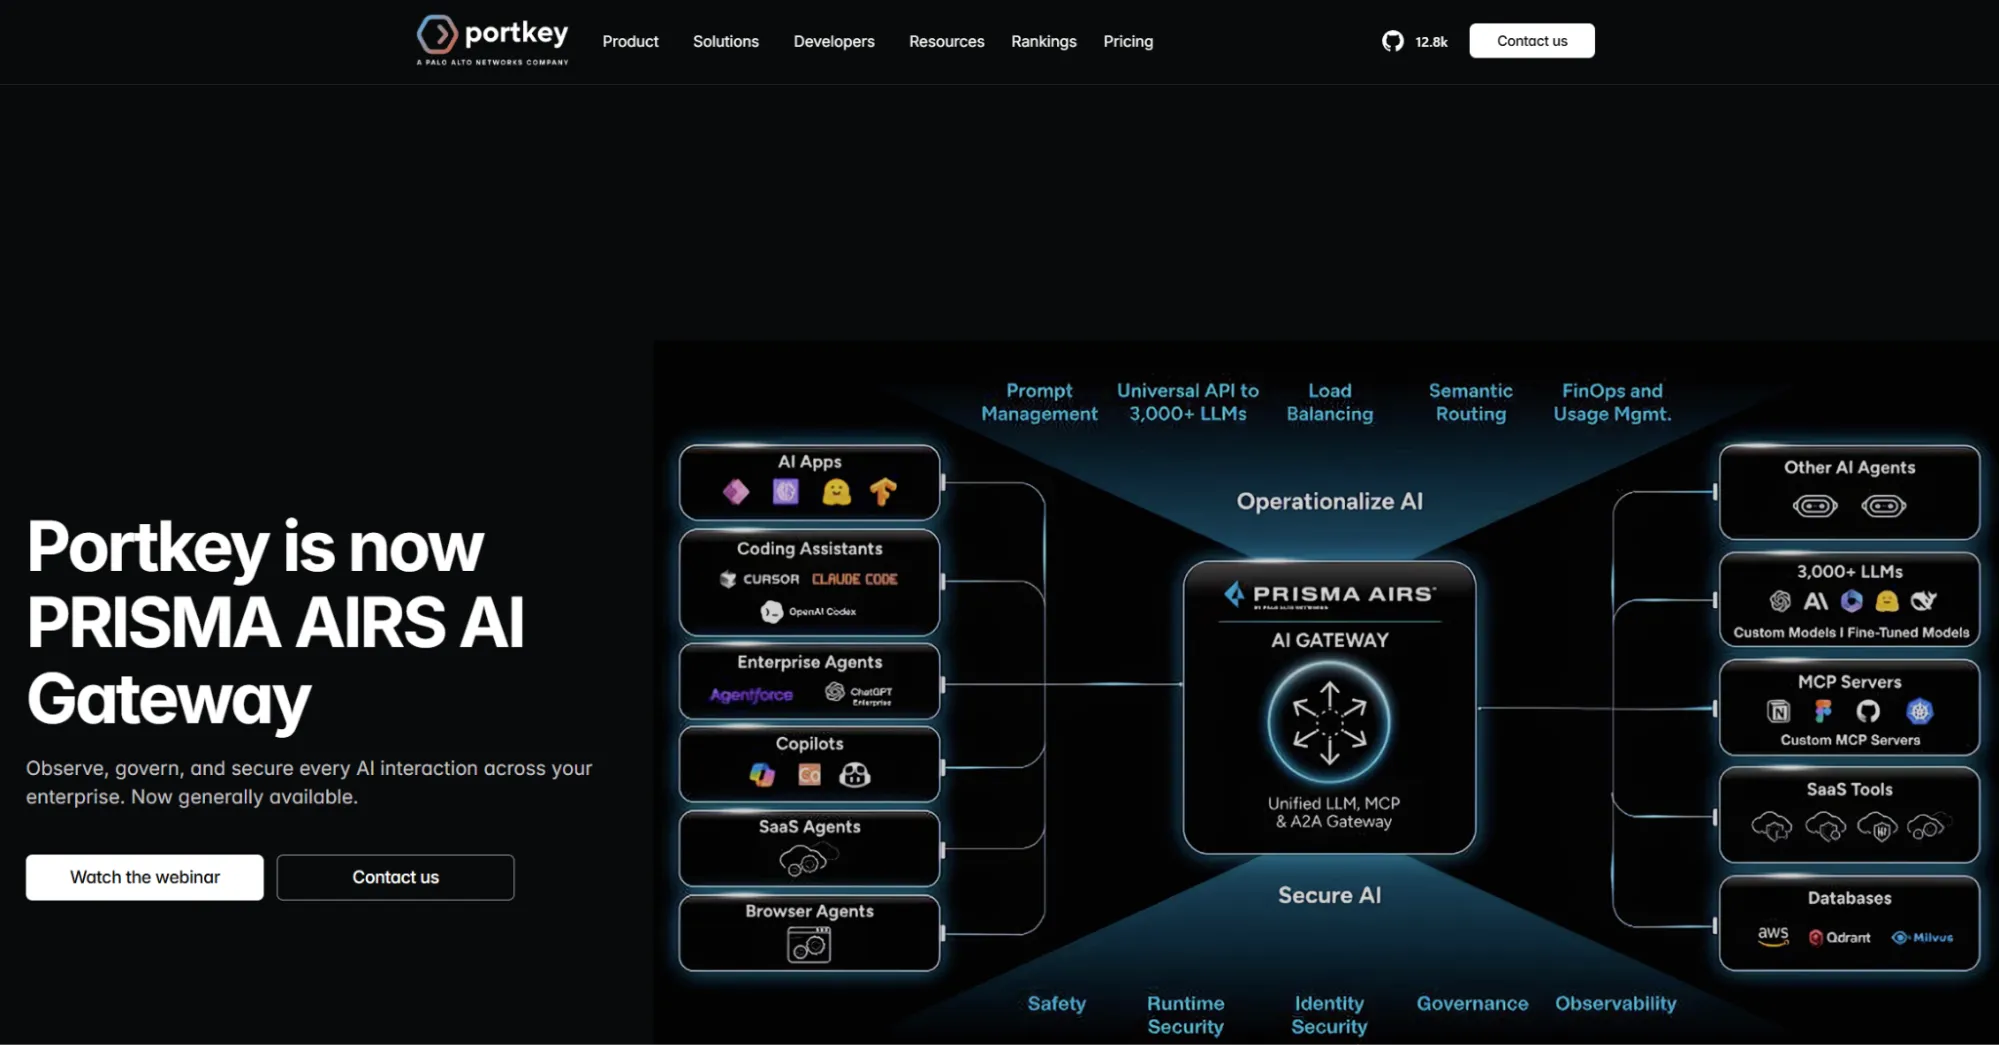
Portkey bleibt ein leistungsfähiges AI Gateway mit Routing, Guardrails, Kostenkontrolle und MCP-Governance. Im März 2026 überführte Portkey wichtige Produktions-Gateway-Funktionen in seinen Open-Source-Code. Palo Alto Networks schloss am 29. Mai 2026 die Übernahme von Portkey ab und begann mit der Integration in Prisma AIRS.
Wichtige Stärken:
Wichtiger Hinweis: Portkey agiert nun innerhalb von Palo Alto Networks und nicht mehr als unabhängiger Anbieter. Die Integration in Prisma AIRS wird die zukünftige Produktausrichtung und die Beschaffung auf Unternehmensebene beeinflussen. Teams, die ein eigenständiges Gateway suchen, sollten diese Ausrichtung auf das Ökosystem zusammen mit der technischen Eignung, den Support-Optionen und der langfristigen Plattformstrategie bewerten.
Am besten geeignet für: Teams, die ein KI- und MCP-Gateway mit Open-Source-Bereitstellungsoptionen suchen und Wert auf die Integration in das Sicherheits-Ökosystem von Palo Alto Networks legen.
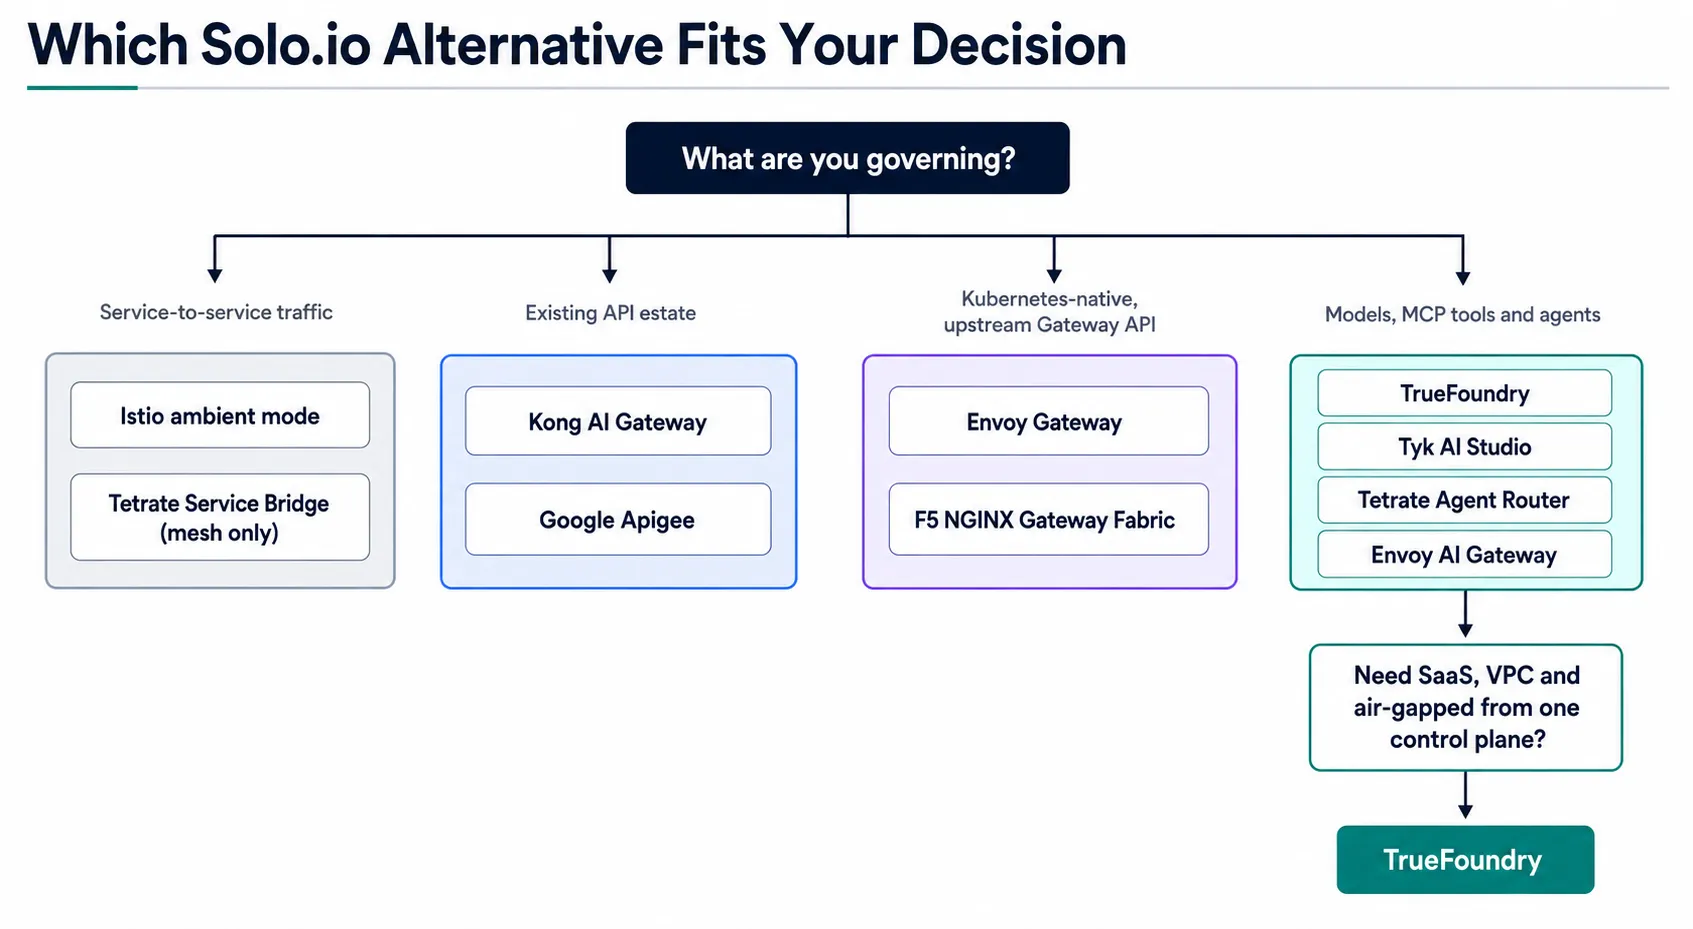
Die stärksten Wettbewerber von Solo.io unterscheiden sich eher durch ihre Architektur als durch ihren Funktionsumfang. Solo.io bleibt besonders stark, wenn Istio, Service Discovery und Kubernetes-Networking bereits die Plattformentscheidung bestimmen. KI-fokussierte Produkte werden relevanter, wenn Modelle und Agentenberechtigungen im Vordergrund stehen.
Solo.io bleibt zudem besser geeignet, wenn klassisches Networking die Anforderungen dominiert. Dies kann VMs, Cluster-Routing, Gloo-Migrationsarbeiten oder eine breitere kgateway-Einführung umfassen. Das CNCF-Projekt kgateway implementiert Standards für Gateway-Traffic, anstatt nur KI-Workloads zu bedienen.
Ein Team, das von einem älteren Service Mesh migriert, priorisiert möglicherweise ebenfalls Istio, Netzwerkrichtlinien und East-West-Service-Kontrollen. Apigee, Amazon API Services und andere Plattformen können relevant bleiben, wenn das klassische API-Lifecycle-Management die Entscheidung bestimmt.
TrueFoundry ist die stärkere Wahl, wenn KI-Workloads die Infrastrukturentscheidung bestimmen. Solo.io verfügt über umfassende Fähigkeiten im Bereich Cloud-Native-Networking und Agenten-Protokolle. TrueFoundry konzentriert seine Steuerungsebene auf Modellzugriff, MCP-Tools, Guardrails, Kosten und autonome Agenten.
Der Unterschied wird auf der Request-Ebene deutlich. Das LLM Gateway von TrueFoundry zentralisiert den Zugriff über verschiedene Anbieter und selbst gehostete Modelle hinweg. Teams können Routing, Caching, Budgets und Guardrails anwenden, ohne diese Kontrollen in jeder Anwendung neu aufbauen zu müssen. Dies verbessert die Ausfallsicherheit, wenn Anbieter verlangsamt werden oder nicht verfügbar sind.
Der Tool-Zugriff schafft eine weitere wichtige Grenze für agentenbasierte Systeme. Das MCP-Gateway zentralisiert die Tool-Erkennung, Authentifizierung, Berechtigungen und Audit-Protokolle. Diese Kontrollen verhindern, dass Agenten umfassendere Zugriffsrechte erhalten, als für ihre genehmigten Aufgaben erforderlich sind.
Autonome Workflows erfordern eine Governance, die über einzelne Modellanfragen hinausgeht. Das Agent Gateway wendet Richtlinien auf Agentenaktionen, Tool-Aufrufe und mehrstufige Workflows an. Teams können die Ausführung nachverfolgen und dabei Identität und Berechtigungen über den gesamten Workflow hinweg konsistent halten.
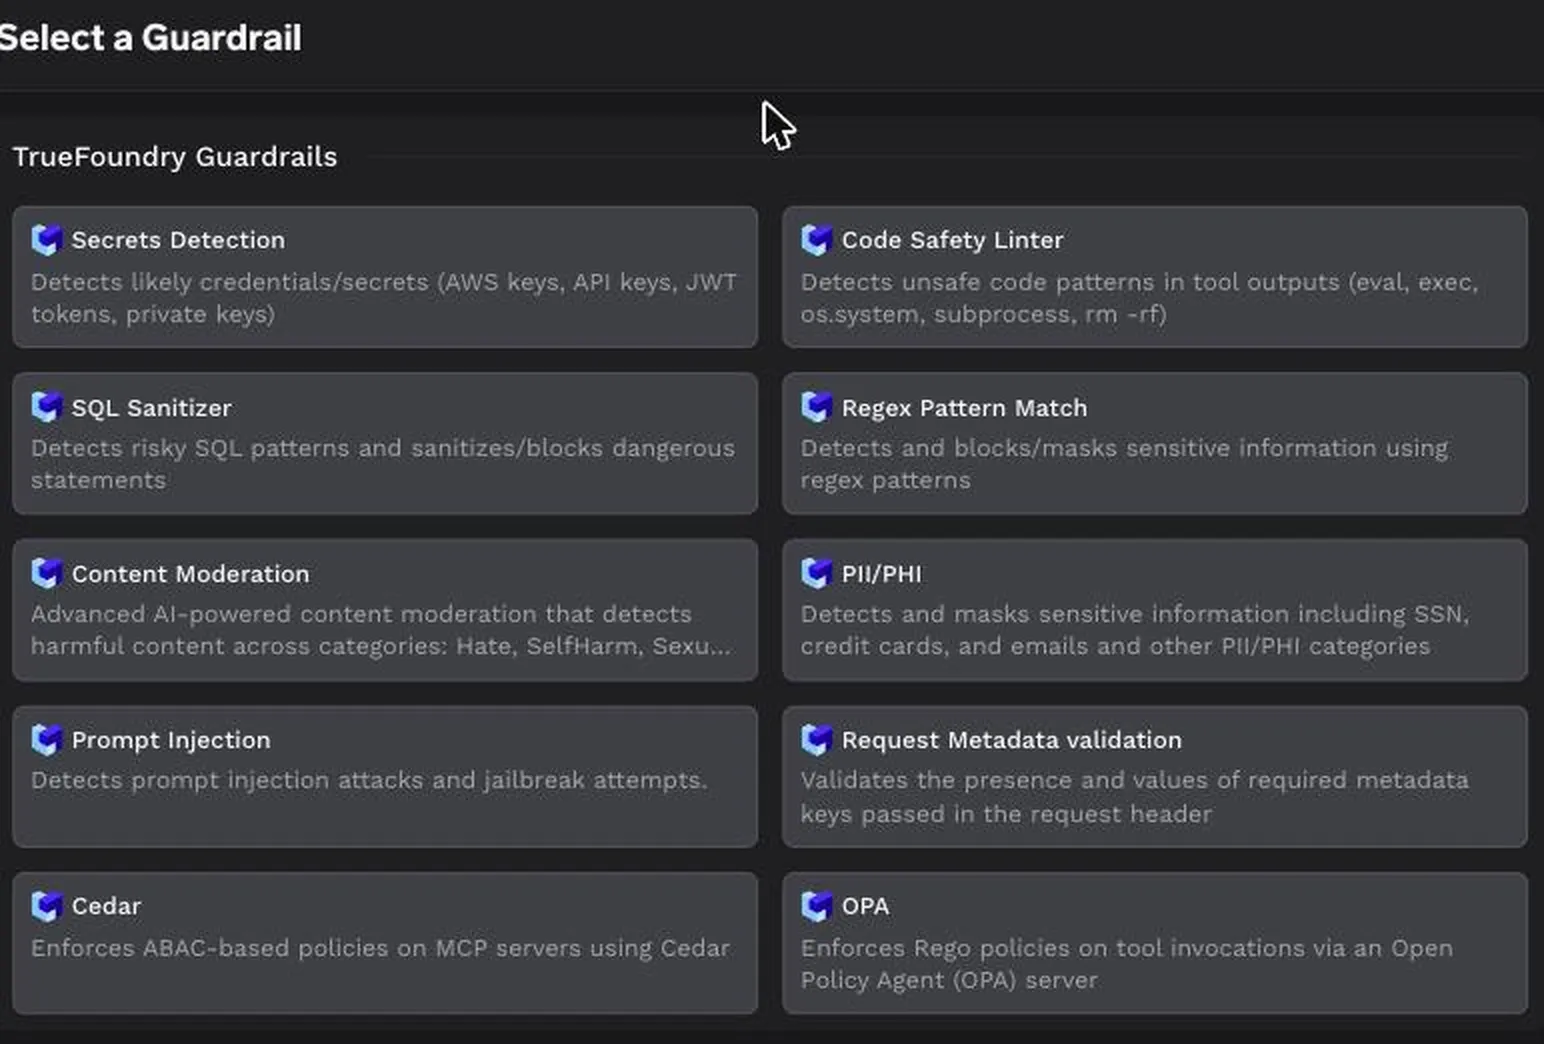
TrueFoundry kombiniert zudem Inhalts-Guardrails mit Enterprise-Policy-Engines. Teams können PII, Prompt-Injection, Secrets, unsicheren Code und riskante SQL-Muster erkennen. Integrationen mit Cedar und OPA erweitern bestehende Autorisierungsrichtlinien auf Modell- und MCP-Traffic.
Da das Gateway eine OpenAI-kompatible Schnittstelle unterstützt, ist für die Einführung kein Umbau bestehender Anwendungen erforderlich. Teams können den Endpunkt ändern und über einen zentralen, gesteuerten Pfad gemeinsames Routing, Budgets, Leitplanken und Audit-Richtlinien anwenden.
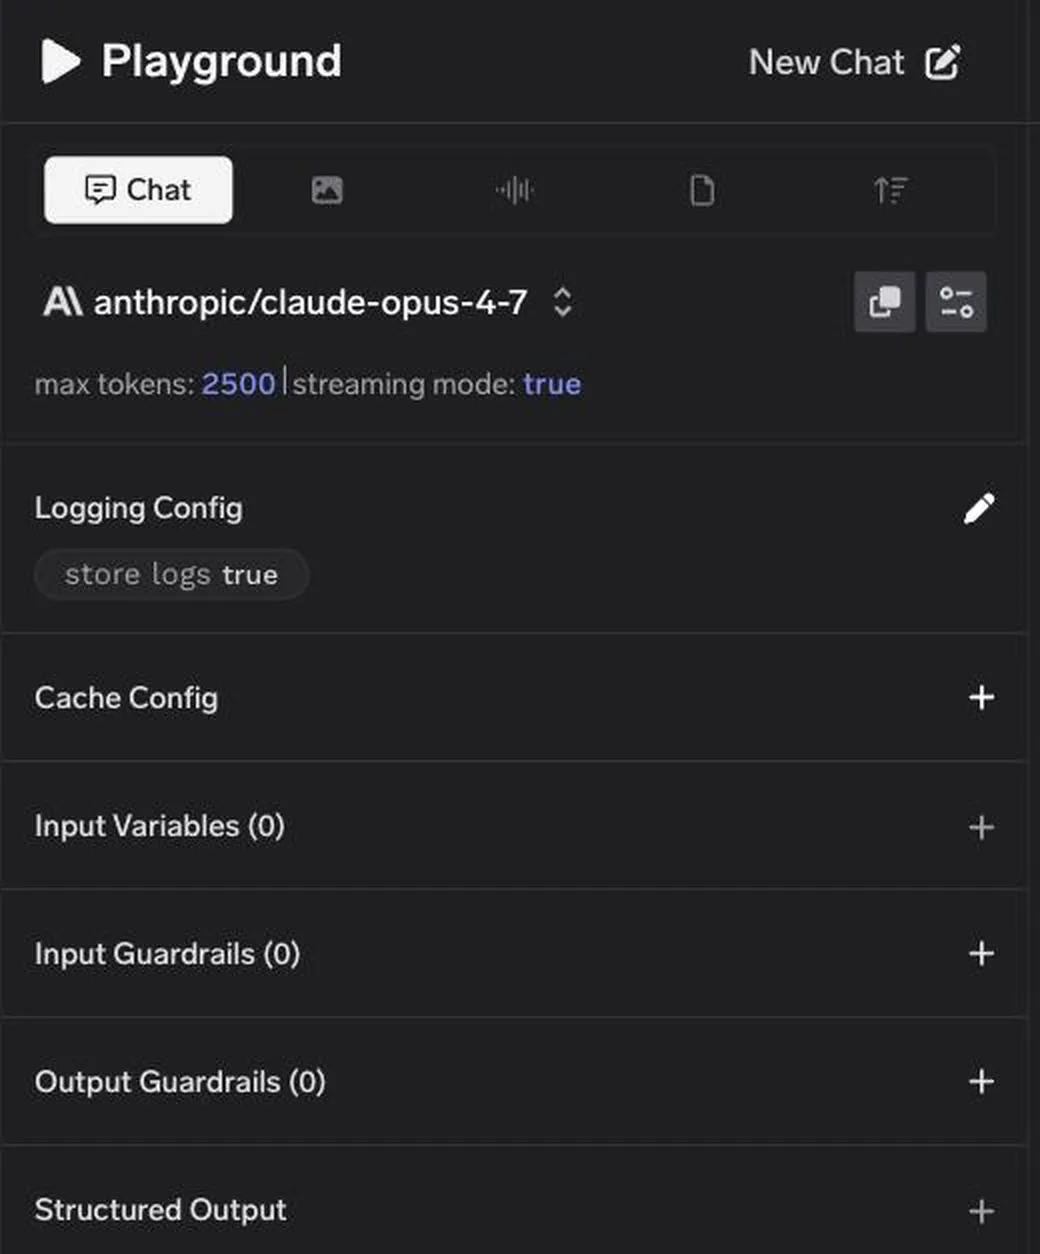
Da das Gateway die OpenAI-API spricht, ist die Anbindung einer bestehenden Anwendung lediglich eine Änderung der Basis-URL und keine Migration:
import osfrom openai import OpenAI client = OpenAI( api_key=os.environ["TFY_API_KEY"], base_url="https://gateway.truefoundry.ai",) response = client.chat.completions.create( model="openai-main/gpt-4o-mini", messages=[{"role": "user", "content": "Summarise this ticket."}],)print(response.choices[0].message.content)Ersetzen Sie openai-main durch Ihren eigenen Modell-Kontonamen, da Modell-IDs dem Format provider_account/model_name folgen. Selbst gehostete Deployments verwenden ihre eigene Control-Plane-Basis-URL, die Sie im Tab „Code Snippet“ im Playground kopieren können. Ab diesem Zeitpunkt gelten Budgets, Leitplanken und Audit-Protokolle für den Aufruf, unabhängig davon, ob er von einer Anwendung, einem Agenten oder einem MCP-Tool-Aufruf stammt.
TrueFoundry ist besonders relevant, wenn Unternehmen Folgendes benötigen:
Diese Anforderungen gehen über herkömmliches Gateway-Routing und allgemeines API-Management hinaus. Sie führen Modellzugriff, Tool-Berechtigungen, Kosten und Agentenaktivitäten unter einem einzigen Governance-Modell zusammen.

Beim Vergleich von Solo.io-Wettbewerbern sollten Teams mit der Arbeitslast beginnen, die sie steuern müssen. Solo.io ist stark im Bereich Cloud-Native-Networking und Traffic-Management. TrueFoundry ist besser geeignet, wenn Modell-, MCP- und Agenten-Governance die Infrastrukturentscheidung maßgeblich beeinflussen.
Demo buchen bei TrueFoundry, um Ihre Anforderungen an KI-Governance, Deployment, Identität und Produktionskontrolle zu evaluieren.
TrueFoundry AI Gateway bietet eine Latenz von ~3—4 ms, verarbeitet mehr als 350 RPS auf einer vCPU, skaliert problemlos horizontal und ist produktionsbereit, während LiteLM unter einer hohen Latenz leidet, mit moderaten RPS zu kämpfen hat, keine integrierte Skalierung hat und sich am besten für leichte Workloads oder Prototyp-Workloads eignet.





Die neuesten Nachrichten, Artikel und Ressourcen werden in Ihren Posteingang gesendet