



November 6, 2026
|
Lesedauer: 5 Minuten


Erhalten Sie sofortigen Zugriff auf eine TrueFoundry-Live-Umgebung. Stellen Sie Modelle bereit, leiten Sie den LLM-Verkehr weiter und erkunden Sie die gesamte Plattform — Ihre Sandbox ist in Sekundenschnelle einsatzbereit, ohne dass eine Kreditkarte erforderlich ist.



Unglaublich schnelle Methode zum Erstellen, Verfolgen und Bereitstellen Ihrer Modelle!
Enterprise-Teams vergleichen Obot AI und Kong AI, da sich der KI-Datenverkehr über einfache Modellabfragen hinaus entwickelt. Die entscheidende Frage beim Kauf beschränkt sich nicht mehr nur auf das Routing. Teams benötigen zudem sicheren MCP-Zugriff, Agenten-Kontrollen, Observability, Kostentransparenz und Governance, bevor KI-Systeme in die Produktion gehen.
Obot AI und Kong AI basieren auf unterschiedlichen operativen Annahmen. Obot ist eher eine Plattform für MCP-Management und Governance. Kong AI Gateway erweitert einen ausgereiften API-Management-Stack um KI-Datenverkehr. Die Version 2.0 führte eine dedizierte Laufzeitumgebung sowie erstklassige Objekte für Modelle, MCP-Server und Agenten ein.
Die praktische Frage ist, welches Betriebsmodell Ihr Team unterstützen kann. TrueFoundry wird relevant, wenn Unternehmen Modelle, MCP-Tools, Agenten, Budgets, Leitplanken und Audit-Nachweise gemeinsam steuern möchten. Sein AI Gateway bietet eine umfassendere Kontrollschicht für die KI-Infrastruktur über diese Workloads hinweg.
Die erste Unterscheidung ist einfach: Obot AI sollte evaluiert werden, wenn die Governance von MCP-Servern das Hauptproblem darstellt. Kong AI Gateway ist die bessere Wahl, wenn der LLM-Datenverkehr einem bestehenden API-Gateway-Betriebsmodell folgen muss. Es eignet sich zudem für Teams, die bereits Konnect und dessen umfassenderes Modell für das Traffic-Management nutzen.
Diese Einordnung hält den Vergleich zwischen Obot AI und Kong AI praxisnah. Käufer sollten diese nicht als identische Gateway-Produkte betrachten. Sie adressieren sich überschneidende Anforderungen auf unterschiedlichen Kontrollebenen, wobei jede Plattform in das Gebiet der anderen expandiert ist.
Das LLM Gateway von Obot bietet externen KI-Clients mittlerweile anbieterkompatible Endpunkte und richtlinienbasierten Modellzugriff. Es unterstützt OpenAI, Anthropic, Amazon Bedrock, Azure und kompatible Anbieter. Das dokumentierte Gateway bietet jedoch nicht dasselbe Load Balancing zwischen verschiedenen Anbietern, wie es durch das KI-Modell-Routing von Kong möglich ist.
Für Teams, die Modellkonnektivität von allgemeinen Gateway-Funktionen trennen möchten, erklärt der LLM Gateway-Leitfaden von TrueFoundry, wie Unternehmen LLM-Datenverkehr über eine dedizierte, modellbewusste Schicht leiten können.
Eine Scorecard für den Vergleich von Kong AI und Obot AI sollte Eigentumsverhältnisse, Preisgestaltung, Governance, Monitoring und Bereitstellung berücksichtigen. Dieser Ansatz macht die Entscheidung einfacher, als lange Feature-Listen isoliert zu vergleichen.
Obot bietet derzeit drei Editionen aus demselben Container-Image an. Die Standard- und Community-Editionen unterstützen bis zu 100 Benutzer und 100 Geräte. Die Community-Edition fügt Entra, Okta, JumpCloud und Auth0 hinzu, während die Enterprise-Edition diese Limits aufhebt und Enterprise-Support bietet.
Diese Struktur kann für IT-Teams geeignet sein, die eine selbstverwaltete MCP-Infrastruktur und bestehende Identitätsanbieter bevorzugen. Die aktuelle Codebasis bleibt unter der MIT-Lizenz Open Source, einschließlich der zuvor geschlossenen Enterprise-Authentifizierungs- und Modellanbieter-Komponenten.
Bei der MCP-Steuerung nutzt Obot zugriffsbasierte Richtlinien auf Serverebene sowie Filter, die einzelne Tool-Aufrufe prüfen, ablehnen oder modifizieren. Kong bietet über die AI MCP Server-Kontrollen ACLs pro Tool. Unautorisierte Tools können zudem von Discovery-Antworten für den jeweiligen Consumer ausgeschlossen werden.
Für das Modell-Routing bietet Kong einen umfangreicheren Funktionsumfang. Die Funktionen AI Model und AI Proxy Advanced unterstützen gewichtetes Routing, latenzbasierte Auswahl, Auswahl nach geringster Auslastung, semantisches Routing, Wiederholungsversuche und Failover zwischen Anbietern.
Diese Unterscheidung hilft Teams zudem dabei, zwischen einem herkömmlichen API-Gateway und einer KI-spezifischen Gateway-Ebene zu differenzieren. TrueFoundrys Analyse: KI-Gateway vs. API-Gateway liefert zusätzliche Kontextinformationen für Plattform-Teams, die vor dieser Architektur-Entscheidung stehen.
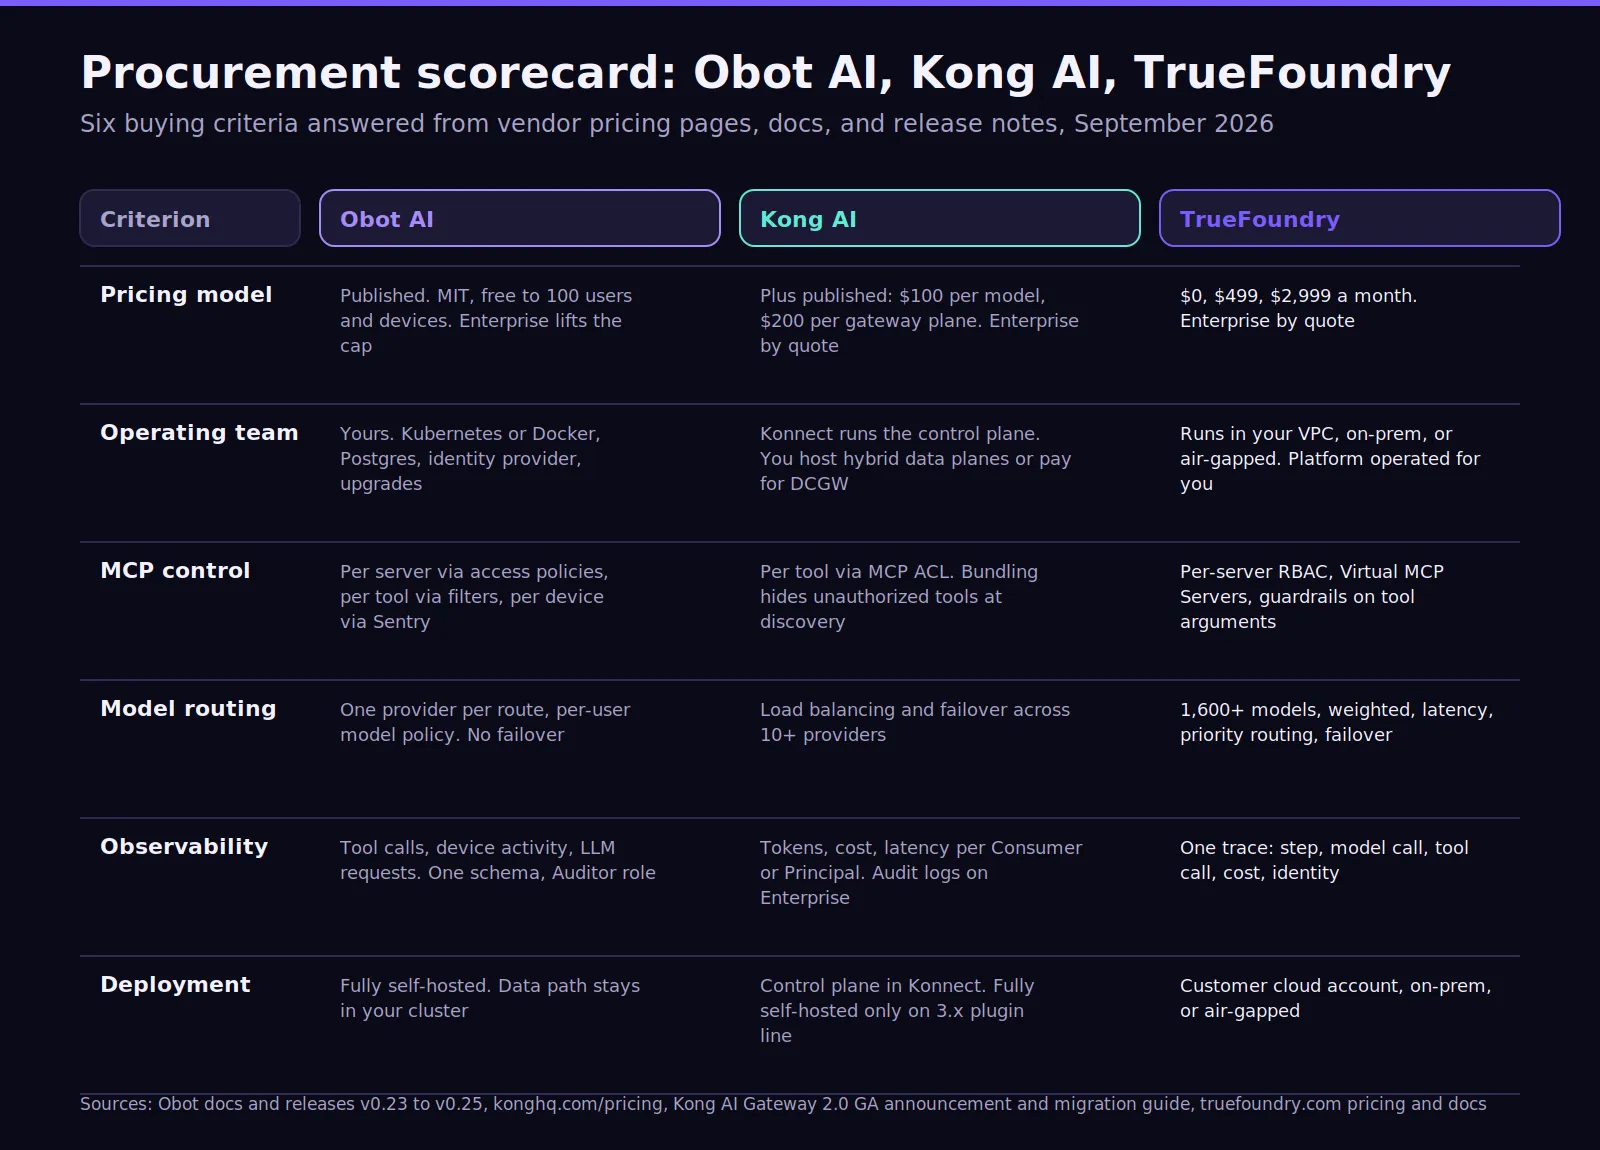
Die Preisgestaltung bei Obot AI im Vergleich zu Kong AI ist eine dreistufige Angelegenheit. Die erste Ebene ist der Softwarezugang. Die zweite ist der Plattformaufwand. Die dritte ist die Governance-Struktur über Modelle, MCP-Server, Tools und Agenten hinweg.
Obot bietet einen MIT-lizenzierten Einstiegspunkt mit drei Editionen. Die Standard- und Community-Editionen sind auf 100 Benutzer und Geräte begrenzt. Die Enterprise-Version hebt diese Beschränkungen auf und fügt formellen Support hinzu. Dieses Bereitstellungsmodell ist für Teams attraktiv, die die Kontrolle über ihre Infrastruktur behalten möchten, ohne anfängliche Lizenzgebühren zu zahlen.
Die Softwarekosten entbinden nicht von der Verantwortung für das Hosting. Produktionsinstallationen erfordern Kubernetes, PostgreSQL, Speicher, Upgrades, Monitoring und Sicherheitsmanagement. Docker ermöglicht einen schnelleren Einstieg für Entwicklung und Evaluierung. Die Dokumentation von Obot selbst sieht Kubernetes als den Produktionspfad für robustere Bereitstellungen vor.
Teams, die nach einem Docker-MCP-Gateway suchen, sollten daher die Einfachheit der Evaluierung von der Produktionsarchitektur trennen. Der Docker-Ansatz hängt von der lokalen Docker-Infrastruktur ab, während Kubernetes eine stärkere Isolierung für gehostete MCP-Workloads bietet.
Kong verfolgt ein anderes Modell. Konnect Plus beinhaltet bis zu fünf individuelle LLM-Modelle, die jeweils mit 100 US-Dollar pro Monat berechnet werden. Hybride Gateway-Steuerungsebenen kosten 200 US-Dollar monatlich. Dedizierte Cloud-Gateway-Steuerungsebenen kosten 500 US-Dollar monatlich zuzüglich Bandbreitengebühren.
Plus beinhaltet eine Million API-Anfragen pro Monat und berechnet 200 US-Dollar für jede weitere Million bis zur dokumentierten Obergrenze. Erweiterte KI-Plugins bleiben bei Plus Zusatzoptionen und sind in der Enterprise-Version enthalten. Enterprise bietet zudem SSO und Audit-Logging.
Für große Unternehmen stellt sich bei der TCO-Frage, ob bestehende Kong-Betriebsabläufe die KI-Governance effizient integrieren können. Teams sollten Lizenzgebühren, den Betrieb der Datenebene, Telemetrie, Migrationsaufwand, Kostenmanagement und den Zeitaufwand der Ingenieure einbeziehen.
Auch die aktuelle Architektur des AI Gateway 2.0 spielt eine Rolle. Die Steuerungsebene wird in Konnect verwaltet, während die Kunden die KI-Datenebenen-Knoten betreiben. Kong dokumentiert das 2.0-Entitätsmodell als inkompatibel mit einer vollständig selbst gehosteten Steuerungsebene, obwohl eine gleichwertige KI-Funktionalität über Kong Gateway-Plugins vor Ort (on-premises) verfügbar bleibt.
TrueFoundrys KI-Gateway-Kosten -Perspektive ist hier nützlich. Käufer sollten Lizenzgebühren, Modellkosten, Gateway-Betrieb, Speicher für Observability, Richtlinienpflege, Audit-Aufwand und den Zeitaufwand der Ingenieure einplanen. Zudem sollten sie die Kosten für eine Migration zwischen den beiden KI-Gateway-Linien von Kong berücksichtigen, falls sie heute damit beginnen.
Eine Risikoanalyse unterscheidet sich von einem Funktionsvergleich, da sie untersucht, was nach einer kompetenten Implementierung weiterhin exponiert bleibt. Diese Unterscheidung ist für die Compliance in Unternehmen wichtig, da ein Gateway technisch funktionieren kann, während die Nachweise für die Governance fragmentiert bleiben.
Zwei Bereiche verdienen mehr Aufmerksamkeit. Obot protokolliert MCP-Aktivitäten nach Benutzer, Server, Vorgang und Status. Die LLM-Protokolle enthalten zudem den Anbieter, das Zielmodell, die Dauer, Client-Informationen und die Token-Nutzung. Sensible Anfrageinhalte sind auf Benutzer mit der Rolle „Auditor“ beschränkt.
Diese Datensätze können in S3, Google Cloud Storage, Azure Blob Storage oder andere kompatible Objektspeicherdienste exportiert werden. Dies unterstützt eine längere Aufbewahrung, wenn die Sicherheits-Compliance Nachweise über den konfigurierten lokalen Aufbewahrungszeitraum von Obot hinaus erfordert.
Kong bietet ein anderes Audit-Modell. Das AI Gateway kann MCP-ACL-Entscheidungen, Modellkosten, Latenz, Fehler und andere Gateway-Telemetriedaten aufzeichnen. Konnect bietet derzeit eine 14-monatige Aufbewahrung der Analysedaten, während vollständige Audit-Protokolle der Plattform eine Enterprise-Funktion bleiben.
Das Risiko besteht nicht darin, dass einer der Plattformen sinnvolle Governance-Funktionen fehlen. Das Risiko entsteht, wenn Unternehmen davon ausgehen, dass ein einziges Gateway den gesamten Ausführungspfad steuert. Agenten-Workflows können innerhalb einer einzigen Benutzeraktion unternehmensweite Systeme, Modellanbieter, MCP-Tools und Identitäten übergreifen.
Hier können sensible Daten mehrere Richtliniengrenzen überschreiten. Das Modellprotokoll und der MCP-Audit-Datensatz verwenden möglicherweise auch unterschiedliche Identitäten. TrueFoundrys Leitfaden zur MCP-Zugriffskontrolle erklärt, warum die Autorisierung von Agent zu Tool eine dedizierte Durchsetzungsgrenze erfordert.
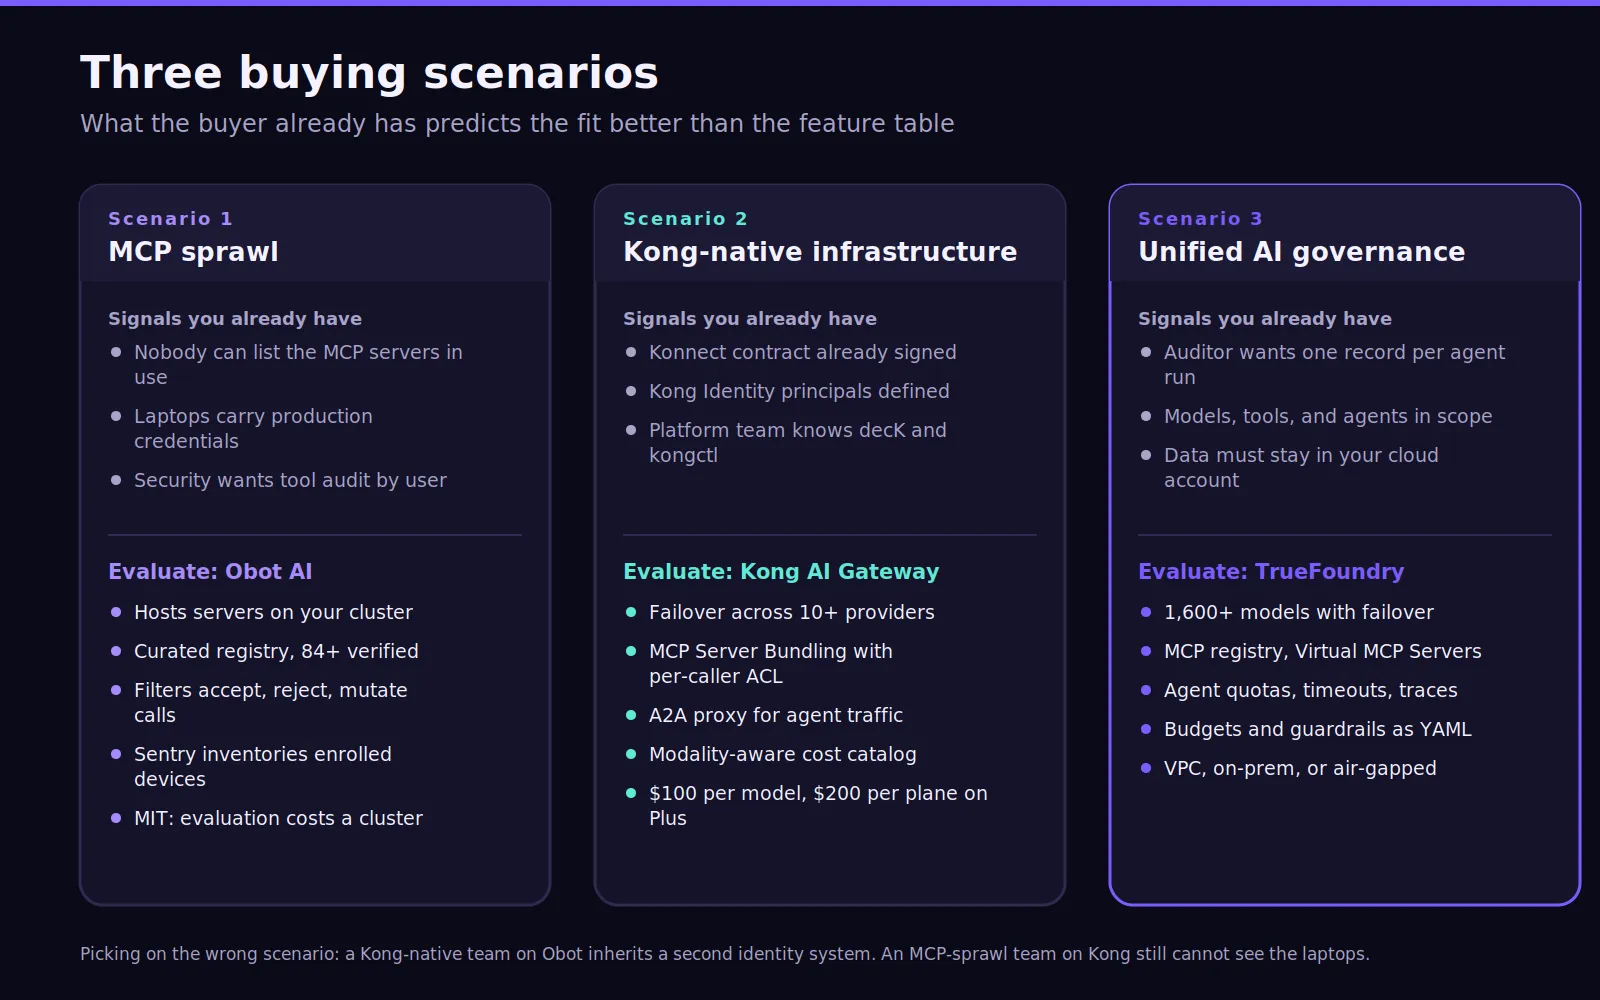
Abschnitte zur Produkteignung wiederholen oft nur die Funktionsübersicht. Szenarien sind effektiver, da sie bei dem ansetzen, was der Käufer bereits im Einsatz hat.
Evaluieren Sie Obot, wenn niemand zuverlässig genehmigte Server, lokale Clients oder Produktionsanmeldedaten auflisten kann. Obot bietet MCP-Hosting, eine Registry, Filter, Geräteinventarisierung und Audit-Transparenz. Teams können zudem ihre eigenen MCP-Server über Remote-Endpunkte anbinden.
Obot Sentry sorgt für mehr Transparenz bei KI-Entwicklertools wie Claude Code, Codex und Cursor. Die aktuelle Tool-Call-Durchsetzung unterstützt VS Code nicht, da dessen Hook nicht genügend Kontext für MCP-Server liefert.
Teams, die nach Alternativen zu Obot MCP Gateway oder allgemeineren MCP-Gateway-Lösungen suchen, sollten zudem zwischen MCP-Management und Modell-Routing unterscheiden. Ein verwaltetes MCP-Gateway kann den Betriebsaufwand reduzieren, während Obot eine stärkere Kontrolle durch Self-Hosting bietet.
Evaluieren Sie Kong, wenn der KI-Datenverkehr bestehenden Kong-Mustern für Authentifizierung, Request-Routing, Observability und Richtlinienmanagement folgen soll. Bestehende Unternehmensauthentifizierung und Consumer-Strukturen können den Aufwand für doppelte Identitätsverwaltung reduzieren.
Kong AI Gateway 2.0 unterstützt Modelle, MCP-Server und A2A-Agenten als erstklassige Ressourcen. Die Plattform integriert die Richtliniendurchsetzung zudem in dasselbe Ökosystem, das auch für anderen von Kong verwalteten Datenverkehr genutzt wird.
TrueFoundry wird relevant, wenn Modellaufrufe, MCP-Tools, Budgets, Guardrails und Agentenaktivitäten konsistent gesteuert werden müssen. Sein Agent Gateway erweitert die Governance auf die mehrstufige Agentenausführung, anstatt bei einzelnen Anfragen stehen zu bleiben.
Die Wahl von Kong AI oder Obot AI im falschen Szenario führt zu unnötiger Komplexität. Ein Kong-natives Team könnte sich durch das Hinzufügen von Obot ein weiteres Identitätssystem einhandeln. Ein MCP-fokussiertes Team kann zwar starkes Kong-Routing implementieren, benötigt aber dennoch separate Transparenz für nicht verwaltete lokale MCP-Aktivitäten.
TrueFoundry tritt als Konsolidierungsebene auf und nicht als weiterer funktionsbasierter Wettbewerber. Das TrueFoundry AI Gateway vereint Routing, Budgets, Guardrails, Observability, Identität und Modell-Governance in einer Plattform. Das Ziel ist eine einheitliche Steuerungsebene für KI-Workloads in der Produktion.
Das Gateway unterstützt mehr als 1.600 Modelle mit Routing-, Fallback- und Kostenkontrollfunktionen. Diese Architektur bietet Unternehmen eine zentrale Steuerungsebene anstelle separater Richtliniensysteme für jeden Anbieter oder jede Anwendung.
Budgetrichtlinien bleiben deklarativ und versionskontrolliert:
name: budget-limiting-configtype: gateway-budget-configrules: - id: 'agent-platform-monthly' when: subjects: ['team:agent-platform'] metadata: environment: 'production' limit_to: 8000 unit: cost_per_month budget_applies_per: ['user'] alerts: thresholds: [75, 90, 100] notification_target: - type: slack-bot notification_channel: 'budget-alerts-channel' channels: ['#ai-spend']Wenn ein Benutzer aus dem Agent-Plattform-Team die monatliche Grenze von 8.000 $ überschreitet, gibt das Gateway eine 429-Antwort mit `error_origin_level: rate_limit_budget` im Body und der ID der verletzten Regel im `x-tfy-applied-rules`-Header zurück. Der Audit-Modus überwacht dieselbe Regel, ohne den Zugriff zu blockieren – so können Teams Limits für Workloads einführen, die zuvor keine hatten.
Das MCP Gateway steuert den Tool-Zugriff über eine zentrale Registrierung, serverbasierte RBAC, OAuth 2.0-Token-Verwaltung mit automatischer Aktualisierung sowie virtuelle MCP-Server, die eine kuratierte Teilmenge von Tools aus mehreren Servern als einen einzigen Endpunkt bereitstellen.
Guardrails werden in derselben Richtliniendatei, die auch LLM-Aufrufe steuert, an Tool-Aufrufe angehängt. So kann eine einzige Regel die Argumente prüfen, die ein Agent an einen internen Server sendet, bevor der Aufruf das Gateway verlässt:
name: guardrails-controltype: gateway-guardrails-configrules: - id: jira-tools-pii when: target: operator: or conditions: mcpServers: values: - jira-mcp condition: in subjects: operator: and conditions: in: - team:agent-platform llm_input_guardrails: [] llm_output_guardrails: [] mcp_tool_pre_invoke_guardrails: - pii/pii-detection mcp_tool_post_invoke_guardrails: []Das Agent Gateway ergänzt Kontrollen auf Workflow-Ebene: token- oder kostenbasierte Quoten pro Agent, Workflow oder Umgebung, Timeouts und Schleifenschutz für hängende Prozesse sowie End-to-End-Traces, die den Schritt, den Modellaufruf, den Tool-Aufruf und die Kosten in einem einzigen Datensatz erfassen.
Alle drei Komponenten laufen innerhalb des eigenen AWS-, GCP- oder Azure-Kontos des Kunden, On-Premise oder im Enterprise-Plan in isolierten Umgebungen (Air-Gapped), ohne dass Inferenz-Traffic, Tool-Daten oder Audit-Logs die Netzwerkgrenze verlassen.
Diese Konsolidierung ist entscheidend, da Obot AI oder Kong AI jeweils ein spezifisches Problem gut lösen können. Obot unterstützt Teams mit hohem MCP-Aufkommen. Kong unterstützt Teams mit Gateway-Fokus. TrueFoundry ist die richtige Wahl, wenn das Unternehmen Modell-, Tool- und Agent-Governance über eine einzige Steuerungsebene verwalten möchte.
Die Preisgestaltung reicht von einem kostenlosen Developer-Tarif über Pro für 499 $ pro Monat und Pro Plus für 2.999 $ pro Monat bis hin zu einem individuellen Enterprise-Tarif. Teams können alle drei Gateways mit ihrem eigenen Traffic testen, indem sie eine Demo unter https://www.truefoundry.com/book-demo buchen.
Die Preisanalyse für Kong Gateway und die Alternativen zu Obot AI beleuchten jeden Wettbewerber im Detail.
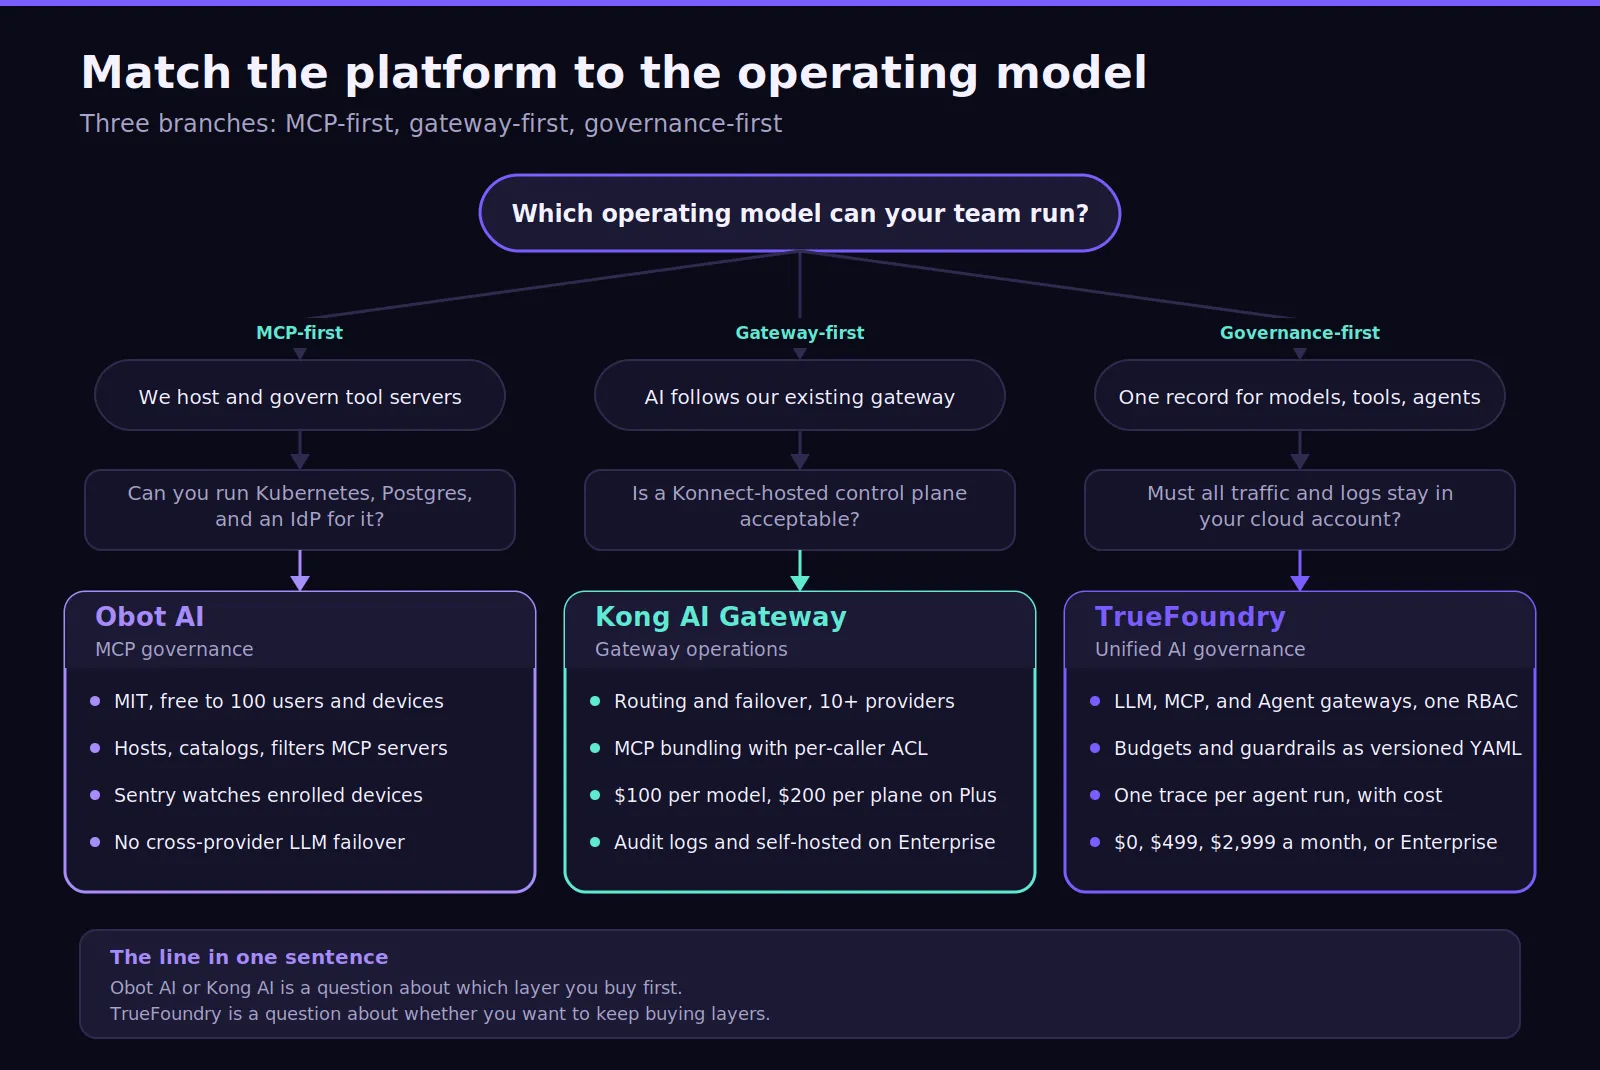
Wählen Sie Obot, wenn die MCP-Governance Ihre primäre Anforderung ist. Es eignet sich für Teams, die Serververwaltung, Zugriffskontrolle, Identitätsintegration, Audit-Logs und Self-Hosting-Optionen benötigen. Die Entwicklererfahrung ist dann am besten, wenn im Unternehmen bereits Kubernetes- oder Docker-Kenntnisse vorhanden sind.
Entscheiden Sie sich für das Kong AI Gateway, wenn Ihr Unternehmen bereits Kong einsetzt und den KI-Datenverkehr über dasselbe Gateway-Modell abwickeln möchte. Kong bietet leistungsstarkes Load Balancing, Failover für mehrere Anbieter, MCP-ACLs, A2A-Unterstützung und vertraute Betriebsabläufe für etablierte Plattform-Teams.
Die Entscheidung zwischen Kong AI und Obot AI sollte daher mehr als nur den Funktionsumfang berücksichtigen. Kong bietet tiefergehendes Modell-Routing und umfassendere Gateway-Funktionen. Obot gibt Unternehmen die direkte Kontrolle über MCP-Infrastruktur, Benutzerrichtlinien, Geräteübersicht und gehostete Server.
Wählen Sie TrueFoundry, wenn die Governance Modelle, MCP-Tools, Agenten, Budgets, Bereitstellungen und Audit-Nachweise abdecken muss. Es eignet sich für den Unternehmenseinsatz, bei dem weniger isolierte Governance-Ebenen die betriebliche Komplexität reduzieren können.
Bei Obot AI oder Kong AI hängt die Entscheidung primär davon ab, welche Infrastrukturebene das Unternehmen zuerst benötigt. TrueFoundry adressiert die umfassendere Frage, ob diese Ebenen getrennt bleiben sollten.
Die Leistung sollte zudem unter realen Verkehrsbedingungen validiert werden. Teams, die mit moderaten RPS arbeiten, sollten Anbieterausfälle, Nebenläufigkeit und Bedingungen mit hoher Latenz testen, bevor sie ein Gateway für groß angelegte Workloads auswählen.
Erfahren Sie, wie TrueFoundry die Governance über Modelle, MCP-Tools, Agenten, Budgets und Richtlinien in der Produktion vereinheitlicht. Buchen Sie noch heute eine Demo, um sichere und skalierbare Kontrollen für Ihre KI-Workloads im Unternehmen fundiert zu bewerten.
TrueFoundry AI Gateway bietet eine Latenz von ~3—4 ms, verarbeitet mehr als 350 RPS auf einer vCPU, skaliert problemlos horizontal und ist produktionsbereit, während LiteLM unter einer hohen Latenz leidet, mit moderaten RPS zu kämpfen hat, keine integrierte Skalierung hat und sich am besten für leichte Workloads oder Prototyp-Workloads eignet.





Die neuesten Nachrichten, Artikel und Ressourcen werden in Ihren Posteingang gesendet



















