


November 21, 2026
|
Lesedauer: 5 Minuten


Erhalten Sie sofortigen Zugriff auf eine TrueFoundry-Live-Umgebung. Stellen Sie Modelle bereit, leiten Sie den LLM-Verkehr weiter und erkunden Sie die gesamte Plattform — Ihre Sandbox ist in Sekundenschnelle einsatzbereit, ohne dass eine Kreditkarte erforderlich ist.



Unglaublich schnelle Methode zum Erstellen, Verfolgen und Bereitstellen Ihrer Modelle!
Enterprise-Teams, die MCP einführen, benötigen mehr als nur ein Gateway – sie brauchen eine Plattform, die zu ihrem Betriebsmodell, ihren Sicherheitsanforderungen und ihrer KI-Infrastrukturstrategie passt.
IBM ContextForge und TrueFoundry schalten sich beide vor den MCP-Datenverkehr und bieten Ihnen einen zentralen Steuerungspunkt dafür, welche Tools Agenten aufrufen können. Darüber hinaus sind sie für unterschiedliche Zielgruppen konzipiert. ContextForge ist ein kostenloser Open-Source-Proxy und eine Registrierungsstelle, die Sie selbst betreiben. TrueFoundry ist eine verwaltete Enterprise-Plattform, die AI Gateway- und MCP Gateway-Funktionen mit integrierter Governance, Observability und Flexibilität bei der Bereitstellung kombiniert.
In diesem Leitfaden vergleichen wir IBM ContextForge und TrueFoundry hinsichtlich Architektur, Bereitstellung, Unternehmenssicherheit, Preisen und betrieblichem Aufwand, um Ihnen bei der Entscheidung zu helfen, welche Plattform besser zu Ihnen passt.

ContextForge (mcp-context-forge auf GitHub) ist das Open-Source-KI-Gateway, die Registry und der Proxy von IBM, die MCP, A2A und REST/gRPC-APIs hinter einem einzigen Endpunkt zusammenführen. Es umfasst eine Admin-Benutzeroberfläche, OAuth-bezogene Authentifizierung mit Ratenbegrenzung, Transportunterstützung über HTTP, WebSocket, SSE und stdio, OpenTelemetry-Tracing und ein Ökosystem mit über 40 Plugins. Es skaliert über Kubernetes mit Redis-gestützter Föderation und unterstützt Air-Gapped-Bereitstellungen.
Die Plattform legt außerdem Wert auf Anpassung und Integration auf Unternehmensebene. Sie unterstützt mehrere Authentifizierungsmethoden, darunter JWT Bearer-Token, Basic Auth und benutzerdefinierte Header-Schemas, zusammen mit AES-verschlüsselten Anmeldeinformationen für den sicheren Zugriff auf Tools. Die Kompatibilität mit mehreren Datenbanken über PostgreSQL, MySQL und SQLite hinweg ermöglicht es Unternehmen, sie ohne große architektonische Änderungen in bestehende Infrastrukturen zu integrieren.
Ein wichtiges Alleinstellungsmerkmal ist die virtuelle Serverkomposition, mit der mehrere MCP-Server für Agenten als ein einziger logischer Endpunkt erscheinen. IBM bezeichnet ContextForge jedoch explizit als Projekt im Alpha-/Beta-Stadium ohne offiziellen kommerziellen Support. Obwohl die Plattform leistungsstark ist, eignet sie sich aufgrund ihrer betrieblichen Komplexität und ihrer infrastrukturintensiven Einrichtung eher für Organisationen mit starker interner DevOps-Expertise als für Teams, die nach einfachen oder vollständig verwalteten MCP-Lösungen suchen.
Der Kompromiss ist betrieblicher Natur: Sie stellen den Kubernetes-Cluster bereit und warten ihn, patchen die Software, bauen Ihr eigenes Observability-Backend (Phoenix, Jaeger oder Zipkin) auf und bearbeiten Vorfälle ohne Hersteller-SLA. Es gibt keine Lizenzgebühr, aber es ist auch kein AI Gateway für LLM-Datenverkehr enthalten; ContextForge steuert MCP/A2A/REST, nicht das Modell-Routing oder die LLM-Kosten.
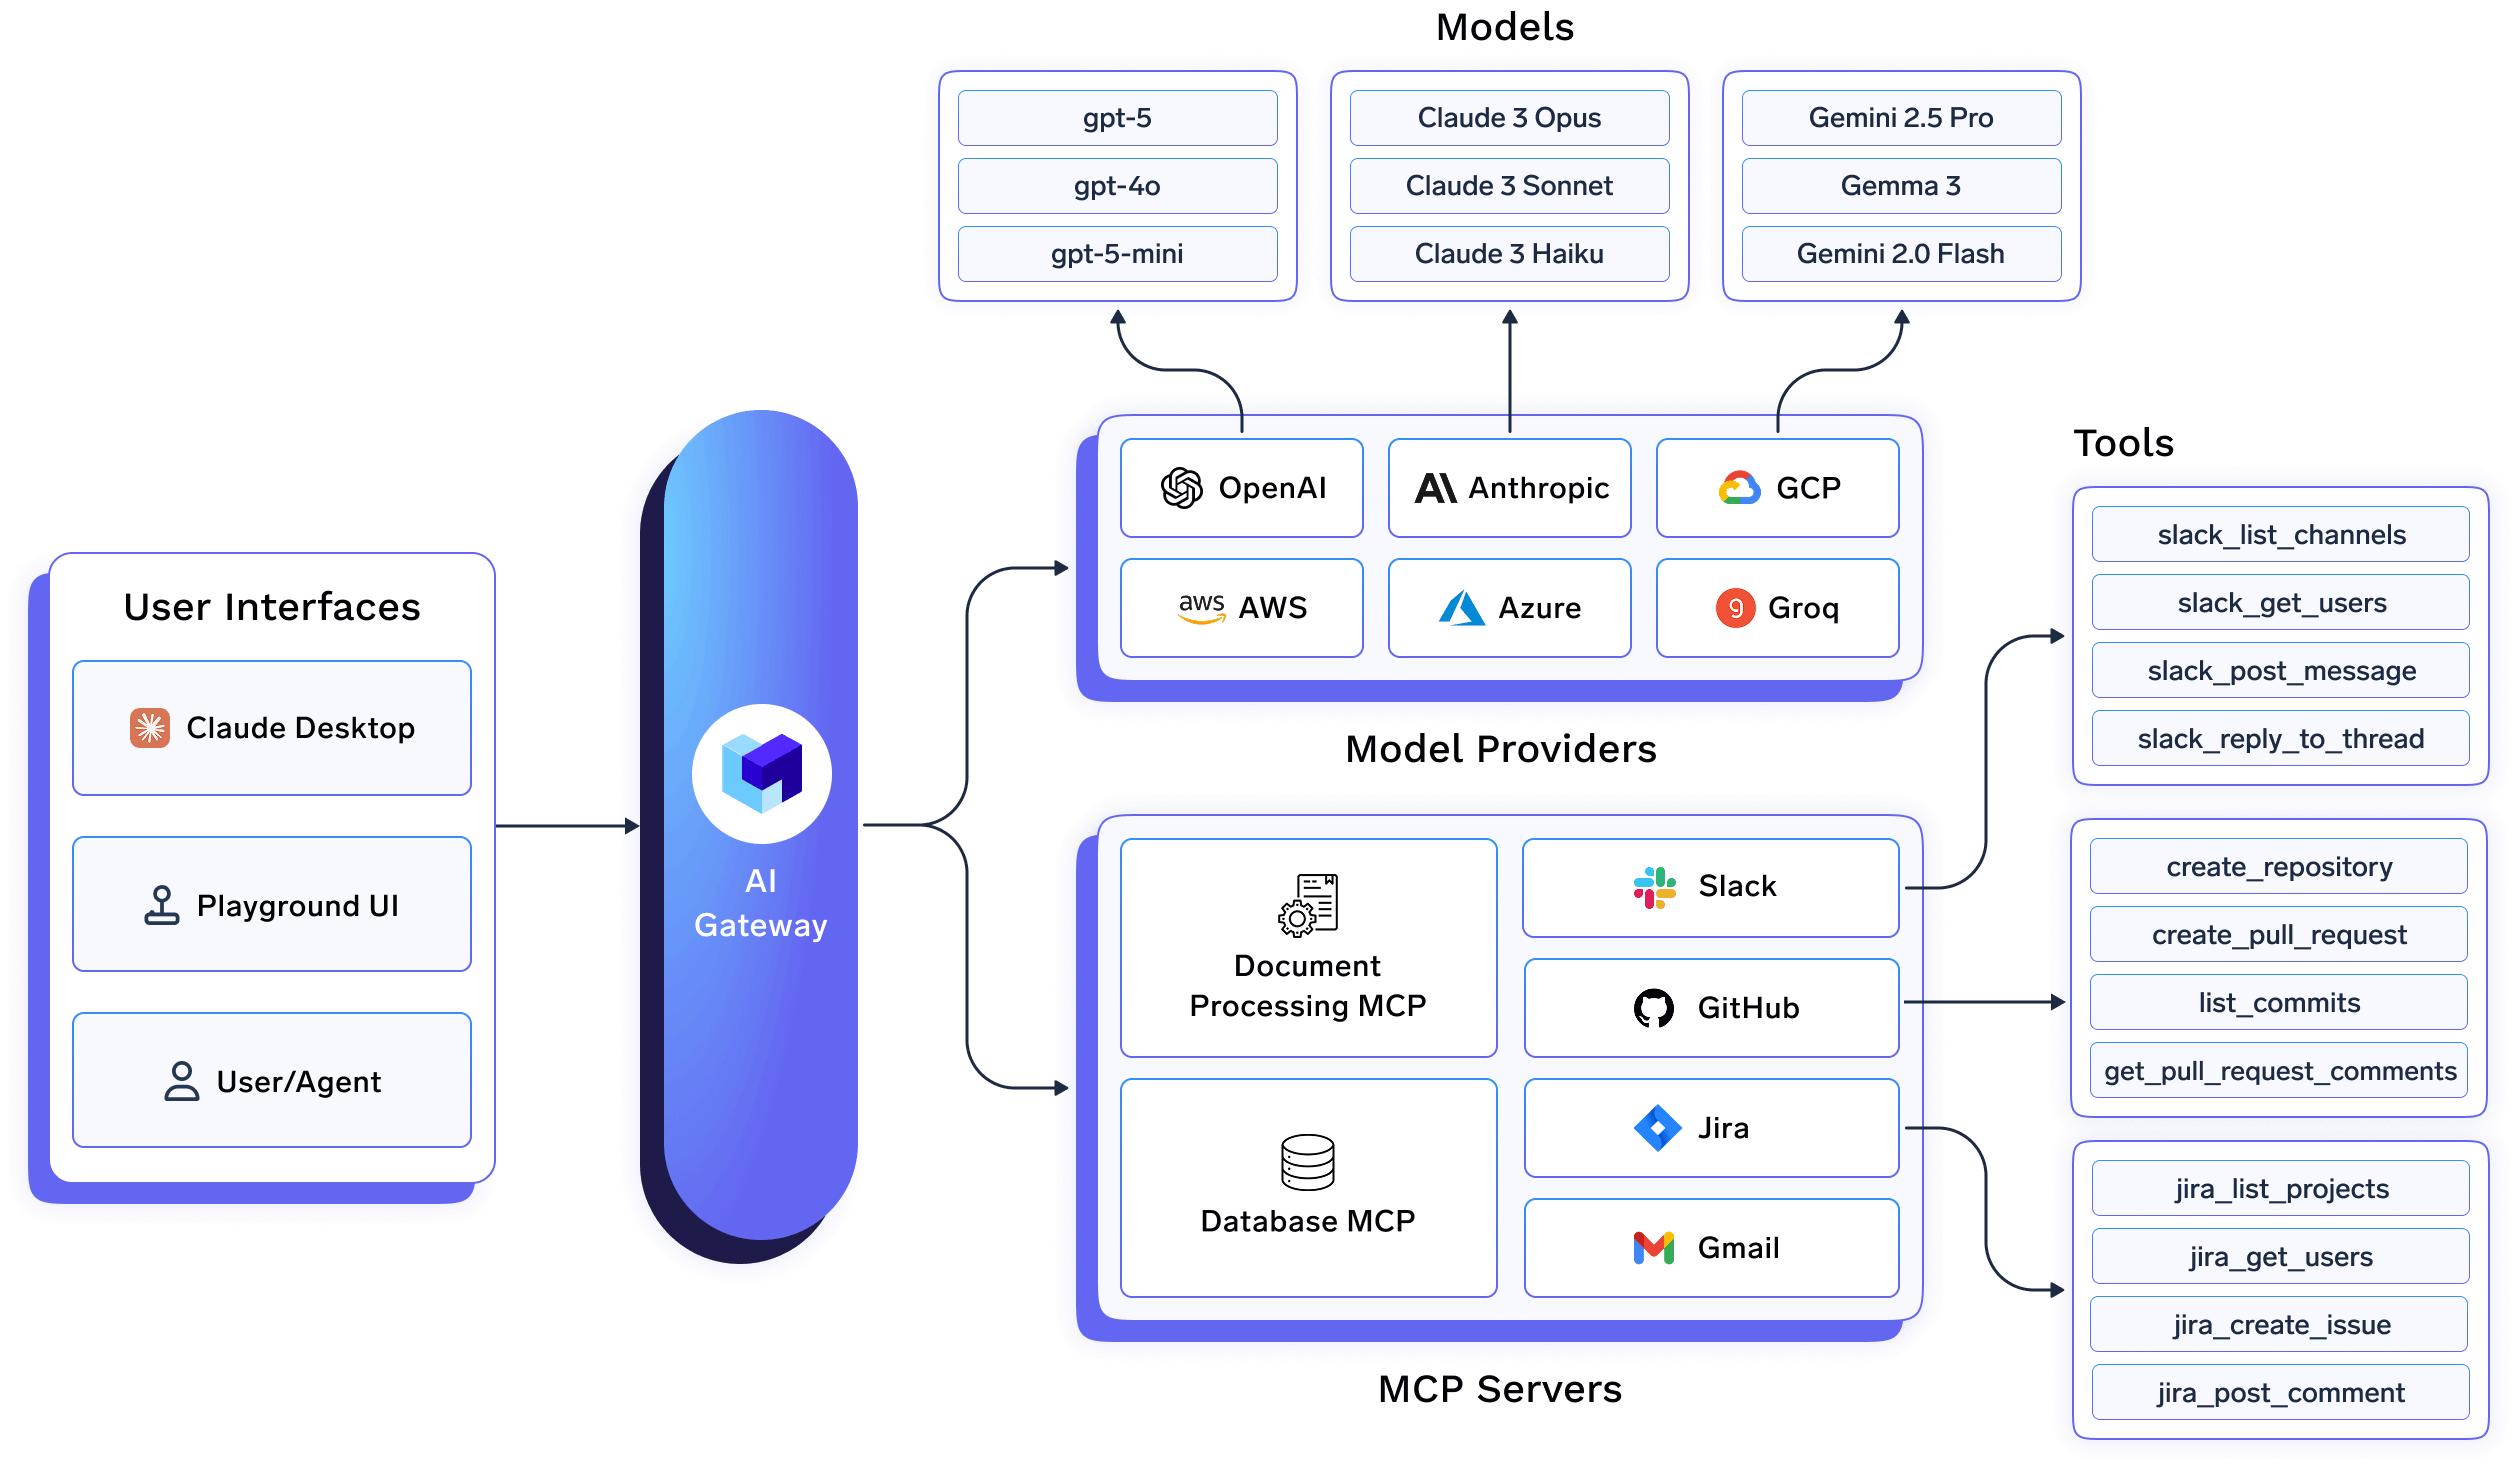
TrueFoundry kombiniert ein AI Gateway und ein MCP Gateway in einer einzigen Control Plane – mit Zugriff auf über 1.000 LLMs über eine einzige OpenAI-kompatible API, etwa 3 bis 4 ms Gateway-Latenz und Unterstützung für mehr als 350 Anfragen pro Sekunde auf einer einzelnen vCPU. Im Gegensatz zu ContextForge ist es als vollständig verwaltetes SaaS-Produkt verfügbar, sodass kein Kubernetes-Cluster bereitgestellt werden muss, bevor Sie Ihren ersten MCP-Server registrieren können.
Speziell auf der MCP-Seite wendet TrueFoundry RBAC auf registrierte MCP-Server an, unterstützt virtuelle MCP-Server und protokolliert jeden Tool-Aufruf mit umfassenden Metriken. Es ist außerdem SOC 2-, HIPAA- und GDPR-ready und kann in VPC-, On-Premise- oder vollständig isolierten (Air-Gapped) Umgebungen für Teams mit Anforderungen an die Datenresidenz bereitgestellt werden.
Der Ansatz von TrueFoundry ist einfach: Wenn Unternehmen bereits KI-Infrastrukturen für LLMs verwalten, bringt eine Fragmentierung des Betriebs auf separate Systeme für MCP-Tools kaum einen Mehrwert. Stattdessen führt TrueFoundry LLM-Infrastruktur und MCP-Verwaltung in einer einzigen Control Plane mit gemeinsamen Sicherheits-, Observability-, Governance- und Leistungsmerkmalen zusammen. Dieser zentralisierte Ansatz vereinfacht den KI-Betrieb und bietet Engineering-Teams eine konsolidierte Plattform für Überwachung, Bereitstellung und Kostenmanagement.
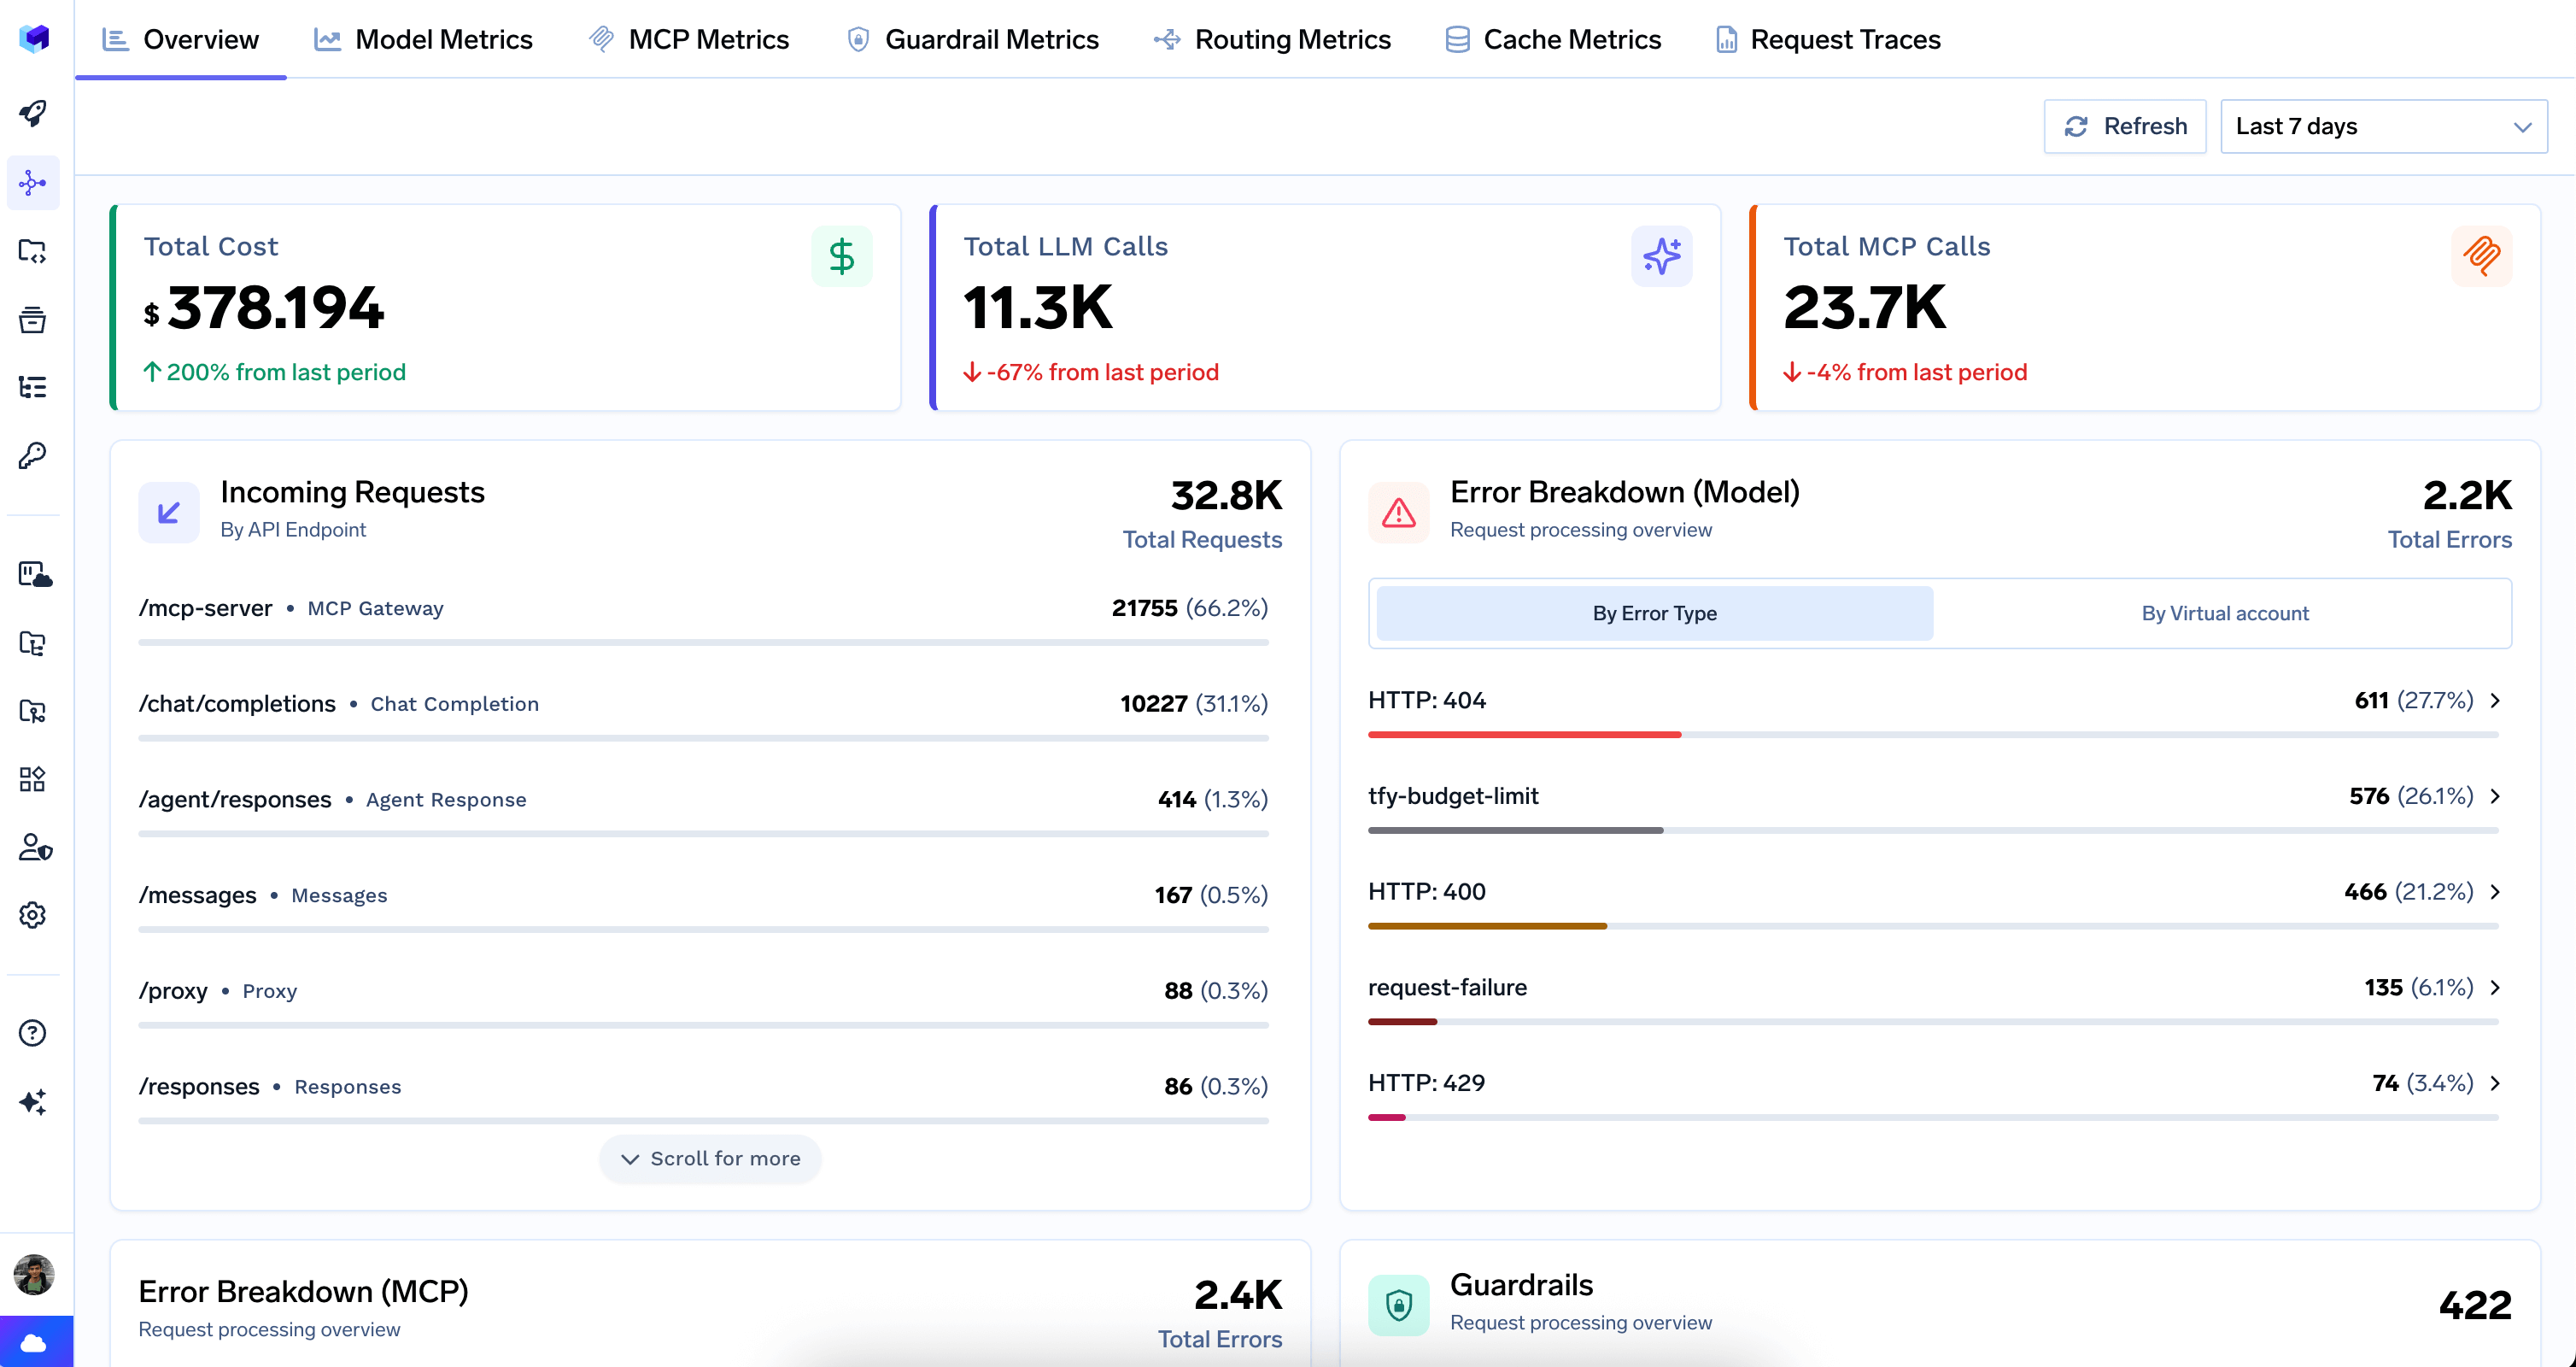
Jede Anfrage, ob LLM-Aufruf oder MCP-Tool-Aufruf, wird in derselben Observability-Ansicht angezeigt: Token-Nutzung, Latenz-Perzentile und Kosten, aufgeschlüsselt nach Modell, Team oder einem beliebigen zugewiesenen Metadaten-Tag. Die OpenTelemetry-Spuren von ContextForge erfordern eine selbst gehostete Phoenix- oder Jaeger-Instanz, um eine gleichwertige Ansicht zu erhalten.
Hauptmerkmale von TrueFoundry
TrueFoundry eignet sich am besten für Organisationen, die bereits erhebliche KI-Workloads betreiben und bestehende Infrastrukturen erweitern möchten, anstatt fragmentierte Tools einzuführen. Die vereinheitlichte Architektur ist besonders attraktiv für Unternehmen, die ein zentralisiertes Management der KI-Infrastruktur durch einen einzigen Anbieter bevorzugen.
Die Plattform passt auch hervorragend zu Engineering-Teams, die nach einer einfach zu verwaltenden, funktionsreichen Enterprise-Lösung mit integrierten Bereitstellungs-, Überwachungs-, Finetuning- und Orchestrierungsfunktionen suchen. Teams, die agentische Workflows und MCP-Ökosysteme einführen, können von der betrieblichen Einfachheit, den umfangreichen Integrationen und den cloudnativen Bereitstellungsangeboten profitieren.
Es ist ab dem Pro Plus-Tarif als vollständig verwaltetes SaaS oder selbst gehostet in VPC-, On-Premise- oder Air-Gapped-Umgebungen verfügbar und SOC 2-, HIPAA- sowie GDPR-ready. Die Preise sind transparent: ein kostenloser Developer-Tarif (50.000 Anfragen/Monat, bis zu 5 registrierte MCP-Server), Pro für 499 $/Monat (1 Mio. Anfragen/Monat, bis zu 25 MCP-Server), Pro Plus für 2.999 $/Monat (bis zu 50 MCP-Server, VPC/On-Premise) und ein individueller Enterprise-Tarif für Air-Gapped-Umgebungen und unbegrenzte Skalierung.
Wählen Sie ContextForge, wenn Ihr Team bereits Kubernetes und Redis in großem Maßstab betreibt, keine Lizenzgebühren zahlen möchte und damit vertraut ist, Patching, Skalierung und Incident Response intern zu übernehmen. Es ist eine solide Wahl für Plattform-Teams, die die vollständige Kontrolle auf Quellcode-Ebene behalten möchten und kein Interesse an einer Lieferantenbeziehung für diese Infrastrukturschicht haben.
Wählen Sie TrueFoundry, wenn Sie AI Gateway- und MCP Gateway-Governance auf einer einzigen Plattform benötigen, Compliance-Zertifizierungen und ein Support-SLA wünschen, ohne diese selbst aufzubauen, oder nicht über freie DevOps-Kapazitäten verfügen, um einen Proxy-Cluster selbst zu betreiben und zu patchen. Es ist auch die bessere Wahl, wenn LLM-Routing und Kosten-Governance neben dem MCP-Datenverkehr eine Rolle spielen, da ContextForge diesen Bereich überhaupt nicht abdeckt.
Der häufigste Auslöser ist nicht die Unzufriedenheit mit dem Funktionsumfang von ContextForge. Es ist vielmehr die Erkenntnis, dass MCP-Governance nur die Hälfte der Herausforderung darstellt: Teams müssen auch steuern, welche LLMs aufgerufen werden, zu welchen Kosten und mit welchen Guardrails – was oft dazu führt, dass ein zweites Gateway dafür betrieben werden muss. TrueFoundry führt beides in einer Control Plane zusammen, wobei RBAC, Budgets und Audit-Protokollierung einheitlich auf LLM- und MCP-Datenverkehr angewendet werden, anstatt über zwei Systeme mit zwei unterschiedlichen Richtliniensätzen verteilt zu sein.
IBM ContextForge und TrueFoundry lösen unterschiedliche Probleme, obwohl beide MCP-basierte Workflows unterstützen.
Wenn Ihre Priorität darin besteht, ein Open-Source-MCP-Gateway mit vollständiger Kontrolle über Ihre Infrastruktur zu betreiben, ist IBM ContextForge eine starke Wahl. Es bietet Engineering-Teams die Flexibilität, ihre eigene MCP-Umgebung aufzubauen und anzupassen, sofern sie über die Ressourcen verfügen, um Bereitstellung, Upgrades, Überwachung und den laufenden Betrieb zu verwalten.
Wenn Sie jedoch KI-Anwendungen für die Produktion entwickeln, benötigen Sie wahrscheinlich mehr als nur ein MCP Gateway. TrueFoundry kombiniert AI Gateway- und MCP Gateway-Funktionen auf einer einzigen Plattform mit integrierter Enterprise-Authentifizierung, Observability, Richtliniendurchsetzung, flexibler Bereitstellung und kommerziellem Support. Das reduziert die betriebliche Komplexität und bietet gleichzeitig eine einheitliche Control Plane für LLMs und MCP-Server.
Letztendlich hängt die richtige Wahl von den Prioritäten Ihres Teams ab: Wenn Ihr Team über Kubernetes-Kapazitäten verfügt und einen kostenlosen, vollständig selbst gehosteten Proxy wünscht, ist ContextForge eine vernünftige Wahl. Wenn Sie stattdessen AI Gateway- und MCP Gateway-Governance, Compliance-Bereitschaft und Support auf einer einzigen verwalteten Plattform bevorzugen, buchen Sie eine Demo oder entdecken Sie das MCP Gateway von TrueFoundry, um zu sehen, wie es im Vergleich zu Ihren aktuellen Selbst-Hosting-Plänen abschneidet.
IBM ContextForge vs. TrueFoundry: Was ist besser für Unternehmen?
TrueFoundry passt besser zu Unternehmen, die eine einzige verwaltete Plattform für AI Gateway und MCP Gateway inklusive Compliance-Zertifizierungen und Support suchen. ContextForge eignet sich besser für Teams, die einen kostenlosen, selbst gehosteten Proxy wünschen und über die nötige Infrastrukturkapazität verfügen.
Ist IBM ContextForge kostenlos?
Ja, es ist Open Source ohne Lizenzgebühr. Die Kosten entstehen durch das Eigen-Hosting: Kubernetes, Redis, Observability-Backends und die Arbeitszeit des Engineering-Teams für die Wartung aller Komponenten.
Ersetzt TrueFoundry die Notwendigkeit von ContextForge?
Für Teams, die MCP-Governance und LLM/AI Gateway-Management an einem Ort vereinheitlichen möchten: ja. Das MCP Gateway von TrueFoundry deckt dieselbe RBAC- und Tool-Aufruf-Governance ab wie ContextForge, ohne dass eine selbst gehostete Kubernetes-Infrastruktur erforderlich ist.
Kann ich TrueFoundry in meiner eigenen VPC oder On-Premise bereitstellen?
Ja. TrueFoundry läuft in Ihrer VPC, On-Premise, Air-Gapped, hybrid oder über mehrere Clouds hinweg, und es verlassen keine Daten Ihre Domäne. Damit bietet es dieselbe Bereitstellungskontrolle, die Teams ursprünglich zu selbst gehostetem ContextForge zieht.
Wie viele LLMs unterstützt TrueFoundry?
Über 1.000 LLMs über eine einzige OpenAI-kompatible API. ContextForge enthält kein LLM-Routing; es ist auf MCP-, A2A- und REST/gRPC-Datenverkehr beschränkt.
TrueFoundry AI Gateway bietet eine Latenz von ~3—4 ms, verarbeitet mehr als 350 RPS auf einer vCPU, skaliert problemlos horizontal und ist produktionsbereit, während LiteLM unter einer hohen Latenz leidet, mit moderaten RPS zu kämpfen hat, keine integrierte Skalierung hat und sich am besten für leichte Workloads oder Prototyp-Workloads eignet.





Die neuesten Nachrichten, Artikel und Ressourcen werden in Ihren Posteingang gesendet














