


نوفمبر 20, 2026
|
5 min read


احصل على وصول فوري إلى بيئة TrueFoundry مباشرة. انشر النماذج، ووجّه حركة مرور LLM، واستكشف المنصة بالكامل — بيئة الاختبار الخاصة بك جاهزة في ثوانٍ، ولا يلزم وجود بطاقة ائتمان.



Published: نوفمبر 20, 2026

Blazingly fast way to build, track and deploy your models!
تَبدأ أي مراجعة لأمان OpenRouter من الحقيقة نفسها، ولهذا يبدأ هذا المقال بها أيضاً: مع OpenRouter، تغادر المطالبات والاستجابات والبيانات الوصفية (Metadata) شبكتك في كل طلب، لتعبر إلى OpenRouter، ثم تعبر مجدداً إلى المزود الذي يقدم الخدمة. كل شيء آخر تحت هذا العنوان (كيفية الاحتفاظ بمفاتيح المزودين، وما تلتقطه الدرابزينات الأمنية، وكيفية التعامل مع الثغرات، والشهادات الموجودة) يأتي في الترتيب التالي لسؤال حدود الشبكة، وهو النقطة التي يختلف فيها AI gateway الذي يمكنك تشغيله داخل شبكتك الخاصة عن ذلك الذي لا يمكنك تشغيله هناك.
يغطي هذا المقال جانب الأمان والامتثال في سلسلة المقارنة بين TrueFoundry وOpenRouter: البيانات التي تغادر حدود الشبكة، وإدارة مفاتيح المزودين وخيار BYOK، والتشفير ووضع الشبكة، وحجب PII على الطلب المباشر، والدرابزينات الأمنية (المدمجة، والمجلبة من قبلك، والتابعة لأطراف خارجية)، والدفاع ضد حقن المطالبات (Prompt-injection)، والتعامل مع الثغرات الأمنية، والشهادات، وعناصر التحكم الأمنية المخصصة للفئات المدفوعة. تم إعداد هذا المقال لمهندس الأمان الذي يجري المراجعة ومهندس المبيعات الذي يتولى الرد، وتستند كل ادعاءات المقال إلى الوثائق الرسمية العامة للموردين.
لا يوجد تكوين لـ OpenRouter تبقى فيه المطالبات داخل شبكتك، لعدم وجود وضع استضافة ذاتية. يعبر المحتوى حدين: من شبكتك إلى OpenRouter ومن OpenRouter إلى المزود، وما تتحكم فيه هو مسار المحتوى ومدى الاحتفاظ به، وليس خروجه من الشبكة. التوجيه الإقليمي (Enterprise أو EU أو US) يحدد الاختصاص القضائي لفك التشفير والمعالجة؛ بينما يقتصر التوجيه الخالي من الاحتفاظ بالبيانات (Zero-Data-Retention - ZDR) على نقاط النهاية التي لا تحتفظ بالبيانات؛ وتثبيت المزود (Provider pinning) يحدد الشركة التي تستلم البيانات. نقطتا دقة لمراجعي المؤسسات: OpenRouter لا يتدرب على بيانات API، لكن قد تكون لكل مزود رئيسي شروط مختلفة لاستخدام API مقارنة بالاستخدام المستهلك، لذا يرث المسار الثاني سياسة يجب التحقق منها لكل مزود؛ ولا يمتد ZDR إلى الملحقات والأدوات مثل البحث على الويب، والتي قد يتم تشغيلها بواسطة أطراف خارجية لها سياسات احتفاظ خاصة بها. بالنسبة لشرط ينص على "عدم خروج بيانات المطالبة من حدود الشبكة"، فإن هذا البند حاسم.
تعتمد إجابة TrueFoundry على وضع النشر، ونقدمها وفقاً لكل وضع. في وضع SaaS المدار، تعبر المطالبات والاستجابات والبيانات الوصفية البنية التحتية لـ TrueFoundry، مع تقليل المخاطر عبر تحديد المنطقة، وتخزين التتبع في الحاوية (Bucket) الخاصة بك، وتكوينات إيقاف التسجيل. في الوضع الهجين (Hybrid)، يعمل مستوى البوابة (Gateway plane) داخل VPC الخاص بك، بحيث تبقى حركة مرور المطالبات والاستجابات بالداخل؛ بينما ينزل التكوين وترتفع السجلات والمقاييس إلى مستوى التحكم الخاص بنا. في وضع الاستضافة الذاتية الكاملة، لا شيء في مسار الطلب يغادر الشبكة باستثناء البريد الإلكتروني للمستخدم وعدد الطلبات المرسلة إلى خادم التراخيص الخاص بنا (security and compliance).
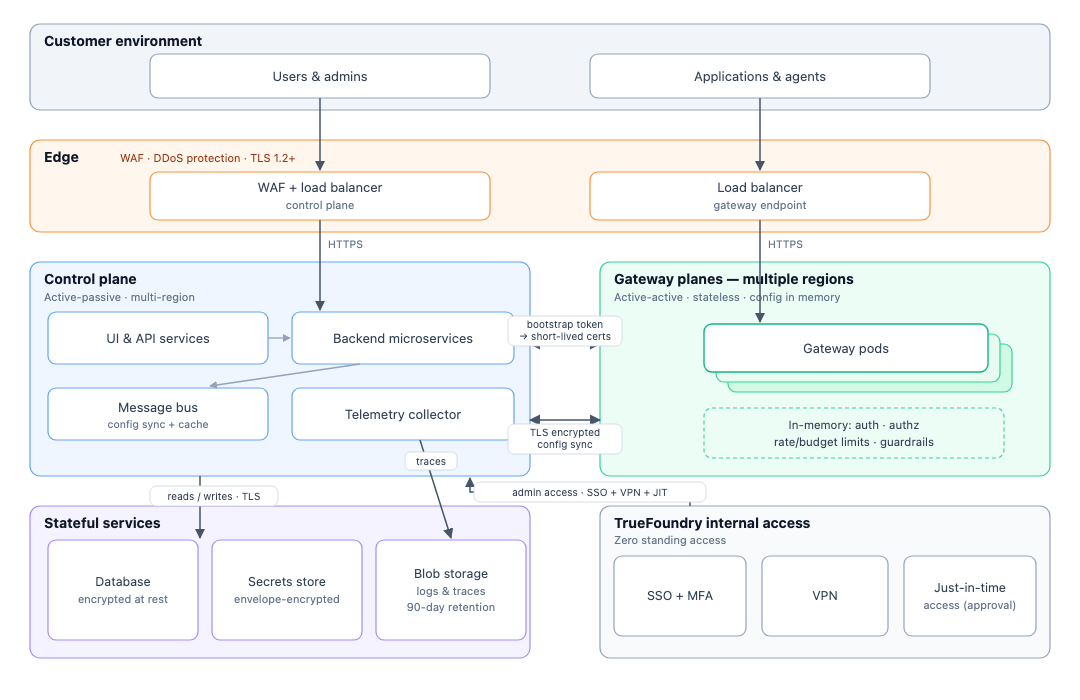
هناك تنبيه واحد يرافق كل ادعاء احتواء نطلقه: يعمل درابزين PII/PHI المدمج بوساطة Azure AI Language وتتم استضافته على بنية تحتية مدارة بواسطة TrueFoundry، لذا فإن العميل الذي يستخدم الاستضافة الذاتية وقام بتفعيله يرسل محتوى الطلب عبر الحد الذي بناه. البدائل التي تضمن عدم خروج البيانات هي استخدام درابزين مستضيف لدى المورد بمفاتيحك الخاصة أو درابزين مخصص مستضيف ذاتياً (PII guardrail). كيفية تخزين المطالبات ومن يمكنه رؤيتها بمجرد وجودها بالداخل هو سؤال متعلق بتعدد المستأجرين (Tenancy)، ومغطى في مقالنا حول OpenRouter privacy.
يتيح لك OpenRouter BYOK تقديم أوراق اعتماد المزود الخاصة بك حتى يتم تقييد الاستخدام على حساب المزود الخاص بك مع حدود المعدل والشروط المتفاوض عليها. يذكر OpenRouter أن المفاتيح مشفرة بأمان؛ ويتم إدارتها في إعدادات BYOK الخاصة بمساحة العمل، ويدعم كل مفتاح مرشحات النموذج ورمز API والأعضاء التي يتم تقييمها قبل التوجيه، ويكون ترتيب المفاتيح صريحاً (المفاتيح ذات الأولوية قبل نقاط نهاية OpenRouter، ومفاتيح الاحتياط بعدها). الرسوم هي نسبة مئوية مما يكلفه نفس النموذج والمزود على OpenRouter، أعلى من البدلات المعتمدة على الخطة.
النتيجة الأمنية تكمن في سلوك التراجع الاحتياطي (Fallback)، وله طبقتان. افتراضياً، إذا وصل مفتاح BYOK إلى حد المعدل (Rate limit) أو فشل، يتراجع OpenRouter إلى سعة OpenRouter المشتركة، ويتم تنفيذ الطلب من رصيدك. تحديد خيار "عدم استخدام السعة المشتركة على هذا المزود مطلقاً"، أو زر "استخدام هذا المفتاح دائماً" لكل مفتاح، يمنع التراجع إلى مفتاح OpenRouter الخاص بذلك المزود فقط. تنص وثائق دعم OpenRouter صراحةً على أن هذا لا يمنع التراجع إلى مزود مختلف: إذا فشل مفتاح Anthropic BYOK، فلن يستخدم OpenRouter مفتاح Anthropic الخاص به، ولكنه قد ينفذ الطلب عبر Google Vertex باستخدام رصيد OpenRouter. تطلب منع التراجع بين المزودين وجود قيود توجيه على مستوى الطلب، وليس في إعدادات BYOK. النتيجة العملية: الفريق الذي اعتمد BYOK للإبقاء على الاستدلال على حساب مزود متعاقد معه ومراجع من حيث الامتثال، قد يتم تزويد حركة المرور الخاصة به عبر مزود مختلف تماماً عند فشل المفتاح، ما لم يقيد كل موقع استدعاء ذلك. غير موثق: مكان تخزين المفاتيح، ونظام التشفير، وما إذا كان يتم دعم KMS أو المفاتيح المدارة بواسطة العميل، وإدارة التدوير.
يمسك TrueFoundry بمفاتيح المزود بإحدى ثلاث طرق: مشفرة في حالة السكون في قاعدة بيانات مستوى التحكم؛ أو مرجعية من مدير الأسرار الخاص بك (AWS SSM وSecrets Manager، وGCP Secret Manager، وAzure Key Vault، وHashiCorp Vault) مع مزامنة تلقائية كل ساعة لضمان انتشار التدوير الذي تجريه خارجياً؛ أو مثبتة كأسرار Kubernetes. يعمل مسار مدير الأسرار لتكاملات النماذج وMCP والدرابزينات على حد سواء، وفي وضع الاستضافة الذاتية الكاملة لا تغادر المفاتيح بنيتك التحتية مطلقاً (secret managers in AI Gateway). لا يوجد تراجع إلى مفتاح المورد لعدم وجود مفتاح للمورد؛ المفاتيح الوحيدة هي مفاتيحك. التشفير المغلف (Envelope encryption) باستخدام KMS المحلي أو BYOK لقاعدة بيانات مستوى التحكم غير موثق، وهو ما نوضحه كاستثناء بدلاً من ادعائه.
على شبكة الاتصال، يستخدم كِلا المنتجين TLS: يوثق TrueFoundry استخدام TLS 1.2+ أثناء النقل وAES-256 في حالة السكون على البنية التحتية المدارة؛ بينما يوثق OpenRouter استخدام TLS على API العام الخاص به. لا يوثق أي منهما mTLS. لا يوثق OpenRouter الشبكات الخاصة، أو القائمة البيضاء لـ IP، أو اقتران VPC، أو PrivateLink، وهو ما يتماشى مع نمط الاستضافة السحابية؛ خيارات الوضع الشبكي لـ TrueFoundry هي أوضاع النشر نفسها، وفي عناقيد الاستضافة الذاتية يمكنك إضافة شبكة خدمية (Service mesh)، وهي وضعيتك الخاصة وليست خطة المنتج.
يقوم كِلا المنتجين بحجب البيانات الشخصية PII في الطلب المباشر، قبل أن يراها المزود، وهو السؤال المطروح في هذا القسم (القناع في وقت التسجيل هو سؤال حوكمة ويقع في مقال آخر).
يكتشف درابزين المعلومات الحساسة (Sensitive Info) في OpenRouter البيانات الشخصية PII ويحجبها أو يحظرها في طلبات API باستخدام إعدادات مسبقة مدمجة (البريد الإلكتروني، الهاتف، SSN، بطاقة الائتمان، عنوان IP، اسم الشخص، العنوان)، مع ضبط كل منها للحظر أو الحجب، بالإضافة إلى الاكتشاف المستند إلى NLP؛ وتضيف مرشحات المحتوى المخصصة أنماط regex الخاصة بك. عند تطبيق درابزينات متعددة، تندمج مرشحات المعلومات الحساسة عبر الطبقات، وإذا حظر أحدها بينما حجب الآخر، ينفذ الحظر. تغطي المجموعة المدمجة إنفاذ الميزانية، وZDR، وقيود النماذج والمزودين، والدفاع ضد حقن المطالبات، واكتشاف المعلومات الحساسة، وregex المخصص، وهي محددة جيداً وتعمل في المسار بمهلة زمنية منخفضة. قابلية التوسيع هي الجانب الضعيف: التوفير من قبل العميل يقتصر على أنماط regex المخصصة فقط، دون وجود آلية لتنفيذ كود العميل، أو لغة سياسات مثل Cedar أو OPA، أو آلية لاستدعاء خدمة خارجية في مسار الطلب، وهو ما يتبع موجه استضافة لا يملك بيئة تنفيذ لكود العميل. الدرابزينات التابعة لأطراف خارجية غير موثقة في دليل الدرابزينات؛ تم الإشار إلى Google Model Armor وLakera Guard كتكاملات تجريبية تتاح عند الطلب، لكن ذلك غير مؤكد في الوثائق الأساسية.
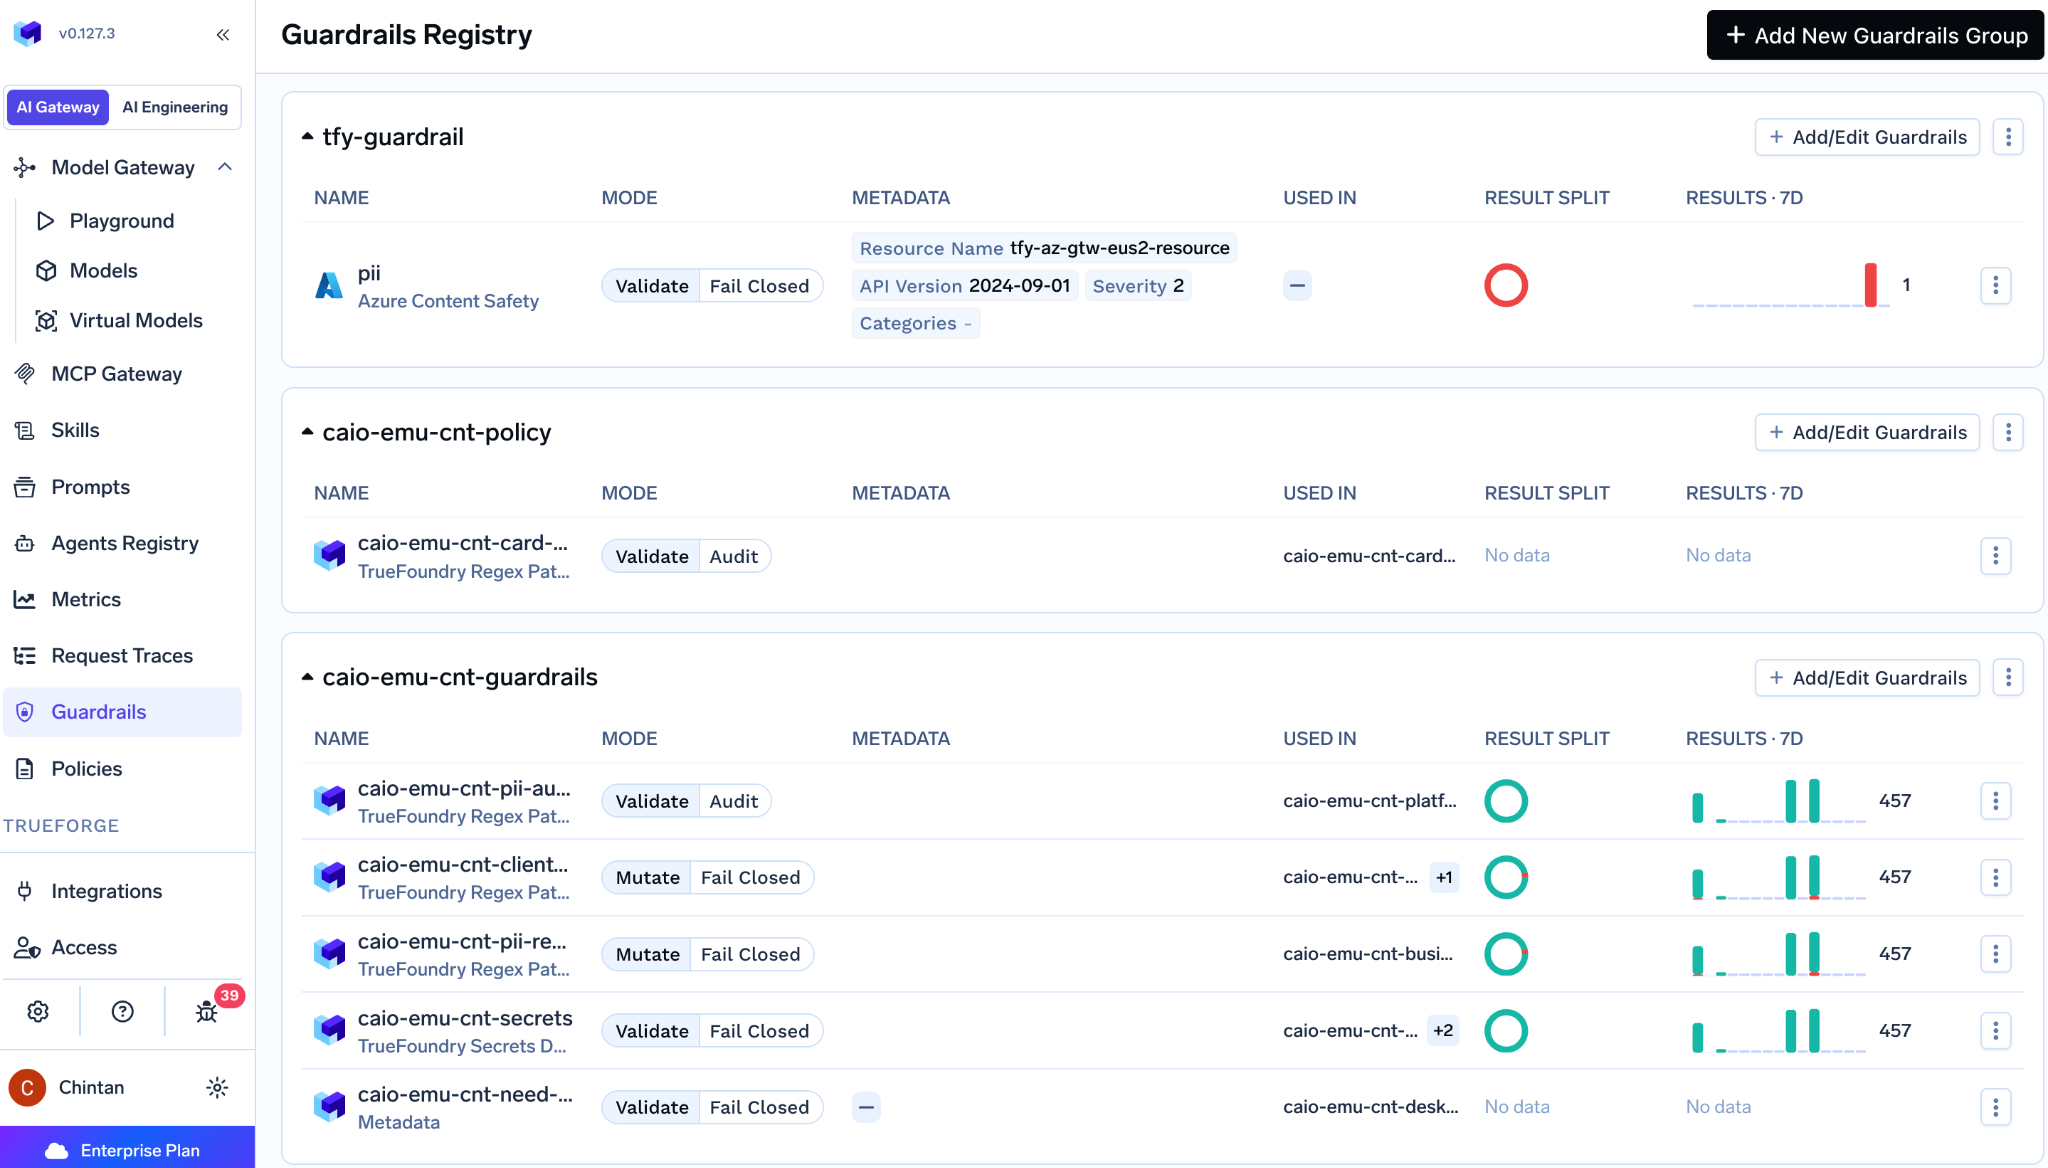
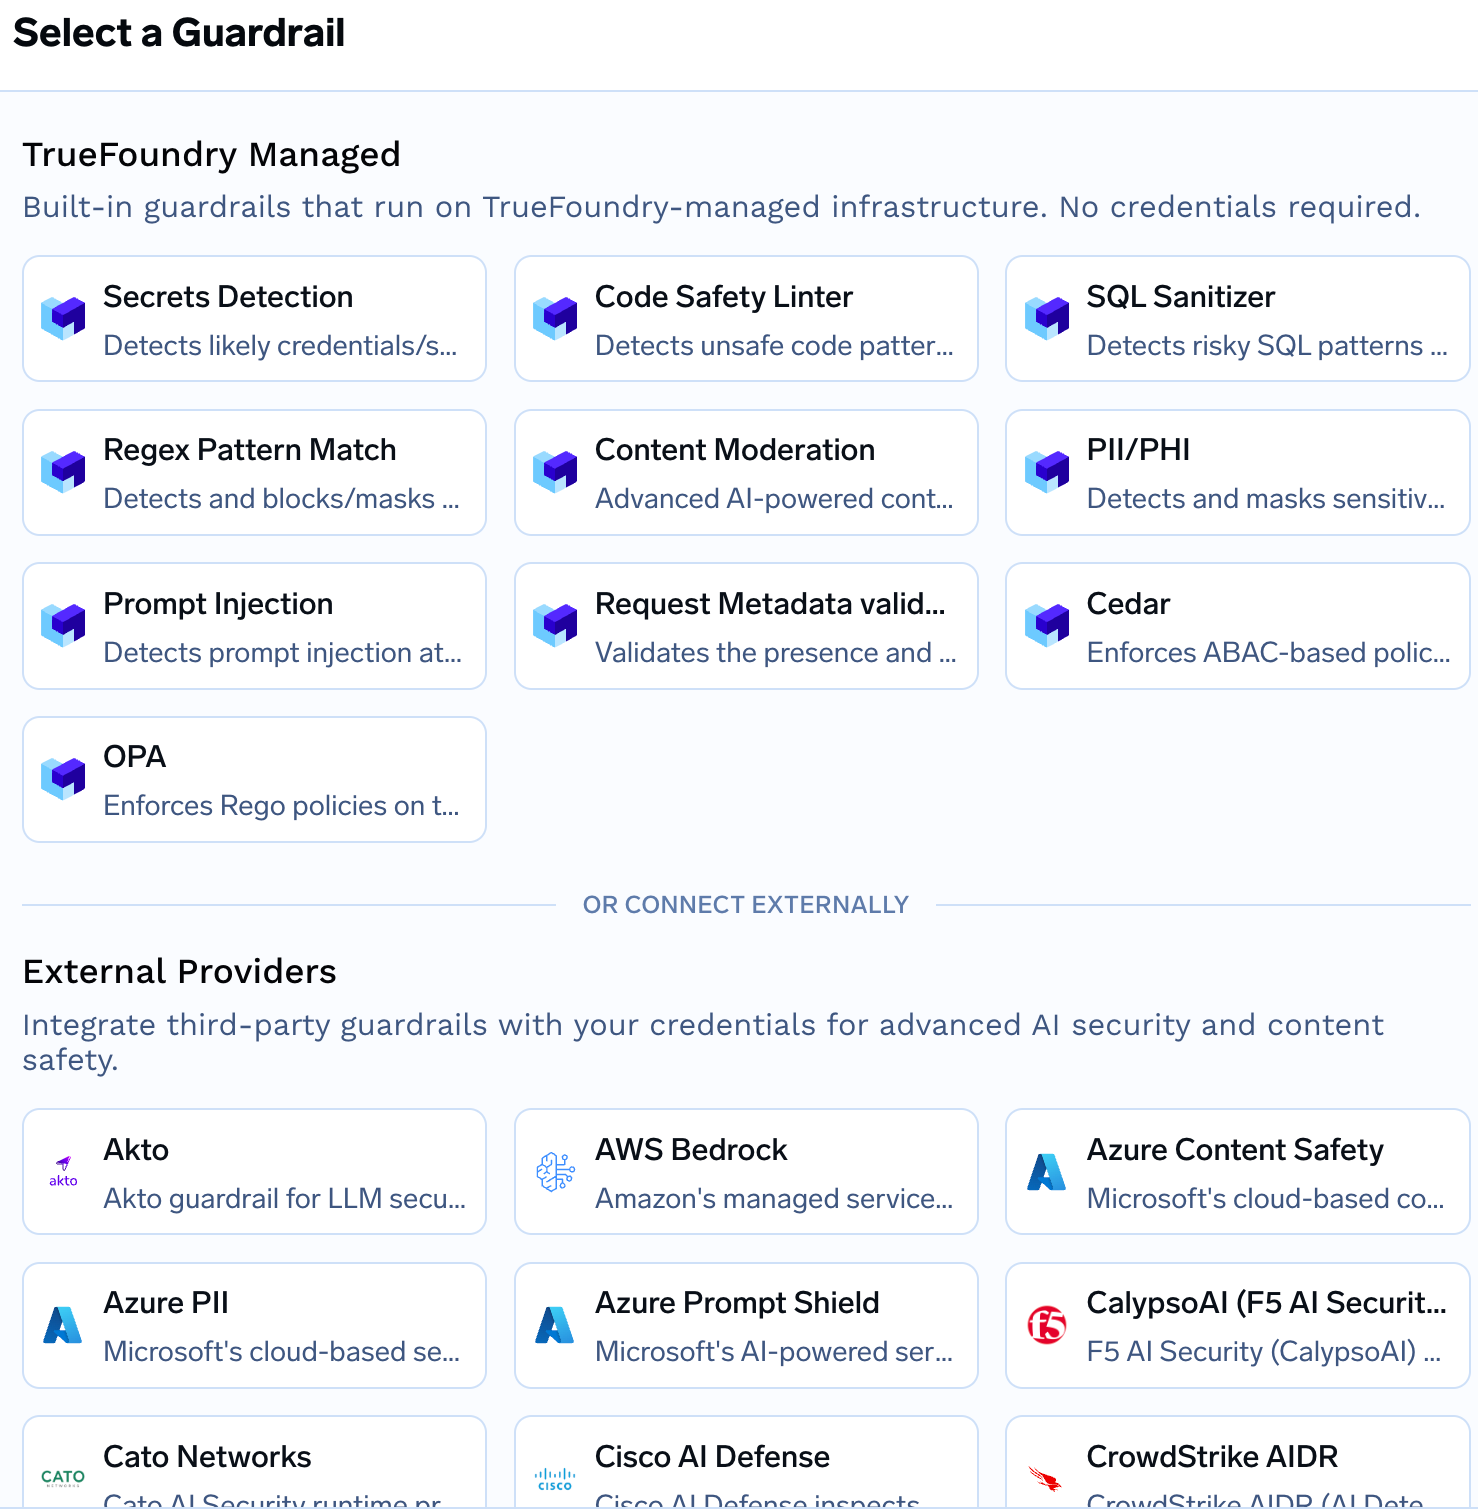
يعمل درابزين PII/PHI في TrueFoundry على خطاف إدخال LLM في وضع التعديل Mutate (يتم حجب الكيانات المكتشفة ويستمر الطلب)، وهو واعي بالسياق مع فئات كيانات قابلة للتكوين، كما يعمل أيضاً على مخرجات LLM وعلى خطافات MCP قبل وبعد استخدام الأدوات؛ درابزينات اكتشاف الأسرار وأنماط regex قابلة للاستخدام في وقت الطلب في وضع التعديل أيضاً (PII guardrail). تغطي درابزينات LLM في TrueFoundry جميع الفئات الثلاث. مدمجة، ومدارة دون إعداد: PII/PHI، والإشراف على المحتوى، وحقن المطالبات، واكتشاف الأسرار، وregex، ومطهر SQL، وفاحص سلامة الكود، والتحقق من صحة البيانات الوصفية. مجلبة بواسطة العميل: درابزينات مخصصة تستضيفها، بالإضافة إلى خطافات لغة السياسات Cedar وOPA. طرف ثالث، حوالي خمسة عشر درابزيناً موثقاً: AWS Bedrock، وAzure PII، وContent Safety وPrompt Shield، وGoogle Model Armor، وNeMo، وGuardrails AI، وEnkrypt، وLasso، وPillar، وF5/CalypsoAI، وNoma، وCoreWeave Weave وغيرها (guardrails overview، TrueFoundry guardrails). تتصل الدرابزينات من خلال سياسات على أربعة خطافات، بما في ذلك ما قبل وما بعد أدوات MCP، وتعتبر الدرابزينات على استدعاءات الأدوات ميزة فارقة تجدها في قليل من البوابات في أي فئة؛ يذهب مقالنا حول enterprise AI security with an MCP gateway إلى عمق أكبر في هذه الطبقة. يتم تنفيذ كل هذا على مستوى بوابة لا تعتمد على الحالة (Stateless) بمهلة إضافية تقارب 3–4 مللي ثانية وأكثر من 350 طلباً في الثانية لكل vCPU عبر أكثر من 2,500 نموذج LLM، مع ملاحظة صريحة بأن الدرابزين المدار المرفق بمسار معين يضيف قفزة شبكية خاصة به.
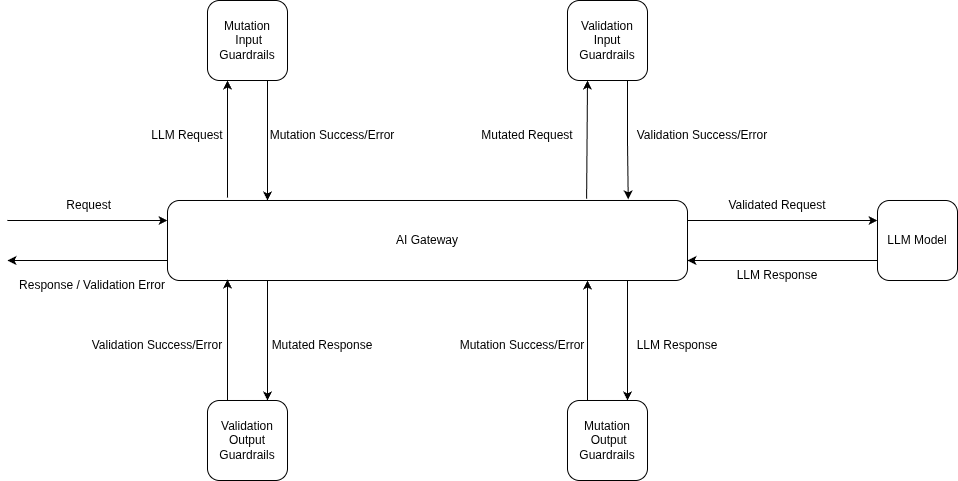
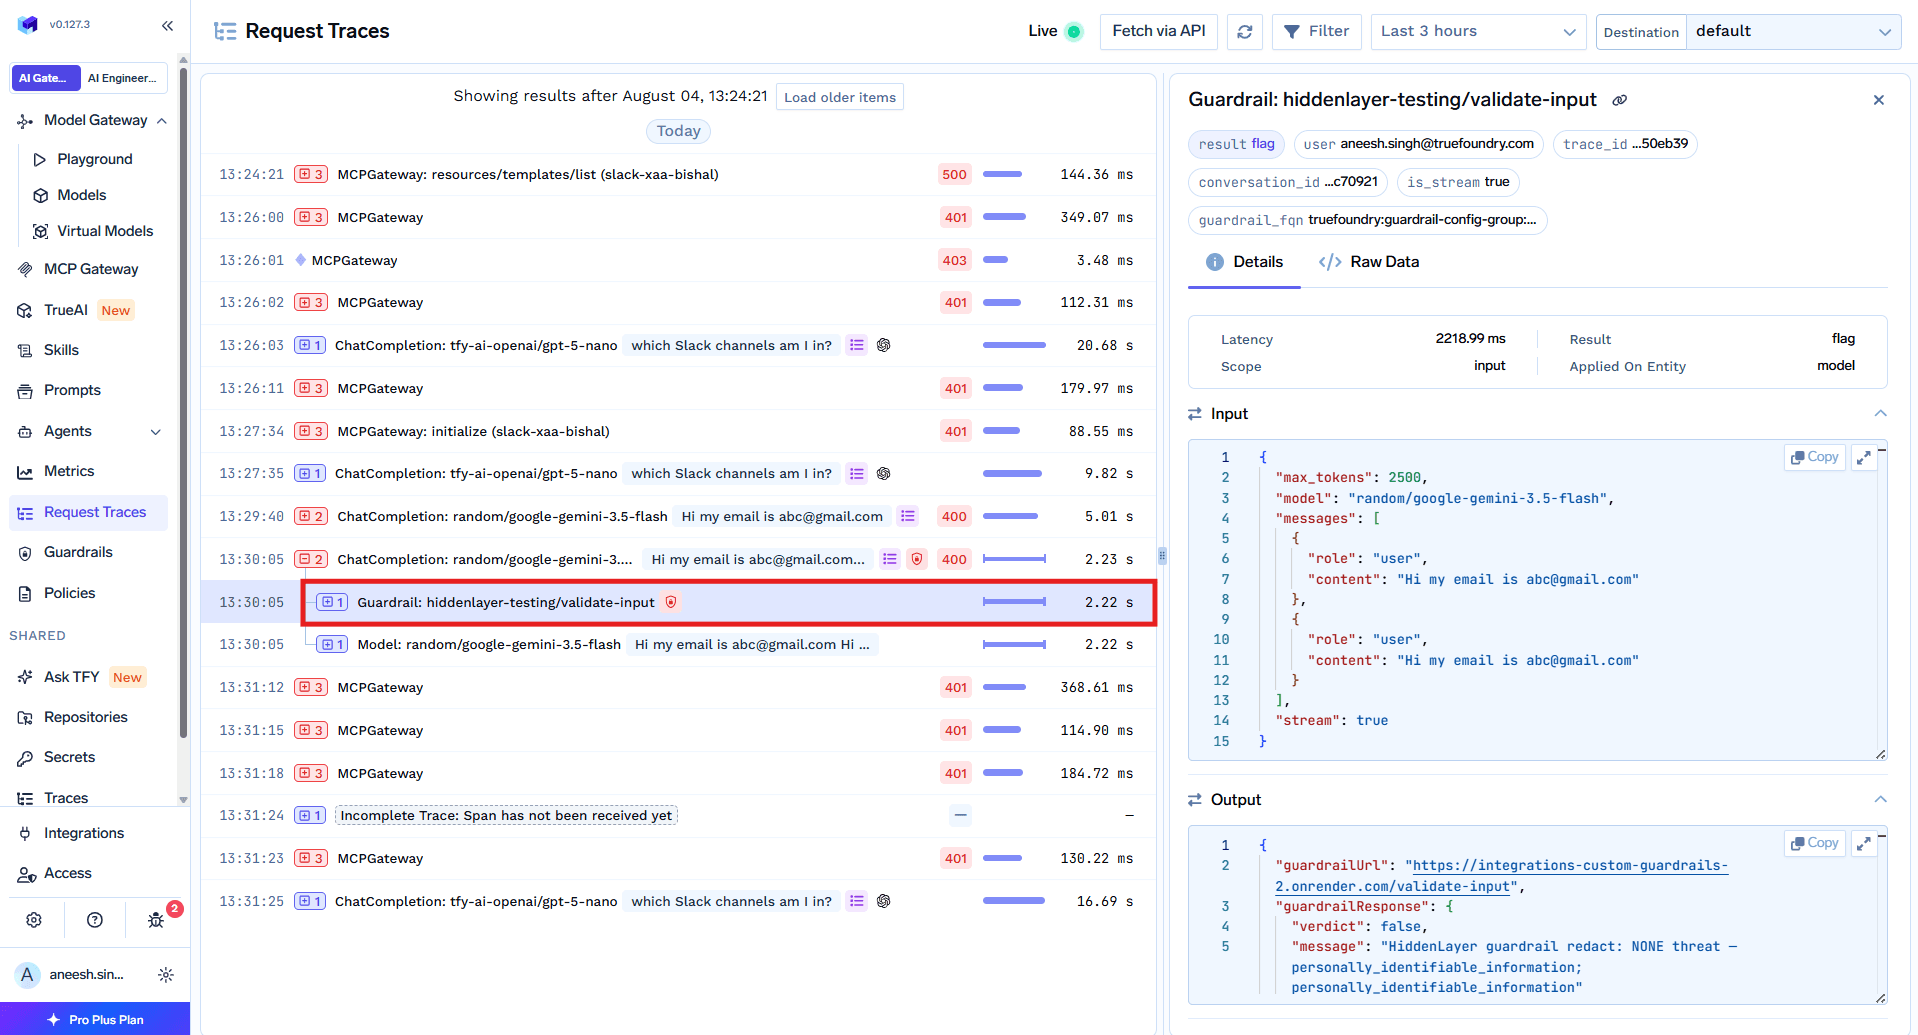
يعتمد اكتشاف الحقن والتخطي (Jailbreak) في OpenRouter على التعبيرات النمطية Regex: أكثر من 30 نمطاً مشتقة من ورقة حماية حقن مطالبات OWASP LLM ومصادر أخرى، مع تدابير مضادة صريحة للتحايل القائم على الكتابة الخاطئة (Typoglycemia) والتشفير والمسافات بين الحروف. الاكتشاف حتمي، والجهد الإضافي يوصف بأنه مهمل، ويتم تشغيله قبل إرسال الطلب إلى المزود بحيث لا تغادر حركة المرور المحظورة OpenRouter مطلقاً، وهو الدرابزين الوحيد الذي يحتوي على وضع المراقبة فقط (Observe-only). التضحية هنا هي نفسها التي يقدمها أي مرشح regex: فهو يلتقط الأنماط المعروفة بدلاً من الأنماط الجديدة.
يقدم TrueFoundry درابزيناً مدمجاً مخصصاً لحقن المطالبات (الاكتشاف والحظر عند الإدخال)، بالإضافة إلى خيارات من أطراف خارجية تستهدف نفس التهديد: Azure Prompt Shield، وGoogle Model Armor، وLasso، وPillar (prompt injection guardrail). فيما يتعلق بالفعالية، نقول الشيء نفسه عن كِلا المنتجين: إنها ادعاءات من الموردين حتى تختبرها بنفسك. مجموعة صغيرة من حمولات الحقن المعروفة الموجهة نحو كل مرشح أثناء التقييم تساوي أكثر من ادعاء كِلا الموردين، ونفضل أن نقاس على أن نُصَدَّق.
يوثق TrueFoundry سياسة الكشف المسؤول عبر [email protected]، وأكثر من 30 أداة أمان مؤتمتة تعمل عند كل تغيير في الكود، واختبارات الاختراق الداخلية والخارجية، ومراجعة أمان الكود. سياسة التحديثات هي الجزء القابل للاقتباس للمشترين في القطاعات المنظمة: قناة إصدار مستقرة (Stable) مع إصدار معتمد واحد كل ربع سنة، يتم صيانته لمدة ستة أشهر، مع إصلاح أخطاء P0/P1 وثغرات CVE الحرجة/العالية عند الطلب مقابل نسختك المستقرة، إلى جانب قناة متجددة (Rolling) للأحدث (control plane upgrade). كونه مغلق المصدر، لا يوجد مسار CVE علني للمراجعة، وهو أمر ذو حدين نوضحه بوضوح.
لا ينشر OpenRouter أي عملية كشف، أو جهة اتصال أمنية، أو جدول تحديثات، أو سجل CVE في وثائقه. بالنسبة لخدمة مغلقة المصدر ومستضافة، لا يوجد كذلك مسار CVE علني؛ قد تقع عملية الكشف وجهة الاتصال خلف بوابة الثقة (Trust Portal)، لكن لا يمكن للمشتري تأكيد ذلك من السجل العام.
يوثق TrueFoundry شهادات SOC 2 Type II (التقرير تحت اتفاقية عدم إفصاح عبر trust.truefoundry.com)، وGDPR، وHIPAA. لا يتم ادعاء الحصول على ISO 27001 وFedRAMP. ملاحظة نطاق واحدة توضحها وثائقنا بنفسها، ويجب على كل مشتري استضافة ذاتية قراءتها مرتين: تقتصر الشهادات على البنية التحتية المدارة لـ TrueFoundry، ويكون امتثال النشر المستضيف ذاتياً من مسؤولية العميل، كما هو الحال بالنسبة لأي برنامج تشغله بنفسك (security and compliance، LLM info). بالنسبة لفريق يبحث عن بوابة LLM متوافقة مع HIPAA، فإن القراءة الصحيحة هي أن الخدمة المدارة تحمل الوثائق والنشر المستضيف ذاتياً يرث برنامج HIPAA الخاص بك.
يقدم OpenRouter اتفاقية معالجة بيانات (DPA) قابلة للتنفيذ وموقعة بشكل متبادل حصرياً لعملاء Enterprise عبر بوابة الثقة في trust.openrouter.ai؛ يمكن لعملاء الخدمة الذاتية طلب الوصول إلى البوابة لمراجعتها للاطلاع فقط، واستغراق الموافقة من يوم إلى يومي عمل، ويتولى التعامل معها فريق منفصل عن الدعم ولا يمكن التعجيل بها، وتغطي DPA تكوين ZDR. فيما يتعلق بـ OpenRouter SOC 2: لم تذكر في وثائق OpenRouter العامة؛ وتؤكدها مصادر خارجية، وجودة بوابة الثقة تعني أن وثائق الإثبات محفوظة هناك، لكن يجب على المشتري الحصول على التقرير بدلاً من استنتاجه. لا يتم ادعاء OpenRouter HIPAA، وISO 27001، وFedRAMP في أي مصدر أولي. بالتالي، فإن تغطية OpenRouter GDPR تتم من خلال DPA الخاصة بـ Enterprise، ولا مكان آخر. لمعرفة كيف تتحول الشهادات إلى أدلة يقبلها المراجع، راجع شرحنا حول AI compliance.
يستحق نمط تقييد OpenRouter الثناء لأنه عكس النمط المعتاد. مجاني في كل الفئات: الدرابزينات بالكامل، بما في ذلك إنفاذ الميزانية، وZDR، وقوائم السماح للنماذج والمزودين، والدفاع ضد حقن المطالبات، واكتشاف PII وحجبها. مقيد بفئة Enterprise: SSO وSCIM، والتوجيه الإقليمي، وDPA الموقعة، وبديل BYOK الأعلى. ما يكلف المال ليس القدرة على حماية حركة المرور ولكن القدرة على إثباتها تعاقدياً وتوصيلها بمزود الهوية. بالنسبة للمطور الفردي، يعد هذا خياراً مثالياً تقريباً.
تُعد TrueFoundry منتجاً تجارياً في جميع أجزائه، لذا لا توجد قصة مصدر مفتوح مجاني تتفكك لاحقاً، وقائمة القيود هي: وجهات توجيه البيانات الشرطية ومستوى التحكم المستضيف ذاتياً متعدد المستأجرين في Enterprise، بالإضافة إلى الأوضاع المستضيفة ذاتياً والمعزولة (Air-gapped) المدفوعة بطبيعتها. يبدأ SSO وSOC 2 دون مستوى Enterprise على صفحة الأسعار الخاصة بنا، وننبه المحررين لدينا إلى أن موقع SSO وSCIM وتقرير SOC 2 والدرابزينات يجب تأكيده على الصفحة المباشرة قبل اقتباس أي ادعاء "مقيد في الفئة X" (TrueFoundry pricing).
إمكانيات TrueFoundry مأخوذة من وثائقنا الرسمية؛ وإمكانيات OpenRouter تعكس وظائفه الموثقة علناً وقت الكتابة.
يغطي دليلنا حول AI security platforms and gateways المجال الأوسع إذا لم يكن أي من هذين الخيارين هو الحل النهائي.
تُعد أمان OpenRouter صفقة عادلة للمطور: كل حواجز الحماية (guardrails) مجانية، ولا يتم تخزين أي شيء افتراضيًا، وسعر ذلك هو قبول أن البيانات تخرج دائمًا، وأن خيار BYOK يمكنه التوجيه بعيدًا عن مزودك، وأن توثيق الأدلة وتكامل الهوية يكلفان رسومًا إضافية. أما أمان TrueFoundry فهو بالشكل الذي يتوقعه فريق الأمان من البنية التحتية: احتواء مع استثناءين معلنين، ومفاتيح في secret manager الخاص بك، وحواجز حماية يمكنك توسيعها باستخدام الكود وإرفاقها باستدعاءات الأدوات (tool calls)، وقناة تحديثات ربع سنوية مع إصلاحات CVE عند الطلب، وإثباتات ملكية (attestations) من الطرف الأول مقتصرة على ما نستضيفه. في صف الحدود، وصف قابلية توسيع حواجز الحماية، وصف الشهادات، يشير المقارنة إلى الاتجاه نفسه، وتنبيه حواجز حماية PII هو ادعاء TrueFoundry الوحيد الذي يجب أن يحمل حاشيته السفلية دائمًا.
لرؤية حواجز الحماية، والمفاتيح المدعومة بـ secret manager، والحدود الهجينة مهيأة معًا، استكشف TrueFoundry AI Gateway، أو احجز عرضًا توضيحيًا إذا كانت مراجعة الأمان مدرجة بالفعل في جدول أعمالك.
TrueFoundry AI Gateway delivers ~3–4 ms latency, handles 350+ RPS on 1 vCPU, scales horizontally with ease, and is production-ready, while LiteLLM suffers from high latency, struggles beyond moderate RPS, lacks built-in scaling, and is best for light or prototype workloads.





أحدث الأخبار والمقالات والموارد تصلك مباشرة إلى بريدك الوارد




