



novembro 20, 2026
|
5 min read


Obtenha acesso instantâneo a um ambiente TrueFoundry ao vivo. Implante modelos, direcione o tráfego de LLM e explore a plataforma completa — seu sandbox estará pronto em segundos, sem necessidade de cartão de crédito.



Published: novembro 20, 2026

Blazingly fast way to build, track and deploy your models!
"O OpenRouter é seguro?" é a pergunta que mais ouvimos de equipes que o adotaram para um projeto e agora estão sendo solicitadas pela segurança a justificá-lo para a empresa. A resposta honesta é que a postura de privacidade do OpenRouter é melhor do que sua reputação em um eixo e mais fraca do que sua reputação em outros três — e qual deles importa depende inteiramente se você é uma equipe de cinco ou uma organização de cinquenta pessoas.
Este artigo aborda o tópico de tenancy e isolamento de nossa série TrueFoundry vs OpenRouter: o que cada produto armazena, quem pode visualizar, como as equipes são particionadas dentro de uma implantação, o que é forçado como global, se a infraestrutura é compartilhada ou dedicada e os limites práticos. Ele foi escrito para o engenheiro de plataforma ou líder de segurança que está fazendo essa justificativa, e cada afirmação é extraída da documentação pública dos dois fornecedores. Se você quiser entender o contexto geral primeiro, nosso guia introdutório sobre LLM gateway explica onde um gateway se posiciona na pilha de tecnologia.
Comece pela parte que o OpenRouter faz direito. O OpenRouter não registra prompts ou respostas por padrão. Apenas os metadados da solicitação (carimbos de data/hora, modelo, contagem de tokens, latência) são retidos, para cobrança e operações. Não há nada para um administrador ler, a menos que alguém ative essa opção.
A ativação é o Registro de Entrada e Saída (Input & Output Logging), atualmente em fase beta, alternado nas configurações de Observabilidade de um workspace. Uma vez ativado, prompts e respostas aparecem na página de Logs; em uma organização, apenas administradores podem visualizar ou alternar essa opção, membros não administradores não podem acessar o conteúdo armazenado, o armazenamento fica em um projeto isolado do Google Cloud Storage com controles de acesso separados e apenas as gerações feitas após a ativação são armazenadas. Isso não se aplica a solicitações por meio dos pontos de extremidade (endpoints) regionais da UE ou dos EUA, que são processados normalmente sem o registro de logs. Existem duas autorizações separadas que não devem ser confundidas: o Registro de Entrada e Saída, que armazena o conteúdo e o exibe para seu administrador, e uma opção nas configurações de privacidade que permite o registro de prompts em troca de um desconto de uso.
Essa é a história da privacidade de dados do OpenRouter na própria infraestrutura do OpenRouter e, para uma equipe que deseja "nada armazenado a menos que seja solicitado", é um padrão genuinamente bom. Três pontos estão do outro lado da balança. Os prompts sempre saem da sua rede e cruzam duas fronteiras (sua para o OpenRouter, do OpenRouter para o provedor); o roteamento com retenção zero de dados e o roteamento regional restringem o que os provedores mantêm e onde o processamento ocorre, não se os dados saem ou não. Os endpoints regionais excluem o registro de conteúdo, portanto, a residência de dados na UE e a auditoria em nível de prompt são mutuamente exclusivas. E o isolamento entre organizações de clientes é em grande parte não documentado; a única garantia explícita é que os contêineres de ferramentas de servidor são isolados por conta e workspace e nunca compartilhados entre tenants.
Portanto: o OpenRouter é seguro para um desenvolvedor solo? Seu padrão é um dos mais limpos do mercado. Ele é privado no sentido em que uma empresa exige, onde os dados permanecem dentro de um limite e uma política decide o que é mantido? Não, e nenhuma configuração o torna assim.
O OpenRouter para equipes significa dois níveis: uma organização (a conta) e workspaces dentro dela. Não existem objetos de equipes, projetos ou ambientes. Todos os membros da organização recebem automaticamente acesso de membro ao workspace Padrão (Default), os membros podem pertencer a vários workspaces com suas chaves em cada um governadas pelas configurações daquele workspace, e apenas administradores da organização podem criar ou excluir workspaces ou controlar quem acessa cada um. A separação de ambientes é um workspace por convenção: um workspace de "prod" e um workspace de "dev", sem nada no produto que saiba a diferença.
Por workspace, você obtém chaves de API, guardrails, BYOK, roteamento, predefinições, plugins, observabilidade, membros e configurações. Forçado como global no nível da conta: cobrança e créditos (uma fatura, um fundo compartilhado), associação e funções da organização, chaves de API de gerenciamento e políticas de dados no nível da conta, além de provedores e modelos permitidos. A regra de herança é ao mesmo tempo um bom design e uma limitação real: a política no nível da conta é o limite máximo, e um workspace só pode ser mais restritivo; portanto, uma equipe de plataforma pode definir um limite de segurança global, mas não pode conceder a um workspace algo que a conta proíbe.
Três descobertas merecem a atenção de um revisor de segurança. Primeiro, a própria documentação do OpenRouter entra em conflito sobre o isolamento de chaves: a página de Workspaces diz que os membros criam e gerenciam suas próprias chaves, enquanto a página de Gerenciamento da Organização diz que as chaves criadas por qualquer membro podem ser usadas por todos os membros, cobradas no fundo da organização, com os administradores podendo visualizar todas as chaves. Se este último ponto for o atual, "visualizar a sua, usar a de qualquer um" é uma fragilidade significativa de isolamento; a página mais antiga pode simplesmente ser anterior aos workspaces, mas vale a pena perguntar. Segundo, uma organização do OpenRouter limita-se a 10 membros por padrão (aumento disponível entrando em contato com o suporte), portanto, uma avaliação com cinquenta engenheiros começa com um chamado ao suporte. Terceiro, o comportamento de vizinho barulhento não é abordado e, como os limites de taxa escalam com o saldo de crédito da conta e os créditos ficam acima dos workspaces, o tráfego de um workspace pode plausivelmente consumir a capacidade compartilhada pelos demais.
As chaves são limitadas a um workspace e pertencem ao usuário que as criou, com um limite de gastos, um intervalo de redefinição opcional e guardrails atribuíveis a chaves ou membros individuais. Os orçamentos nunca são agrupados: o mesmo orçamento diário aplicado a três membros dá a cada um o seu próprio limite. Tudo o que for mais granular do que workspace-mais-proprietário é aplicado por meio de políticas anexadas, em vez de ser uma propriedade da chave.
O TrueFoundry estrutura-se em: Plano de controle → Tenants → Usuários, Equipes, Contas Virtuais e recursos. O tenant é o limite rígido: cada um tem seus próprios usuários, equipes, contas virtuais, configuração de SSO, provedores de identidade, funções e recursos (modelos, servidores MCP, prompts, workspaces), e nossa documentação afirma categoricamente que não há interação entre dados em tenants diferentes; os usuários fazem login em cada tenant separadamente, e cada tenant pode executar seu próprio SSO (gerenciamento de usuários, equipes e contas). As equipes agrupam usuários para concessões de acesso, e as contas virtuais fornecem identidades próprias para serviços e agentes.
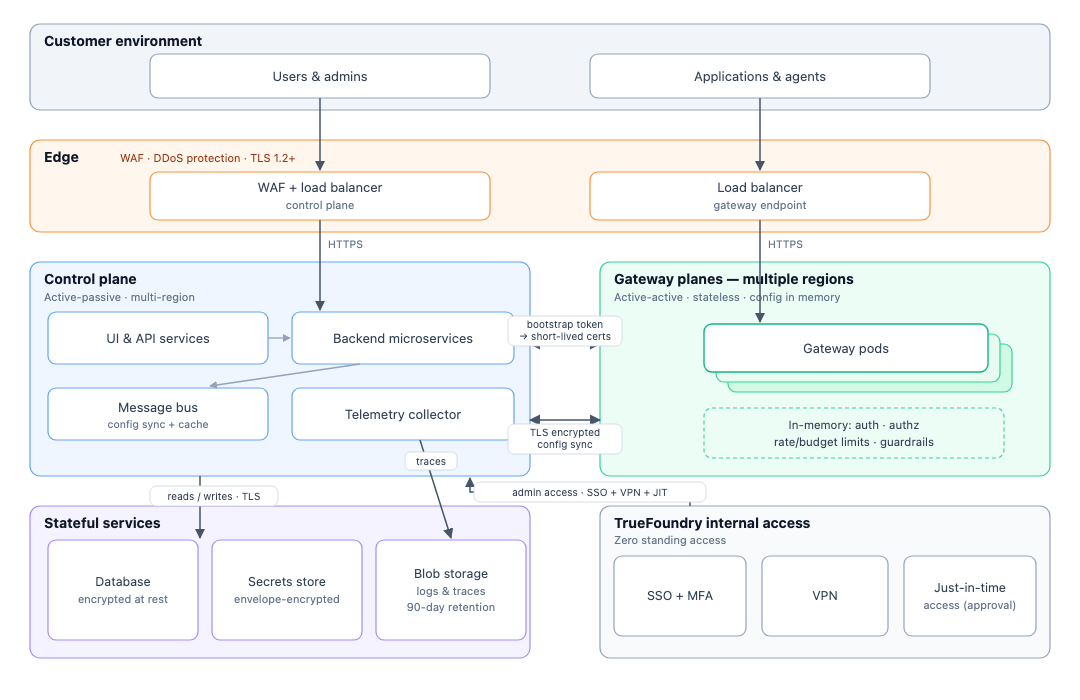
Tampouco existe um objeto de ambiente separado, mas documentamos a recomendação em vez de deixá-la como convenção: contas virtuais por ambiente dentro de um tenant para separação leve, tenants separados (empresa-dev, empresa-prod) para separação de configurações, ou planos de gateway ou controle separados para separação de infraestrutura, dependendo do modo de implantação (configurando múltiplos ambientes). O que é forçado como global: a própria infraestrutura do plano de controle (Postgres, NATS e ClickHouse são compartilhados em um plano de controle multitenant), a versão da plataforma (todos os tenants em um plano de controle são atualizados juntos, e é por isso que recomendamos dois planos de controle para prod e não-prod) e a dependência de licenciamento (plano de controle multitenant).
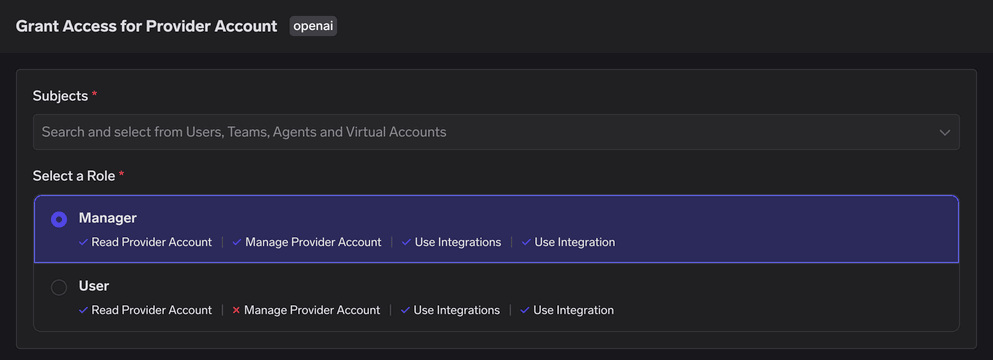
O escopo da chave é intermediado pela identidade. Um token é resolvido para um principal (uma conta virtual ou um usuário), e o RBAC nesse principal decide o que ele alcança: nível de conta do modelo, modelos individuais, servidores MCP e ferramentas individuais, com limites de taxa e orçamento anexados no nível do usuário, equipe, conta virtual ou modelo. Você define o escopo do principal, não do token, o que mantém o ciclo de vida organizado. Nenhum número máximo de tenants, equipes, contas virtuais ou chaves está documentado, e as verificações de autorização são executadas em memória no plano do gateway, o que também mantém o gateway em aproximadamente 3 a 4 ms de latência adicional e mais de 350 solicitações por segundo por vCPU em mais de 1.000 LLMs.
Esta é a linha onde os dois produtos são imagens espelhadas, e vale a pena ser preciso.
No OpenRouter, a visibilidade entre workspaces é total para os administradores da organização, que possuem permissões de administrador em todos os lugares; membros não administradores veem Atividade e Logs no nível da conta. Mas o conteúdo do prompt é invisível para todos por padrão, porque não é armazenado. A privacidade é um padrão, imposto pela ausência. O controle é uma opção no nível do workspace: nenhuma decisão por solicitação, nenhum mascaramento antes do armazenamento, nenhuma variação por desenvolvedor, modelo, ambiente ou padrão.
No TrueFoundry, a visibilidade entre tenants é nula; o limite é absoluto, e um operador de plano de controle self-hosted gerencia tenants sem que seus dados se misturem. Dentro de um tenant, os administradores têm acesso automático a todos os modelos, e os logs de solicitação e resposta podem ser navegados, de modo que um administrador dentro do tenant pode ver o conteúdo do prompt onde quer que o registro esteja ativado (controle de acesso do gateway). Declaramos isso claramente porque a resposta é uma política, não uma ausência. As Configurações de Registro (Logging Configs) são regras nomeadas com condições sobre sujeitos, modelos e metadados; cada uma possui uma opção de ativar/desativar registro e padrões de redação (e-mail, SSN dos EUA, cartão de crédito, Aadhaar e PAN da Índia, além de regex personalizado com texto de substituição personalizado) aplicados apenas à cópia armazenada; a negação prevalece entre as regras correspondentes, as redações são mescladas, um cabeçalho por solicitação atua como fallback e cada rastro (trace) registra qual regra decidiu (configuração de registro). Assim, uma equipe de plataforma pode não registrar nada para a equipe jurídica, registrar mas mascarar para o suporte ao cliente e registrar tudo para a pipeline de avaliação, além de provar qual regra se aplicou a qualquer rastro.
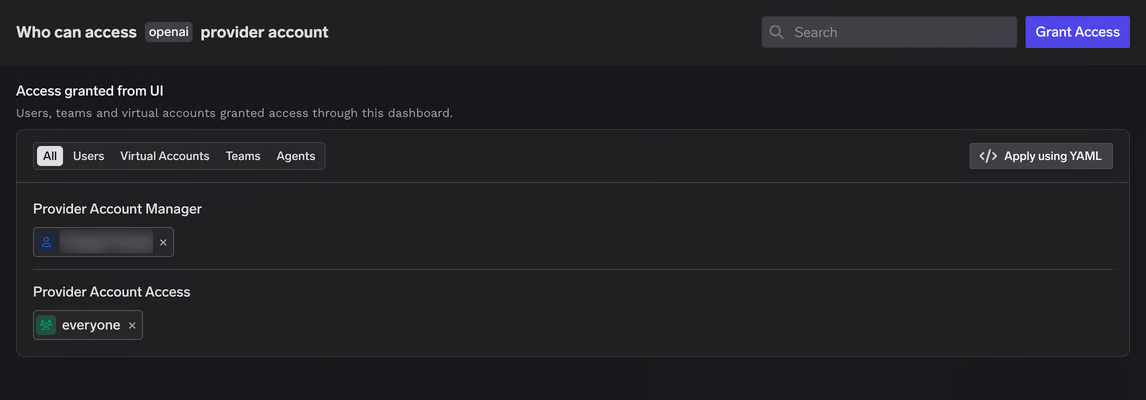
A privacidade por padrão é melhor para uma equipe que nunca configurará nada. A privacidade por política é melhor para uma organização que precisa responder "quem poderia ter visto isso e o que foi mascarado" a um auditor.
O OpenRouter é uma infraestrutura compartilhada para todos em todos os níveis. Nenhuma opção dedicada ou single-tenant é documentada; o roteamento regional é a única diferenciação em nível de infraestrutura e é geográfica, não dedicada, portanto, todos os clientes corporativos na UE compartilham o endpoint da UE. O projeto isolado do GCS usado para prompts armazenados é um isolamento de componente, não uma infraestrutura por tenant.
O TrueFoundry cobre todo o espectro. O SaaS gerenciado é uma infraestrutura multitenant compartilhada, com uma variante de bucket próprio para seus rastros. O modo híbrido oferece um plano de gateway dedicado em sua VPC com um plano de controle compartilhado do TrueFoundry, para que os prompts nunca saiam de sua rede. O modo totalmente self-hosted é dedicado para tudo, e um plano de controle self-hosted pode ele mesmo ser executado como multitenant com subdomínios por tenant para uma equipe de plataforma que atende a muitos tenants internos (modos de implantação). Múltiplos planos de gateway sob um plano de controle fornecem separação em nível de VPC, com VPCs de dev e prod documentadas. Se você já está executando modelos dentro de seu próprio ambiente, nosso guia para implantação de LLM on-premise cobre como o gateway se posiciona ao lado deles.
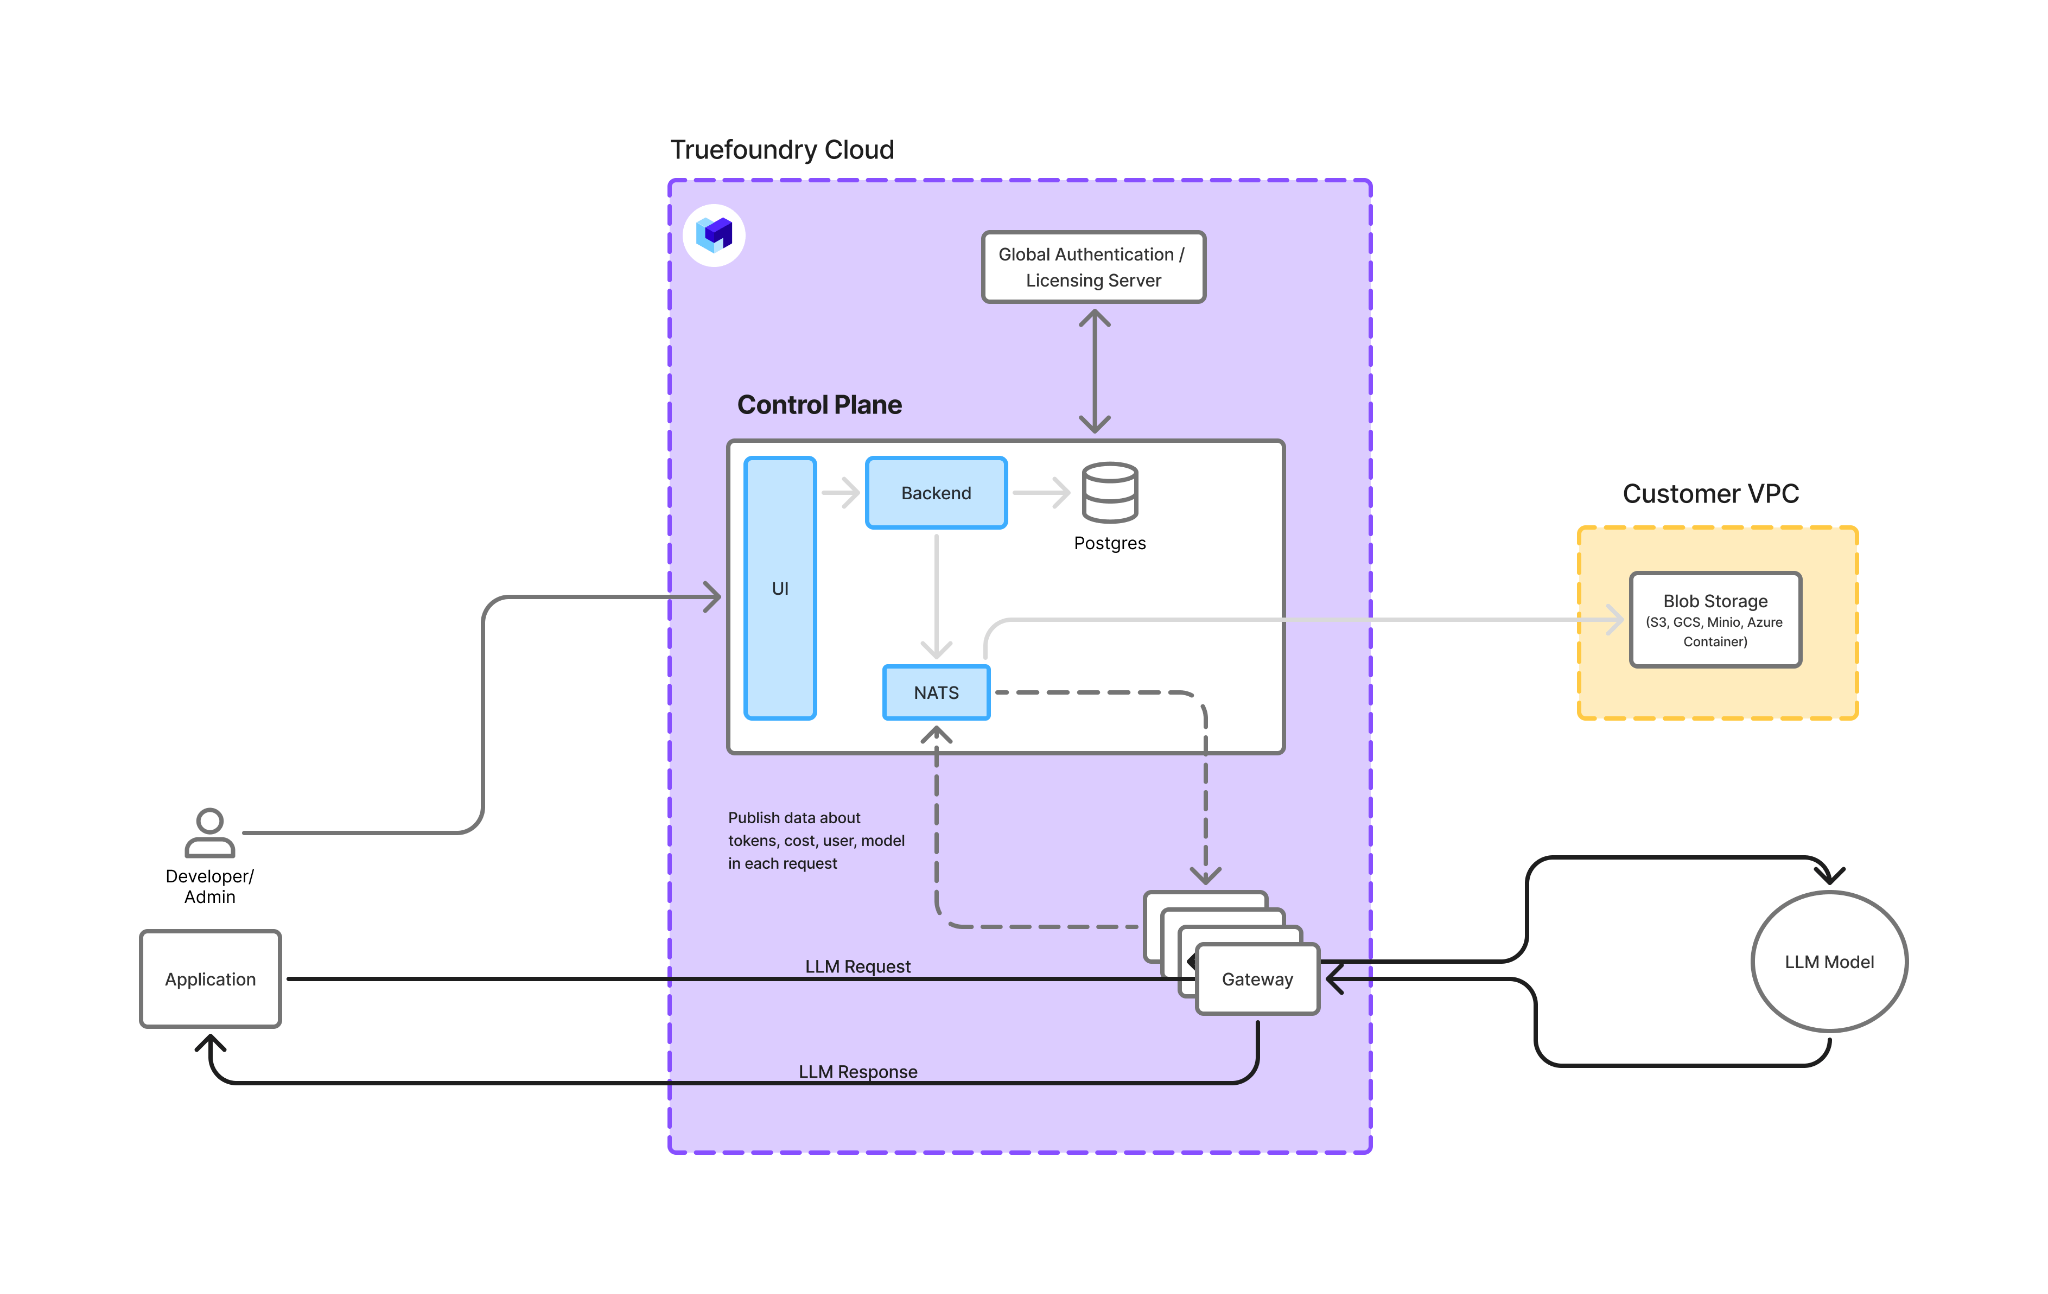
Dentro de um plano de gateway TrueFoundry compartilhado, a proteção contra vizinhos barulhentos é feita por limites de taxa e orçamento por equipe ou conta virtual; a qualidade de serviço no nível do tenant não é documentada, o que é a mesma lacuna honesta que o OpenRouter possui, e a mesma pergunta a ser feita a qualquer um dos fornecedores.
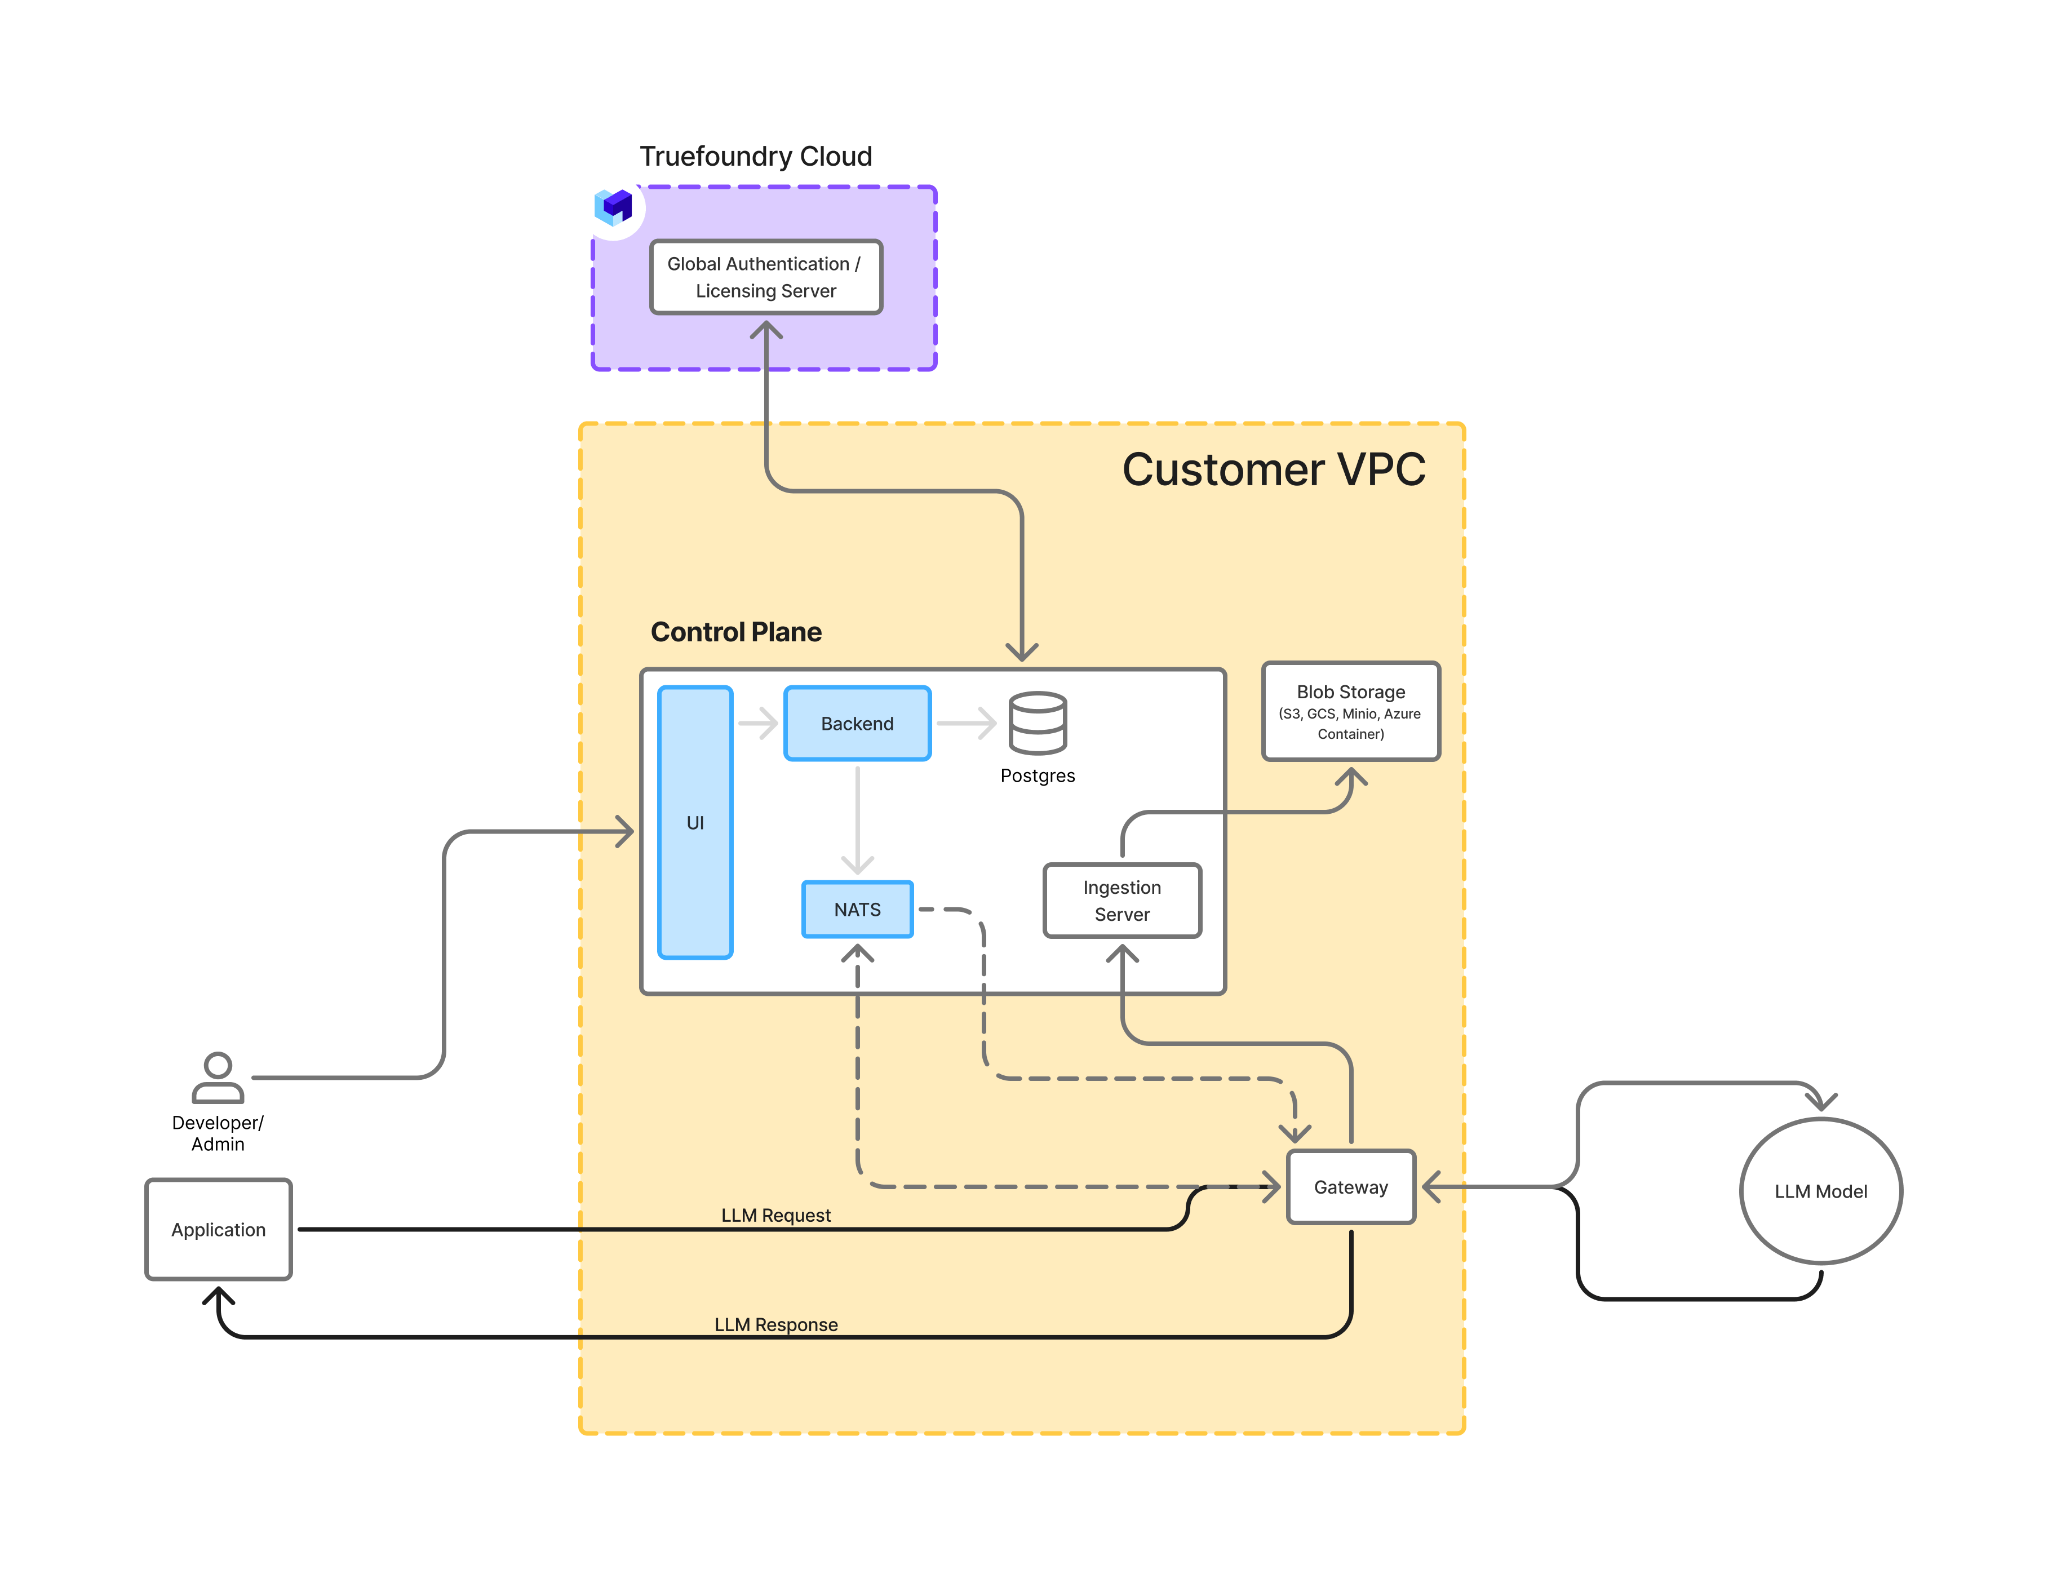
Os recursos do TrueFoundry são baseados em nossa documentação; os recursos do OpenRouter refletem sua funcionalidade publicamente documentada no momento da redação deste texto.
Para o campo mais amplo de gateways que oferecem tenants, políticas de mascaramento e infraestrutura dedicada, consulte nosso guia de alternativas ao OpenRouter.
A privacidade do OpenRouter é um padrão forte dentro de uma estrutura simples: nada é armazenado a menos que você peça, mas tudo sai da sua rede, todos compartilham a infraestrutura e o modelo de organização limita-se a workspaces, duas funções e dez membros. A tenancy do TrueFoundry é profunda e sua privacidade é deliberada: limites rígidos de tenant, equipes e contas virtuais, uma política de registro que decide por equipe e por solicitação o que é armazenado e o que é mascarado, e uma infraestrutura que pode ser compartilhada ou inteiramente sua. Para uma equipe pequena, é difícil contestar o padrão do OpenRouter. Para uma organização que precisa responder a um auditor, a política vence.
Para ver como um tenant, uma política de registro e um plano de gateway dedicado se integram, explore o TrueFoundry AI Gateway, ou agende uma demonstração se você estiver dimensionando uma implantação para várias equipes agora.
TrueFoundry AI Gateway delivers ~3–4 ms latency, handles 350+ RPS on 1 vCPU, scales horizontally with ease, and is production-ready, while LiteLLM suffers from high latency, struggles beyond moderate RPS, lacks built-in scaling, and is best for light or prototype workloads.





As últimas notícias, artigos e recursos enviados para sua caixa de entrada


