



novembro 20, 2026
|
5 min read


Obtenha acesso instantâneo a um ambiente TrueFoundry ao vivo. Implante modelos, direcione o tráfego de LLM e explore a plataforma completa — seu sandbox estará pronto em segundos, sem necessidade de cartão de crédito.



Published: novembro 20, 2026

Blazingly fast way to build, track and deploy your models!
Assim que uma equipe decide que precisa de um gateway MCP, a bifurcação seguinte é imediata: executar uma opção open-source por conta própria ou comprar uma solução gerenciada. O debate costuma ser estruturado como "gratuito versus pago", o que é uma abordagem incorreta, pois compara uma taxa de licença com uma assinatura e ignora o maior custo do lado open-source, que não aparece em nenhuma fatura. Esse custo é o tempo de engenharia para operar a solução em produção — e é o número que realmente decide a maioria desses casos.
Isso não é um argumento de que o gerenciado sempre vence. Não vence. Existem situações reais em que hospedar por conta própria um gateway open-source é a decisão correta, e fingir o contrário é apenas ruído comercial. O objetivo aqui é apresentar as dimensões que realmente decidem a questão, colocar números e compensações (trade-offs) honestos contra cada uma, e fornecer regras de decisão aplicáveis à sua própria realidade. Se você ainda está decidindo se precisa de um gateway, entender o que é um gateway MCP é a pergunta anterior; este artigo parte do pressuposto de que sua resposta foi sim.
Quer a conveniência de um gateway MCP gerenciado sem abrir mão do controle dos dados? Agende uma demonstração.
"Open source versus gerenciado" parece uma escolha entre duas opções. Na verdade, é um espectro com dois eixos: quanto controle de dados você mantém e quanta carga operacional você carrega. Geralmente, presume-se que os dois se movem juntos — mais controle significa mais carga —, mas os modelos de implantação mais interessantes quebram essa premissa.
Na extremidade esquerda, a auto-hospedagem (self-hosting) totalmente open-source: controle máximo, carga máxima. Você detém o código-fonte, os dados e todas as responsabilidades operacionais. Na extremidade direita, o SaaS gerenciado: carga mínima, e o data plane roda no ambiente do provedor. O meio é onde a premissa se quebra. Um gateway implantado in-VPC ou on-premise, mas gerenciado pelo control plane do provedor, oferece dados que nunca saem da sua rede e um software que você não precisa operar sozinho. Essa combinação é o motivo pelo qual a visão binária induz as pessoas ao erro: ela permite manter o benefício de controle de dados que normalmente atrai as equipes para o open-source, ao mesmo tempo em que elimina a carga operacional que representa o principal custo do open-source. A distinção entre a parte que precisa rodar na sua rede e a parte que não precisa é a divisão entre control plane e data plane, e ela é a chave para interpretar toda essa decisão corretamente.
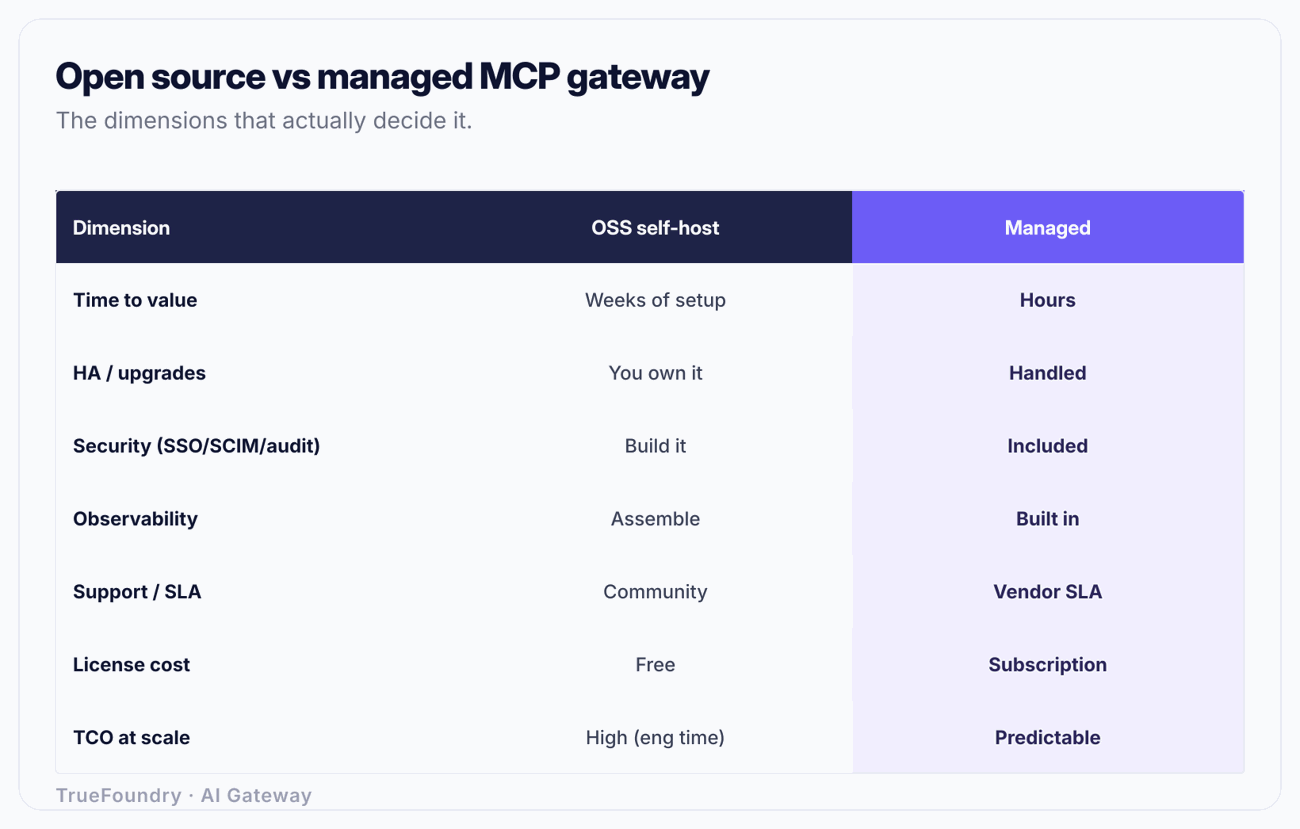
Aqui está a comparação honesta. Nenhuma das colunas é perfeita em todos os pontos.
O padrão é que o open-source transfere o custo da fatura para o headcount, enquanto o gerenciado faz o inverso. Se essa é uma boa troca, depende inteiramente do valor do tempo dos seus engenheiros e de você preferir vê-los mantendo o encanamento do protocolo ou construindo os agentes para os quais o gateway existe.
A primeira dimensão que as pessoas subestimam é o time-to-value, e a segunda é o plantão (on-call).
Colocar um gateway open-source no ar para responder a uma requisição leva um dia. Colocá-lo no ar de forma pronta para produção (production-grade) não. Pronto para produção significa alta disponibilidade (HA), para que a falha de um único nó não derrube todos os agentes da empresa; significa SSO e SCIM conectados ao seu provedor de identidade, para que o acesso seja gerenciado onde o restante do seu acesso é gerenciado; significa uma trilha de auditoria que satisfaça sua equipe de segurança; e significa ter alguém chamado no plantão quando algo quebrar. Cada um desses pontos exige trabalho real, e as partes de SSO, auditoria e HA são as que rotineiramente transformam um "teremos isso pronto neste sprint" em um trimestre inteiro de trabalho.
O plantão (pager) é o custo recorrente. Um gateway está no caminho de requisição de cada agente que depende dele, o que o torna uma infraestrutura de nível 1 (tier-one) no momento em que é adotado. Hospedar por conta própria significa assumir esse plantão: a chamada às 2h da manhã quando o gateway cair, a correria quando uma dependência lançar uma CVE, o planejamento de capacidade quando o uso triplicar. Gerenciado significa que o provedor assume isso sob um SLA. Isso não é um item menor disfarçado; para muitas equipes, a declaração honesta é que elas não querem adicionar um serviço de nível 1 ao seu rodízio de plantão para suportar uma capacidade que não é o seu produto principal. A discussão sobre o melhor gateway MCP para sistemas de IA em produção aprofunda o que o nível "pronto para produção" realmente exige.
A coluna de segurança é onde o abismo é maior, porque os recursos de segurança são exatamente aqueles caros de construir bem e fáceis de errar sutilmente.
Um gateway gerenciado já vem com SSO, provisionamento SCIM 2.0, RBAC, trilha de auditoria centralizada e guardrails para PII, injeção de prompt e segredos, porque esses são requisitos básicos para as empresas que ele atende. Um gateway open-source entrega o que quer que o projeto tenha decidido entregar, e os recursos de identidade e auditoria de nível corporativo são frequentemente as partes mais incompletas, ocultas atrás de um paywall (mesmo em projetos "open-core") ou ausentes. Se a sua organização exige provisionamento e desprovisionamento baseados em SCIM vinculados ao seu IdP — e a maioria das empresas reguladas exige —, você obterá isso no produto gerenciado ou terá que construir e manter essa integração por conta própria sobre a solução open-source.
A conformidade agrava esse cenário. Um gateway que atua como ponto de controle para o acesso de IA está no escopo de qualquer regime regulatório sob o qual você opera. As evidências de auditoria, controle de acesso e manipulação de dados que um auditor exige são muito mais fáceis de extrair de um produto construído para gerá-las do que de uma implantação auto-hospedada onde você montou os logs por conta própria. A superfície de governança é detalhada em governança MCP corporativa, e a perspectiva das ferramentas de segurança em melhores ferramentas de segurança MCP. A versão resumida: se a conformidade é um requisito e não apenas um desejo, o custo de construção no lado do open-source não é uma integração pontual, é uma obrigação permanente de manter essa integração pronta para auditorias à medida que o gateway e as regulamentações mudam.
Veja como o TrueFoundry roda gerenciado na sua própria VPC, on-premise ou air-gapped. Agende uma demonstração.
Aqui está o cálculo que a abordagem "gratuito versus pago" esconde.
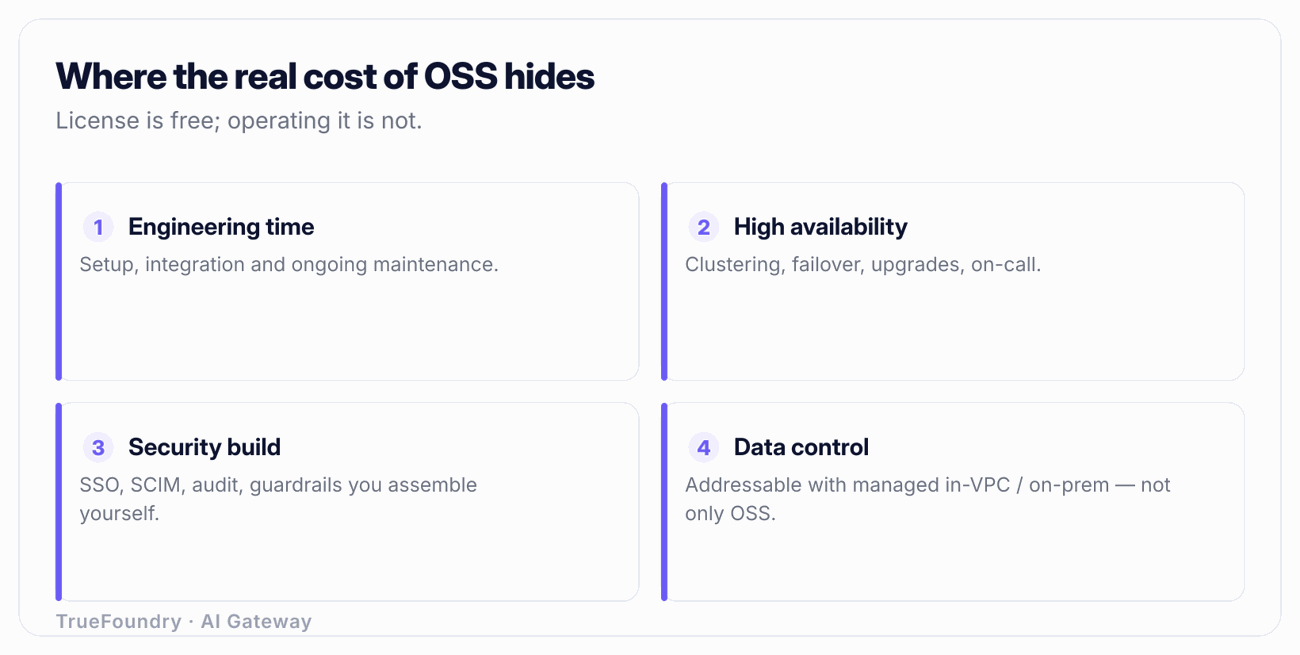
Calcule o preço da opção open-source adequadamente. Considere as semanas de engenheiro necessárias para atingir o nível de produção: implantação e hardening, HA, integração de SSO e SCIM, auditoria, configuração de observabilidade e guardrails. Sendo conservador, calcule de um a dois meses-engenheiro para atingir a paridade com o que um produto gerenciado oferece no primeiro dia — e isso se os recursos existirem para serem integrados, em vez de construídos do zero. Em seguida, adicione o custo recorrente: a fração do tempo de um engenheiro, além da carga de plantão, para aplicar patches, fazer atualizações, manter a integração de identidade em dia e responder a incidentes. Considerando o custo total de um engenheiro de plataforma sênior, o custo do primeiro ano do gateway "gratuito" é dominado inteiramente por esse tempo, e a assinatura com a qual você estava comparando é frequentemente menor do que a fase de construção inicial, antes de contar um único dia de operação.
É por isso que a linha de TCO se inverte com a escala. Em uma escala muito pequena, com um engenheiro que gosta de manter a infraestrutura e sem requisitos de conformidade, o custo de tempo da opção open-source é baixo o suficiente para que a "licença gratuita" realmente vença. Em escala corporativa, com HA, conformidade e uso real, o custo de tempo domina e o gerenciado vence no TCO — não apesar de ser pago, mas porque o tempo não precificado dos engenheiros na alternativa é maior do que o valor da assinatura. A taxa de licença nunca foi a variável que importava.
Nada disso significa que o open-source seja uma armadilha. Significa apenas que a comparação precisa ser ajustada ao tempo. Se a sua organização tem engenheiros cujo tempo é genuinamente mais barato do que a assinatura, ou que de outra forma estariam ociosos, ou se operar essa infraestrutura é algo em que você deseja desenvolver expertise interna, a matemática pode favorecer a auto-hospedagem. Apenas faça as contas incluindo o tempo no cálculo.
O argumento mais forte para a auto-hospedagem do open-source não é o custo. É o controle dos dados: a convicção, muitas vezes um requisito rígido, de que prompts, chamadas de ferramentas e respostas nunca devem sair da rede da organização e que, portanto, o SaaS de um provedor gerenciado não pode ser usado. Esta objeção está correta em relação ao SaaS tradicional, mas errada em relação ao conceito de "gerenciado" — e essa distinção muda todo o jogo.
Um gateway gerenciado que roda apenas como SaaS multitenant realmente envia o data plane através do provedor. Mas um gateway que também pode ser implantado in-VPC, on-premise e air-gapped não faz isso. O modelo do TrueFoundry é exatamente este: o gateway pode rodar dentro da sua própria VPC, no seu ambiente on-premise ou totalmente isolado (air-gapped), para que o data plane — cada prompt e cada chamada de ferramenta — permaneça na sua rede, enquanto o software continua sendo um produto suportado e não algo que você montou e agora mantém sozinho. Essa é a configuração contra a qual a objeção do controle de dados deveria ser avaliada, e não o SaaS multitenant. O princípio subjacente é a divisão entre control plane e data plane: o provedor pode gerenciar o control plane enquanto o data plane nunca cruza a sua fronteira. Para equipes com requisitos de residência de dados, esse é frequentemente o ponto de virada da decisão.
Compreendendo isso, a objeção se afunila. "Não podemos usar gerenciado porque nossos dados não podem sair" torna-se "não podemos usar SaaS multitenant", o que é uma declaração muito mais restrita — e que uma implantação gerenciada in-VPC ou on-premise responde diretamente. A escolha deixa de ser "controle versus conveniência" e passa a ser "qual modelo de implantação gerenciada se adéqua às nossas fronteiras", reservando a auto-hospedagem open-source para os casos em que você também precisa ler e modificar o próprio código-fonte.
Resumindo em regras práticas que você pode aplicar:
As duas linhas que mais decidem a questão são a primeira e a terceira. Se você tem equipe disponível e uma escala pequena, ou uma necessidade real de possuir o código-fonte, o open-source é defensável. Se a escala é real e a conformidade é obrigatória, o gerenciado quase sempre vence no TCO ajustado ao tempo — e a preocupação com o controle de dados que o levaria de volta ao open-source é resolvida por uma implantação gerenciada in-VPC ou on-premise. Para uma estrutura de seleção mais ampla, o guia sobre como escolher um gateway de IA aplica o mesmo raciocínio para o lado dos LLMs.
Comparam licença com assinatura e param por aí. A licença é zero e a assinatura não é, logo o open-source "vence", e os um a dois meses-engenheiro de construção mais os custos operacionais contínuos nunca são precificados. A decisão é tomada com base no único número que não importa.
Tratam SSO, SCIM e auditoria como meras caixas de seleção, e não como projetos. Em um produto gerenciado, eles são apenas configuração. Em um gateway open-source auto-hospedado, são trabalhos de integração que precisarão ser mantidos conforme ambos os lados evoluem. Subestimar isso é a maneira mais comum de fazer o plano "teremos isso rodando neste sprint" atrasar um trimestre inteiro.
Assumem que gerenciado significa que os dados saem da empresa. Isso pode acontecer se for SaaS multitenant, mas não precisa ser assim. Uma implantação gerenciada in-VPC, on-premise ou air-gapped mantém o data plane na sua rede, e equipes que descartam soluções gerenciadas por impulso muitas vezes nem chegam a saber que a opção que realmente queriam existe.
Esquecem que o gateway se torna infraestrutura de nível 1. No momento em que os agentes dependem dele, um gateway auto-hospedado entra no caminho crítico e exige HA, plantão e planejamento de capacidade como qualquer outro serviço essencial. Equipes que o instalaram como um projeto paralelo descobrem isso durante a primeira indisponibilidade.
Escolhem open-source por controle e depois nunca o exercem. O argumento do controle — ler e modificar o código-fonte — só se paga se você realmente fizer isso. Muitas equipes assumem toda a carga operacional por uma flexibilidade que nunca utilizam, obtendo o pior dos dois mundos: o custo do open-source sem o seu benefício.
A escolha entre open-source e gerenciado não é um teste moral nem uma simples comparação entre o gratuito e o pago. É uma questão de onde você quer alocar o custo — em uma fatura ou na agenda dos seus engenheiros — e de quão únicos são realmente os seus requisitos. O open-source vence de fato quando você tem equipe para operar infraestrutura de nível 1, quando a escala é pequena ou quando você precisa ser dono do código-fonte. O gerenciado vence quando a escala é real, a conformidade é obrigatória e você prefere que seus engenheiros construam agentes em vez de operar o encanamento do protocolo e carregar o pager do plantão.
O elemento que resolve a parte mais difícil desse debate é a flexibilidade de implantação. A objeção do controle de dados, que geralmente empurra as equipes para a auto-hospedagem, é respondida por um gateway gerenciado que roda in-VPC, on-premise ou air-gapped — mantendo o data plane na sua rede sem transformar você no único operador do sistema. Precifique a decisão considerando o tempo de engenharia, avalie a escala, a segurança, a capacidade operacional e a exclusividade das suas necessidades, e a coluna correta se tornará óbvia.
Obtenha um gateway MCP gerenciado que mantém seus dados na sua rede. Agende uma demonstração.
TrueFoundry AI Gateway delivers ~3–4 ms latency, handles 350+ RPS on 1 vCPU, scales horizontally with ease, and is production-ready, while LiteLLM suffers from high latency, struggles beyond moderate RPS, lacks built-in scaling, and is best for light or prototype workloads.





As últimas notícias, artigos e recursos enviados para sua caixa de entrada


