



novembro 20, 2026
|
5 min read


Obtenha acesso instantâneo a um ambiente TrueFoundry ao vivo. Implante modelos, direcione o tráfego de LLM e explore a plataforma completa — seu sandbox estará pronto em segundos, sem necessidade de cartão de crédito.



Published: novembro 20, 2026

Blazingly fast way to build, track and deploy your models!
O LiteLLM conquistou sua popularidade com merito. Ele possui licenca MIT, oferece suporte a mais de 100 provedores por meio de uma unica API compativel com a OpenAI, e instalado em minutos e leva uma pequena equipe de "chamar tres provedores com tres SDKs" para "chamar um unico endpoint" com quase nenhum esforço. Para muitos projetos, e a escolha inicial correta, e nada neste artigo diz o contrario.
Os motivos pelos quais as equipes migram dele sao estruturais e surgem em uma escala previsivel. Quando uma duzia de engenheiros se transforma em uma centena, quando um aplicativo se transforma em trinta, quando "provavelmente deveriamos rastrear os gastos" se transforma em "a equipe financeira precisa do custo por equipe" e "a equipe de seguranca precisa de uma trilha de auditoria", um proxy Python de processo unico comeca a sofrer sob tarefas para as quais nunca foi projetado. Some a isso os incidentes na cadeia de suprimentos de 2026 na distribuicao do LiteLLM, e a conversa muda de "funciona" para "quem controla nosso acesso aos modelos e como provamos isso?".
Este e um guia pratico de migracao, nao uma desconstrucao do produto. Ele identifica os sinais especificos de que voce superou a capacidade do LiteLLM, mapeia cada conceito do LiteLLM para seu equivalente em um gateway governavel e apresenta uma migracao passo a passo de baixo risco, precisamente porque ambos os lados utilizam a API compativel com a OpenAI. Na maioria dos casos, o codigo da sua aplicacao muda em apenas uma linha: a URL base.
Superou a capacidade do LiteLLM? Veja como uma simples troca de URL base migra sua operacao para um gateway governavel. Agende uma demonstracao.
Seja preciso sobre os gatilhos. Historias vagas de que "nao escalou" nao ajudam no planejamento; modos de falha especificos sim.
O limite de vazao do GIL. O proxy do LiteLLM e escrito em Python. O Global Interpreter Lock do Python significa que um processo executa o bytecode Python em uma unica thread por vez. Para um proxy focado em I/O, que passa a maior parte do tempo aguardando respostas dos provedores, isso e toleravel em baixa concorrencia. No entanto, a medida que o volume de requisicoes concorrentes aumenta, o processamento de requisicoes, a serializacao, o registro de logs e as verificacoes de politicas disputam essa mesma trava. Como resultado, a latencia sobe e a vazao estagna, independentemente da quantidade de hardware adicionada. Voce pode criar shards em varios processos e instancias, mas passa a ser responsavel pela orquestracao e pelo problema de estado compartilhado que isso cria.
Concentracao de credenciais e raio de alcance de danos. O proxy armazena as chaves de API de todos os provedores que gerencia. Esse e o objetivo de um proxy, mas significa que um proxy comprometido, ou uma configuracao vazada, expoe a OpenAI, a Anthropic, os endpoints de modelos na nuvem e todo o resto de uma so vez. Sem um gerenciamento centralizado de credenciais, rotacao e acesso delimitado, o raio de alcance de danos de qualquer incidente e "tudo".
Dispersao de implantacao e aplicacao de correcoes. Como e muito simples de executar, o LiteLLM acaba rodando em todos os lugares: uma copia no notebook de cada desenvolvedor, uma no CI e varias em producao. Quando uma vulnerabilidade surge, voce precisa localizar e corrigir cada instancia. Nao ha um plano de controle unico que garanta que "todos os chamadores passem por este endpoint governavel", fazendo da tarefa de "corrigir o proxy" uma caça ao tesouro.
Sobrecarga de alta disponibilidade propria. Executar um unico proxy e facil. Executa-lo com failover, atualizacoes sem tempo de inatividade, verificacao de integridade e escala horizontal sob SLA e um trabalho de plataforma que agora e totalmente seu. Muitas equipes chegam a um ponto em que esse trabalho nao diferenciado nao compensa o esforço.
Dois eventos em 2026 transformaram essas preocupacoes estruturais em Questoes urgentes, e vale a pena analisa-los claramente, sem alarmismo.
Em marco de 2026, uma falha de seguranca no CI levou a publicacao de versoes maliciosas do LiteLLM (versoes 1.82.7 e 1.82.8) no PyPI. Os pacotes maliciosos roubavam credenciais dos sistemas que os instalavam. A imagem Docker oficial nao foi afetada. Em outubro de 2026, um segundo incidente envolveu o envio de uma versao maliciosa (1.107.0) tanto para o PyPI quanto para o Docker utilizando tokens do GitHub roubados. Separadamente, o LiteLLM teve multiplas CVEs, incluindo uma listada no catalogo Known Exploited Vulnerabilities da CISA (um caminho de execucao remota de codigo exploravel por detentores de uma chave de API) e um problema em que uma sessao MCP poderia ser estabelecida com qualquer token bearer.
O padrao de remediacao em cada caso foi o mesmo: fixar versoes, recompilar a partir de uma versao comprovadamente segura e rotacionar todas as credenciais. A licao nao e que "o LiteLLM e inseguro" — projetos open-source sao alvos precisamente por serem amplamente utilizados. A licao e que a concentracao de credenciais somada a dispersao de versoes transforma qualquer evento isolado na cadeia de suprimentos em um incidente em toda a infraestrutura. Esse e um argumento forte para um plano de controle governavel, no qual versoes, credenciais e acessos sejam gerenciados e auditaveis de forma centralizada. Uma dependencia comprometida e muito mais facil de conter quando todos os chamadores ja roteiam por um unico endpoint governavel, com credenciais rotacionadas e delimitadas, alem de uma trilha de auditoria completa.
Um AI gateway governavel mantem tudo o que o LiteLLM oferecia — um unico endpoint compativel com a OpenAI para varios provedores — e adiciona a camada na qual um proxy leve nao se concentra:
A TrueFoundry oferece isso em um unico plano de controle e, fundamentalmente, pode ser implantada como SaaS, dentro da sua VPC, on-premises ou em ambientes isolados (air-gapped). O plano de dados permanece dentro da sua rede, de modo que "governavel" nao significa "entregar seu trafego a terceiros". Para criterios gerais de selecao, consulte como escolher um AI gateway e, para o contexto arquitetural, veja o que e e o que faz um LLM proxy.
Veja como a TrueFoundry mapeia suas chaves, orcamentos e modelos do LiteLLM para uma politica governavel. Agende uma demonstracao.
A migracao e deliberadamente incremental. Voce nunca migra toda a organizacao de uma so vez.
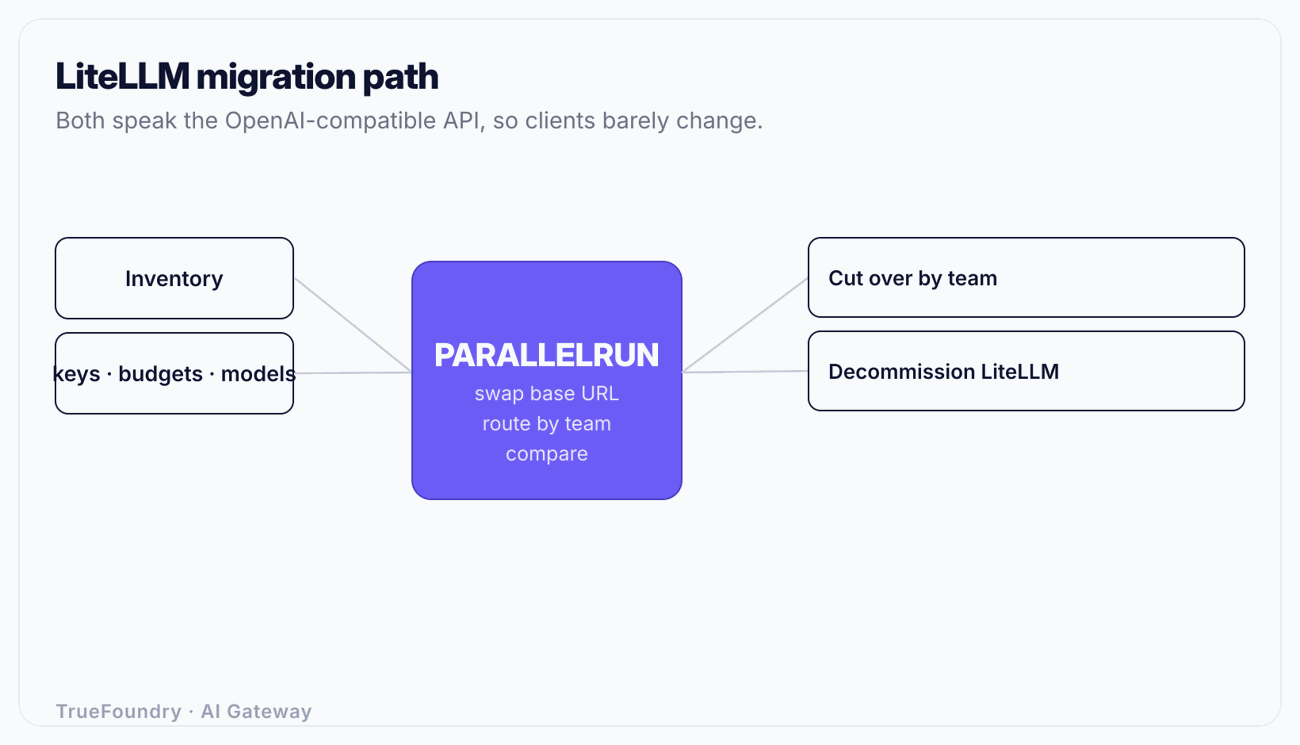
Antes de alterar qualquer elemento, catalogue o que o LiteLLM esta fazendo na sua estrutura hoje:
O inventario de chamadores e a etapa que as equipes frequentemente ignoram e depois se arrependem. Nao e possivel migrar o trafego de algo que voce nao sabia que existia. Faça uma busca (grep) na sua base de codigo e infraestrutura pelo hostname do proxy.
Voce nao esta reescrevendo a estrutura; esta traduzindo. Cada conceito do LiteLLM tem um equivalente no gateway governavel.
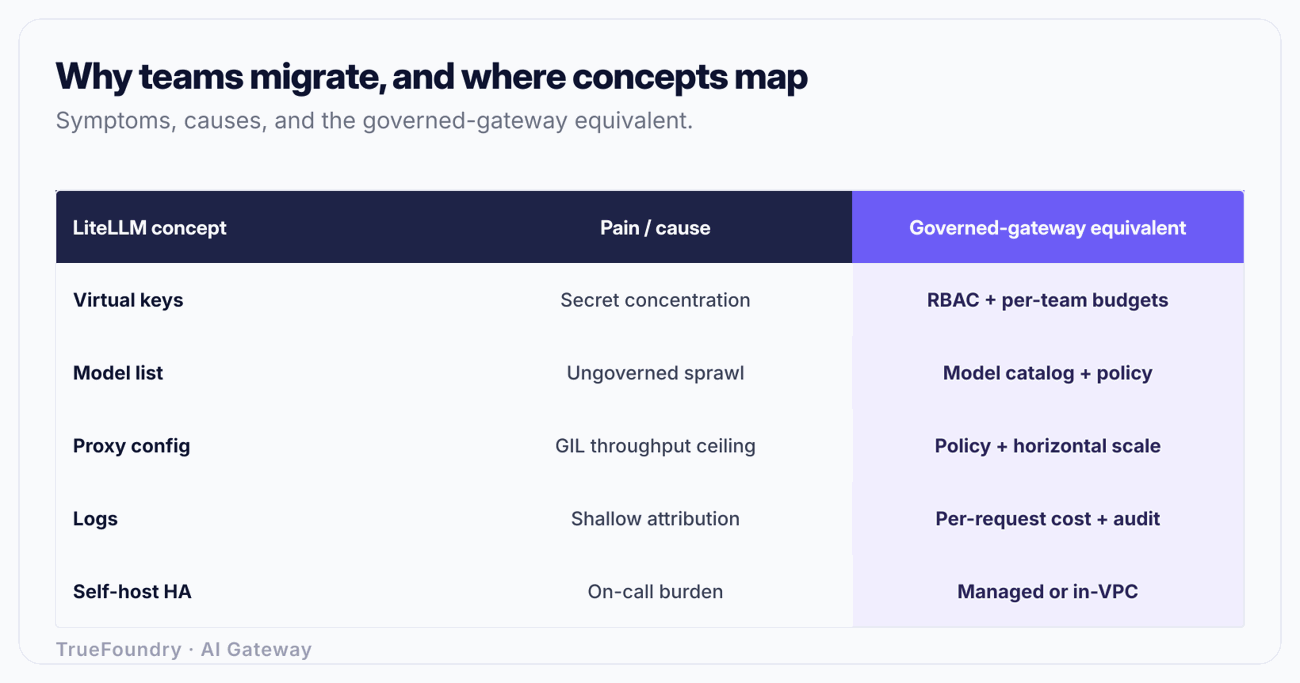
A traducao e principalmente uma mudanca de mentalidade: o LiteLLM pensa em chaves e em um arquivo de configuracao; um gateway governavel pensa em identidades, equipes, catalogos e politicas. As funcionalidades se sobrepoem bastante, e e por isso que a migracao e de baixo risco.
Esta e a etapa que garante a seguranca de todo o processo. Tanto o LiteLLM quanto o gateway governavel expoem uma API compativel com a OpenAI. Isso significa que a unica alteracao necessaria no cliente e a URL base — mudando da URL do proxy LiteLLM para o endpoint do gateway. Sem troca de SDK, sem reescrita no formato das requisicoes e sem alteracoes no tratamento de respostas.
Suba o gateway governavel ao lado do LiteLLM. Aponte um unico servico de baixo risco para a nova URL base. Verifique se as respostas sao identicas, se a observabilidade exibe o trafego com a atribuicao correta de custos e se os orcamentos e guardrails funcionam conforme o configurado. Como ambos os endpoints estao ativos, voce pode compara-los diretamente e reverter um servico para a URL base antiga em segundos, caso algo pareca incorreto.
Um exemplo pratico: suponha que seu servico de inferencia leia OPENAI_API_BASE a partir de uma variavel de ambiente. A migracao para esse servico consiste em alterar uma variavel de ambiente e reiniciar o servico; a reversao e simplesmente voltar a variavel ao valor anterior. Esse e todo o impacto no lado do cliente durante esta migracao quando ambos os lados utilizam a mesma API.
Agora migre o trafego em etapas, organizadas por equipe ou aplicacao, e nao tudo de uma vez:
Realizar a transicao por equipe oferece um limite seguro para reversao e permite que orcamentos e acessos sejam definidos corretamente para cada equipe a medida que voce avanca, em vez de migrar uma rede confusa de chaves compartilhadas em um unico passo arriscado. Isso tambem distribui o trabalho de revisao: cada equipe confirma que seu proprio trafego esta correto antes de voce prosseguir.
Assim que todos os chamadores estiverem apontando para o gateway e o sistema tiver rodado por tempo suficiente para garantir confianca, desative o LiteLLM: interrompa as instancias do proxy, remova os segredos dos provedores da configuracao dele e, fundamentalmente, rotacione essas credenciais dos provedores para que as copias do proxy antigo percam a validade. Remova o proxy do CI e das configuracoes dos desenvolvedores para evitar que a dispersao de implantacao volte a crescer silenciosamente. A migracao estara concluida quando houver exatamente um caminho governavel para cada modelo e nenhum proxy orfao mantendo chaves ativas.
Migrar chaves compartilhadas em vez de redefinir o acesso por equipe. As implantacoes do LiteLLM acumulam chaves virtuais compartilhadas que sao usadas por varias equipes. Migrar essas chaves como estao recria exatamente a mesma dispersao sem governanca da qual voce esta tentando escapar. Aproveite a transicao para definir o acesso por equipe em seu provedor de identidade — esse e um dos principais objetivos da mudanca.
Ignorar o inventario de chamadores. As equipes migram os aplicativos de que se lembram e deixam um notebook, um job de cron ou um passo de CI apontando para o proxy antigo. Em seguida, desativam o LiteLLM e algo quebra silenciosamente. Faça uma busca (grep) por todo o ambiente procurando pelo hostname antigo antes de desligar o proxy.
Esquecer de rotacionar as credenciais na desativacao. Se voce desligar o LiteLLM, mas mantiver as chaves dos provedores sem rotacionar, essas credenciais continuarao ativas e armazenadas em um sistema desativado e sem monitoramento — exatamente o cenario de credenciais obsoletas que os incidentes de 2026 exploraram. Rotacione cada credencial armazenada no proxy antigo.
Tratar a troca da URL base como se fosse toda a migracao. A troca da URL base e o que torna o lado do cliente simples, mas a governanca — RBAC, orcamentos, definicao de escopo do catalogo, auditoria — e o verdadeiro motivo da migracao. Trocar as URLs sem configurar adequadamente a governanca deixa voce apenas com um novo proxy e os mesmos problemas antigos.
Migracao no estilo "Big-Bang". Alternar toda a organizacao em uma unica mudanca elimina seu limite de reversao. A execucao em paralelo e a transicao equipe por equipe existem para que qualquer problema fique restrito a uma unica equipe e possa ser revertido com a alteracao de uma URL base. So ignore essas etapas se voce gosta de chamadas de emergencia para tratar incidentes.
Superar a capacidade do LiteLLM e um sinal de sucesso, nao um erro na escolha inicial. Os motivos sao especificos e estruturais: o limite de vazao de um proxy Python sob concorrencia, a concentracao de todas as credenciais dos provedores em um so lugar, a dispersao de copias por varios ambientes, o peso de manter alta disponibilidade em infraestrutura propria e os incidentes na cadeia de suprimentos em 2026, que tornaram a concentracao de credenciais e a dispersao de versoes problemas muito menos abstratos.
A migracao em si e de baixo risco porque ambos os lados utilizam a API compativel com a OpenAI, fazendo com que a alteracao no cliente seja, em geral, apenas a URL base. Faça o inventario do que voce tem, mapeie as chaves para RBAC e orcamentos, a lista de modelos para um catalogo e a configuracao para politicas. Execute ambos em paralelo, faça a transicao equipe por equipe e desative o ambiente antigo com a rotacao completa das credenciais. Feito dessa forma, voce substitui um proxy conveniente por um plano de controle governavel sem a necessidade de reescrever codigo, garantindo controle sobre acesso, custos e auditoria.
Migre do LiteLLM com alteracoes minimas na sua aplicacao. Agende uma demonstracao.
TrueFoundry AI Gateway delivers ~3–4 ms latency, handles 350+ RPS on 1 vCPU, scales horizontally with ease, and is production-ready, while LiteLLM suffers from high latency, struggles beyond moderate RPS, lacks built-in scaling, and is best for light or prototype workloads.





As últimas notícias, artigos e recursos enviados para sua caixa de entrada


