



novembro 20, 2026
|
5 min read


Obtenha acesso instantâneo a um ambiente TrueFoundry ao vivo. Implante modelos, direcione o tráfego de LLM e explore a plataforma completa — seu sandbox estará pronto em segundos, sem necessidade de cartão de crédito.



Blazingly fast way to build, track and deploy your models!
O Claude Code não é mais algo experimental. Ele lê bases de código inteiras, edita arquivos, executa comandos no terminal, roda testes e itera sobre soluções — tudo a partir de instruções em linguagem natural. As equipes de engenharia estão adotando a ferramenta rapidamente porque os ganhos de produtividade são reais.
No entanto, cada sessão do Claude Code também é um pipeline não monitorado entre seus desenvolvedores, sua base de código proprietária e a API da Anthropic. Sem uma governança centralizada, esse pipeline carrega sérios riscos de segurança, custos e conformidade (compliance).
Este guia detalha os riscos específicos das implantações não governadas do Claude Code e mostra como o AI Gateway da TrueFoundry oferece às equipes de plataforma o plano de controle necessário para governar o tráfego do Claude Code em escala empresarial — sem desacelerar os desenvolvedores.
O Claude Code é a ferramenta de codificação agêntica da Anthropic. Ao contrário dos assistentes tradicionais de conclusão de código que apenas sugerem a próxima linha no editor, o Claude Code opera como um agente autônomo. Ele consegue:
Ele é executado no terminal, em IDEs como VS Code e JetBrains, por meio de um aplicativo para desktop e no navegador. Funciona com modelos de toda a família Claude — Opus 4.6, Sonnet 4.6 e Haiku 4.5. Clientes corporativos também podem acessá-lo via Amazon Bedrock ou Google Cloud Vertex AI.
Os números de adoção refletem esse impacto. A Pesquisa de Desenvolvedores de 2025 do Stack Overflow revelou que 85% dos desenvolvedores já usam ou planejam usar ferramentas de codificação com IA. A Gartner prevê que 75% dos processos de contratação incluirão testes de proficiência em IA até 2027. A codificação assistida por IA está se tornando uma infraestrutura de desenvolvimento padrão.
Para uma visão detalhada de como o Claude Code realmente processa tarefas, desde a ingestão de contexto até a iteração, consulte nosso guia de fluxos de trabalho do Claude Code.
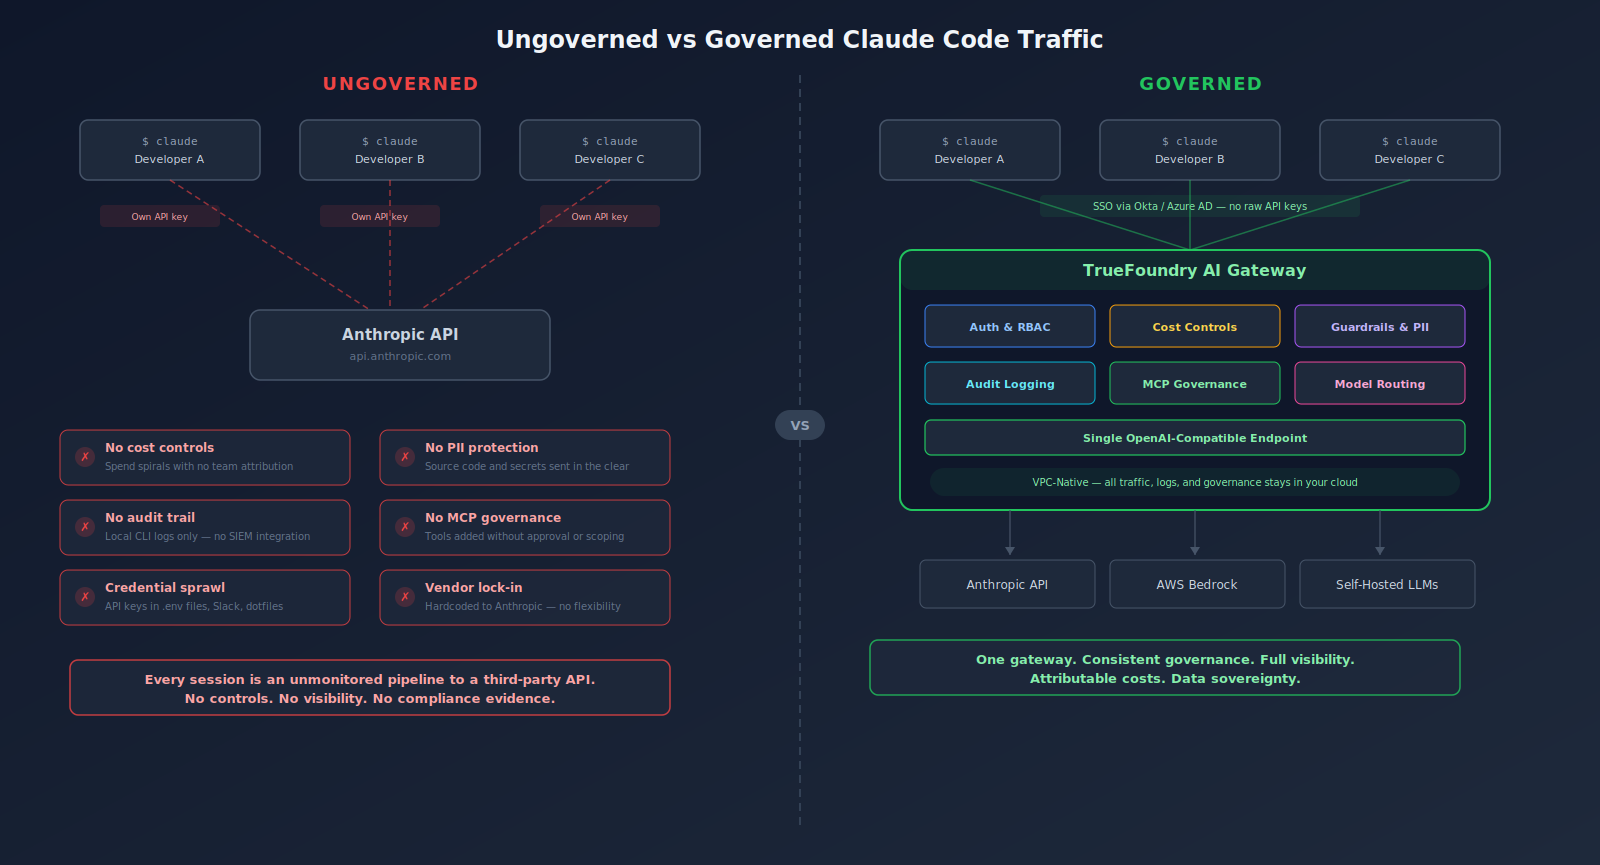
A adoção do Claude Code em toda a empresa não gera apenas ganhos de produtividade. Ela também produz uma nova categoria de tráfego de LLM — de alto volume, alto contexto e profundamente atrelada ao código-fonte proprietário. Sem governança, cinco riscos se acumulam rapidamente.
As sessões do Claude Code consomem tokens de forma agressiva. Referenciar cinco arquivos de tamanho médio em uma única sessão pode consumir mais de 30.000 tokens. Desenvolvedores que iteram em refatorações complexas podem gerar centenas de chamadas de API por dia. O Claude Code em si não possui controles de orçamento organizacional — essa responsabilidade recai sobre o que estiver posicionado entre o desenvolvedor e a API. Sem uma aplicação centralizada, os custos inflam antes mesmo de a equipe financeira ver a fatura.
O Claude Code envia o contexto do código para os servidores da Anthropic para processamento. Código-fonte proprietário, variáveis de ambiente, chaves de API, arquivos de configuração e, potencialmente, dados de clientes transitam pela rede. Pesquisadores de segurança já identificaram vulnerabilidades reais — a CVE-2025-54794 (burlar restrição de caminho) e a CVE-2025-54795 (injeção de comando) foram corrigidas, mas demonstram a superfície de ataque. Sem uma camada de governança inspecionando o tráfego de saída, as organizações têm capacidade limitada para aplicar a prevenção contra perda de dados (DLP).
Indústrias regulamentadas precisam de registros claros do uso de IA: o que foi enviado, o que foi retornado, quais modelos foram usados, por quem e quando. Fora da caixa, o Claude Code não produz os logs de auditoria estruturados e centralizados que as equipes de conformidade exigem. Cada sessão não governada é um ponto cego. Quando um auditor perguntar: "o que sua ferramenta de codificação com IA acessou no último trimestre?", você precisará de uma resposta melhor do que "não sabemos".
Sem governança, os desenvolvedores encontram seus próprios caminhos. Equipes diferentes configuram o Claude Code de maneiras distintas. Elas usam modelos diferentes, aplicam práticas de segurança distintas ou ignoram completamente os controles organizacionais. A fragmentação por Shadow AI torna impossível aplicar políticas de segurança consistentes, prever custos com precisão ou demonstrar conformidade em toda a organização.
Sem uma camada de abstração, as organizações acoplam seus fluxos de trabalho diretamente à API da Anthropic. Se os preços mudarem, se modelos forem descontinuados ou se a equipe desejar avaliar alternativas, a migração se torna cara e disruptiva. Uma empresa que vincula as ferramentas de todos os seus desenvolvedores a um único provedor abre mão do seu poder de negociação e da flexibilidade arquitetônica.
Banner CRO Título: Seus Desenvolvedores Já Estão Usando o Claude Code — Quem Está Governando o Tráfego?
Subtexto: O AI Gateway da TrueFoundry oferece às equipes de plataforma autenticação centralizada, controles de custos, guardrails e logs de auditoria para cada sessão do Claude Code
CTA: Agende uma Demonstração
O padrão AI gateway aborda esses riscos inserindo um plano de controle centralizado entre todas as aplicações consumidoras de IA (incluindo o Claude Code) e os modelos que elas chamam. É o mesmo princípio arquitetônico que os API gateways trouxeram para o tráfego REST e gRPC — agora estendido para lidar com os requisitos específicos de cargas de trabalho de LLM.
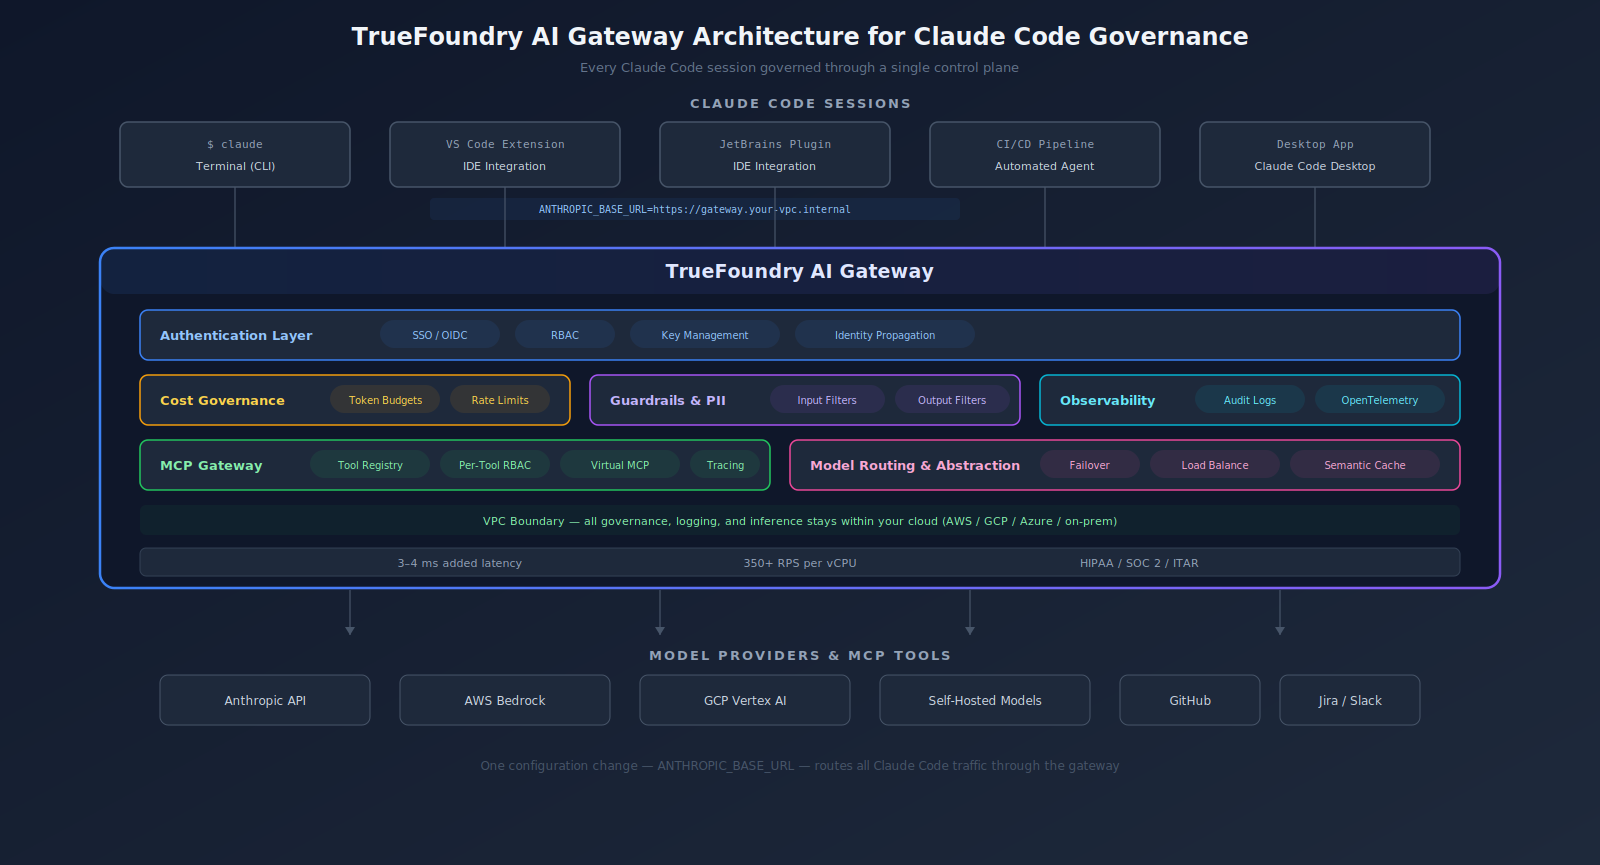
Um AI gateway fica no caminho da requisição e aplica a governança na camada de infraestrutura:
Para o Claude Code especificamente, o padrão AI gateway se encaixa perfeitamente. O Claude Code se comunica com a API da Anthropic via HTTP padrão. Rotear esse tráfego por um gateway não exige alterações no fluxo de trabalho do desenvolvedor — apenas uma mudança de configuração que aponta o Claude Code para o endpoint do gateway em vez de ir diretamente para a Anthropic.
Esse padrão arquitetônico é agora o consenso da indústria. O Hype Cycle for Generative AI 2025 da Gartner identifica os AI gateways como uma infraestrutura crítica para dimensionar a IA de forma responsável. A TrueFoundry foi reconhecida no Market Guide for AI Gateways 2025 da Gartner como uma provedora de soluções emergente nesta categoria.
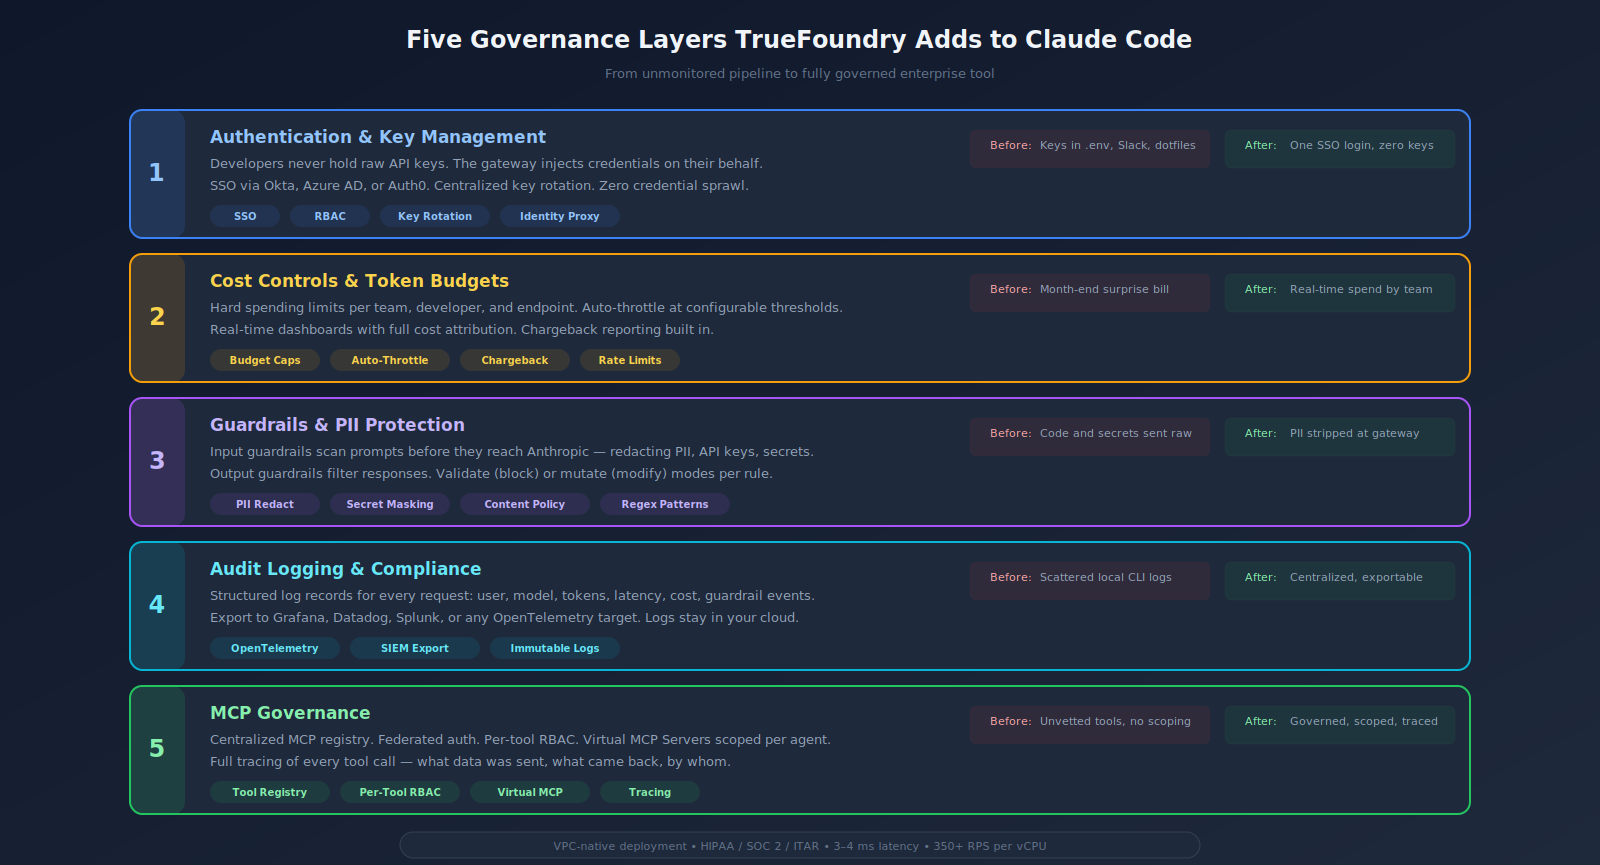
O AI Gateway da TrueFoundry oferece governança, segurança e observabilidade de nível empresarial para o tráfego de LLM — incluindo o tráfego de sessões do Claude Code. Ele vai além das capacidades dos API gateways tradicionais com controles nativos de IA, construídos especificamente para cargas de trabalho de LLM e agentes.
Com o gateway da TrueFoundry no caminho, os desenvolvedores individuais nunca possuem nem gerenciam chaves de API da Anthropic. O gateway injeta os cabeçalhos de autenticação em nome do desenvolvedor, usando credenciais gerenciadas centralmente pela equipe de plataforma. Os desenvolvedores se autenticam uma vez por meio do seu provedor de identidade existente (Okta, Azure AD, Auth0) via SSO, e o gateway cuida de toda a autenticação downstream com o provedor.
O resultado: sem dispersão de credenciais, rotação de chaves simplificada e nenhum vazamento de chave de API por meio de estações de trabalho de desenvolvedores, arquivos .env ou mensagens no Slack.
A TrueFoundry aplica limites rígidos de gastos por equipe, por desenvolvedor e por endpoint. O gateway rastreia o consumo de tokens — tokens de prompt, tokens de conclusão, custo total — para cada requisição em tempo real.
As equipes de plataforma podem:
Para saber mais sobre como incorporar a governança de custos na camada de IA, consulte nosso guia de FinOps para IA.
O motor de guardrails da TrueFoundry opera tanto nas entradas quanto nas saídas na camada do gateway. Para o tráfego do Claude Code especificamente, isso significa:
Cada regra opera no modo validar (bloquear) ou mutar (modificar). As equipes de plataforma configuram os guardrails centralmente. Cada sessão do Claude Code os herda automaticamente — sem necessidade de configuração por desenvolvedor.
Cada requisição do Claude Code roteada pelo gateway produz registros de log estruturados: identidade do usuário, modelo utilizado, contagem de tokens, métricas de latência, eventos de acionamento de guardrails e atribuição de custos. Os logs permanecem dentro da sua infraestrutura e são exportados para a sua pilha de observabilidade existente — Grafana, Datadog, Splunk ou qualquer destino compatível com OpenTelemetry.
Quando a equipe de conformidade perguntar: "quem usou o Claude Code para modificar as configurações de produção na última terça-feira?", o gateway terá a resposta.
À medida que a integração do Claude Code com o MCP se aprofunda — conectando-se a ferramentas como GitHub, Jira, Slack, Confluence e Datadog —, o MCP Gateway da TrueFoundry estende a governança ao tráfego dessas ferramentas:
Sem a governança de MCP, cada nova conexão de ferramenta adicionada por um desenvolvedor expande a superfície de ataque. Nosso guia de controle de acesso para MCP empresarial cobre o padrão de implementação completo.
É aqui que a TrueFoundry se diferencia dos gateways baseados prioritariamente em SaaS. A TrueFoundry é implantada dentro da sua conta AWS, GCP ou Azure. Ela também oferece suporte a implantações locais (on-premises) e isoladas da rede (air-gapped).
Todo o tráfego de inferência, lógica de governança, logs de auditoria e dados de observabilidade permanecem dentro dos limites da sua nuvem. Nenhum prompt, contexto de código ou dado de uso sai da sua infraestrutura. Para empresas dos setores de saúde, defesa, serviços financeiros ou qualquer indústria regulamentada com requisitos rígidos de residência de dados — essa é a diferença entre "podemos usar o Claude Code" e "não podemos".
A TrueFoundry atende aos requisitos de HIPAA, SOC 2 e ITAR nativamente. O gateway adiciona cerca de 3 a 4 ms de latência por requisição, com cada instância de proxy manipulando mais de 350 requisições por segundo em um único vCPU.
O gateway da TrueFoundry oferece uma API de LLM universal para mais de 250 modelos. Comece com o Claude Code na API da Anthropic hoje. Roteie o tráfego para modelos Claude hospedados no Bedrock ou no Vertex amanhã. Substitua pelo GPT-4 ou por um modelo Llama auto-hospedado para casos de uso específicos. Nenhuma alteração no fluxo de trabalho do desenvolvedor é necessária — apenas uma atualização na configuração do gateway.
Banner CRO Título: O Claude Code É um Agente Poderoso — Seu Gateway Deve Governá-lo como Tal
Subtexto: Roteie todo o tráfego do Claude Code pelo AI Gateway da TrueFoundry para obter controles de custos centralizados, guardrails, logs de auditoria e governança de MCP
CTA: Comece Grátis
Seus desenvolvedores já estão usando o Claude Code. A questão é se esse tráfego está sendo governado — ou se cada sessão é um pipeline não monitorado para uma API de terceiros.
O AI Gateway da TrueFoundry oferece às equipes de plataforma um plano de controle único para todo o tráfego do Claude Code: autenticação centralizada, limites de custo por equipe, guardrails componíveis, logs de auditoria estruturados, governança de MCP e total soberania de dados. Nativo em VPC. Pronto para SOC 2 e HIPAA.
Agende uma Demonstração para ver como a TrueFoundry governa o Claude Code em escala empresarial. Ou comece gratuitamente com um sandbox ao vivo — sem necessidade de cartão de crédito.
TrueFoundry AI Gateway delivers ~3–4 ms latency, handles 350+ RPS on 1 vCPU, scales horizontally with ease, and is production-ready, while LiteLLM suffers from high latency, struggles beyond moderate RPS, lacks built-in scaling, and is best for light or prototype workloads.



Defina a variável de ambiente ANTHROPIC_BASE_URL para o seu endpoint de gateway TrueFoundry. O gateway gerencia a autenticação com a API da Anthropic em seu nome. Nenhuma alteração na CLI do Claude Code ou no fluxo de trabalho do desenvolvedor é necessária — apenas uma atualização de configuração.
Sim. O motor de guardrails verifica cada requisição de saída na camada de gateway. Você pode configurar regras para detectar e redigir chaves de API, PII de clientes, nomes de projetos internos ou qualquer padrão de regex — antes que a requisição saia da sua infraestrutura.
O TrueFoundry adiciona aproximadamente 3–4 ms por requisição. Em comparação com os tempos de inferência de LLM (muitas vezes vários segundos), a sobrecarga é insignificante. O cache semântico pode, na verdade, reduzir o tempo total de ida e volta para consultas repetidas.
O gateway captura registros de log estruturados para cada solicitação — identidade do usuário, modelo, tokens, latência, custo e eventos de guardrail. Os logs permanecem na sua infraestrutura e são exportados para Grafana, Datadog, Splunk ou qualquer destino OpenTelemetry. Sem logs locais espalhados nas máquinas dos desenvolvedores.
Implantação nativa em VPC. O TrueFoundry é executado dentro da sua conta AWS, GCP ou Azure. Todo o tráfego, logs e dados de governança permanecem dentro dos limites da sua nuvem — atendendo aos requisitos HIPAA, SOC 2 e ITAR que gateways SaaS-first não conseguem cumprir. Combinado com suporte nativo a MCP Gateway, controles FinOps por equipe e guardrails composable, o TrueFoundry oferece a pilha completa de governança para Claude Code em escala empresarial.



As últimas notícias, artigos e recursos enviados para sua caixa de entrada

















