October 7, 2026
|
5 min read


Obtenha acesso instantâneo a um ambiente TrueFoundry ao vivo. Implante modelos, direcione o tráfego de LLM e explore a plataforma completa — seu sandbox estará pronto em segundos, sem necessidade de cartão de crédito.



Published: October 7, 2026
Blazingly fast way to build, track and deploy your models!
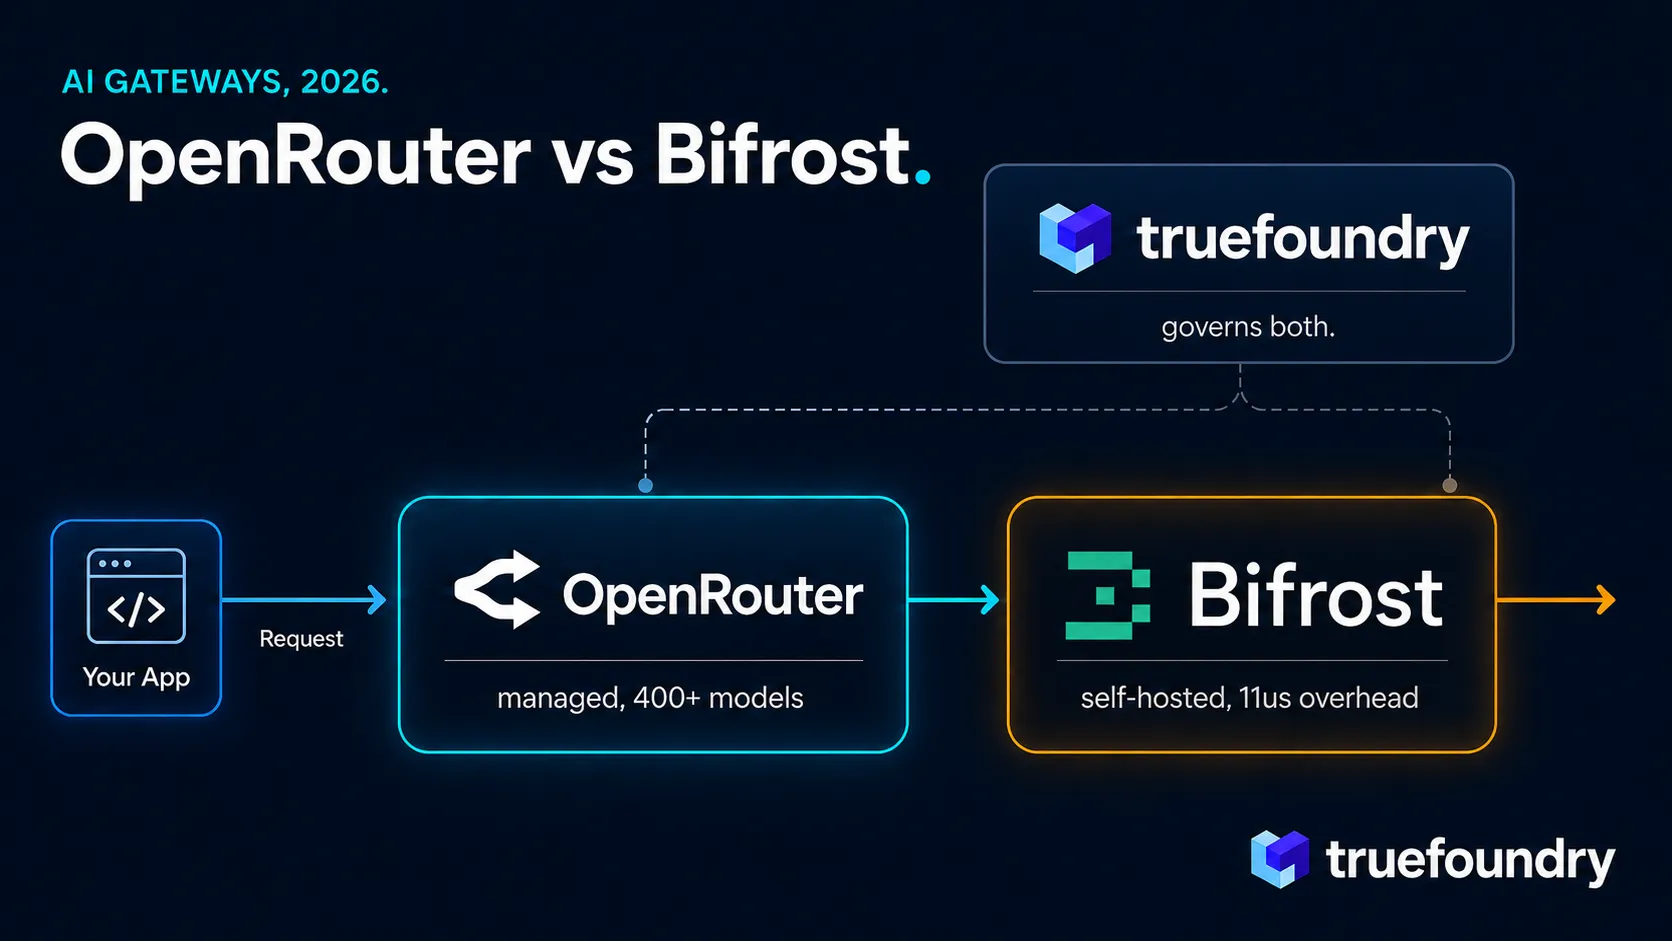
OpenRouter e Bifrost resolvem o mesmo problema inicial: acessar diversos provedores de modelos por meio de uma interface única. Eles resolvem isso a partir de posições arquiteturais diferentes. O OpenRouter é um agregador gerenciado, enquanto o Bifrost é um gateway de código aberto que as equipes operam por conta própria.
A verdadeira decisão não é qual plataforma lista mais modelos. É qual compromisso sua equipe pode aceitar quando as cargas de trabalho de IA saem dos protótipos e vão para a produção. Nessa fase, latência, residência de dados, governança e controle de custos passam a importar simultaneamente.
Esta comparação entre Bifrost e OpenRouter analisa arquitetura, desempenho, governança, preços e adequação corporativa. Também explica onde ambas as ferramentas ainda deixam lacunas para equipes de plataforma que precisam de aplicação de políticas, controles de agentes e registros prontos para auditoria.
A comparação entre OpenRouter e Bifrost faz mais sentido quando ambos são considerados opções de gateway. O OpenRouter é um agregador de API gerenciado. O Bifrost é um gateway auto-hospedado que dá às equipes de engenharia mais autonomia sobre roteamento, chaves e caminhos de dados.
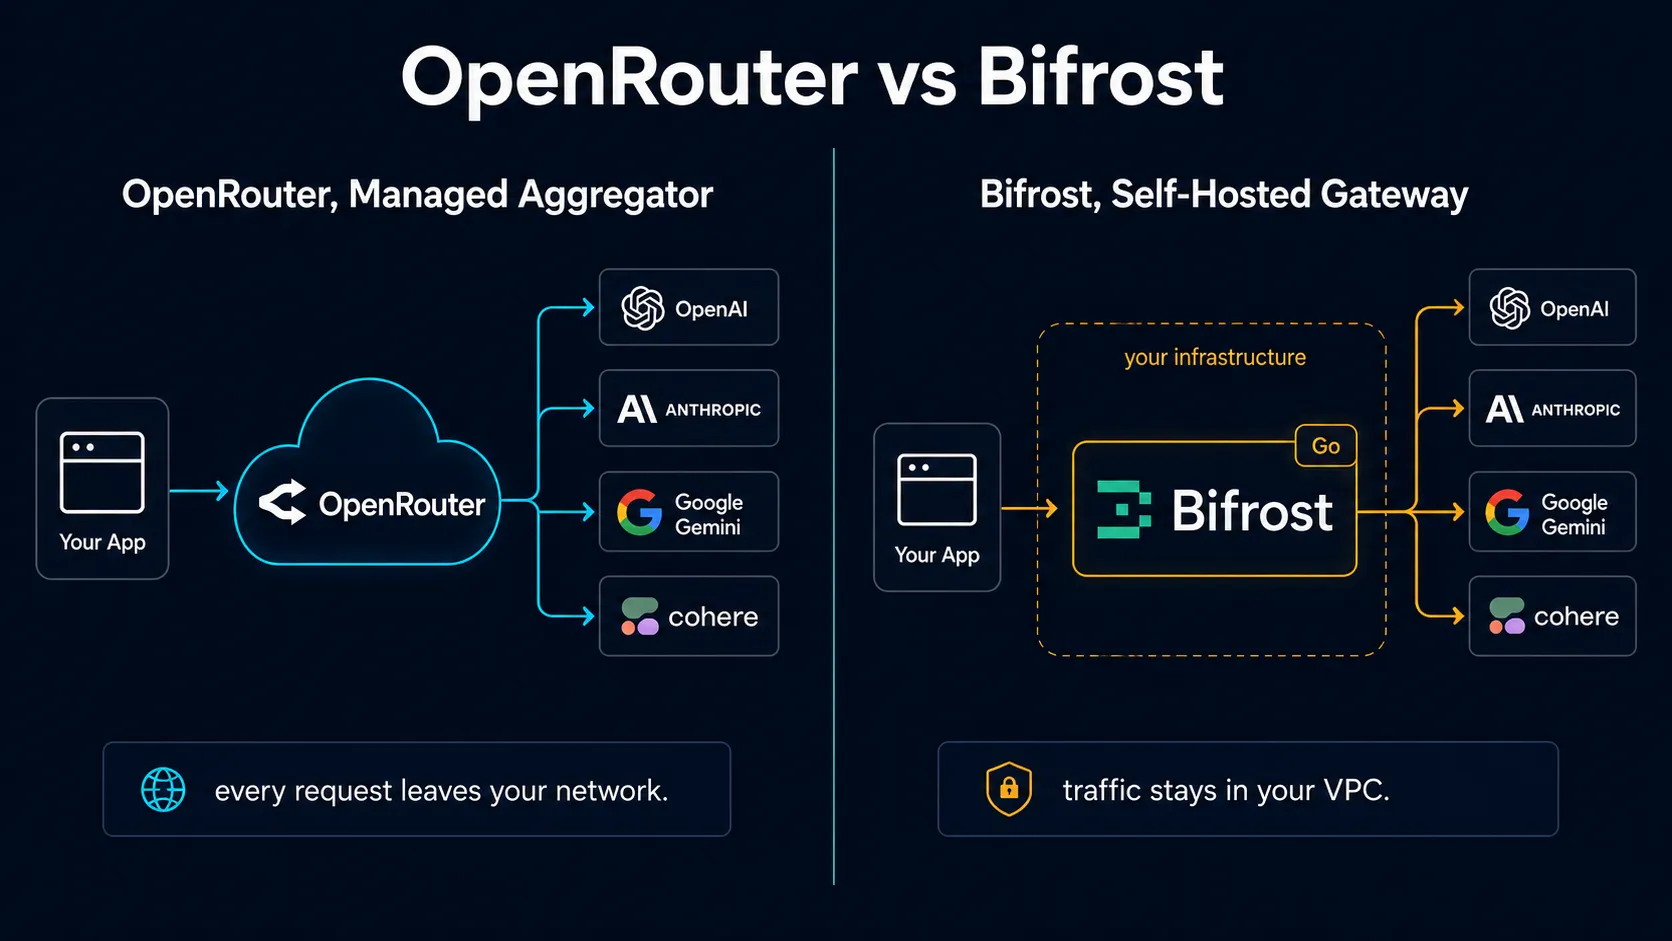
O OpenRouter coloca centenas de modelos de vários provedores atrás de uma única chave de API e conta de faturamento. O valor está na conveniência: uma integração, uma fatura, failover automático e menos contas separadas de provedores. O compromisso é que cada solicitação de IA passa pela infraestrutura do OpenRouter.
O Bifrost segue o caminho oposto. É um gateway de código aberto escrito em Go pela Maxim AI e lançado sob a licença Apache 2.0. As equipes o implantam como um binário, contêiner Docker ou carga de trabalho Kubernetes, e pagam os provedores diretamente, sem margem de lucro da plataforma.
A distinção é importante na produção. O OpenRouter otimiza a velocidade de configuração e a amplitude de acesso. O Bifrost otimiza as características de desempenho, a propriedade dos dados e a profundidade da governança. Equipes que escolhem apenas com base na contagem de modelos geralmente descobrem a incompatibilidade mais tarde.
A arquitetura determina para onde o tráfego de IA flui, quem controla o plano de controle e quanto de latência é adicionado ao caminho da solicitação. Isso torna a arquitetura central para qualquer avaliação séria entre Bifrost e OpenRouter.
O OpenRouter é o ponto de partida mais limpo quando o uso é exploratório e o acesso é a principal necessidade. Não há nada para implantar, corrigir ou operar. O custo dessa conveniência é estrutural, pois cada solicitação sai da rede do cliente.
O Bifrost inverte o modelo. A equipe executa o Bifrost Gateway, portanto, o caminho da solicitação permanece dentro de seu próprio limite. Isso cria autonomia operacional, ao mesmo tempo em que oferece às equipes de plataforma um controle mais forte sobre tráfego, chaves, logs e acesso aos provedores.
O Bifrost pode se conectar à OpenAI, Anthropic, AWS Bedrock, Google Vertex, Azure OpenAI e outros provedores. Isso permite que as equipes roteiem solicitações por meio de uma interface única compatível com OpenAI, mantendo as chaves dos provedores sob seu controle.
O Bifrost publica números de desempenho concretos em sua própria documentação. Seu benchmark sustentado relata 11 microssegundos de sobrecarga de gateway a 5.000 solicitações por segundo. Trate esses números como dados relatados pelo fornecedor, reconhecendo a arquitetura por trás deles.
Um serviço Go compilado rodando próximo à carga de trabalho pode reduzir a dependência da rede. Para uma chamada de chat, a diferença pode desaparecer dentro do tempo de resposta do modelo. Para fluxos de trabalho de agentes, chamadas repetidas podem tornar a sobrecarga do gateway mais visível.
A diferença importa mais quando o tráfego de IA se ramifica em chamadas de ferramentas, novas tentativas e decisões sequenciais. Modo Agente, Modo Código e aplicativos de desktop podem criar múltiplas chamadas a partir de uma única ação do usuário. Nesses fluxos, a latência ultrabaixa torna-se operacionalmente útil.
A governança é o ponto onde a diferença entre Bifrost e OpenRouter fica mais evidente para equipes corporativas. O OpenRouter aprimorou seus controles, enquanto o Bifrost inclui mais governança auto-hospedada no próprio gateway. Nenhum dos dois substitui totalmente uma camada de governança corporativa.
O OpenRouter adicionou Guardrails em 2026, incluindo controles de gastos, mascaramento de dados e verificações de segurança de prompts. Isso corrige comparações antigas que alegavam que o OpenRouter não possuía controles de gastos. Ele ainda roteia solicitações através de sua própria nuvem, o que é relevante para cargas de trabalho sensíveis.
O Bifrost inclui chaves virtuais, orçamentos hierárquicos, OAuth 2.0, provisionamento de usuários via OIDC, métricas Prometheus e recursos integrados de Bifrost MCP Gateway. Sua governança é mais próxima da infraestrutura do cliente, já que a própria equipe hospeda o gateway.
Para equipes em setores regulamentados, essa diferença pode ser decisiva. Um serviço gerenciado pode levantar preocupações sobre a residência de dados em cargas de trabalho de saúde, serviços financeiros e governo. Um gateway auto-hospedado ajuda as equipes a manter prompts, logs e respostas dentro de sua própria infraestrutura.
As equipes também devem separar a governança de IA da governança de privacidade de sites. Isso é diferente do armazenamento de cookies para fins de marketing, que pertence às operações de consentimento. Os controles de governança de IA gerenciam solicitações, acesso a modelos, ferramentas e registros de auditoria.
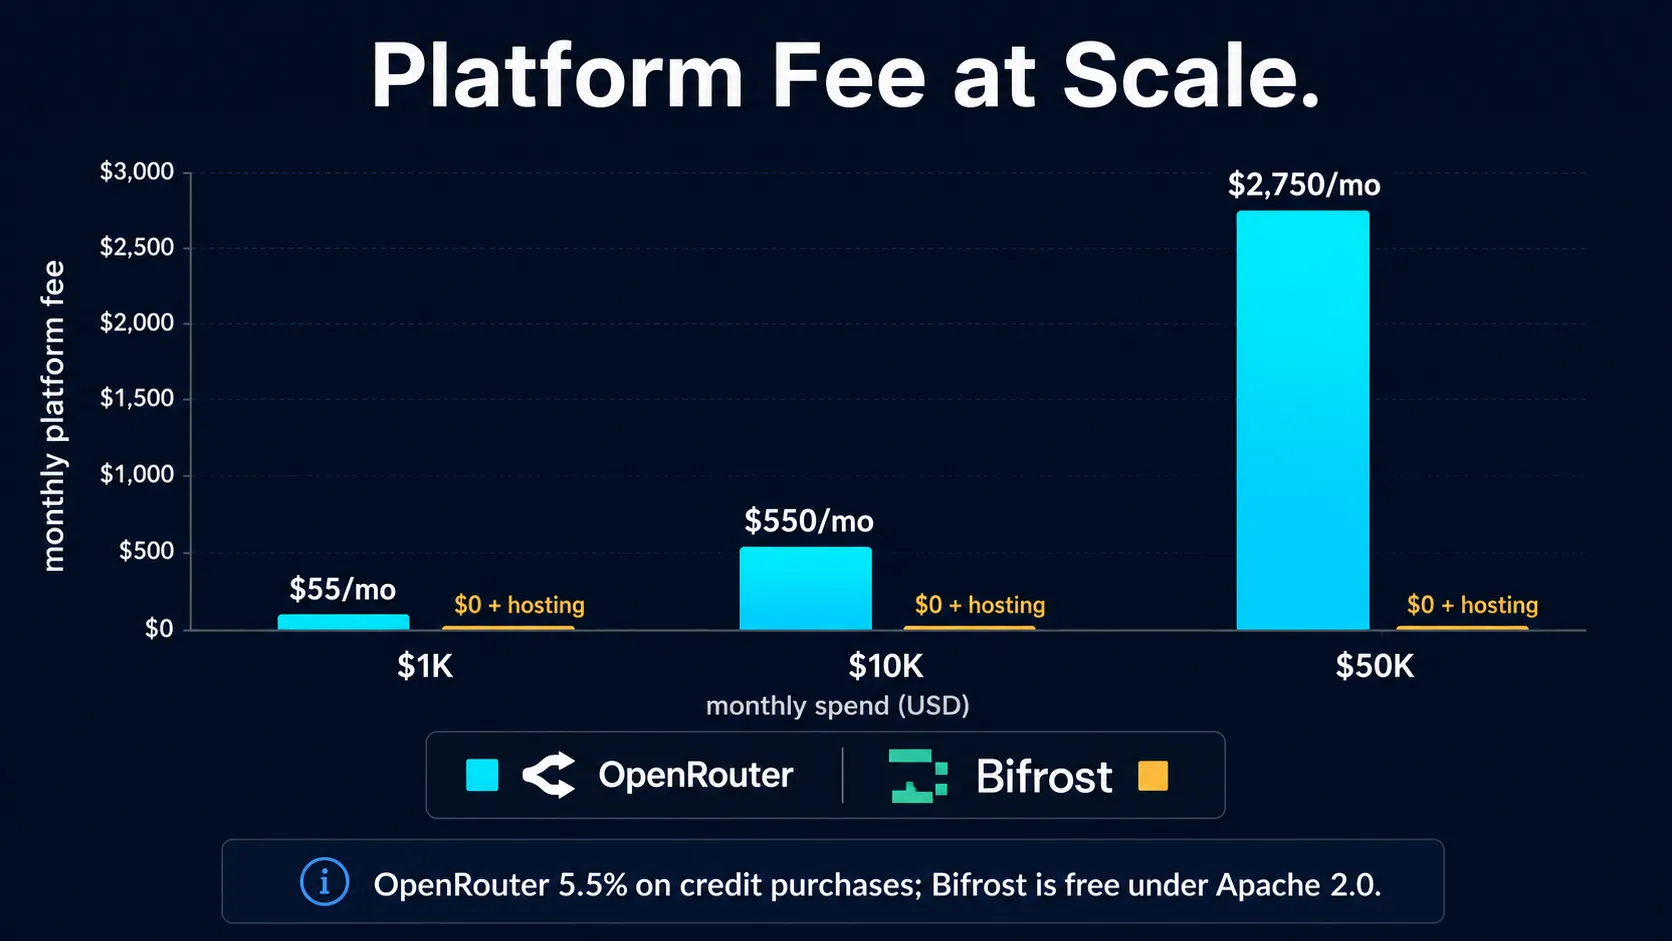
O cenário de custos muda conforme o volume aumenta, pois as duas plataformas cobram por coisas diferentes. O OpenRouter cobra através da compra de créditos e pela conveniência do roteamento gerenciado. O Bifrost não cobra taxa de software, mas a equipe é responsável pela hospedagem, atualizações e operações.
O OpenRouter retém uma porcentagem sobre a compra de créditos e repassa as taxas de tokens dos provedores. O Bifrost não possui taxa de plataforma de software, portanto, as equipes pagam diretamente aos provedores. Isso torna o Bifrost atraente quando a exposição a taxas de plataforma se torna uma linha de custo significativa.
Em US$ 1.000 por mês, a taxa do OpenRouter pode ser um compromisso razoável em prol da velocidade de engenharia. Em US$ 10.000, a taxa anual torna-se perceptível. Em US$ 50.000, a margem pode financiar uma infraestrutura e um trabalho de plataforma substanciais.
A auto-hospedagem do Bifrost troca essa taxa por trabalho operacional. O ponto de equilíbrio depende da capacidade da equipe, das necessidades de tempo de atividade e das expectativas de suporte. As equipes devem incluir o planejamento de custos do gateway, a carga de plantão e a manutenção de longo prazo na comparação.
As equipes também podem usar esta comparação em um Gateway de LLM guia de compra. O modelo ideal depende da otimização de custos, controle de acesso, metas de latência e requisitos corporativos.
A escolha entre Bifrost e OpenRouter geralmente depende de o que é mais importante no momento: conveniência ou controle. Também depende se a equipe possui capacidade de engenharia para operar a infraestrutura do gateway de forma confiável.
Escolha o OpenRouter quando sua equipe estiver prototipando, comparando modelos e otimizando para acesso rápido. É útil para pequenas equipes que precisam de uma única API, uma única conta e baixo esforço de infraestrutura. Isso torna o OpenRouter forte para a descoberta inicial de modelos.
O OpenRouter também é útil quando o uso é baixo o suficiente para que a taxa de crédito seja aceitável. Ele pode suportar experimentos rápidos entre provedores sem alterar a lógica da aplicação. Essa conveniência torna-se menos atraente quando surgem requisitos corporativos rigorosos.
Escolha o Bifrost quando a latência de produção, a residência de dados e o faturamento direto com o provedor forem prioridades. Ele também é ideal para equipes que desejam governança de chaves virtuais, orçamentos, balanceamento de carga adaptativo e suporte a MCP sem depender de um agregador hospedado.
O Bifrost também é relevante quando as equipes precisam de padrões Bifrost Edge ou Bifrost Enterprise para implantação privada. A interface web, as chaves virtuais, o cache semântico e a limitação de taxa ajudam as equipes a gerenciar o tráfego de IA a partir de um único plano de controle auto-hospedado.
Um caminho comum é o prático. As equipes fazem protótipos no OpenRouter e, quando surgem os requisitos de produção, migram as cargas de trabalho para o Bifrost. Ambos os caminhos são razoáveis. Nenhum deles fecha totalmente a lacuna restante na governança corporativa.
Escolher entre o OpenRouter e o Bifrost resolve os dilemas de roteamento, velocidade de configuração e controle de dados. Isso não resolve totalmente a questão da governança corporativa. As lacunas abaixo geralmente exigem um plano de controle mais amplo em torno de modelos, agentes, ferramentas e evidências de auditoria.
Nenhuma das plataformas vincula nativamente cada chamada de inferência a uma identidade humana verificada por meio de fluxos OAuth em nome de terceiros. O Bifrost possui chaves virtuais e o OpenRouter possui chaves de API. Ambas são úteis, embora sejam menos precisas do que as permissões de agente por usuário.
Isso é importante quando uma ferramenta de IA pode ler repositórios, atualizar tickets ou consultar sistemas internos. As equipes precisam de um conjunto de regras que controle cada ação subsequente. Esse nível de controle de acesso geralmente deve estar acima do roteamento.
O Bifrost impõe orçamentos por meio de chaves virtuais, o que ajuda a controlar o crescimento lento dos gastos. A camada que falta é um disjuntor no nível do agente que interrompa loops descontrolados. Isso é importante quando os agentes repetem chamadas entre modelos e ferramentas.
Os limites por chave podem detectar gastos excessivos de forma ampla. Eles nem sempre detectam um agente que está preso em um loop. As equipes que executam fluxos de trabalho baseados em agentes precisam de limites de tempo de execução no nível do fluxo de trabalho e do agente.
O Bifrost registra as solicitações, o que é um começo útil. O OpenRouter também oferece visibilidade no nível da conta. As equipes de conformidade geralmente precisam de trilhas de auditoria atribuídas ao usuário que conectem identidade, modelo, metadados de prompt, custo, resultado de política e retenção.
Sem essa trilha estruturada, as equipes precisam criar pipelines personalizados. Isso aumenta o trabalho de engenharia e enfraquece a consistência durante as auditorias. Cargas de trabalho de IA regulamentadas geralmente exigem evidências mais robustas do que apenas logs de gateway.
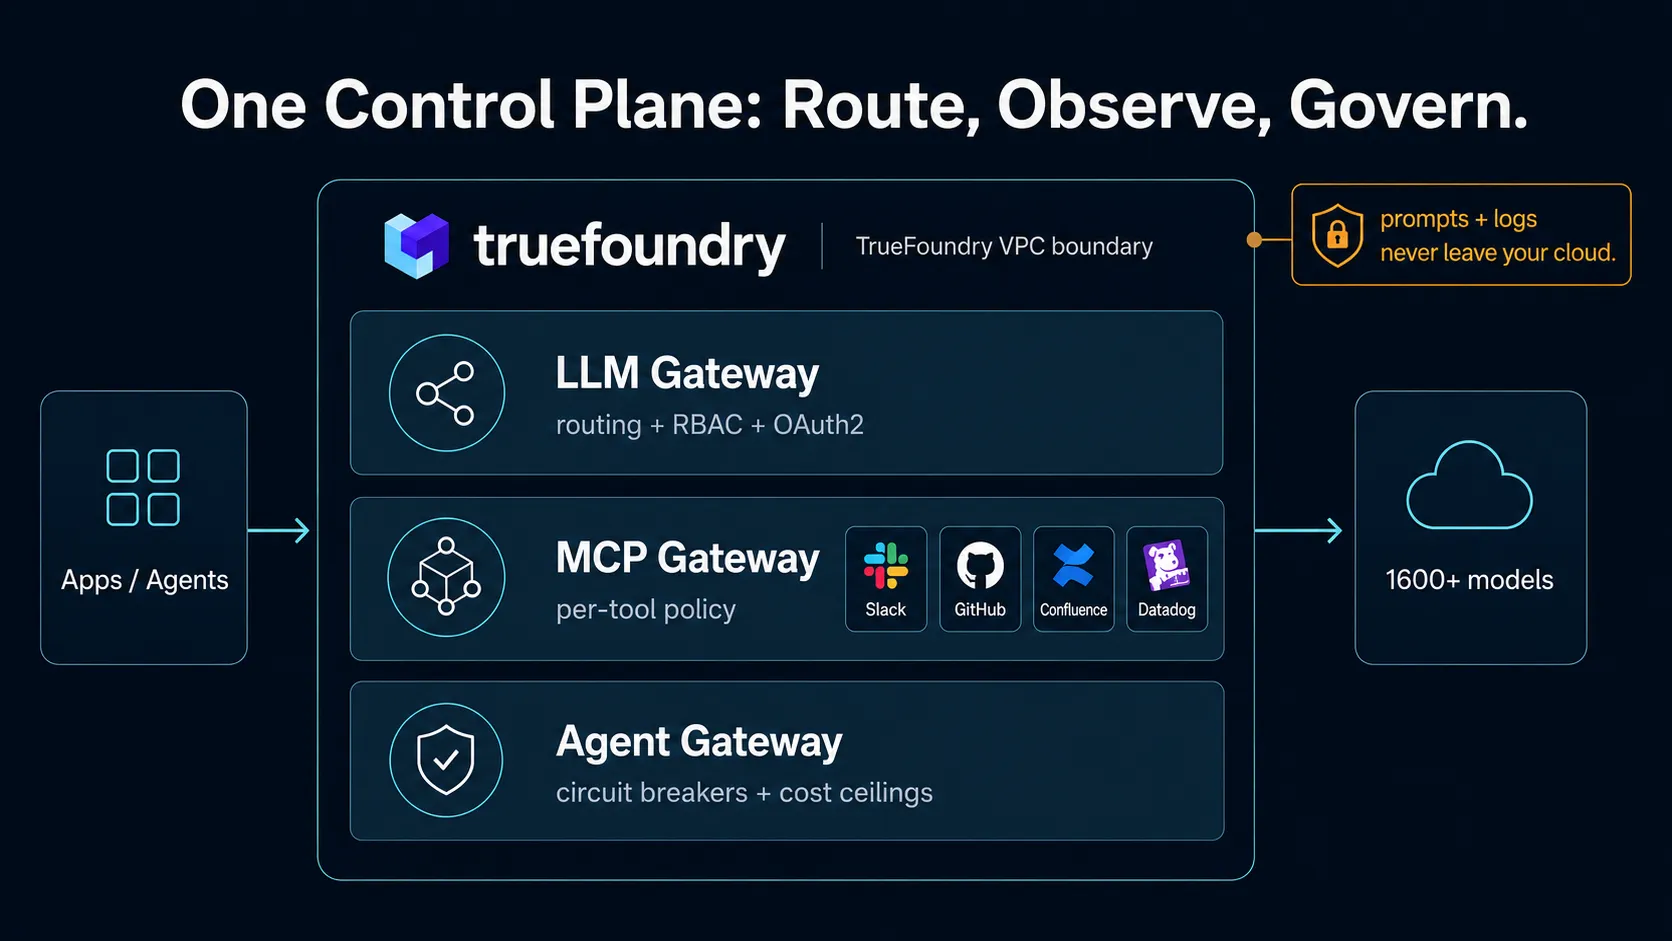
O TrueFoundry opera na camada de governança corporativa acima do roteamento simples. As equipes podem usá-lo junto com o Bifrost ou como uma plataforma única quando precisam de roteamento, controles, observabilidade e evidências de auditoria em conjunto.
O AI Gateway do TrueFoundry oferece suporte a acesso a vários modelos, seleção inteligente de provedor e failover automático. Ele pode ser executado em VPC, localmente (on-premises), SaaS ou ambientes isolados (air-gapped). Isso ajuda as equipes a manter prompts, saídas e logs dentro de limites aprovados.
Onde o TrueFoundry vai além é na governança. O MCP Gateway governa as conexões de ferramentas que os agentes fazem. O Gateway de Agentes adiciona controles de fluxo de trabalho, disjuntores, limites de tempo de execução e trilhas de auditoria para sistemas de agentes.
A TrueFoundry é mais relevante quando as equipes precisam de:
Esta é a diferença entre um gateway e um plano de governança corporativa. O OpenRouter prioriza o acesso hospedado. O Bifrost prioriza o controle auto-hospedado. A TrueFoundry conecta roteamento, governança, observabilidade e controles de agentes a partir de uma única plataforma.
Equipes comparando esta categoria mais ampla também podem consultar o guia de alternativas ao Bifrost. Esses recursos ajudam a esclarecer quando a conveniência do roteamento se torna um problema de controle corporativo.
Agende uma demonstração para ver a TrueFoundry governar modelos, agentes, ferramentas, orçamentos e logs de auditoria com segurança.
TrueFoundry AI Gateway delivers ~3–4 ms latency, handles 350+ RPS on 1 vCPU, scales horizontally with ease, and is production-ready, while LiteLLM suffers from high latency, struggles beyond moderate RPS, lacks built-in scaling, and is best for light or prototype workloads.





As últimas notícias, artigos e recursos enviados para sua caixa de entrada