Obtenha acesso instantâneo a um ambiente TrueFoundry ao vivo. Implante modelos, direcione o tráfego de LLM e explore a plataforma completa — seu sandbox estará pronto em segundos, sem necessidade de cartão de crédito.
9,9
Identidade de Agente de IA com Microsoft Entra Agent ID: Emissão e Governança de Identidades de Agentes
Published: novembro 20, 2026
Built for Speed: ~10ms Latency, Even Under Load
Blazingly fast way to build, track and deploy your models!
Handles 350+ RPS on just 1 vCPU — no tuning needed
O Microsoft Entra Agent ID fornece aos agentes uma identidade real no diretório. O TrueFoundry transforma essa identidade em um caminho de chamada governado e auditável.
Os agentes se tornam objetos de diretório de primeira classe: um blueprint de identidade do agente (o registro pai que contém a credencial e as permissões declaradas) com identidades de agentes individuais como filhos. Agentes do Copilot Studio e do Azure AI Foundry aparecem automaticamente.
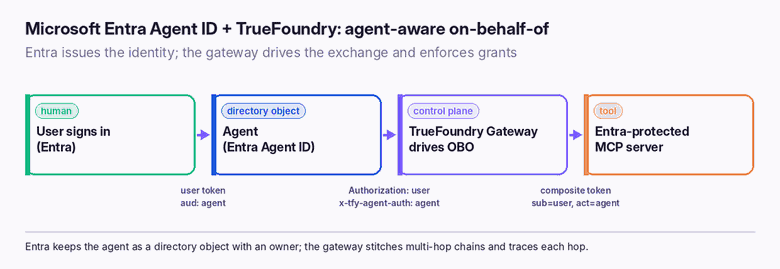
O Entra realiza o fluxo on-behalf-of orientado a agentes. Seu perfil do RFC 8693 permite que o agente troque o token do usuário por um token downstream que mantém o usuário como sub e identifica o agente em claims de faceta do ator (act, xms_act_fct).
O TrueFoundry registra o agente como garantido por um provedor de identidade (identity-provider-backed), mapeando valores de claims do token Entra do agente (como seu ID de aplicação/cliente), e valida tokens emitidos pelo Entra usando as JWKS do tenant.
O Entra gerencia a identidade; o gateway aplica o controle do caminho de chamada — quem pode invocar o agente, em nome de quem ele pode atuar e quais servidores MCP e modelos ele pode acessar — e executa a troca OBO de saída para cada chamada.
Destinos fora do ecossistema Microsoft ainda exigem intermediação (brokering), que é exatamente onde o gateway se destaca: ele conecta cadeias de múltiplos saltos, gerencia ferramentas de outros provedores e rastreia cada etapa. (O Entra Agent ID está parcialmente em preview; a troca por salto está sendo disponibilizada gradualmente.)
Agentes como objetos de diretório
Por anos, a única maneira de dar uma identidade a um software no Entra era através de um service principal — que representa um aplicativo, e não algo que atua em nome de uma pessoa. O Entra Agent ID muda essa realidade. Um agente é modelado como um blueprint de identidade do agente: um registro pai que mantém a credencial e as permissões delegadas declaradas, tendo as identidades de agentes individuais como filhos. Agentes criados no Copilot Studio e no Azure AI Foundry recebem essa estrutura automaticamente, e o Entra ID Governance adiciona propriedade (ownership), revisões de acesso e certificação para eles (em preview).
Esta é a versão nativa de diretório da ideia que descrevemos sobre o que é a identidade de um agente de IA: o agente é um principal sobre o qual você pode ter propriedade, realizar revisões e governar — e não uma chave anônima.
On-behalf-of orientado a agentes
O recurso que torna o Entra Agent ID útil para agentes, e não apenas para aplicativos, é o seu perfil de troca de tokens do RFC 8693. O agente troca o token do usuário por um token downstream que mantém o usuário como sub e carrega claims de faceta do ator (act e xms_act_fct) que identificam o agente. A troca ocorre em três etapas:
O cliente autentica o usuário por meio do Entra e recebe um token de usuário direcionado ao blueprint do agente (audience).
O agente chama o endpoint de token do Entra com grant_type=urn:ietf:params:oauth:grant-type:jwt-bearer e requested_token_use=on_behalf_of, passando o token do usuário como a assertion, além de sua própria assertion de cliente.
O Entra valida a cadeia de público (audience chain) e retorna um token composto direcionado ao recurso downstream — sub = o usuário, act = o agente.
O resultado é o mesmo token de dois sujeitos do qual depende todo o modelo de identidade de agente, conforme descrito em identidade de agente e delegação on-behalf-of — com a diferença de que aqui o Entra, e não o gateway, é quem o gera.
O Entra emite a identidade e o token OBO composto; o gateway executa a troca e aplica as políticas em cada salto.
Como o TrueFoundry se integra
O Entra define quem é o agente; o TrueFoundry decide o que ele pode fazer e torna o caminho de chamada passível de aplicação de políticas. Quatro etapas os conectam:
Registrar o Entra como um provedor de identidade em Platform → Identity Providers, informando o issuer, audiences e JWKS do tenant, para que o gateway possa validar os tokens emitidos pelo Entra.
Registrar cada agente como respaldado por um provedor de identidade (identity-provider-backed), mapeando valores de claims do token Entra do agente (por exemplo, seu ID de aplicação/cliente). O agente se autentica no Entra via credenciais de cliente ou managed identity e apresenta o JWT ao gateway.
Conceder acesso no TrueFoundry com concessões de colaborador (collaborator grants): quem pode chamar o agente, em nome de quem ele pode atuar e quais servidores MCP e modelos ele pode acessar.
Configurar o OBO de saída nos servidores MCP — em Auth Data → OAuth2, defina o Grant Type para Token Exchange (on-behalf-of), aponte para o endpoint de token do tenant e defina a audience para o recurso de destino. O gateway realiza a troca a cada chamada.
Registrando o agente como respaldado por um provedor de identidade, para que o Entra emita a identidade e o TrueFoundry governe a chamada. Fonte: documentação do TrueFoundry.
Onde as equipes cometem erros
Assumir que apenas o Entra governa a chamada. O Entra emite a identidade e pode gerar o token composto, mas não decide quais servidores MCP ou modelos um agente pode acessar, nem conecta cadeias de múltiplos saltos. Essa aplicação de regras é papel do gateway.
Esquecer os destinos fora do ecossistema Microsoft. O OBO do Entra alcança recursos protegidos pelo Entra. Um servidor MCP do Jira ou do Snowflake ainda precisa de intermediação (brokering) ou OAuth por usuário — o gateway gerencia esses fluxos paralelamente ao caminho do Entra.
Tratar recursos em preview como consolidados. O Entra Agent ID está em evolução e parcialmente em preview; verifique o comportamento atual na documentação da Microsoft antes de implantar em produção.
Ignorar o Acesso Condicional para agentes. Os logins de agentes podem ser cobertos pelo Acesso Condicional (Conditional Access) — utilize-o, em vez de presumir que a identidade de um agente está isenta dos controles aplicados às pessoas.
Uma empresa padroniza tudo no Entra e deseja que seus agentes também fiquem no diretório. Um agente planejador (planner-agent) recebe uma identidade de agente no Entra (blueprint mais filho), e a equipe registra o Entra como provedor de identidade no TrueFoundry e o agente como respaldado pelo provedor de identidade, mapeando seu client ID. Eles concedem Acesso ao Agente (Agent Access) aos usuários relevantes, adicionam o agente como colaborador nos servidores MCP protegidos pelo Entra dos quais ele precisa e definem a autenticação de saída desses servidores para Token Exchange (on-behalf-of). Agora, a solicitação de um usuário gera um token composto do Entra (sub = usuário, act = agente), o gateway o valida, autoriza o par, executa a troca OBO para cada destino e registra cada salto. Quando o agente precisa de uma ferramenta fora do ecossistema Microsoft, o gateway faz a intermediação dessa credencial sem alterar o fluxo do Entra.
Pontos de atenção importantes
O Entra Agent ID está parcialmente em preview. Recursos como a certificação pelo Governance para agentes estão em evolução — consulte a documentação da Microsoft para verificar o estado atual.
Agentes do Copilot Studio e do Foundry recebem Entra Agent IDs automaticamente e podem ser registrados no TrueFoundry como agentes embutidos (embedded - apenas governança) para governar suas chamadas MCP de saída.
O token composto é direcionado ao recurso downstream (audience); o gateway restringe a público e o escopo a cada salto, portanto, confirme se os públicos de destino estão alinhados.
A troca por salto está marcada para ser disponibilizada em breve; para cadeias de múltiplos agentes, confirme como a delegação é conectada na sua versão.
Destinos fora do ecossistema Microsoft exigem a intermediação do gateway — o OBO do Entra isoladamente não os alcançará.
O restante do conjunto de recursos do Entra Agent ID
O fluxo on-behalf-of é o grande destaque, mas o Entra Agent ID é um conjunto completo de recursos, e conhecer todas as suas capacidades ajuda a decidir o que o Entra cobre e o que ainda exige um gateway:
Entra ID como provedor de identidade — o blueprint do agente e suas identidades filhas residem no diretório, autenticados como qualquer outro principal.
Entra ID Governance para agentes — propriedade, revisões de acesso e certificação, de modo que a identidade do agente esteja sujeita às mesmas revisões periódicas aplicadas a contas humanas (em preview).
Acesso Condicional para logins de agentes — o mesmo mecanismo de política que controla o login dos funcionários pode controlar o do agente, em vez de tratá-lo como isento.
Esses recursos tornam o agente um objeto gerenciado no diretório, e não apenas uma entidade autenticada — que é exatamente o aspecto com o qual a equipe de segurança se importa. O que nenhum deles faz é decidir, no momento da chamada, quais servidores MCP e modelos o agente pode acessar, ou conectar uma cadeia de múltiplos agentes. Essa é a aplicação de controle que o gateway adiciona.
Divisão de responsabilidades
A maneira mais clara de estruturar uma implantação utilizando o Entra junto com o gateway é dividir as responsabilidades de forma explícita, evitando esperar que um lado faça o trabalho do outro:
Requisito
Entra Agent ID
TrueFoundry Gateway
Agente como objeto de diretório com um proprietário
Sim
Não
Usuário preservado + agente identificado no token
Sim (sub / act, xms_act_fct)
Executa a troca
Quais servidores MCP / modelos um agente pode acessar
Não
Sim (concessões de colaborador)
Conexão de cadeias de múltiplos saltos
Não
Sim
Destinos fora do ecossistema Microsoft
Não
Sim (intermediação / OAuth por usuário)
Guardrails, rastreamento, revogação em tempo de chamada
Não
Sim
Considere esta tabela como uma divisão de trabalho, e não uma competição: o Entra responde a “quem é este agente e em nome de quem ele está atuando?”, enquanto o gateway responde a “este par pode realizar esta ação, aqui, agora — e provar isso depois?”
Uma observação sobre agentes do Copilot Studio e do Foundry
Se você já executa agentes no Copilot Studio ou no Azure AI Foundry, você já possui Entra Agent IDs, independentemente de tê-los configurado manualmente — ambas as plataformas os criam automaticamente. Não é necessário fazer proxy do tráfego de entrada desses agentes através do TrueFoundry para governá-los; basta registrá-los como agentes embutidos (embedded - apenas governança), e o gateway governará suas chamadas MCP de saída enquanto a Microsoft continua hospedando o agente. Esse é o caminho prático para adoção: adote o Entra Agent ID onde a Microsoft já o emite e insira o gateway no caminho de chamada das ferramentas para torná-lo passível de controle. A configuração específica do Foundry é abordada em governança de agentes do Microsoft Foundry e o caso no-code em governança de agentes do Copilot Studio.
O Entra Agent ID resolve a metade da identidade do problema: os agentes se tornam objetos de diretório com proprietários, revisões de acesso e um fluxo on-behalf-of orientado a agentes que mantém o usuário como sub e indica o agente como o ator (act). O que ele não faz é decidir quais ferramentas e modelos o agente pode acessar, conectar cadeias de múltiplos saltos ou alcançar destinos fora do ecossistema Microsoft. Essa é a metade do TrueFoundry Gateway: ele valida o token do Entra, aplica permissões por salto, realiza a troca, gerencia os destinos complexos e rastreia cada chamada.
Juntos, eles entregam o que uma empresa focada em diretórios realmente precisa para seus agentes — identidade emitida no Entra e um caminho de chamada que pode ser governado e auditado por onde quer que ele passe.
Combine o Entra Agent ID com um caminho de chamada governado.
TrueFoundry AI Gateway delivers ~3–4 ms latency, handles 350+ RPS on 1 vCPU, scales horizontally with ease, and is production-ready, while LiteLLM suffers from high latency, struggles beyond moderate RPS, lacks built-in scaling, and is best for light or prototype workloads.