



novembro 20, 2026
|
5 min read


Obtenha acesso instantâneo a um ambiente TrueFoundry ao vivo. Implante modelos, direcione o tráfego de LLM e explore a plataforma completa — seu sandbox estará pronto em segundos, sem necessidade de cartão de crédito.



Published: novembro 20, 2026

Blazingly fast way to build, track and deploy your models!
Dê a um agente autônomo acesso às suas ferramentas e você enfrentará imediatamente uma pergunta para a qual seu IAM nunca foi projetado: quando o agente lê um chamado no Zendesk ou consulta um banco de dados, quem fez isso? Existem três respostas usuais, e todas as três estão erradas.
Em cada caso, a trilha de auditoria fica incompleta, a autorização é grosseira e as políticas não conseguem distinguir uma ação humana de uma autônoma. A identidade do agente resolve isso tornando o agente um principal de primeira classe — um que pode agir como ele mesmo ou em nome de um usuário. Para uma visão mais ampla, veja o que é identidade de agente de IA e governança de agentes de IA.
A delegação on-behalf-of é um token que carrega dois sujeitos. Construído sobre o padrão de troca de tokens RFC 8693, o token resultante define sub para o usuário e act para o agente — “este usuário, atuado por este agente”. As permissões nesse token (scp) são a interseção do que o usuário pode fazer e do que o agente tem permissão para fazer, de modo que um agente nunca pode expandir o alcance de um usuário.
Para uma cadeia de agentes, as claims act se aninham: um agente de dados atuando por um agente de pesquisa atuando por um usuário. Cada salto é registrado, de modo que o caminho completo de delegação fica visível no log de auditoria em vez de ser achatado em um único ator.
No TrueFoundry, a identidade de um agente é criada quando você o registra — cada agente registrado tem exatamente uma identidade, e ela pode ser respaldada pelo TrueFoundry (o Gateway emite e assina o token) ou respaldada por um provedor de identidade como Okta ou Microsoft Entra. A identidade significa a mesma coisa de qualquer forma; apenas o emissor difere.

Cada requisição para o Gateway carrega então dois tokens bearer:
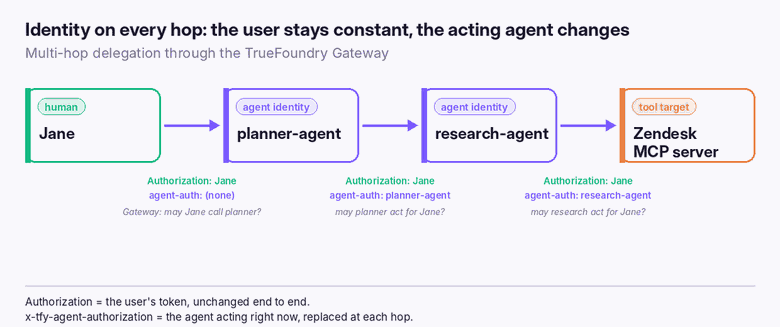
O cabeçalho Authorization é o token SSO do usuário e passa inalterado de ponta a ponta. O cabeçalho x-tfy-agent-authorization é o agente atuando no momento, e cada agente o substitui por sua própria identidade antes de chamar o próximo salto. Se o cabeçalho do agente estiver ausente, a requisição é apenas uma chamada de usuário comum, autorizada apenas nas permissões do usuário. O mesmo par de cabeçalhos funciona em todas as três superfícies — o LLM Gateway (/api/llm/chat/completions), o MCP Gateway (/mcp/<server>/server) e o Agent Gateway (/agent/<agent-name>).
A delegação não é ilimitada. Ela é delimitada pelos colaboradores na etapa de Controle de Acesso do agente, que carregam duas funções (roles):
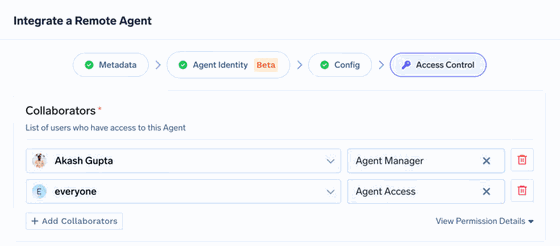
Os colaboradores podem ser um usuário, uma equipe ou uma conta virtual — para que cargas de trabalho não humanas também possam delegar. Este é o degrau que impede que um agente atue silenciosamente por qualquer pessoa na organização: a delegação só funciona para identidades que a concederam explicitamente.
Ter permissão para agir por um usuário é uma permissão. Ter permissão para alcançar uma determinada ferramenta é outra — e ambas devem ser válidas. Na lista de colaboradores de um MCP server, os agentes aparecem ao lado de usuários e equipes, com suas próprias funções: MCP Server User (chamar ferramentas) e MCP Server Manager (administrar).
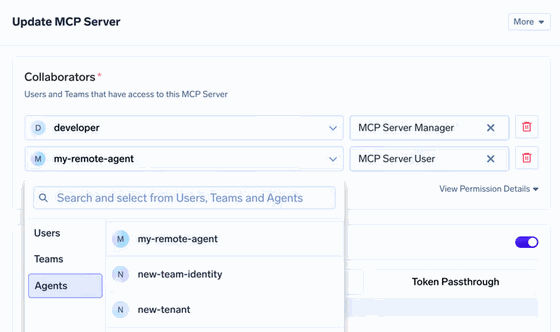
Em um manifesto YAML, as mesmas concessões usam prefixos de sujeito, para que a intenção seja explícita:
Separar as duas concessões é o que torna o menor privilégio real: um agente através do qual seu usuário pode agir ainda não pode tocar em uma ferramenta na qual nunca foi adicionado. Isso espelha o modelo de autorização que cobrimos em o que é autorização MCP e autorização refinada.
A maneira mais clara de ver o modelo é acompanhar uma requisição. Jane faz uma pergunta a um agente planejador, que delega para um agente de pesquisa, que chama um MCP server do Zendesk. O token do usuário nunca muda; o token do agente muda, e o Gateway verifica cada salto com base em suas próprias concessões.
Cada agente é autorizado apenas em suas próprias concessões — ele nunca herda o alcance de quem o chamou. O lado de saída permanece inalterado: a autenticação existente do servidor MCP (OAuth2, uma chave de API compartilhada ou passthrough de token) continua funcionando sem reconfiguração. Tudo o que o Gateway adiciona é resolver o par (usuário, agente) e autorizá-lo.
x-tfy-agent-authorization pode sofrer impersonation. Mantenha-o fora do controle de versão e fora de qualquer coisa que o modelo possa ler.act são perdidas e seu log de auditoria não consegue reconstruir quem fez o quê. Preserve a cadeia de delegação salto por salto.Uma equipe de automação de suporte executa um agente planejador que se distribui para agentes especialistas, um dos quais lê chamados do Zendesk. Eles querem três coisas: o solicitante humano em cada ação, o agente específico que agiu e nenhum agente capaz de alcançar uma ferramenta para a qual não recebeu permissão explícita.
Authorization e o token do agente em x-tfy-agent-authorization; permita que cada agente insira o seu próprio.O limite real: isso governa quem pode agir por quem e alcançar o quê. Não substitui as credenciais de saída do próprio MCP server — elas permanecem onde estão, o que é exatamente o motivo pelo qual a adoção não exige refazer a estrutura das suas ferramentas.
403, nomeando o principal recusado e o motivo — um usuário sem uma concessão Agent Access é rejeitado para chamadas delegadas mesmo quando poderia alcançar o destino diretamente.Sob o modelo de dois cabeçalhos, a questão de quem realiza a troca de tokens tem três respostas, definidas pelo tipo de identidade do agente. Elas equilibram a conveniência em relação a onde a confiança e os segredos residem.
Em managed credentials, o cliente OAuth do agente é registrado no IdP e o TrueFoundry armazena suas credenciais como segredos, realizando a troca com o token do usuário como o subject token, além de armazenar em cache e atualizar o resultado. Em federated token, o agente faz a troca fora do TrueFoundry e envia o token OBO finalizado, o qual o gateway valida com jwks_uri, emissor, público (audience) e um agent_claim (padrão act.sub) antes de corresponder ao registro — uma falha na correspondência retorna 403. Em virtual account, o chamador envia dois tokens, Authorization: Bearer <virtual-account-token> e X-TFY-User-Token: <user-sso-token>, e o contexto do usuário é carregado pela própria autenticação de saída do TrueFoundry em vez de um token OBO emitido pelo IdP; servidores que exigem especificamente tokens RFC 8693 padrão devem usar um dos outros dois modos.
Resolver a identidade do par (usuário, agente) é a primeira etapa, não a história toda. Uma vez conhecido o par, a requisição passa por uma breve avaliação antes que qualquer coisa alcance a ferramenta, e cada camada só pode estreitar o acesso:
agent:<agent-name>).É por isso que a delegação é segura por construção: o próprio escopo do token OBO já é a interseção das permissões do usuário e do agente, e então quatro concessões independentes precisam concordar antes que a chamada seja concluída. Restringir qualquer uma — remover a função de colaborador do usuário, remover o agente, reduzir a lista de ferramentas ou adicionar um forbid no Cedar — restringe a chamada delegada. A linha completa de auditoria registra o usuário, o agente, o modo de identidade, a cadeia de delegação, o servidor e a ferramenta, as decisões do RBAC e do Cedar, os escopos utilizados e o status.
Um agente que toma emprestado o token de um usuário ou se esconde atrás de uma conta de serviço é uma brecha esperando para ser encontrada — por um auditor ou por um atacante. A identidade do agente fecha isso tornando o agente um principal por direito próprio, e a delegação on-behalf-of permite que esse principal atue por um usuário específico enquanto carrega ambas as identidades adiante, salto após salto.
A mecânica é deliberadamente simples: dois cabeçalhos, dois tipos de concessão e uma verificação de autorização no gateway. O token do usuário permanece constante, o agente atuante muda e cada chamada de ferramenta responde a ambas as perguntas de uma só vez — qual usuário e qual agente. É isso que torna um sistema autônomo auditável em vez de meramente funcional.
TrueFoundry AI Gateway delivers ~3–4 ms latency, handles 350+ RPS on 1 vCPU, scales horizontally with ease, and is production-ready, while LiteLLM suffers from high latency, struggles beyond moderate RPS, lacks built-in scaling, and is best for light or prototype workloads.





As últimas notícias, artigos e recursos enviados para sua caixa de entrada


