



October 10, 2026
|
5 min read


Obtenha acesso instantâneo a um ambiente TrueFoundry ao vivo. Implante modelos, direcione o tráfego de LLM e explore a plataforma completa — seu sandbox estará pronto em segundos, sem necessidade de cartão de crédito.



Published: October 7, 2026
Blazingly fast way to build, track and deploy your models!
A maioria das equipes adota o MCP pelos motivos errados. Elas leem o argumento de venda sobre escrever menos conectores, contam as integrações que podem pular e param por aí. A matemática da integração é real, embora não determine se o projeto será aprovado em uma revisão de segurança.
Os benefícios do MCP começam com um problema prático. Agentes de IA precisam de uma maneira padrão de acessar ferramentas, fontes de dados e sistemas de negócios. Cada aplicação de IA que cria sua própria camada de ferramentas gera uma versão ligeiramente diferente, o que aumenta a dívida de integração e o risco de governança.
A Anthropic lançou o Model Context Protocol como um padrão aberto para conectar assistentes de IA aos sistemas onde os dados residem, incluindo repositórios de conteúdo, ferramentas de negócios e ambientes de desenvolvimento. Para a IA corporativa, a vantagem não é a elegância do protocolo. O MCP simplifica o trabalho repetitivo de integração e oferece às equipes um caminho único e replicável para ferramentas aprovadas.
Os benefícios do protocolo de contexto de modelo também levantam novas questões sobre autenticação, autorização, uso indevido de ferramentas e trilhas de auditoria. É aqui que uma solução pronta para produção gateway de MCP conquista seu lugar, pois as empresas precisam de acesso governado antes que os agentes atuem em sistemas ativos.
O MCP fornece aos sistemas de IA uma interface padrão para acessar sistemas, dados e ferramentas externas. Os desenvolvedores expõem capacidades por meio de um servidor MCP, enquanto os clientes MCP se conectam a esses servidores em vez de criar manualmente esquemas, fluxos de autenticação e caminhos de execução para cada ferramenta.
A especificação oficial do protocolo de contexto define recursos de servidor em ferramentas, recursos e prompts. Ferramentas são funções controladas pelo modelo. Recursos fornecem dados controlados pela aplicação. Prompts agrupam fluxos de trabalho reutilizáveis para execução controlada pelo usuário.
Este protocolo padrão é importante porque a IA corporativa passou de respostas em chat para a ação. Um agente de IA que fecha um chamado, atualiza um registro, verifica um sistema de arquivos ou abre um pull request precisa de caminhos de execução controlados com limites claros.
A mecânica é direta. As mensagens seguem o JSON-RPC 2.0, e a camada de transporte suporta stdio local e HTTP Streamable remoto. Servidores remotos podem usar padrões de autorização OAuth 2.1, com o servidor MCP atuando como o servidor de recursos.
A descoberta ocorre em tempo de execução por meio de métodos como tools/list. Isso permite que um agente aprenda as ferramentas disponíveis no servidor em vez de ser enviado com um manifesto fixo. O guia da TrueFoundry sobre o que é o MCP pode complementar esta explicação.
Os principais benefícios do MCP se multiplicam à medida que o número de agentes e ferramentas cresce. Dois agentes e três ferramentas podem sobreviver com conectores personalizados. Quinze agentes e quarenta ferramentas criam um custo de manutenção que as equipes de plataforma, segurança e finanças acabam notando.
Esquemas de ferramentas duplicados raramente falham de forma evidente. Eles se desviam silenciosamente através de silos de informação, e uma alteração de esquema pode quebrar um agente em outro lugar. Esse incidente então aparece como instabilidade de produção, em vez de dívida de integração.
As integrações de API tradicionais transferem o trabalho para o aplicativo. Cada aplicativo de IA aprende o esquema da ferramenta, o método de autenticação e o comportamento de execução para cada ferramenta, repetindo o processo para cada nova fonte de dados, serviço externo e fluxo de trabalho.
O MCP transfere esse ônus para uma camada de protocolo. As definições e a execução das ferramentas residem no servidor MCP. Adicionar uma nova fonte de dados torna-se uma alteração no lado do servidor, em vez de uma reescrita no lado do aplicativo em vários serviços.
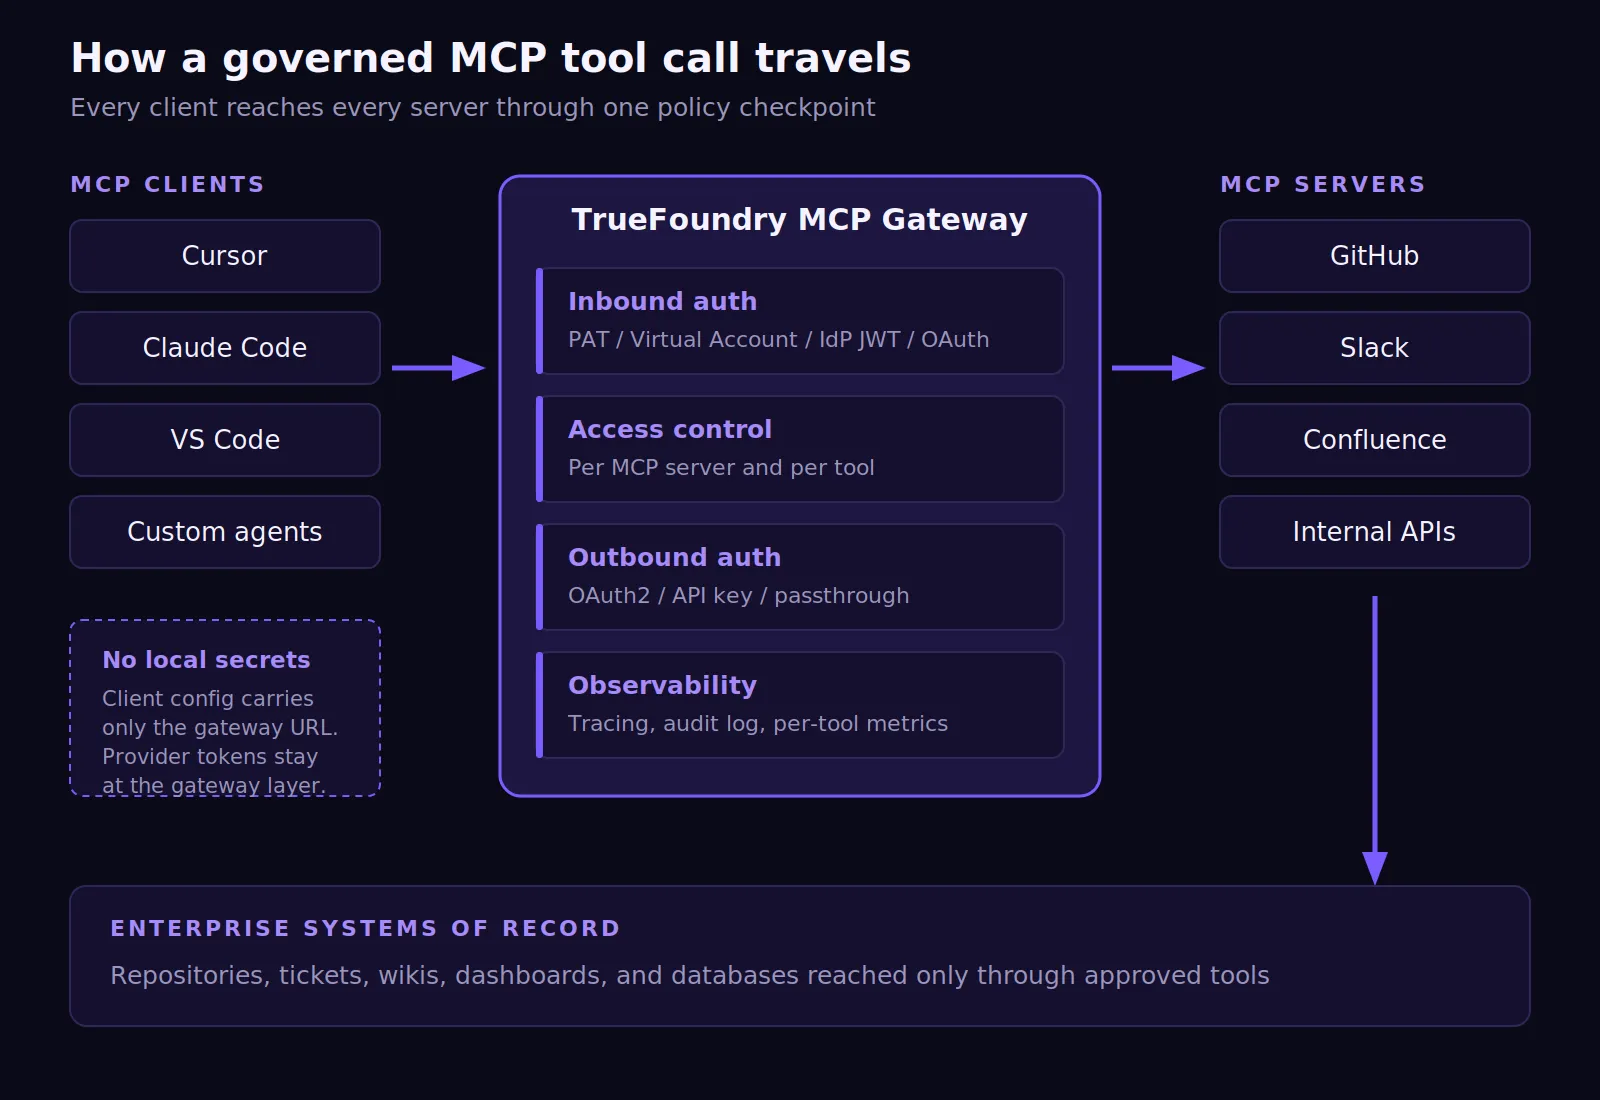
A diferença é mais fácil de notar na configuração. Sem um gateway, cada desenvolvedor conecta cada servidor a cada cliente, muitas vezes através de recursos locais e máquinas de desenvolvimento:
{
  "mcpServers": {
    "github":     { "command": "npx", "args": ["-y", "<github-mcp-package>"],     "env": { "GITHUB_TOKEN": "ghp_..." } },
    "slack":      { "command": "npx", "args": ["-y", "<slack-mcp-package>"],      "env": { "SLACK_TOKEN": "xoxb-..." } },
    "confluence": { "command": "npx", "args": ["-y", "<confluence-mcp-package>"], "env": { "CONFLUENCE_API_TOKEN": "..." } }
  }
}
Três segredos de longa duração agora ficam em um arquivo em um laptop, e o mesmo arquivo existe em quarenta variações por toda a organização. Roteada através de um gateway, a mesma configuração de cliente carrega apenas uma URL e nada mais:
{
  "mcpServers": {
    "github": {
      "url": "https://<gateway>/<tenant>/mcp/github/server"
    }
  }
}
O Claude Code utiliza o mesmo destino a partir da CLI:
claude mcp add --transport http github https://<gateway>/<tenant>/mcp/github/server
O Claude Desktop, o Claude Code, o VS Code e agentes personalizados podem acessar o mesmo servidor registrado por meio de um único caminho governado. Esse é um dos benefícios mais práticos do MCP para equipes que gerenciam muitos assistentes em ambientes corporativos.
O MCP prova seu valor quando muitos agentes precisam dos mesmos sistemas. Ele não elimina a necessidade de controle de acesso. Uma configuração pouco governada pode dar a um agente um alcance maior do que o do humano que o iniciou. Uma comparação lado a lado mais completa está disponível na análise da TrueFoundry sobre MCP versus APIs tradicionais.
O MCP amplia o que os agentes podem fazer, o que também amplia o que pode dar errado. Os riscos abaixo são comuns durante o primeiro trimestre de implementação, especialmente quando as equipes tratam o MCP como uma conveniência para desenvolvedores em vez de infraestrutura de produção.
O problema das credenciais merece atenção especial. Uma equipe pode configurar um servidor, fornecer a ele uma conta de bot com acesso de escrita e direcionar todos os agentes para ele. O agente então herda o conjunto de permissões combinado de todos os usuários possíveis.
O princípio do privilégio mínimo desaparece nesse modelo. O log de auditoria registra o bot em vez da pessoa. Os autores do protocolo esperam claramente uma autorização real para o MCP baseado em HTTP, com servidores protegidos atuando como servidores de recursos OAuth 2.1.
A lição é simples. O MCP padroniza a conectividade, enquanto o gateway deve aplicar identidade, autorização, descoberta, registro e política de segurança. O guia da TrueFoundry sobre segurança MCP e confiança zero para IA agentica analisa o modelo de ameaças.
Um gateway MCP serve como uma camada de controle entre agentes de IA e implementações de servidor MCP. A TrueFoundry descreve seu Gateway MCP como uma plataforma pronta para empresas que centraliza o acesso a ferramentas de desenvolvimento de IA por meio do Model Context Protocol.
Um gateway governado oferece suporte a:
A propagação de identidade é o controle fundamental. A TrueFoundry separa a autenticação de entrada da autenticação de saída. A autenticação de entrada responde quem está chamando o gateway. A autenticação de saída responde cujas credenciais chegam ao serviço downstream.
Essa separação permite que os administradores escolham uma postura de segurança por ferramenta. As opções de entrada incluem Tokens de Acesso Pessoal, tokens de Conta Virtual, JWTs de provedores de identidade e OAuth da TrueFoundry para clientes de IDE, como Cursor, Claude Code e VS Code.
As opções de saída incluem código de autorização OAuth2, credenciais de cliente OAuth2, chaves de API compartilhadas, chaves de API por usuário, sem autenticação, passagem de token e encaminhamento de token. O mesmo código de agente pode funcionar mesmo quando cada servidor upstream autentica de forma diferente.
import asyncio
from fastmcp import Client
from fastmcp.client.transports import StreamableHttpTransport


async def call_mcp_tool(user_token: str):
    transport = StreamableHttpTransport(
        url="https://<gateway-url>/mcp/<server-name>/server",
        headers={"Authorization": f"Bearer {user_token}"},
    )

    async with Client(transport) as client:
        tools = await client.list_tools()
        print(f"Available tools: {[t.name for t in tools]}")

        result = await client.call_tool("list_repositories", {"owner": "truefoundry"})
        return result


asyncio.run(call_mcp_tool("user-tfy-token-or-idp-jwt"))
Quando um usuário ainda não autorizou um provedor upstream, o gateway não falha silenciosamente. Ele retorna um HTTP 401 com um corpo JSON cujo `error.type` é `McpAuthRequiredError` e cujo campo `authorization_urls` contém o link de consentimento por servidor, para que seu agente possa solicitar a autorização do usuário e tentar novamente.
O controle de acesso é executado por servidor e por ferramenta. O registro por si só não concede acesso. O gateway verifica a identidade resolvida em relação às permissões definidas para cada servidor registrado e cada ferramenta dentro dele.
O escopo em nível de ferramenta possui sua própria primitiva. Um Servidor MCP Virtual combina um subconjunto selecionado de ferramentas de vários servidores registrados em um único endpoint, sem necessidade de implantação adicional. O exemplo documentado é exatamente aquele que as equipes de segurança levantam: expor o GitHub e o Slack a um agente, enquanto se restringem operações como `delete_project` e `delete_pr`.
A aplicação ocorre na camada de protocolo, e não em um prompt do sistema. Uma ferramenta restrita nunca aparece na resposta `tools/list` do agente, portanto, não há nada para o modelo tentar contornar.
As ferramentas mantêm seus nomes originais com um sufixo curto e aleatório anexado, no formato `create_issue_a1b2c3`, o que resolve colisões entre servidores enquanto permanece dentro do limite de 64 caracteres recomendado pela especificação MCP.
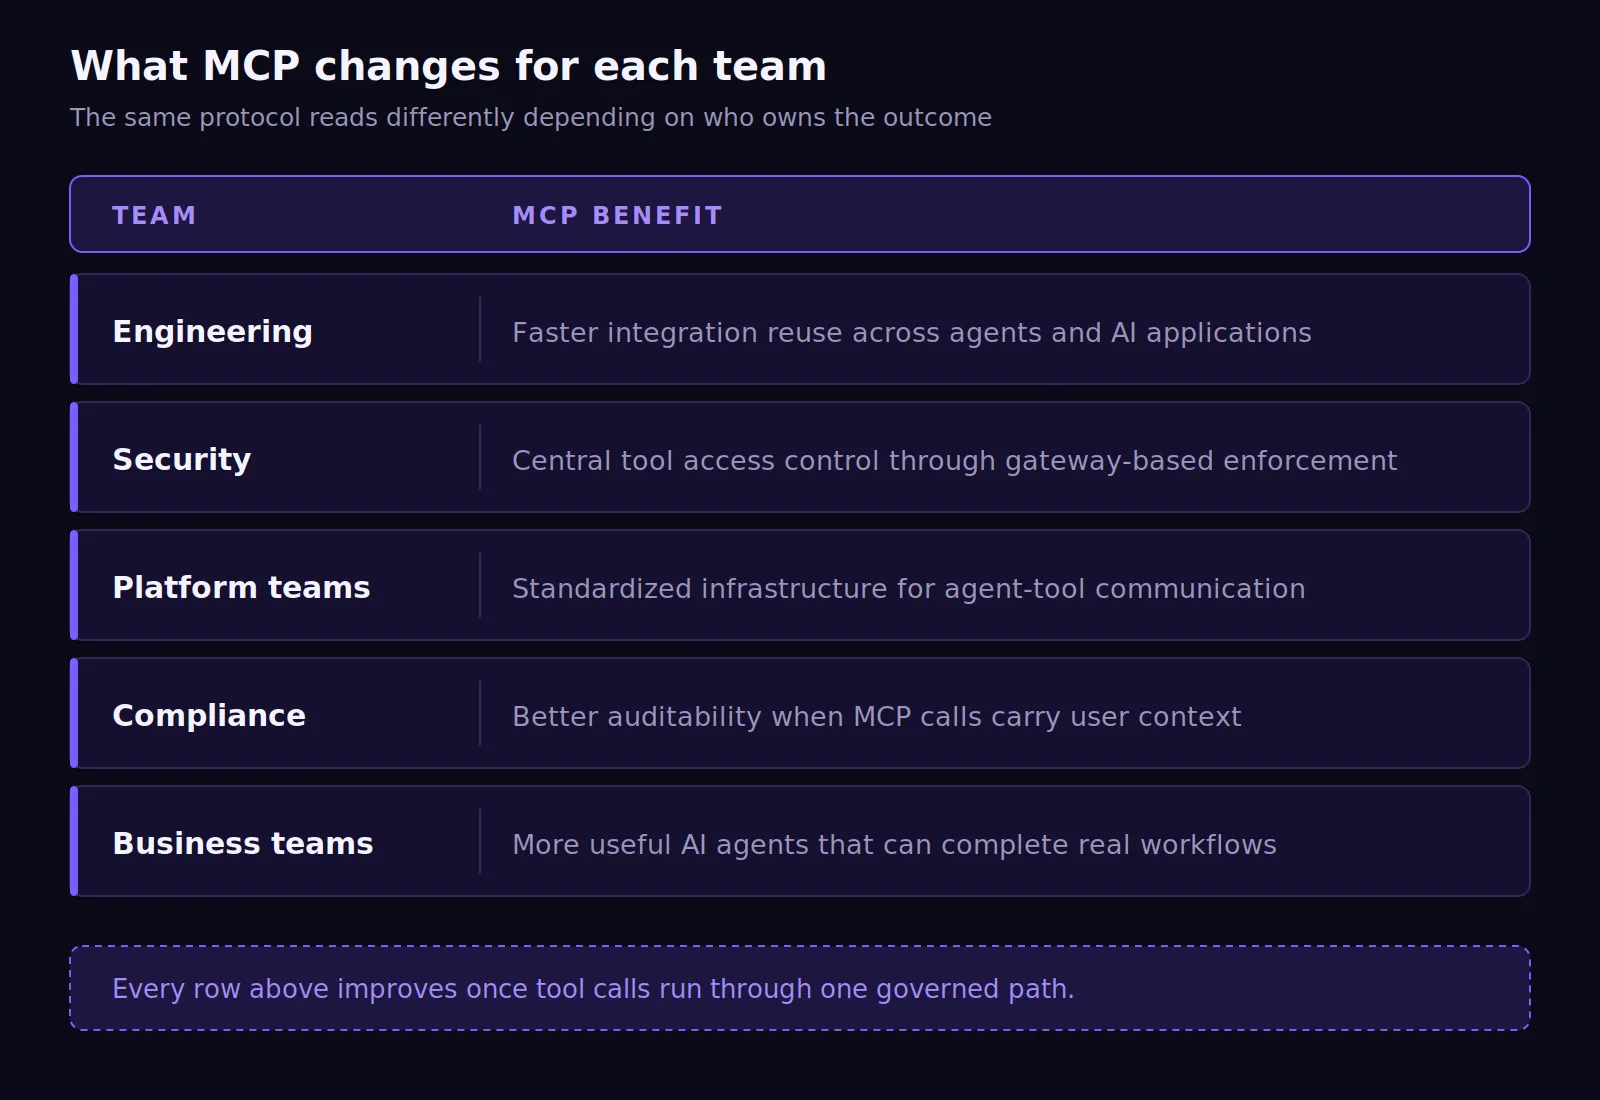
Os benefícios do MCP parecem diferentes dependendo de quem é o responsável pelo resultado. A engenharia vê uma reutilização mais rápida. A segurança vê um ponto de controle. As equipes de plataforma veem um caminho padrão para a comunicação entre agente e ferramenta. A conformidade vê evidências melhores quando a identidade do usuário acompanha cada chamada.
A conformidade obtém a vantagem menos óbvia. O painel de métricas da TrueFoundry rastreia o tráfego MCP juntamente com o tráfego do modelo, incluindo taxas de solicitação por servidor, latência P50-P99, taxas de falha por tipo de erro e uma análise de quais métodos MCP são executados com mais frequência.
Uma visualização de Ferramentas detalha ferramentas individuais, e placares classificam os principais servidores, ferramentas e usuários MCP por volume de chamadas MCP.
A atribuição transforma gráficos em evidências. As métricas MCP por usuário respondem à pergunta sem a necessidade de uma investigação forense. Os benefícios do MCP tornam-se mais fortes quando cada chamada carrega identidade, contexto de política e logs estruturados.
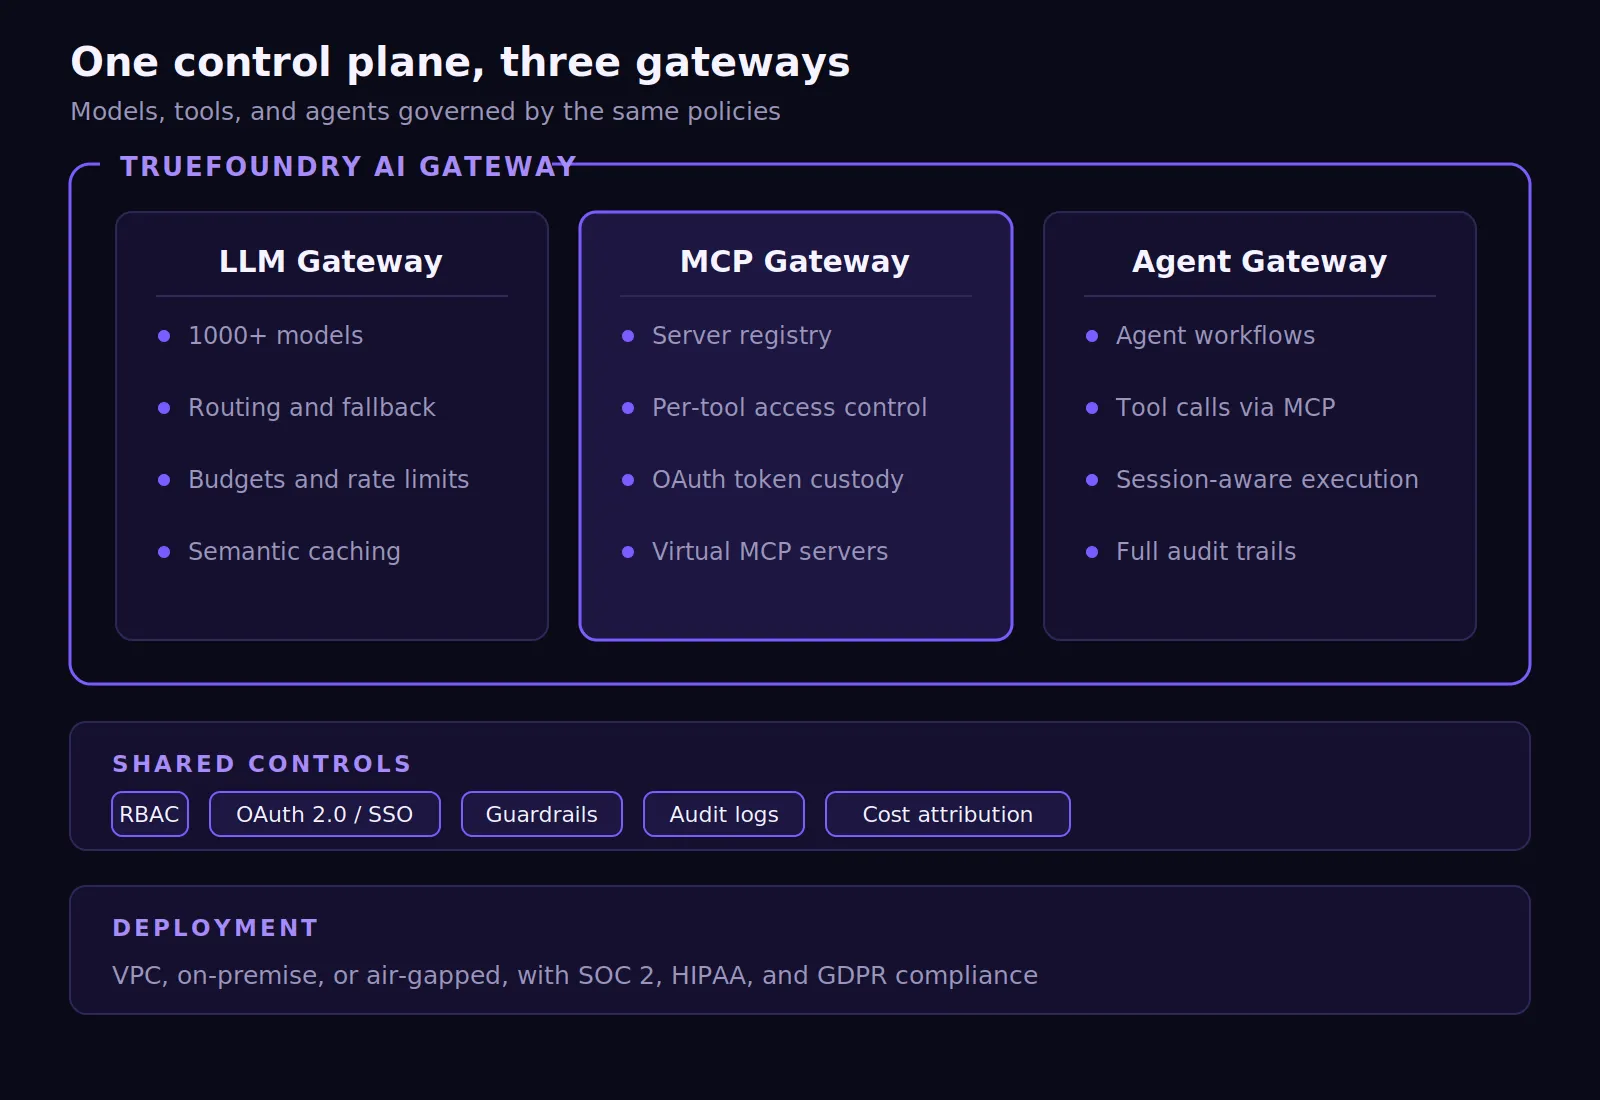
O MCP conecta agentes a ferramentas. A TrueFoundry torna essas conexões seguras, observáveis e governadas. O TrueFoundry MCP Gateway centraliza o acesso ao servidor MCP, a descoberta de ferramentas, a autenticação, o roteamento e a observabilidade em casos de uso públicos e auto-hospedados.
Três componentes sob um único plano de controle. O Gateway de Agentes governa os fluxos de trabalho dos agentes e roteia as chamadas de ferramentas dos agentes por meio de servidores registrados. O MCP Gateway governa o acesso às ferramentas. A plataforma mais ampla Gateway de IA cobre modelos, guardrails e prompts por meio de um único endpoint governado.
OGateway de LLM suporta roteamento de modelos, flexibilidade de provedores, orçamentos, limites de taxa e observabilidade. Isso é importante porque as ferramentas MCP geralmente operam junto com as chamadas de modelo, e não isoladamente.
A postura de implantação é fundamental para equipes em setores regulamentados. A TrueFoundry pode ser executada em VPC, on-premise, SaaS ou ambientes isolados (air-gapped). Isso ajuda as equipes a manterem prompts, rastreamentos de ferramentas, credenciais e dados de governança dentro de uma infraestrutura aprovada.
O login federado pode ser feito via Okta, Azure AD ou outros provedores de identidade, enquanto o provisionamento SCIM sincroniza os usuários antes do acesso. A primeira conexão MCP de um desenvolvedor pode ser concluída por meio de fluxos de identidade governados, em vez de solicitações manuais de conta.
Para equipes que desenvolvem agentes em produção, a proposta é clara. O MCP padroniza a conectividade de ferramentas. A TrueFoundry torna essa conectividade pronta para o nível corporativo com propagação de identidade, permissões por ferramenta, observabilidade, orçamentos e trilhas de auditoria.
Coloque o acesso às ferramentas MCP sob uma governança de nível corporativo. Agende uma demonstração para ver como a TrueFoundry governa servidores MCP, fluxos de trabalho de agentes, chamadas de modelo e evidências de auditoria a partir de uma única camada de AI Gateway.
TrueFoundry AI Gateway delivers ~3–4 ms latency, handles 350+ RPS on 1 vCPU, scales horizontally with ease, and is production-ready, while LiteLLM suffers from high latency, struggles beyond moderate RPS, lacks built-in scaling, and is best for light or prototype workloads.





As últimas notícias, artigos e recursos enviados para sua caixa de entrada




















