


novembro 20, 2026
|
5 min read


Obtenha acesso instantâneo a um ambiente TrueFoundry ao vivo. Implante modelos, direcione o tráfego de LLM e explore a plataforma completa — seu sandbox estará pronto em segundos, sem necessidade de cartão de crédito.


Blazingly fast way to build, track and deploy your models!
A transição de aplicações simples baseadas em Large Language Model (LLM) para Sistemas Agênticos introduziu um novo conjunto de desafios de infraestrutura. Como destacado em nossa análise recente sobre Unificação da Stack Agêntica, o cenário moderno de AI é caracterizado pela fragmentação: frameworks díspares (LangChain, AutoGen), protocolos incompatíveis (REST, MCP) e ferramentas isoladas em silos.
Embora a indústria tenha padronizado com sucesso o Compute (gerenciando a inferência por meio de AI Gateways), a infraestrutura para gerenciar o ciclo de vida de um agente permanece indefinida.
Na TrueFoundry, vemos o Agent Gateway não apenas como um proxy, mas como o Control Plane unificado para este ecossistema. Como detalhado em nosso guia sobre os Principais Agent Gateways, um Gateway pronto para produção deve atuar como o middleware de interconexão que padroniza protocolos, aplica políticas de segurança e orquestra o estado de execução.
Para ajudar as equipes de engenharia a navegar nessa transição, estamos publicando uma série técnica de 7 partes detalhando os pilares fundamentais de um Agent Gateway pronto para produção.
As melhores plataformas de agent gateway que visam dar suporte a agentes autônomos em escala empresarial devem resolver sete desafios distintos de engenharia. Esta série fornecerá os projetos arquitetônicos para cada um deles.
Estruturamos esta série para acompanhar a jornada natural de engenharia: da arquitetura de alto nível ao design de protocolos, segurança e, finalmente, gestão do ciclo de vida operacional.
Abaixo está a ementa completa para a série de posts do blog.
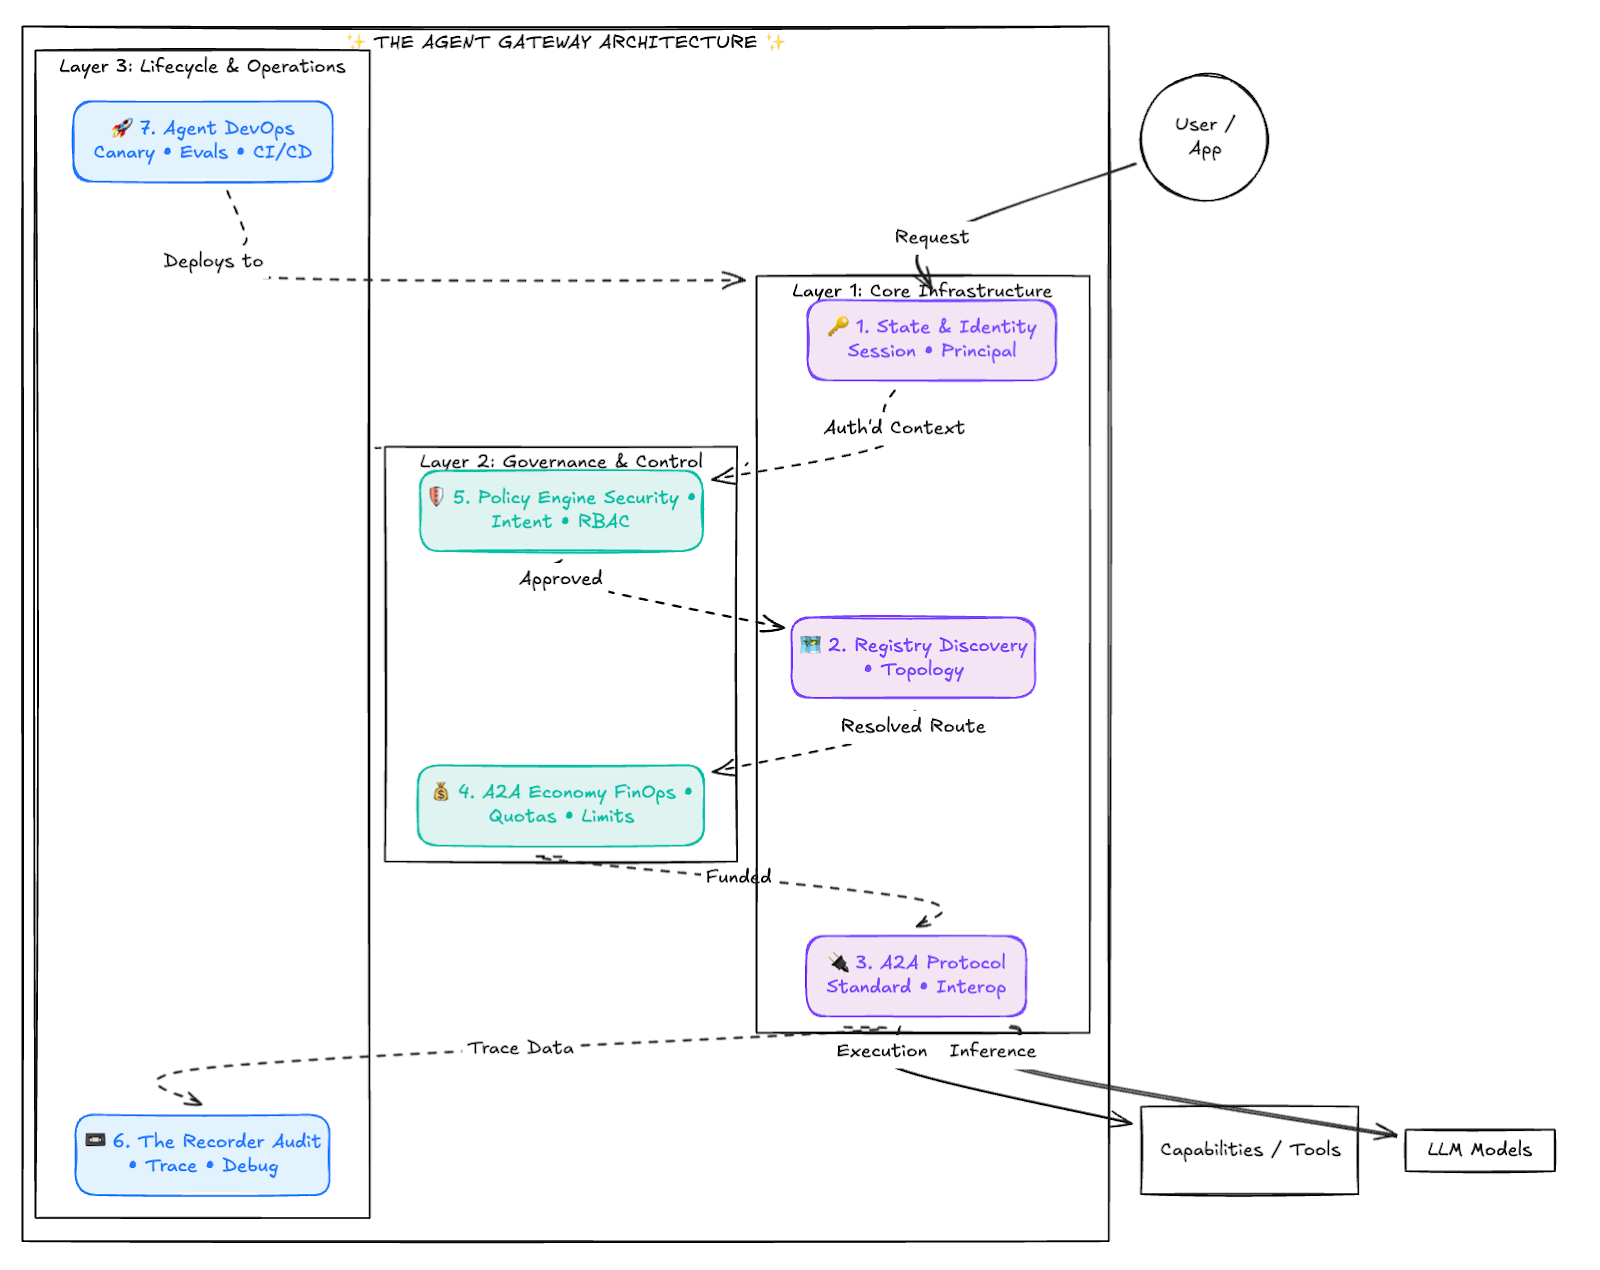
Fig 1: Visualização dos 7 Pilares do Agent Gateway e suas Relações
O primeiro e mais crítico desafio na adoção de um Agent Gateway é lidar com a divergência arquitetônica entre Inferência Stateless e Atuação Agêntica Stateful.
Os AI Gateways padrão são projetados para ser load balancers stateless. Eles roteiam um prompt para um endpoint de inferência (como a OpenAI ou um modelo Llama hospedado), recebem uma resposta (completion) e encerram a conexão. No entanto, como destacado em nossa Definição de Agent Gateway, os agentes dependem de Contexto. Um agente executando um plano de múltiplos passos constrói uma "memória de trabalho" que deve persistir entre as chamadas de rede.
O TrueFoundry Agent Gateway resolve isso por meio de dois mecanismos: Afinidade de Sessão e Propagação de Identidade.
Em um ambiente de produção, os agentes são executados como microserviços dimensionados em várias réplicas. Se um usuário inicia uma tarefa, o Gateway deve garantir que as interações subsequentes sejam roteadas para a instância específica que contém o estado de "bloco de rascunho" relevante, ou gerenciar a hidratação desse estado a partir de um armazenamento persistente (Redis/Postgres).
A segurança em sistemas agênticos frequentemente fica comprometida por credenciais codificadas diretamente no código. O Gateway move a autenticação para fora do agente e a insere na infraestrutura usando o objeto Principal. Isso cria um wrapper ao redor do modelo que impõe restrições, independentemente do que o prompt diga.
Para ilustrar por que esses mecanismos são obrigatórios para workloads corporativas, vamos examinar um Agente de Processamento de Sinistros. Este agente recebe o PDF de um sinistro, verifica a apólice e aprova o pagamento.
Você faz o deploy de um script simples em Python envolvendo o GPT-4.
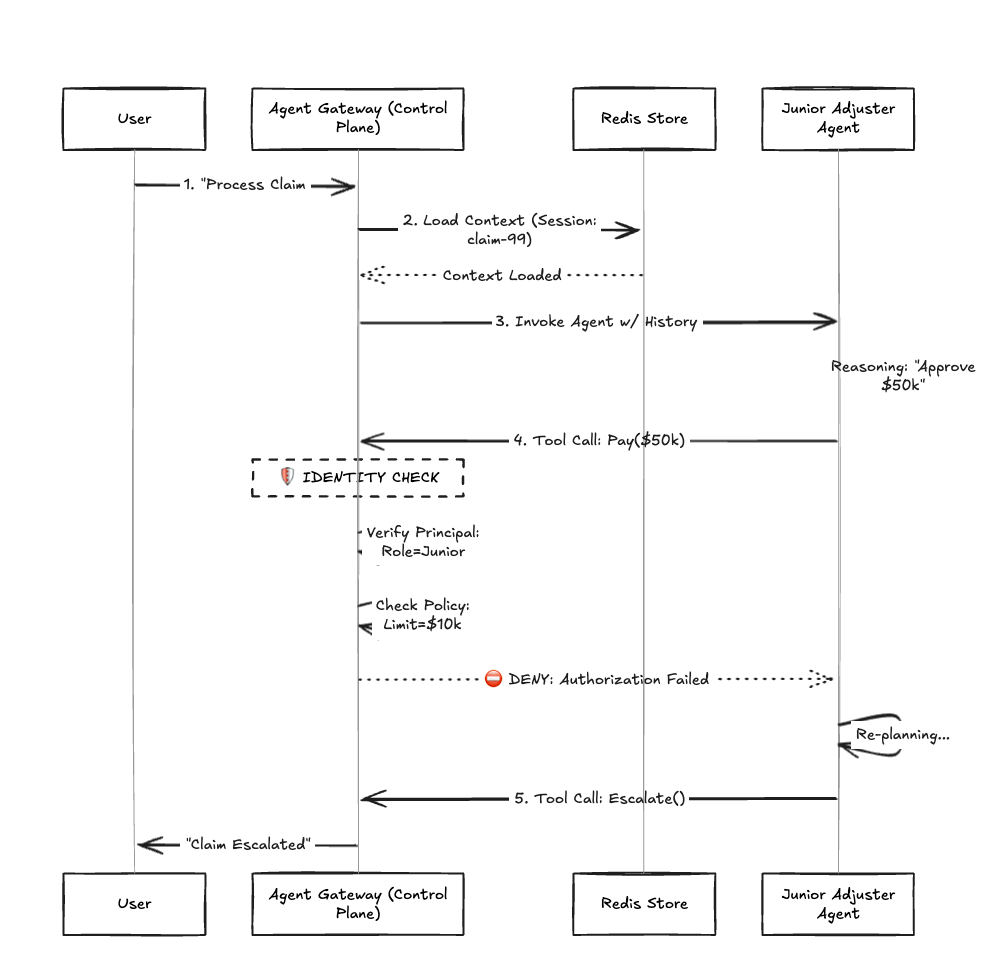
Fig 2: O Workflow com Sessões e Identidades
Ao gerenciar com eficiência o Estado (garantindo a persistência do contexto) e a Identidade (impondo atribuição granular), o Agent Gateway fornece a estabilidade fundamental necessária para workflows complexos. Ele transforma o agente de um script transitório em um serviço persistente e governável.
No próximo post, exploraremos o Agent Registry, discutindo como os agentes podem descobrir ferramentas e outros agentes dinamicamente sem integrações ponto a ponto frágeis.
TrueFoundry AI Gateway delivers ~3–4 ms latency, handles 350+ RPS on 1 vCPU, scales horizontally with ease, and is production-ready, while LiteLLM suffers from high latency, struggles beyond moderate RPS, lacks built-in scaling, and is best for light or prototype workloads.





As últimas notícias, artigos e recursos enviados para sua caixa de entrada



