October 24, 2026
|
5 min read


Blazingly fast way to build, track and deploy your models!
企業のあらゆるアクセス判断は、IDおよびアクセス管理(IAM)に基づいています。ユーザーがドキュメントを開くとき、APIがリクエストを受信するとき、あるいはAIエージェントがツールを呼び出すとき、組織は「誰がアクセスを要求しているのか」、そして「そのリクエストを承認すべきか」を判断しなければなりません。
長年、IAMシステムは主に従業員、パートナー、契約社員、アプリケーション、サービスアカウントを管理対象としてきました。しかし、その境界線は拡大しています。現在、企業は分散型クラウド環境全体で稼働するユーザーID、マシンID、マイクロサービス、API、AIエージェント、自律型ワークフローを管理する必要があります。
本ガイドでは、IAMの定義、仕組み、4つの柱、そしてAIワークロードにおいて従来のIAMが不十分である理由を解説します。また、TrueFoundryがどのようにIAMの概念を拡張し、AIエージェント、モデル呼び出し、MCPツール、監査証跡を管理しているかについても説明します。
IDおよびアクセス管理 (IAM)とは、承認されたIDのみが許可されたリソースにアクセスできるようにするためのポリシー、プロセス、および技術の総称です。IAMの意義は単なるログインにとどまりません。認証、認可、IDガバナンス、ポリシー適用、アクセス監査、レポート作成、ライフサイクル管理までを網羅しています。
IAMシステムは、アクセスが要求されるたびに、本質的に3つの問いに答えます。リクエストを行っているのは誰(または何)か?そのIDにはそのアクションを実行する権限があるか?将来のレビュー、調査、または規制遵守のために、このリクエストの証拠は残されているか?
IAMは、適切な人が適切なタイミングで適切なリソースに安全にアクセスできるよう支援します。また、従業員、契約社員、アプリケーション、サービス、モバイルデバイス、API、AIワークロード全体にアクセスポリシーを適用することで、不正アクセスのリスクを低減します。
現代のIDおよびアクセス管理は、業務効率の向上にも寄与します。手動による承認作業を削減し、ユーザープロビジョニングを効率化するほか、システム管理者が企業システム全体にわたるユーザーアカウント、役割、アクセス権限、アクセスレベルを管理しやすくします。
ほとんどのセキュリティ対策はIDに依存しているため、IAMはサイバーセキュリティの基盤となります。暗号化は機密データを保護し、ネットワーク制御は接続を管理しますが、そもそも「検証済みのIDが機密情報にアクセスすべきかどうか」を判断するのはIAMの役割です。
IDおよびアクセス管理の4つの柱は、ID、認証、認可、そして監査による説明責任です。各柱はアクセスライフサイクルの異なる部分をカバーしており、これらが連携することで、企業はアクセス制御を強化し、ユーザーエクスペリエンスを向上させ、セキュリティリスクを低減します。
IDとは、人、サービス、アプリケーション、デバイス、またはAIエージェントを表す記録です。ID管理システムは、ユーザーやシステムに変更があった際に、これらの記録を作成、維持、検証、更新、および削除します。
この柱には、氏名、役割、部署、デバイスの所有権、サービスアカウント、割り当てられた権限などのID情報が含まれます。また、後のアクセスチェックの際にエンティティが正当であることを証明するための認証情報も含まれます。
認証は、アクセスが開始される前に、そのIDが本物であることを検証します。パスワード、セキュリティキー、証明書、生体認証、アクセストークン、MFA(多要素認証)などはすべて、企業システムにおける認証要素として機能します。
SAML(Security Assertion Markup Language)などのプロトコルは、信頼できるIDシステムがサービスプロバイダーとセキュリティアサーションを共有するのに役立ちます。これらのパターンはSSO(シングルサインオン)やリモートアクセスをサポートし、分散型チームにおけるログインの手間を軽減します。
認可とは、認証が成功した後に、検証済みのIDが何を行えるかを決定するプロセスです。ユーザー、ロール、グループ、デバイス、アプリケーション、またはエージェントを、承認されたリソースやアクションに紐付けます。
企業は、要件に応じてロールベースのアクセス制御(RBAC)、属性ベースのアクセス制御(ABAC)、およびアクセス制御ポリシーを活用しています。例えば、営業担当者は顧客の商談情報にアクセスできますが、財務ツールへのアクセスは別のアクセス管理ポリシーによって制限されます。
監査と説明責任は、アクセスに関する決定が記録され、必要に応じてレビューや調査が行われることを保証するものです。チームは、企業システム全体におけるアクセス試行、ポリシーの適用結果、異常なユーザー行動、および権限の変更を追跡します。
この柱は、内部ガバナンスおよび外部の規制要件をサポートします。また、セキュリティチームが不正利用を検知し、インシデントを調査し、不審なアクセスパターンが見られた後にデータ保護プログラムを強化する際にも役立ちます。
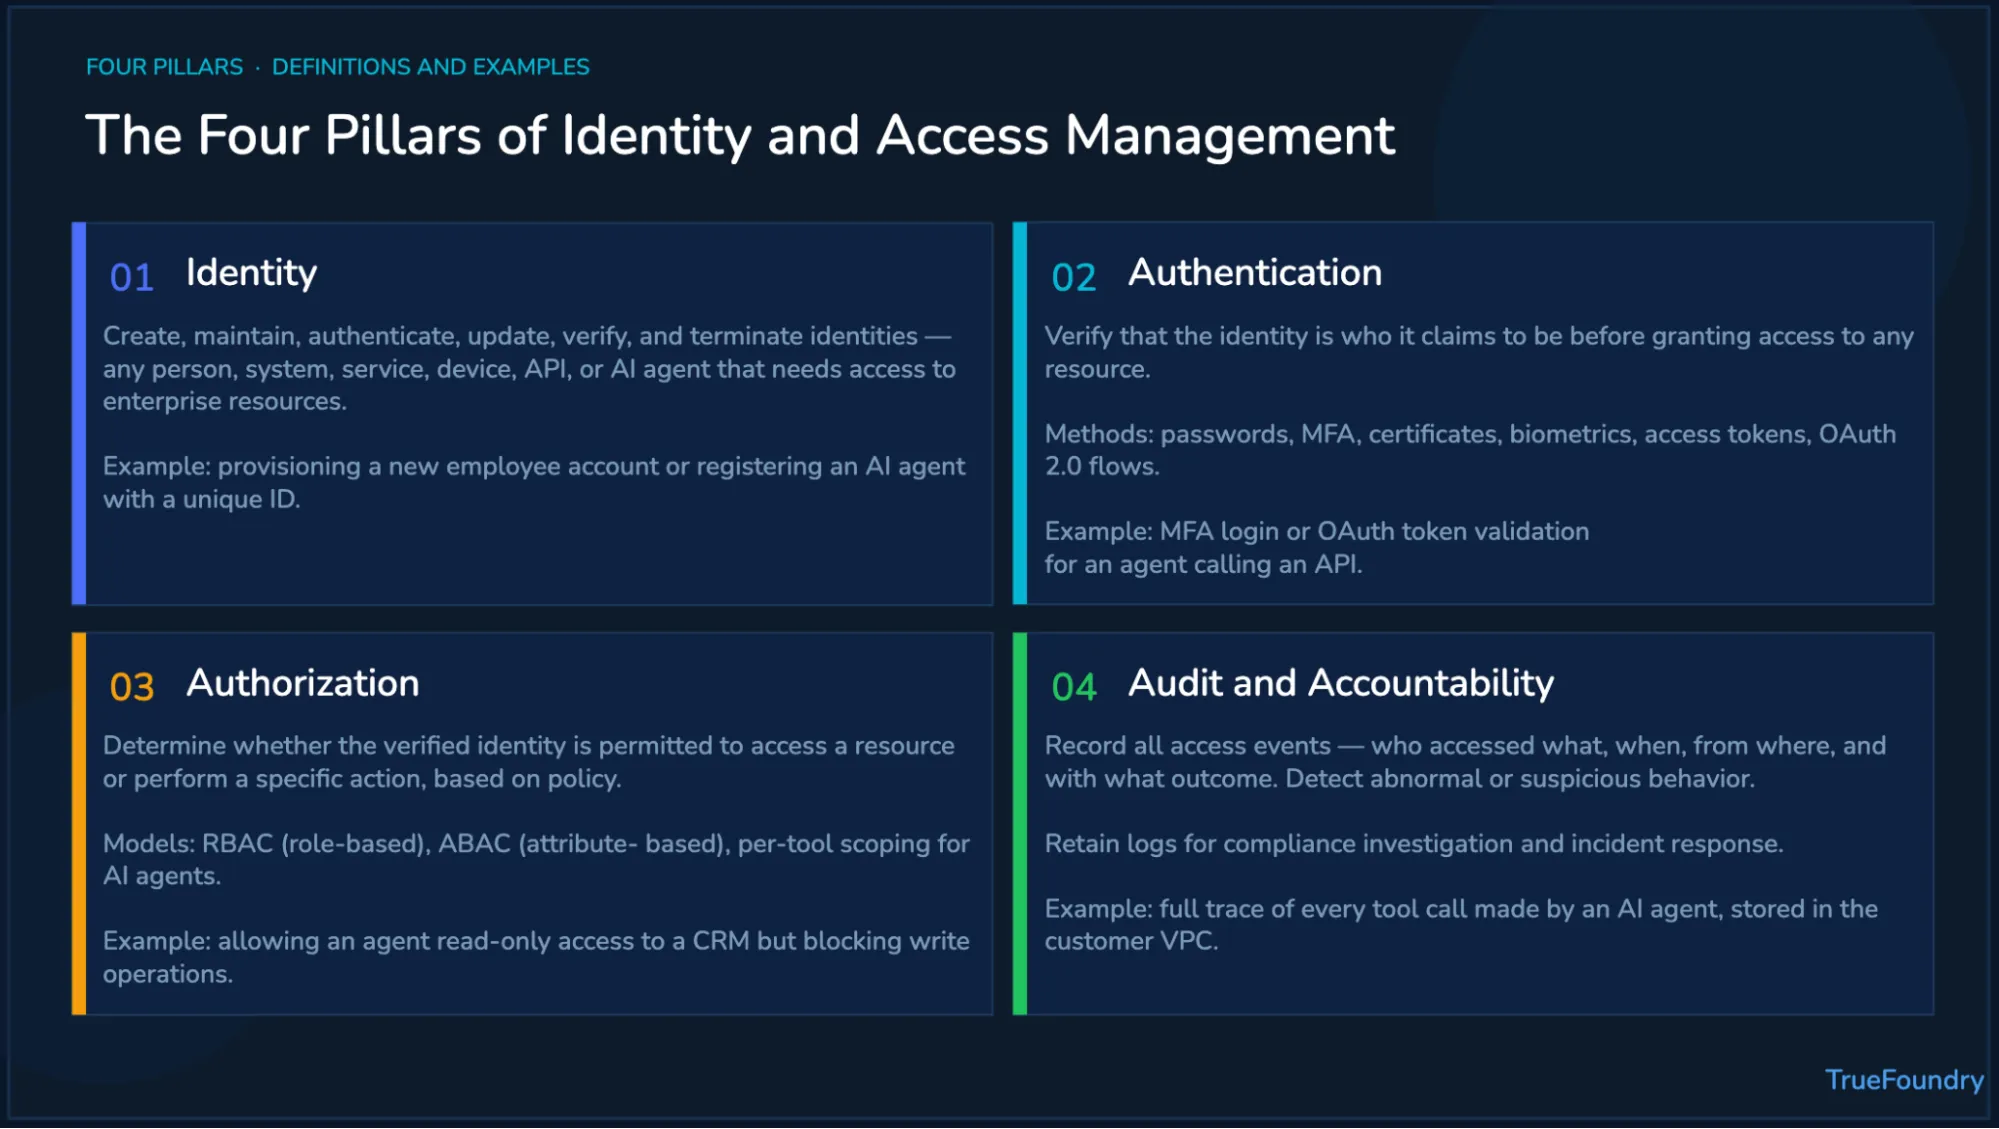
一般的なIDおよびアクセス管理(IAM)のワークフローは、ID検証、認証、認可、監査ログという4つのステップで構成されます。ワークフロー自体はシンプルに見えますが、実際の企業環境では、アプリケーション、ユーザー、デバイス、API、クラウドサービスが混在するため、非常に複雑になります。
まず、IAMシステムが企業リソースへのアクセス要求を受け取ります。要求者は、人間、アプリケーション、サービスアカウント、AIエージェント、またはマシンIDである可能性があります。その後、IAMシステムは必要な認証プロセスを通じてIDを検証します。
認証が成功すると、IAMシステムはアクセスポリシーを評価します。IDが必要なアクセス権、ユーザーロール、デバイスの状態、場所のコンテキスト、およびセキュリティ属性を持っているかを確認します。これらのチェックに合格しない場合、アクセスは拒否されます。
要求が許可されると、アクセスが実行され、その記録が残ります。監査レコードには、ID、リソース、アクション、タイムスタンプ、ポリシーの適用結果、およびコンテキストが含まれる必要があります。この証跡は、セキュリティチームがコンプライアンス要件を満たし、潜在的なデータ侵害を調査するのに役立ちます。
大企業では、Microsoft Entra ID(旧Azure Active Directory)やOktaなどのプロバイダーとIAMを統合することが一般的です。これらのIAMソリューションは、ITインフラ全体にわたる認証要件、アクセスポリシー、およびIDガバナンスを一元管理します。
適応型認証では、コンテキスト、リスクシグナル、機械学習を活用してアクセス判断を調整することも可能です。例えば、管理されていないデバイスからのリモートワークには、信頼できる社内ネットワークからのログインよりも厳格な検証が求められる場合があります。
従来のIDおよびアクセス管理は、人間のユーザーと既知のアプリケーションIDを前提に構築されてきました。しかし、現代の人工知能システムは異なる課題をもたらしています。AIエージェントは、人間の直接的な介入なしに、モデルの呼び出し、ツールの起動、データの取得、ワークフローの実行を行うことができます。
これが重要なのは、従来のIAMが予測可能なライフサイクルイベントを前提としているためです。ユーザーは入社し、アクセス権を得て、役割が変わり、最終的に退職します。一方、AIエージェントは異なります。継続的に実行され、動的に権限を継承し、システム全体でリアルタイムに判断を下す可能性があるからです。
ゼロトラストの原則は、この問題を整理するのに役立ちます。企業は、社内ネットワークや信頼できるサービスアカウント、承認済みのアプリケーションからの要求だからといって、無条件に信頼すべきではありません。モデルの呼び出し、ツールの起動、ワークフローのアクションごとに、IDを認識した認可が必要です。
AIエージェントは、ツールを起動し、APIを呼び出し、データベースを照会し、チケットを更新し、ワークフローを自律的に実行できます。これにより、新たなIDの課題が生じています。組織は、どのエージェントが実行したのか、誰の権限を使用したのか、そしてそのアクションが許可されていたのかを把握する必要があります。
多くのチームが、手っ取り早い解決策として共有サービスアカウントを使用しています。しかし、このパターンでは複数のエージェントが同一のIDで動作する可能性があるため、説明責任が曖昧になります。また、誰がアクションを開始したのかを特定する必要がある際、監査証跡の追跡も困難になります。
より優れたパターンは、明確な エージェントのアイデンティティ をユーザーのアイデンティティおよびタスクのコンテキストと結びつけることです。これにより、過剰な権限付与が削減され、セキュリティチームにとってより明確な証拠が確保されます。また、自律的なワークフロー実行中の不正アクセスのリスクも低減します。
現代のエンタープライズ環境には、数千ものマシンアイデンティティが存在します。これらは、クラウド環境全体にわたるアプリケーション、マイクロサービス、API、AIエージェント、コンテナ、自動化スクリプト、ワークフロー、およびサービス間統合を指します。
マシンアイデンティティの数は、人間のユーザーを上回る可能性があります。そのため、認証情報の管理、トークンの発行、シークレットのローテーション、アクセス権限ポリシーの作成、ライフサイクル管理を手動で行うことは困難です。また、システムが拡大するにつれて、手動によるレビューは信頼できなくなります。
したがって、IAMシステムはエンタープライズ規模でのマシン間認証をサポートする必要があります。開発チームに過度な負担をかけることなく、サービスの認証、API呼び出しの管理、セキュリティポリシーの適用、および監査証跡の保持を行うべきです。
AIエージェントは、タスクごとに異なる権限を必要とすることがよくあります。あるエージェントは、サポートのトリアージ中にCRMのメモを読み取り、返金処理中に請求ツールを呼び出し、トラブルシューティング中に内部ドキュメントを照会するかもしれません。各ワークフローには、個別の権限スコープが必要です。
従来のIAMは、静的なユーザーロールに依存することが多くあります。静的なロールでは、エージェントに過剰な権限を与えてしまったり、管理者が多数のアイデンティティバリエーションを作成せざるを得なくなったりします。どちらの結果も複雑さを増大させ、最小権限の原則を弱めることにつながります。
動的な権限スコープ設定により、エージェントには現在のタスクに必要なアクセス権のみが付与されます。また、チームはワークフロー、モデル、ツール、環境、ユーザーコンテキストごとにアクセスを制限できるようになります。ここで、ゲートウェイレベルでの強制適用が重要となります。
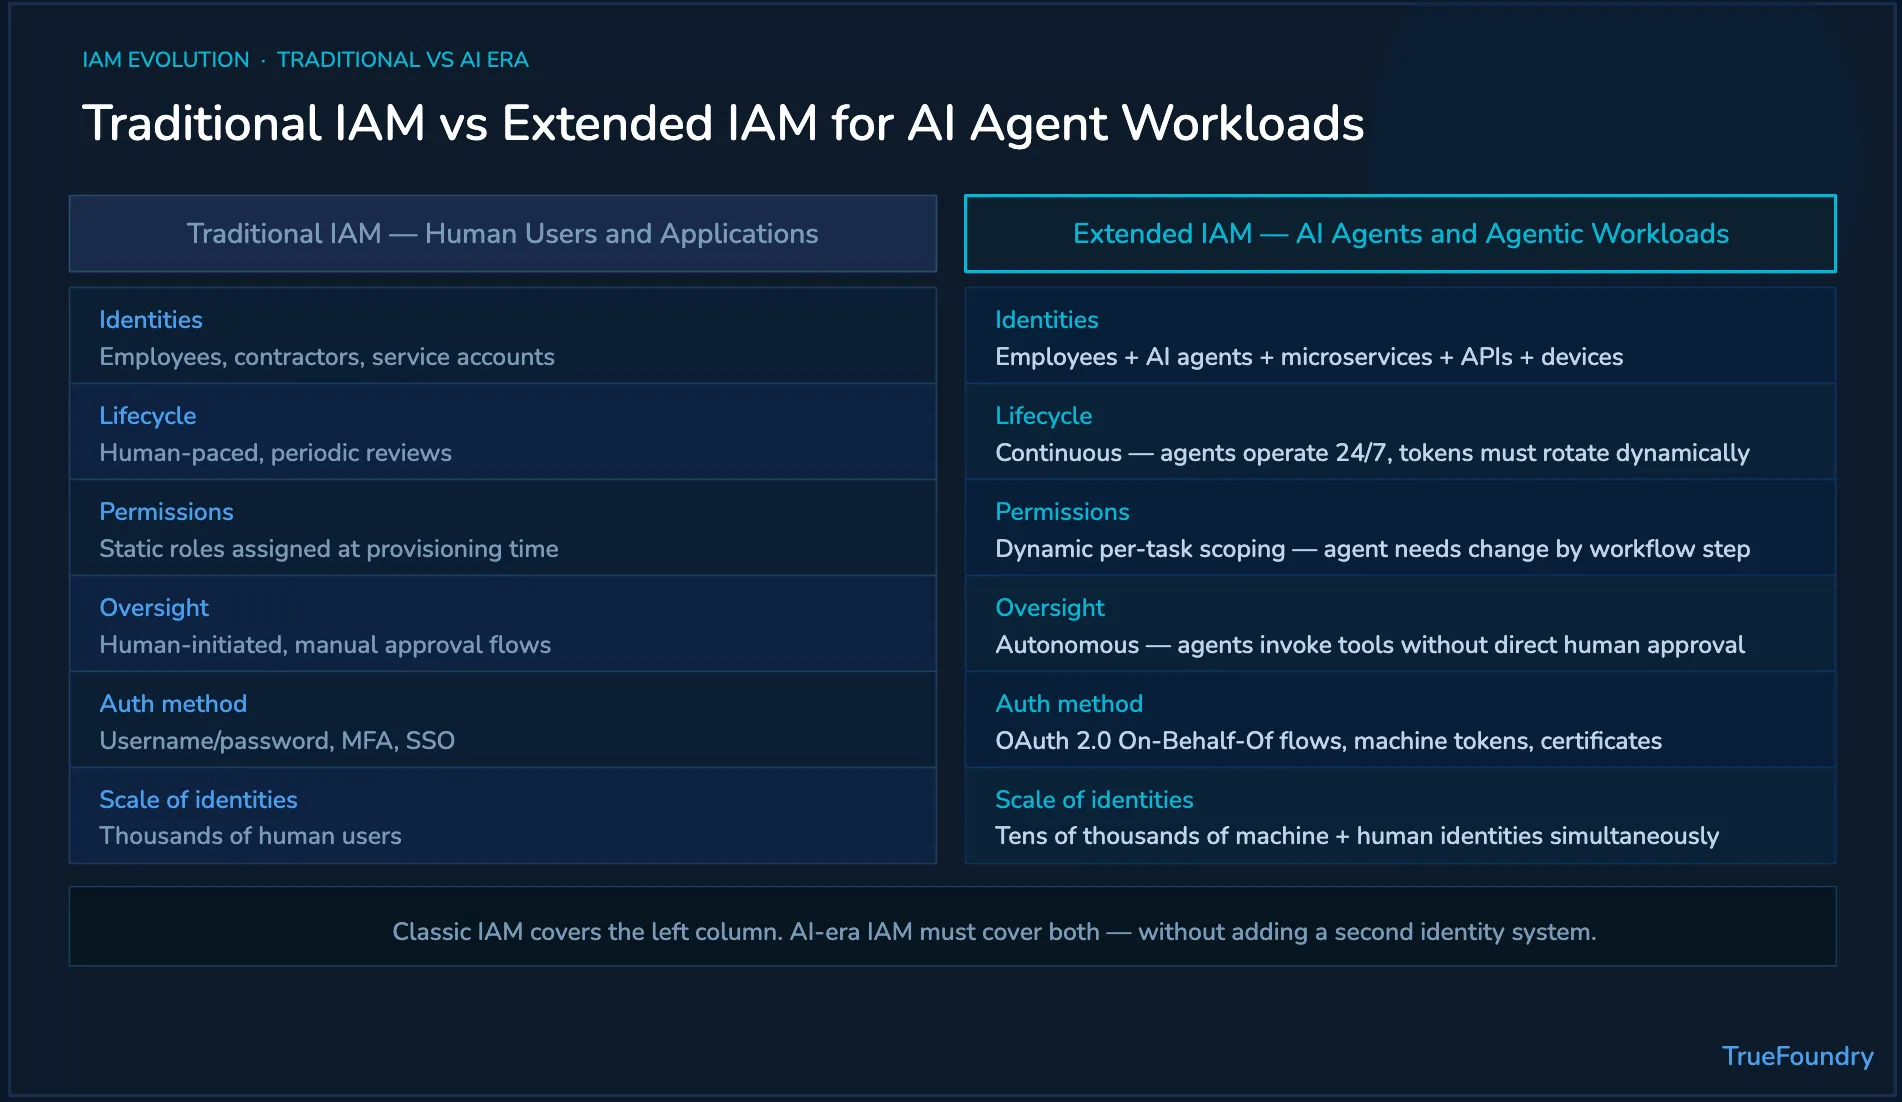
従来のIAMのベストプラクティスは依然として有効ですが、AIエージェントにはより強力な実行時制御が必要です。企業は、人間のユーザー、マシンアイデンティティ、およびエージェント型ワークフローを統合的に管理しなければなりません。その目的は、正当なAIの業務を妨げることなく、安全なアクセスを提供することです。
これらのプラクティスは、デジタルトランスフォーメーションにおいてますます重要になっています。AIがサポート、エンジニアリング、財務、人事、運用などの分野に導入されるにつれ、組織には人間と自律的な活動の両方に適用できるアクセス管理ソリューションが必要となります。
TrueFoundry は、IAMの概念を本番環境のAIワークロードに拡張します。企業がモデル呼び出し、MCPツールコマンド、およびエージェントのアクションを、統合された AIゲートウェイ を通じて管理できるよう支援します。これは、顧客のクラウド、VPC、オンプレミス、またはエアギャップ環境にデプロイされます。
重要な違いは、強制(エンフォースメント)の場所です。従来のIAMは、アプリケーションやリソースへのアクセスを管理します。TrueFoundryは、AIエージェントがモデル、ツール、データ、または企業システムにアクセスする前のゲートウェイ層で、IDを認識した制御を適用します。
これにより、企業は別の独立したIDシステムを作成することなく、IAM制御をAIワークフローに組み込むことができます。また、セキュリティチームは、承認されたポリシーに基づき、誰がどのモデル、ツール、ワークフローを使用できるかを定義できるようになります。
ツール接続型システムを構築するAIチームにとって、 セキュアなMCPゲートウェイ パターンは重要です。なぜなら、ツールは実際のエンタープライズシステムにアクセスできるからです。TrueFoundryは、エージェントがツール呼び出しを実行する前に、チームが制御できるポイントを提供します。
デモを予約する TrueFoundryがどのようにIAMをモデル、エージェント、ツール、予算、監査ログにまで拡張するかをご確認ください。
TrueFoundry AI Gateway delivers ~3–4 ms latency, handles 350+ RPS on 1 vCPU, scales horizontally with ease, and is production-ready, while LiteLLM suffers from high latency, struggles beyond moderate RPS, lacks built-in scaling, and is best for light or prototype workloads.