


November 17, 2026
|
5 min read


Blazingly fast way to build, track and deploy your models!
シャドーAIはすでに企業におけるセキュリティ侵害の20%を占めており、標準的なインシデントよりも平均67万ドル多くのコストを組織にもたらしています。EU AI Act(欧州連合AI法)のハイリスクに関する規定は2026年8月に施行され、制裁金は最大3500万ユーロ、または世界年間売上高の7%に達します。また、Gartnerは、2025年には5%未満であったのに対し、2026年末までにエンタープライズアプリケーションの40%に自律型AIシステムが組み込まれると予測しています。
人工知能のガバナンスは、もはや計画段階の議論ではありません。運用上の必須要件であり、ほとんどのチームが導入しているものと実際に必要なものとのギャップは急速に広がりつつあります。
AIポリシー文書化からランタイム適用ゲートウェイまであらゆる領域を網羅するAIガバナンスツールの市場は、この需要に応えて急速に拡大していますが、すべてのツールが同じ問題を解決しているわけではありません。コンプライアンスを文書化するものもあれば、モデルのパフォーマンスやドリフトを監視するものもあり、ランタイムで制御を強制するものもあります。
選択を誤ると、紙の上では徹底しているように見えても、火曜日の午前2時に誤設定されたエージェントが機密データにアクセスするのを何一つ阻止できないガバナンス層に投資することになります。
本記事では、2026年における主要なAIガバナンスツールを比較します。各ツールの機能、短所、そして本番環境におけるチームのニーズに基づいた選び方について解説します。ぜひご一読ください!
モニタリングツールは「何が起きたか」を知らせます。AIガバナンスツールは「起きてはならないこと」を防ぎます。モニタリングダッシュボードで何かを確認した時点では、すでにデータは移動しており、コストは消費され、ポリシーは違反されているため、この違いは非常に重要です。
コンプライアンスワークフローや主要な機能がエンタープライズ向け料金プランの背後にロックされている場合、事実上ガバナンスは大部分のチームにとって利用できません。本当に重要な制御であるRBAC、監査ログ、PII(個人識別情報)マスキングに契約のアップグレードが必要な場合、チームはそれらを回避しようとします。これこそが、まさにシャドーAIが始まる原因です。
最も強力なAIガバナンスプラットフォームはインフラストラクチャ層で動作します。開発者がアプリケーションコード内にポリシーロジックを記述することなく、すべてのリクエストに対してポリシー強制を自動的に適用します。ガバナンスが開発者の実装漏れ防止に依存している場合、一貫性を保つことはできません。
詳細については、AIガバナンスとは何かについての詳細ガイドをご覧ください。

TrueFoundryは、2025 Gartner Market Guide for AI Gatewaysにおいて代表的なベンダーとして評価されており、Fortune 1000企業全体で月間100億件以上のリクエストを処理しています。お客様のAWS、GCP、Azureアカウント内のVPCネイティブAI gatewayプラットフォームとしてデプロイされ、すべての推論呼び出し、プロンプト、モデルの応答をお客様自身のネットワーク境界内に保持します。
TrueFoundryは、モデル、エージェント、ツールの全体にわたってインフラストラクチャ層でのAIガバナンスの強制を必要とするエンタープライズチーム向けに特化して構築されています。規制の厳しい業界、マルチクラウド環境でのデプロイ、コンプライアンス対応の監査トレールとともに完全なデータ主権を必要とする組織に最適です。
TrueFoundryは、VPCデプロイと必須ガバナンスツールを含むProプランや、厳格なコンプライアンス、高度なセキュリティ、カスタムデプロイ要件を備えて大規模にAIを運用する組織向けのEnterpriseプランなど、柔軟なプランを提供しています。Proは月額499ドルからご利用いただけます。Enterpriseの料金についてはお問い合わせください。
ご自身のクラウド内の単一の統合コントロールプレーンから、すべてのモデル呼び出し、エージェントのアクション、ツール接続をガバナンスする準備はできましたか?
ライブデモをチェックして、プラットフォームが実際のワークロードでどのように機能するかをご確認ください。

Credo AIは、コンプライアンスの自動化と監査対応の文書化に特化したライフサイクルAIガバナンスプラットフォームです。EU AI Act、NIST AI RMF、ISO 42001、SOC 2、HITRUSTに対応した事前構築済みのポリシーパックと、自動化された証拠収集ワークフローを提供します。
Credo AIはガバナンス要件を文書化しますが、実行層でそれらを強制することはありません。TrueFoundryのAI gatewayは、稼働中のすべてのモデルリクエストに対してアクセス制御、コストバジェット、監査ログ記録を強制し、ガバナンスを単なる目標ではなく運用可能な実体にします。

IBM Watsonx.governanceは、ライフサイクルモニタリング、バイアス検知、説明可能性、モデル動作追跡をカバーするエンタープライズグレードのAIリスク管理を提供します。FedRAMP認証を取得しており、米国連邦政府のデプロイメントに対応する数少ないAIガバナンスプラットフォームの1つです。
IBM Watsonx.governanceはIBM自体のスタック内で最もよく機能し、それ以外では大きなオーバーヘッドが必要になります。TrueFoundryのAI gatewayプラットフォームは設計段階からプロバイダーに依存せず、単一のVPCネイティブコントロールプレーンからOpenAI、Anthropic、Azure、AWS Bedrock、およびセルフホスト型モデル全体にわたるワークロードを統制します。
OneTrust AI Governanceは、規制業界向けのGRCワークフローに特化しており、OneTrustの実績あるデータプライバシープラットフォームを拡張してAIシステムインベントリ、リスク評価、ベンダー管理をカバーします。2026年3月、OneTrustは継続的モニタリングとリアルタイムのAIエージェント検知を含むよう拡張されました。
OneTrustはポリシー層でAIインベントリとベンダーリスクを管理します。TrueFoundryのMCP gatewayおよびAI gatewayはリクエスト層でガバナンスを強制し、アクセス制御、コンテンツガードレール、監査ログ記録を、すべてのモデル呼び出しおよびエージェントツール呼び出しにリアルタイムで適用します。

Azure AI Content SafetyおよびResponsible AIは、プロンプトインジェクション対策のPrompt ShieldやAzureポータルに直接統合された責任あるAI影響評価など、Azure内にデプロイされたモデル向けにクラウドネイティブなガバナンスを提供します。すでにAzureを標準としている組織にとって、これらの制御に追加のデプロイメントオーバーヘッドはかかりません。
Azure AIガバナンスはAzureの境界内でのみ機能します。TrueFoundryのAI gatewayは、モデルがどこで実行されているかにかかわらず、単一のVPCネイティブコントロールプレーンからAzure、AWS、GCP、およびセルフホスト型モデル全体のワークロードを統制し、同じアクセス制御と監査ログ記録を適用します。

Maxim AIは、バジェット制御、アクセス管理、監査ログ記録を含むBifrost gateway層を通じたインフラレベルのガバナンスと、プロダクトおよびエンジニアリングチーム向けの統合型LLM評価・品質保証プラットフォームを組み合わせています。
Maxim AIは、小規模なチーム向けの評価と基本的なガバナンスに対応しています。TrueFoundryのAgent GatewayとAI gatewayは、特化型インフラプラットフォームに必要なVPCネイティブデプロイメント、詳細なRBAC設定、エージェント型ワークフローガバナンス、コンプライアンス対応の監査トレールを備え、エンタープライズチームを支援します。
コンプライアンス文書化プラットフォームは、手動入力と定期的なレビューから監査アーティファクトを生成します。誤設定されたエージェントがリアルタイムで機密データにアクセスするのを遮断することはできません。文書化と強制力は2つの異なる層であり、ほとんどのガバナンスツールはいずれか一方にしか対処していません。コンプライアンスレポートでギャップが明らかになる頃には、アクセスはすでに発生し、データは移動してしまっています。
Azure、AWS、Google Vertexなどのクラウドネイティブなガバナンス機能は、独自のモデルホスティング環境に制御を限定しています。複数のプロバイダーにわたってワークロードを実行している組織や、セルフホスト型モデルを使用している組織は、それらの制御がベンダー自身のインフラの外では適用されないことに気づきます。その結果、一部のワークロードでのみAIが統制され、残りは監視なしで稼働することになります。このギャップこそが、シャドーAIが拡大する場所です。
ガバナンスプラットフォームの多くは、ガバナンスを基礎インフラではなく、広範な製品内の機能の一つとして扱っています。チームごとのコストバジェット、詳細なRBAC、リアルタイムのPIIマスキングといった不可欠な機能は、結局エンタープライズ契約の背後に隠れてしまいます。それらの機能にアクセスできないチームは迂回策を取るようになり、これこそがガバナンスが導入済みであると信じている組織内でシャドーAIが広まる原因です。Gartnerの「2026 Best Practices for Optimizing Agentic AI Costs」レポートでも、コスト制御とガバナンス制御が有効であるためにはインフラストラクチャ層で動作しなければならないと強調されています。
コンプライアンスに重点を置いたプラットフォームのいずれも、多数のチームが独自に推論ワークロードを実行する際に生じる「コスト責任追及の欠如」というギャップに対処できていません。経理部門には1つの統合請求書しか見えません。エンジニアリング部門には、どのチーム、どのアプリケーション、どのモデルがコスト急増の原因かを特定するメカニズムがありません。TrueFoundryのLLM gatewayは、実行時にすべてのリクエストにユーザー、チーム、モデル、環境のメタデータをタグ付けし、カスタム分析パイプラインなしでリクエストごとのコスト帰属を生成することで、この問題を解決します。

企業がインフラレベルのガバナンスを必要とする理由は以下の通りです。
TrueFoundryは明確な原則に基づいて構築されています。それは「AIガバナンスはインフラストラクチャの問題であり、コンプライアンス自動化のワークフローではない」ということです。すべての制御はgateway層に存在し、すべてのリクエストに自動的に適用されます。機能させるために開発者がアプリケーションコード内にポリシー自動化ロジックを実装する必要はありません。
今すぐ無料デモをご予約いただき、導入を始めましょう。
TrueFoundry AI Gateway delivers ~3–4 ms latency, handles 350+ RPS on 1 vCPU, scales horizontally with ease, and is production-ready, while LiteLLM suffers from high latency, struggles beyond moderate RPS, lacks built-in scaling, and is best for light or prototype workloads.




AIガバナンスツールとは、組織がAIシステム全体にわたってガバナンスポリシーを監視、制御、および適用するためのプラットフォームです。ツールの種類に応じて、EU AI法への準拠状況の文書化、モデルのパフォーマンスやバイアスのドリフトの監視、どのチームがどのAIモデルを使用できるかのアクセス制御、トークンコストの管理、あるいは監査証跡としてすべての推論リクエストを記録するといった機能が含まれます。このカテゴリーは、コンプライアンスチームが使用するガバナンスフレームワークやコンプライアンス自動化プラットフォームから、リクエスト層で制御を適用するインフラストラクチャレベルのゲートウェイまで多岐にわたります。
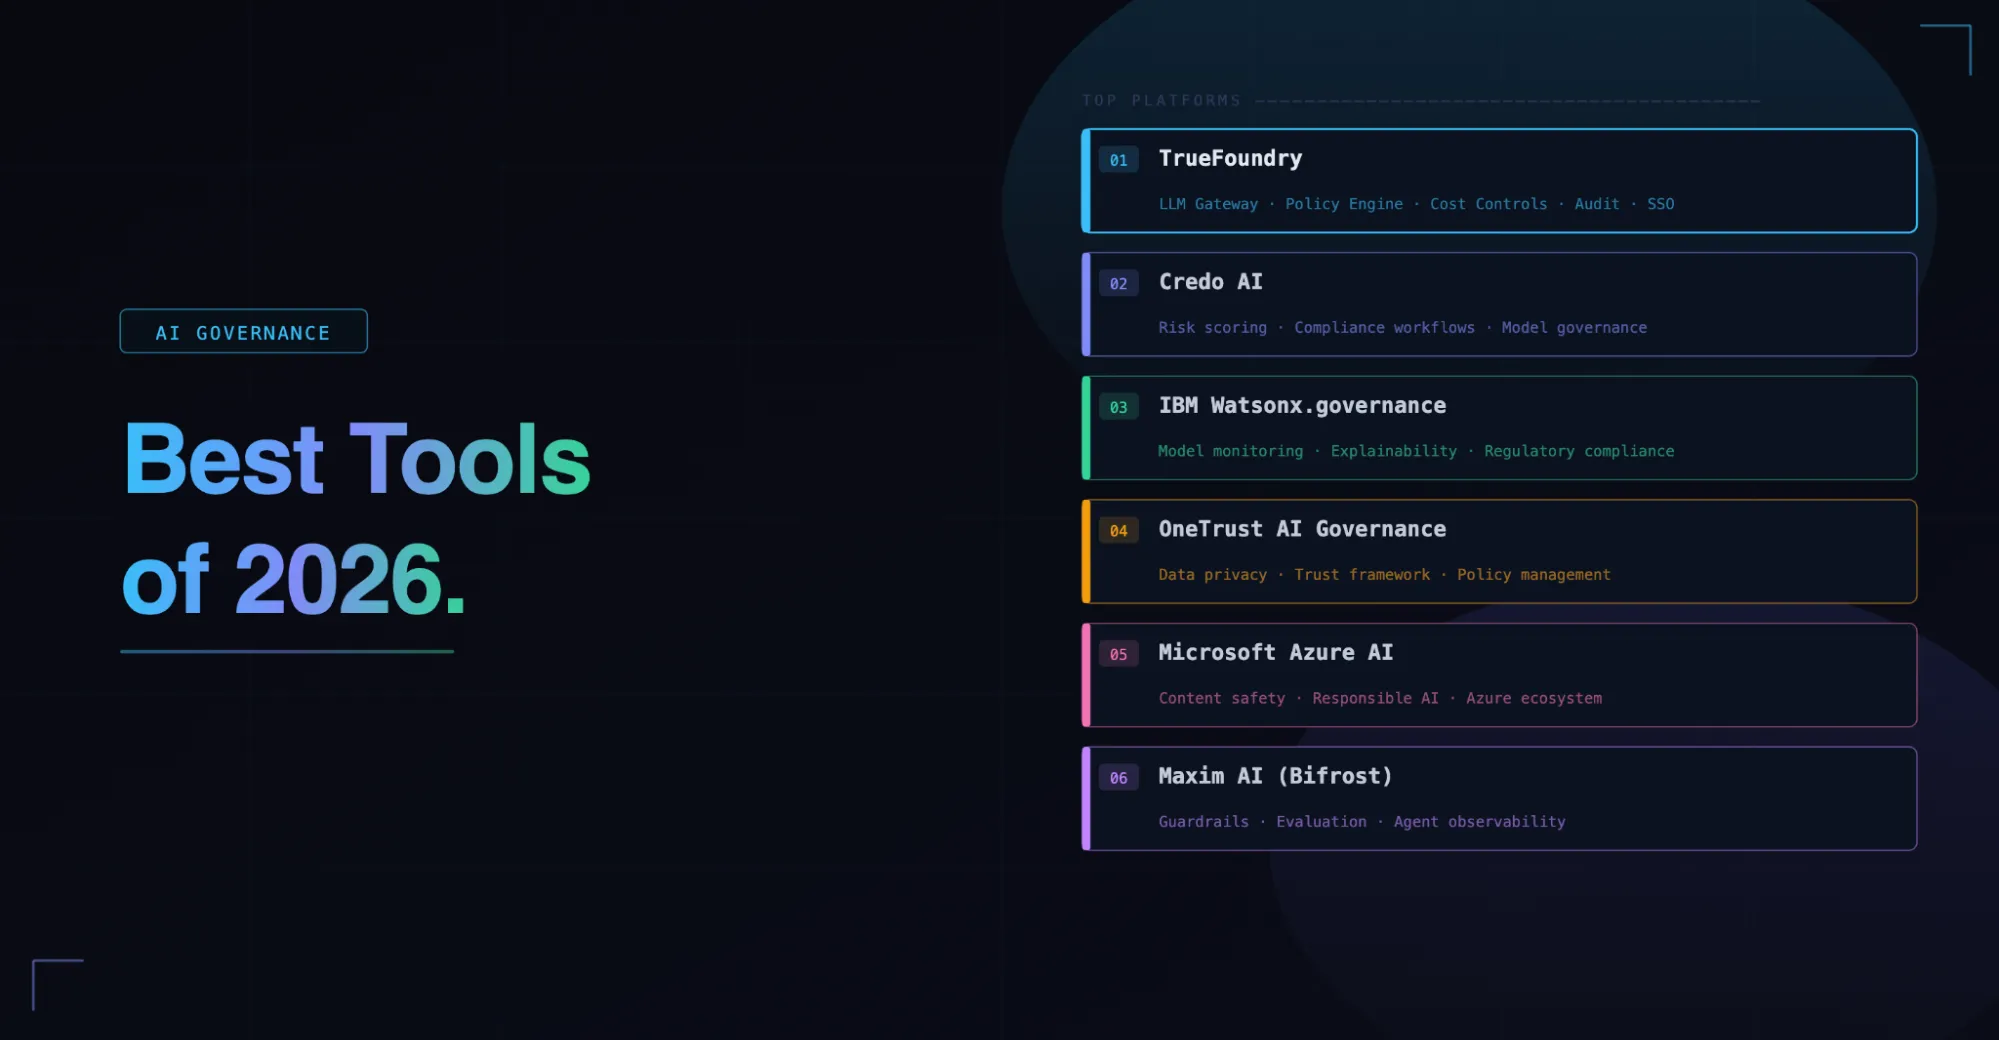
適切なAIガバナンスツールは、具体的なユースケースや何を管理する必要があるかによって異なります。TrueFoundryは、独自のVPC内でランタイムの強制、アクセス制御、コスト予算管理、監査ログを必要とするチームにとって最も強力な選択肢です。Credo AIは、規制フレームワークの文書化を必要とするコンプライアンスチームに適しています。IBM Watsonxは、すでにIBMのインフラストラクチャを導入している組織に向いています。OneTrustはデータガバナンスチームに適しており、Azure AI Content Safetyはマルチクラウドの要件がなく、Azureを標準採用している組織に最適です。
TrueFoundryのようなインフラストラクチャレベルのAIガバナンスプラットフォームは、アプリケーションとAIモデルの間に位置し、モデルに到達するすべてのリクエストをインターセプトします。この層で、IDと権限の検証、コスト予算に基づくポリシーの適用チェック、プロンプト内の機密データや違反のスキャン、そしてやり取り全体のログ記録が行われます。一方、Credo AIのようなコンプライアンス自動化ツールは、統合を通じてAIシステムに関する情報を収集し、リスク評価、コンプライアンスレポート、監査用アーティファクトを生成するという異なるアプローチをとります。
理由はすべて運用上の課題に集約されます。第一に、シャドーAIはすでに企業における侵害の20%を占めています。IT部門が把握していない状態でチームがAI活用のため外部サービスに接続すると、機密情報が監視の及ばない経路から流出します。第二に、EU AI法がハイリスクシステムに対して施行されており、最大3,500万ユーロの罰金が科される可能性があります。第三に、組織全体でAI導入が野放しに進むと、トークンコストの予測が困難になります。AIガバナンスプラットフォームは、ライフサイクル管理、可視化、コスト管理を通じて、これら3つの課題すべてに対処します。
TrueFoundryは、独自のクラウド内にデプロイし、ゲートウェイ層でアクセス制御、コスト予算管理、個人情報(PII)のマスキング、監査ログの記録を行うフルスタックAIガバナンスプラットフォームの一例です。Credo AIは、エビデンス収集やリスク評価のワークフローに重点を置いた別のプラットフォームです。IBM Watsonxは、すでにIBMのエコシステムで開発を行っている大企業向けに、AI開発へのガバナンスを統合するソリューションを提供しています。これらは、ドキュメント管理、モニタリング、強制的な制御のいずれを必要とするかに応じて、AIガバナンスに対する異なるアプローチを体現しています。
AIの活用方法やそれに伴うガバナンス要件は、業界、導入形態、規制環境によって大きく異なるため、唯一の正解というものはありません。本番環境での運用において、自社のVPC内でAIモデル、エージェント、ツール全体にガバナンス管理を適用する必要がある企業にとって、TrueFoundryは最も強力な選択肢となります。
コンプライアンスの自動化や規制要件の文書化には、Holistic AIやCredo AIが専用のソリューションとして適しています。ガートナーの「2025年版AIゲートウェイ市場ガイド」によると、2028年までにマルチモデルアプリケーションを構築するソフトウェアエンジニアリングチームの70%が、AIゲートウェイのようなAIガバナンスツールを利用するようになると予測されています。























