


novembre 18, 2026
|
5 min de lecture


Accédez instantanément à un environnement TrueFoundry en direct. Déployez des modèles, acheminez le trafic LLM et explorez la plateforme complète : votre sandbox est prête en quelques secondes, aucune carte de crédit n'est requise.




Une méthode incroyablement rapide pour créer, suivre et déployer vos modèles !
Les bonnes pratiques de gouvernance de l'IA aident les équipes d'ingénierie, de produit et de données à utiliser l'IA en toute sécurité lorsqu'elles intègrent de grands modèles de langage dans leurs outils internes, leurs produits et leurs opérations commerciales. Cependant, à mesure que l'adoption de l'IA progresse, la gouvernance peine souvent à suivre le rythme.
De nombreuses entreprises créent involontairement des conditions où l'utilisation de l'IA n'est plus contrôlée. Les développeurs expérimentent avec des API de LLM publiques en utilisant des données sensibles, les modèles passent en production sans critères d'évaluation clairs, et les coûts d'infrastructure liés à l'IA deviennent difficiles à prévoir. Cette utilisation non surveillée de l'IA est communément appelée Shadow AI.
Ces lacunes exposent les entreprises à des risques de sécurité, des problèmes de conformité, des résultats peu fiables et des coûts imprévus. Alors que les organisations passent de l'expérimentation à la production, la gouvernance ne peut plus être une réflexion après coup ou une simple exigence de conformité. Elle doit faire partie intégrante de l'infrastructure qui soutient une adoption sécurisée, fiable et rentable de l'IA.
Ce guide couvre les principales bonnes pratiques de gouvernance de l'IA, les quatre principes fondamentaux de cette gouvernance, et la façon dont les plateformes modernes aident les équipes à les mettre en pratique sans ajouter de complexité ou de coûts inutiles.
La gouvernance de l'IA est le cadre opérationnel qui garantit que les systèmes d'IA sont conçus, déployés et utilisés de manière responsable au sein d'une organisation.
Contrairement aux modèles de gouvernance traditionnels axés sur des documentations ou des politiques statiques, la gouvernance de l'IA doit être continue et opérationnelle. Les systèmes d'IA évoluent rapidement : les modèles sont mis à jour, les prompts changent, de nouveaux jeux de données sont introduits et l'utilisation de l'infrastructure augmente.
En raison de cette nature dynamique, la gouvernance doit fonctionner comme un système continu de contrôles, de visibilité et d'automatisation.
À son cœur, la gouvernance de l'IA garantit que les systèmes d'IA restent :
Traditionnellement, le processus de gouvernance s'articulait autour de procédures d'audit manuel. Des politiques étaient enregistrées pour l'IA, des audits réguliers de mise en œuvre étaient effectués et la gouvernance était appliquée via des processus d'approbation internes. Mais ce processus ne peut plus passer à l'échelle. Dans le paysage actuel de l'intelligence artificielle, il peut y avoir des centaines ou des milliers de transactions entre des modèles d'IA en quelques minutes. Par conséquent, le processus de gouvernance doit être ramené au niveau de l'exécution du runtime de l'IA, où les politiques peuvent être appliquées automatiquement. C'est toute la différence entre un bon et un mauvais processus de gouvernance de l'IA.
Par exemple, au lieu de compter sur les développeurs pour éviter d'envoyer des données sensibles à des modèles externes, les systèmes de gouvernance peuvent automatiquement :
Ces garde-fous automatisés permettent aux organisations d'autoriser l'expérimentation de l'IA tout en maintenant la sécurité opérationnelle. Dans la pratique, une gouvernance de l'IA efficace ne ralentit pas l'innovation. Au contraire, elle fournit l'infrastructure qui permet aux équipes de faire évoluer l'IA en toute sécurité.
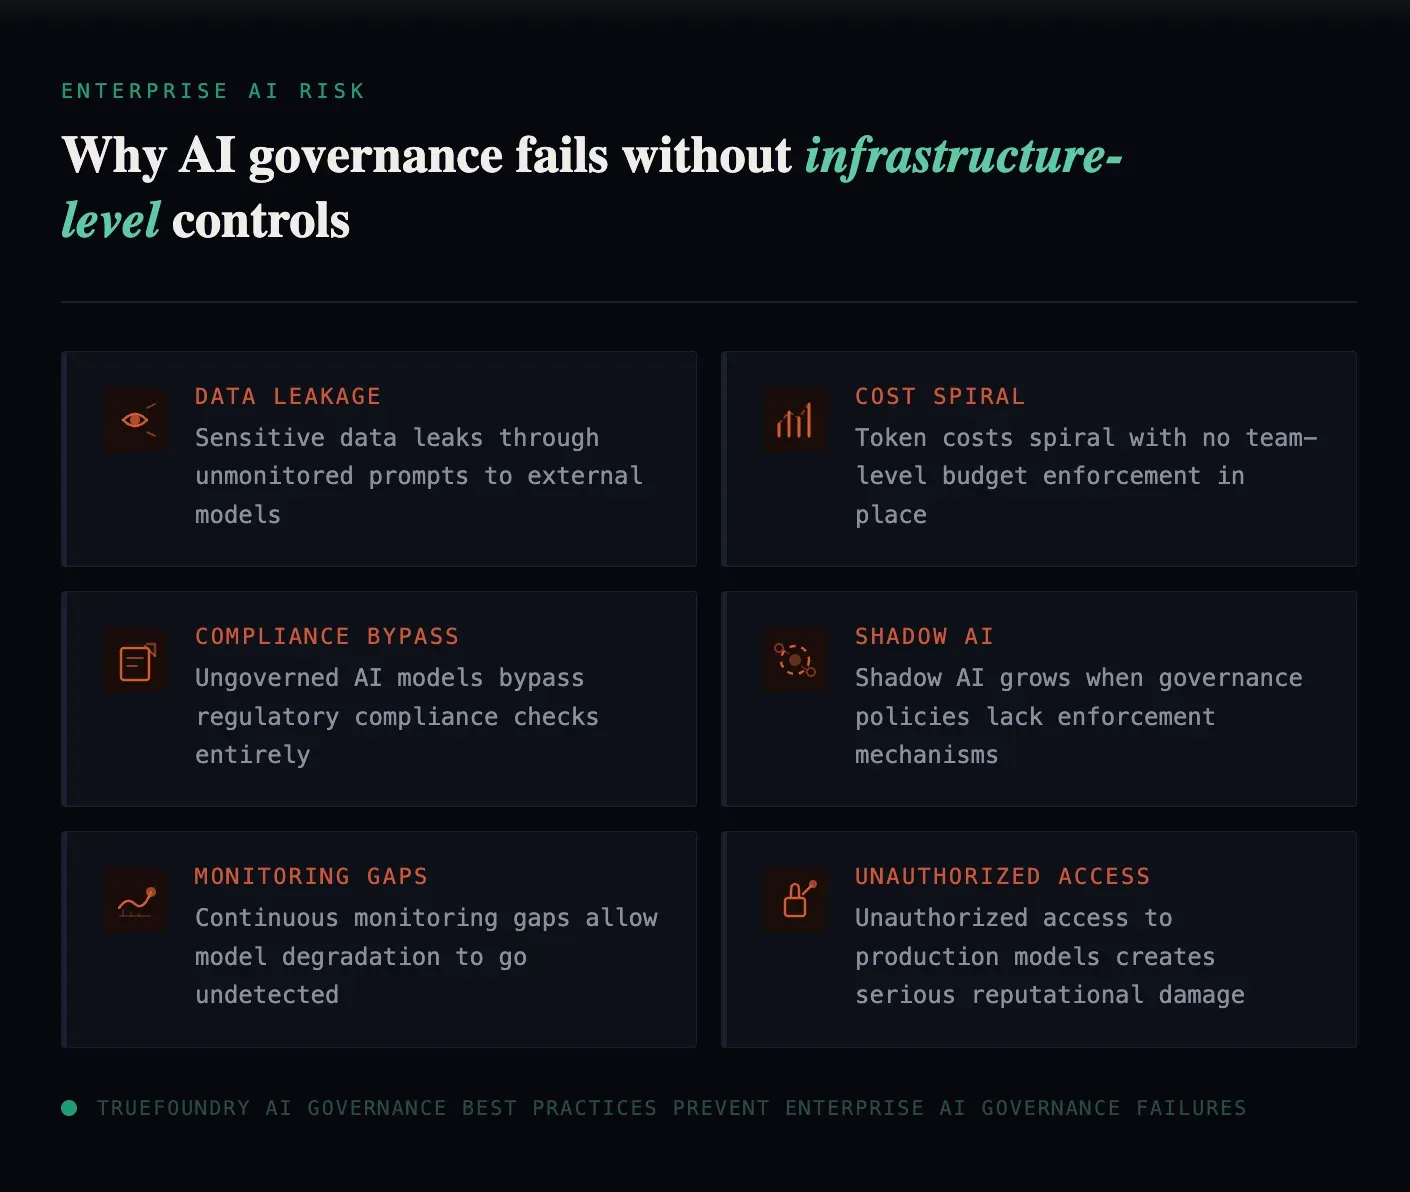
L'expérimentation de l'IA comporte moins de risques opérationnels que le déploiement de l'IA dans des applications faisant face aux clients ou dans des flux de travail métier. Dès lors que les systèmes d'IA traitent des données réelles et des tâches opérationnelles, les bonnes pratiques de gouvernance de l'IA deviennent essentielles pour gérer la sécurité, les coûts, la conformité et la fiabilité.
Les applications d'IA peuvent traiter des informations client, des documents internes ou du code propriétaire. Sans politiques claires de manipulation des données et sans contrôles d'accès, les informations sensibles peuvent être exposées à travers des prompts, des réponses ou des services tiers.
L'infrastructure GPU et l'utilisation de l'API d'un grand modèle de langage (LLM) peuvent devenir très coûteuses à mesure que les charges de travail augmentent. Le suivi de l'utilisation, les limites budgétaires et l'allocation des coûts aident les équipes à identifier les pics de dépenses et à garder les frais liés à l'IA sous contrôle.
Les réglementations telles que l'EU AI Act imposent des obligations à certains systèmes d'IA en fonction de leur classification de risque et de leur utilisation. La gouvernance aide les organisations à maintenir la documentation, à faire preuve de responsabilité et à respecter les exigences applicables.
Les modèles d'IA peuvent générer des résultats incorrects ou se comporter différemment après des mises à jour. L'évaluation et la surveillance continues aident les équipes à détecter les problèmes de performance et à corriger les défaillances avant qu'elles n'affectent les utilisateurs.
Lorsque les équipes utilisent des outils d'IA disjoints, les organisations peuvent perdre le fil de l'utilisation des modèles, des autorisations d'accès et des flux de données. Des politiques centralisées, des journaux d'audit et l'observabilité permettent de maintenir une supervision globale sur l'ensemble des charges de travail d'IA.
À retenir : La gouvernance de l'IA fonctionne le mieux lorsqu'elle est intégrée directement dans l'infrastructure. L'intégration de la sécurité, de la surveillance, de l'application des politiques et du contrôle des coûts aide les entreprises à faire évoluer l'IA sans ajouter de complexité opérationnelle inutile.
Les organisations qui traitent la gouvernance de l'IA comme un avantage concurrentiel plutôt que comme une contrainte de conformité ont tendance à faire évoluer leurs projets d'IA de manière plus durable.
L'approche la plus efficace consiste à mettre en œuvre la gouvernance dans la plateforme d'IA elle-même, plutôt que comme une couche de supervision distincte. Cela permet aux organisations d'appliquer automatiquement les politiques tout en permettant aux développeurs et aux data scientists de progresser rapidement.
Les bonnes pratiques de gouvernance de l'IA suivantes peuvent aider les entreprises à bâtir des environnements d'IA plus sûrs et mieux contrôlés sans ralentir l'innovation.
L'un des défis de gouvernance les plus courants est la fragmentation des accès à l'IA.
Dans de nombreuses organisations, les développeurs intègrent directement plusieurs API d'IA dans leurs applications. Chaque service peut utiliser des clés d'API, des endpoints et des systèmes de journalisation différents. Au fil du temps, cela crée un environnement morcelé où l'entreprise perd toute visibilité sur la manière dont l'IA est utilisée.
La centralisation du trafic d'IA via une AI gateway résout ce problème. Une plateforme d'AI gateway de confiance sert de point d'entrée unique par lequel transitent toutes les requêtes d'IA avant d'atteindre des modèles externes ou des services d'inférence internes. Au lieu que chaque application communique directement avec les fournisseurs d'IA, les requêtes sont acheminées via la gateway où les politiques de gouvernance peuvent être appliquées.
Cette approche offre plusieurs avantages :
Par exemple, si un développeur inclut accidentellement des données confidentielles dans un prompt, la gateway peut détecter et masquer ces informations avant qu'elles ne quittent l'environnement de l'entreprise. En acheminant toutes les interactions d'IA à travers une couche de contrôle centralisée, les organisations obtiennent la visibilité nécessaire pour gérer l'utilisation de l'IA en toute sécurité.
Le coût des traitements informatiques liés à l'IA augmente très rapidement.
Les systèmes d'inférence à grande échelle nécessitent un support GPU, qui est beaucoup plus coûteux que l'informatique conventionnelle. De plus, l'approche de tokenisation adoptée par la plupart des LLM hébergés peut entraîner des coûts élevés lors de la phase de montée en charge de l'application. Il est possible qu'une organisation ne se rende compte du véritable coût de la technologie d'IA qu'une fois la facture d'infrastructure reçue chaque mois. Pour éviter cela, les entreprises ont commencé à adopter l'approche AI FinOps.
L'approche AI FinOps consiste à apporter une discipline financière à la gestion des infrastructures d'IA.
Voici quelques exemples :
Tous les membres d'une équipe ne doivent pas avoir un accès illimité à l'ensemble des ressources d'IA.
Dans de nombreuses organisations, les mêmes modèles, jeux de données et infrastructures sont partagés entre plusieurs équipes. En l'absence de contrôle d'accès, cela peut créer des risques majeurs. Un développeur testant des prompts expérimentaux pourrait accidentellement interagir avec des jeux de données sensibles ou des modèles en production.
Le contrôle d'accès basé sur les rôles (RBAC) aide les organisations à imposer des limites claires. Le RBAC permet aux administrateurs de définir qui peut accéder à des ressources d'IA spécifiques et quelles actions ils sont autorisés à exécuter.
Par exemple :
Le RBAC peut également être utilisé pour séparer les environnements d'expérimentation des environnements de production, garantissant ainsi que les équipes peuvent tester de nouveaux modèles ou prompts en toute sécurité sans impacter les systèmes utilisés par de vrais utilisateurs.
Les systèmes d'IA introduisent un nouveau défi par rapport aux logiciels traditionnels : les résultats sont probabilistes plutôt que déterministes.
Deux réponses générées par le même modèle peuvent différer légèrement selon les prompts, le contexte ou la configuration du système. Les méthodes de test logiciel traditionnelles deviennent donc insuffisantes pour évaluer les systèmes d'IA. C'est pourquoi les organisations doivent adopter des cadres d'évaluation de modèles standardisés.
Au lieu de s'en remettre à des tests manuels subjectifs, les équipes peuvent mettre en place des pipelines d'évaluation automatisés qui mesurent les performances des modèles par rapport à des bancs d'essai (benchmarks) prédéfinis. Les métriques d'évaluation courantes comprennent :
L'évaluation automatisée aide les organisations à détecter les régressions de performance lorsque les modèles sont mis à jour ou remplacés. Par exemple, si une nouvelle version de modèle produit plus d'hallucinations que la précédente, le système d'évaluation peut signaler le problème avant le déploiement. L'évaluation standardisée garantit que les systèmes d'IA conservent une performance et une fiabilité constantes en production.
Certains problèmes de gouvernance de l'IA découlent de la manière dont l'infrastructure d'IA a été mise en œuvre.
Les applications d'IA développées en s'appuyant massivement sur des produits SaaS tiers entraînent une perte de contrôle sur les données, la journalisation et le processus de surveillance. Une stratégie de mise en œuvre conçue de façon privée (Private-by-Design) permet de surmonter ces problèmes. Cela implique de déployer l'infrastructure d'IA au sein du cloud de l'organisation ou dans son propre VPC.
Voici quelques avantages de cette approche :
Cette architecture permet aux organisations d'intégrer la gouvernance directement dans leur pile d'infrastructure tout en conservant la flexibilité d'utiliser des modèles externes en cas de besoin. Les déploiements Private-by-Design deviennent de plus en plus l'architecture privilégiée des entreprises souhaitant faire évoluer l'IA tout en maintenant leur sécurité et leur contrôle opérationnel.
Ces directives offrent une approche pratique pour mettre en œuvre la gouvernance de l'IA dans des environnements réels. Combinées aux quatre piliers de la gouvernance vus précédemment, elles aident les organisations à construire des systèmes d'IA non seulement puissants, mais aussi sécurisés, observables et rentables.
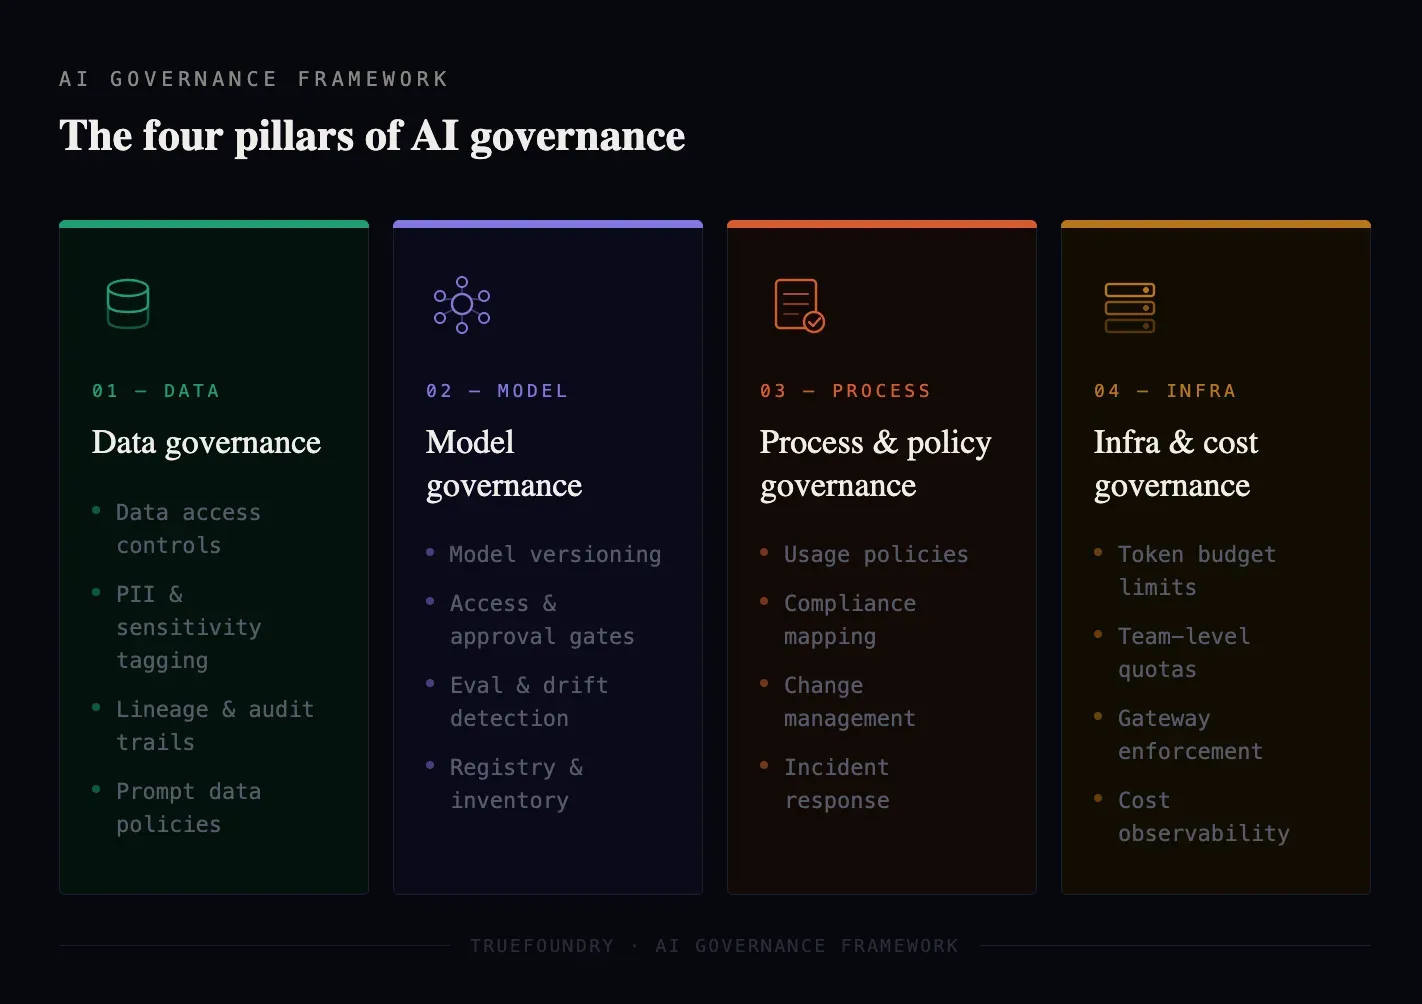
Une bonne gouvernance de l'IA favorise l'innovation tout en veillant à ce que les solutions d'IA restent alignées avec les normes éthiques. En son absence, les entreprises s'exposent à diverses menaces.
Une solution possible pour la gouvernance de l'IA repose sur quatre piliers : la gouvernance des données, la gouvernance des modèles, la gouvernance des processus et politiques, et la gouvernance des infrastructures et des coûts. Ensemble, ces piliers aident les entreprises à maintenir le contrôle sur leurs systèmes d'IA et à s'assurer qu'ils restent sûrs, sécurisés et maîtrisables.
La gouvernance des données constitue le socle de la gouvernance de l'IA, car les algorithmes ne peuvent pas être plus performants que la qualité des données qu'ils traitent. L'absence de processus suffisants de gouvernance des données est l'un des facteurs principaux de dysfonctionnement de l'IA. Les algorithmes d'IA dépendent de plusieurs sources de données pour fonctionner efficacement. Ces sources incluent les données d'entraînement, les pipelines de génération augmentée par récupération (RAG), la documentation interne, les données clients et les saisies utilisateur en temps réel.
Les processus de gouvernance des données aident à garantir que les données transmises à un algorithme d'IA sont autorisées et protégées. La gouvernance des données implique l'autorisation des données utilisées lors de l'entraînement, du fine-tuning et de l'inférence.
Les organisations doivent mettre en place des mécanismes leur permettant de :
Par exemple, l'utilisation de techniques de filtrage de prompts ou de masquage de données se développe afin d'identifier automatiquement toute information sensible au sein du flux de données avant d'envoyer les prompts à des modèles externes. En contrôlant le flux de données à travers le système d'IA, une organisation peut minimiser les risques de fuites de données, de violations de réglementations et de divulgation de propriété intellectuelle.
Les modèles eux-mêmes doivent faire l'objet d'une gouvernance tout au long de leur cycle de vie.
Dans de nombreux cas, les modèles sont mis à niveau rapidement au sein d'une organisation. Par exemple, différents fournisseurs peuvent être testés ; de même, des modèles open source peuvent être basculés vers un gestionnaire tiers, ou subir des modifications fréquentes pour en améliorer les performances.
L'absence de gouvernance rend difficile le suivi des modèles, la compréhension de leur fonctionnement et la vérification de leur conformité aux normes. La gouvernance des modèles comprend :
Par exemple, les organisations peuvent exiger que les nouveaux modèles passent des tests d'évaluation automatisés sur la précision, le taux d'hallucination ou la détection de biais avant d'être autorisés en production. Sans ces contrôles, les équipes risquent de déployer involontairement des modèles introduisant des problèmes de fiabilité ou violant des contraintes de licence. La gouvernance des modèles garantit que les systèmes d'IA restent cohérents, dignes de confiance et alignés sur les normes de l'organisation, même à mesure que les modèles évoluent.
Même si les données et les modèles sont des composants techniques, la gouvernance nécessite également des processus clairs et des politiques organisationnelles. Les dirigeants d'entreprise et les équipes de data science doivent collaborer pour définir la façon dont les ressources d'IA sont accédées et qui porte la responsabilité du comportement des modèles.
Certaines organisations mettent en place un comité d'éthique dédié pour superviser le déploiement éthique de l'IA et veiller à ce que les considérations éthiques soient intégrées dès le départ dans les prises de décision. La gouvernance des processus et politiques définit qui a le droit d'accéder aux ressources d'IA, qui peut déployer des modèles et comment les différentes équipes interagissent avec les systèmes d'IA.
À mesure que l'adoption de l'IA progresse, plusieurs équipes peuvent utiliser les mêmes modèles ou la même infrastructure. Sans contrôles d'accès structurés, cela peut engendrer des risques opérationnels. Par exemple, une équipe de développement expérimentant un nouveau modèle pourrait accidentellement le déployer dans un environnement de production.
Pour éviter ces situations, les organisations mettent en œuvre un contrôle d'accès basé sur les rôles (RBAC) et des flux d'approbation structurés. Les mesures courantes de gouvernance des processus comprennent :
Les systèmes d'IA introduisent de nouveaux défis d'infrastructure que les systèmes logiciels traditionnels rencontrent rarement.
L'exécution de charges de travail d'IA nécessite souvent une infrastructure spécialisée, incluant des GPU, des environnements à grande mémoire et des endpoints d'inférence à haut débit. De plus, de nombreux systèmes d me reposent sur des modèles de tarification basés sur les tokens lors des interactions avec des API hébergées. Sans gouvernance, ces coûts peuvent rapidement s'envoler.
La gouvernance de l'infrastructure et des coûts se concentre sur la surveillance et le contrôle des ressources consommées par les systèmes d'IA. Cela comprend :
Par exemple, les organisations peuvent définir des politiques automatisées qui mettent en pause ou réacheminent les charges de travail d'IA lorsqu'un projet dépasse son budget alloué. Cette approche s'aligne sur la pratique croissante de l'AI FinOps, où les dépenses d'infrastructure sont continuellement surveillées et optimisées pour éviter les pics de coûts imprévus.
Ensemble, ces quatre piliers fournissent un cadre complet pour mettre en œuvre les meilleures pratiques de gouvernance de l'IA. Les organisations qui bâtissent leur gouvernance sur ces quatre axes sont bien mieux positionnées pour faire évoluer l'IA en toute sécurité tout en maintenant leur sécurité, leur conformité et la maîtrise de leurs coûts.
Les bonnes pratiques d'une gouvernance responsable de l'IA aident les entreprises à transformer les principes d'IA en processus du quotidien. Les équipes peuvent les utiliser pour évaluer les modèles, protéger les données sensibles, détecter les risques et établir une responsabilité claire avant de déployer des applications d'IA.
Renforce la confiance et la transparence
Une documentation claire et des décisions d'IA explicables aident les parties prenantes à comprendre le fonctionnement des systèmes d'IA. Cette visibilité renforce la confiance des clients, des employés et des partenaires commerciaux.
Réduit les biais et les discriminations
Des évaluations régulières des modèles aident à identifier les résultats biaisés et les traitements inéquitables entre les groupes d'utilisateurs. Cela améliore la cohérence et l'équité des décisions prises par l'IA.
Garantit la préparation à la conformité réglementaire
Attribuez la responsabilité de la conformité, documentez les sources de données et les évaluations des modèles, et conservez des registres des évaluations de risques et des approbations pour simplifier les audits et prouver le respect des réglementations applicables.
Renforce la réputation de la marque
Définissez un processus pour signaler les incidents liés à l'IA, étudiez les réclamations des clients, corrigez les résultats préjudiciables et communiquez clairement sur la manière dont les systèmes d'IA utilisent les données clients.
Atténue les risques
Appliquez des contrôles d'accès basés sur les rôles, restreignez l'exposition des données sensibles, définissez des limites d'utilisation et surveillez les requêtes d'IA pour détecter les activités suspectes. Établissez des procédures d'escalade afin que les équipes de sécurité puissent réagir rapidement en cas de risque.
Soutient une innovation durable
Créez des listes de modèles approuvés, des politiques de sécurité réutilisables et des vérifications de déploiement automatisées. Cela permet aux développeurs de lancer de nouvelles applications d'IA plus rapidement tout en respectant les exigences établies en matière de sécurité, de conformité et de performance.
Suivre les meilleures pratiques de gouvernance de l'IA aide les entreprises à gérer les risques, à contrôler les dépenses et à conserver une visibilité sur la manière dont les modèles sont utilisés.
Cependant, la gouvernance peut devenir coûteuse lorsque les outils nécessaires pour gérer les modèles, appliquer les politiques, surveiller l'utilisation et suivre les coûts sont vendus séparément.
Voici les principaux coûts à surveiller.
Certaines plateformes d'IA réservent les capacités de gouvernance avancées aux offres d'entreprise les plus chères. L'accès de base aux modèles ou l'inférence peuvent être disponibles dans des formules inférieures, tandis que des fonctionnalités telles que la journalisation des requêtes, le contrôle d'accès basé sur les rôles (RBAC), l'application des politiques et l'allocation des coûts peuvent nécessiter une mise à niveau payante.
Cela pose problème aux équipes qui font passer des applications d'IA en production. Elles peuvent avoir besoin de ces contrôles dès le départ, mais y accéder signifie payer la plateforme plus cher, même si elles n'ont pas besoin de ses autres fonctionnalités d'entreprise.
Lorsque la gouvernance n'est pas intégrée au cœur de la plateforme, les équipes s'appuient souvent sur des outils séparés pour gérer différentes parties de la pile IA, notamment :
Chaque outil supplémentaire apporte ses propres exigences de licence, de configuration et de maintenance. Les équipes d'ingénierie doivent veiller au bon fonctionnement des intégrations, gérer les mises à jour et résoudre les problèmes lorsque les journaux ou la télémétrie ne se synchronisent pas correctement entre les systèmes.
Ces coûts ne sont pas toujours visibles dans le prix initial de la plateforme. Au fil du temps, le maintien d'une chaîne d'outils fragmentée peut augmenter la charge opérationnelle et ralentir le développement. Le respect des meilleures pratiques de gouvernance de l'IA devient également plus difficile lorsque les équipes doivent gérer des politiques et la visibilité sur des systèmes déconnectés.
La gouvernance et l'observabilité de l'IA génèrent des données à partir des prompts, des réponses, des appels de modèles, des journaux (logs) et des traces. L'endroit où ces données sont stockées et traitées peut affecter les coûts d'infrastructure.
Par exemple, si une organisation exécute des charges de travail d'IA au sein de son cloud privé virtuel (VPC) mais envoie la télémétrie à une plateforme SaaS externe, le transfert de ces données hors de l'environnement cloud peut entraîner des frais de sortie (egress charges), selon le fournisseur cloud et la configuration réseau.
Ces coûts peuvent rapidement s'accumuler lorsque les applications d'IA génèrent de grands volumes de logs et de traces. Avant de choisir une plateforme de gouvernance, les équipes doivent vérifier où la télémétrie est traitée, quelle quantité de données est transférée et si elles peuvent conserver les données de surveillance au sein de leur propre environnement cloud.
L'envoi de télémétrie IA vers des plateformes externes peut également poser des problèmes de gouvernance des données. Les prompts, les réponses et les traces peuvent contenir des informations commerciales sensibles, selon ce qu'une application traite et la façon dont le logging est configuré.
Le stockage de ces données en dehors de votre infrastructure peut rendre plus difficile l'application de contrôles d'accès cohérents, la gestion de la rétention et le respect des exigences internes de traitement des données. Le problème n'est pas que l'observabilité externe soit intrinsèquement risquée ; c'est que les équipes doivent comprendre quelles données quittent leur environnement et conserver le contrôle sur la façon dont elles sont traitées.
Appliquer les meilleures pratiques de gouvernance de l'IA ne signifie pas réduire les contrôles de gouvernance. Cela signifie éviter d'ajouter des couches inutile d'outils pour les mettre en œuvre.
Recherchez une plateforme d'infrastructure IA qui intègre le routage de modèles, les contrôles d'accès, l'application des politiques, l'observabilité et le suivi des coûts dans un système unifié. Le cas échéant, les options de déploiement qui maintiennent les charges de travail IA et la télémétrie au sein de votre propre environnement cloud peuvent également aider à réduire les transferts de données externes et à simplifier la gouvernance des données.
Avant de choisir une plateforme, évaluez le coût total de possession (TCO), et pas seulement les frais de licence. Prenez en compte les mises à niveau de niveau entreprise, les outils tiers, le travail d'intégration et de maintenance, ainsi que les éventuels frais de sortie de données cloud.
L'objectif est d'intégrer la gouvernance au fonctionnement même de votre infrastructure IA, plutôt que d'en faire une couche supplémentaire que votre équipe d'ingénierie doit construire et maintenir.
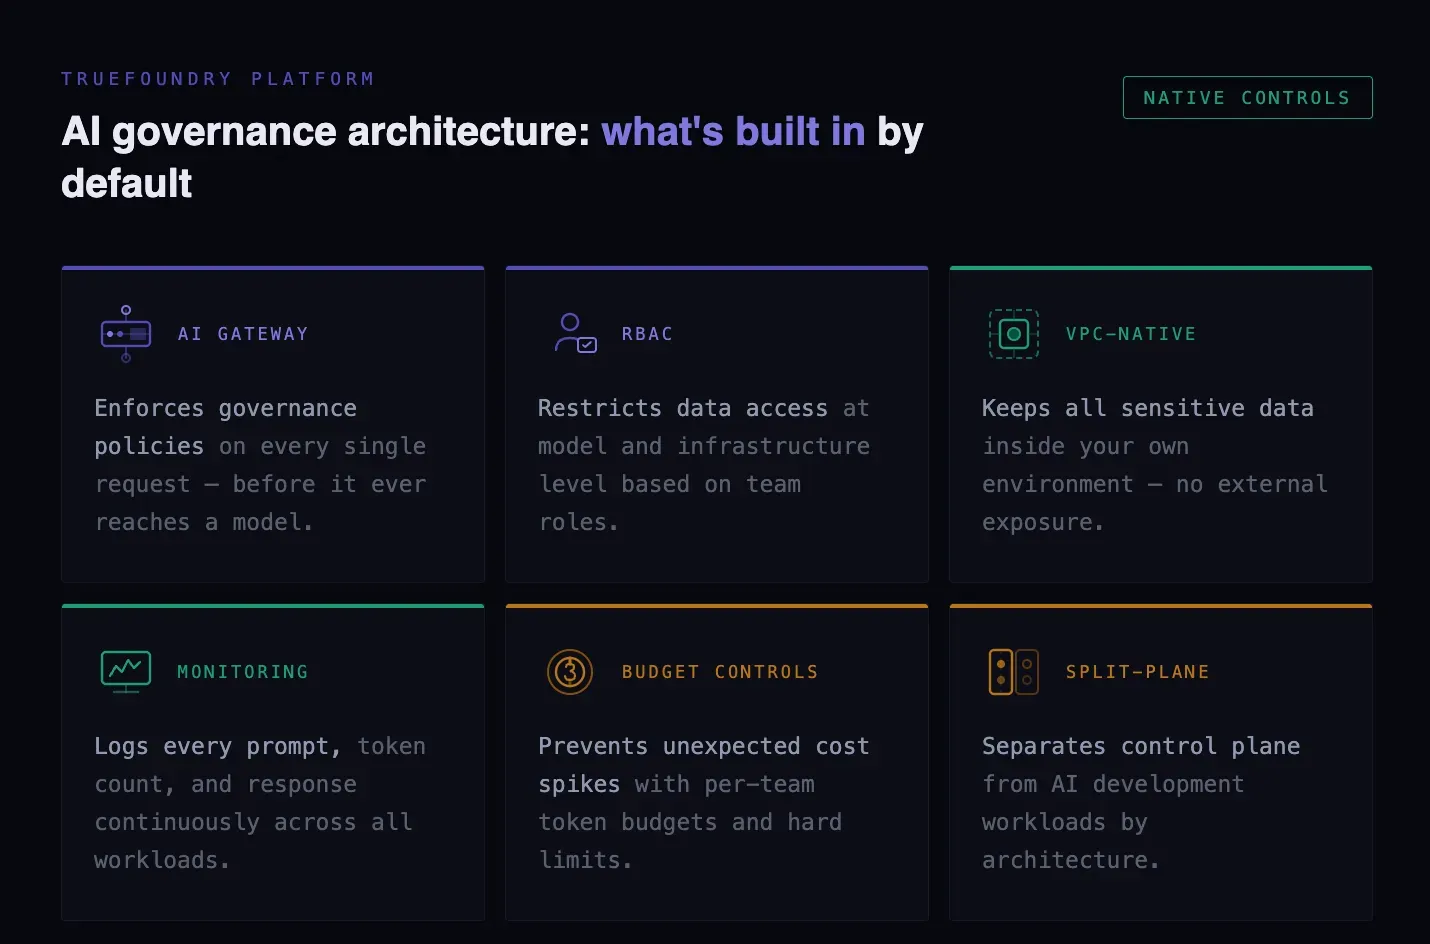
La mise en œuvre de la gouvernance de l'IA exige souvent des organisations qu'elles repensent la conception de leur infrastructure IA. Plutôt que de superposer des outils de gouvernance sur des systèmes existants, les plateformes modernes intègrent la gouvernance directement dans l'infrastructure qui exécute les charges de travail d'IA.
TrueFoundry adopte cette approche axée sur l'infrastructure pour la gouvernance de l'IA.
TrueFoundry est une plateforme d'IA native Kubernetes conçue pour déployer, gérer et gouverner des charges de travail IA à grande échelle, notamment l'inférence de LLM, le fine-tuning et les applications d'IA agentique. La plateforme intègre l'infrastructure de déploiement, l'orchestration de modèles et les contrôles de gouvernance dans un environnement unifié, permettant aux équipes d'ingénierie de faire évoluer l'IA en toute sécurité à travers les organisations.
Au lieu de s'appuyer sur des outils de gouvernance fragmentés, TrueFoundry offre des fonctionnalités intégrées qui s'alignent étroitement sur les quatre piliers de la gouvernance de l'IA abordés précédemment.
Un aspect clé de l'architecture de TrueFoundry est son architecture à plan séparé (split-plane), qui sépare la gestion de la plateforme de l'exécution des charges de travail.
Le plan de contrôle (control plane) est utilisé pour orchestrer le déploiement, la configuration, les politiques et la surveillance. En revanche, les plans de calcul (compute plane) et de passerelle (gateway plane) fonctionnent depuis l'infrastructure de l'entreprise, comme le cluster Kubernetes.
Avec cette configuration, la plateforme gère tout depuis l'extérieur tandis que toutes les données sensibles et les modèles restent en sécurité au sein du propre environnement de l'entreprise. L'importance de ce type de système en termes de gouvernance des données et de conformité de l'IA découle du fait que toutes les charges de travail IA peuvent fonctionner entièrement au sein d'un cloud privé virtuel (VPC) ou d'une infrastructure sur site (on-premises).
TrueFoundry inclut une AI Gateway qui agit comme une couche de contrôle centralisée pour les interactions d'IA.1
Au lieu de permettre aux applications de se connecter directement à plusieurs fournisseurs de modèles, la passerelle fournit un point d'entrée unique pour router les requêtes d'IA. Cela permet aux organisations d'appliquer des politiques de gouvernance de manière cohérente sur toutes les charges de travail IA.
La passerelle offre des fonctionnalités telles que :
En centralisant le trafic d'IA, les organisations obtiennent une visibilité complète sur la façon dont les modèles sont utilisés par les équipes tout en maintenant le contrôle sur les données et les coûts.
Les dépenses d'infrastructure associées à l'IA constituent l'un des principaux problèmes rencontrés par les organisations à mesure qu'elles l'adoptent. Face à ce défi, TrueFoundry fournit une observabilité intégrée couplée aux fonctionnalités de gestion des coûts de la plateforme.
Elle permet de surveiller le traitement des requêtes d'IA, l'utilisation des tokens et les performances globales du système. En retour, la capacité d'attribuer les coûts associés au système à des unités commerciales ou à des charges de travail spécifiques devient évidente. De plus, le système offre une gouvernance grâce à la limitation de débit et au contrôle budgétaire, entre autres.
De nombreuses plateformes d'IA traditionnelles traitent la gouvernance comme une couche de conformité distincte ou un module complémentaire optionnel. TrueFoundry adopte une approche différente en intégrant la gouvernance directement dans la plateforme.
Le système comprend des fonctionnalités intégrées telles que :
Comme ces fonctionnalités de gouvernance sont intégrées dans l'architecture de la plateforme, les équipes d'ingénierie peuvent se concentrer sur le développement d'applications d'IA sans avoir à assembler de multiples outils externes pour la sécurité, la surveillance et le contrôle des coûts. En savoir plus sur la plateforme TrueFoundry ici
Un autre avantage important de l'architecture de TrueFoundry est qu'elle permet aux organisations de conserver le contrôle sur leur infrastructure.
TrueFoundry agit comme la couche d'orchestration qui s'intègre de manière fluide avec votre configuration cloud et Kubernetes. En d'autres termes, vous pourrez déployer vos modèles et exécuter des charges de travail IA sans perdre le contrôle de votre infrastructure et de votre environnement de données.
Cette approche d'intégration avec votre infrastructure existante vous permettra de faire évoluer vos efforts d'IA en toute sécurité et avec souplesse, que vous disposiez d'une infrastructure cloud, sur site ou hybride. Ici, nous voyons comment la gouvernance peut être intégrée directement dans les plateformes d'IA plutôt qu'ajoutée par-dessus comme une couche de conformité.
Les organisations qui déploient l'IA sur différents environnements cloud ont également besoin d'un moyen cohérent de gérer l'infrastructure, les accès et le contrôle. L'approche de TrueFoundry concernant l'intégration avec AWS explique comment un plan de contrôle s'insère dans cette architecture
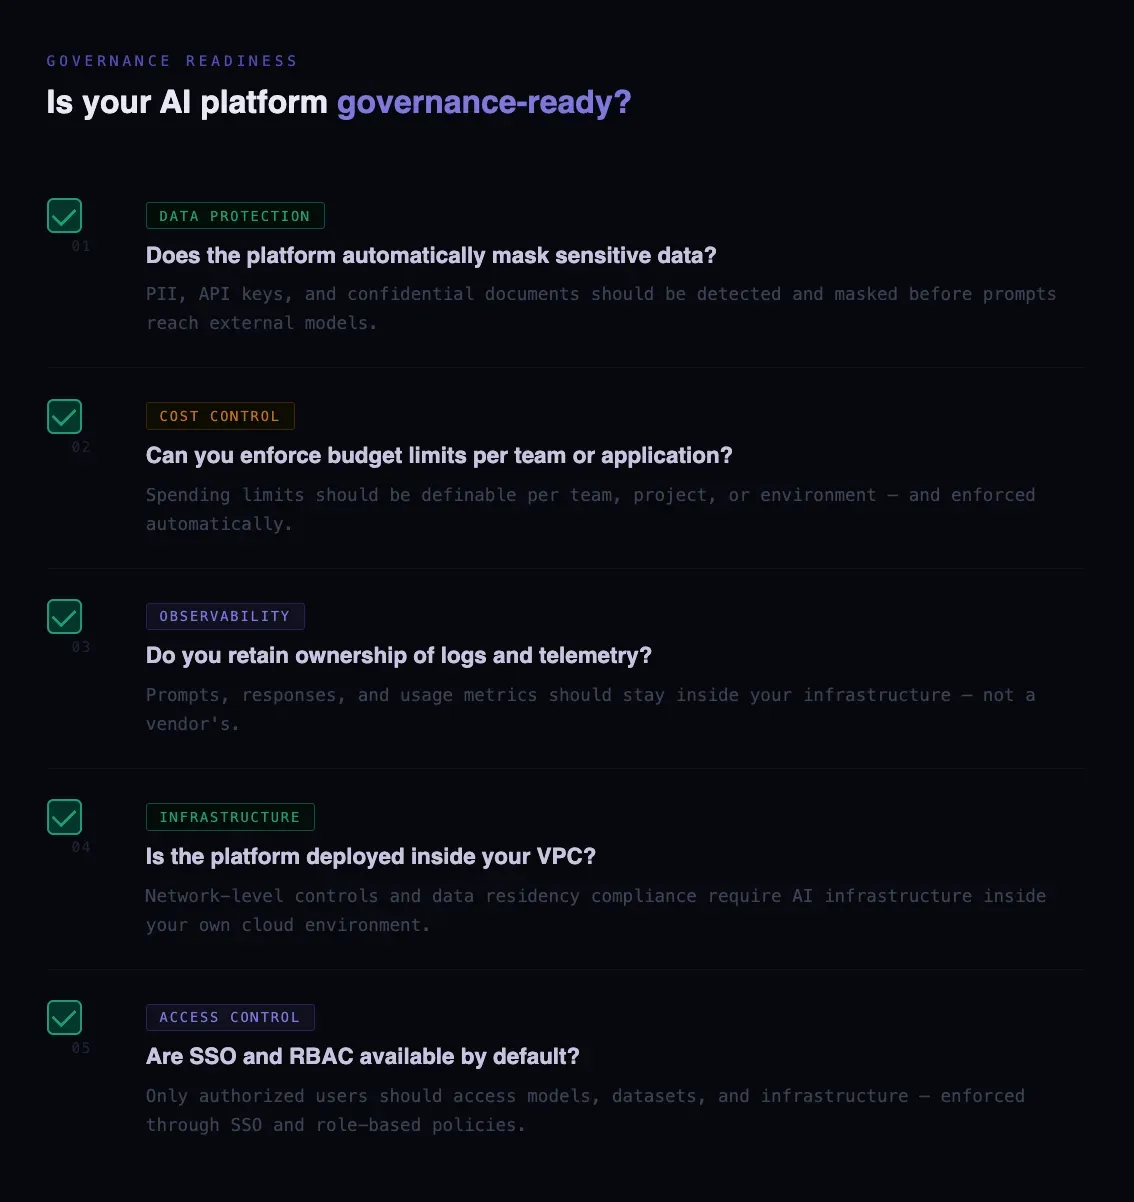
À mesure que l'adoption de l'IA progresse au sein des équipes, le respect des meilleures pratiques de gouvernance de l'IA devient de plus en plus crucial pour s'assurer que votre plateforme peut prendre en charge la gouvernance à grande échelle. De nombreuses organisations ne réalisent les lacunes en matière de gouvernance qu'une fois les systèmes d'IA déjà en production, ce qui rend plus difficile l'introduction de contrôles sans perturber les flux de travail.
Un moyen utile d'évaluer votre niveau de préparation consiste à poser des questions pratiques sur la façon dont votre plateforme gère la sécurité, le contrôle d'accès, la surveillance des coûts et la propriété de l'infrastructure. Si votre plateforme d'IA ne peut pas répondre clairement à ces questions, cela peut indiquer que les fonctionnalités de gouvernance sont manquantes ou dépendent d'outils externes.
Voici une check-list rapide pour vous aider à évaluer si votre infrastructure d'IA prend en charge une gouvernance efficace et peut évoluer au rythme de vos charges de travail d'IA.
Les systèmes d'IA traitent fréquemment des entrées utilisateur, de la documentation interne ou des informations clients. Une plateforme prête pour la gouvernance doit être capable de détecter et de masquer les informations sensibles, telles que les clés d'API, les informations personnelles identifiables (PII) ou les documents confidentiels, avant que les prompts ne soient envoyés aux modèles externes.
Les charges de travail IA peuvent rapidement générer des coûts d'infrastructure importants. Une plateforme prête pour la gouvernance doit permettre aux administrateurs de définir des limites de dépenses pour des équipes, projets ou environnements spécifiques, et d'appliquer ces limites automatiquement.
Les données d'observabilité de l'IA, telles que les prompts, les réponses, les métriques d'utilisation et les logs de performance, sont essentielles pour l'audit et le dépannage. Idéalement, ces logs doivent rester au sein de l'infrastructure de votre organisation afin que vous conserviez un contrôle total sur les données opérationnelles sensibles.
L'exécution de l'infrastructure IA au sein de votre propre cloud privé virtuel (VPC) vous permet d'appliquer des contrôles de sécurité au niveau du réseau, de protéger les sources de données internes et de maintenir la conformité avec les exigences de résidence des données.
Les plateformes d'IA prêtes pour l'entreprise doivent prendre en charge le Single Sign-On (SSO) et le contrôle d'accès basé sur les rôles (RBAC) pour s'assurer que seuls les utilisateurs autorisés peuvent accéder aux modèles, aux jeux de données et aux ressources d'infrastructure.
Lorsque ces fonctionnalités sont intégrées à la plateforme elle-même, la gouvernance devient une partie naturelle du processus de développement de l'IA plutôt qu'une charge de conformité externe. Les organisations qui priorisent la gouvernance tôt dans leur parcours IA sont nettement mieux positionnées pour faire évoluer l'IA en toute sécurité tout en conservant le contrôle opérationnel.
À mesure que l'IA s'intègre aux opérations quotidiennes des entreprises, les meilleures pratiques de gouvernance de l'IA aident les organisations à conserver le contrôle de la sécurité, des coûts, des données et de l'utilisation des modèles lors de leur montée en charge. Sans contrôles clairs, les équipes risquent de perdre la visibilité sur l'activité d'IA, de faire face à des coûts imprévisibles et d'exposer des données sensibles.
L'objectif n'est pas de ralentir l'adoption de l'IA, mais de faciliter son évolution responsable. Un cadre de gouvernance de l'IA bien conçu offre aux équipes des contrôles clairs sur les modèles, les accès et l'infrastructure, tout en leur permettant d'expérimenter et de déployer l'IA en toute confiance.
C'est là que la gouvernance au niveau de l'infrastructure fait toute la différence. Au lieu de gérer des outils déconnectés, les équipes peuvent utiliser une plateforme unifiée pour appliquer des politiques, surveiller l'utilisation et conserver les charges de travail IA ainsi que la télémétrie au sein de leur propre environnement cloud lorsque cela est nécessaire.
Des plateformes telles que l'AI gateway de TrueFoundry apportent ces fonctionnalités directement dans la couche d'infrastructure IA, aidant les entreprises à gérer la gouvernance sans ajouter de complexité opérationnelle inutile.
Si vous cherchez à mettre en œuvre les meilleures pratiques de gouvernance de l'IA tout en conservant le contrôle de votre infrastructure et de vos coûts, réservez une démo pour explorer TrueFoundry.
TrueFoundry AI Gateway offre une latence d'environ 3 à 4 ms, gère plus de 350 RPS sur 1 processeur virtuel, évolue horizontalement facilement et est prête pour la production, tandis que LiteLM souffre d'une latence élevée, peine à dépasser un RPS modéré, ne dispose pas d'une mise à l'échelle intégrée et convient parfaitement aux charges de travail légères ou aux prototypes.





Les dernières nouvelles, articles et ressources envoyés dans votre boîte de réception

















